Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
O Microsoft Discovery oferece duas camadas de segurança de rede para proteger os recursos do seu espaço de trabalho e o tráfego do plano de dados:
| Camada | O que protege | Como funciona |
|---|---|---|
| Endurecimento da rede | Recursos geridos como bases de dados, armazenamento, serviços de IA e outros serviços de backend | Os Perímetros de Segurança de Rede (NSP) e os endpoints privados dos recursos dos Grupos de Recursos Geridos (MRG) restringem o acesso apenas aos componentes de Descoberta autorizados |
| Pontos finais privados | APIs de planos de dados de espaço de trabalho e estantes | O Azure Private Link encaminha o tráfego API através da espinha dorsal do Azure, eliminando a exposição pública à internet |
O reforço da rede está ativado por defeito para todos os espaços de trabalho e estantes geridos com a 2026-02-01-preview versão da API e posteriores. Os endpoints privados para acesso ao plano de dados são opcionais e podem ser configurados separadamente.
Porque é que a segurança de rede é importante
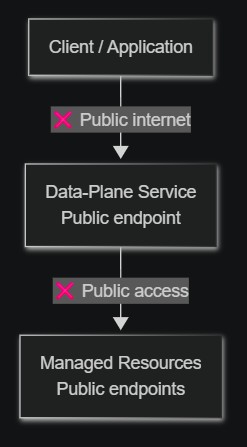
Quando cria um espaço de trabalho ou estante do Microsoft Discovery, o serviço fornece recursos geridos (bases de dados, contas de armazenamento, serviços de IA) em seu nome. Anteriormente, estes recursos tinham endpoints públicos e o tráfego da API dos planos de dados atravessava a internet pública.
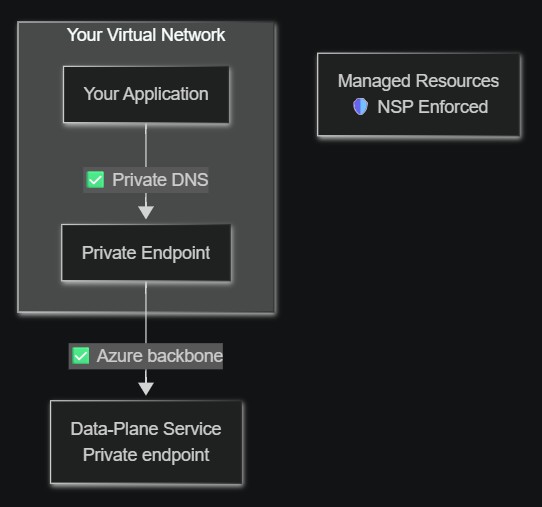
Com o reforço de rede ativado por defeito, todos os recursos geridos passam a ser protegidos automaticamente. Permitir endpoints privados para acesso ao plano de dados proporciona segurança adicional:
- Proteção de dados - Todo o tráfego permanece na rede Azure backbone, nunca atravessando a internet pública.
- Conformidade - Cumprir os requisitos regulamentares para reforço da rede e conectividade privada.
- Superfície de ataque reduzida - Os recursos geridos são acessíveis apenas a componentes autorizados do serviço Discovery.
- Defesa em profundidade - Combina perímetros de rede, endpoints privados, injeção virtual de rede e controlo de acesso baseado em identidade.
Comparação antes e depois
Antes: Sem reforço de rede
Depois: Com reforço da segurança da rede
| Aspeto | Sem reforço de rede | Com endurecimento de rede (por padrão) |
|---|---|---|
| Recursos administrados | Pontos finais públicos | Protegido por trás de NSP + endpoints privados |
| Tráfego no plano de dados | Internet pública | Azure backbone através do Private Link |
Como funciona o reforço de rede
Quando crias um espaço de trabalho, o plano de controlo da Descoberta automaticamente:
- Cria um Perímetro de Segurança de Rede (NSP) em torno dos recursos geridos disponibilizados para o seu espaço de trabalho.
- Implementa endpoints privados para recursos geridos (bases de dados, armazenamento, serviços de IA) para que comuniquem através da Azure backbone.
- Configura a injeção de rede virtual para serviços de workspace usando sub-redes delegadas, garantindo que os serviços e agentes da plataforma de workspace correm dentro da sua rede virtual.
O NSP exige que apenas os componentes autorizados do serviço de Descoberta possam aceder aos recursos geridos. Nenhum dado circula pela internet pública entre os componentes do Discovery.
Atribuições obrigatórias de funções
Para criar associações NSP, o principal de serviço de primeira parte Discovery (Discovery control-plane service app) precisa de duas atribuições de função na sua subscrição:
- Discovery NSP Perimeter Joiner (função personalizada) - Permite ao principal de serviço criar regras de acesso entrante NSP.
- Pelo menos Leitor (função incorporada) - Permite ao principal do serviço enumerar recursos de subscrição para validação da configuração da rede. Se já tiver as funções de Proprietário ou Contribuinte atribuídas, não é necessário ter uma atribuição distinta de Leitor.
Para os passos de criação e atribuição destas funções, consulte Configurar segurança de rede.
Como os endpoints privados encaminham o tráfego do plano de dados
Com o Azure Private Link, pode aceder às APIs do plano de dados do workspace e da biblioteca através de um ponto final privado na sua rede virtual. Quando configurado:
- Um endpoint privado é criado na sua sub-rede virtual, recebendo um endereço IP privado.
- Uma zona DNS privada mapeia o serviço de descoberta FQDN para o IP privado.
- Todo o tráfego de API da sua rede virtual é resolvido no endpoint privado e atravessa a rede dorsal da Microsoft.
Sem endpoints privados, as chamadas da API do plano de dados atravessam a internet pública. Com endpoints privados, o tráfego mantém-se inteiramente dentro da espinha dorsal do Azure.
publicNetworkAccess valor |
Via endpoint privado | Via internet pública |
|---|---|---|
Enabled (padrão) |
Permitido | Permitido |
Disabled |
Permitido | 403 Proibido |
Tipos de recursos suportados para endpoints privados
| Tipo de recurso | ID do grupo | Zona DNS Privado |
|---|---|---|
Microsoft.Discovery/workspaces |
workspace |
privatelink.workspace.discovery.azure.com |
Microsoft.Discovery/bookshelves |
bookshelf |
privatelink.bookshelf.discovery.azure.com |
Os recursos de descoberta suportam a autoaprovação para endpoints privados criados dentro do mesmo tenant. As ligações entre inquilinos requerem aprovação manual do proprietário do recurso.
Notas de segurança para a função de Conector Perimetral da NSP
-
Permissão mínima - Este papel personalizado concede apenas
joinPerimeterRule/actionenetworkSecurityPerimeterOperationStatuses/read- as permissões mais restritas possíveis para criação de regras de acesso NSP. - Sem acesso a dados - Esta permissão não concede acesso para ler, escrever ou eliminar quaisquer dados ou recursos do cliente.
- Âmbito de subscrição requerido - A permissão deve estar no âmbito da subscrição porque as regras de acesso de entrada do NSP referenciam as subscrições como fontes permitidas.
Limitações
- Endpoints privados interregionais não são suportados. O endpoint privado deve estar na mesma região do recurso Discovery.
- Cada ligação privada ao endpoint é associada a um único espaço de trabalho ou recurso de armazenamento.
- Cada recurso Discovery (espaço de trabalho, estante, supercomputador) requer as suas próprias sub-redes únicas e não sobrepostas. As sub-redes não podem ser partilhadas entre diferentes instâncias de recursos do Discovery.
- O servidor API AKS do supercomputador tem uma FQDN pública. O tráfego da carga de trabalho mantém-se dentro da rede virtual, mas o endpoint do servidor API Kubernetes é acessível publicamente. O suporte para clusters privados está planeado para uma futura versão.
- Recursos geridos que não suportam NSP são protegidos através de injeção virtual de rede ou sub-redes delegadas.
- O reforço da rede é suportado nestas regiões: Este dos EUA, Reino Unido Sul e Suécia Central.
Passos seguintes
- Configurar a segurança da rede - Atribuir funções, configurar sub-redes e criar endpoints privados.
- Implantação de ponta a ponta reforçada em rede - Implementar uma pilha de Descoberta totalmente isolada da rede.
- O que é Azure Private Link?
- O que é um Perímetro de Segurança de Rede?