Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
! [IMPORTANTE] Este artigo descreve uma versão de pré-visualização antecipada do Controlo de Postura SSH. Para obter documentação atualizada, consulte O que é o Controlo de Postura SSH? em vez disso.
O Controlo de Postura SSH permite-lhe utilizar os fluxos de trabalho familiares do Azure Policy e da Configuração da Máquina para:
- Garantir a conformidade com as normas na sua indústria ou organização
- Reduzir a superfície de ataque das funcionalidades de gestão remota
- Garantir uma configuração consistente em toda a sua frota para segurança e produtividade
O Controlo de Postura SSH também fornece razões detalhadas que descrevem como a conformidade ou a não conformidade foram determinadas. Estas Razões facilitam a ação ou a documentação completa da conformidade.
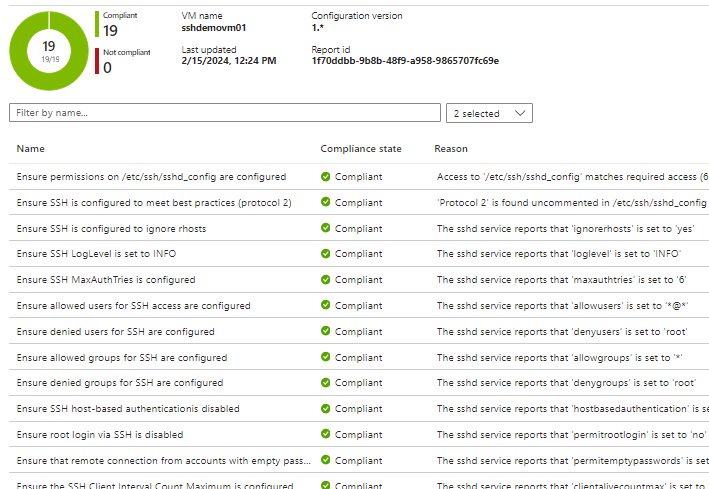
O Controlo de Postura SSH analisa e impõe aproximadamente 20 parâmetros de servidor SSH (sshd). Por predefinição, audita e aplica as melhores práticas consistentes com a Linha de Base de Segurança de Computação do Azure para Linux. Também pode personalizar determinados parâmetros de acordo com o seu ambiente. Por exemplo, pode personalizar que utilizadores e grupos têm permissão de acesso SSH.
Limitações da pré-visualização privada
Importante
O Controlo de Postura SSH está em pré-visualização privada– destina-se a acionar a caixa de diálogo entre si e a Microsoft.
- A pré-visualização destina-se a ser utilizada com máquinas de desenvolvimento/teste isoladas em que qualquer problema (incluindo bloquear-se inadvertidamente do acesso SSH) não teria consequências importantes.
- A pré-visualização envolve importar a definição de política, em vez de a escolher a partir da lista incorporada do Azure Policy.
- As distribuições do Linux suportadas estão inicialmente limitadas ao Ubuntu Server (20.04, 22.04) e ao Debian (11, 12). Informe-nos (informações de contacto no final da página) que distribuições gostaria de ver, introduza a pré-visualização a seguir.
Exemplo de introdução
Este exemplo centra-se em começar rapidamente. Simplifica as suposições e não explora tudo o que é possível. Por exemplo, utiliza as predefinições de SSH da PolicyDefinition, em vez de personalizar parâmetros, como utilizadores e grupos permitidos. São esperadas informações mais abrangentes sobre o Controlo de Postura SSH, incluindo definições e comportamentos, num futuro próximo.
Dica
O seguinte modelo mental e terminologia são utilizados ao longo deste artigo.

- PolicyDefinition : definição e metadados do Controlo de Postura SSH, conforme representado no serviço Azure Policy.
- PolicyAssignment : liga a Política de Controlo de Postura SSHDefinição a um âmbito onde essa política deve ser aplicada, como um grupo de recursos.
- Computador : um ponto final capaz de ser gerido pelo Azure Policy e pela Configuração do Computador (também conhecido como Configuração de Convidado). Por outras palavras, um computador compatível com o Arc ou uma VM do Azure.
A. Pré-requisitos
- Uma conta do Azure com permissão para criar um grupo de recursos, uma VM (ou um computador Arc), uma definição de política e uma atribuição de política.
- Para pré-requisitos adicionais, escolha a sua experiência preferida:
- Com um browser, inicie sessão no Portal do Azure ou no seu equivalente local.
B. Criar um grupo de recursos
- Crie um grupo de recursos. Nos próximos passos, isto será utilizado para definir o âmbito da política e para conter uma nova máquina de teste.
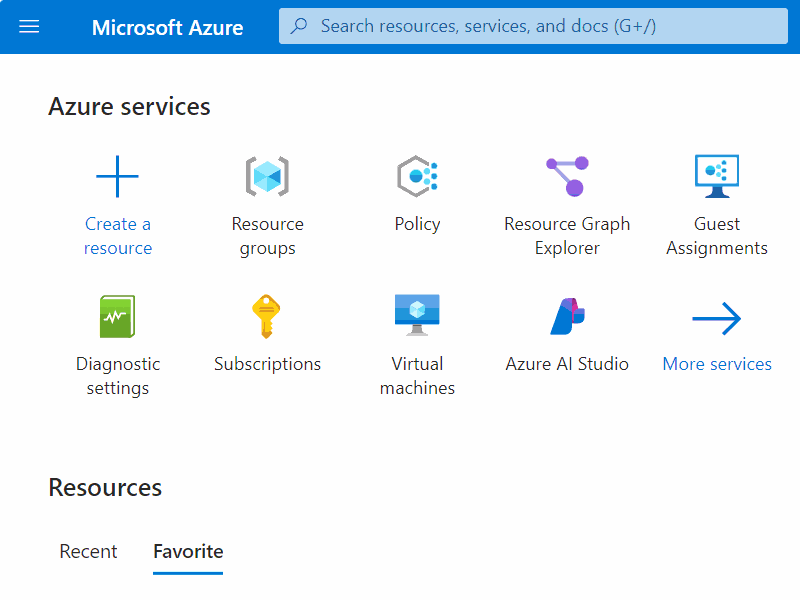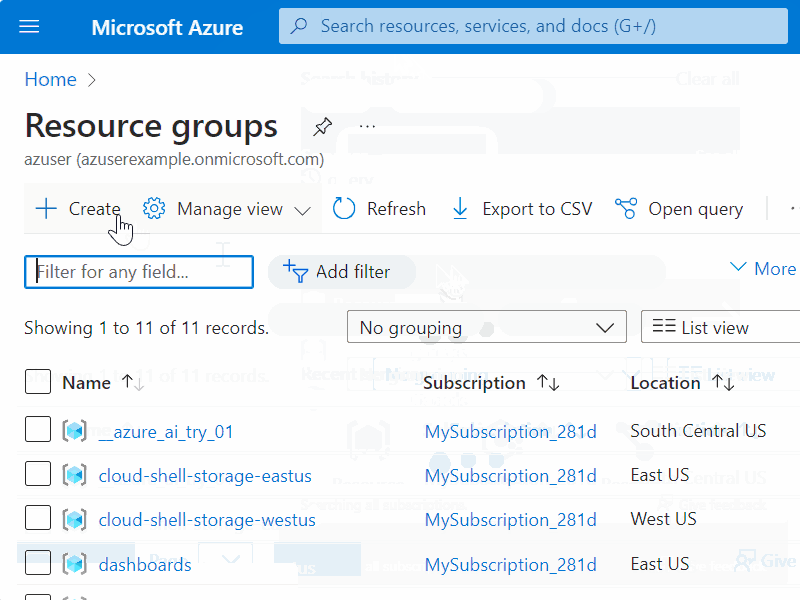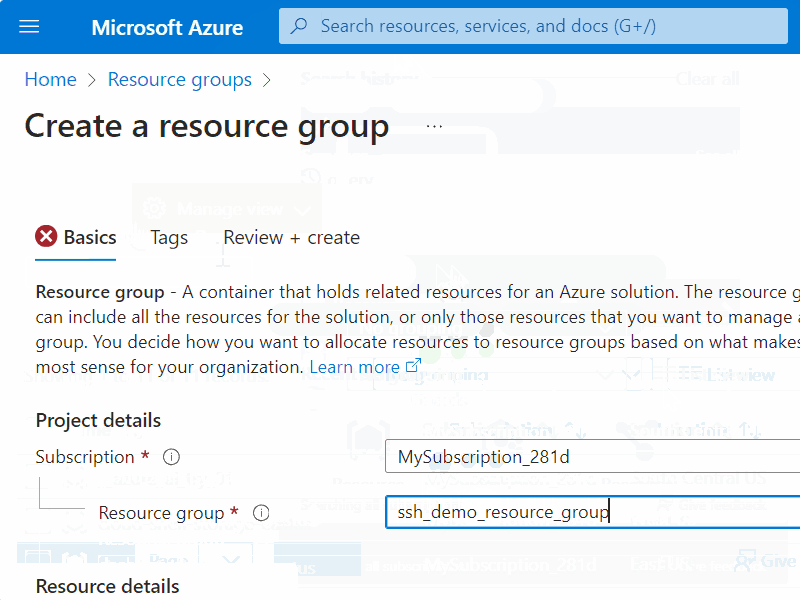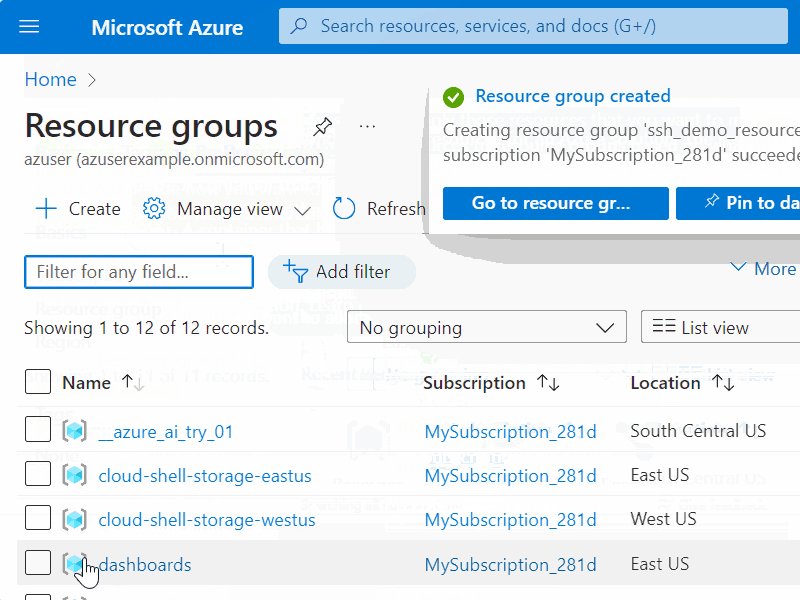
C. Criar o PolicyDefinition
Nota
Este passo adicional (criar em vez de escolher apenas PolicyDefinition) é necessário durante a pré-visualização privada.
- Navegue para a página Descrição Geral do Azure Policy . Por exemplo, pode utilizar o URI: https://portal.azure.com/#view/Microsoft_Azure_Policy/PolicyMenuBlade/~/Overview.
- Navegue para a vista Definições .
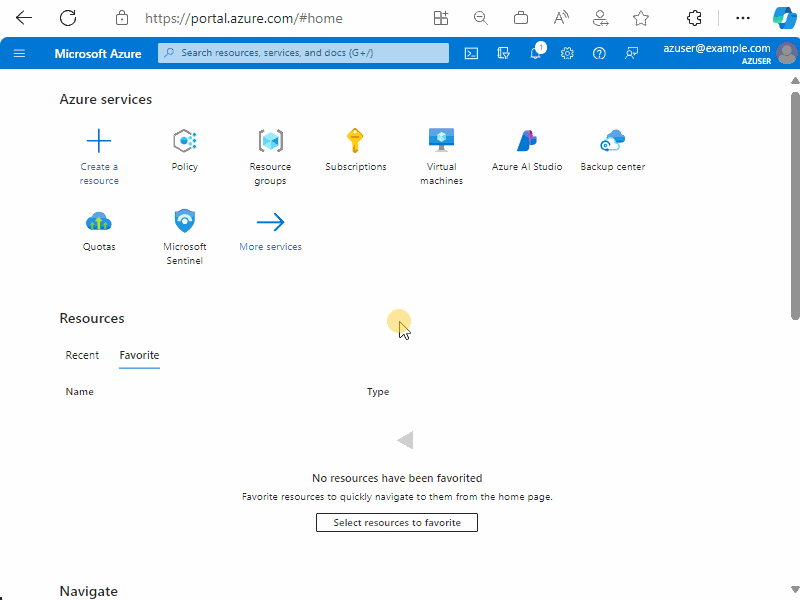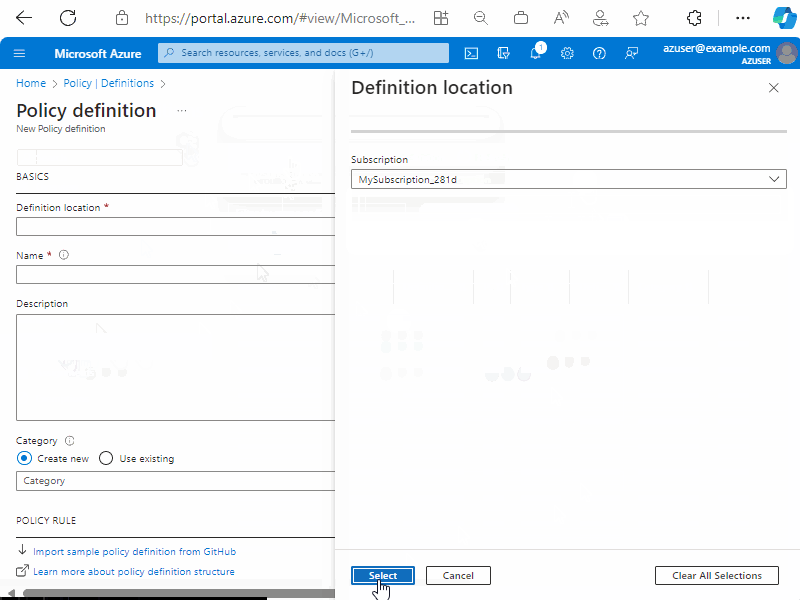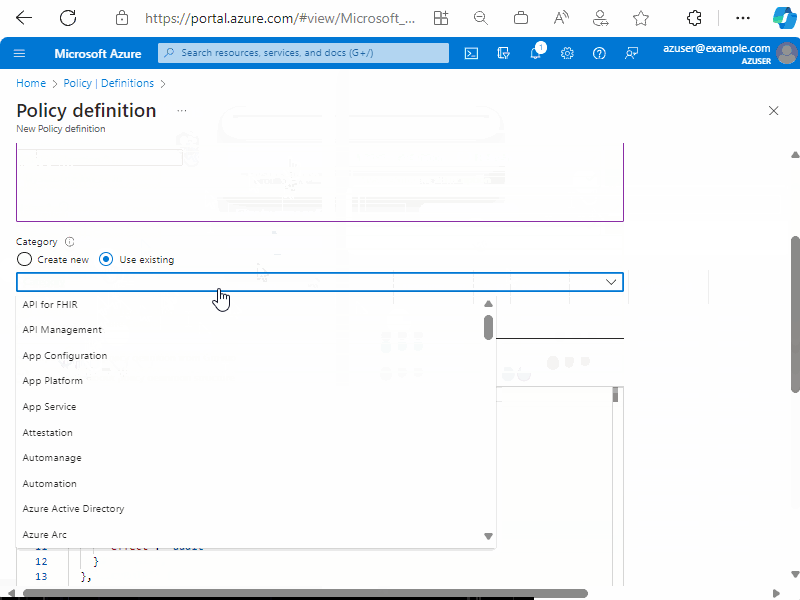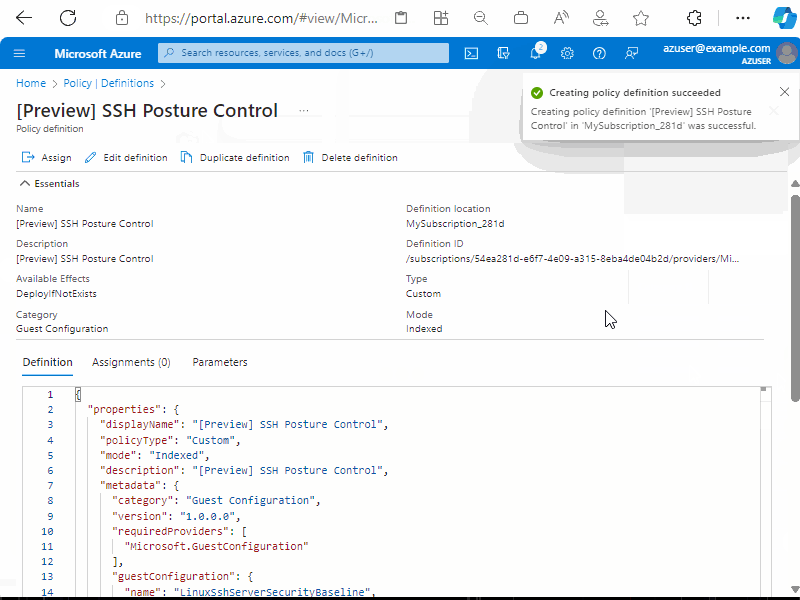
- Clique no botão + Definição de Política para criar uma nova PolicyDefinition, introduzindo o seguinte como entradas.
- Localização da definição: selecione a sua subscrição do Azure onde a PolicyDefinition irá residir.
- Nome: [Pré-visualização] Política de Controlo de Postura SSH
- Categoria: Utilizar Existente e, em seguida, selecione Configuração de Convidado
- Regra de política: elimine o JSON pré-existente e cole o PolicyDefinition JSON da definição de política de Controlo de Postura SSH de Pré-visualização
- Clique em Guardar
D. Utilizar um PolicyAssignment para aplicar o PolicyDefinition ao grupo de recursos
Atenção
Esta política modifica a configuração do sshd em computadores no âmbito. Estas instruções permitem-lhe atribuí-lo a um grupo de recursos inicialmente vazio, onde irá criar mais tarde uma máquina de teste. Tenha muito cuidado se optar por atribuir a qualquer âmbito mais amplo.
- Navegue para a Política | Página definições que lista todas as definições de política disponíveis.
- Selecione a política de Controlo de Postura SSH [Pré-visualização] Definição que criou anteriormente
- Clique em Atribuir.
- Em Âmbito , selecione o grupo de recursos onde irá criar mais tarde um novo computador de teste.
- Avance para o separador Parâmetros .
- Selecione "true" para Incluir máquinas ligadas ao Arc, a menos que pretenda excluir especificamente as máquinas ligadas ao Arc.
- NOTA: se quiser personalizar as definições de SSH, como grupos permitidos, desmarque a caixa Mostrar apenas parâmetros... para revelar todos os parâmetros disponíveis. Se optar por especificar utilizadores ou grupos permitidos ou negados, tenha em atenção que introduzirá uma cadeia delimitada por espaço, por exemplo
userA userB.
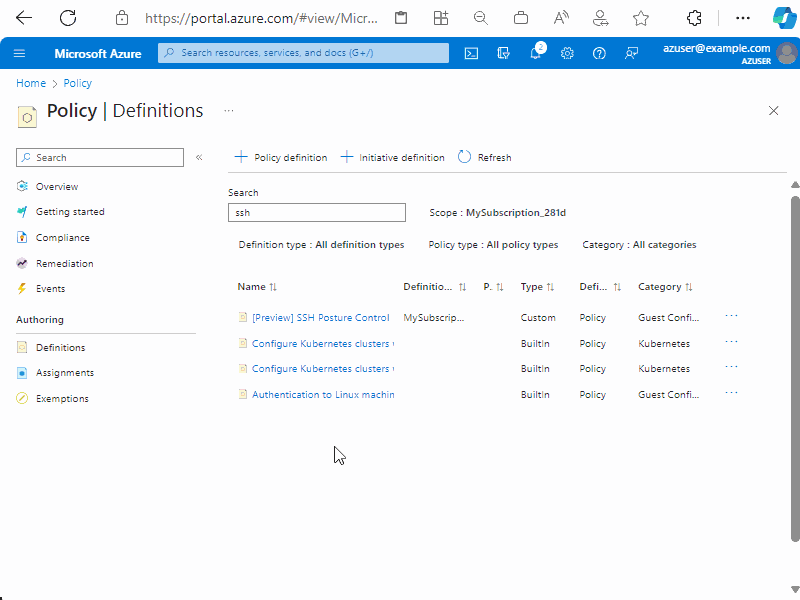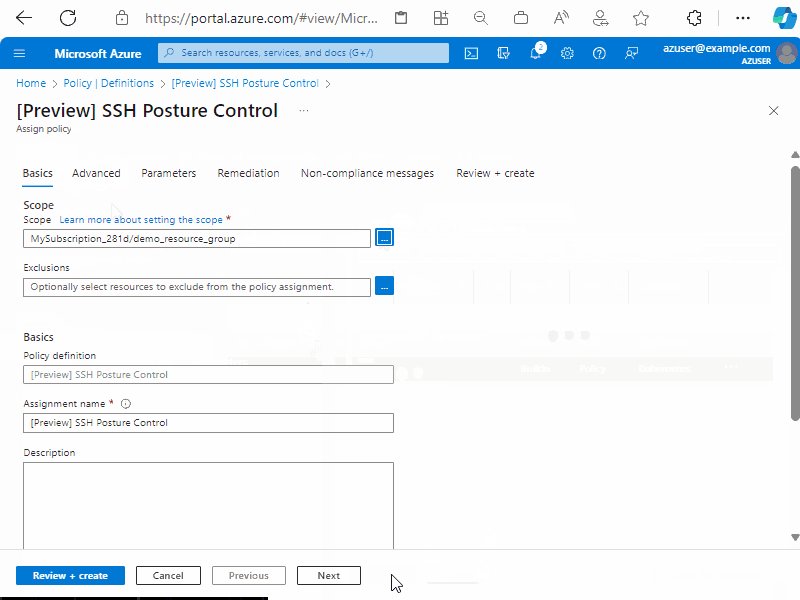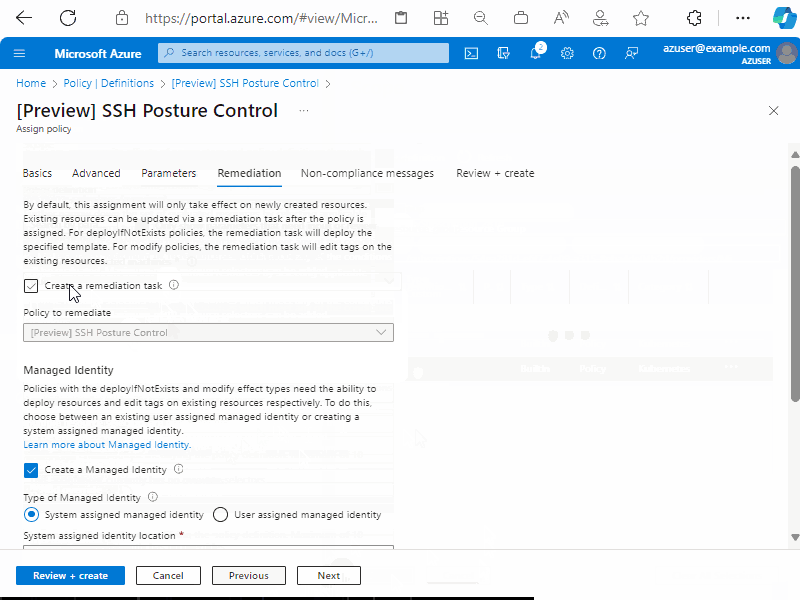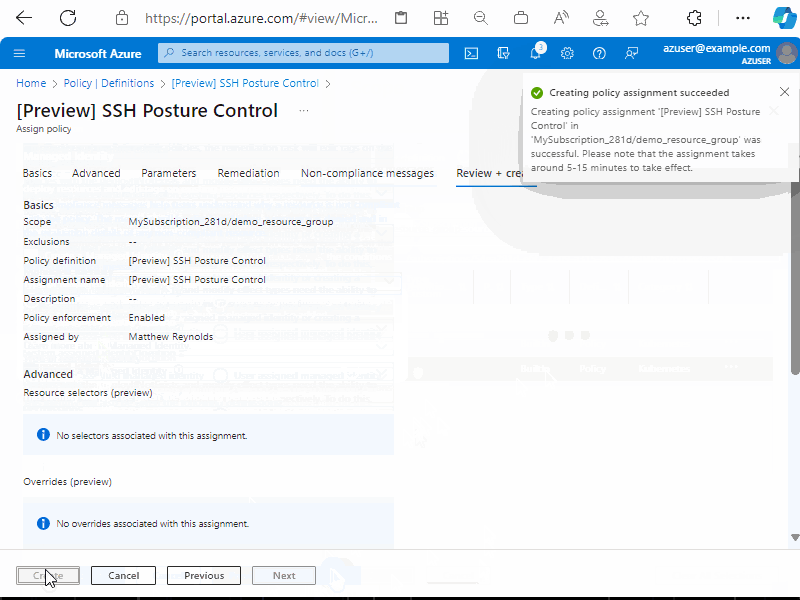
- Avance para o separador Remediação .
- NOTA: embora esta demonstração se centre num novo computador, noutros cenários em que pretende que o PolicyAssignment se aplique aos computadores existentes, pode selecionar a caixa Criar uma tarefa de remediação.
- Selecione Criar uma Identidade Gerida com o Sistema atribuído e uma localização de identidade à sua escolha.
- Avance para Rever + criar
- Selecione Criar para concluir o PolicyAssignment.
E. Criar um novo computador
Embora as novas PolicyAssignments possam ser aplicadas a máquinas existentes, o processo pode demorar até 24 horas. Neste guia de introdução, vamos concentrar-nos na avaliação de um novo computador. Neste exemplo, vamos criar uma VM do Azure, mas pode criar um computador compatível com o Arc, se preferir.
- Navegue para a experiência das Máquinas Virtuais do Azure .
- Crie uma nova VM, garantindo as seguintes propriedades:
- A subscrição e o Grupo de Recursos devem corresponder ao local onde o PolicyAssignment estava no âmbito.
- A imagem deve ser "Unbuntu Server 22.04...".
- A arquitetura da VM deve ser x64.
- Outras propriedades, como o nome da VM, o tamanho, etc. podem ser o que preferir.
- Aguarde pela conclusão da criação da VM e, em seguida, clique em Ir para Recurso para aceder à página de descrição geral do computador
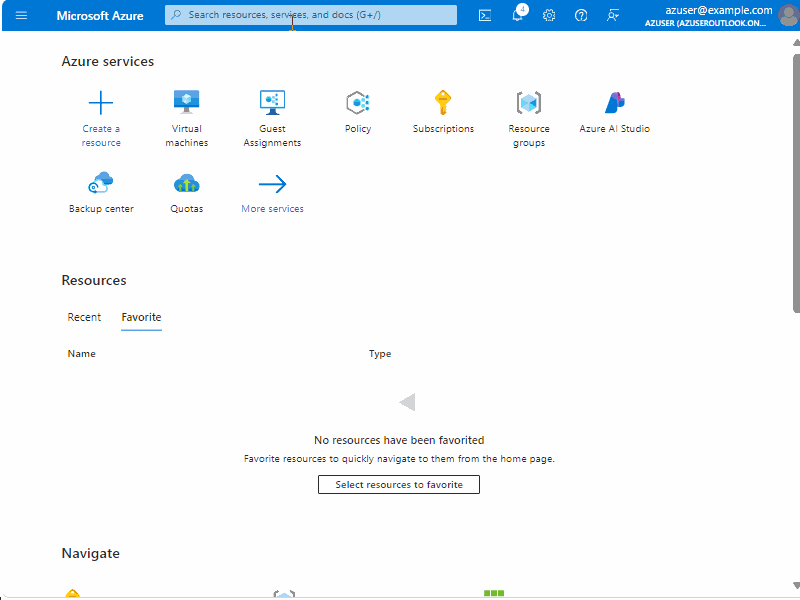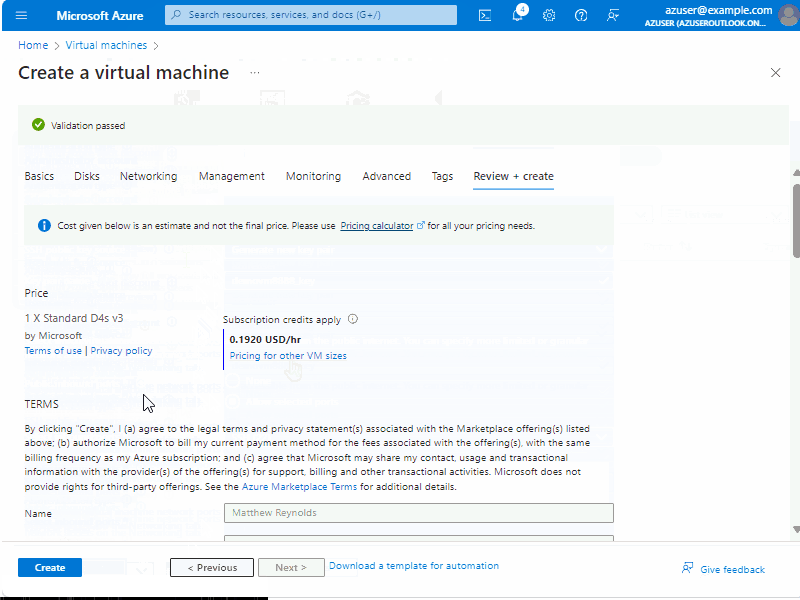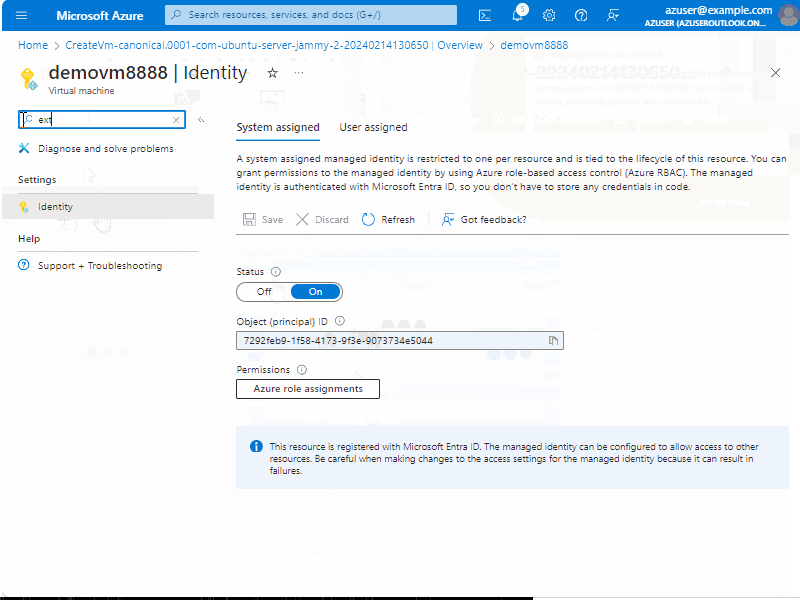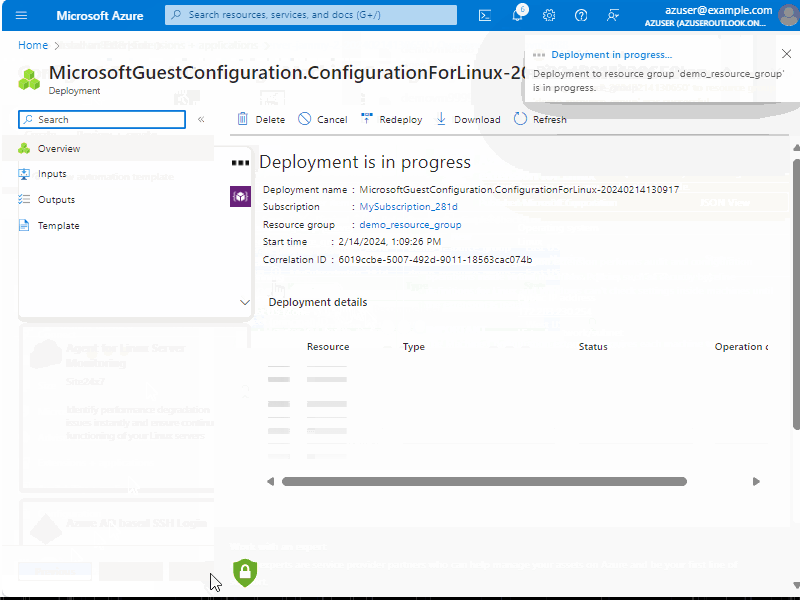
- No painel de navegação esquerdo, selecione Identidade e certifique-se de que o computador tem uma identidade gerida pelo sistema
- No painel de navegação esquerdo, selecione Extensões + aplicações e, em seguida, + Adicionar
- Escolha a extensão Azure Automanage Machine Configuration e selecione Seguinte
- Selecione Rever + criar e, em seguida, criar
F. Faça uma pausa antes de continuar
Quando estão envolvidos novos PolicyDefinitions, PolicyAssignments e computadores, pode demorar vários minutos para que tudo atinja o estado estável. Considere aguardar pelo menos 30 minutos antes de avançar para o passo seguinte.
G. Observar resultados de compatibilidade
Os passos seguintes permitem-lhe ver um rollup de compatibilidade em altitudes diferentes:
- Conformidade por PolicyAssignment
- Número de máquinas compatíveis e não conformes
- Maior altitude, especialmente útil para grandes frotas
- Conformidade por computador
- Lista de máquinas virtuais com sim/não por computador
- Conformidade por definição, para um computador específico
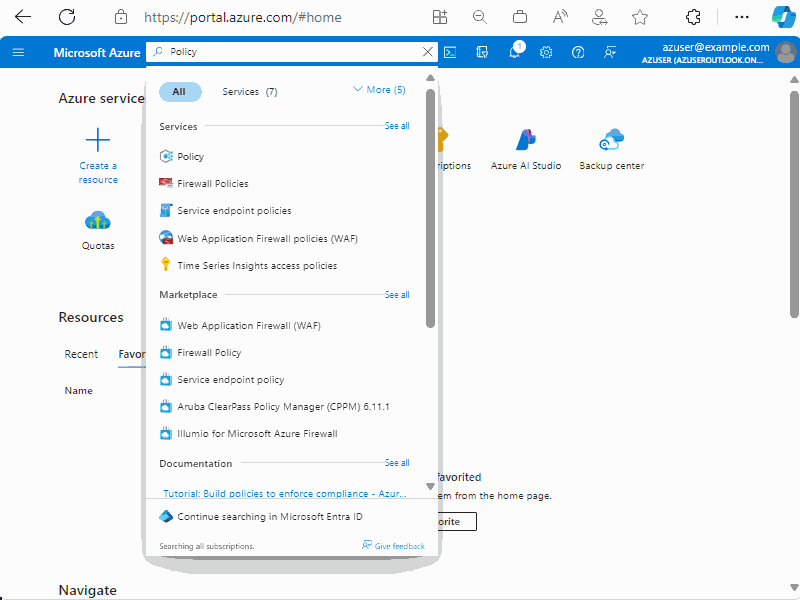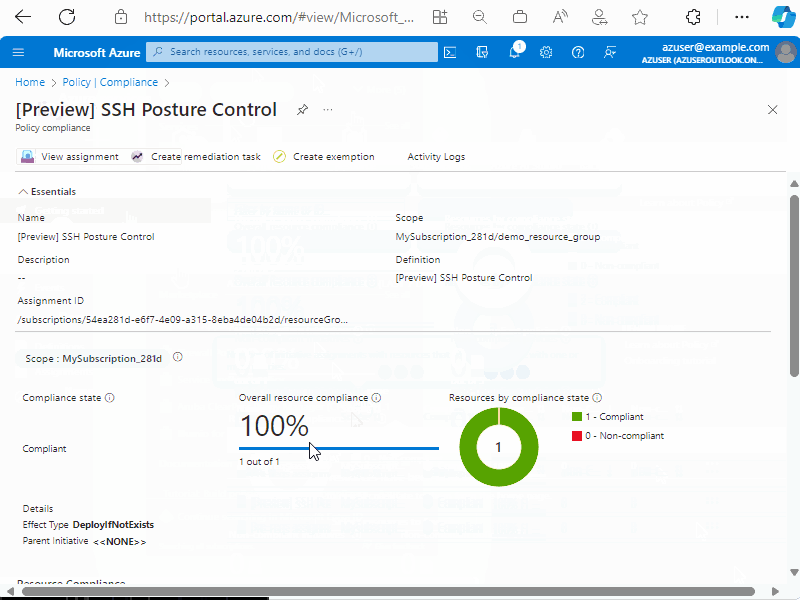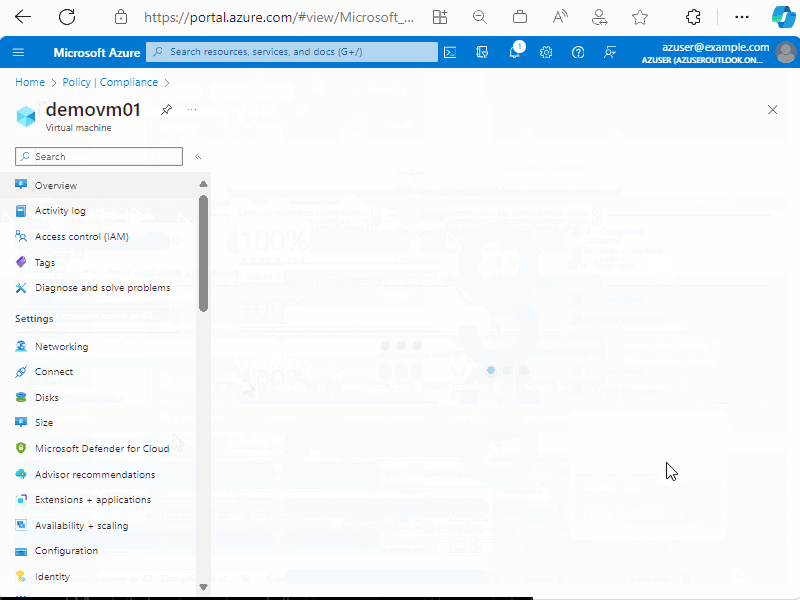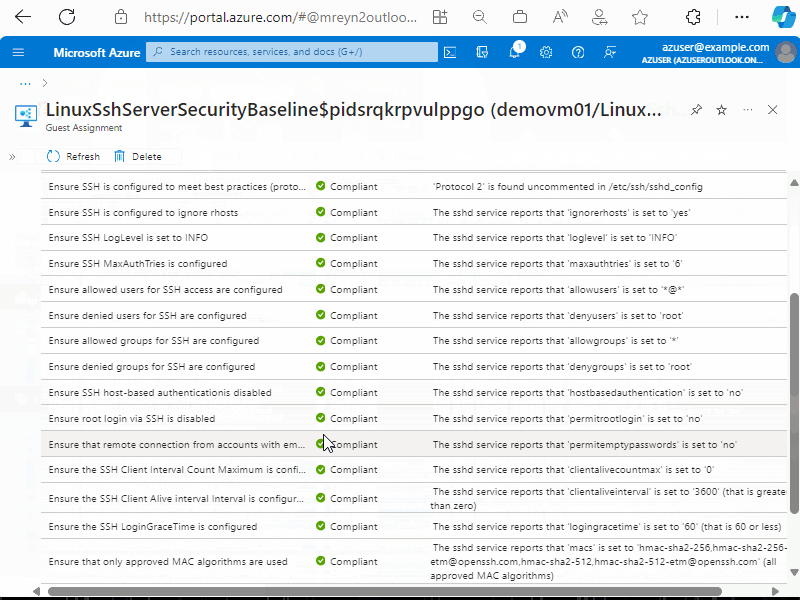
- Nível de detalhe mais profundo, como a captura de ecrã na parte superior deste artigo.
Dica
O seu novo computador será provavelmente considerado não conforme quando encontrar a política pela primeira vez. As predefinições de SSH na política são mais rigorosas do que as que muitas imagens do SO configuraram por predefinição. Após mais ou menos 20 minutos, deverá verificar que o computador fica em conformidade graças à lógica de remediação incorporada no Controlo de Postura SSH.
- Navegue para a Política | Página de conformidade .
- Selecione [Pré-visualização] Política de Controlo de Postura SSH.
- Observe que o número de máquinas compatíveis/não compatíveis é comunicado
- Em Conformidade de Recursos , pode ver o estado das máquinas individuais
- Para desagregar até aos detalhes de definição por definição de um computador específico:
- Clique no ... junto a um computador e selecione Ver recurso para aceder à página Descrição Geral do computador
- No painel de navegação esquerdo em Operações, clique em Gestão de configuração (não configuração em Definições)
- Clique em LinuxSSHServerSecurityBaseline
- A página resultante mostra cada definição na configuração com detalhes sobre a conformidade, bem como a forma como a conformidade foi determinada.
Passo seguinte
Contacte a equipa da Microsoft para fornecer comentários, pedidos de funcionalidades, etc.