Através de uma combinação de serviços cloud avançados e componentes compactados e eficientes do lado do dispositivo, a Microsoft fornece capacidades fundamentais de segurança e gestão para dispositivos ligados ao Azure-IoT. Estas capacidades incluem gestão de ameaças, gestão de cargas de trabalho, gestão de configuração e gestão de atualizações.
As empresas e os construtores de soluções querem focar-se consistentemente na parte superior da pilha. Por exemplo: valor diferenciado através de IA, informações operacionais e experiências do cliente. A Microsoft fornece serviços de gestão e segurança fora da prateleira para que você ou os seus clientes possam concentrar-se na diferenciação e não em recriar noções básicas.
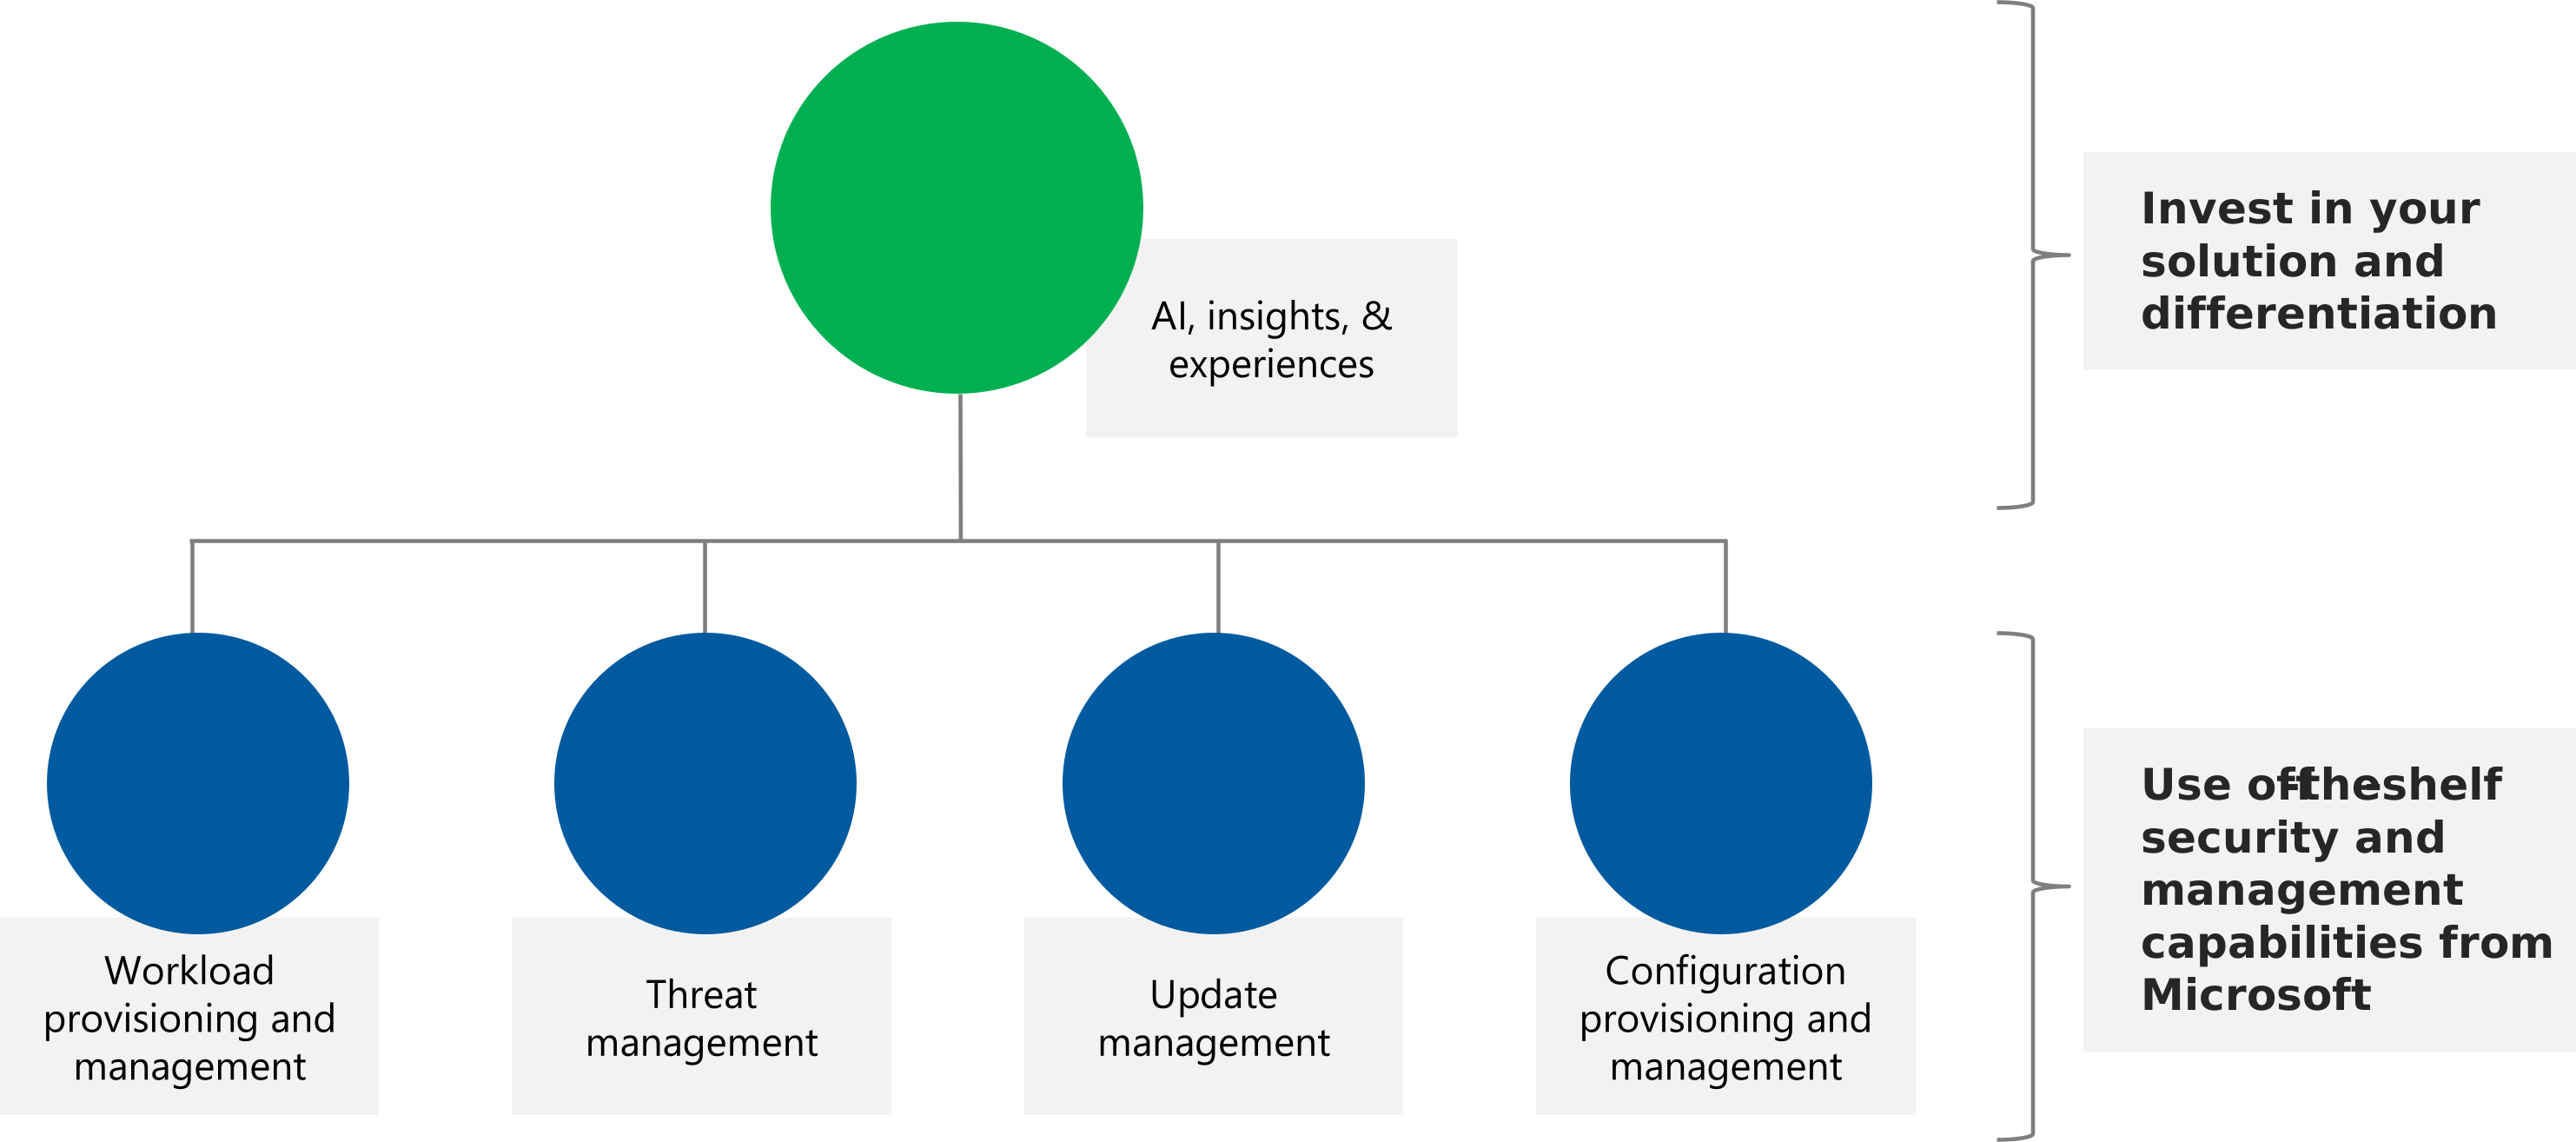
Quando incluir os componentes de instalação gratuita da Microsoft nos seus dispositivos, o utilizador ou os seus clientes estarão prontos para ativar e utilizar as funcionalidades de segurança e gestão do Azure em qualquer altura. Adicionar componentes do lado do dispositivo mais tarde no ciclo de vida de estruturação ou implementação pode ser lento e dispendioso, pelo que incentivamos os construtores a incluir estes componentes do lado do dispositivo no início do ciclo de vida.
Funcionalidades do conjunto de segurança e gestão
Os destaques do conjunto incluem:
O Azure IoT Edge é a ferramenta da Microsoft para implementar e gerir de forma remota e segura cargas de trabalho nativas da cloud( como IA, serviços do Azure ou a sua própria lógica de negócio) para ser executada diretamente nos seus dispositivos IoT. IoT Edge pode ser utilizado para otimizar os gastos com a cloud e permitir que os seus dispositivos reajam mais rapidamente às alterações locais e funcionem de forma fiável mesmo em períodos offline prolongados. Ao utilizar IoT Edge, pode:
- Implemente o Azure IoT Edge no local para dividir silos de dados e consolidar dados operacionais em escala na Cloud do Azure.
- Implemente e faça a gestão remota e segura de cargas de trabalho nativas da cloud ( como IA, serviços do Azure ou a sua própria lógica de negócio) para serem executadas diretamente nos seus dispositivos IoT.
- Otimize os gastos com a cloud e permita que os seus dispositivos reajam mais rapidamente às alterações locais e funcionem de forma fiável mesmo em períodos offline prolongados.
O Defender para IoT fornece um conjunto abrangente de funcionalidades e capacidades de segurança que podem ser integradas nos seus produtos durante o processo de desenvolvimento. Isto ajuda a proteger os dispositivos do zero e reduz o risco de vulnerabilidades e ataques. A solução pode ser personalizada para satisfazer as necessidades de segurança específicas de diferentes dispositivos IoT e pode ser integrada nos processos e ferramentas de desenvolvimento existentes do construtor de dispositivos. Com o Defender para IoT, pode-se:
- Cumprir os regulamentos e normas do setor: o Defender para IoT ajuda os construtores de dispositivos a cumprir as normas e normas de segurança relevantes, como o NIST Cybersecurity Framework, ao fornecer um conjunto abrangente de controlos de segurança.
- Monitorize proativamente a postura de segurança de um dispositivo IoT: o Defender para IoT fornece recomendações de postura de segurança com base na referência cis, juntamente com recomendações específicas do dispositivo. Com o micro-agente, os utilizadores também podem obter visibilidade sobre a segurança do sistema operativo, incluindo configuração do SO, definições de firewall e permissões.
- Proteger os seus produtos contra ameaças cibernéticas: a solução fornece monitorização e proteção em tempo real (EDR – Deteção e Resposta de Pontos Finais) contra software maligno, hacking, acesso não autorizado e outras ameaças de segurança, ajudando a garantir a segurança dos dispositivos IoT ao longo do ciclo de vida.
- Garanta a interoperabilidade com o Microsoft SIEM/SOAR e o XDR para parar os ataques com segurança automatizada e entre domínios e IA incorporada.
Em resumo, o Defender para IoT fornece aos construtores de dispositivos um conjunto abrangente de funcionalidades e capacidades de segurança que ajudam a proteger os dispositivos IoT do zero e a reduzir o risco de vulnerabilidades e ataques. Permite que os construtores de dispositivos forneçam produtos IoT seguros, compatíveis e fidedignos aos seus clientes.
A Atualização de Dispositivos para Hub IoT do Azure é um serviço que lhe permite implementar atualizações via ar para os seus dispositivos IoT.
À medida que as soluções de Internet das Coisas (IoT) continuam a ser adotadas a taxas crescentes, é essencial que os dispositivos que formam estas soluções sejam fáceis de ligar e gerir em escala. A Atualização de Dispositivos para Hub IoT é uma plataforma ponto a ponto que os clientes podem utilizar para publicar, distribuir e gerir atualizações no ar para tudo, desde sensores minúsculos a dispositivos ao nível do gateway.
Para realizar todos os benefícios da transformação digital ativada por IoT, os clientes precisam da capacidade de operar, manter e atualizar dispositivos em escala. A Atualização de Dispositivos para Hub IoT desbloqueia capacidades como:
- Responder rapidamente a ameaças de segurança
- Implementar novas funcionalidades para obter objetivos empresariais
- Evitar os custos adicionais de desenvolvimento e manutenção da criação das suas próprias plataformas de atualização.
Hub IoT ligação Gestão de Dispositivos automática e fluxos de trabalho baseados em duplos com o componente OSConfig da Microsoft em dispositivos para fornecer a gestão de configuração ponto a ponto. Por exemplo:
- Aprovisionar automaticamente regras de firewall para dispositivos, no momento da implementação, com base no site ou função do dispositivo
- Auditar a configuração da rede em dispositivos individuais ou em escala
- Resolução de problemas e diagnósticos
- Configure automaticamente as origens do gestor de pacotes, para que os dispositivos extraam pacotes dos repositórios aprovados
- Obtenha e defina nomes de anfitriões, ficheiros de anfitriões, etc.
- Obter informações do dispositivo, incluindo propriedades de hardware, propriedades da versão do SO ou estado do processador de segurança
- Reiniciar remotamente um dispositivo problemático ou muitos dispositivos com base numa agenda
O resto deste documento foca-se em como preparar dispositivos ao instalar os componentes do lado do dispositivo necessários. Para obter mais informações sobre os serviços cloud e os cenários de utilização operacional, veja Passos seguintes.
Que componentes do lado do dispositivo instalar e como instalá-los
Lista de componentes do lado do dispositivo
| Componente |
Notas |
Runtime do Azure IoT Edge
ou
para dispositivos mais pequenos: Azure IoT Identity Service |
O runtime do Edge é mais conhecido pela gestão de contentores, mas também fornece vários serviços adicionais no dispositivo. O subconjunto do Identity Service permite que todos os componentes do dispositivo funcionem de forma totalmente integrada com a sua Hub IoT.
Para obter funcionalidades completas, instale o IoT Edge runtime (também conhecido aziot-edgecomo ) que inclui o Identity Service.
Para dispositivos mais pequenos que não irão executar contentores, pode instalar apenas o Identity Service (também conhecido aziot-identity-servicecomo ) para poupar espaço.
Para obter detalhes sobre a instalação, veja a secção seguinte deste artigo. |
| Microsoft Defender para a IoT |
Para obter detalhes sobre a instalação, veja a secção seguinte deste artigo. |
| Atualização do Dispositivo para Hub IoT |
Para obter detalhes sobre a instalação, veja a secção seguinte deste artigo. |
| Microsoft OSConfig |
Para obter detalhes sobre a instalação, veja a secção seguinte deste artigo. |
Como instalar os componentes do lado do dispositivo
Pode escolher uma das seguintes opções:
Para dispositivos Ubuntu em processadores x86_64 ou Aarch64, pode utilizar a Ferramenta de Configuração do Edge v2 para instalar e ligar tudo ao Azure.
Para obter mais informações, consulte https://github.com/Azure/iot-edge-config/tree/config_tool_v2.
Nota
Neste momento, a Ferramenta de Configuração do Edge v2 não instala um cliente de Atualização de Dispositivos.
Os pacotes de instalação para cada componente do conjunto de aplicações estão disponíveis em packages.microsoft.com.
Neste momento, a disponibilidade do pacote varia consoante a arquitetura da DISTO e da CPU. Por exemplo, todos os componentes têm pacotes publicados para o Ubuntu Server 18.04 (x86_64 e Aarch64) e alguns componentes têm pacotes disponíveis para muitos ambientes linux adicionais. Se estiver a utilizar uma arquitetura de distribuição ou CPU em que não existe nenhum pacote disponível para um determinado componente, considere o caminho build-from-source.
Criar a identidade do dispositivo na cloud
No Hub IoT, estabeleça uma identidade para o dispositivo como neste exemplo: Registar o seu dispositivo
Nota
- Ignore o passo acima se estiver apenas a pré-instalar software neste momento (sem ligar ao Azure)
- Para simplificar, este exemplo utiliza uma chave simétrica aprovisionada manualmente. Para dimensionamento e segurança de produção, estão disponíveis opções avançadas, como autenticação baseada em x.509 e aprovisionamento de identidades em escala através do Serviço de Aprovisionamento de Dispositivos.
Instalar o primeiro pacote
Adicione packages.microsoft.com como origem de pacote no dispositivo e instale IoT Edge (ou apenas o Identity Service para dispositivos mais pequenos), como neste exemplo: Instalar IoT Edge
Nota
Para dispositivos mais pequenos que não irão executar contentores, modifique o passo acima da seguinte forma:
- Não instalar um motor de contentor
- Instalar o
aziot-identity-service pacote em vez de aziot-edge
Obter a autenticação do dispositivo no Azure
Defina as informações Hub IoT e o segredo do dispositivo no dispositivo, como neste exemplo: Aprovisionar o dispositivo com a respetiva identidade na cloud
Nota
- Ignore o passo acima se estiver apenas a pré-instalar software neste momento (sem ligar ao Azure)
- Para dispositivos mais pequenos com apenas o Identity Service em vez do runtime completo IoT Edge, utilize a ferramenta
aziotctl de linha de comandos em vez de iotedge no passo acima. Embora as ferramentas tenham nomes diferentes, utilizam os mesmos argumentos para configurar a identidade do dispositivo
Instalar pacotes restantes
Por exemplo, num sistema baseado em apt, como o Ubuntu:
sudo apt install defender-iot-micro-agent-edge deviceupdate-agent osconfig
Criar a partir da origem é a abordagem mais flexível quando precisa de adaptar os componentes do lado do dispositivo aos seus dispositivos exclusivos, distribuições ou arquiteturas de CPU.
Pode utilizar os seguintes repositórios:
A Microsoft está a trabalhar com parceiros para permitir que o ecossistema compre dispositivos com os componentes já instalados. Por exemplo, o programa Edge Secured-core (Pré-visualização) requer que os dispositivos implementem uma postura de segurança suportada por hardware com Arranque Seguro, etc. e inclua estes componentes para a segurança e gestão do Azure.
Entretanto, alguns dispositivos já estão a chegar ao catálogo com um subconjunto do conjunto de aplicações incluído. Por exemplo, os seguintes dispositivos já incluem o IoT Edge runtime, o componente Defender para IoT e o componente OSConfig:
Este foi um breve resumo das opções de configuração. Para obter a documentação de configuração completa, incluindo parâmetros de configuração para cada componente, consulte:
Passos seguintes