Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
O Modelo de Capacidade DevSecOps ajuda as organizações de engenharia a avaliar como constroem, protegem, enviam e operam software. Ajuda-os a traçar um caminho para práticas mais maduras, seguras e resilientes. O modelo descreve uma jornada através de seis áreas de capacidade, cada uma progredindo por cinco estágios de maturidade.
Use este modelo para perceber onde estão as suas equipas hoje, concordar onde quer estar e planear as mudanças incrementais que o levarão lá. O modelo é descritivo, não prescritivo. Destina-se a criar uma compreensão partilhada entre produto, desenvolvimento, segurança e operações, em vez de produzir uma única pontuação.
Este modelo está alinhado com os objetivos da Microsoft Secure Future Initiative. A maioria das organizações encontra-se em diferentes fases em diferentes áreas de capacidade.
As seis áreas de capacidade
O modelo organiza as práticas DevSecOps em seis áreas de capacidade. Juntos, abrangem todo o ciclo de vida, desde a forma como uma organização é liderada e governada até à forma como o software é concebido, construído, lançado e operado.
- Organização e cultura: Liderança, mentalidade de segurança, colaboração e melhoria contínua entre equipas.
- Normas e governação: O programa de segurança, políticas e normas, e a proteção dos sistemas de engenharia.
- Planeamento e design: Práticas de segurança por design, dados e insights, e arquitetura técnica e design.
- Desenvolvimento e testes: Segurança de código, aceleradores de desenvolvimento, integração e testes.
- Lançamento e implementação: Dependências seguras, lançamentos seguros e fluxos de trabalho de implementação.
- Operações e monitorização: Proteção dos inquilinos e sistemas de produção, monitorização e deteção de ameaças, resposta e remediação a incidentes.
As cinco fases
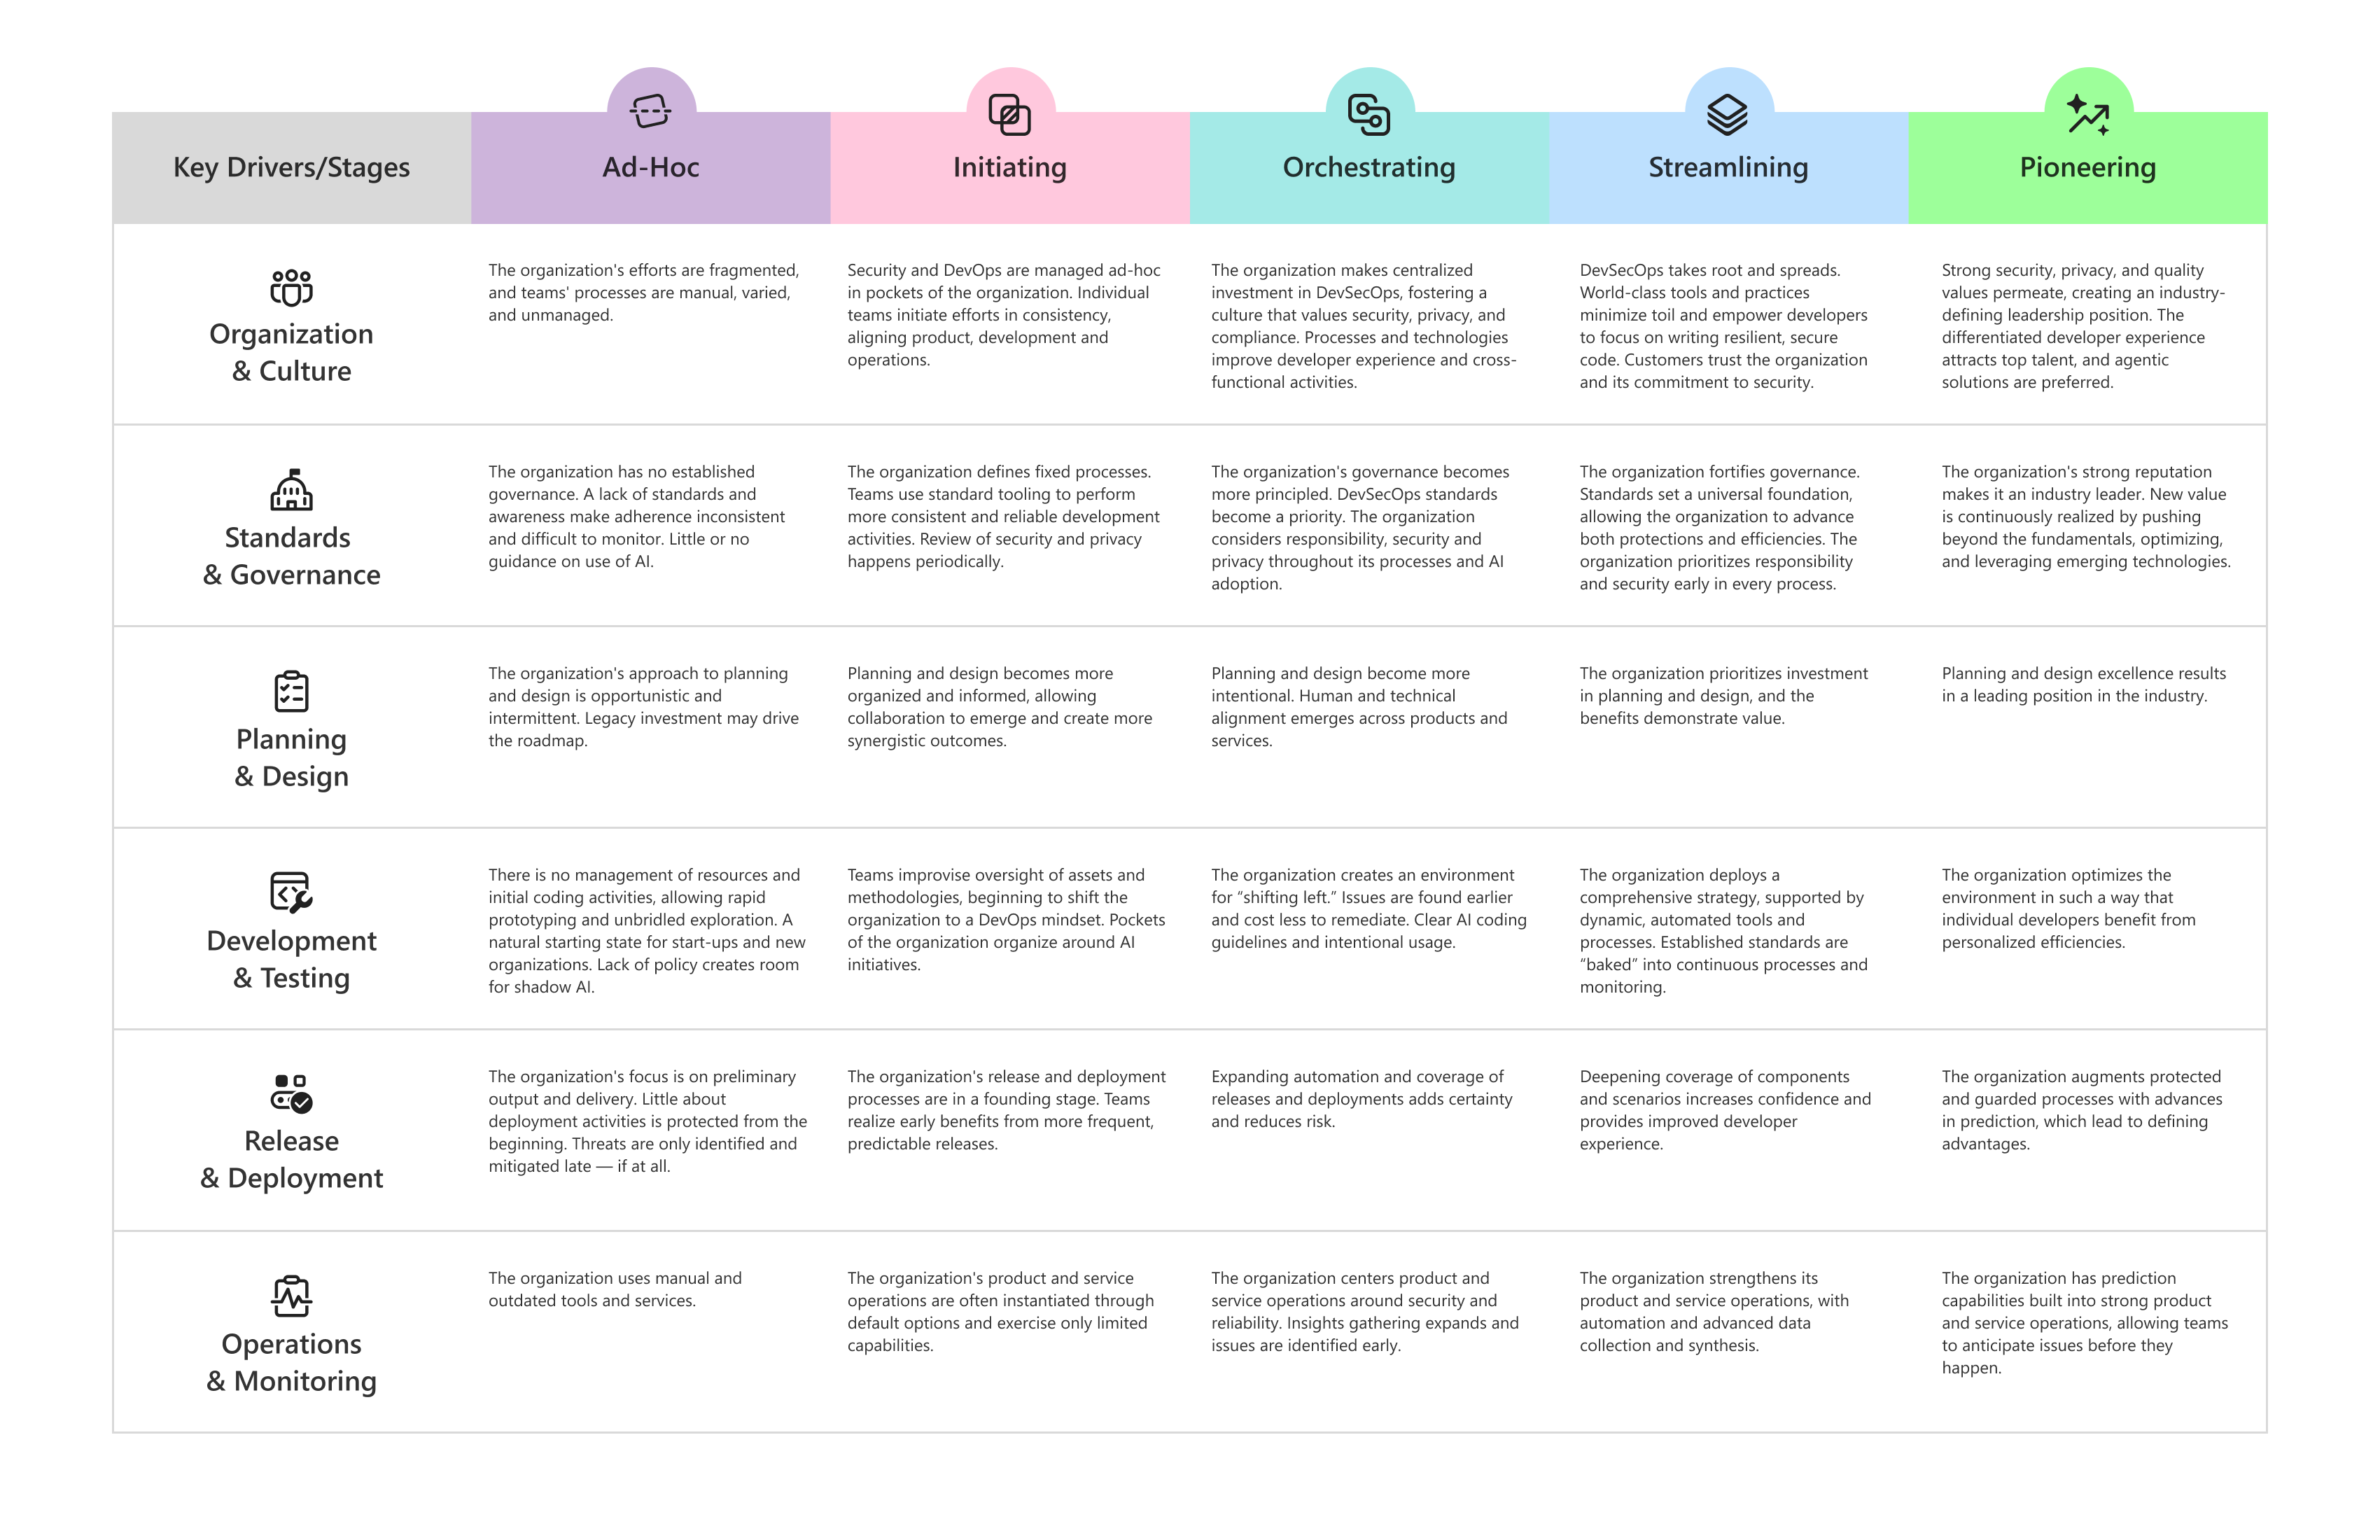
Cada área de capacidades progride pelas mesmas cinco fases gerais de maturidade. Cada área de capacidade também usa os seus próprios nomes de estágio para descrever como é a maturidade nesse contexto específico.
| Fase geral | Aspeto |
|---|---|
| Ad hoc | As práticas são fragmentadas, manuais e em grande parte não documentadas. Os resultados dependem dos indivíduos. |
| A iniciar | Cada equipa começa a garantir a consistência a nível local e a colmatar lacunas à medida que estas surgem. |
| Orquestração | As práticas são centralizadas e partilhadas, alinhando as equipas em torno de abordagens e recursos comuns. |
| Simplificação | Ferramentas e práticas de classe mundial reduzem o esforço manual e tornam o caminho seguro no caminho fácil. |
| Pioneiro | As práticas definem a indústria, são antecipadas e evoluem continuamente à frente da necessidade. |
Abordagens estratégicas
As organizações podem usar o modelo de capacidades de diferentes formas, dependendo do seu contexto empresarial. Algumas equipas precisam de flexibilidade, outras otimizam para a velocidade, e outras dão prioridade a uma forte conformidade e controlos de risco.
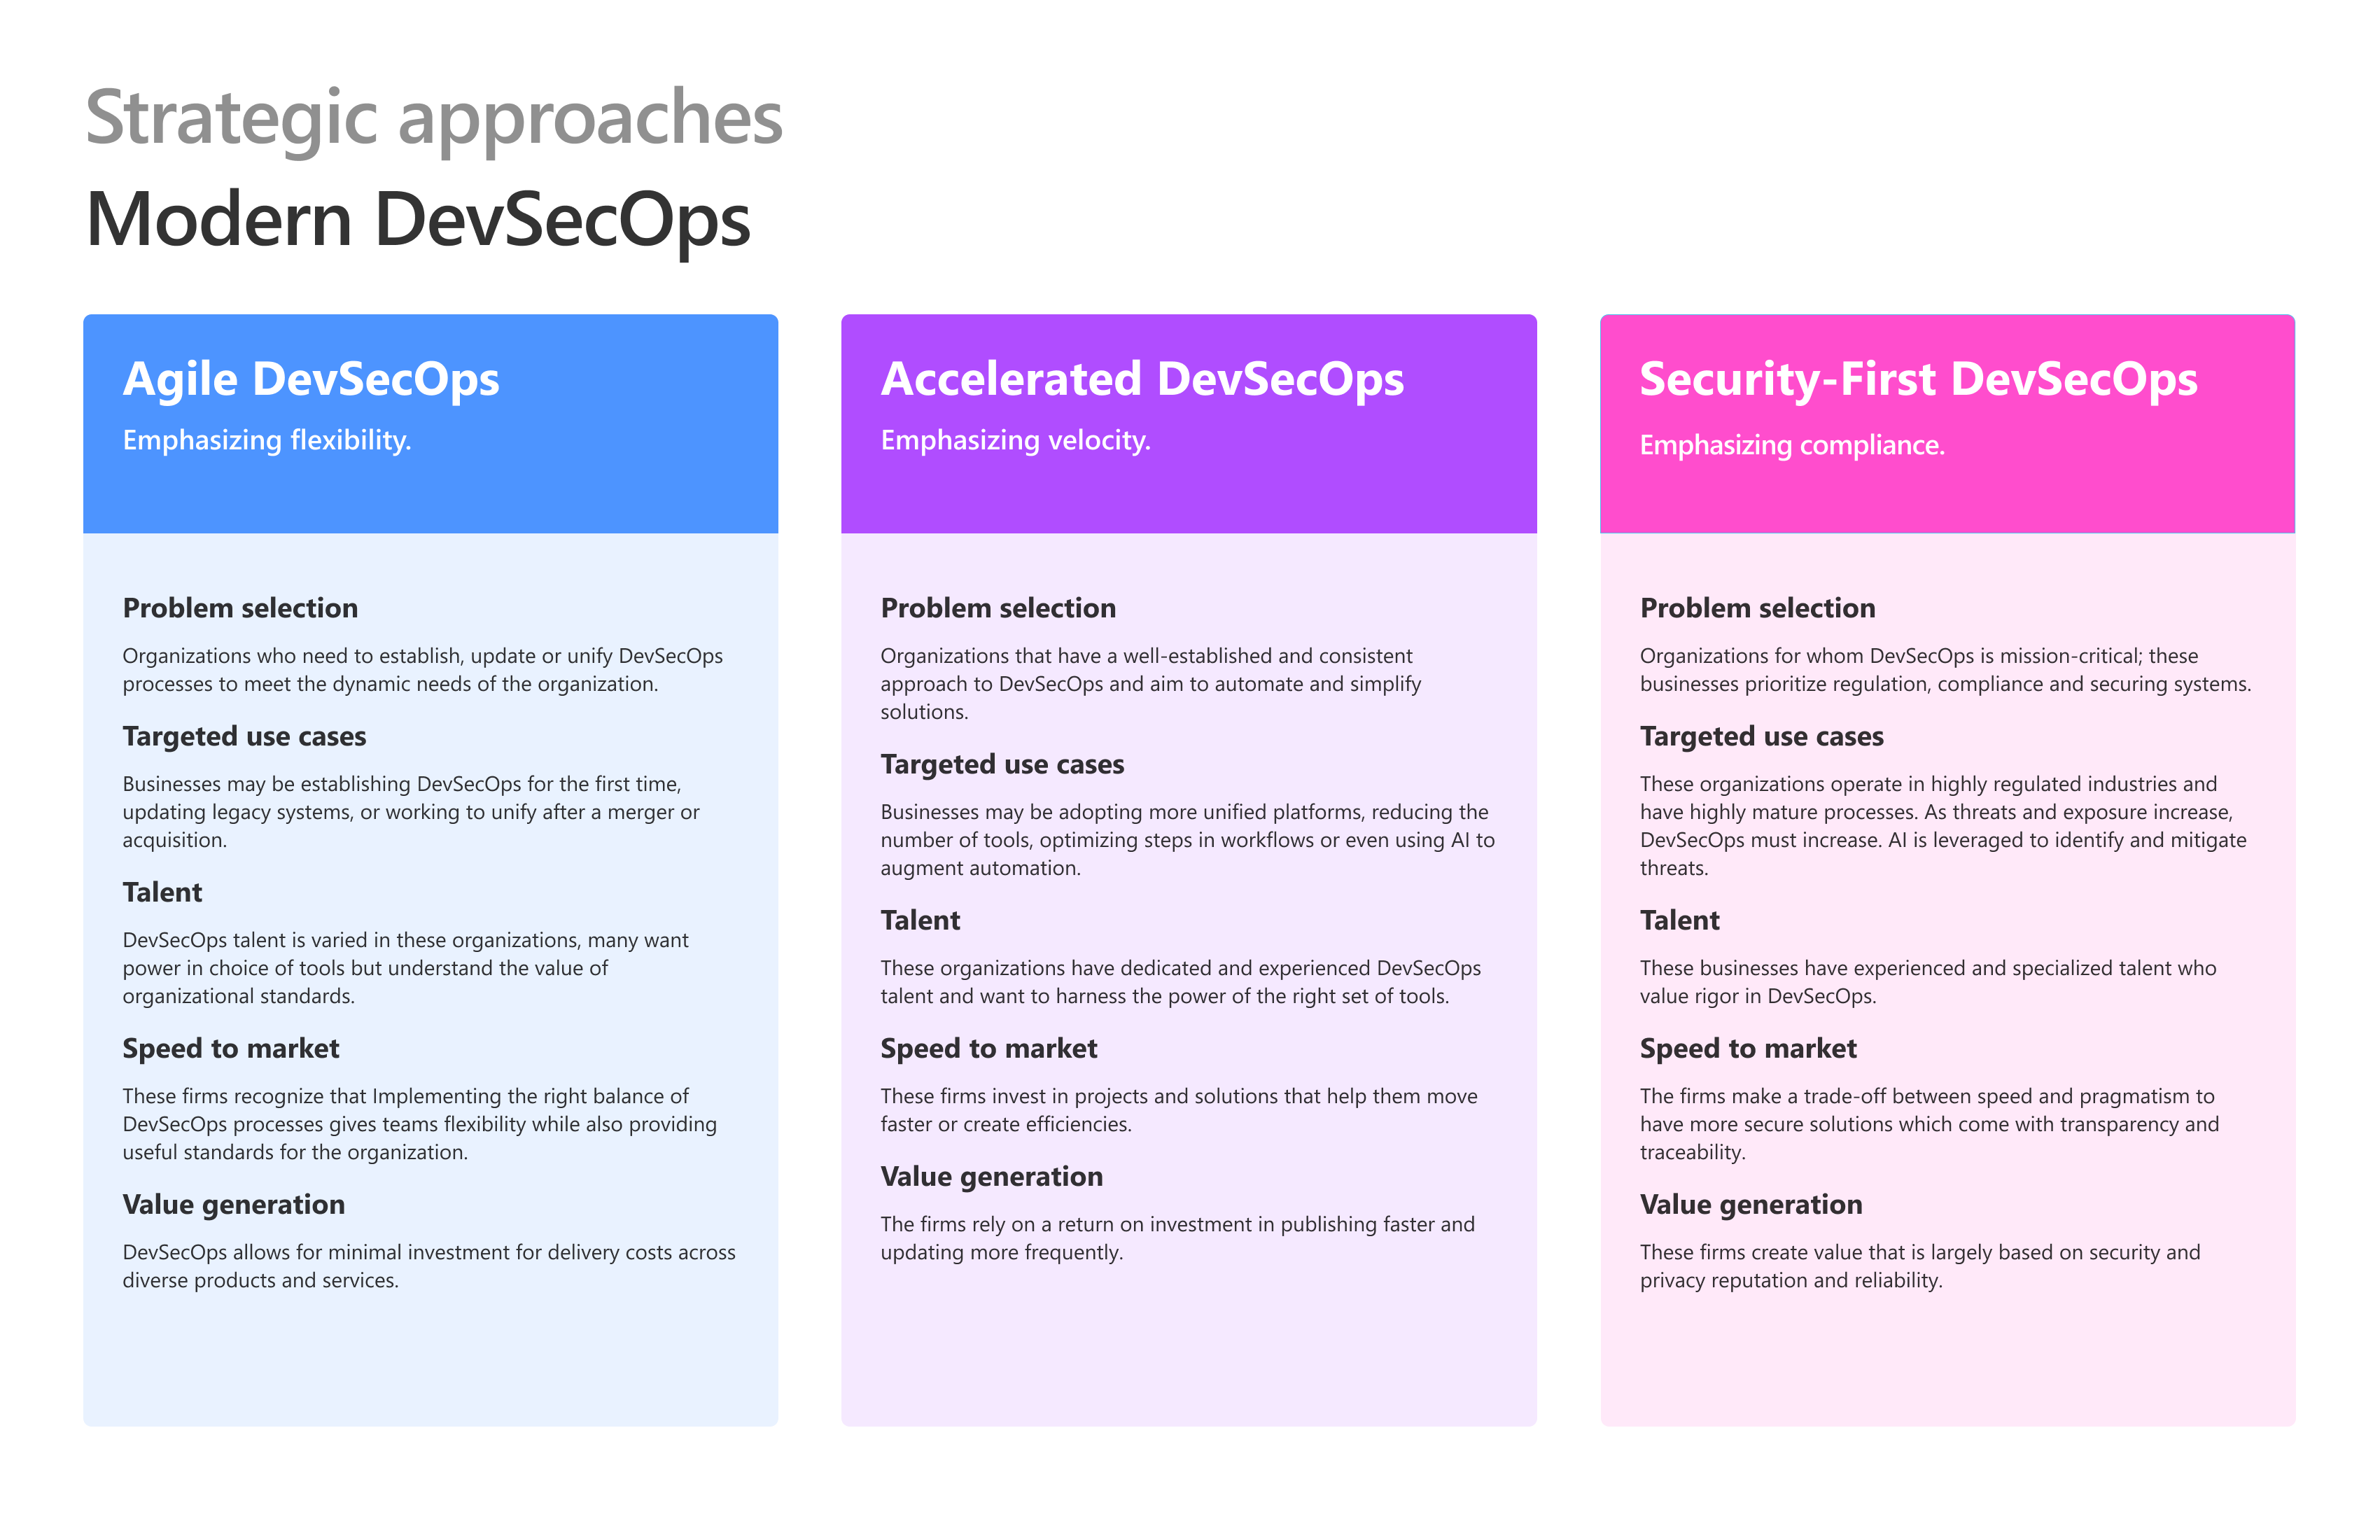
- Agile DevSecOps: Enfatiza a flexibilidade para organizações que estabelecem, atualizam ou unificam práticas DevSecOps, equilibrando velocidade com padrões úteis.
- DevSecOps Acelerado: Enfatiza a velocidade para organizações com práticas estabelecidas que pretendem automatizar, simplificar e melhorar a eficiência da entrega.
- DevSecOps com foco na segurança: Privilegia a conformidade e a redução de riscos para organizações que operam em ambientes altamente regulados ou de missão crítica.
Avalie suas práticas atuais e defina metas futuras
Use o modelo para realizar uma autoavaliação leve com as pessoas que fazem o trabalho. O objetivo é uma imagem partilhada e honesta do hoje e uma direção acordada para o amanhã.
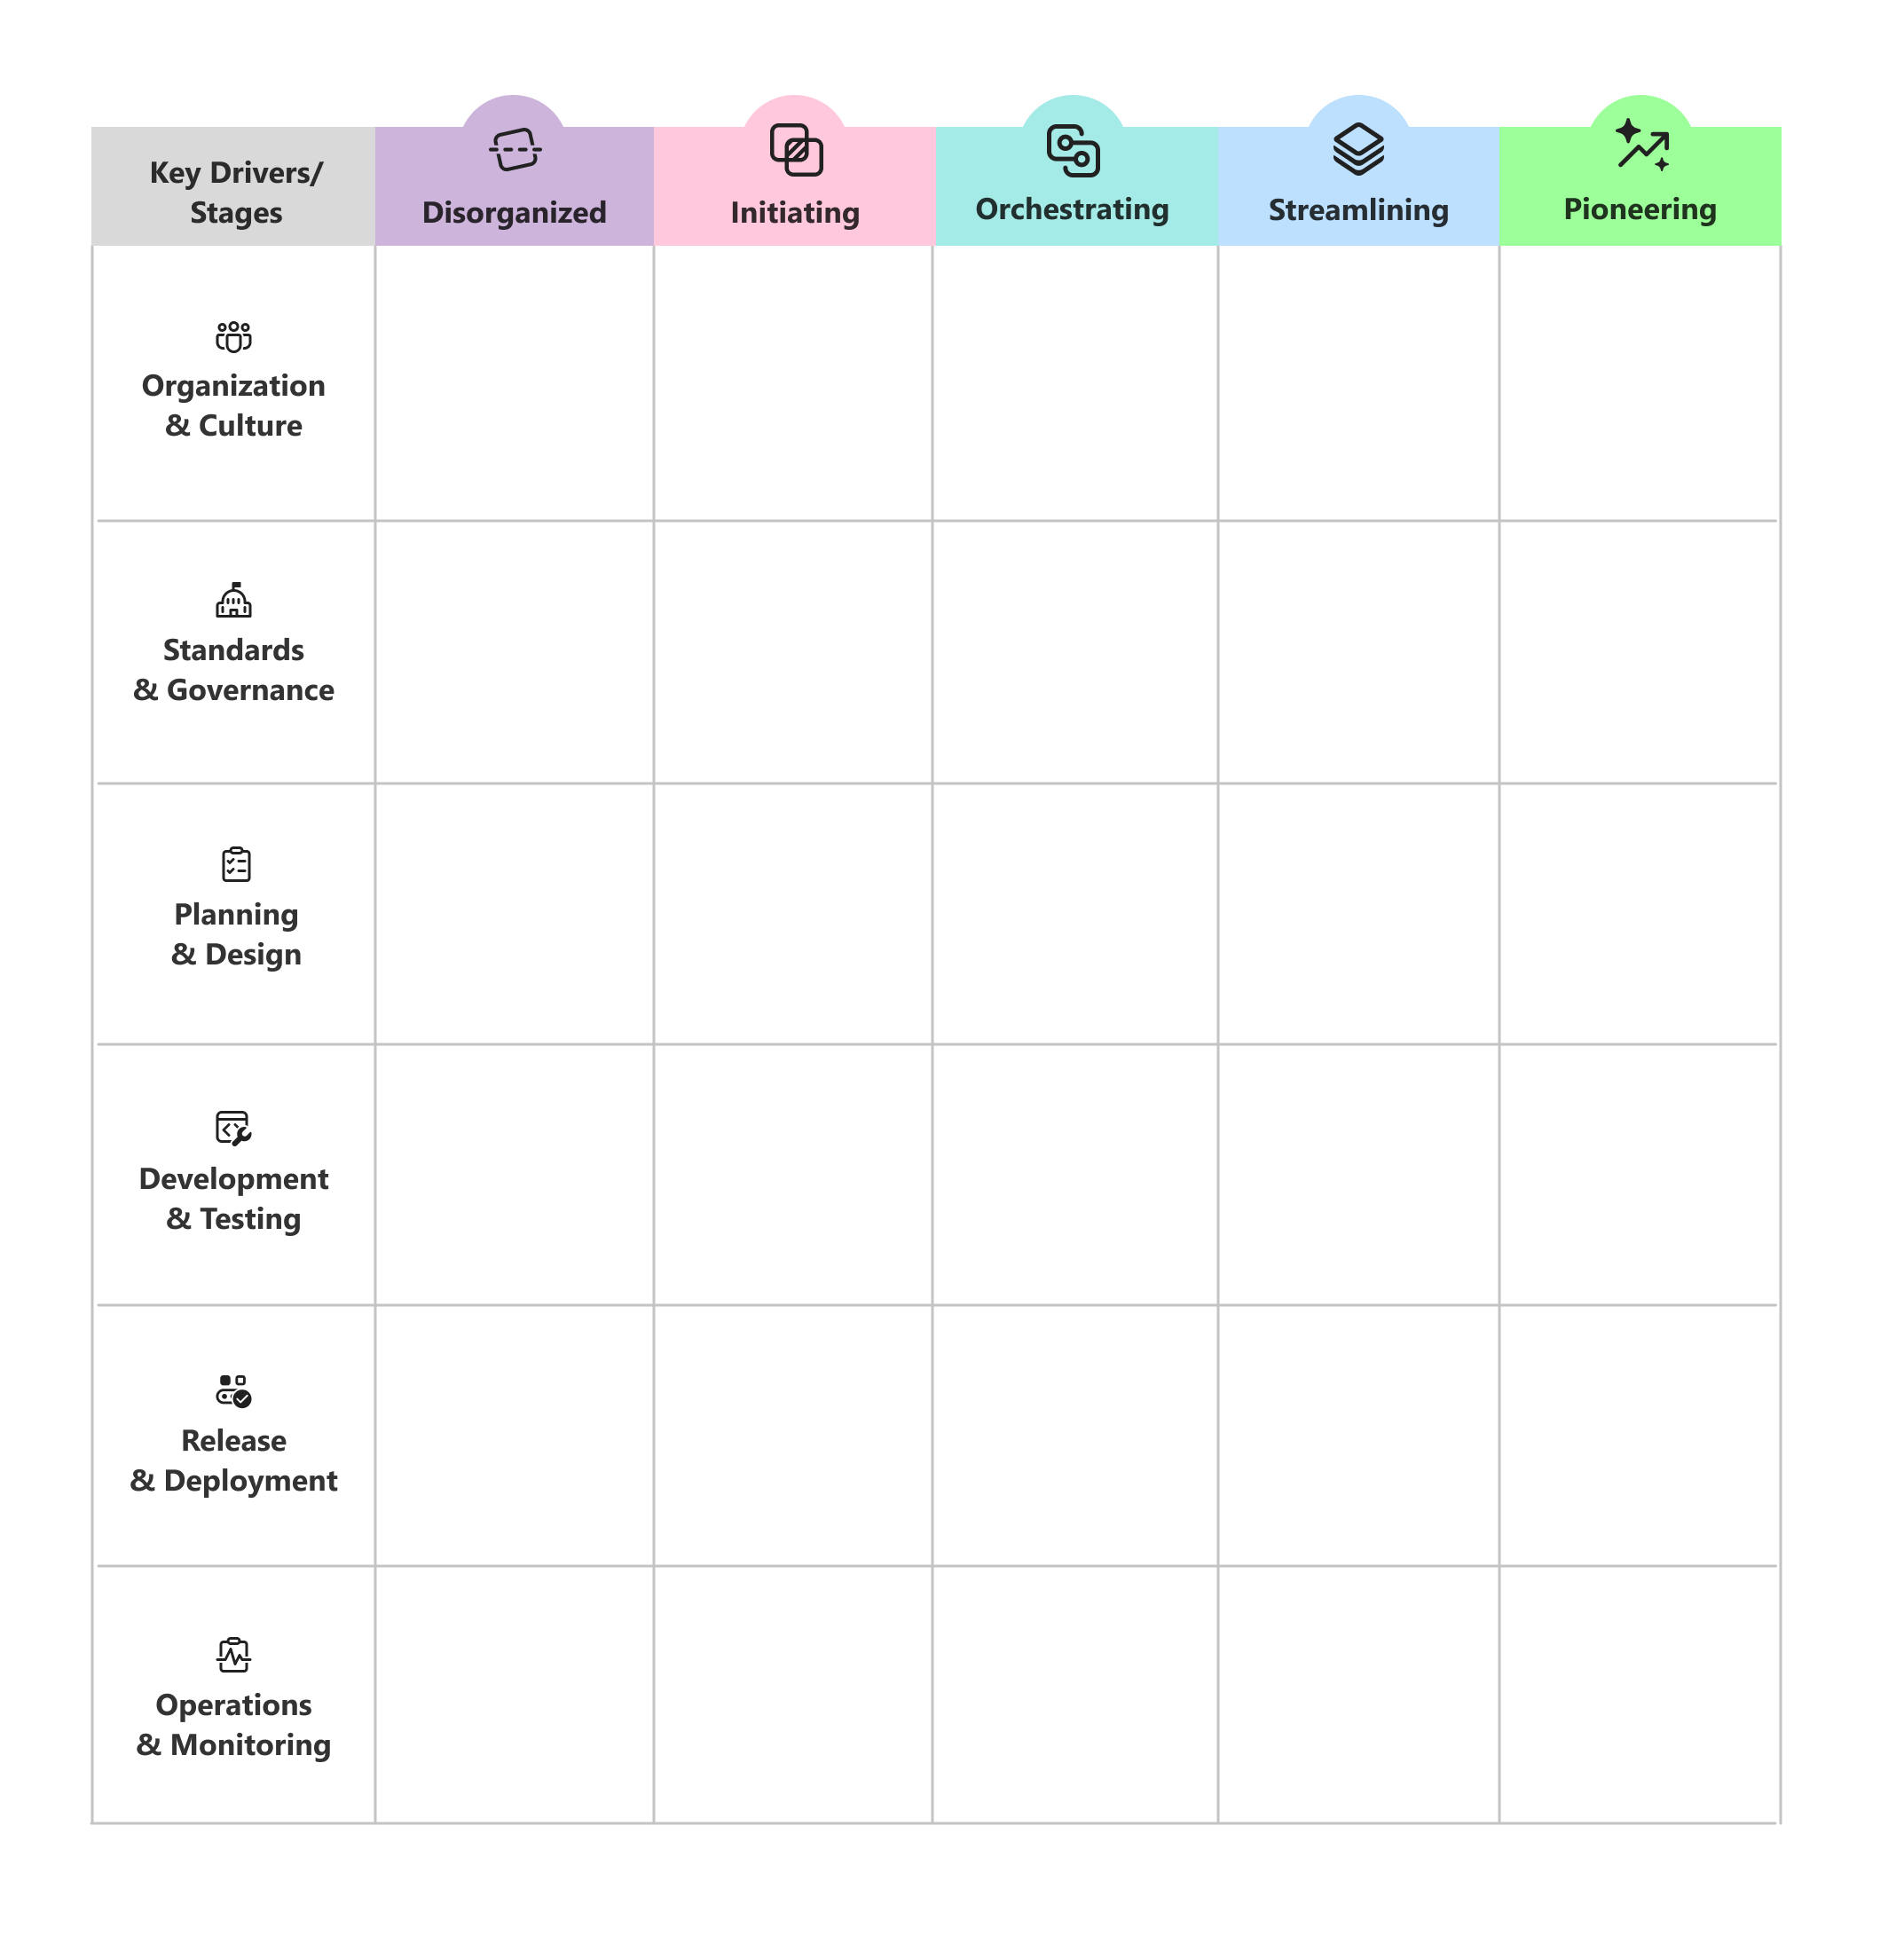
Comece pelo gráfico em branco
Use o gráfico de modelos de capacidades em branco para capturar o seu estado atual e o estado alvo.
Use o quadro de referência detalhado
Use o gráfico detalhado como referência ao discutir como é cada estágio nas áreas de capacidade.
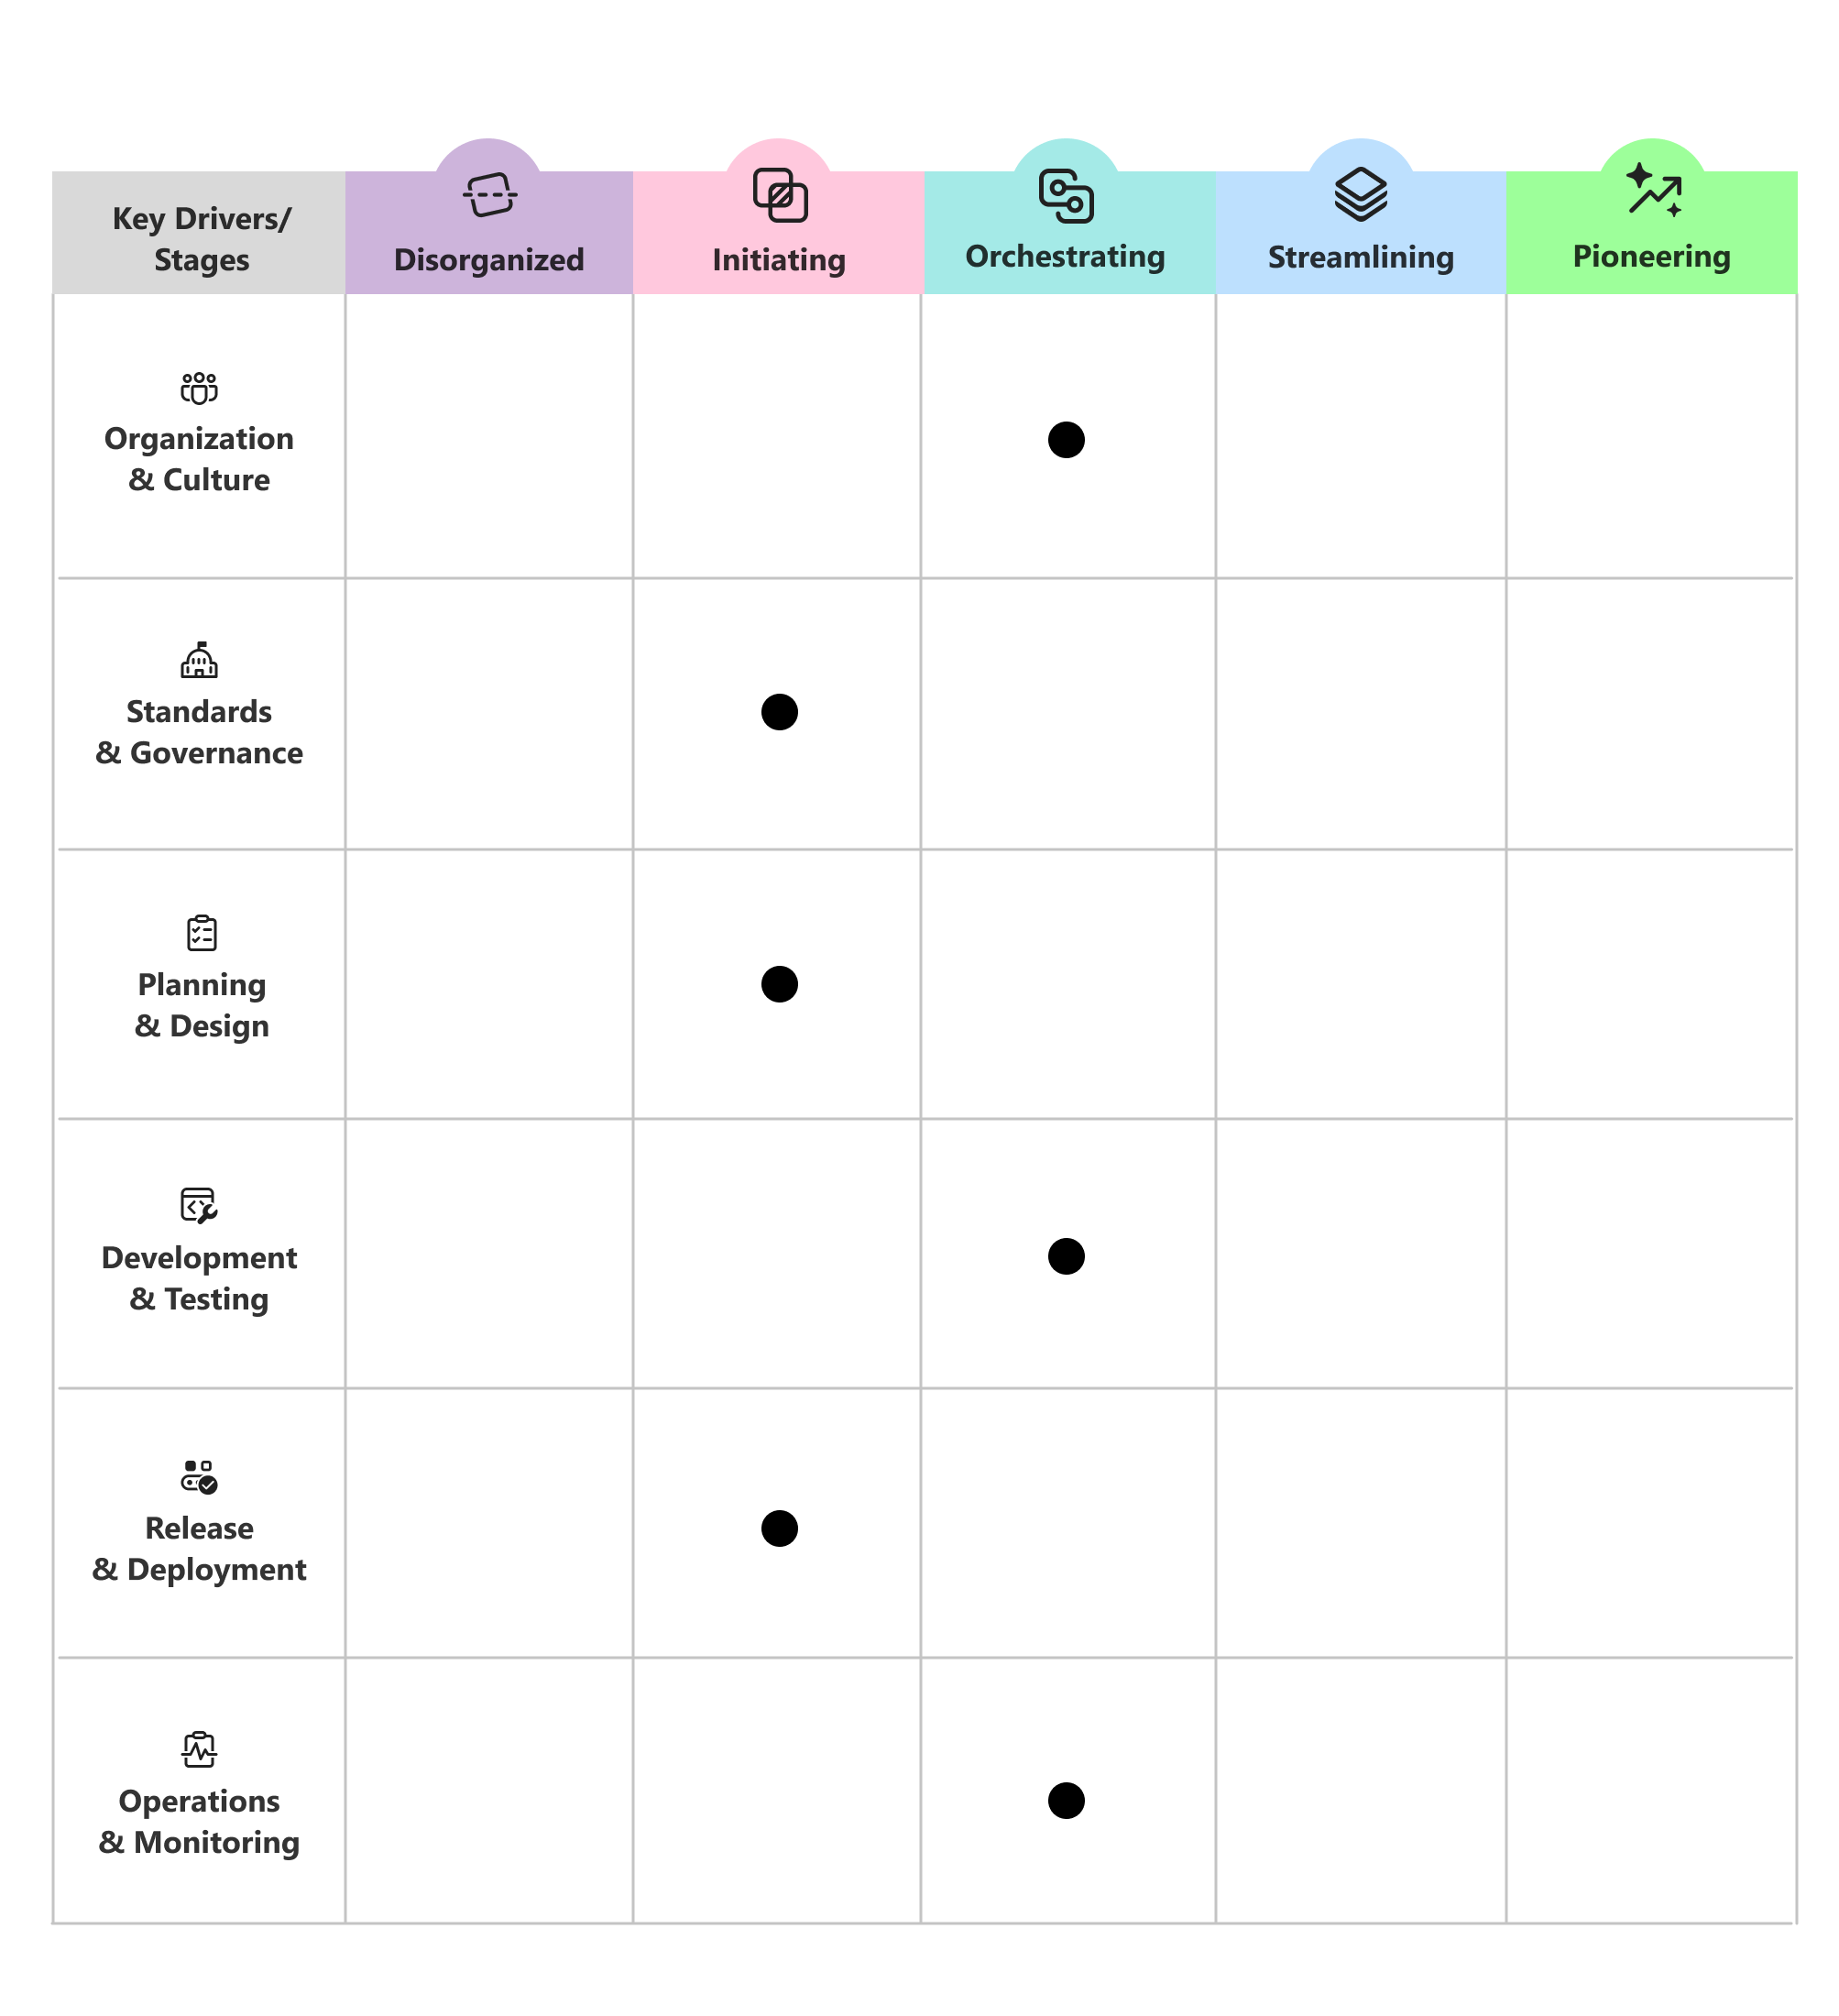
Marca o teu estado atual
Para cada área de competência, discuta as descrições dos níveis e marque o nível que melhor reflete as suas práticas atuais.
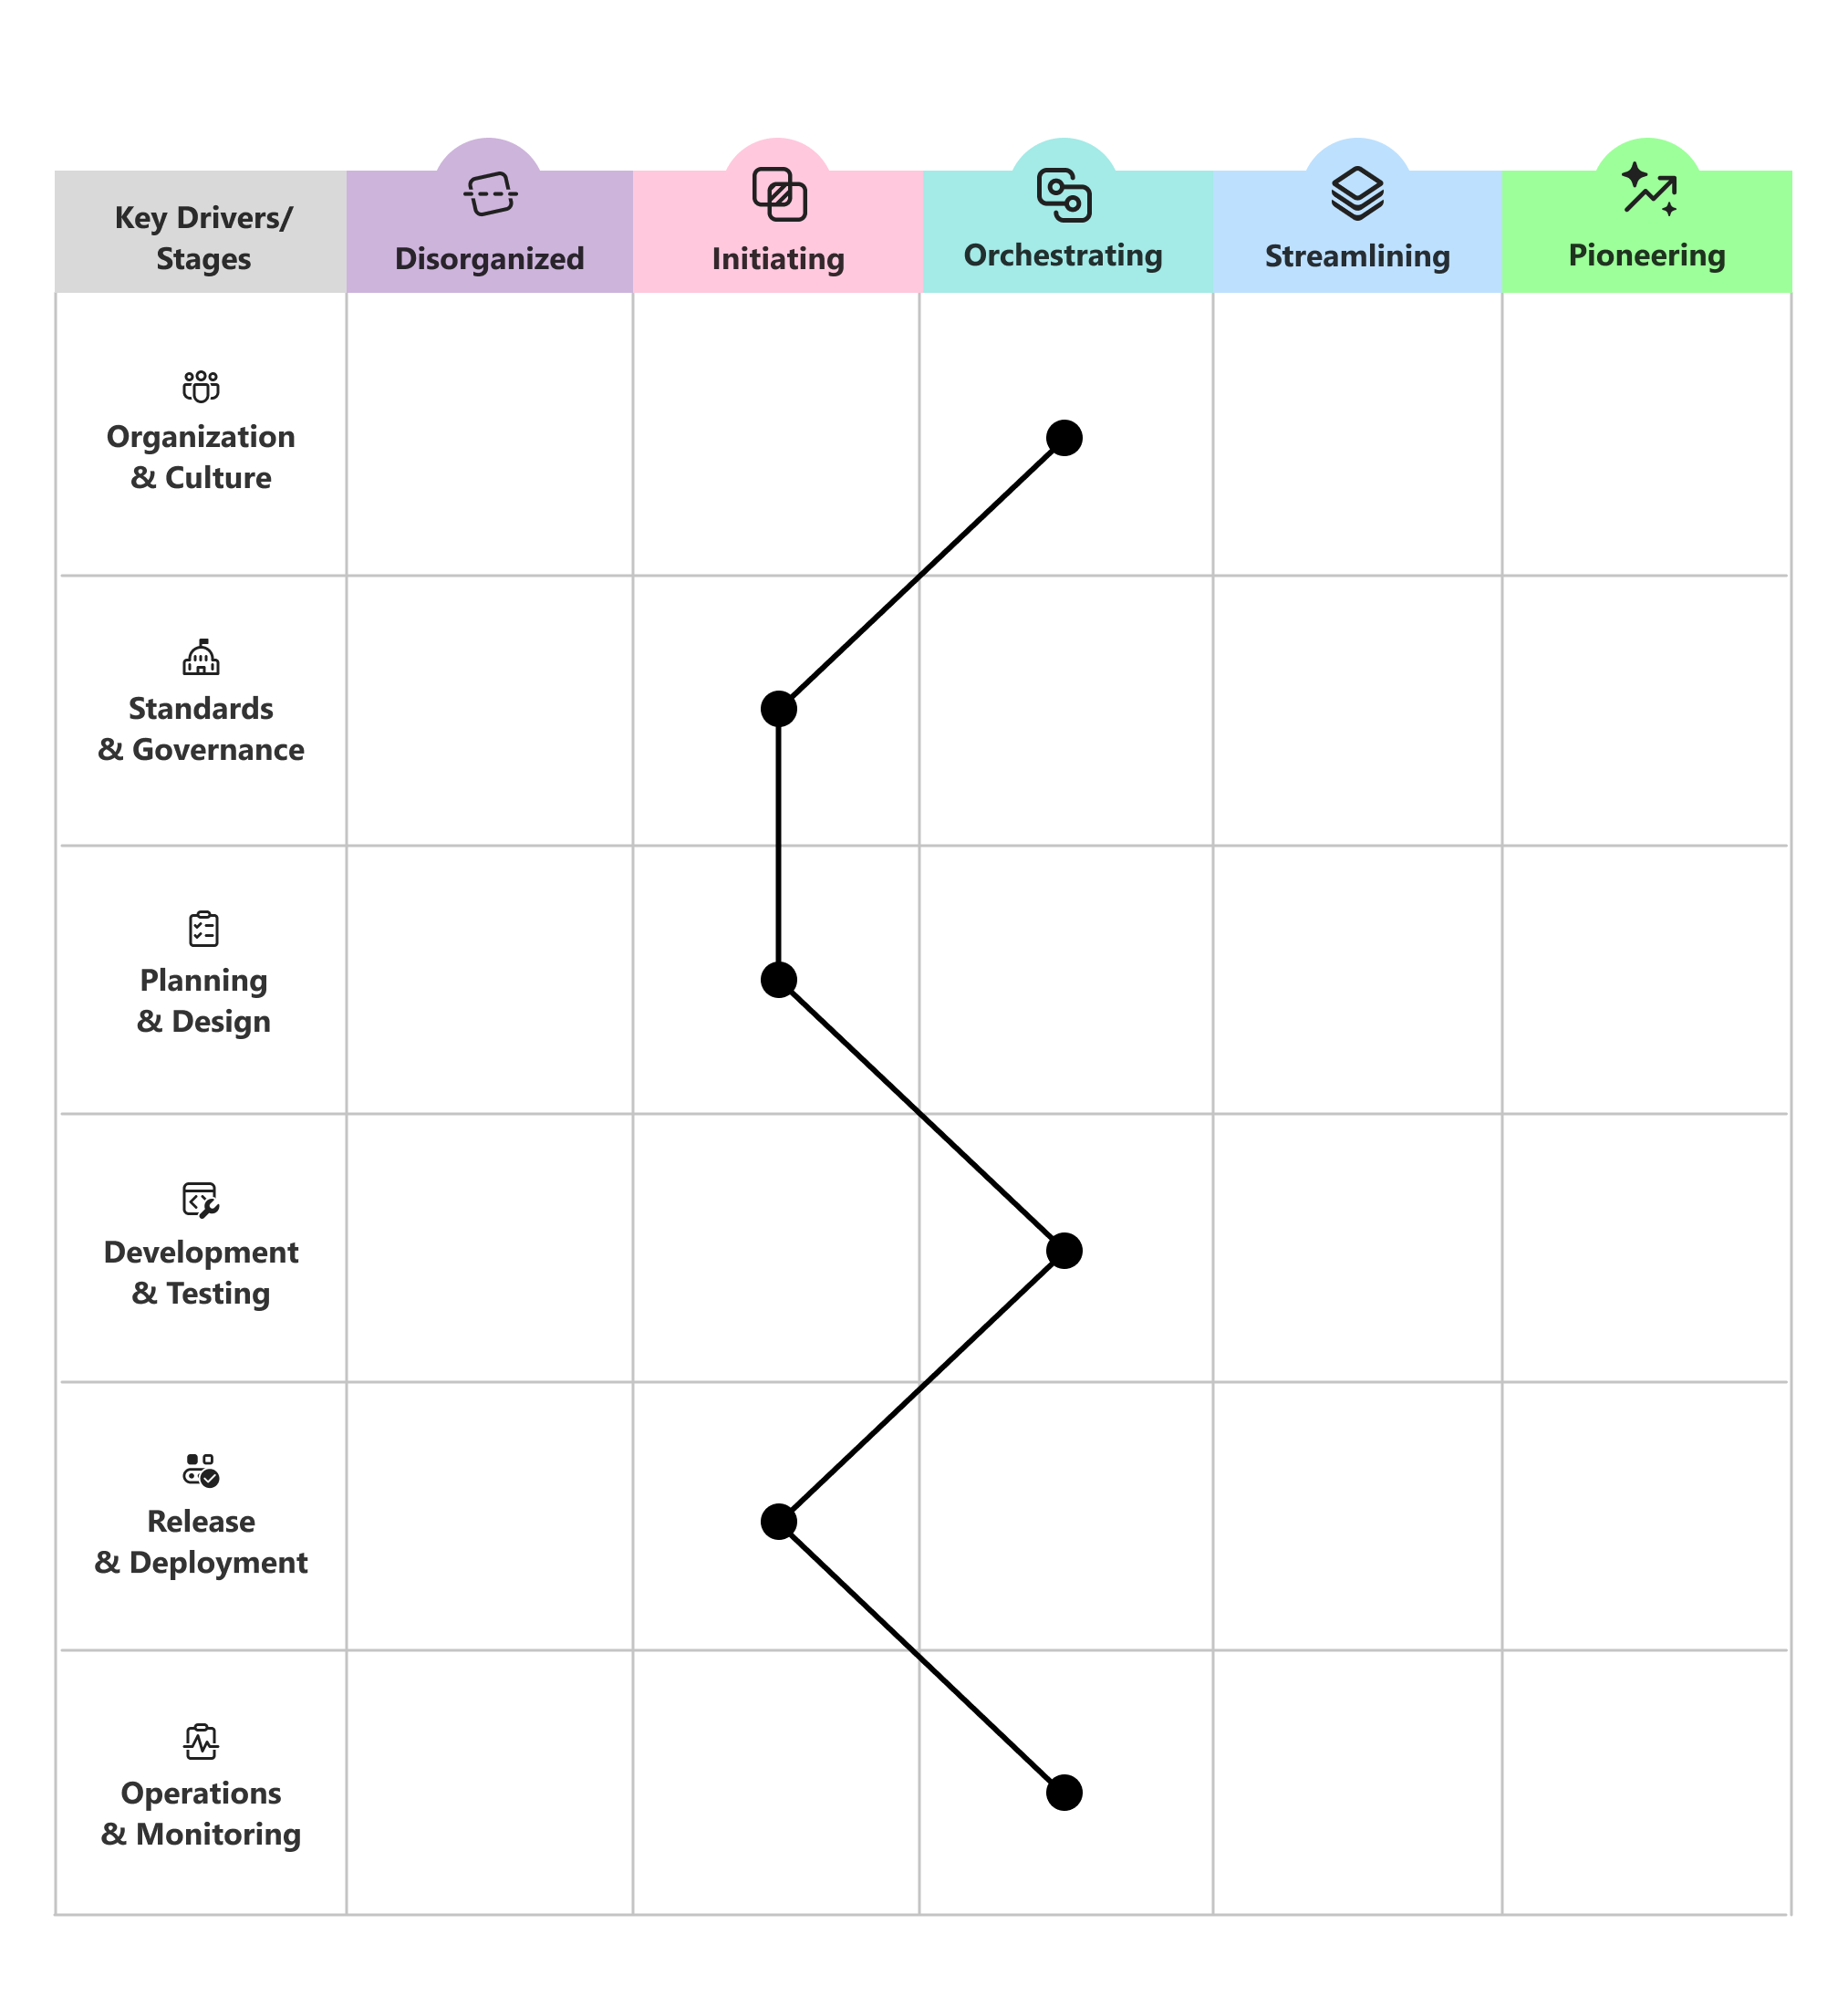
Une os pontos
Ligue as marcas nas seis áreas para visualizar o seu perfil atual.
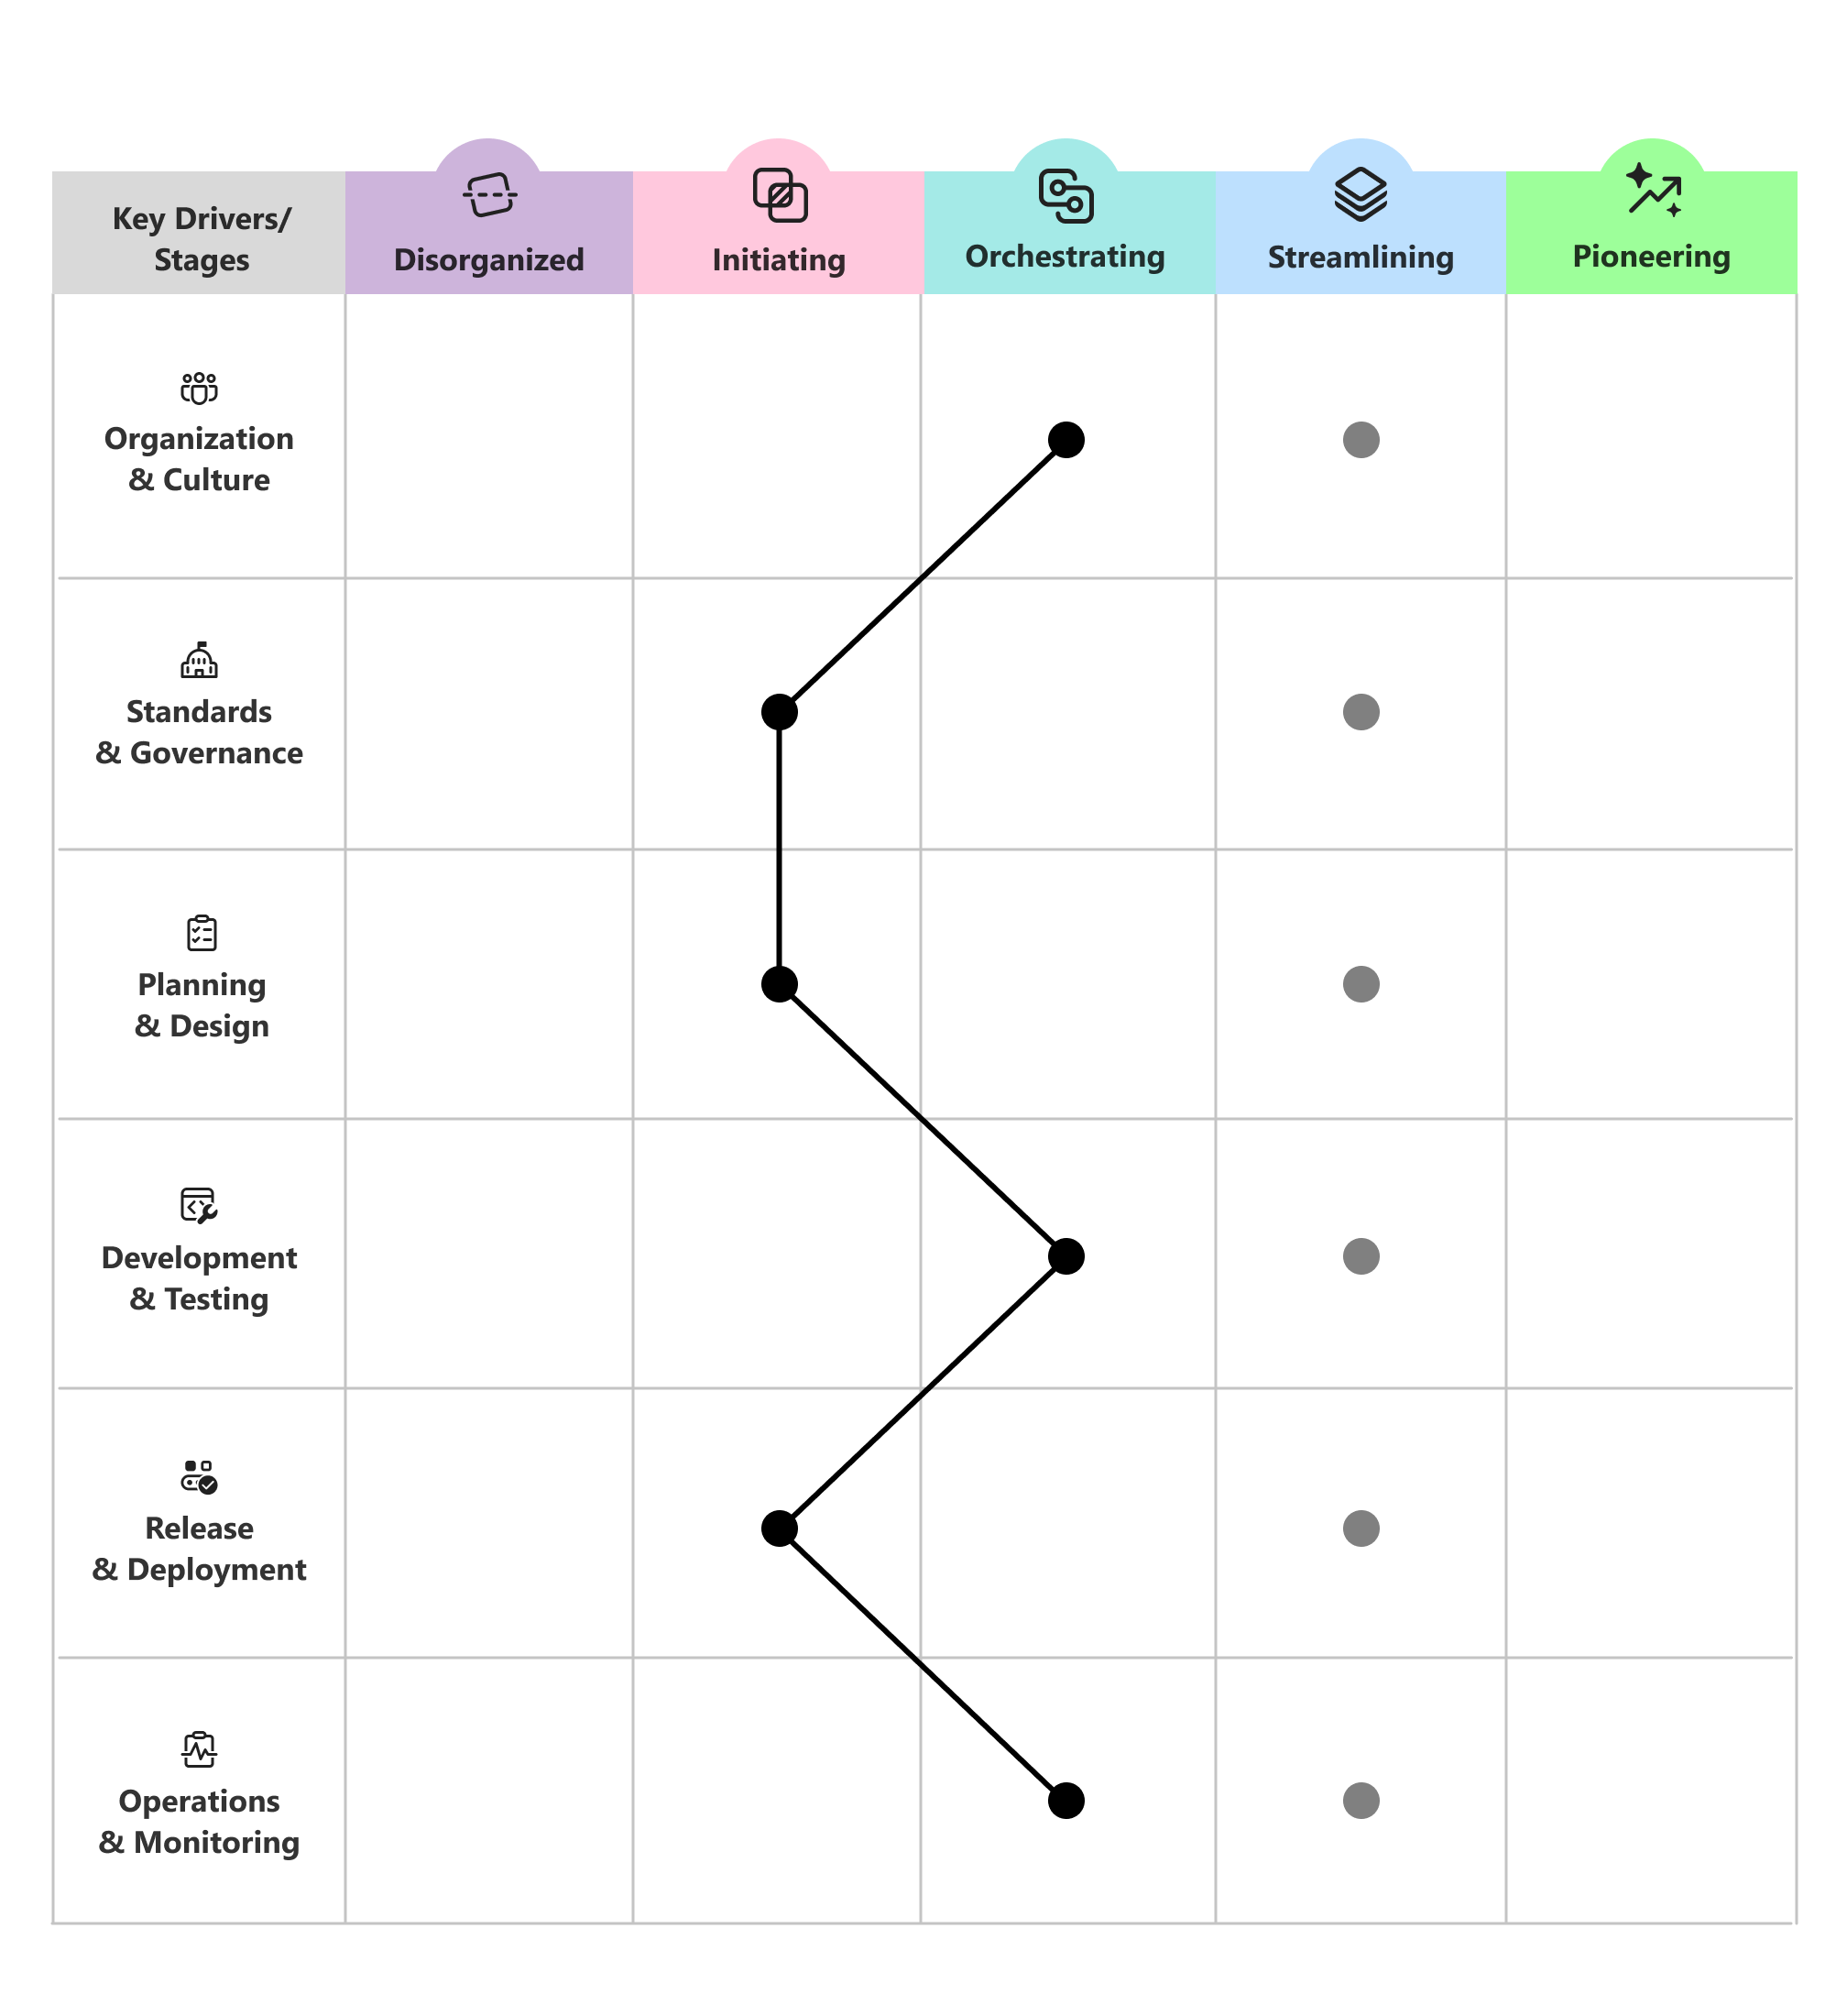
Assinala a etapa de destino
Marque o nível alvo que quer alcançar para cada área de capacidade ao longo do seu horizonte de planeamento.
Planear uma alteração incremental
Planeia mudanças graduais e incrementais. Avançar um nível de cada vez é geralmente mais resistente do que tentar saltar para a frente em todo o lado ao mesmo tempo.
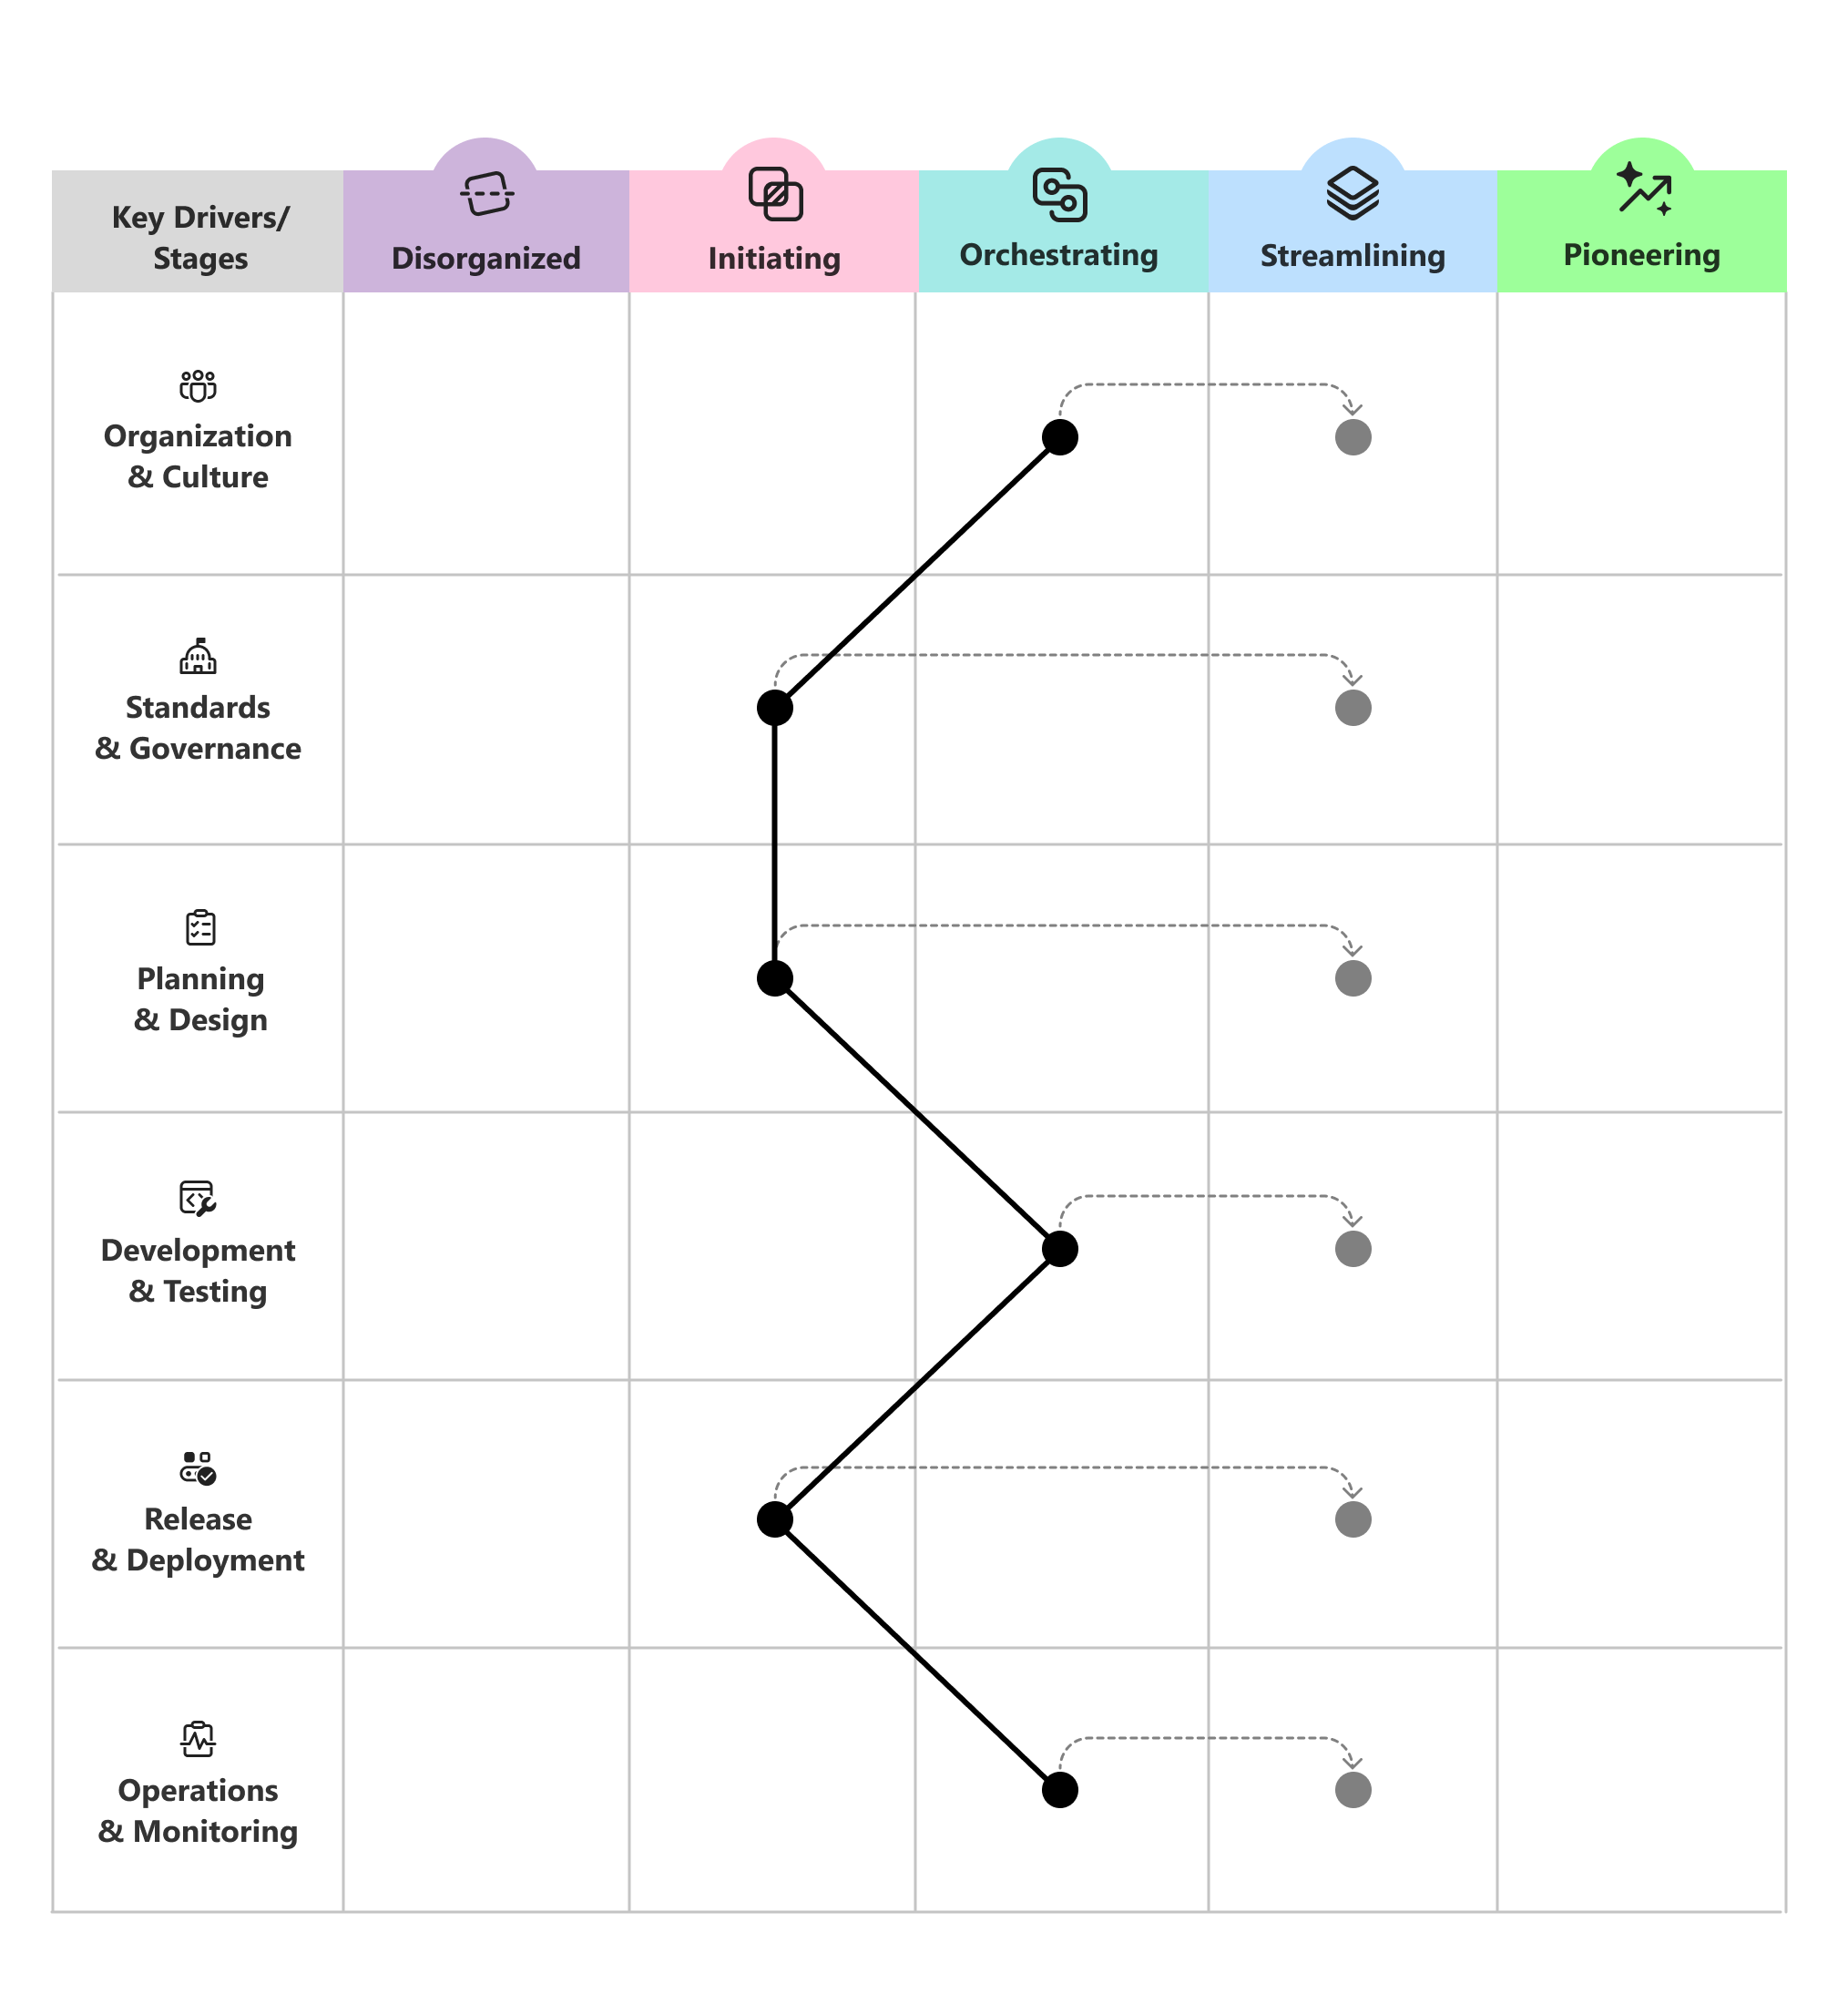
Reavalie periodicamente para acompanhar o progresso e ajustar os objetivos à medida que a sua organização e o panorama de ameaças evoluem.
Use perguntas orientadoras para definir prioridades
Quando escolher onde investir a seguir, utilize perguntas orientadoras para focar a conversa em cada área de capacidade.
- Organização e cultura: Como podemos tornar a segurança uma responsabilidade partilhada e motivo de orgulho, em vez de um portão em fase avançada pertencente a poucos?
- Normas e governação: Como estabelecer normas claras e bem compreendidas que protejam os sistemas de engenharia sem atrasar as equipas?
- Planeamento e design: Como tornamos o seguro por design o padrão no planeamento e arquitetura, informado por dados e insights?
- Desenvolvimento e testes: Como podemos integrar a segurança mais cedo no processo de desenvolvimento, para que os problemas sejam detetados e corrigidos à medida que o código é escrito, em vez de só depois de entrar em produção?
- Lançamento e implementação: Como tornamos os lançamentos seguros, repetíveis e fiáveis desde a dependência até à implementação?
- Operações e monitorização: Como detetamos, resistimos e recuperamos de ameaças aos sistemas de produção e aos inquilinos?
Exemplo de perfil de cliente
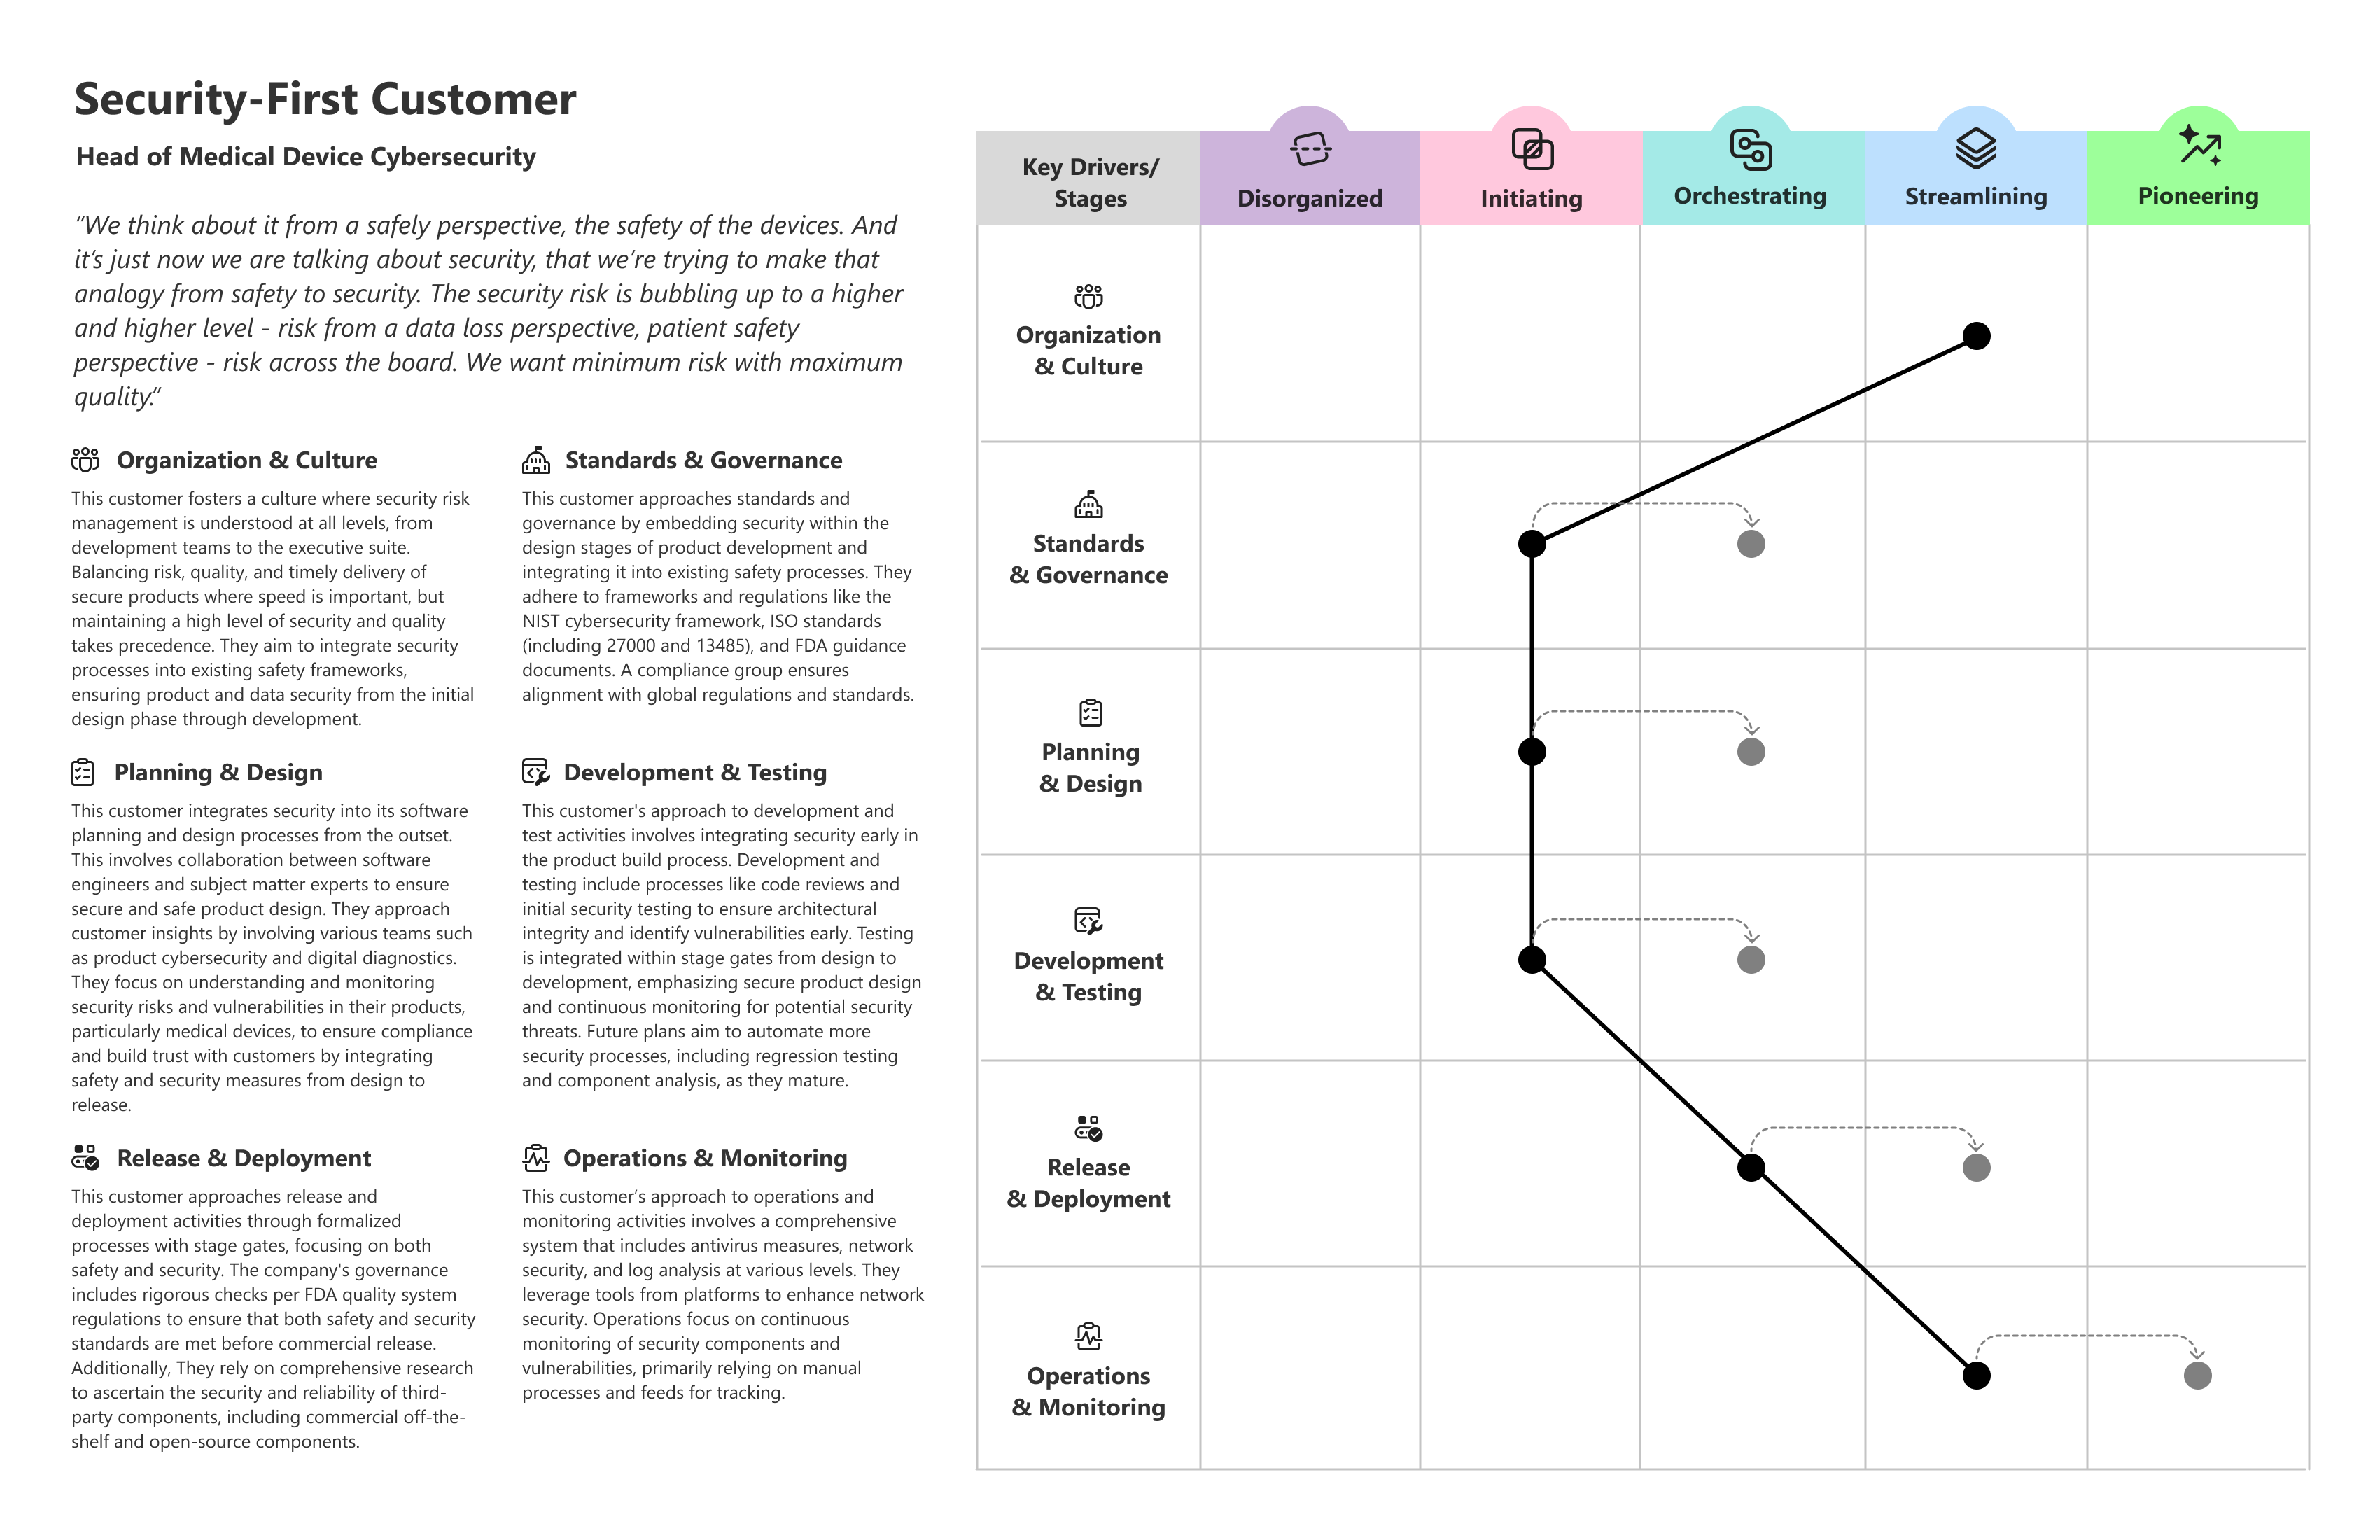
O exemplo seguinte mostra como um perfil real de cliente pode revelar maturidade desigual entre áreas de capacidade e ajudar a identificar onde priorizar o investimento a seguir.