Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
Adotar a segurança através do Microsoft Security Adoption Framework (SAF) é uma transformação estratégica que afeta toda a organização e requer uma clara responsabilidade e coordenação entre as equipas de negócio, segurança e tecnologia. Não é uma implementação tecnológica única ou um projeto pontual.
Este artigo define o modelo de funções e as responsabilidades utilizadas para planear, implementar e sustentar a modernização da segurança em larga escala.
Porque é que os papéis são importantes na adoção
O Confiança Zero transfere a segurança de um modelo baseado em perímetros para um que verifica continuamente utilizadores, dispositivos, aplicações, dados e muito mais. Esta mudança afeta os processos empresariais, as experiências dos utilizadores, as operações de TI e a gestão de riscos.
Sem papéis e responsabilidades claros:
- As iniciativas de segurança estagnam ou fragmentam-se.
- As equipas de tecnologia otimizam localmente em vez de se alinharem com prioridades de negócio e segurança.
- Os líderes carecem de visão sobre o progresso e os resultados da modernização da segurança.
Definir a propriedade dos papéis ajuda a traduzir a estratégia Confiança Zero em ação coordenada e melhorias mensuráveis de segurança em toda a organização.
A segurança é o trabalho de toda a gente
A segurança é, fundamentalmente, uma disciplina humana que gere o risco proveniente de agentes de ameaça humanos. Embora a automação e a IA desempenhem papéis importantes, as pessoas continuam a ser centrais para os resultados de segurança.
- A segurança é uma parte intrínseca de todas as áreas de negócio. Tem implicações fiduciárias e de risco, afeta as capacidades e execução do negócio, e abrange todas as tecnologias.
- A segurança é responsabilidade de toda a gente. Desde o conselho de administração até às equipas de engenharia técnica e operações, equipas não técnicas como finanças e jurídico, e trabalhadores da informação/trabalhadores da linha da frente.
- Para uma gestão eficaz do risco de segurança, cada pessoa deve compreender a segurança no contexto do seu papel e apoiar ativamente os objetivos de segurança.
- Como qualquer pessoa na organização pode criar ou amplificar riscos de segurança, todos devem aplicar princípios de segurança nas suas ações e decisões diárias.
O Open Group Security Roles and Glossary Standard sustenta esta abordagem:
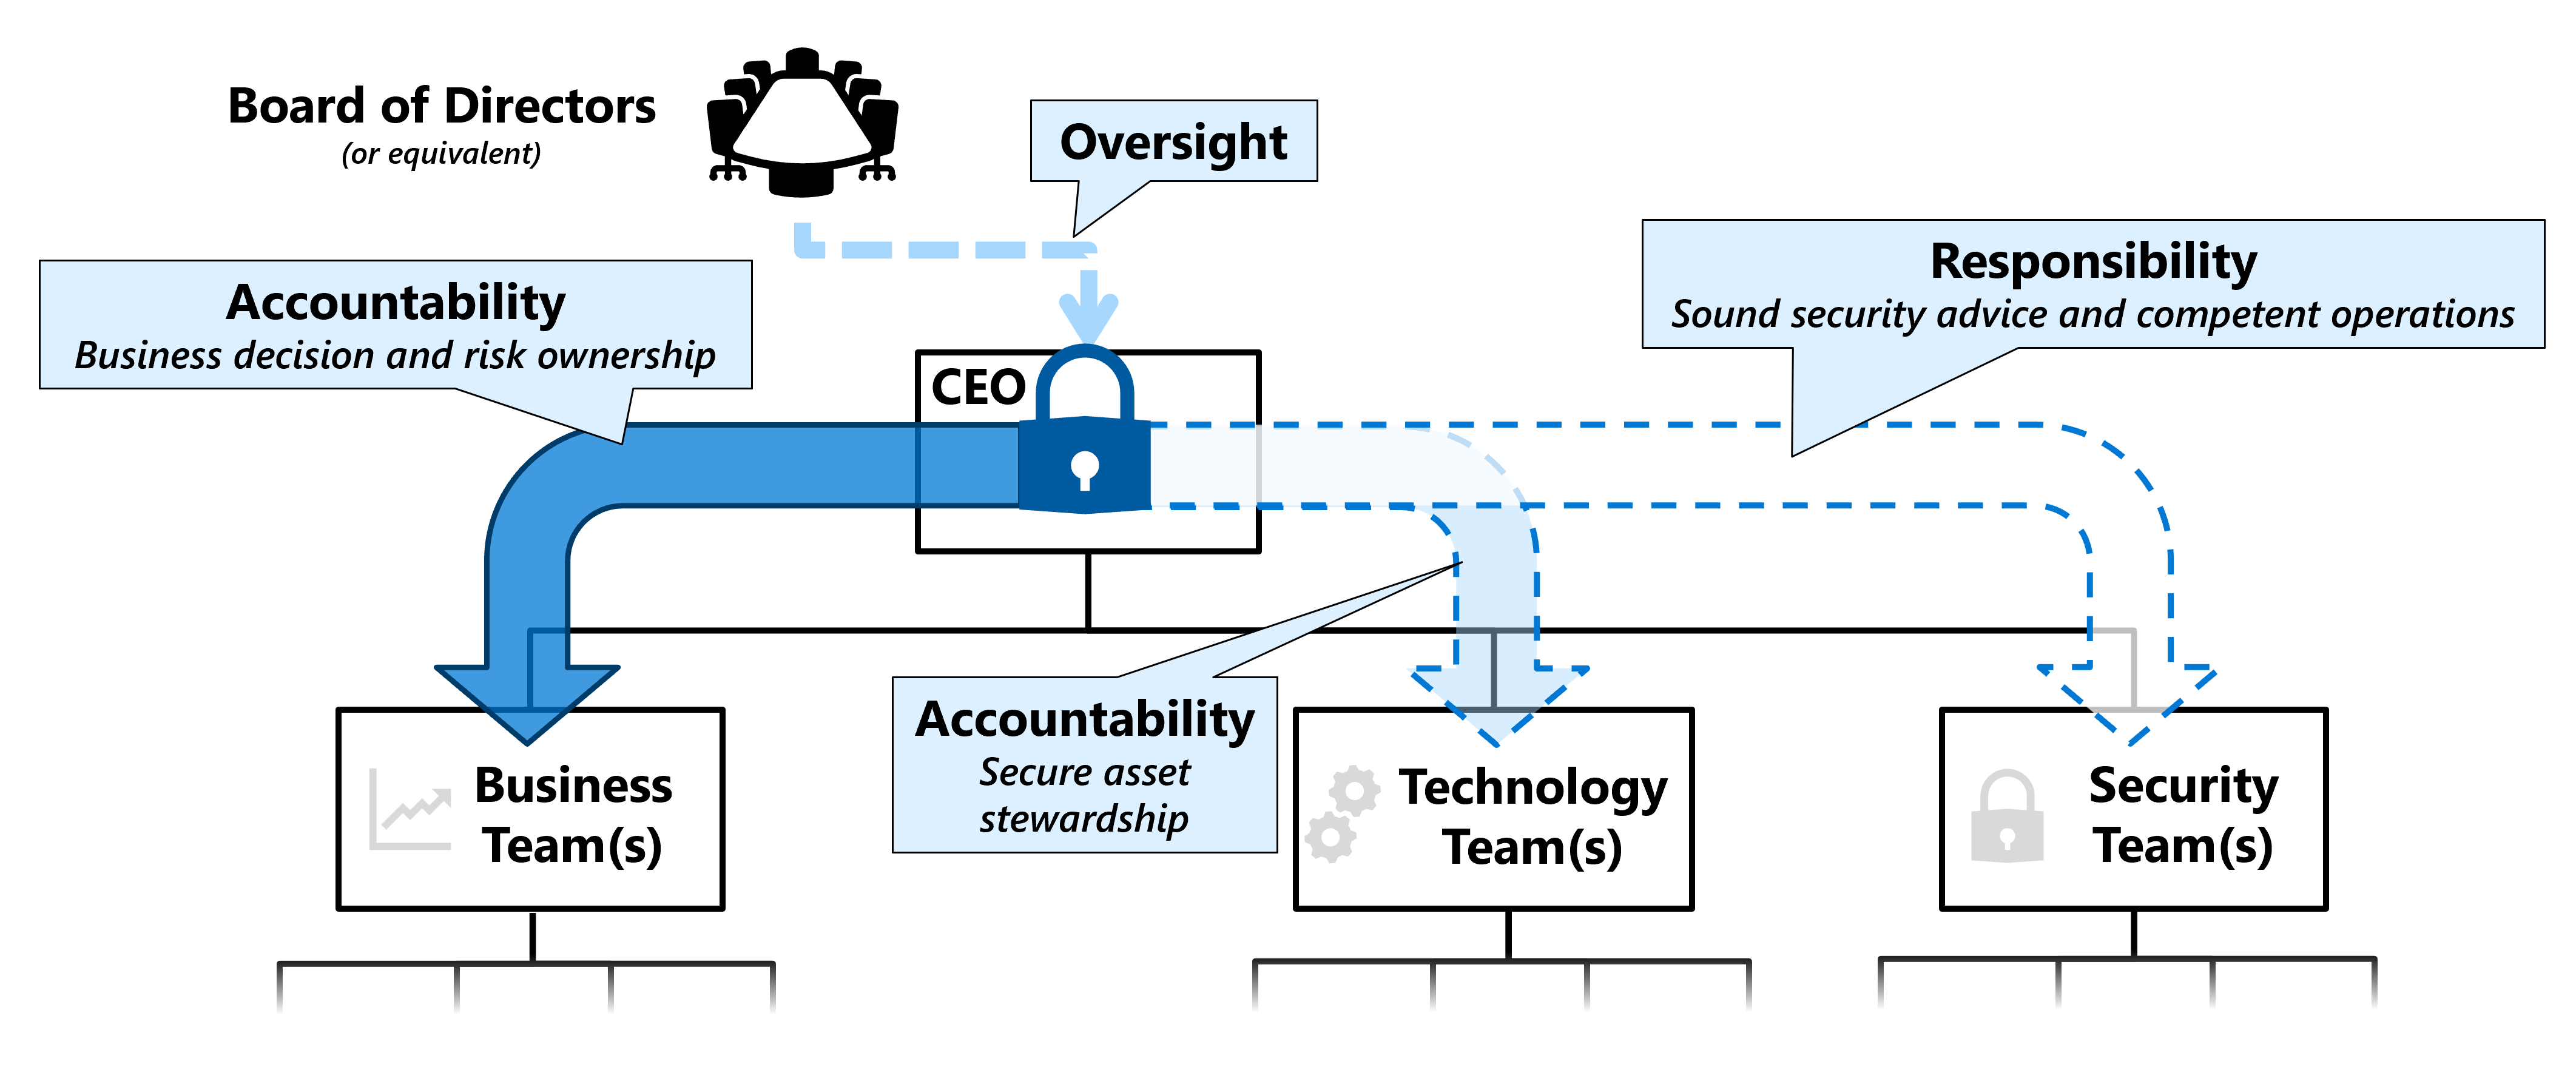
As responsabilidades e responsabilidades de segurança devem ser atribuídas a toda a organização.
Este diagrama ilustra este modelo de delegação:
A segurança é um desporto de equipa
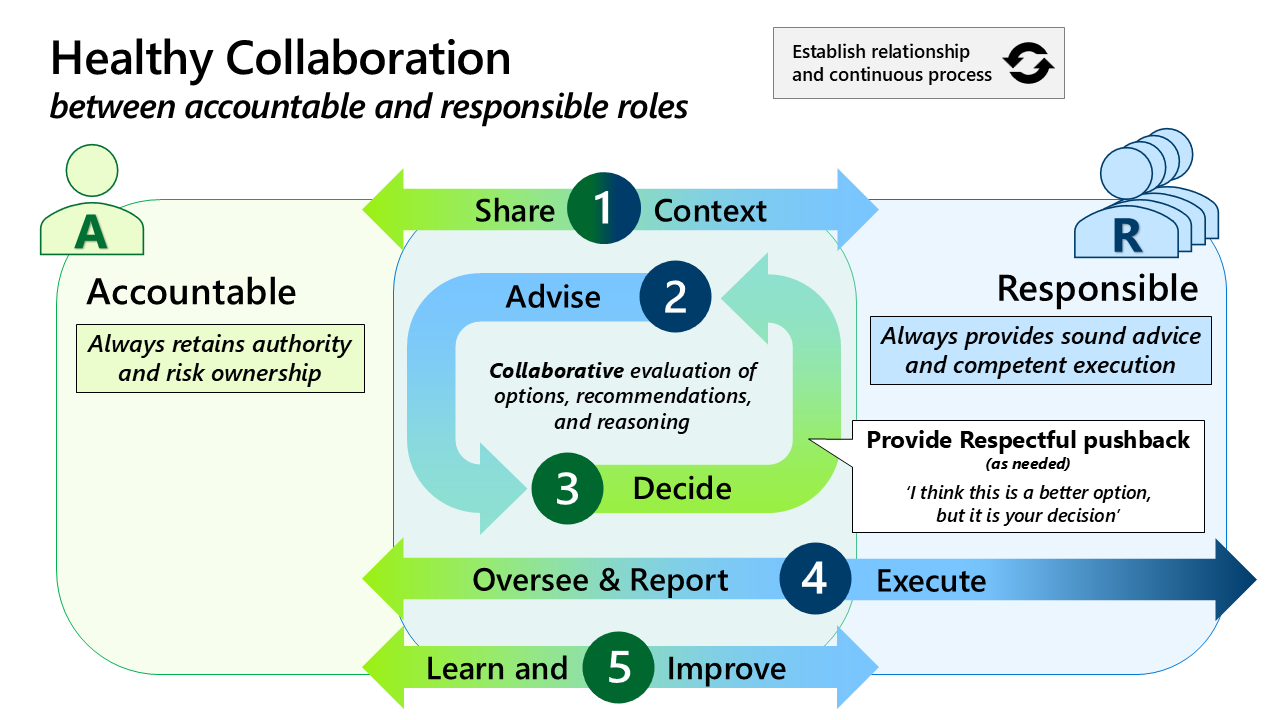
Gerir eficazmente o risco de segurança requer responsabilidade e colaboração:
- A colaboração entre as partes que prestam contas e as partes responsáveis é fundamental.
- Tomar boas decisões de segurança exige uma relação saudável. Decisores responsáveis e especialistas em segurança devem ser capazes de partilhar ideias de forma segura e desafiar pressupostos.
Tendo estes princípios em mente, o risco de segurança deve ser gerido de forma semelhante ao risco financeiro e legal. Cada função tem políticas e educação/formação que orientam as suas decisões diárias, em vez de atribuir responsabilidades e até culpas apenas às equipas de segurança.
Resultados da definição de funções
Papéis claramente definidos ajudam a organização a gerir a segurança como um risco de negócio, em vez de a tratar apenas como um problema técnico. Diferentes grupos contribuem com diferentes especializações, autoridades de decisão e capacidades operacionais necessárias para compreender e gerir esse risco.
Quando os papéis estão claramente definidos, alinhados e ligados:
- A liderança define prioridades empresariais, apetite pelo risco, direitos de decisão e responsabilidade.
- Os líderes empresariais identificam resultados críticos, ativos, processos e compensações aceitáveis.
- As disciplinas relacionadas com risco e segurança ligam o risco de segurança a riscos regulatórios, de privacidade, financeiros, legais, de fraude, de dados e de IA, e outros riscos empresariais.
- A arquitetura e a liderança técnica traduzem os requisitos de negócio e segurança em decisões tecnológicas escaláveis.
- Desenvolvimento, engenharia e operações constroem e mantêm proteções, equilibrando segurança com fiabilidade, usabilidade, custo e agilidade empresarial.
- A estratégia de segurança, integração e governação identifica riscos sistémicos e coordena melhorias em toda a organização.
- As operações de segurança detetam onde as ameaças estão a materializar-se e limitam o impacto empresarial de ataques bem-sucedidos.
- As disciplinas interfuncionais ajudam a gerir as consequências financeiras, legais, laborais, contratuais e reputacionais das decisões e incidentes de segurança.
Em conjunto, estes papéis permitem à organização tomar decisões informadas sobre risco de segurança, implementar essas decisões de forma consistente e compreender se o risco está a ser gerido eficazmente ao longo do tempo.
Funções e terminologia
A terminologia e as definições das funções baseiam-se na Open Group Security Roles and Glossary Standard.
Esta lista atualizada de funções SAF e o diagrama mostram os agrupamentos atuais de funções:
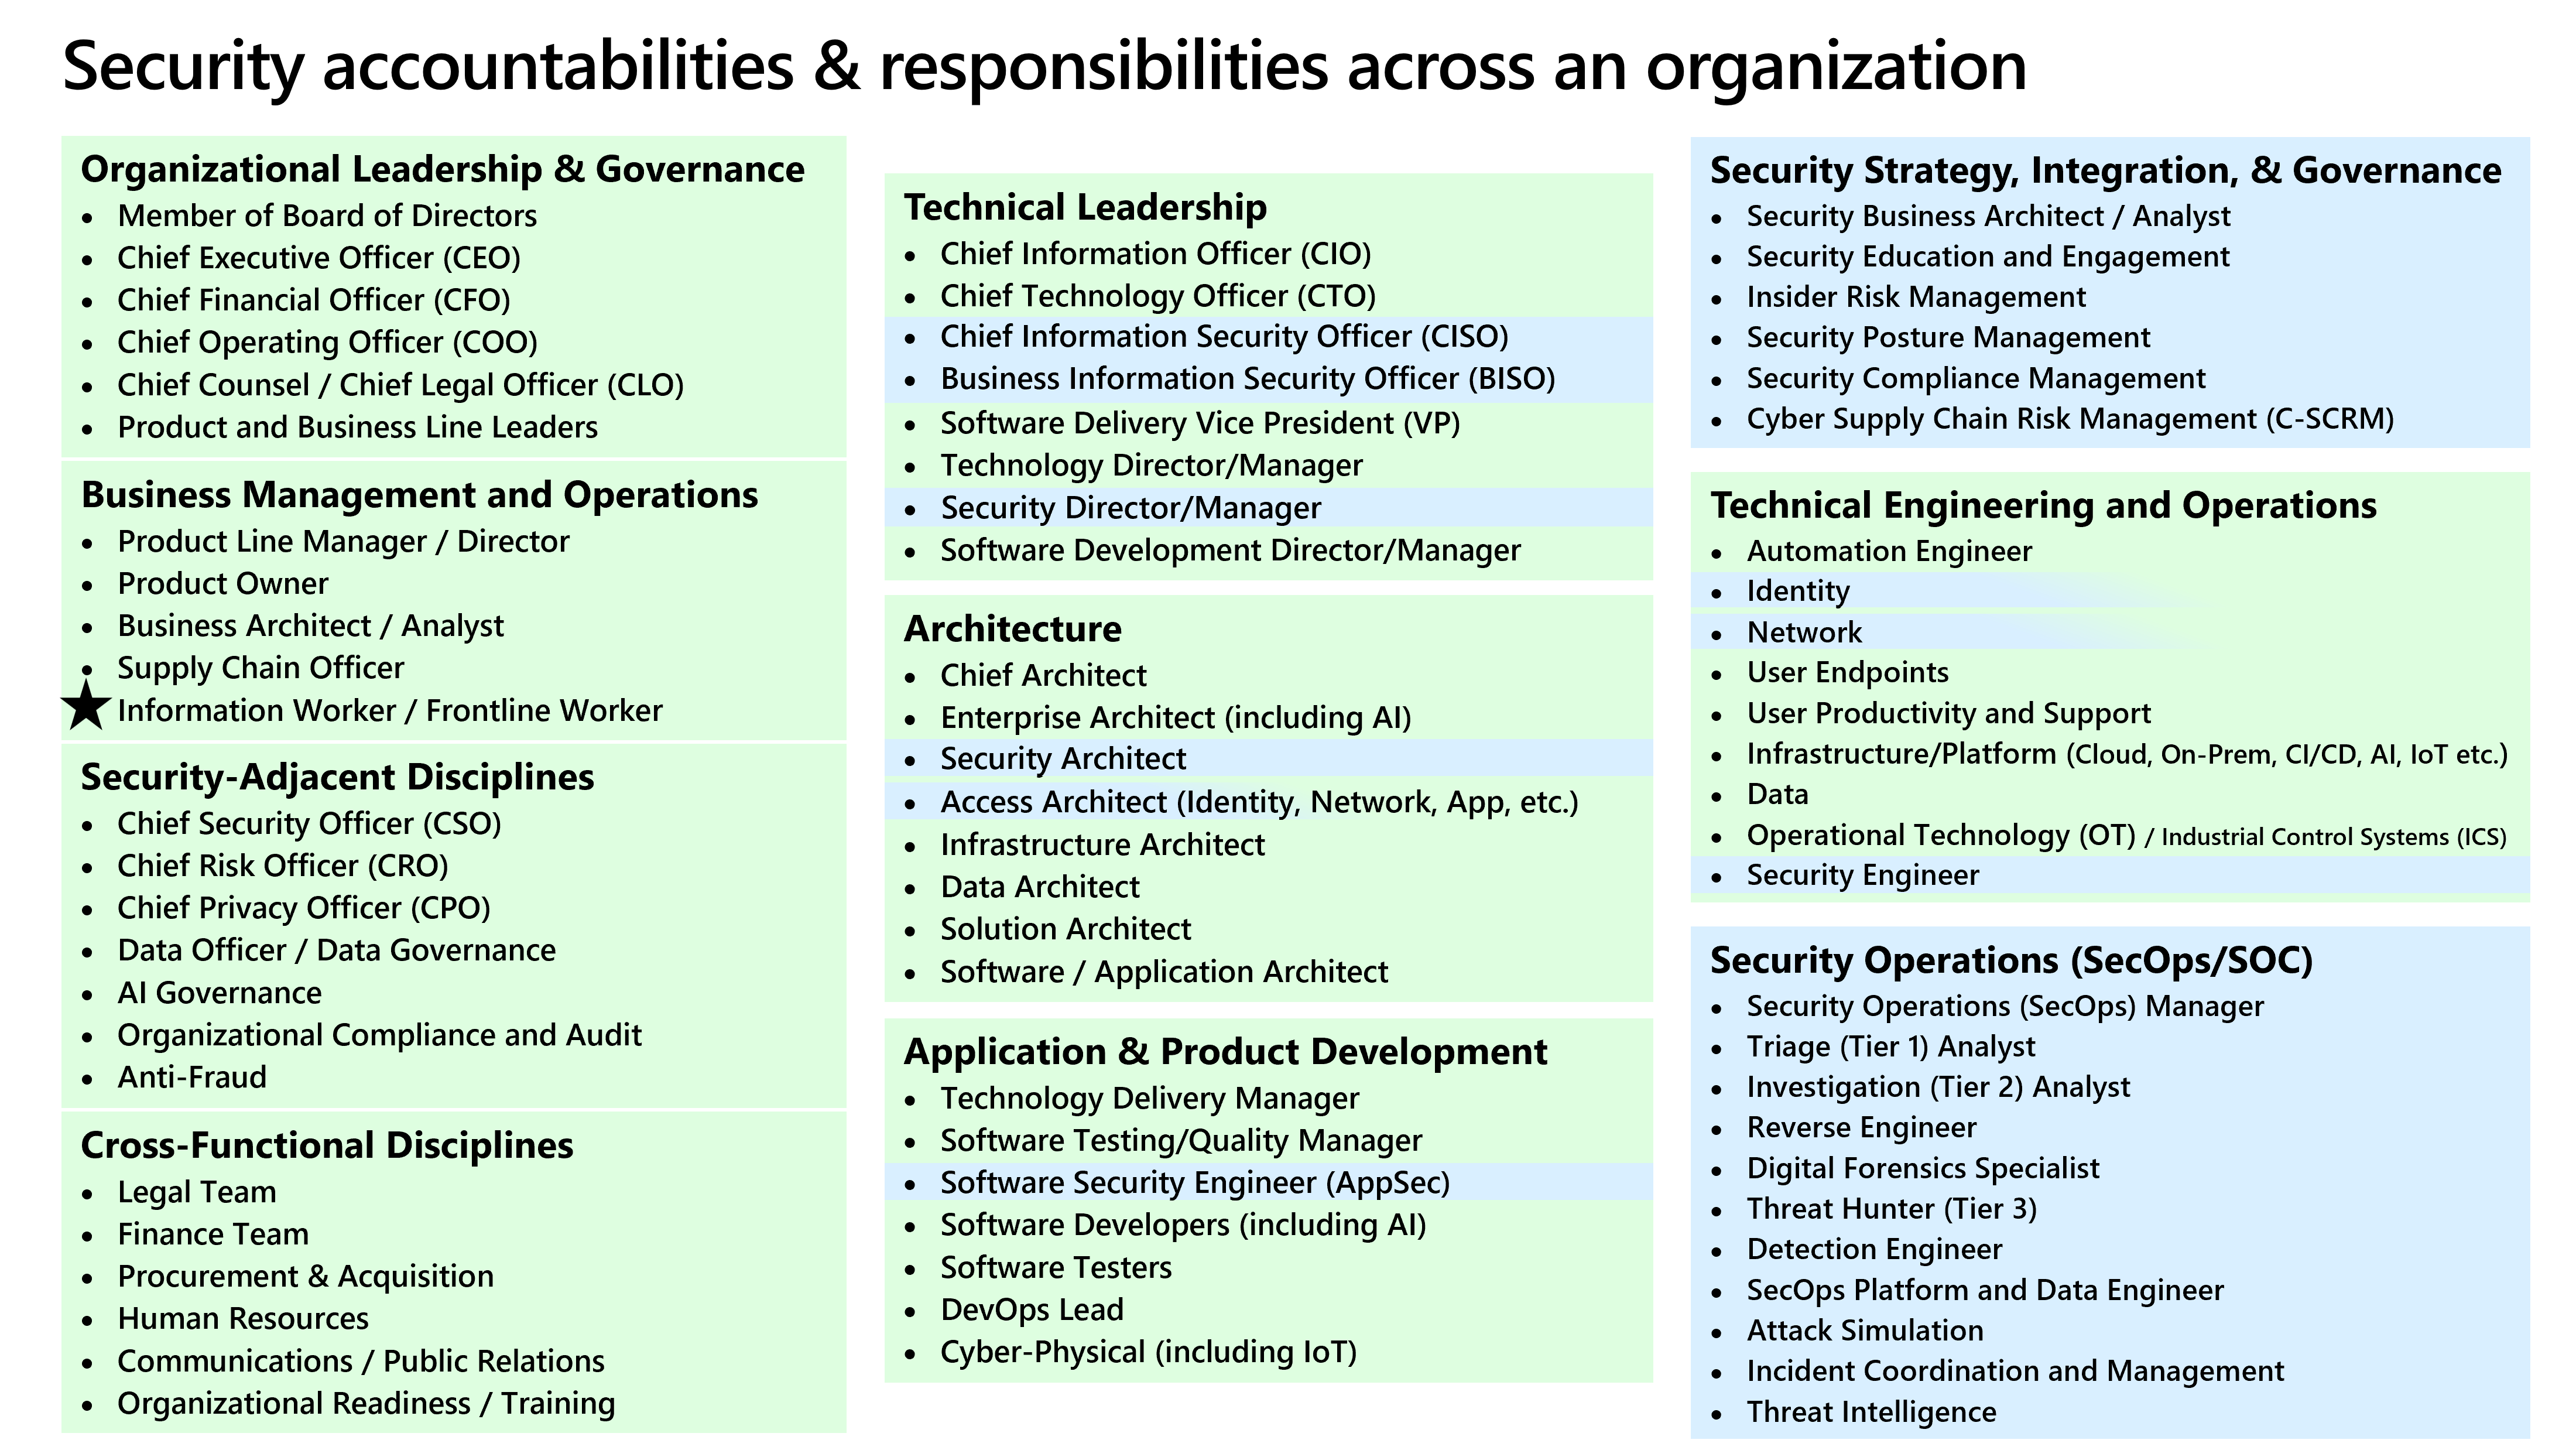
Grupos de funções atuais:
- Liderança Organizacional e Governação
- Gestão e Operações Empresariais
- Disciplinas adjacentes à segurança
- Disciplinas Interfuncionais
- Liderança Técnica
- Architecture
- Desenvolvimento de Aplicações e de Produtos
- Estratégia de Segurança, Integração e Governação
- Engenharia Técnica e Operações
- Operações de Segurança (SecOps/SOC)
Glossário de termos de funções
Os seguintes termos baseiam-se no Confiança Zero Roles and Glossary Standard do The Open Group (publicado como Security Roles and Glossary Standard):
- Disciplina: Um domínio de prática em segurança que combina pessoas, processos, arquitetura, operações e tecnologia.
- Papel: Um conjunto de funções de trabalho atribuídas a uma ou mais pessoas.
- Função do cargo: Um conjunto específico de tarefas realizadas para alcançar um resultado de segurança.
- Especialização do papel: Quão amplo ou restrito é um papel, com base na profundidade e âmbito das tarefas atribuídas.
- Responsabilidade: Responsabilidade pelos resultados e impactos das decisões e ações.
- Responsabilidade: Obrigação de desempenhar as tarefas de forma competente e fornecer orientações sólidas.
- Responsabilidade de segurança: Responsabilidade focada na gestão de riscos e resultados de segurança.
- Responsabilidade tecnológica: Responsabilidade focada no desenho, implementação e operação de tecnologia que suporte resultados de segurança.
Responsabilidades do cargo
Liderança organizacional e governação
Objetivo: Estabelecer a direção organizacional, prioridades e governação, incluindo direitos de decisão e responsabilidades. A liderança executiva estabelece o Confiança Zero como uma prioridade organizacional e cria as condições para o sucesso a longo prazo.
As responsabilidades incluem:
- Patrocinar o Confiança Zero como estratégia de negócio e gestão de risco.
- Alinhar os objetivos de segurança com as metas do negócio, obrigações regulatórias e tolerância ao risco.
- Fornecer financiamento sustentado, pessoal e apoio organizacional.
- Estabelecer modelos de governação e estruturas de responsabilização.
- Responsabilizar os líderes por resultados de segurança mensuráveis.
Valor de risco empresarial: A liderança organizacional faz do risco de segurança uma parte explícita da tomada de decisões empresariais. Ajuda a organização a priorizar investimentos, estabelecer a propriedade do risco, fazer tradeoffs informados e evitar que riscos de segurança não geridos se tornem uma fonte inesperada de perturbação empresarial, perda financeira, exposição regulatória ou danos reputacionais.
Gestão e operações empresariais
Objetivo: Incorporar o Confiança Zero na execução diária dos negócios. Os líderes empresariais e gestores operacionais garantem que a Confiança Zero apoia a produtividade, a confiança dos clientes e a resiliência operacional.
As responsabilidades incluem:
- Integração dos requisitos Confiança Zero nos processos e fluxos de trabalho empresariais.
- Equilibrar os controlos de segurança com a experiência do utilizador e a eficiência operacional.
- Identificar ativos, processos e dados empresariais críticos para priorizar a proteção.
- Apoiar a adoção de mudanças entre equipas e funções.
- Medição do impacto empresarial das decisões de segurança.
Valor de risco empresarial: Integrar a segurança nas operações empresariais ajuda a proteger os processos, ativos, dados e capacidades dos quais a organização depende, preservando ao mesmo tempo a produtividade e o valor para o cliente. Os líderes empresariais estão posicionados para fazer trocas informadas entre risco de segurança e objetivos de negócio porque compreendem as consequências operacionais dessas decisões.
Disciplinas adjacentes à segurança
Objetivo: Disciplinas adjacentes à segurança, como Chief Security Officer (CSO), Chief Risk Officer (CRO), Chief Privacy Officer (CPO), Data Officer / Data Governance, Governação da IA, Conformidade Organizacional e Auditoria, e Antifraude alinham a estratégia de segurança com os objetivos de risco, conformidade e privacidade da empresa.
Estas funções ligam o Confiança Zero a funções mais amplas de gestão de risco e garantia empresarial.
As responsabilidades incluem:
- Traduzir os princípios do Confiança Zero em requisitos de risco, conformidade e privacidade.
- Garantir alinhamento com as obrigações regulatórias, legais, de privacidade e outras do setor.
- Validação de controlos através de auditoria, avaliação e atividades de garantia.
- Aconselhar a liderança sobre compensações entre riscos e risco residual.
- Coordenação entre os domínios de segurança, conformidade e governação.
Valor do risco empresarial: Estas disciplinas ajudam a organização a compreender o risco de segurança juntamente com riscos empresariais relacionados, como riscos regulatórios, de privacidade, fraude, dados e IA. O seu envolvimento ajuda os líderes a tomar decisões informadas sobre riscos, demonstrar conformidade e garantia quando necessário, e compreender o risco residual que permanece após a aplicação dos controlos. Uma boa segurança pode tornar a conformidade mais fácil de alcançar, demonstrar e sustentar, mas a segurança não satisfaz automaticamente as obrigações de conformidade.
Disciplinas interfuncionais
Objetivo: Disciplinas não técnicas como jurídico, finanças, relações públicas e comunicação alinham a adoção do Confiança Zero em funções de apoio empresarial não técnicas. Confiança Zero impacta contratos, orçamentos, comunicações e confiança externa.
As responsabilidades incluem:
- Jurídico: apoio à proteção de dados, contratos, interpretação regulatória e processos de gestão de incidentes.
- Finanças: modelos de financiamento, governação de custos, priorização de investimentos e quantificação do risco de segurança.
- Comunicações e relações públicas: mensagens internas e externas durante incidentes ou mudanças.
- Equipas de RH e pessoas: aplicação de políticas, alinhamento de formação e envolvimento da força de trabalho.
Valor de risco empresarial: Estas disciplinas ajudam a gerir consequências empresariais que vão além da tecnologia de segurança, incluindo exposição contratual, perdas financeiras, impactos na força de trabalho, obrigações legais e danos reputacionais. O seu envolvimento ajuda a organização a preparar-se e gerir o impacto empresarial mais amplo das decisões e incidentes de segurança.
Liderança técnica
Objetivo: Traduzir a estratégia em direção técnica executável. Os líderes técnicos fazem a ponte entre a intenção de negócio e a execução em engenharia.
As responsabilidades incluem:
- Definir requisitos estratégicos alinhados com os resultados do Confiança Zero e aprovar roteiros e estratégias estratégicas.
- Garantir a coordenação nas abordagens de Confiança Zero entre domínios e equipas de engenharia.
- Aconselhar as partes interessadas do negócio sobre decisões de equilíbrio entre segurança, desempenho e usabilidade.
- Garantir consistência entre domínios de identidade, endpoint, aplicação, dados e infraestrutura.
- Apoiar a modernização de sistemas legados.
Valor de risco empresarial: Uma forte liderança técnica traduz as prioridades de negócio e segurança em decisões tecnológicas coordenadas. Isto reduz o risco criado por arquiteturas fragmentadas, implementação inconsistente, tecnologia legada e otimização local, ao mesmo tempo que ajuda a organização a equilibrar segurança com fiabilidade, usabilidade, custo e agilidade empresarial.
Architecture
Objetivo: Conceber soluções escaláveis e coerentes que estejam alinhadas com os princípios do Confiança Zero. Os arquitetos de segurança e empresas definem de forma colaborativa a arquitetura e soluções a nível empresarial.
Responsabilização e responsabilidades incluem:
- Definição de arquiteturas Confiança Zero de estado-alvo.
- Alinhar plataformas, serviços e cargas de trabalho com os princípios e conceitos do Confiança Zero.
- Identificar lacunas arquitetónicas, dependências e pontos de integração.
- Fornecer orientações de design e padrões de referência.
- Garantir que as soluções escalam com a mudança do negócio e da tecnologia.
Valor de risco de negócio: A arquitetura ajuda a evitar que o risco de segurança se acumule através de designs inconsistentes, dependências não geridas e fragmentação tecnológica. A arquitetura coerente permite à organização fazer compromissos deliberados de risco e construir ambientes tecnológicos que se adaptam de forma segura à medida que os requisitos, ameaças e tecnologias de negócio mudam.
Desenvolvimento de aplicações e produto
Objetivo: Incorporar o Confiança Zero nas aplicações e serviços por design. As equipas de desenvolvimento desempenham um papel fundamental na aplicação do Confiança Zero na camada da aplicação.
As responsabilizações incluem:
- Desenhar aplicações que verificam explicitamente e aplicam o privilégio mínimo.
- Integração de identidade, controlo de acesso e proteção de dados nas aplicações.
- Suporta APIs seguras, acesso entre serviços e identidades de carga de trabalho.
- Colaborar com equipas de segurança para reduzir riscos sem prejudicar a velocidade.
- Abordar a segurança cedo no ciclo de vida do desenvolvimento.
- Uso de estações de trabalho seguras e sistemas CI/CD.
Valor de risco empresarial: Incorporar segurança em aplicações e produtos reduz a probabilidade de vulnerabilidades, acessos excessivos, dependências inseguras ou práticas de desenvolvimento criarem exposição ao negócio mais tarde. Abordar estes riscos durante o design e desenvolvimento pode reduzir os custos de remediação e a perturbação, ao mesmo tempo que ajuda a proteger clientes, dados, serviços e operações empresariais.
Estratégia de segurança, integração e governação
Objetivo: Funções em estratégia de segurança, como educação em segurança, risco interno, postura e gestão de conformidade, ajudam a moldar o comportamento e a maturidade da segurança a longo prazo. Estes papéis centram-se nas pessoas, políticas e na eficácia sustentada da segurança.
As responsabilidades incluem:
- Definição de estratégia de segurança, normas e roteiros.
- Gerir riscos internos e ameaças relacionadas com os utilizadores.
- Impulsionar a consciencialização sobre a segurança, a educação e a cultura.
- Monitorização da postura de segurança e promoção de melhorias.
- Supervisionar a conformidade de segurança e a aplicação das políticas.
- Medir a maturidade e o progresso em relação aos objetivos da Confiança Zero.
Valor do risco empresarial: Estas funções ajudam a organização a identificar o risco sistémico de segurança, estabelecer expectativas consistentes, priorizar melhorias e monitorizar se o risco está a mudar ao longo do tempo. Ligam a estratégia de segurança e a governação às prioridades empresariais, para que os líderes possam tomar decisões informadas sobre onde o risco deve ser reduzido, transferido, evitado ou explicitamente aceite pelo decisor responsável apropriado.
Engenharia técnica e operações
Objetivo: Implementar e operar controlos Confiança Zero. As equipas de engenharia e operações transformam projetos em sistemas funcionais.
As responsabilidades incluem:
- Implementação de controlos de segurança em identidade, dispositivos, aplicações, dados e infraestrutura.
- Integrar a segurança nos fluxos de trabalho e plataformas operacionais.
- Gerir mudanças, testes e implementação para minimizar a interrupção.
- Manter a fiabilidade, disponibilidade e desempenho do sistema.
- Melhoria contínua dos controlos com base no feedback e telemetria.
Valor de risco empresarial: Engenharia e operações convertem os requisitos de segurança em proteções fiáveis em todo o património tecnológico. A implementação e operação consistentes reduzem a exposição criada por desvios de configuração, lacunas de controlo, alterações não geridas e falhas operacionais, equilibrando a segurança com a disponibilidade, desempenho e continuidade do negócio.
Operações de segurança (SecOps / SOC)
Objetivo: Aplicar uma abordagem Confiança Zero centrada em ativos para a deteção e resposta a ameaças. As equipas de operações de segurança respondem a ataques que escapam aos controlos preventivos.
Responsabilidades incluem:
- Monitorização de telemetria e sinais entre utilizadores, dispositivos e cargas de trabalho.
- Detetar ameaças, violações de políticas e comportamentos anómalos.
- Responder a incidentes e coordenar contenção e recuperação.
- Alimentar de novo insights operacionais sobre políticas, arquitetura e automação.
- Medição da eficácia através de métricas de deteção, resposta e impacto.
Valor de risco empresarial: As operações de segurança limitam o impacto empresarial de ataques que contornam os controlos preventivos ao detetar, conter e ajudar a organização a recuperar rapidamente das ameaças. Os insights operacionais também ajudam a organização a perceber onde o risco se materializa e a melhorar os controlos, a arquitetura e os processos para reduzir a probabilidade e o impacto futuros.
Passos seguintes
- Para percursos de leitura por função e para saber por onde começar, veja Utilizar o SAF de forma eficaz.
- Selecione um cenário de negócio e depois reveja as disciplinas e funções associadas a esse cenário.
- Reveja a amplitude das disciplinas envolvidas na adoção de segurança.