Nota
O acesso a esta página requer autorização. Pode tentar iniciar sessão ou alterar os diretórios.
O acesso a esta página requer autorização. Pode tentar alterar os diretórios.
Este artigo ajuda-o a compreender como funciona o WinDbg MCP e a decidir se o utiliza com base no suporte ao cliente, bem como em considerações de segurança e privacidade. O WinDBG MCP utiliza o Protocolo de Contexto do Modelo (MCP) para ligar um cliente de IA suportado a uma sessão ativa do WinDbg, onde o cliente pode usar ferramentas de depuração e contexto durante a análise.
Pode usar esta conexão para investigar um alvo de depuração enquanto revê ações iniciadas pela IA no WinDbg. As conclusões geradas pela IA não são fidedignas. Valide os resultados, evidências, suposições, estado alvo e comandos em relação à saída no WinDbg.
Como funciona o WinDbg MCP
O WinDbg MCP utiliza um proxy local entre um cliente de IA e o servidor MCP no WinDbg. A ligação tem a seguinte arquitetura:
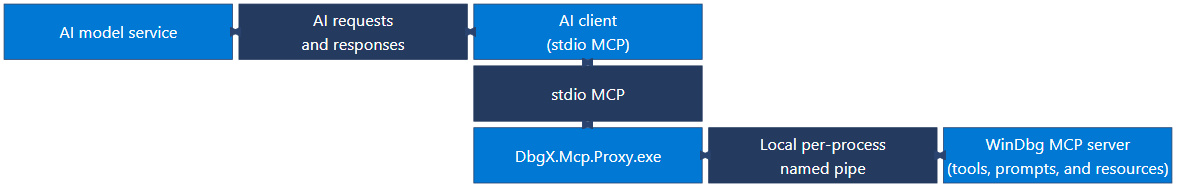
O diagrama utiliza um layout compacto em degraus para mostrar as ligações bidirecionais. O serviço de modelo de IA e o cliente de IA trocam pedidos e respostas de IA. O cliente de IA e DbgX.Mcp.Proxy.exe comunicam através do stdio MCP.
DbgX.Mcp.Proxy.exe e o servidor MCP WinDbg comunicam através de um pipe com nome local por processo. O servidor MCP WinDbg fornece ferramentas, prompts e recursos.
Cada sessão WinDbg utiliza um pipe com nome local, por processo.
DbgX.Mcp.Proxy.exe comunica com o cliente de IA através de entrada e saída padrão e liga o cliente a uma sessão WinDbg selecionada.
O cliente de IA pode enviar contexto de depuração para o seu serviço de modelo configurado como parte de pedidos e respostas de IA. Continua a ter o controlo da sessão de depuração e pode rever as ações iniciadas pela IA no WinDbg.
Suporte ao cliente e limites de sessão
O WinDbg MCP suporta estes clientes de IA:
- Visual Studio Code com GitHub Copilot
- GitHub Copilot CLI
Outros clientes de IA compatíveis com MCP podem funcionar através de configurações personalizadas com base no melhor esforço, mas o WinDbg não os suporta oficialmente. Utilize um cliente personalizado apenas depois de confirmar que as suas capacidades MCP e controlos de segurança cumprem os requisitos da sua organização.
Apenas um cliente MCP ativo pode ligar-se a uma sessão WinDbg de cada vez. Sessões WinDbg separadas usam pipes locais nomeados separados. Em ambientes restritos, a política organizacional pode ocultar ou desativar os controlos MCP.
Ferramentas e prompts do WinDbg MCP
O WinDbg MCP fornece ferramentas de ligação, ferramentas de depuração e prompts integrados. A ação Instalar MCP no WinDbg regista o WinDbg como servidor MCP com o cliente de IA selecionado. Depois de o proxy se ligar a uma sessão WinDbg, o cliente de IA seleciona automaticamente as ferramentas apropriadas.
Utilize as seguintes ferramentas de ligação para encontrar e selecionar uma sessão WinDbg:
| Ferramenta de conexão | Purpose |
|---|---|
list_sessions |
Lista sessões WinDbg com serviços MCP ativos e reporta se cada sessão está disponível. |
connect_session |
Liga o proxy a uma sessão WinDbg por ID de processo. |
disconnect_session |
Desconecta o proxy da sessão atual do WinDbg. |
Após a conexão, peça ao cliente de IA para usar o WinDbg MCP para:
- Inspecionar ou controlar o alvo de depuração.
- Execute comandos WinDbg.
- Reveja os diagnósticos e o código-fonte.
- Visualize os dados do depurador.
- Cria scripts de análise.
Usa prompts MCP incorporados no WinDbg
Se o cliente de IA suportar prompts MCP, selecione um prompt incorporado para iniciar um fluxo de trabalho de depuração guiada.
| Instrução incorporada | Purpose |
|---|---|
investigate_symbol_loading_issues |
Diagnostique problemas de carregamento de símbolos. |
write_extension |
Crie uma extensão JavaScript WinDbg. |
create_graph |
Visualize os dados do depurador como um grafo. |
configure_ttd |
Configure um fluxo de trabalho de Time Travel Debugging. |
Use o WinDbg MCP para depuração
Os seguintes prompts fornecem pontos de partida para cenários de depuração suportados:
| Scenario | Exemplo de prompt |
|---|---|
| Encontre a causa raiz de um crash dump | Analise este dump e forneça a causa raiz provável, as provas de apoio e as suposições restantes. |
| Investigar um destino ativo | "Verifique o estado do alvo, interrompa se necessário e inspecione a pilha de chamadas e os módulos em busca de sinais de falha." |
| Corrigir o carregamento do símbolo ou da fonte | Usa registos e histórico de comandos para identificar porque é que os símbolos ou o código-fonte não estão a carregar corretamente e sugere uma correção. |
| Analisar um trace de depuração de viagem no tempo | Analise este rasto TTD e identifique transições chave, evidências e um provável ponto de divergência. |
| Visualizar resultados da consulta do depurador | Consulte e visualize a saída deste modelo de dados do depurador como uma árvore, grelha ou grafo. |
| Automatizar análises repetíveis | "Crie e valide um script que automatize este fluxo de trabalho de análise." |
Compare os resultados do cliente de IA com o estado alvo e a saída visível do depurador antes de agir sobre eles.
Considerações de segurança e privacidade do WinDbg MCP
Antes de usar o WinDbg MCP, avalie o sistema de destino, os seus dados, o cliente de IA selecionado e o serviço de modelo configurado. Aplique todas as seguintes orientações:
- Uso autorizado: Use o MCP do WinDbg apenas com alvos e dados que tenha permissão para inspecionar. Siga as políticas de IA, segurança, privacidade e gestão de dados da sua organização.
- Dados enviados para serviços de IA: O cliente de IA pode enviar contexto do depurador para o seu serviço de modelo configurado. Confirme que a sua organização aprova o destino e os seus dados para utilização tanto com o cliente selecionado como com o serviço de modelo.
- Registos de diagnóstico: Os registos de diagnóstico MCP podem conter comandos de depuração e dados de destino. Armazene, partilhe e conserve estes registos como dados sensíveis de acordo com as políticas da sua organização.
- Validação da IA: Trate a saída da IA como uma proposta de investigação em vez de um resultado definitivo. Valida a saída com base na informação visível no WinDbg antes de agir sobre ela.
-
Controlos de administrador: As organizações podem desativar o WinDbg MCP ativando o modo restrito WinDbg. Os administradores configuram o modo restrito definindo
EnableRestrictedModepara1. Reinicia o WinDbg depois de mudares esta definição. O modo restrito afeta outras funcionalidades do WinDbg além do MCP.
Modo seguro
O modo seguro restringe a funcionalidade do depurador para reduzir o risco de carregar ou executar código não confiável, lançar processos ou realizar operações de ficheiros inseguras. Bloqueia comandos de alto risco, como .shell. Por defeito, o modo seguro ativa quando o servidor MCP inicia.
Para configurar se o servidor MCP ativa o modo seguro por defeito, no WinDbg, selecione Ficheiro>Definições>Definições do serviço MCP e depois selecione ou limpe Ativar Modo Seguro para o Servidor MCP.
O comportamento do modo seguro depende de selecionar ou não a definição e iniciar ou não o serviço MCP antes ou depois de se ligar a um alvo:
- Modo totalmente seguro: Inicie o serviço MCP antes de se ligar a um alvo e deixe Ativar o modo seguro quando o servidor MCP começar selecionada.
- Modo parcialmente seguro: Se já estiver ligado a um alvo quando iniciar o serviço MCP, o WinDbg entra em modo parcialmente seguro e mostra um aviso. Para obter o modo totalmente seguro, reinicie o WinDbg, inicie o serviço MCP e depois ligue-se ao alvo.
- Sem modo seguro: No diálogo de confirmação, desmarque Ativar modo seguro quando o servidor MCP iniciar e depois selecione Sim para confirmar a seleção.
Desmarcar ou selecionar a caixa de verificação na caixa de diálogo de confirmação também atualiza Ficheiro>Definições>Definições do serviço MCP>Ativar o Modo Seguro para o Servidor MCP. Assim, a seleção da caixa de diálogo torna-se a predefinição para futuros arranques do MCP.
Depois de o modo seguro ser ativado, não podes desligá-lo, e ele mantém-se ativo até reiniciares o WinDbg. Parar o serviço MCP não o desativa. Depois de reiniciares o WinDbg, desmarca Ativar o modo seguro quando o servidor MCP iniciar se quiseres usar o MCP sem o modo seguro.
Para mais informações, consulte Funcionalidades do modo seguro.
Warning
Sem o modo seguro, os comandos que o cliente IA executa diretamente continuam restritos, mas as ações indiretas não. Por exemplo, se o cliente de IA definir um ponto de interrupção que executa um comando, esse comando é executado com as tuas permissões completas quando o ponto de interrupção é atingido.
Desativar a proteção contra injeção cross-prompt não desativa o modo seguro.
Utilize scripts e extensões de forma segura
O WinDbg MCP pode ajudá-lo a criar ou modificar scripts de depuração e extensões JavaScript do WinDbg. Estas recomendações aplicam-se a todos os scripts e extensões, sejam gerados por IA, desenvolvidos pela sua equipa ou fornecidos por um fornecedor externo. Trate o código gerado ou modificado como código de qualquer outra fonte não confiável. Revise e aprove antes de carregar ou executar, especialmente quando depura ambientes de clientes ou alvos sensíveis.
Antes de usar qualquer script ou extensão, aplique estas recomendações:
- Revise o código: Reveja o código quando a fonte estiver disponível. Caso contrário, verifique o fornecedor, assinatura digital, fonte do download, versão, dependências e comportamento documentado.
- Compreenda o limite de confiança: As extensões WinDbg podem executar código no processo do depurador e aceder a dados de depuração. O modo seguro restringe certas operações, mas não valida, não isola em sandbox nem estabelece confiança numa extensão.
- Teste em segurança: Teste com alvos não sensíveis num ambiente isolado. Inclua dados de depuração malformados ou inesperados, gestão de falhas e utilização de recursos nos seus testes.
- Utilize o privilégio mínimo: Execute o WinDbg sem privilégios de administrador, a menos que o cenário de depuração exija elevação.
- Proteja os dados dos clientes: Confirme que o código não revela memória, código-fonte, símbolos, caminhos de ficheiros, saída de diagnóstico ou outros dados sensíveis a locais não aprovados.
- Implementação do controlo: Utilize apenas extensões de fontes aprovadas. Para ambientes geridos ou de produção, utilize pacotes revistos, assinados e fixados por versão, entregues através de um canal de distribuição aprovado. Rever e testar todas as atualizações antes da implementação.
Não desatives o modo seguro apenas para carregar ou executar um script ou extensão. Se uma extensão exigir que desative o modo seguro, reveja o seu comportamento, compreenda quais as restrições que a alteração remove e obtenha aprovação dos revisores de segurança da sua organização. Para mais informações, consulte Modo Seguro.
Proteção contra injeção entre prompts
O WinDbg classifica certas operações como protegidas. Para uma operação protegida, o WinDbg utiliza o serviço de modelo configurado do cliente de IA para classificar a saída do depurador da operação para ataques de injeção entre prompts (XPIA). O WinDbg bloqueia a saída que a classificação identifica como potencialmente insegura.
A proteção XPIA depende da amostragem MCP. O cliente de IA deve suportar e permitir a amostragem MCP para que o WinDbg possa solicitar classificação ao serviço de modelos configurado. Se a classificação não for executada, a operação protegida falha sem devolver a saída.
A definição Ativar Mitigação de Injeção Cruzada de Prompts controla a proteção XPIA. Desative esta proteção apenas num ambiente de confiança, para alvos aprovados pela sua organização, depois de os revisores de segurança da sua organização aprovarem a decisão e outros controlos abordarem o risco de injeção de prompts.
Fornecer feedback sobre o WinDbg MCP
O seu feedback ajuda a Microsoft a melhorar o WinDbg MCP e a priorizar correções e funcionalidades. Para reportar um bug ou sugerir uma funcionalidade, crie um issue no repositório WinDbg Feedback.