Notă
Accesul la această pagină necesită autorizare. Puteți încerca să vă conectați sau să modificați directoarele.
Accesul la această pagină necesită autorizare. Puteți încerca să modificați directoarele.
Organizațiile care procesează documente sensibile trebuie adesea să echilibreze automatizarea, securitatea, conformitatea și izolarea rețelei. Această arhitectură de referință vă arată cum să utilizați Microsoft Power Platform, Azure Informații document și servicii de Azure cu conectivitate de rețea privată pentru a automatiza ingestia, procesarea, validarea și stocarea documentelor, protejând în același timp datele sensibile.
Sfat
Acest articol oferă un exemplu de scenariu și o arhitectură de exemplu generalizată pentru a ilustra modul de proiectare a soluțiilor de procesare inteligentă a documentelor securizate utilizând Power Platform, Azure Document Intelligence și asistență pentru rețeaua virtuală Power Platform (VNet). Exemplul de arhitectură poate fi modificat pentru multe scenarii și industrii diferite.
Diagramă arhitectură
Flux de lucru
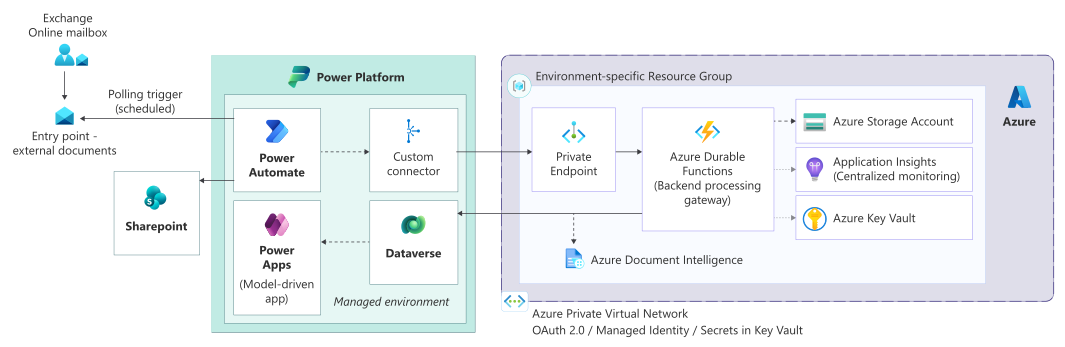
Acest flux de lucru descrie modul în care Power Platform și serviciile Azure cu izolarea privată a rețelei, ingerarea, procesarea, validarea și persistarea documentelor.
Ingestie securizată a documentelor: Primiți documente prin cutii poștale dedicate Exchange Online. Fluxurile programate Power Automate utilizează un model de sondaje pentru a ridica documente, asigurând ingestia controlată și fiabilă.
Orchestrarea și crearea contextului: Power Automate extrage metadate și atașări, filtrează artefactele care nu pot fi procesate și stabilește un context de corelare utilizat în tot ciclul de viață de procesare.
Executarea rețelei private: Fluxurile rulează într-un mediu gestionat care utilizează suport VNet pentru Power Platform, permițând accesul privat la servicii Azure prin puncte finale private.
Procesarea backend prin Azure Functions: Power Automate apelează o funcție securizată Azure printr-un conector particularizat care utilizează acreditările clientului OAuth 2.0. Funcția acționează ca un gateway pentru toate procesării backend.
Procesare inteligentă a documentelor: utilizați Azure Informații document pentru clasificarea documentelor și extragerea datelor. Gestionați operațiunile cu rulare îndelungată în mod asincron.
Validarea și crearea de cazuri: Validați și persistați datele extrase în Dataverse, creând sau actualizând înregistrări și cazuri de afaceri.
Stocare securizată a documentelor: stocați documente și artefacte originale în SharePoint Online, cu acces controlat prin intermediul grupurilor de securitate Microsoft Entra ID.
Integrări în aval: Declanșați automatizări și integrări suplimentare, după cum este necesar, inclusiv schimbul securizat de fișiere prin intermediul Azure Blob Storage și al sistemelor locale.
Reziliență și monitorizare: Azure Functions gestiona procese durabile, reîncercări și gestionarea erorilor, cu înregistrarea și auditarea centralizată.
Componente
Următoarele componente alcătuiesc arhitectura securizată de procesare a documentelor.
Platforma și identitatea
Microsoft Entra ID: Furnizează identitatea, autentificarea și accesul condiționat centralizat pentru utilizatori și aplicații. Integrarea nativă cu Power Platform permite accesul securizat al utilizatorilor, autentificarea principală a serviciului și impunerea politicilor de securitate organizaționale.
Ingestie
Exchange Online Cutii poștale: furnizați o limită sigură și auditabilă pentru remiterile externe. Cutiile poștale dedicate acționează ca puncte finale de ingerare controlate pentru documentele și solicitările primite.
Power Automate (model de sondaje): Fluxurile programate Power Automate monitorizează Exchange cutiile poștale utilizând o abordare de sondaje pentru a asigura procesarea fiabilă, controlul de limitare și executarea previzibilă. Această abordare evită furtuna evenimentelor din declanșatoarele în timp real.
Orchestrare
Power Automate: acționează ca nivel principal de orchestrare, coordonarea ingestionării documentelor, extragerea metadatelor, logica de validare, integrările în aval și gestionarea excepțiilor în timpul delegării operațiunilor cu consum mare de calcul pentru serviciile backend.
Conector particularizat: Oferă un strat de abstractizare securizat între serviciile de Power Automate și backend. Autentificarea utilizează acreditările client OAuth 2.0, asigurând accesul controlat, izolat la mediu la API-uri.
În curs de procesare
Azure Functions: implementează logica de procesare și orchestrare backend, acționând ca un nivel sigur de integrare și gateway API. Azure Functions gestiona validarea, rutarea, reîncercări, operațiunile cu rulare lungă și interacțiunea cu serviciile din aval.
Azure Informații document: permite clasificarea inteligentă a documentelor și extragerea datelor utilizând modele predefinite și particularizate. Procesarea este invocată asincron de la serviciile backend pentru a accepta scalabilitatea și sarcinile de lucru pe termen lung.
Date și stocare
Microsoft Dataverse: servește drept platformă de date centrală pentru datele de afaceri structurate, inclusiv cazurile, metadatele și rezultatele procesării. Dataverse oferă securitate, audit și control de acces bazat pe roluri.
SharePoint Online: Stochează documentele în siguranță și păstrează legăturile cu înregistrările Dataverse asociate. SharePoint oferă controlul versiunilor, retenției și accesului fin pentru artefactele documentului.
Azure Blob Storage: acceptă scenarii de schimb de fișiere securizate și de integrare, inclusiv interacțiunea cu sistemele din aval sau local. Accesul este restricționat prin utilizarea punctelor finale private și a autentificării principale a serviciului.
Securitate și rețea
suport Azure Virtual Network (VNet) pentru Power Platform: permite fluxurilor de Power Automate să execute conectori acceptați într-o subrețea delegată dintr-o Azure Virtual Network, permițând conectivitatea privată la serviciile Azure.
Azure puncte finale private: asigurați-vă că serviciile Azure, cum ar fi Azure Functions, Stocarea și serviciile AI sunt accesibile numai prin adrese IP private, eliminând expunerea publică.
Azure Key Vault: oferă stocare centralizată și sigură a secretelor, certificatelor și cheilor utilizate de aplicații și componente de automatizare. Secretele sunt injectate la momentul rulării prin utilizarea identităților gestionate sau a directorilor de servicii.
ALM și guvernanța
Azure DevOps conducte: Automatizează compilarea, validarea și implementarea soluției în medii, utilizând canale YAML. Acceptă promovarea controlată, izolarea mediului și implementările repetabile care se aliniază cu cele mai bune practici pentru gestionarea ciclului de viață al aplicațiilor Power Platform (ALM).
Experiența de utilizator
Power Apps aplicații bazate pe modele: Oferă interfețe de utilizator sigure, receptive la roluri pentru gestionarea cazurilor, revizuirea documentelor și interacțiunea cu datele de firmă. Aplicațiile bazate pe modele respectă automat controalele de securitate și auditare Dataverse.
Detalii despre scenariu
Această arhitectură permite prelucrarea securizată, scalabilă și automatizată a documentelor cu caracter financiar și politic foarte sensibil, utilizând Power Platform și serviciile Azure.
Organizațiile din industriile reglementate se bazează adesea pe aportul de documente bazate pe e-mail de la parteneri externi și clienți. Aceste organizații trebuie să proceseze aceste documente în mod fiabil în timp ce îndeplinesc cerințe stricte legate de securitatea datelor, izolarea rețelei, auditabilitatea și conformitatea. Gestionarea manuală introduce riscuri operaționale, întârzieri și rezultate inconsistente, în special atunci când volumele documentelor cresc.
Această arhitectură abordează aceste provocări prin implementarea unei conducte controlate de ingestie și procesare a documentelor, care combină Power Automate orchestrare, procesare inteligentă a documentelor și servicii de backend securizate găzduite într-o Azure Virtual Network. Toate integrările cu serviciile Azure sunt efectuate prin puncte finale private, asigurându-se că datele sensibile nu sunt expuse niciodată la internetul public.
Utilizați Azure Document Intelligence pentru clasificarea documentelor și extragerea datelor. Utilizați Azure Functions pentru a procesa backend abstract, a centraliza securitatea, validarea și gestionarea erorilor. Validați și persistați datele extrase în Dataverse, permițând gestionarea structurată a fișierelor, automatizarea în aval și raportarea prin aplicații Power Platform.
Această abordare reduce efortul manual, îmbunătățește acuratețea procesării și stabilește un model de întreprindere reutilizabil pentru procesarea securizată a documentelor. Acesta acceptă extensibilitatea viitoare, se aliniază cu principiile de securitate cu privilegii cel mai puțin și oferă trasabilității end-to-end în Power Platform, Azure și serviciile de identitate.
Considerații
Aceste considerații implementează pilonii Power Platform Well-Architected, un set de principii directoare care îmbunătățesc calitatea volumului de lucru. Află mai multe în Microsoft Power Platform Well-Architected.
Fiabilitate
Orchestrarea și procesarea decouplate asigură că erorile tranzitorii din serviciile din aval (Document Intelligence, Azure Functions, sisteme externe) nu întrerupe ingestia.
Ingestia de e-mail bazată pe sondaje evită evenimentele pierdute și reduce dependența de triggerele în timp real.
Reîncercarea, timpul de expirare și politicile de gestionare a erorilor sunt centralizate în Azure Functions și Power Automate pentru a accepta reprocesarea controlată.
Modelele de procesare asincrone (inclusiv funcțiile durabile, dacă este cazul) acceptă analiza documentelor pe termen lung fără a bloca fluxurile de lucru.
Disponibilitatea ridicată este furnizată de serviciile gestionate, inclusiv Power Automate, Dataverse, Azure Functions și Azure AI services.
Securitate
Microsoft Entra ID furnizează identitatea, autentificarea și accesul condiționat centralizat pentru utilizatorii și administratorii principali de servicii.
Accesul la cel mai mic privilegiu este impus în fluxurile de Power Automate, conectorii particularizați și serviciile de Azure, utilizând înregistrările de aplicații și permisiunile de domeniu.
Virtual Network suport pentru Power Platform asigură că automatizarea rulează într-o limită de rețea privată.
Punctele finale private împiedică expunerea publică a Azure Functions, a conturilor de stocare și a serviciilor AI.
Secretele și acreditările sunt stocate în siguranță în Azure Key Vault și injectate la momentul rulării.
Dateleverse securitatea și auditarea bazată pe roluri oferă control de acces fin și o trasabilitate completă a accesului și modificărilor.
Excelență operațională
Separarea clară a responsabilităților între orchestrare (Power Automate) și procesare (Azure Functions) simplifică întreținerea și depanarea.
Modelul gateway-ului backend centralizat evită scalarea conectorului și asigură validarea, înregistrarea în jurnal și impunerea politicilor unitare.
Azure DevOps conducte YAML automatizează compilarea, validarea și implementarea soluțiilor în medii, suportând versiuni repetabile și reglementate.
Configurația specifică mediului, cum ar fi versiunile de model și punctele finale, este gestionată prin variabile de mediu, reducând modificările manuale.
Monitorizarea end-to-end este activată prin istoricul rulărilor power Platform, Azure înregistrarea în jurnal și capacitățile de audit native ale platformei.
Eficiența performanței
Sarcinile de lucru de calcul grele, cum ar fi clasificarea documentelor, OCR (recunoașterea optică a caracterelor) și logica de validare, sunt descărcate în Azure Functions, nu executate în Power Automate.
Procesarea asincronă îmbunătățește rata de transfer și împiedică atingerea limitelor de execuție a fluxului.
Ingestia bazată pe sondaje oferă modele de încărcare previzibile și evită vârfurile declanșatoare.
Dataverse este utilizat pentru datele structurate de afaceri, în timp ce documentele sunt stocate în SharePoint și Blob Storage pentru a optimiza costurile de stocare și performanța.
Rețelele private reduc latența între Power Platform și serviciile de Azure.
Optimizarea experienței
Power Apps aplicații bazate pe modele oferă experiențe de utilizator sigure, receptive la roluri, care respectă automat securitatea Dataverse.
Căile umane în buclă reduc sarcina cognitivă, permițându-le utilizatorilor să intervină numai atunci când este necesar.
Asociațiile clare de caz și documente îmbunătățesc trasabilitatea și uzabilitatea pentru echipele operaționale.
Comportamentul unitar de automatizare în toate mediile îmbunătățește încrederea și reduce confuzia utilizatorilor.
Inteligența artificială responsabilă
Nu se aplică.
Această arhitectură utilizează Azure Document Intelligence pentru clasificarea și extragerea documentelor și nu include caracteristici generale AI.
Colegi
Microsoft menține acest articol. Următorii colaboratori au scris acest articol.
Autorii principali:
- Meenakshi Gupta, tehnolog principal