Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Это руководство состоит из четырех этапов:
- Введение
- Шаг 1. Обнаружение рисков и выявление пробелов (эта статья)
- Шаг 2. Защита конфиденциальной информации в данных заземления
- Шаг 3. Защита взаимодействий
- Шаг 4. Управление взаимодействиями
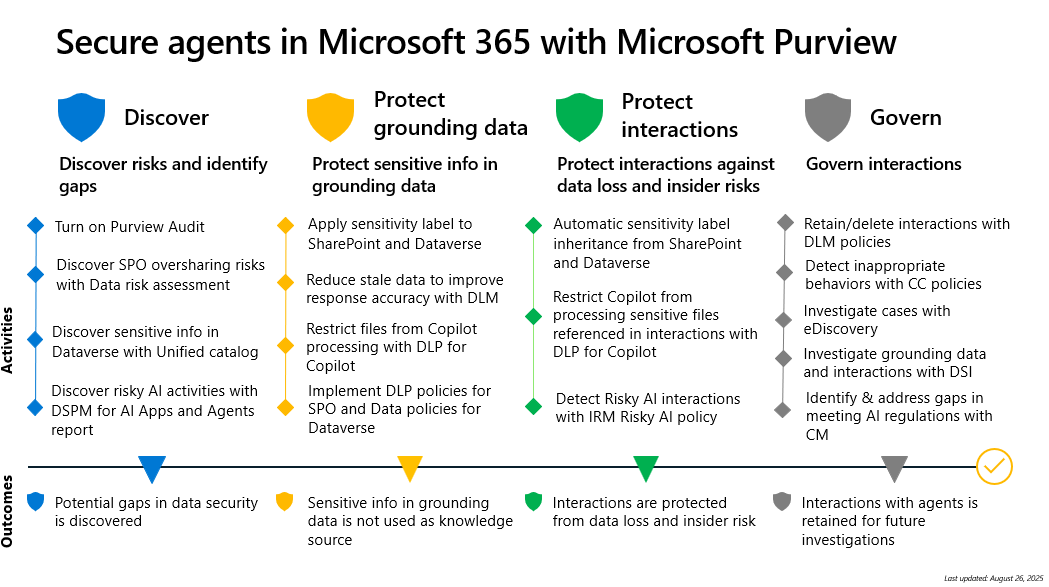
Прежде чем обеспечивать безопасность агентов Microsoft 365 Copilot и управлять ими, сначала ознакомьтесь с текущим состоянием риска. Этот шаг посвящен включению аудита, обнаружению рисков чрезмерного совместного доступа, определению места расположения конфиденциальной информации и пониманию пробелов в соответствии с нормативными требованиями.
Включение Аудит Microsoft Purview
Включите Аудит Microsoft Purview, чтобы регистрировать все действия, связанные с заземляющими данными и взаимодействием с приложением ИИ и агентом. Журналы аудита позволяют получить представление о том, как агенты получают доступ к данным организации и используют их.
- Убедитесь, что аудит включен. Если это не так, выберите Начать запись действий пользователей и администраторов.
- Подождите до 60 минут, пока аудит не активируется.
Примечание.
Ведение журнала аудита обычно включено по умолчанию. Подтверждение активности гарантирует отсутствие пробелов в видимости взаимодействия с агентом.
Дополнительные сведения см. в статье Начало работы с решениями аудита.
Обнаружение рисков чрезмерного совместного доступа с помощью оценок рисков данных Microsoft Purview
Узнайте о потенциальном превышении общего доступа в SharePoint и OneDrive с помощью оценок рисков данных Microsoft Purview. Оценки риска данных помогают определить содержимое, которое может быть передано Microsoft 365 Copilot агентам, поэтому перед развертыванием агентов можно выполнить корректирующие действия.
Дополнительные сведения см. в статье Управление состоянием безопасности данных (DSPM) для ИИ.
Обнаружение конфиденциальных сведений в Microsoft Dataverse с помощью Единый каталог
Используйте Единый каталог Управление данными Microsoft Purview, чтобы узнать, где находится конфиденциальная информация в Microsoft Dataverse. Так как агенты могут использовать Dataverse в качестве источника знаний, понимание того, какие конфиденциальные данные существуют в Dataverse, имеет решающее значение для предотвращения непреднамеренного раскрытия данных с помощью ответов агента.
Дополнительные сведения см. в статье Подключение к Microsoft Dataverse и управление ими в Microsoft Purview.
Обнаружение рискованных действий ИИ с помощью Microsoft Purview DSPM для ИИ
Используйте Управление состоянием безопасности данных Microsoft Purview (DSPM) для отчета о приложениях и агентах ИИ, чтобы обнаруживать рискованные действия ИИ в организации. Этот отчет предоставляет представление о том, как используются приложения и агенты ИИ, включая потенциально рискованное взаимодействие.
Дополнительные сведения см. в статье Управление состоянием безопасности данных (DSPM) для ИИ.
Выявление и устранение пробелов в соответствии с правилами ИИ с помощью Microsoft Purview Compliance Manager
Используйте Microsoft Purview Compliance Manager для выявления и устранения пробелов в соответствии с правилами ИИ. Диспетчер соответствия требованиям предоставляет оценки и рекомендуемые действия по улучшению, чтобы помочь вашей организации соответствовать нормативным требованиям, связанным с управлением ИИ.
Дополнительные сведения см. в статье Microsoft Purview Compliance Manager.
Сводка
В конце этого шага в вашей организации будет реализовано следующее:
- Включено ведение журнала аудита для отслеживания всех взаимодействий агента с данными заземления.
- Получение видимости о рисках чрезмерного совместного использования в SharePoint и OneDrive с помощью оценки рисков данных.
- Разработаны сведения о том, где хранится конфиденциальная информация в Microsoft Dataverse.
- Получение аналитических сведений о рискованных действиях ИИ с помощью DSPM для отчетов ИИ.
- Выявлены пробелы в соответствии с нормативными требованиями ИИ с помощью диспетчера соответствия требованиям.