Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Это руководство состоит из четырех этапов:
- Введение
- Шаг 1. Обнаружение рисков и выявление пробелов
- Шаг 2. Защита конфиденциальной информации в данных заземления
- Шаг 3. Защита взаимодействий (эта статья)
- Шаг 4. Управление взаимодействиями
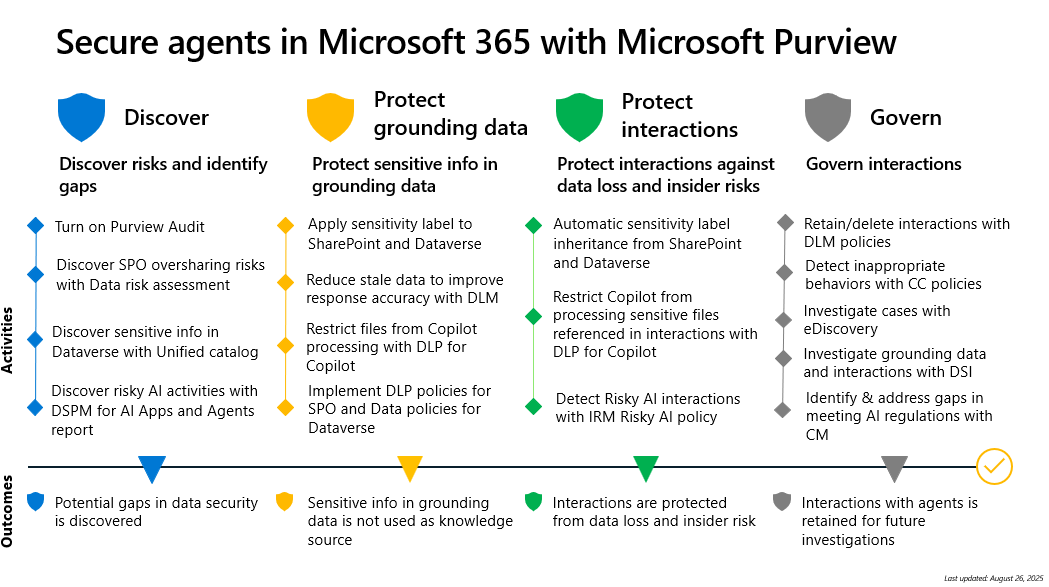
После защиты данных заземления на шаге 2 сосредоточьтесь на защите самих взаимодействий. Microsoft Purview предоставляет возможности для принудительного наследования меток конфиденциальности в беседах с агентом, ограничения обработки конфиденциальных файлов, на которые ссылаются во взаимодействиях, и обнаружения рискованных взаимодействий СИ.
Использование автоматического наследования меток конфиденциальности из SharePoint и Microsoft Dataverse
Microsoft 365 Copilot беседы автоматически отображают и учитывают метки конфиденциальности, применяемые к данным в SharePoint и Microsoft Dataverse. Когда пользователь взаимодействует с агентом Copilot, беседа наследует наиболее строгую метку конфиденциальности от указанного содержимого.
Убедитесь, что автоматическое наследование меток работает правильно:
- Убедитесь, что метки конфиденциальности применяются к содержимому сайтов SharePoint и Microsoft Dataverse, которые служат источниками знаний агента.
- Откройте беседу Microsoft 365 Copilot, которая ссылается на помеченное содержимое.
- Убедитесь, что в беседе отображается наиболее ограниченная метка конфиденциальности из указанных источников.
Это автоматическое наследование меток гарантирует следующее:
- Метка конфиденциальности отображается для всего диалога.
- Пользователи знают об уровне конфиденциальности информации, с которыми они работают.
- Политики защиты, связанные с меткой, применяются в беседе.
Ограничение Microsoft 365 Copilot обработки конфиденциальных файлов, на которые ссылается взаимодействие
Используйте Защита от потери данных Microsoft Purview (DLP) для Microsoft 365 Copilot, чтобы запретить Copilot на обработку конфиденциальных файлов, на которые ссылается взаимодействие. Это ограничение гарантирует, что конфиденциальные запросы не будут использоваться для веб-запросов и что конфиденциальное содержимое не будет включено в ответы агента, даже если у пользователя есть доступ к файлу.
Важно!
Защита от потери данных для Microsoft 365 Copilot обеспечивает критически важный уровень защиты, гарантируя, что даже если конфиденциальные файлы доступны, система не обрабатывает их и не включает их в ответы агента, когда они соответствуют условиям политики защиты от потери данных.
Дополнительные сведения см. в статье Сведения о защите от потери данных для Microsoft 365 Copilot.
Обнаружение рискованного взаимодействия ИИ с Управление внутренними рисками Microsoft Purview
Используйте шаблон политики Рискованное использование ИИ Microsoft Purview Insider Risk Management для обнаружения рискованных взаимодействий с ИИ в организации. Эта политика определяет пользователей, которые участвуют в потенциально подозрительном взаимодействии с агентами ИИ, например при попытках доступа к конфиденциальному содержимому или краже данных с помощью запросов.
- Создайте политику управления внутренними рисками с помощью шаблона использования рискованных ИИ .
- Настройте политику область, триггеров и пороговых значений в зависимости от допустимости рисков вашей организации.
- Включите политику.
Сводка
В конце этого шага в вашей организации будет реализовано следующее:
- Автоматическое наследование меток конфиденциальности в беседах Microsoft 365 Copilot.
- Политики защиты от потери данных, ограничивающие Copilot от обработки конфиденциальных файлов, на которые ссылается взаимодействие.
- Политики управления внутренними рисками, обнаруживающие рискованное взаимодействие СИ.