Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Это руководство состоит из четырех шагов:
- Введение
- Шаг 1. Применение меток по умолчанию
- Шаг 2. Обращайтесь к файлам с наивысшей конфиденциальностью
- Шаг 3. Расширение защиты на все пространство данных Microsoft 365 (эта статья)
- Шаг 4. Действие, расширение и ретроспективные действия
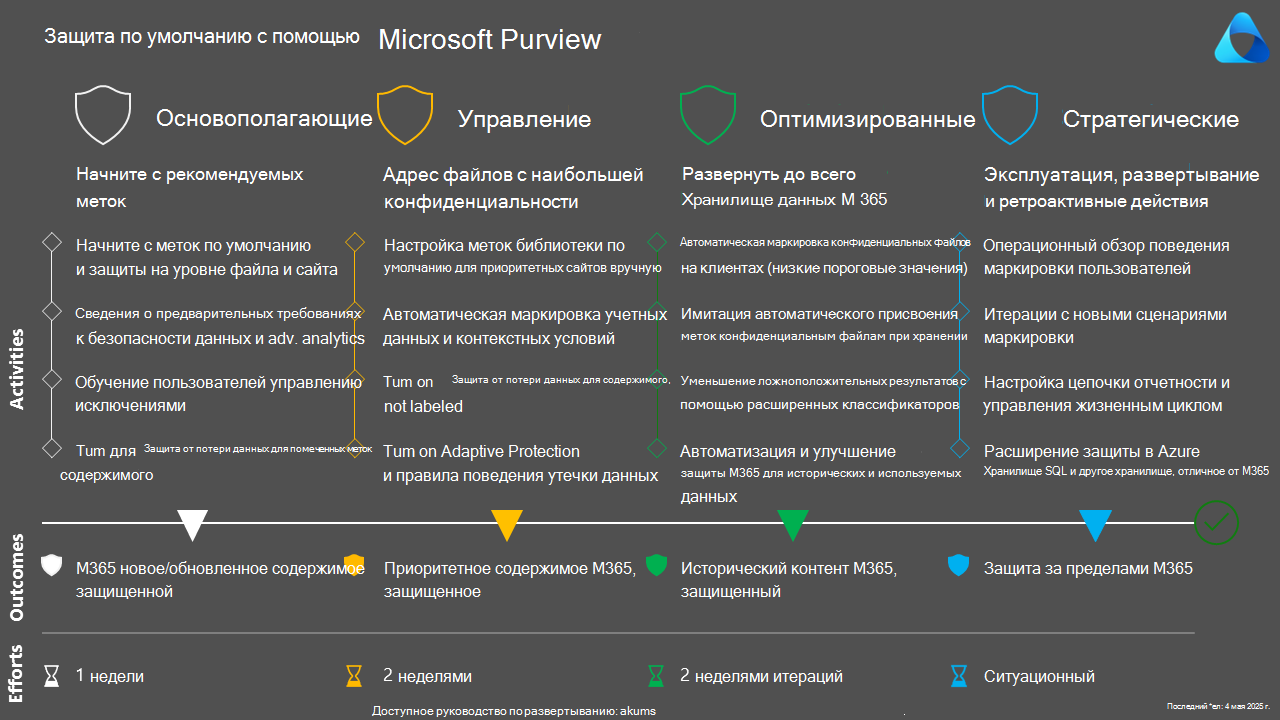
На предыдущих шагах мы заложили основу безопасности и обсудили приоритетные объекты. Были охвачены как функции автоматического присвоения меток на стороне клиента, так и на стороне службы. Сравнительную таблицу см. в статье "Автоматическое применение метки конфиденциальности в Microsoft 365".
На этом шаге описаны варианты, помогающие итеративно обращаться ко всему пространству данных Microsoft 365.
Ранее мы рекомендовали первоначальные политики для ознакомления пользователей. На этом этапе вы будете готовы постепенно использовать их в различных сценариях. Автоматическое добавление меток лучше всего подходит для сценариев, где требуется более высокая конфиденциальность, чем стандартная метка.
Мы также обсудим, как задним числом пометить существующие сайты и установить метки библиотек по умолчанию.
Автоматическое добавление меток к конфиденциальным файлам на клиентах (низкие пороговые значения)
Автоматическое добавление меток на стороне клиента дает пользователям возможность решить, применять ли рекомендуемую метку или сообщить о ложно-положительном срабатывании. Вы можете реализовать этот процесс с помощью 300+ типов конфиденциальной информации (SIT) и обучаемых классификаторов.
В общих чертах следуйте этому подходу. Пороговые значения являются только примерами.
- Определите подходящий SIT для вашей отрасли.
- Порекомендуйте этикетку с более низкими пороговыми значениями SIT (1-9).
- Автоматически применяйте метки с более высокими пороговыми значениями (10+) и/или обучаемыми классификаторами.
Стандартная метка клиента влияет на стратегию автоматического присвоения меток. В этом руководстве рекомендуется использовать метку " Конфиденциально\Все сотрудники", но в нем также предлагаются альтернативные варианты, когда клиент Office по умолчанию устанавливает значение "Общий", а затем " Конфиденциально\Все сотрудники " при сохранении в SharePoint.
Совет
Если вы установите значение по умолчанию « Конфиденциально\Все сотрудники», ваша стратегия автоматического присвоения меток будет менее сложной и ориентированной на метки « строго конфиденциально ».
Со временем вы можете постепенно развертывать эту стратегию с большим количеством SIT и обучаемых классификаторов по мере выявления дополнительных бизнес-сценариев. Используя параметры по умолчанию и автоматическое присвоение меток на стороне клиента, вы обращаетесь ко всему новому и обновленному содержимому.
Имитация автоматического присвоения меток конфиденциальным неактивным файлам
Автоматическое присвоение меток на стороне службы помечает неактивные файлы в SharePoint и OneDrive и предоставляет дополнительные условия. В настоящее время он поддерживает автоматическое добавление меток для 500 000 файлов в день в организации и до 20 000 000 сопоставленных файлов при имитации политики.
В то время как автоматическая маркировка на стороне клиента ограничена конфиденциальным содержимым, автоматическая маркировка на стороне службы добавляет поддержку контекстных условий, таких как:
- К содержимому предоставлен общий доступ
- Расширение файла:
- Имя документа содержит слова или фразы
- Свойство документа
- Размер документа не меньше
- Автор документа
Эти условия в сочетании с выбором конкретных сайтов и OneDrive пользователя позволяют вашей организации определить приоритет содержимого, которое следует помечать первым.
Например, если в вашей организации используются шаблоны со свойствами документа или префиксами имен документов, политику можно запустить на всех сайтах SharePoint и в OneDrive. Вы также можете расставлять приоритеты на основе размера файла или документов, созданных вашими руководящими группами.
Вы можете завершить добавление меток ко всем документам, используя расширения файлов Office или PDF в пакетах сайтов SharePoint и настроить их в соответствии с меткой соответствующего сайта, начиная с сайтов с повышенной конфиденциальностью, постепенно отлавливая общие сайты.
Наконец, вы можете реализовать больше автоматических меток на стороне службы для строго конфиденциального содержимого, часто с более высокими пороговыми значениями, чем при автоматическом присвоении меток на стороне клиента, чтобы уменьшить количество ложных срабатываний.
Уменьшите количество ложных срабатываний с помощью расширенных классификаторов
В этом разделе объясняются основы расширенных классификаторов и их использование.
В контексте этой безопасной схемы по умолчанию сосредоточьтесь на использовании классификаторов с автоматическим присвоением меток для строго конфиденциального содержимого. Продвинутые классификаторы ограничены обучаемыми классификаторами. В большинстве случаев типы конфиденциальной информации (SIT) представляют собой сочетание шаблонов и ключевых слов. Такие шаблоны, как "Защищенная медицинская информация" (PHI) и "Личные сведения" (PII), могут возвращать много ложноположительных результатов, так как они не могут определить контекст или могут быть ложноположительными для вашей организации.
Администраторы Microsoft Purview могут уменьшить количество ложных срабатываний следующим образом:
- Повышение требуемой достоверности и пороговых значений.
- Поиск нескольких SIT с оператором AND вместо оператора OR.
- Клонирование SIT в пользовательский SIT и точная настройка требований.
- Использование нескольких выражений регулярных выражений вместо одного, но с широким диапазоном.
- Принудительное сопоставление слов.
- Использование обучаемых классификаторов, точное сопоставление данных (EDM) и дактилоскопизация документов.
Обучаемые классификаторы используют машинное обучение для определения шаблонов документов. Microsoft Purview предоставляет несколько предварительно подготовленных классификаторов, таких как юридические документы, стратегические бизнес-документы и финансовая информация. Кроме того, можно создавать и обучать пользовательские классификаторы из библиотеки документов SharePoint.
Используя как SIT, так и обучаемые классификаторы, вы можете сузить область — например, содержит кредитные карты, SIT и изучаемый классификатор финансовой информации.
Точное совпадение данных и дпечатлификация документа в настоящее время недоступны для автоматической маркировки, но их следует учитывать в общей стратегии Защита от потери данных Microsoft Purview (DLP). Подобно обучаемым классификаторам, они оба могут помочь уменьшить количество ложных срабатываний. С помощью EDM можно, например, найти SIT содержит SSN из коробки, а затем сверить его с SIT в EDM, чтобы убедиться, что это номер социального страхования от одного из ваших клиентов или сотрудников. EDM позволяет безопасно хранить хэш информации для поиска.
Функция распознавания отпечатков документов работает не так, как обучаемые классификаторы, определяя шаблоны документов и используя их в политиках защиты от потери данных. Этот метод наиболее полезен, если в вашей организации есть стандартизированные шаблоны. Эти шаблоны можно использовать для создания точных отпечатков пальцев.
Автоматизация и улучшение защиты исторических и используемых данных в Microsoft 365
В заключительной части этого шага рассмотрим варианты ретроактивного применения меток к существующим сайтам SharePoint и соответствующего применения меток библиотеки по умолчанию.
На этом этапе вы настроили параметры по умолчанию во всей среде и остановили распространение сайтов и документов без меток. Вы начали вручную настраивать маркировку сайтов и библиотек на приоритетных сайтах и рассматриваете возможность масштабирования этого процесса на все содержимое Microsoft 365.
Рассмотрим несколько стратегий:
- Использование владельцев сайта: сообщайте владельцам сайта, что они должны настроить метку на своем сайте и библиотеке по умолчанию. Если вы планируете использовать второй вариант, укажите, что он автоматически получает новое значение по умолчанию в целевую дату.
- Запустите сценарии автоматизации на оставшихся сайтах без меток — используйте API Graph для определения сайтов без меток и настройте метку контейнера и метку библиотеки по умолчанию со значением "Конфиденциально\Все сотрудники".
- Дополнительно, запретить общий доступ только к файлам без меток — используя предыдущие меры, такие как защита от потери данных для контента без меток и автоматическое присвоение меток файлам, вы можете разрешить естественный срок действия сайтов вместо сценариев ретроспективных действий для всех сайтов.
- Запись временной шкалы сайтов без меток Если вы планируете использовать автоматическое присвоение меток на стороне службы для всех исторических данных на основе меток контейнеров, записывайте при добавлении меток контейнеров и постепенно добавляйте новые сайты с метками в свои политики автоматического присвоения меток.
Ваша позиция риска определяет, как лучше всего подходить ко всем стратегиям или, возможно, использовать их постепенно. Защита хранилища данных важна, но в зависимости от ее размера это может быть сложной задачей. Начните с малого и часто повторяйте.
Вы можете написать метки конфиденциальности для сайтов SharePoint с помощью Set-PnPTenantSite параметра SensitivityLabel and.
В качестве метки библиотеки по умолчанию задайте DefaultSensitivityLabelForLibrary параметр с помощью REST API библиотеки.
Пример приведен в этой статье.
Сводка
- Автоматически применять метку чувствительности в Microsoft 365
- Минимальные версии меток конфиденциальности в Приложения Microsoft 365
- Управление метками конфиденциальности в приложениях Office
- Автоматически применять метку чувствительности в Microsoft 365