Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Это руководство состоит из четырех этапов:
- Введение
- Шаг 1. Начало работы с метками по умолчанию
- Шаг 2. Адрес файлов с наибольшей конфиденциальности
- Шаг 3. Расширение защиты для всего хранилища данных Microsoft 365
- Шаг 4. Эксплуатация, развертывание и ретроактивные действия (эта статья)
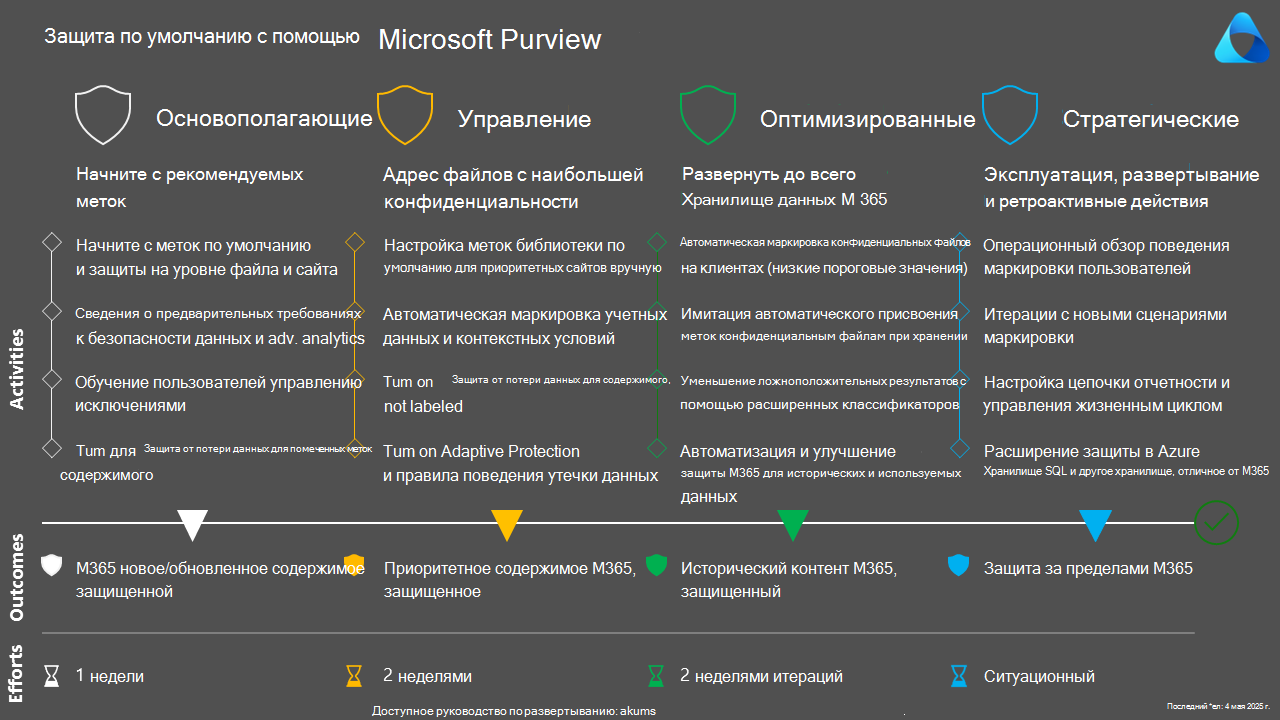
На этом последнем шаге вы реализуете операционные процедуры и расширяете защиту за рамки Microsoft 365.
Операционный обзор поведения маркировки пользователей
Метка файлов является неотъемлемой частью этой схемы. Администраторы должны проверять рискованное поведение и конфигурации, которые не соответствуют стандартам.
Просмотрите следующие основные операционные сценарии:
- Сайты без метки или Teams. Используйте API Graph для идентификации сайтов и связи с владельцами сайтов или применения корректирующих мер.
- Несоответствие между меткой сайта и меткой библиотеки по умолчанию. Используйте API Graph для выявления несоответствий и связи с владельцами сайта или применения корректирующих мер.
- Использование защиты от потери данных (DLP) в SIT и неограниченных метках. Перехват исключений с помощью защиты от потери данных, если содержимое помечено без защиты и предпринята попытка предоставления общего доступа.
- Ищите рискованных пользователей с помощью аудита управления внутренними рисками. Просмотрите рискованных пользователей и поведение, точно настраивайте политики управления внутренними рисками и реализуйте более строгую адаптивную защиту.
Итерации с новыми сценариями маркировки
Эта модель развертывания ориентирована на сценарии маркировки, которые подходят для большинства организаций. Вы можете быстро развернуть его и быстро защитить пространство данных без необходимости выявлять все пограничные варианты.
В этом разделе рассматриваются потенциальные итерации, которые ваша организация должна учитывать после развертывания ядра.
Безопасная совместная работа с доверенными партнерами или мультитенантными организациями
В ситуациях, когда ваша организация имеет несколько клиентов или открыто работает с доверенным партнером, рассмотрите возможность использования меток с шифрованием, поддерживающим несколько доменов, таких как @contoso.com + @adventureworks.com.
Эти метки являются конфиденциальными или строго конфиденциальными.
Проекты в палатках
Тентовые проекты являются строго конфиденциальными. Например, проекты слияния и приобретения, где доступ к содержимому должен быть ограничен определенной группой пользователей.
Вы можете создать метку с шифрованием для группы безопасности и опубликовать ее только для тех же пользователей. Если этот проект не требуется, вы можете отменить публикацию метки. Сведения остаются защищенными, но новые метки не выполняются с помощью этой метки.
Полный рабочий день сотрудников, поставщиков, офшорных или стран и регионов
Некоторым организациям необходимо определить и защитить сегмент пользователей, например:
- Штатные сотрудники (FTE)
- Поставщиков
- Оффшорные
- Страна или регион
В этом руководстве маркировка упрощается до "Все сотрудники", но в некоторых случаях может потребоваться защитить метку по-разному между FTE и поставщиками или партнерами, а иногда и для конкретной страны или региона.
Как и в предыдущем сценарии, ограничьте количество меток, видимых для пользователей, не более чем пятью метками групп, каждая из которых по возможности содержит не более пяти меток (5x5). В контексте маркировки страны или региона нацеливание на публикацию для соответствующих пользователей и использование контейнеров для маркировки файлов, чтобы упростить использование по умолчанию наиболее подходящей метки.
Присвоение меток локальным общим папкам и серверу SharePoint
Метки конфиденциальности можно использовать с локальными общими папками и сервером SharePoint с помощью сканера Information Protection. Так как в этом руководстве основное внимание уделяется защите по умолчанию, настройте правильные значения по умолчанию в SharePoint, перенесите содержимое в SharePoint и автоматически помечайте содержимое как отправленное.
Примечание.
Остальные локальные сценарии см. в статье Сведения о сканере Защита информации Microsoft Purview.
Использование собственного ключа (BYOK) и шифрования двойного ключа (DKE)
КАК BYOK, так и DKE — это варианты, отвечающие нормативным требованиям, и они выходят за рамки область этого руководства. BYOK — это владение и принцип работы ключей шифрования, а DKE предназначен для небольшой части содержимого с высокой степенью конфиденциальности, требующей большей безопасности. DKE влияет на несколько возможностей совместной работы.
Дополнительные сведения о BYOK см. в статье Шифрование служб и управление ключами — Microsoft Purview.
Дополнительные сведения о DKE см. в разделе Шифрование двойного ключа (DKE).
Настройка цепочки отчетности и управления жизненным циклом
Расширение возможностей совместной работы с SharePoint включает в себя обязанности владельцев сайтов. Реализуйте цепочку подотчетности и управления жизненным циклом, следуя следующим рекомендациям:
- Два или более владельцев сайтов на всех сайтах. Используйте политики владения сайтами, чтобы идентифицировать сайты без по крайней мере двух владельцев и связаться с текущими владельцами или участниками для разрешения.
- Неактивный сайт. Используйте политики неактивных сайтов для удаления неиспользуемых сайтов.
- Аттестация сайта. Требовать от владельцев сайтов регулярной аттестации сайтов.
- Просмотр содержимого, к которым предоставлен общий доступ всем, кроме внешних пользователей. Используйте отчеты SharePoint Advanced Management, чтобы определить содержимое, к которым предоставлен доступ всем пользователям, кроме гостей, и связаться с владельцами сайтов.
- Проверки доступа к сайтам. Используйте расширенное управление SharePoint, проверьте управление данными сайта и инициируйте проверку доступа к сайтам, особенно для сайтов с большим объемом общего доступа или доступа.
Расширение защиты для Azure SQL и хранилища, отличного от Microsoft 365
Метки конфиденциальности теперь могут расширить защиту для источников данных, отличных от Microsoft 365. В настоящее время корпорация Майкрософт поддерживает следующие источники данных в общедоступной предварительной версии:
- База данных SQL Azure
- Хранилище BLOB-объектов Azure
- Azure Data Lake Storage 2-го поколения
- Контейнеры Amazon S3
Microsoft Purview — это сочетание того, что ранее называлось Azure Purview и Microsoft Purview. Этот интерфейс теперь доступен на новом портале Microsoft Purview, который доступен по состоянию на июль 2024 г. Она позволяет администраторам безопасности данных настраивать метки, автоматические метки и политики защиты как в Microsoft 365, так и в microsoft 365.
Для политик защиты для ресурсов данных, отличных от Microsoft 365, можно настроить защиту от общего доступа с разрешениями "запретить все кроме" на уровне данных. Например, если учетные записи хранения непреднамеренно используются для более конфиденциального содержимого, чем предполагалось, политики защиты могут гарантировать, что разрешения ограничены администраторами безопасности данных.
Аналогичным образом для базы данных Azure SQL политики защиты ограничивают доступ к столбцу, если найдено конфиденциальное содержимое и столбец помечен. Доступны детализированные конфигурации, позволяющие настроить, кто может сохранять доступ к каждому ресурсу данных.
Сводка
- Инициирование проверок доступа к сайтам для отчетов об управлении доступом к данным — SharePoint в Microsoft 365
- Просмотр действий с помощью журнала аудита управления внутренними рисками
- Рекомендации по управлению объемом оповещений в управлении внутренними рисками
- Управление политиками жизненного цикла сайта — SharePoint в Microsoft 365
- Инициирование проверок доступа к сайтам для отчетов об управлении доступом к данным — SharePoint в Microsoft 365
Следующее действие
Вернитесь к разделу Общие сведения о безопасности по умолчанию с Microsoft Purview или изучите другие модели развертывания Microsoft Purview.