Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
В этой статье вы узнаете о вариантах сетевого взаимодействия для контрольной плоскости службы Azure Kubernetes (AKS). Сначала мы ставим вопрос, чтобы помочь вам в планировании, а затем предоставляем варианты, рекомендации и лучшие практики.
Как получить доступ к серверу API?
Управляемый Azure уровень управления AKS состоит из нескольких компонентов, которые помогают управлять кластером, включая сервер API. Необходимо настроить сеть, чтобы узлы и конечные пользователи могли получить доступ к серверу API для таких действий, как обновления и управление кластерами.
Параметры сети управляющей плоскости
При настройке сети плоскости управления можно выбрать общедоступный кластер или частный кластер:
| Параметр сети плоскости управления | Схема сетевых компонентов | Функции и функциональные возможности |
|---|---|---|
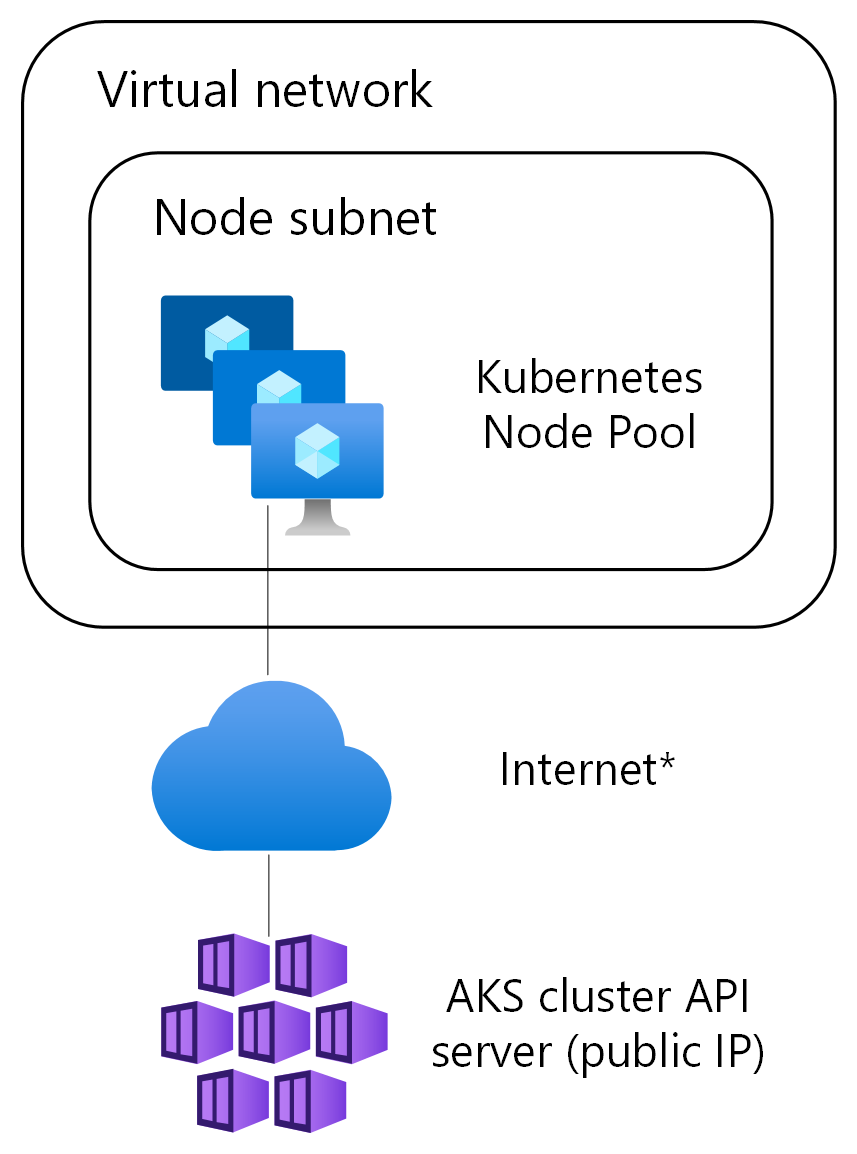
| Общедоступный кластер |
|
• Сервер API, доступный через общедоступный IP-адрес, позволяя пользователям и узлам подключаться без дополнительной настройки. • Доступ можно ограничить определенными диапазонами исходных IP-адресов. • Использует туннель коннекттивности для доступа к узлам и pod. • Поддерживает интеграцию виртуальной сети сервера API. |
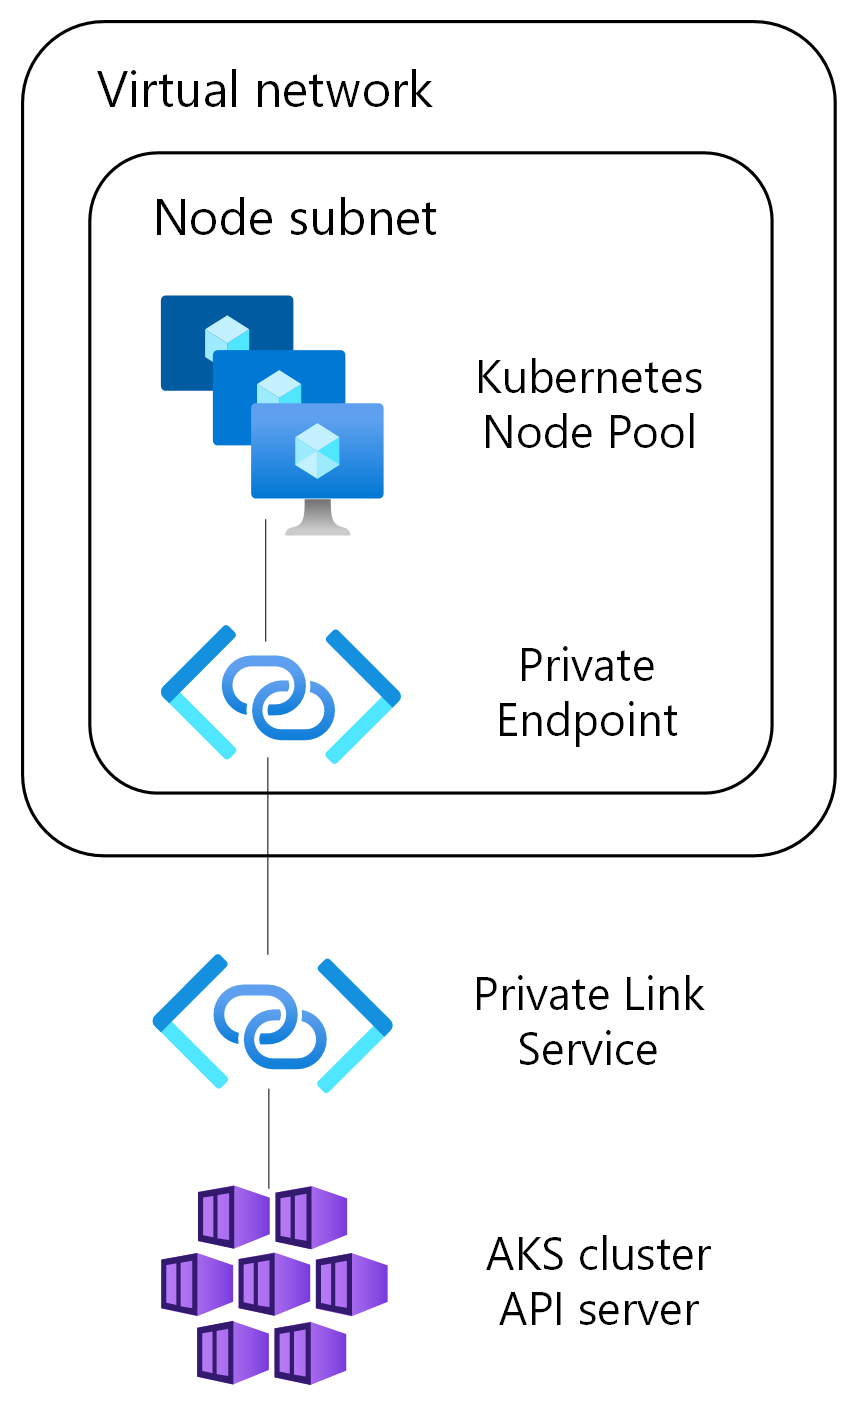
| Частный кластер |
|
• Сервер API, доступный через внутренний IP-адрес, с частным DNS Azure , используемым для имени узла сервера API. • Использует Приватный канал Azure для безопасного подключения к серверу API. • Использует туннель коннекттивности для доступа к узлам и pod. • Поддерживает интеграцию виртуальной сети сервера API. |
Интеграция виртуальной сети сервера API
Интеграция виртуальной сети сервера API поддерживается для общедоступных или частных кластеров. Интеграция виртуальной сети СЕРВЕРА API обеспечивает сетевое взаимодействие между сервером API и узлами кластера, не требуя приватного канала или туннеля. Сервер API доступен за виртуальным IP-адресом внутреннего балансировщика нагрузки в делегированной подсети, которую узлы настроены использовать.
Интеграция VNet Сервера API:
- Сервер API разворачивается в делегированной подсети в вашей виртуальной сети (VNet).
- Можно использовать туннель коннективности для доступа к pod в кластерах Overlay или BYO CNI.
- Может добавлять или удалять общедоступный доступ сервера API в любое время без сбоя кластера.
Note
Интеграция сервера API с виртуальной сетью в настоящее время недоступна в qatarcentral.
Recommendations
Наша общая рекомендация — использовать общедоступный кластер, так как это упрощает настройку сети и позволяет упростить доступ к серверу API. Однако если у вас есть определенные требования к безопасности или соответствию требованиям, частный кластер может оказаться более подходящим.
Чтобы повысить безопасность и упростить управление сетью, включите API Server VNet Integration как для общедоступных, так и для частных кластеров.
Note
Вы можете совместно использовать подсети ресурсов API-сервера, пула системных узлов и пула агентских узлов между несколькими кластерами. Чтобы избежать проблем, необходимо обеспечить достаточное количество IP-адресов.