Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
В этой статье описаны параметры сети узлов для службы Azure Kubernetes (AKS). Сначала мы ставим вопрос, чтобы помочь вам в планировании, а затем предоставляем варианты, рекомендации и лучшие практики.
Как вы хотите, чтобы ваш кластер подключался к интернету?
Необходимо настроить сеть для узлов AKS (виртуальные машины Azure) для доступа друг к другу, серверу API и Интернету. При выборе виртуальной сети можно выбрать между управляемой виртуальной сетью и виртуальной сетью с самостоятельным управлением (BYO). В зависимости от ваших сетевых нужд также доступны разные типы исходящих подключений для кластеров.
Параметры сети узлов
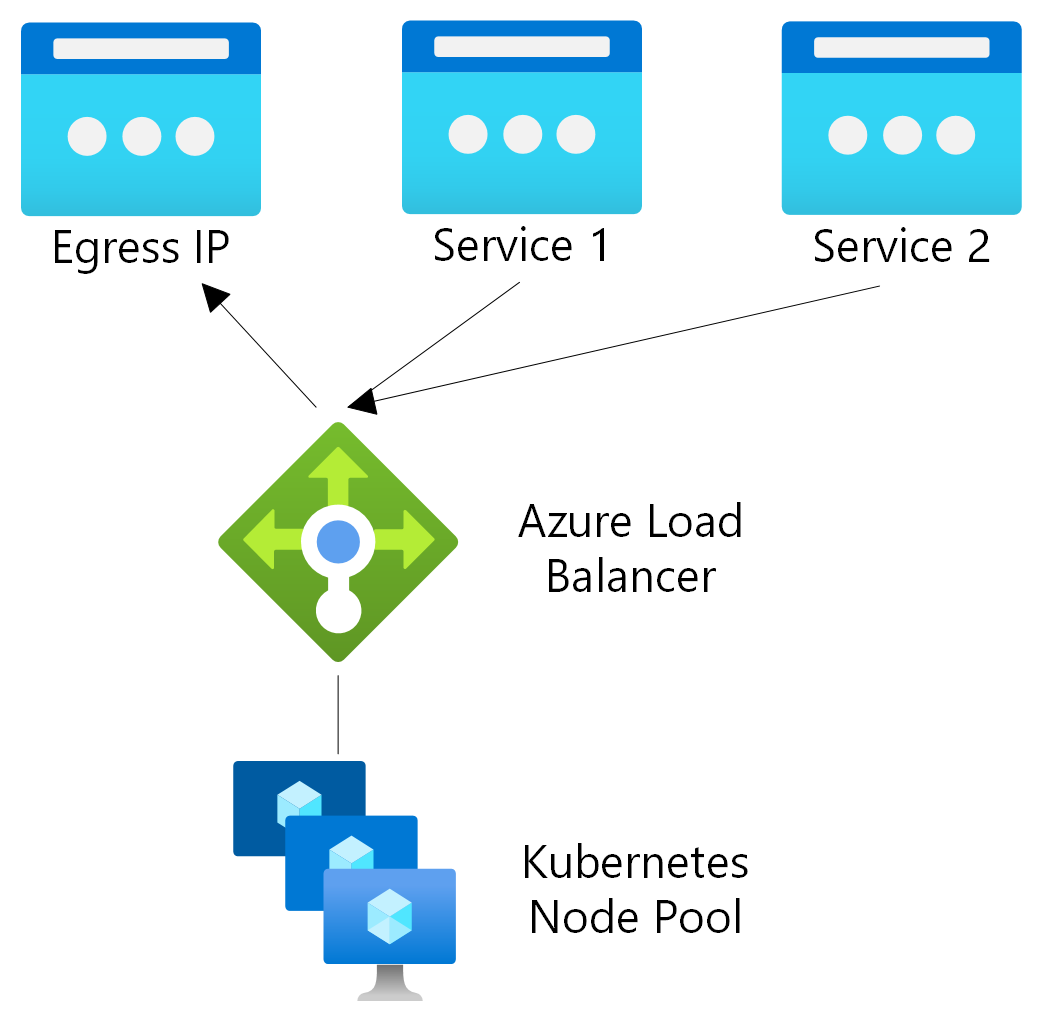
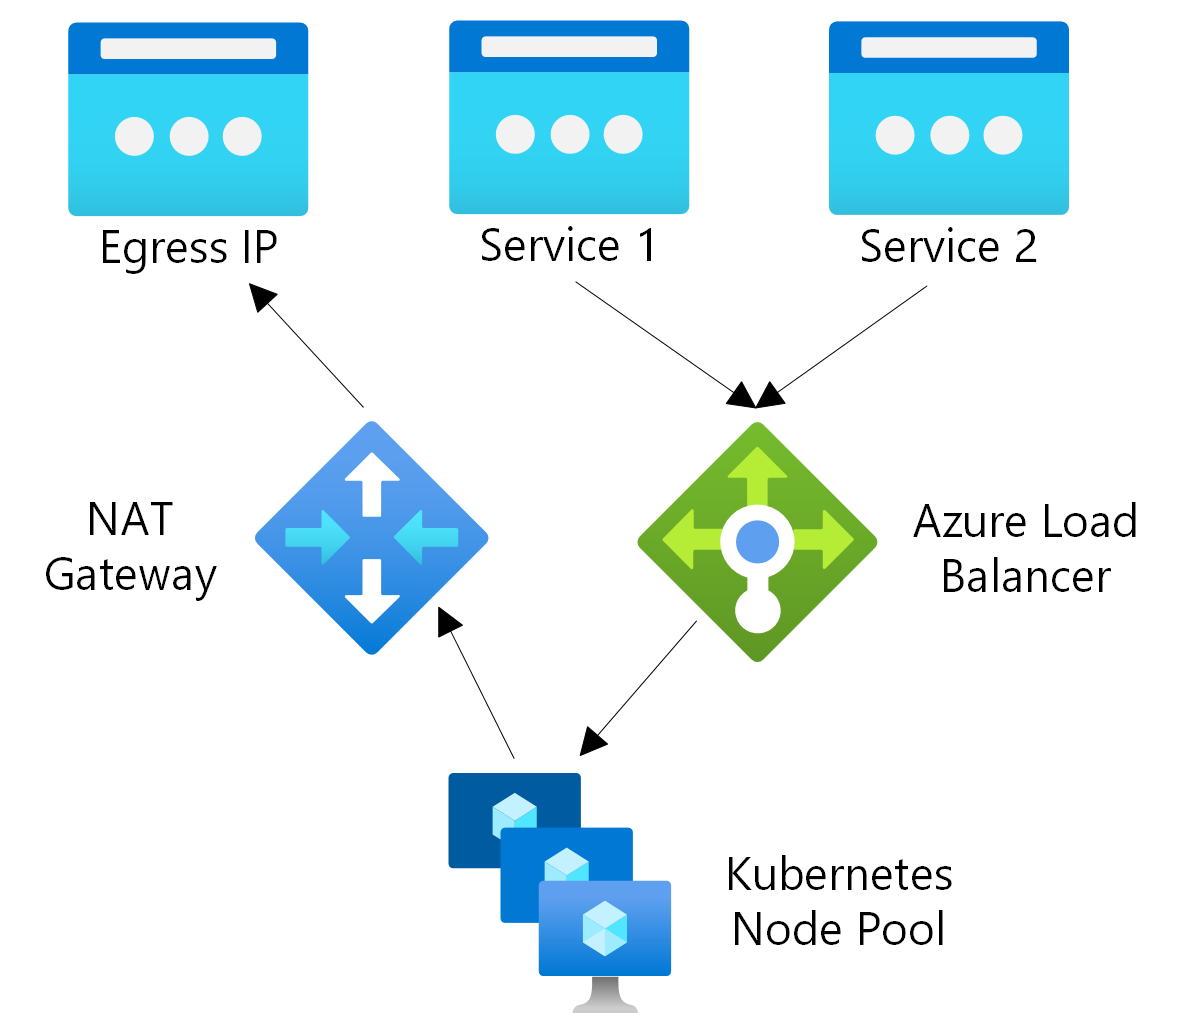
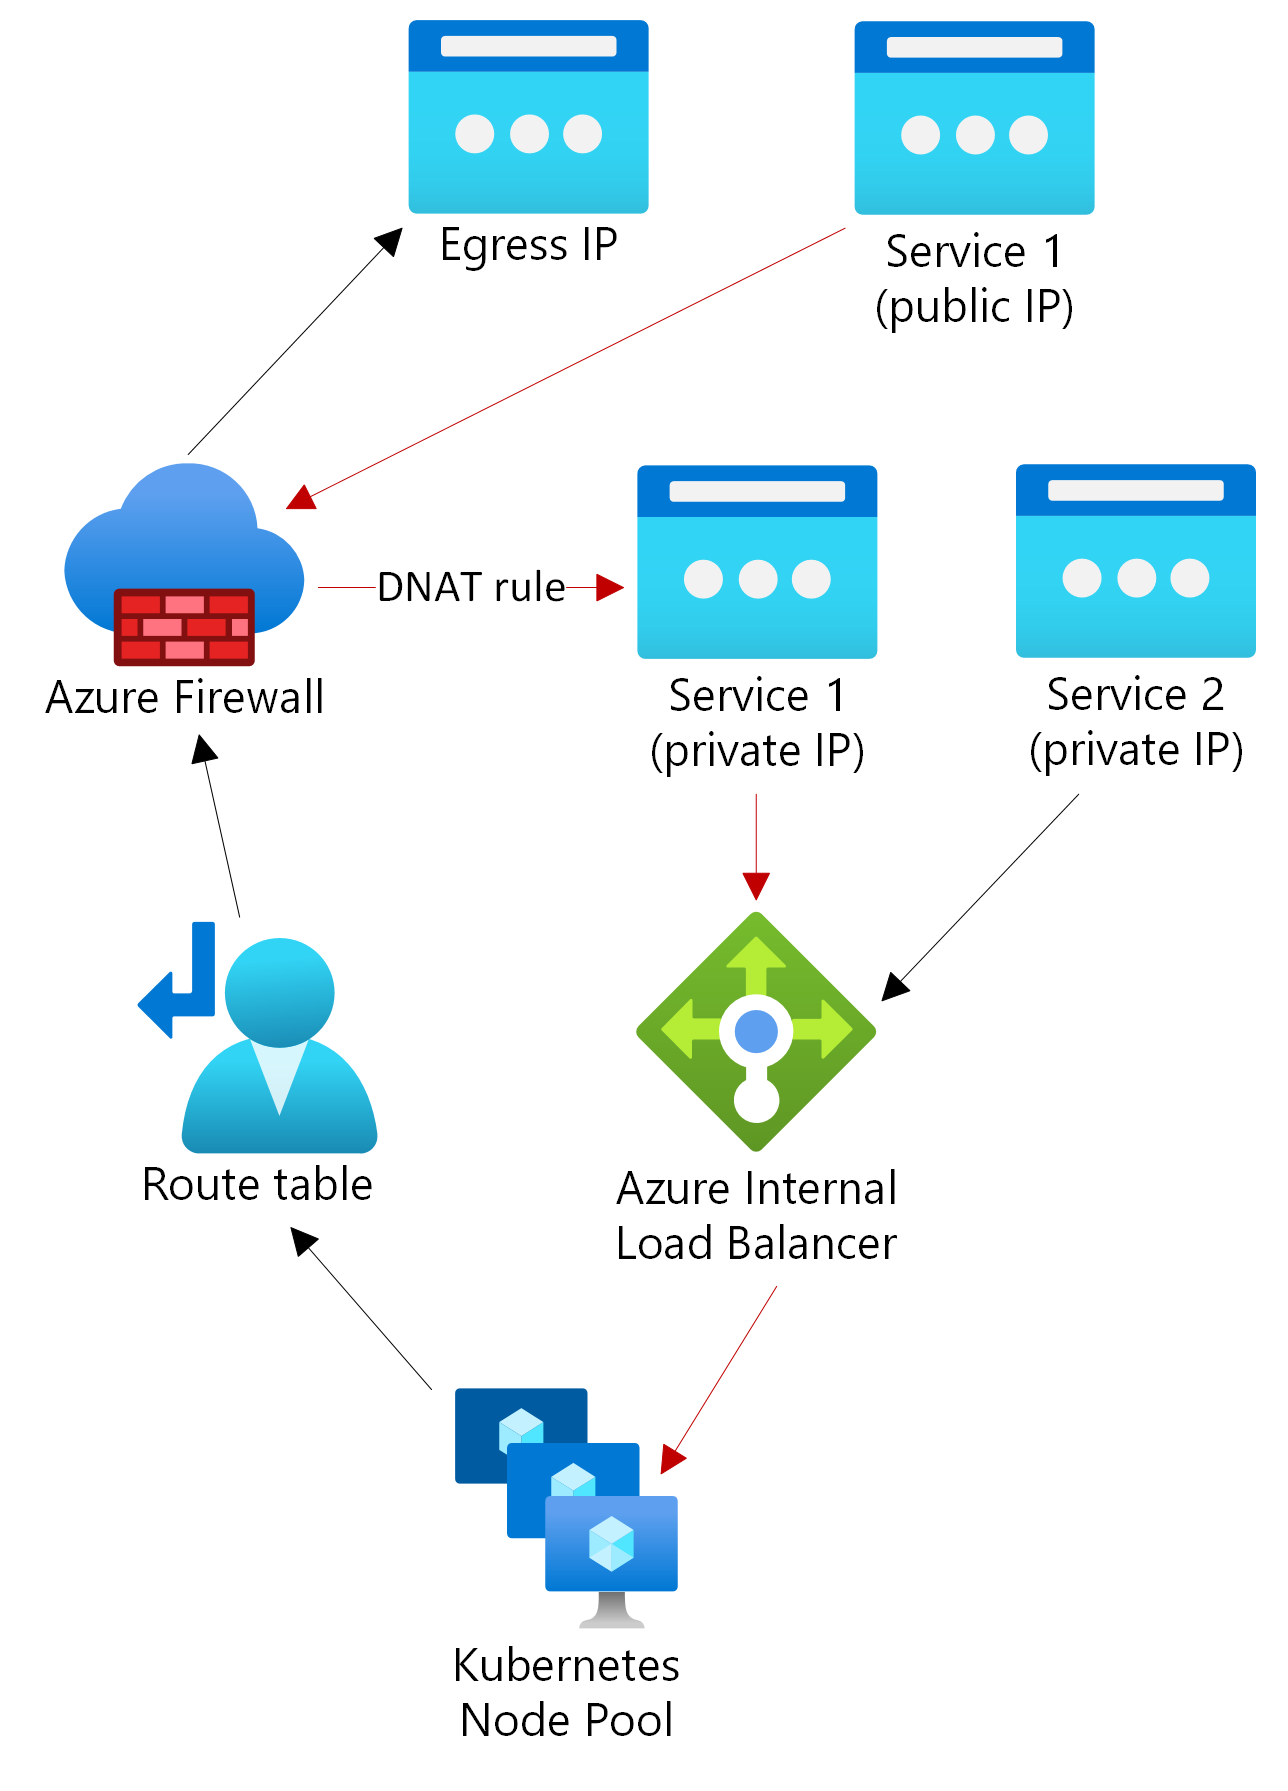
При настройке сети узлов можно выбрать между Load Balancer, шлюзом NAT и определяемой пользователем маршрутизацией (UDR):
| Параметр сети узла | Схема сетевых компонентов | Функции и функциональные возможности |
|---|---|---|
| Балансировщик нагрузки |
|
• Конфигурация по умолчанию. • Полностью управляется AKS. • Соответствует правилам Azure Standard Load Balancer. • Предоставляет фиксированные порты SNAT, назначенные каждому узлу при создании узла. |
| Шлюз NAT |
|
• Может выбрать управляемый или назначаемый пользователем параметр (BYO). • Обеспечивает улучшенную обработку портов SNAT через Load Balancer. • Требуется дополнительная конфигурация для резервирования зоны. |
| Определяемая пользователем маршрутизация (UDR) |
|
• Используется для явного сетевого управления с виртуальной сетью BYO. • Управляется вами, предоставляя более настраиваемые возможности. • Должен иметь маршрут по умолчанию к брандмауэру Azure, vWAN или стороннему сетевому виртуальному устройству (NVA). • Обычно не поддерживает внешние службы Load Balancer напрямую. |
Recommendations
Наша общая рекомендация — использовать Load Balancer. Если у вас большой объем исходящих подключений, рекомендуется использовать шлюз NAT для лучшего управления портами SNAT. Если у вас есть какие-либо пользовательские потребности исходящего трафика (Брандмауэр Azure, NVA и т. д.), вы можете изучить определяемую пользователем маршрутизацию (UDR).