Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
ОБЛАСТЬ ПРИМЕНЕНИЯ: Базовая версия 2 | Стандартная версия 2 | Премиум | Премиум версия 2
Сетевая изоляция является необязательной функцией ресурса шлюза рабочей области в службе управления API. В этой статье приводятся требования к сетевым ресурсам при интеграции или внедрении шлюза в виртуальной сети Azure. Некоторые требования различаются в зависимости от требуемого режима входящего и исходящего доступа. Поддерживаются следующие режимы:
- Интеграция виртуальной сети: общедоступный входящий доступ, частный исходящий доступ
- Внедрение виртуальной сети: частный входящий доступ, частный исходящий доступ
Общие сведения о параметрах сети в службе "Управление API" см. в статье "Использование виртуальной сети для защиты входящего или исходящего трафика для управления API Azure".
Примечание.
- Сетевая конфигурация шлюза рабочей области не зависит от сетевой конфигурации экземпляра API Management.
- В настоящее время шлюз рабочей области можно настроить в виртуальной сети только при создании шлюза. Вы не можете изменить конфигурацию сети или параметры шлюза позже.
Сетевое расположение
Виртуальная сеть должна находиться в том же регионе и той же подписке Azure, что и экземпляр службы управления API.
Выделенная подсеть
- Подсеть, используемая для интеграции или внедрения виртуальной сети, может использоваться только одним шлюзом рабочей области. Вы не можете делиться этим с другим ресурсом Azure.
Размер подсети
- Минимум: /27 (32 адреса)
- Максимум: /24 (256 адресов) — рекомендуется
Делегирование подсети
Делегируйте подсеть, как описано в следующих разделах, чтобы обеспечить желаемый входящий и исходящий доступ.
Сведения о настройке делегирования подсети см. в разделе "Добавление или удаление делегирования подсети".
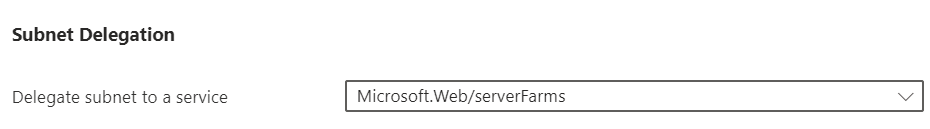
Для интеграции с виртуальной сетью делегируйте подсеть службе Microsoft.Web/serverFarms.
Примечание.
Поставщик Microsoft.Web ресурсов должен быть зарегистрирован в подписке, чтобы можно было делегировать подсеть службе. Инструкции по регистрации поставщика ресурсов на портале см. в разделе "Регистрация поставщика ресурсов".
Дополнительные сведения о настройке делегирования подсети см. в разделе "Добавление или удаление делегирования подсети".
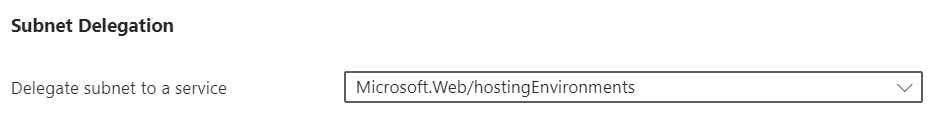
группу безопасности сети;
Вы должны связать группу сетевой безопасности (NSG) с подсетью. Сведения о настройке группы безопасности сети см. в статье "Создание группы безопасности сети".
- Настройте правила в следующей таблице, чтобы разрешить исходящий доступ к Azure Key Vault, который является зависимостью для управления API.
- Настройте другие правила исходящего трафика, необходимые шлюзу для доступа к серверным службам API.
- Настройте другие правила NSG, чтобы соответствовать требованиям вашей организации по доступу к сети. Например, используйте правила NSG для блокировки исходящего трафика в интернет и разрешайте доступ только к ресурсам вашей виртуальной сети.
| Направление | Источник | Диапазоны исходных портов | Назначение | Диапазоны портов назначения | Протокол | Действие | Назначение |
|---|---|---|---|---|---|---|---|
| исходящий | Виртуальная сеть | * | AzureKeyVault | 443 | Протокол tcp | Разрешить | Зависимость от Azure Key Vault |
Это важно
- Правила NSG для входящего трафика не применяются, когда вы интегрируете шлюз рабочей области с виртуальной сетью для закрытого исходящего доступа. Чтобы применить правила NSG для входящего трафика, используйте внедрение виртуальной сети вместо интеграции.
- Это поведение отличается от сетевых систем классического уровня Premium, где входящие правила NSG применяются как во внешнем, так и во внутреннем режиме инъекции виртуальной сети. Подробнее
Параметры DNS для внедрения виртуальной сети
Для инъекции виртуальной сети необходимо самостоятельно управлять DNS, чтобы обеспечить входящий доступ к шлюзу рабочей области.
Хотя у вас есть возможность использовать частный или пользовательский DNS-сервер, рекомендуется:
- Настройка частной зоны Azure DNS.
- Связывание частной зоны Azure DNS с виртуальной сетью.
Узнайте, как настроить частную зону в Azure DNS.
Примечание.
Если вы настраиваете частный или настраиваемый сопоставитель DNS в программной виртуальной сети, необходимо обеспечить разрешение имен для конечных точек Azure Key Vault (*.vault.azure.net). Мы рекомендуем настроить частную зону DNS Azure, которая не требует дополнительной настройки для включения.
Доступ к имени узла по умолчанию
Когда вы создаёте шлюз управления API workspace, вы присваиваете ему имя по умолчанию. Вы можете увидеть имя хоста в портале Azure на странице обзора шлюза рабочего пространства, а также его приватный виртуальный IP-адрес. Имя хоста по умолчанию имеет формат <gateway-name>-<random hash>.gateway.<region>-<number>.azure-api.net. Например: team-workspace-123456abcdef.gateway.uksouth-01.azure-api.net.
Примечание.
Шлюз рабочей области отвечает только на запросы к имени узла, настроенному для его конечной точки подключения, а не к его частному виртуальному IP-адресу.
Настройка записи DNS
Создайте запись A на DNS-сервере для доступа к рабочей области из виртуальной сети. Сопоставьте запись конечной точки с частным VIP-адресом шлюза вашей рабочей области.
Для тестирования можно обновить файл hosts на виртуальной машине в подсети, подключенной к виртуальной сети, в которой развернута служба управления API. Предположим, что частный виртуальный IP-адрес шлюза рабочей области — 10.1.0.5. В этом случае вы можете настроить файл hosts, как показано в следующем примере. Файл сопоставления узлов находится в %SystemDrive%\drivers\etc\hosts (Windows) или /etc/hosts (Linux, macOS).
| Внутренний виртуальный IP-адрес | Имя узла шлюза |
|---|---|
| 10.1.0.5 | teamworkspace.gateway.westus.azure-api.net |