Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Применимо к: База данных SQL Azure
Периметр сетевой безопасности (preview) обеспечивает безопасность как входящего, так и исходящего сетевого трафика между База данных SQL Azure и другими ресурсами платформы как услуги (PaaS), такими как служба хранилища Azure и Azure Key Vault. Он блокирует попытки связаться с ресурсами Azure за пределами периметра.
Note
В отношении технологии (как предварительной версии функции), описанной в этой статье, действуют дополнительные условия использования предварительных версий Microsoft Azure.
Get started
На портале Azure найдите периметр безопасности сети в списке ресурсов и нажмите кнопку "Создать".

Укажите имя и регион и выберите подписку.
В разделе "Ресурсы" нажмите кнопку "Добавить " и перейдите к базе данных SQL, которую необходимо связать с периметром.
Добавьте правило входящего доступа. Исходный тип может быть IP-адресом, подпиской или иным периметром безопасности сети.
Добавьте правило выходящего доступа, позволяющее ресурсам внутри периметра соединяться с ресурсами вне него.
Если у вас уже есть База данных SQL Azure и вы хотите добавить сетевой периметр безопасности, выполните следующие шаги:
На портале Azure найдите существующий периметр безопасности сети.
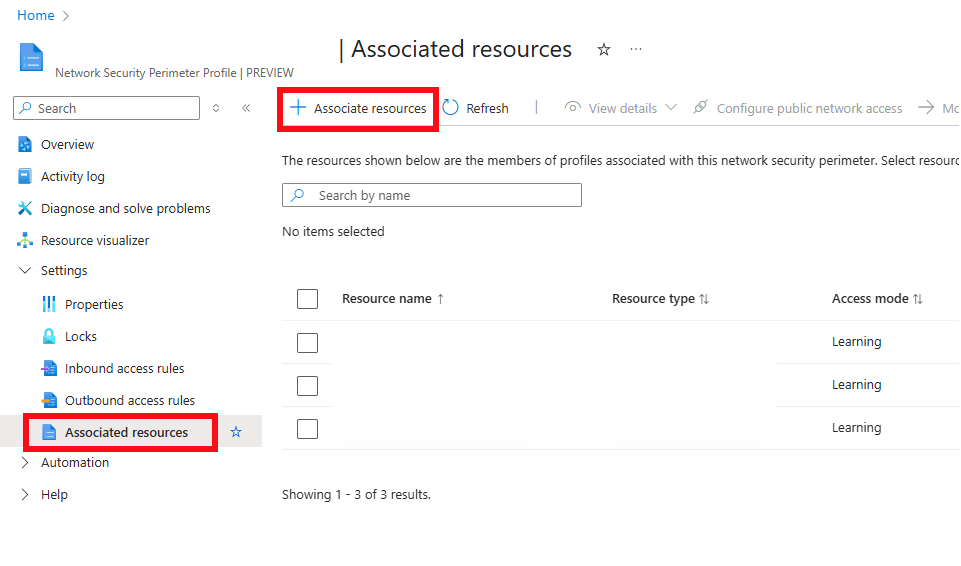
Выберите связанные ресурсы в меню "Параметры ".
Нажмите кнопку "Добавить " и выберите "Связать ресурсы с существующим профилем".
Выберите свой профиль из выпадающего списка и выберите Добавить.
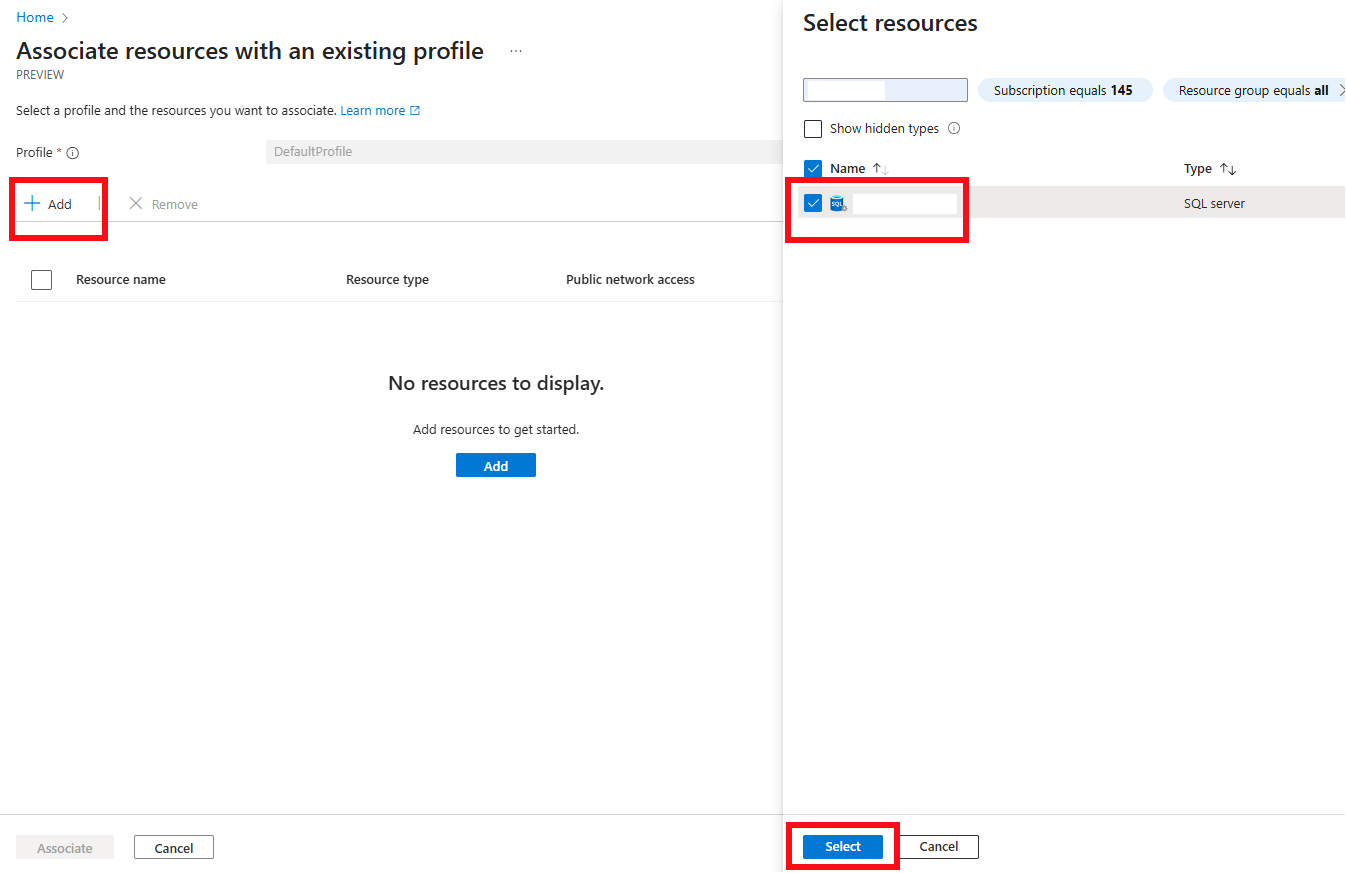
Найдите ресурс SQL-базы данных, выберите необходимый ресурс, а затем выберите Associate.
Используйте SQL Database с сетевым периметром безопасности
По умолчанию сетевой периметр безопасности использует режим перехода, ранее называвшийся режимом обучения, который можно использовать для логирования всего трафика в SQL Database и обратно. Вы можете логировать сетевой трафик в рабочее пространство Log Analytics или аккаунт служба хранилища Azure, используя диагностический лог для Azure Network Security Perimeter. Когда будете готовы, переключите периметр в режим «Принудительный ». В режиме Enforced отказ в доступе возвращает следующую ошибку:
Error 42118
Login failed because the network security perimeter denied inbound access.
Поддержка функций
Не каждая функция База данных SQL Azure взаимодействует с сетевым периметром одинаково. Некоторые функции перемещают данные между логическими серверами, некоторые связываются исходящим с другими сервисами Azure, а некоторые вообще не работают внутри периметра. В следующей таблице представлены задокументированные на данный момент функции. Этот список растёт по мере того, как всё больше функций завершают проверку периметра. Выберите функцию, чтобы узнать больше о том, как она работает с сетевым периметром безопасности, включая этапы настройки и возможные ограничения.
| Функция | Поддержка периметра | Что необходимо знать |
|---|---|---|
| Расширенные события | Supported | Назначение event_file и функции, считывающие данные событий, используют исходящее подключение к служба хранилища Azure. В режиме принудительного использования используйте управляемую идентичность или добавьте исходящее правило FQDN для аккаунта хранения при использовании токена SAS. |
| Эластичные запросы | Поддерживается в пределах единого периметра | База данных, выполняющая запрос, и удалённая база должны находиться в одном периметре. Эластичный запрос не требует собственной конфигурации периметра. |
| Синхронизация данных SQL | Не поддерживается проектом | Синхронизация данных работает как прокси-сервис, а не как ресурс Azure, поэтому у него нет FQDN или IP-адреса для написания правил периметра. Периметр блокирует сетевые пути, необходимые Синхронизация данных, как в переходном, так и в принудительном режиме. |
Ограничения
- Логический сервер в базе данных SQL Azure не может быть связан с периметром безопасности сети, если он содержит один или несколько выделенных пулов SQL (ранее — хранилище данных SQL).
- Поддержка сетевой безопасности периметра для База данных SQL Azure доступна в регионах публичного облака Azure. Он недоступен в Azure для государственных организаций. Для текущего списка онбордированных сервисов смотрите Onboarded private link resources.
Связанный контент
- Что такое периметр безопасности сети?
- Краткое руководство. Создание периметра безопасности сети — портал Azure
- Краткое руководство. Создание периметра безопасности сети в Azure PowerShell
- Краткое руководство. Создание периметра безопасности сети в Azure CLI
- Azure SQL Connectivity Architecture (Архитектура подключения к SQL Azure)