Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Используйте условный доступ с Azure Data Explorer для снижения риска несанкционированного доступа, требуя дополнительной проверки для выбранных пользователей во время операций администрирования данных.
Политики условного доступа оценивают контекст входа и применяют такие элементы управления, как многофакторная проверка подлинности (MFA).
В этой статье описана настройка политики в Microsoft Entra ID, требующей многофакторной проверки подлинности для выбранных пользователей веб-интерфейса Azure Data Explorer.
Предварительные условия
- Лицензия Microsoft Entra ID P1 или P2. Дополнительные сведения о лицензировании см. в разделе "Сравнение доступных функций Microsoft Entra ID".
- По крайней мере роль администратора условного доступа .
Примечание.
Политики условного доступа применяются на уровне клиента, поэтому они влияют на все кластеры в клиенте. Эти политики применяются к Azure Data Explorer операциям администрирования данных и не влияют на операции администрирования ресурсов.
Настройка условного доступа
Чтобы создать политику, требующую многофакторную аутентификацию для выбранных пользователей в Azure Data Explorer, выполните следующие действия.
Войдите в портал Azure как минимум в качестве администратора условного доступа.
В портале Azure перейдите в Microsoft Entra ID>Безопасность>Условный доступ.
Выберите Новая политика.
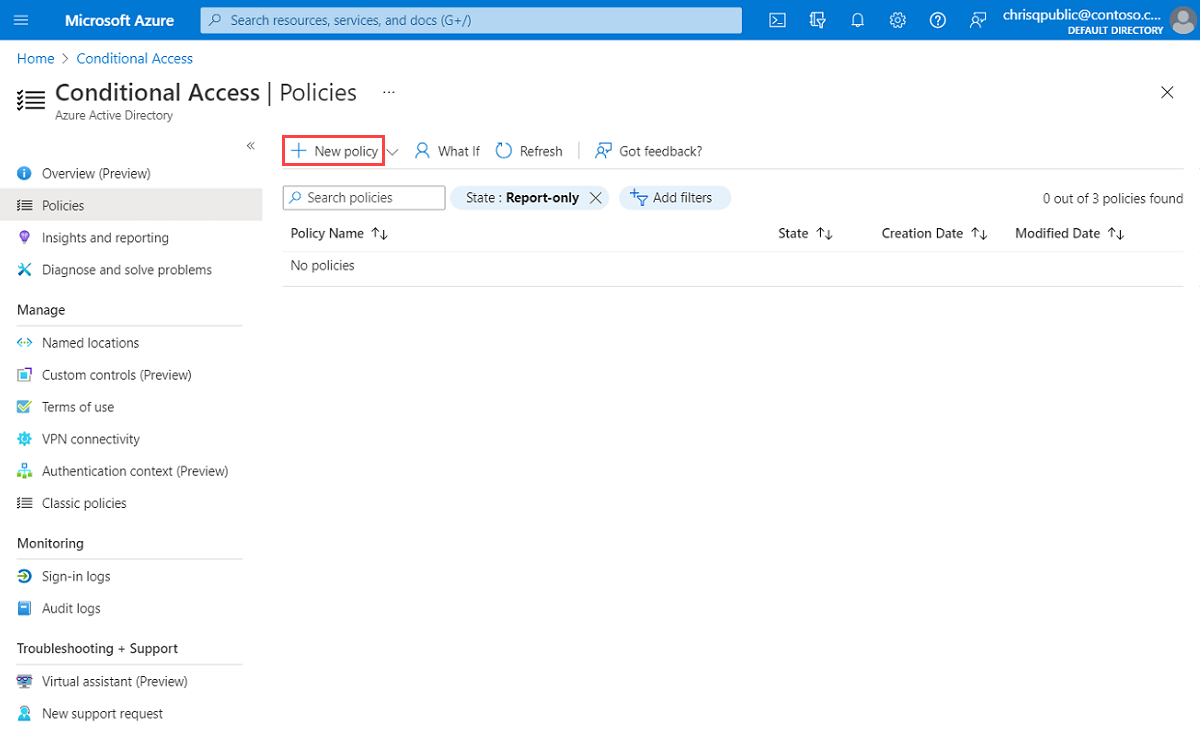
Присвойте политике имя. Используйте стандарт понятного именования.
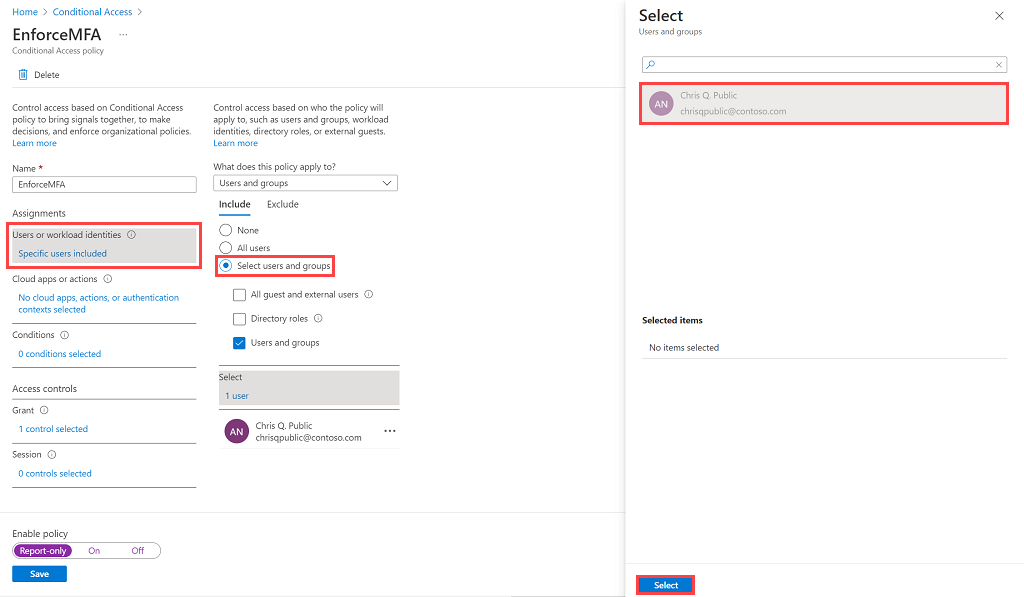
В разделе Назначения выберите Пользователи и группы. В разделе Включить>Выбрать пользователей и группы выберите элемент Пользователи и группы, добавьте пользователя или группу, которую нужно включить для условного доступа, а затем нажмите кнопку Выбрать.
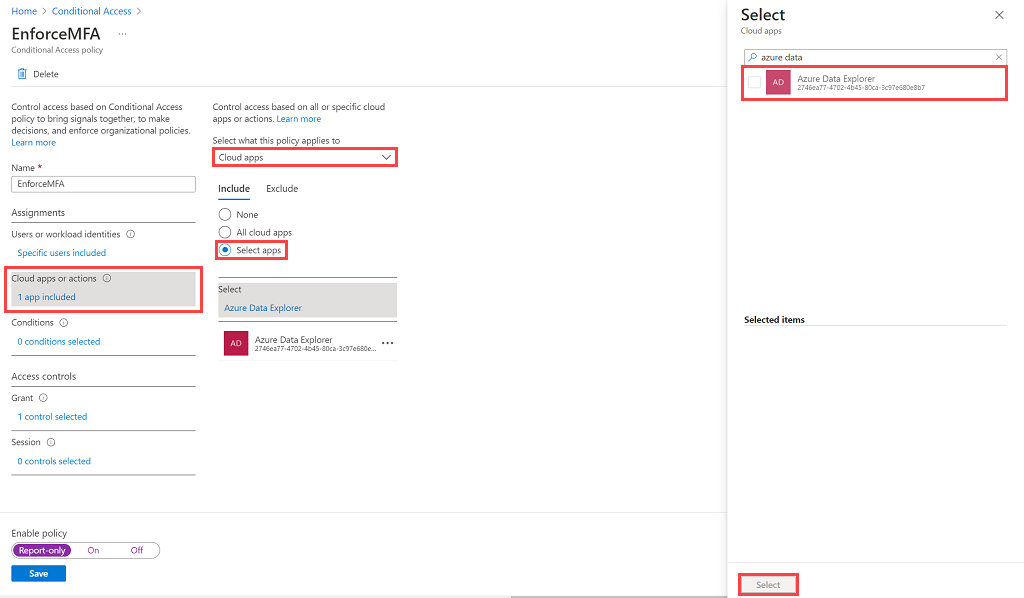
В разделе Облачные приложения или действия выберите элемент Облачные приложения. В разделе Включить выберите команду Выбрать приложения, чтобы просмотреть список всех приложений, доступных для условного доступа. Выберите Azure Data Explorer>Выберите.
Примечание.
В некоторых случаях имя приложения может отображаться как KustoService.
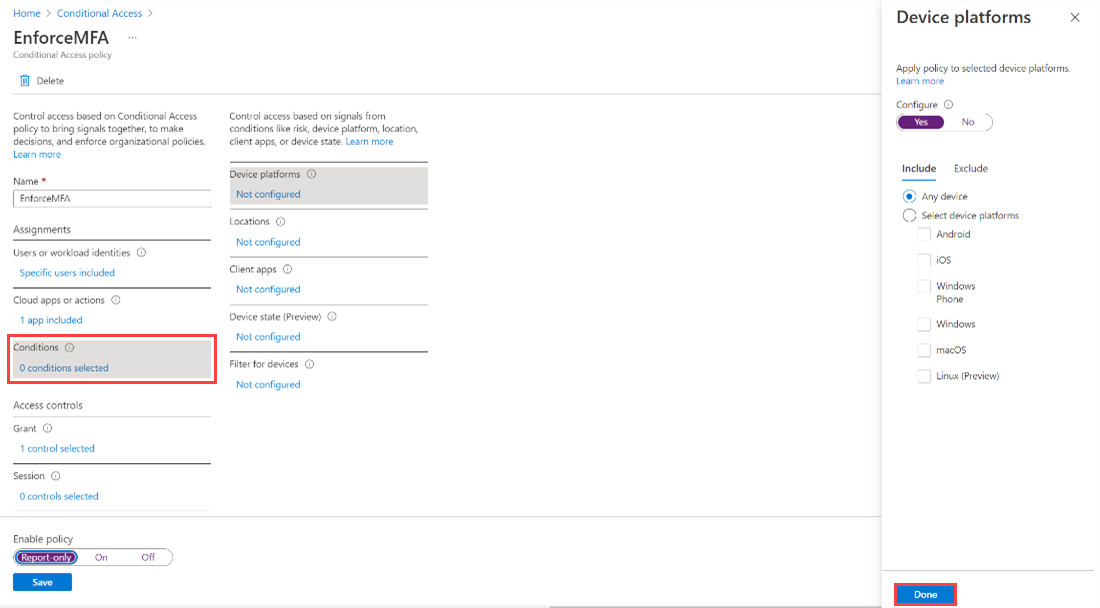
В разделе "Условия" задайте условия, которые необходимо применить ко всем платформам устройств, а затем нажмите кнопку "Готово". Дополнительные сведения см. в разделе Условный доступ Microsoft Entra: Условия.
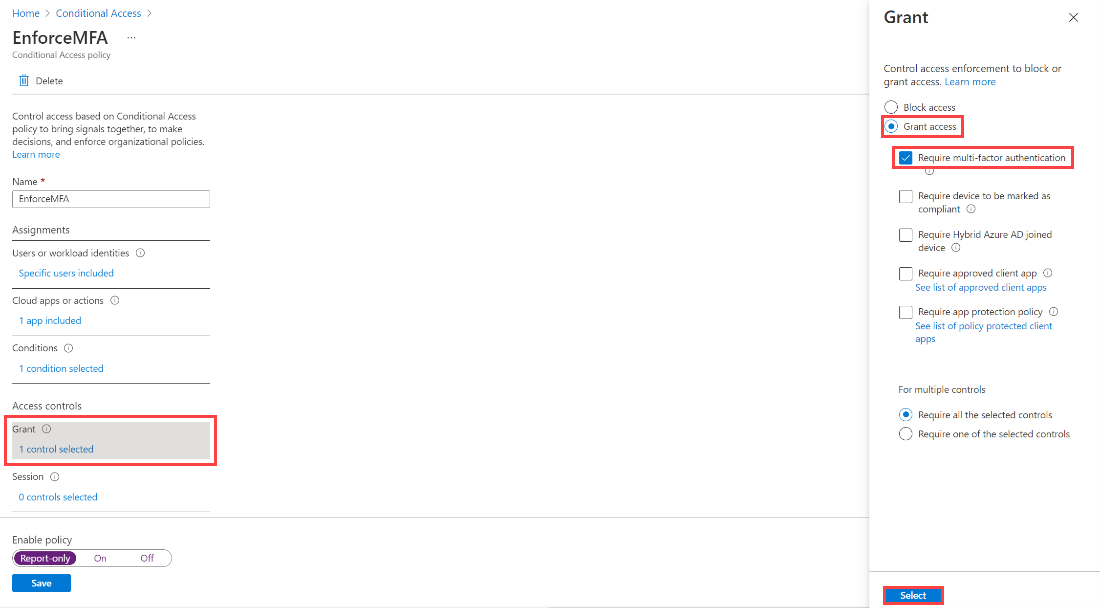
В разделе Элементы управления доступом последовательно выберите элементы Предоставить, Требовать многофакторную проверку подлинности и Выбрать.
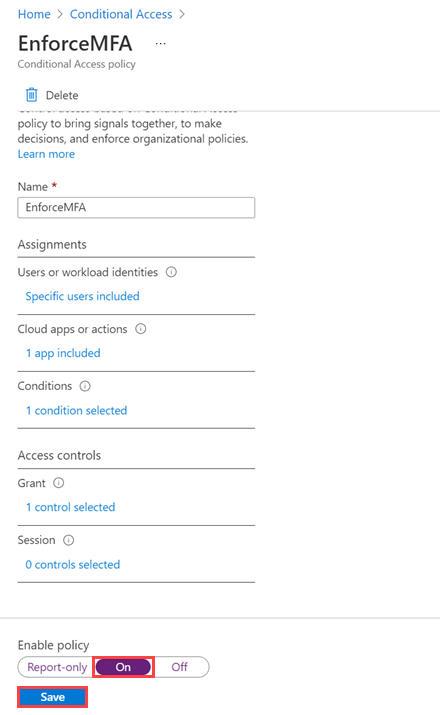
Установите для параметра Включить политику значение Вкл., а затем щелкните команду Сохранить.
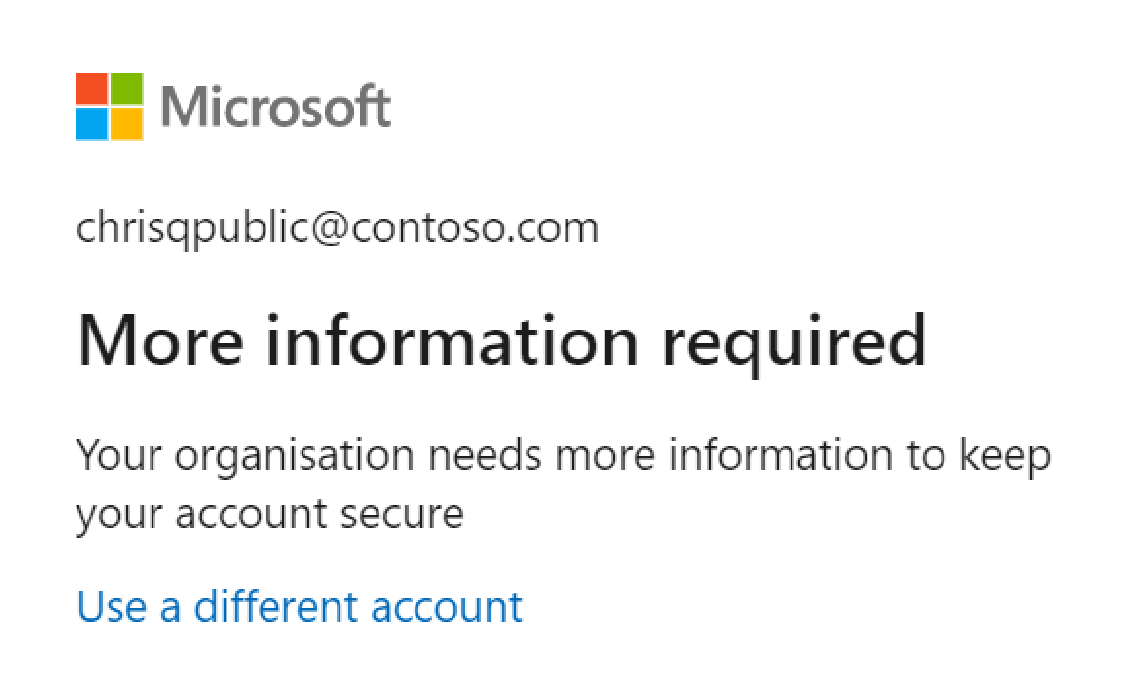
Проверьте политику, попросив назначенного пользователя осуществить доступ к пользовательскому веб-интерфейсу Azure Data Explorer. Пользователю предлагается пройти многофакторную аутентификацию.
Связанный контент
- Обзор условного доступа Microsoft Entra