RDP Shortpath устанавливает транспорт на основе UDP между локальным устройством приложение для Windows или приложением "Удаленный рабочий стол" на поддерживаемых платформах и узлом сеансов в Виртуальном рабочем столе Azure. По умолчанию протокол удаленного рабочего стола (RDP) начинает транспортировку обратного подключения на основе TCP, а затем пытается установить удаленный сеанс с помощью UDP. Если подключение UDP выполнено успешно, TCP-соединение отбрасывается, в противном случае TCP-соединение используется в качестве резервного механизма подключения.
Транспорт на основе UDP обеспечивает более высокую надежность подключения и более постоянную задержку. Транспорт обратного подключения на основе TCP обеспечивает наилучшую совместимость с различными сетевыми конфигурациями и имеет высокий процент успешных подключений RDP.
RDP Shortpath можно использовать двумя способами:
Управляемые сети, в которых устанавливается прямое соединение между клиентом и узлом сеансов при использовании частного подключения, например Azure ExpressRoute или виртуальная частная сеть (VPN) типа «сеть-сеть». Подключение к управляемой сети устанавливается одним из следующих способов:
Прямое подключение UDP между клиентским устройством и узлом сеанса, при котором необходимо включить прослушиватель RDP Shortpath и разрешить входящему порту на каждом узле сеансов принимать подключения.
Прямое подключение UDP между клиентским устройством и узлом сеанса с использованием протокола STUN между клиентом и узлом сеанса. Не требуется разрешать входящие порты на узле сеансов.
Общедоступные сети, в которых устанавливается прямое соединение между клиентом и узлом сеансов при использовании общего подключения. При использовании общедоступного подключения существует два типа подключения, которые перечислены здесь в порядке предпочтения:
Прямое подключение UDP с использованием протокола Simple Traversal Underneath NAT (STUN) между клиентом и узлом сеанса.
Ретранслируемое подключение UDP с использованием протокола TURN (Traversal Using Relay NAT) между клиентом и узлом сеанса.
Транспорт, используемый для RDP Shortpath, основан на протоколе Universal Rate Control Protocol (URCP). URCP расширяет возможности UDP за счет активного мониторинга состояния сети и обеспечивает справедливое и полное использование канала. URCP работает с низкой задержкой и уровнями потерь по мере необходимости.
Важно!
-
Облако Azure: RDP Shortpath для общедоступных сетей с помощью STUN и TURN является общедоступным.
-
Облако Azure для государственных учреждений: RDP Shortpath через STUN и TURN доступно в общедоступной предварительной версии с **выделенными серверами с диапазоном IP-адресов **20.140.236.0/22. Клиенты могут попробовать эту функцию для узла сеансов в круге проверки.
Основные преимущества
Использование RDP Shortpath обеспечивает следующие ключевые преимущества:
Использование URCP для улучшения UDP позволяет достичь наилучшей производительности за счет динамического изучения параметров сети и предоставления протоколу механизма управления скоростью.
Более высокая пропускная способность.
При использовании STUN удаление дополнительных точек ретрансляции сокращает время приема-передачи, повышает надежность подключения и удобство работы пользователей с приложениями и методами ввода, чувствительными к задержкам.
Кроме того, для управляемых сетей:
RDP Shortpath обеспечивает поддержку настройки приоритета качества обслуживания (QoS) для подключений RDP с помощью меток кодовой точки дифференцированных служб (DSCP).
Транспорт RDP Shortpath позволяет ограничить исходящий сетевой трафик, указав скорость регулирования для каждого сеанса.
Как работает RDP Shortpath
Чтобы узнать, как работает RDP Shortpath для управляемых сетей и общедоступных сетей, выберите каждую из следующих вкладок.
Добиться прямой видимости, необходимой для использования RDP Shortpath с управляемыми сетями, можно с помощью следующих методов.
Наличие прямой видимости означает, что клиент может подключиться непосредственно к хосту сеанса без блокировки брандмауэрами.
Примечание.
Если вы используете другие типы VPN для подключения к Azure, мы рекомендуем использовать VPN на основе UDP. Хотя большинство VPN-решений на основе TCP поддерживают вложенный UDP, они добавляют унаследованные накладные расходы на управление перегрузкой TCP, что снижает производительность RDP.
Чтобы использовать RDP Shortpath для управляемых сетей, необходимо включить прослушиватель UDP на узлах сеансов. По умолчанию используется порт 3390 , хотя можно использовать и другой порт.
На следующей схеме показан общий обзор сетевых подключений при использовании RDP Shortpath для управляемых сетей и узлов сеансов, присоединенных к домену Active Directory.

Последовательность подключения
Все подключения начинаются с установки транспортного протокола обратного подключения на основе TCP через шлюз виртуальных рабочих столов Azure. Затем клиент и узел сеансов устанавливают исходный транспорт RDP и начинают обмен своими возможностями. Эти возможности согласовываются с помощью следующего процесса.
Узел сеансов отправляет клиенту список своих адресов IPv4 и IPv6.
Клиент запускает фоновый поток для установки параллельного транспорта на основе UDP непосредственно к одному из IP-адресов узла сеансов.
Пока клиент проверяет предоставленные IP-адреса, он продолжает устанавливать начальное подключение через транспорт обратного подключения, чтобы убедиться в отсутствии задержки в подключении пользователя.
Если клиент имеет прямое подключение к узлу сеансов, клиент устанавливает безопасное подключение с помощью TLS через надежный UDP.
После установки транспорта RDP Shortpath все динамические виртуальные каналы (DVC), включая удаленную графику, ввод и перенаправление устройств, перемещаются в новый транспорт. Однако если брандмауэр или топология сети не позволяют клиенту установить прямое подключение UDP, RDP продолжает работу с транспортным соединением с обратным подключением.
Если пользователям доступен как RDP Shortpath для управляемой сети, так и общедоступные сети, будет использоваться первый найденный алгоритм. Пользователь будет использовать то подключение, которое будет установлено первым для этого сеанса.
Чтобы повысить вероятность успешного выполнения UDP-подключения при использовании общедоступного подключения, существуют типы прямого и ретрансляционного подключения:
Прямое подключение: STUN используется для установки прямого UDP-соединения между клиентом и узлом сеанса. Для установки такого подключения клиент и узел сеанса должны иметь возможность подключения друг к другу через общедоступный IP-адрес и согласованный порт. Однако большинство клиентов не знают своего общедоступного IP-адреса, так как они находятся за устройством шлюза преобразования сетевых адресов (NAT). STUN — это протокол для самостоятельного обнаружения общедоступного IP-адреса за устройством шлюза NAT и клиентом для определения собственного общедоступного IP-адреса.
Чтобы клиент мог использовать STUN, его сеть должна разрешить трафик UDP. Предполагая, что и клиент, и узел сеанса могут выполнять маршрутизацию к обнаруженному IP-адресу и порту другого напрямую, связь устанавливается по прямому протоколу UDP через протокол WebSocket. Если брандмауэры или другие сетевые устройства блокируют прямое подключение, выполняется попытка использовать ретранслируемое подключение UDP.
Ретранслируемое подключение: TURN используется для установления соединения, ретрансляции трафика через промежуточный сервер между клиентом и узлом сеансов, когда прямое подключение невозможно. TURN - это расширение STUN. Использование TURN означает, что общедоступный IP-адрес и порт известны заранее, что может быть разрешено через брандмауэры и другие сетевые устройства.
Если брандмауэры или другие сетевые устройства блокируют трафик UDP, подключение переключается на транспорт обратного подключения на основе TCP.
Когда соединение устанавливается, Interactive Connectivity Establishment (ICE) координирует управление STUN и TURN, чтобы оптимизировать вероятность установления соединения и гарантировать, что приоритет отдается предпочтительным сетевым протоколам связи.
Каждый сеанс RDP использует динамически назначаемый порт UDP из диапазона временных портов (по умолчанию от 49152 до 65535), который принимает трафик RDP Shortpath. Порт 65330 игнорируется в этом диапазоне, так как он зарезервирован для внутреннего использования в Azure. Вы также можете использовать меньший прогнозируемый диапазон портов. Дополнительные сведения см. в разделе Ограничение диапазона портов, используемых клиентами для общедоступных сетей.
Совет
RDP Shortpath для общедоступных сетей будет работать автоматически, без какой-либо дополнительной настройки, при условии, что сети и брандмауэры разрешают сквозной трафик, а параметры транспорта RDP в операционной системе Windows для узлов сеансов и клиентов используют значения по умолчанию.
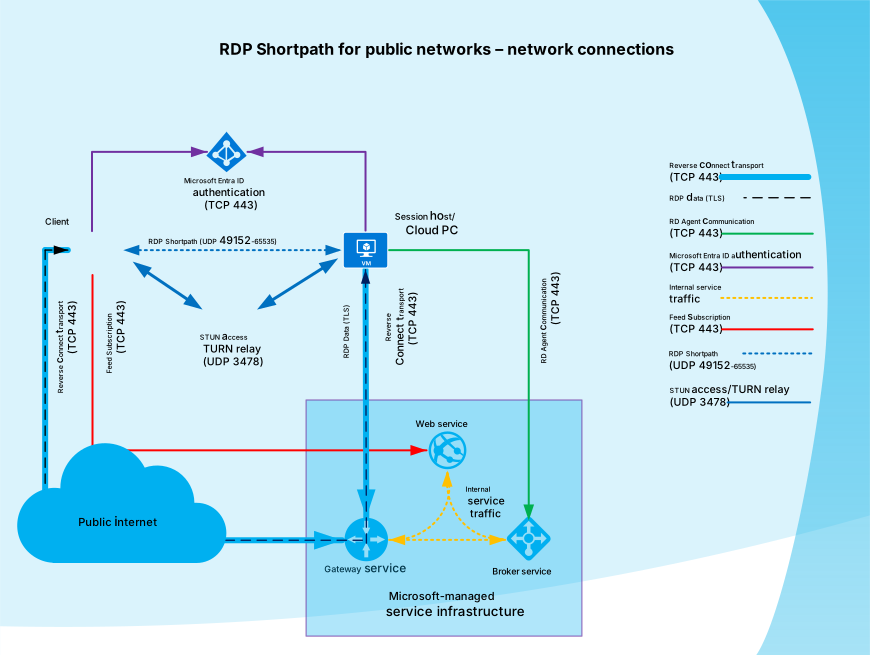
На следующей схеме показан общий обзор сетевых подключений при использовании RDP Shortpath для общедоступных сетей, где узлы сеансов присоединяются к Microsoft Entra ID.
Доступность реле TURN
Ретрансляция TURN доступна в следующих регионах Azure с помощью ретрансляции ACS TURN (51.5.0.0/16):
- Центральная Австралия
- Восток Австралии
- Юго-восток Австралии
- Южная Бразилия
- Центральная Канада
- Восточная Канада
- Центральная Индия
- Центральная часть США
- Восточная часть США
- Восточная часть США 2
- Центральная Франция
- Центрально-Западная Германия
- Israel Central
- Восточная Япония
- Западная Япония
- Центральная Корея
- Южная Корея
- Центральная Мексика
- Центрально-северная часть США
- Северная Европа
- Норвегия (Западная)
- Северная часть ЮАР
- Западная часть ЮАР
- Центрально-южная часть США
- Юго-Восточная Азия
- Южная Индия
- Центральная Испания
- Северная Швейцария
- Тавейн Норт
- Северо-восток Тавейна
- Центральная часть ОАЭ
- Север ОАЭ
- Южная часть Соединенного Королевства
- Западная часть Соединенного Королевства
- Центрально-западная часть США
- Западная Европа
- Западная часть США
- Западная часть США 2
- Западная часть США 3
Ретранслятор TURN выбирается в зависимости от физического местоположения клиентского устройства. Например, если клиентское устройство находится в Соединенном Королевстве, выбирается ретранслятор TURN в регионе "Юг Соединенного Королевства" или "Запад Соединенного Королевства". Если клиентское устройство находится далеко от ретранслятора TURN, UDP-подключение может переключиться на TCP.
Преобразование сетевых адресов и брандмауэры
Большинство клиентов виртуального рабочего стола Azure работают на компьютерах в частной сети. Доступ к Интернету осуществляется через шлюз преобразования сетевых адресов (NAT). Поэтому шлюз NAT модифицирует все сетевые запросы из частной сети и направляются в Интернет. Такая модификация предназначена для совместного использования одного общедоступного IP-адреса на всех компьютерах в частной сети.
Из-за изменения IP-пакетов получатель трафика увидит общедоступный IP-адрес шлюза NAT вместо фактического отправителя. Когда трафик возвращается в шлюз NAT, он перенаправляет его предполагаемому получателю без ведома отправителя. В большинстве сценариев устройства, скрытые за таким NAT, не знают о том, что происходит преобразование, и не знают сетевой адрес шлюза NAT.
NAT применяется к виртуальным сетям Azure, в которых находятся все узлы сеансов. Когда узел сеанса пытается получить сетевой адрес в Интернете, шлюз NAT (ваш собственный или по умолчанию, предоставленный Azure) или Azure Load Balancer выполняет преобразование адреса. Дополнительные сведения о различных типах преобразования исходных сетевых адресов см. в статье Использование преобразования исходных сетевых адресов (SNAT) для исходящих подключений.
Большинство сетей обычно включают брандмауэры, которые проверяют трафик и блокируют его на основе правил. Большинство пользователей настраивают свои брандмауэры таким образом, чтобы предотвратить входящие подключения (то есть отправку незапрашиваемых пакетов из Интернета без запроса). Брандмауэры используют различные методы для отслеживания потока данных, чтобы отличить запрошенный трафик от незапрошенного. В контексте TCP брандмауэр отслеживает пакеты SYN и ACK, и этот процесс прост. Брандмауэры UDP обычно используют эвристику на основе адресов пакетов, чтобы связать трафик с потоками UDP и разрешить или заблокировать его. Существует множество различных реализаций NAT.
Последовательность подключения
Все подключения начинаются с установки транспортного протокола обратного подключения на основе TCP через шлюз виртуальных рабочих столов Azure. Затем клиент и узел сеансов устанавливают исходный транспорт RDP и начинают обмен своими возможностями. Если на узле сеансов включен RDP Shortpath для общедоступных сетей, узел сеансов инициирует процесс, называемый сбором кандидатов:
Узел сеансов перечисляет все сетевые интерфейсы, назначенные узлу сеансов, включая виртуальные интерфейсы, такие как VPN и Teredo.
Службы удаленных рабочих столов (TermService) службы Windows выделяют сокеты UDP на каждом интерфейсе и сохраняют пару IP:Port в таблице кандидатов в качестве локального кандидата.
Служба служб удаленных рабочих столов использует каждый сокет UDP, выделенный на предыдущем шаге, чтобы попытаться связаться с сервером STUN Виртуального рабочего стола Azure в общедоступном Интернете. Связь осуществляется путем отправки небольшого UDP-пакета на порт 3478.
Если пакет достигает сервера STUN, сервер STUN отвечает общедоступным IP-адресом и портом. Эти сведения хранятся в таблице кандидатов как рефлексивные кандидаты.
После того, как узел сеансов соберет всех кандидатов, узел сеансов использует установленный транспорт обратного подключения для передачи списка кандидатов клиенту.
Когда клиент получает список кандидатов от узла сеанса, клиент также выполняет сбор кандидатов на его стороне. Затем клиент отправляет свой список кандидатов узлу сеанса.
После того, как организатор и клиент обмениваются своими списками кандидатов, обе стороны пытаются установить связь друг с другом, используя всех собравшихся кандидатов. Эта попытка подключения происходит одновременно с обеих сторон. Многие шлюзы NAT настроены на разрешение входящего трафика в сокет, как только исходящая передача данных инициализирует его. Такое поведение шлюзов NAT является причиной того, что одновременное подключение имеет важное значение. Если STUN завершается ошибкой, потому что он заблокирован, попытка ретрансляционного подключения выполняется с помощью TURN.
После первоначального обмена пакетами клиент и узел сеанса могут установить один или несколько потоков данных. Из этих потоков данных RDP выбирает самый быстрый сетевой путь. Затем клиент устанавливает безопасное соединение с узлом сеанса с помощью TLS по надежному протоколу UDP и инициирует транспорт RDP Shortpath.
После того как RDP устанавливает транспорт RDP Shortpath, все динамические виртуальные каналы (DVC), включая удаленную графику, ввод и перенаправление устройств, перемещаются на новый транспорт.
Если пользователям доступен как RDP Shortpath для управляемой сети, так и общедоступные сети, будет использоваться алгоритм первого обнаружения, то есть пользователь будет использовать то подключение, которое будет установлено первым для этого сеанса. Дополнительные сведения см. в примере сценария 4.
Конфигурация сети
Для поддержки RDP Shortpath для общедоступных сетей обычно не требуется какая-либо конкретная настройка. Узел сеанса и клиент автоматически обнаруживают прямой поток данных, если это возможно в конфигурации сети. Однако каждая среда уникальна, и некоторые сетевые конфигурации могут отрицательно сказаться на успешности прямого подключения. Следуйте рекомендациям , чтобы повысить вероятность прямого потока данных.
Так как RDP Shortpath использует UDP для создания потока данных, если брандмауэр в вашей сети блокирует трафик UDP, RDP Shortpath завершится ошибкой, и подключение вернется к транспорту обратного подключения на основе TCP. Виртуальный рабочий стол Azure использует серверы STUN, предоставляемые Службы коммуникации Azure и Microsoft Teams. В силу характера этой функции требуется исходящее подключение узлов сеансов к клиенту. К сожалению, в большинстве случаев невозможно предсказать, где находятся ваши пользователи. Поэтому рекомендуется разрешить исходящее подключение UDP с узлов сеансов к Интернету. Чтобы уменьшить количество требуемых портов, можно ограничить диапазон портов, используемых клиентами для потока UDP. При настройке брандмауэров для RDP Shortpath используйте следующие таблицы.
Если в вашей среде используется симметричный тип NAT, представляющий собой сопоставление одного частного источника IP:Port с уникальным общедоступным IP:Port назначения, вы можете использовать ретранслируемое соединение с TURN. Это происходит, если вы используете Брандмауэр Azure и шлюз NAT Azure. Дополнительные сведения о преобразовании сетевых адресов (NAT) с помощью виртуальных сетей Azure см. в статье Преобразование исходных сетевых адресов с помощью виртуальных сетей.
У нас есть некоторые общие рекомендации по успешному подключению с использованием RDP Shortpath для общедоступных сетей. Дополнительные сведения см. в разделе Общие рекомендации.
Если пользователям доступен RDP Shortpath как для управляемой сети, так и для общедоступных сетей, будет использоваться первый найденный алгоритм. Пользователь будет использовать то подключение, которое будет установлено первым для этого сеанса. Дополнительные сведения см. в разделе Примеры сценариев.
В следующих разделах содержатся требования к источнику, месту назначения и протоколу для узлов сеансов и клиентских устройств, которые должны быть разрешены для работы RDP Shortpath.
Примечание.
Корпорация Майкрософт завершила переход от ранее общей подсети 20.202.0.0/16 к новому диапазону IP-адресов ретрансляции 51.5.0.0/16 в 39 регионах Azure. Этот новый диапазон предназначен исключительно для виртуального рабочего стола Azure и Windows 365, отделяя его от инфраструктуры Службы коммуникации Azure. Это обновление предназначено для расширения возможностей RDP Shortpath для общедоступных сетей (через TURN/Relay), обеспечивая более быстрое и надежное подключение и улучшенное взаимодействие с пользователем.
Примечание.
Пошаговые соединения подвержены обрывам соединения во время обновлений ретрансляции TURN. Эти обновления обычно происходят во время планового обслуживания, но иногда могут происходить за пределами планового окна из-за срочных исправлений инфраструктуры Azure.
Во всех описанных выше сценариях клиент автоматически повторно подключается в течение нескольких секунд.
Виртуальная сеть узла сеансов
В следующей таблице приведены подробные требования к источнику, месту назначения и протоколу RDP Shortpath для виртуальной сети узла сеансов.
| Имя |
Source |
Порт источника |
Цель |
Порт назначения |
Протокол |
Действие |
| STUN direct connection |
Подсеть виртуальной машины |
Любой |
Любой |
1024–65535
(по умолчанию 49152-65535) |
UDP |
Разрешить |
| Реле STUN/TURN |
Подсеть виртуальной машины |
Любой |
51.5.0.0/16 |
3478 |
UDP |
Разрешить |
Клиентская сеть
В следующей таблице приведены подробные требования к источнику, месту назначения и протоколу для клиентских устройств.
| Имя |
Source |
Порт источника |
Цель |
Порт назначения |
Протокол |
Действие |
| STUN direct connection |
Клиентская сеть |
Любой |
Общедоступные IP-адреса, назначенные шлюзу NAT или брандмауэру Azure (предоставляется конечной точкой STUN) |
1024–65535
(по умолчанию 49152-65535) |
UDP |
Разрешить |
| Реле STUN/TURN |
Клиентская сеть |
Любой |
51.5.0.0/16 |
3478 |
UDP |
Разрешить |
Важно!
Выделенный диапазон IP-адресов ретрансляции TURN для Azure для государственных организаций20.140.236.0/22. RDP Shortpath через TURN в настоящее время находится в общедоступной предварительной версии в Azure для государственных организаций. Клиенты могут опробовать эту функцию с помощью круга проверки.
Виртуальная сеть узла сеансов
В следующей таблице приведены подробные требования к источнику, месту назначения и протоколу RDP Shortpath для виртуальной сети узла сеансов.
| Имя |
Source |
Исходный порт |
Цель |
Конечный порт |
Протокол |
Действие |
| STUN direct connection |
Подсеть виртуальной машины |
Любой |
Любой |
1024–65535
(По умолчанию: 49152-65535) |
UDP |
Разрешить |
| Реле STUN/TURN |
Подсеть виртуальной машины |
Любой |
20.140.236.0/22 |
3478 |
UDP |
Разрешить |
Клиентская сеть
В следующей таблице приведены подробные требования к источнику, месту назначения и протоколу для клиентских устройств.
| Имя |
Source |
Исходный порт |
Цель |
Конечный порт |
Протокол |
Действие |
| STUN direct connection |
Клиентская сеть |
Любой |
Общедоступные IP-адреса, назначенные шлюзу NAT или брандмауэру Azure (предоставляется конечной точкой STUN) |
1024–65535
(По умолчанию: 49152-65535) |
UDP |
Разрешить |
| Реле STUN/TURN |
Клиентская сеть |
Любой |
20.140.236.0/22 |
3478 |
UDP |
Разрешить |
Поддержка Teredo
Хотя для RDP Shortpath это необязательно, Teredo добавляет дополнительные кандидаты на прохождение NAT и повышает вероятность успешного подключения RDP Shortpath в сетях только IPv4. Сведения о том, как включить Teredo на узлах сеансов и в клиентах, см. в статье "Включение поддержки Teredo".
Поддержка UPnP
Чтобы повысить шансы прямого подключения на стороне клиента удаленного рабочего стола, RDP Shortpath может использовать UPnP для настройки сопоставления портов на маршрутизаторе NAT. UPnP — это стандартная технология, используемая в различных приложениях, таких как Xbox, оптимизация доставки и Teredo. UPnP обычно доступен на маршрутизаторах, обычно находящихся в домашней сети. UPnP включен по умолчанию на большинстве домашних маршрутизаторов и точек доступа, но часто отключается в корпоративной сети.
Общие рекомендации
Вот некоторые общие рекомендации по использованию RDP Shortpath для общедоступных сетей.
Избегайте использования принудительных туннелирующих конфигураций, если ваши пользователи обращаются к виртуальному рабочему столу Azure через Интернет.
Убедитесь, что не используются конфигурации с двойным преобразованием сетевых адресов (NAT) или NAT операторского уровня (CGN).
Порекомендуйте пользователям не отключать UPnP на домашних маршрутизаторах.
Избегайте использования облачных служб проверки пакетов.
Избегайте использования VPN-решений на основе TCP.
Включите подключение IPv6 или Teredo.
Безопасность подключения
RDP Shortpath расширяет возможности RDP по нескольким транспортным возможностям. Он не заменяет транспорт обратного подключения, а дополняет его. Начальное посредничество сеансов управляется службой виртуального рабочего стола Azure и транспортом обратного подключения. Все попытки подключения игнорируются, если они не соответствуют первому сеансу обратного подключения. RDP Shortpath устанавливается после проверки подлинности, и в случае успешной установки обратный транспорт подключения отбрасывается, и весь трафик передается по этому RDP Shortpath.
RDP Shortpath использует безопасное соединение по протоколу TLS поверх надежного UDP между клиентом и узлом сеансов с использованием сертификатов узла сеансов. По умолчанию сертификат, используемый для шифрования RDP, самостоятельно генерируется операционной системой во время развертывания. В настоящее время Виртуальный рабочий стол Azure не поддерживает использование сертификата, выданного центром сертификации.
Примеры сценариев
Ниже представлено несколько примеров сценариев, демонстрирующих, как оцениваются подключения для принятия решения о том, используется ли RDP Shortpath в различных сетевых топологиях.
Сценарий 1
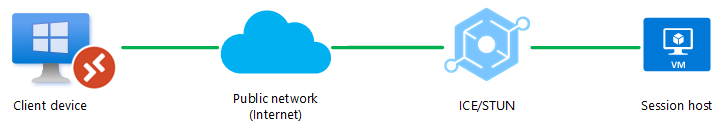
UDP-соединение можно установить только между клиентским устройством и узлом сеансов только через общедоступную сеть (Интернет). Прямое подключение, например VPN, недоступно. UDP разрешен через брандмауэр или устройство NAT.
Сценарий 2
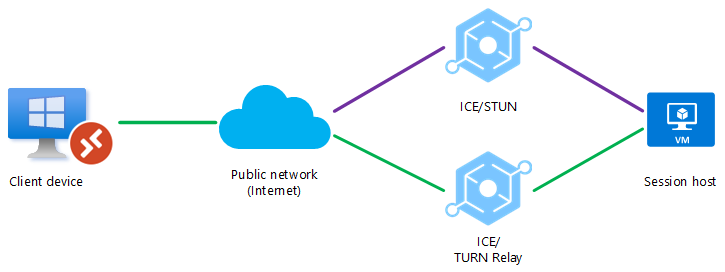
Брандмауэр или устройство NAT блокирует прямое подключение UDP, но ретранслируемое подключение UDP может быть ретранслировано с помощью функции TURN между клиентским устройством и узлом сеансов через общедоступную сеть (Интернет). Другое прямое подключение, такое как VPN, недоступно.
Сценарий 3
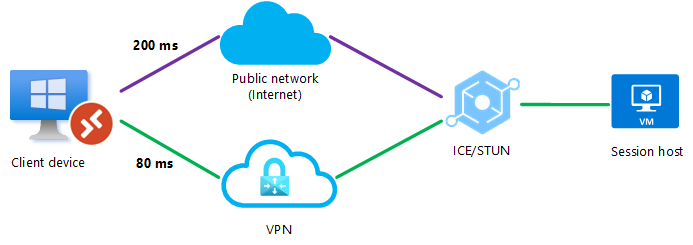
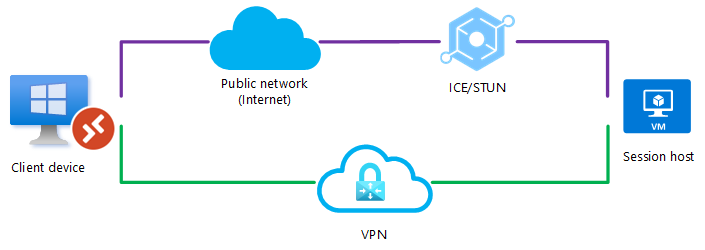
UDP-соединение может быть установлено между клиентским устройством и узлом сеанса через общедоступную сеть или прямое VPN-подключение, но RDP Shortpath для управляемых сетей не включен. Когда клиент инициирует подключение, протокол ICE/STUN может видеть несколько маршрутов и оценивает каждый из них и выбирает маршрут с наименьшей задержкой.
В этом примере будет установлено подключение UDP с использованием RDP Shortpath для общедоступных сетей через прямое VPN-подключение, поскольку у него наименьшая задержка, как показано зеленой линией.
Сценарий 4
Включены оба параметра RDP Shortpath для общедоступных и управляемых сетей. UDP-соединение может быть установлено между клиентским устройством и узлом сеансов через общедоступную сеть или прямое VPN-подключение. Когда клиент инициирует подключение, выполняются одновременные попытки подключения с помощью RDP Shortpath для управляемых сетей через порт 3390 (по умолчанию) и RDP Shortpath для общедоступных сетей через протокол ICE/STUN. Будет использоваться первый найденный алгоритм, и пользователь будет использовать то подключение, которое будет установлено первым для этого сеанса.
Так как работа в общедоступной сети включает больше шагов, например устройство NAT, балансировщик нагрузки или сервер STUN, вполне вероятно, что первый найденный алгоритм выберет подключение с помощью RDP Shortpath для управляемых сетей и будет установлен первым.
Сценарий 5
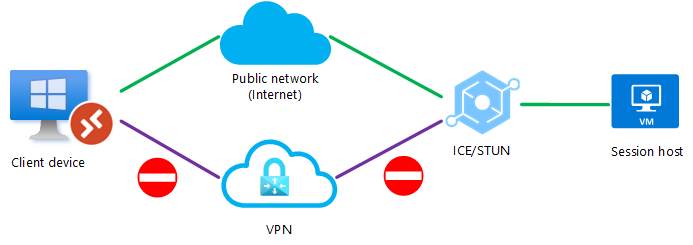
UDP-соединение может быть установлено между клиентским устройством и узлом сеанса через общедоступную сеть или прямое VPN-подключение, но RDP Shortpath для управляемых сетей не включен. Чтобы запретить ICE/STUN использовать определенный маршрут, администратор может заблокировать один из маршрутов для UDP-трафика. Блокирование маршрута гарантирует, что оставшийся путь всегда будет использоваться.
В этом примере UDP блокируется при прямом VPN-подключении, а протокол ICE/STUN устанавливает подключение через общедоступную сеть.
Сценарий 6
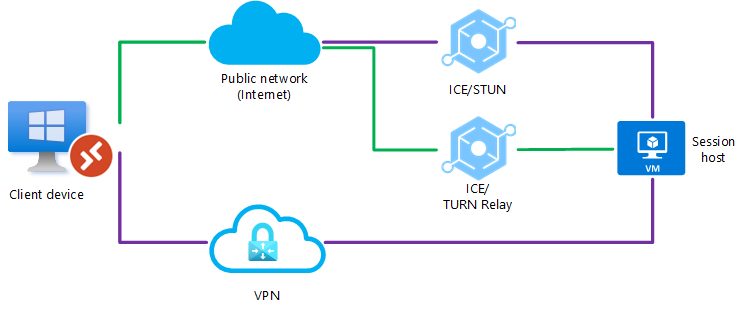
Настроены как RDP Shortpath для общедоступных сетей, так и управляемые сети, однако подключение UDP не удалось установить с помощью прямого VPN-подключения. Брандмауэр или устройство NAT также блокирует прямое подключение UDP с помощью общедоступной сети (Интернета), но ретранслируемое соединение UDP можно ретранслировать с помощью функции TURN между клиентским устройством и узлом сеансов через общедоступную сеть (Интернет).
Сценарий 7
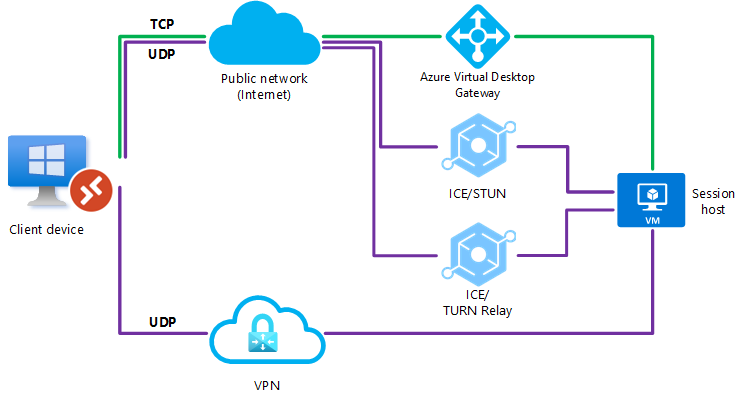
Настроены оба RDP Shortpath для общедоступных и управляемых сетей, однако не удалось установить подключение по протоколу UDP. В этом случае произойдет сбой RDP Shortpath, и подключение вернется к транспорту обратного подключения на основе TCP.
Дальнейшие действия

