Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Разверните Microsoft Defender для конечной точки на зарегистрированных устройствах iOS, используя приложение Microsoft Defender и Microsoft Intune. Варианты развертывания поддерживают контролируемые устройства, неконтролируемые устройства и устройства, использующие Intune User Enrollment.
Процедуры, описанные в этой статье, требуют Microsoft Intune. Intune — это отдельный продукт, который не входит в Microsoft Defender для конечной точки и не входит во все подписки. Чтобы использовать Intune, вам нужна подписка, в которую входит Intune, или вы можете приобрести Intune отдельно как отдельную подписку или дополнение. Дополнительные сведения см. в разделе Лицензирование Microsoft Intune.
Необходимые условия
Используйте учетные записи со следующими правами:
Microsoft Intune: Назначьте встроенные роли Менеджера приложений и Менеджера политик и Профилей, либо используйте пользовательскую роль с эквивалентными правами:
- Менеджер приложений предоставляет мобильное приложение и управляемые права доступа, необходимые для добавления, настройки и назначения приложения Microsoft Defender.
- Менеджер политик и профилей предоставляет права на конфигурацию устройства и регистрацию, необходимые для создания и назначения профилей, указанных в этой статье.
Определите распределение ролей для пользователей и устройств, которыми вы управляете. О правах, включённых в каждую роль, см. раздел «Встроенные разрешения ролей для Microsoft Intune».
Портал Microsoft Defender: В унифицированном управлении доступом на основе ролей (RBAC) в Microsoft Defender XDR назначьте Операции безопасности \ Данные безопасности \ Основы данных безопасности (чтение) с доступом к группам устройств, содержащим подключенные устройства. В организациях, которые по-прежнему используют Defender for Endpoint RBAC, назначьте Просмотр данных> и предоставьте доступ к соответствующим группам устройств.
Зарегистрируйте устройства iOS ваших пользователей в Intune. Дополнительные сведения см. в разделе Регистрация устройств iOS и iPadOS в Microsoft Intune.
Назначьте пользователям лицензию Defender for Endpoint для использования приложения Microsoft Defender. Инструкции см. в статье Назначение лицензий пользователям.
Если ваш способ регистрации требует приложения Корпоративный портал, проверьте, что пользователи установили и вошли в приложение, а также завершили регистрацию. В сценариях регистрации just-in-time (JIT), где приложение Корпоративный портал не требуется, разверните приложение Microsoft Authenticator как обязательное приложение. Authenticator предоставляет расширение SSO, которое используется для регистрации JIT.
Примечание.
Приложение Microsoft Defender доступно в App Store Apple.
Развернуть приложение на контролируемых и неконтролируемых устройствах
Добавьте приложение Microsoft Defender в Intune для развертывания на контролируемых и неконтролируемых iOS-устройствах.
Добавить приложение для магазина iOS
Пропустите эту процедуру, если вы развертываете приложение Microsoft Defender как приложение, приобретённое по программе корпоративного лицензирования.
Добавьте приложение Microsoft Defender в Intune как приложение iOS из App Store. Подробные инструкции смотрите в статье «Добавить приложения для iOS Store в Microsoft Intune» (ссылка открывается в новой вкладке в документации Intune).
На странице Apps | Страница всех приложений в административном центре Microsoft Intune по https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/allAppsадресу , выберите  Создать и используйте следующие конкретные настройки:
- Платформа. Выберите iOS/iPadOS.
- Тип приложения: Выберите приложение iOS Store в разделе приложения Store .
В мастере «Добавить приложение » настройте следующие параметры на вкладке информации о приложении :
- Выберите Поиск в App Store, найдите Defender, затем выберите Microsoft Defender: Security.
- Минимальная операционная система: выберите iOS 17.0.
После создания приложения открывается страница с деталями приложения. Чтобы вернуться на страницу позже, выберите Microsoft Defender: Security на странице приложений | Все приложения. На странице с деталями приложения, в разделе «Монитор», выберите статус установки устройства , чтобы убедиться, что установка завершена успешно.
Полное развертывание для контролируемых устройств
Приложение Microsoft Defender предлагает расширенные возможности на устройствах с контролируемым iOS/iPadOS благодаря расширенным функциям управления платформы. Он также обеспечивает веб-защиту без необходимости локального VPN на устройстве. Эта конфигурация защищает пользователей от фишинга и других веб-угроз.
Настройте контролируемые устройства с помощью политики настройки приложения и профиля конфигурации устройства.
Настройте режим контроля с помощью Microsoft Intune
Настройте режим контролируемого для приложения Microsoft Defender с помощью политики настройки приложения и профиля конфигурации устройства.
Политика конфигурации приложений
Примечание.
Эта политика настройки приложений для контролируемых устройств применяется только к управляемым устройствам. В качестве лучшей практики назначьте политику всем устройствам.
Создайте политику конфигурации приложения «Управляемые устройства ». Подробные инструкции смотрите в разделе «Создать политику настройки приложения » (ссылка открывается в новой вкладке в документации Intune).
На странице «Приложения | Конфигурация» в центре администрирования Microsoft Intune по адресу https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration, выберите Создать>Управляемые устройства.
В мастере «Создание политики конфигурации приложения» настройте следующие параметры:
Вкладка "Основные сведения ":
- Платформа. Выберите iOS/iPadOS.
- Целевое приложение: выберите Выбрать приложение, найти и выбрать Microsoft Defender: Security, а затем выбрать OK.
Вкладка "Параметры ":
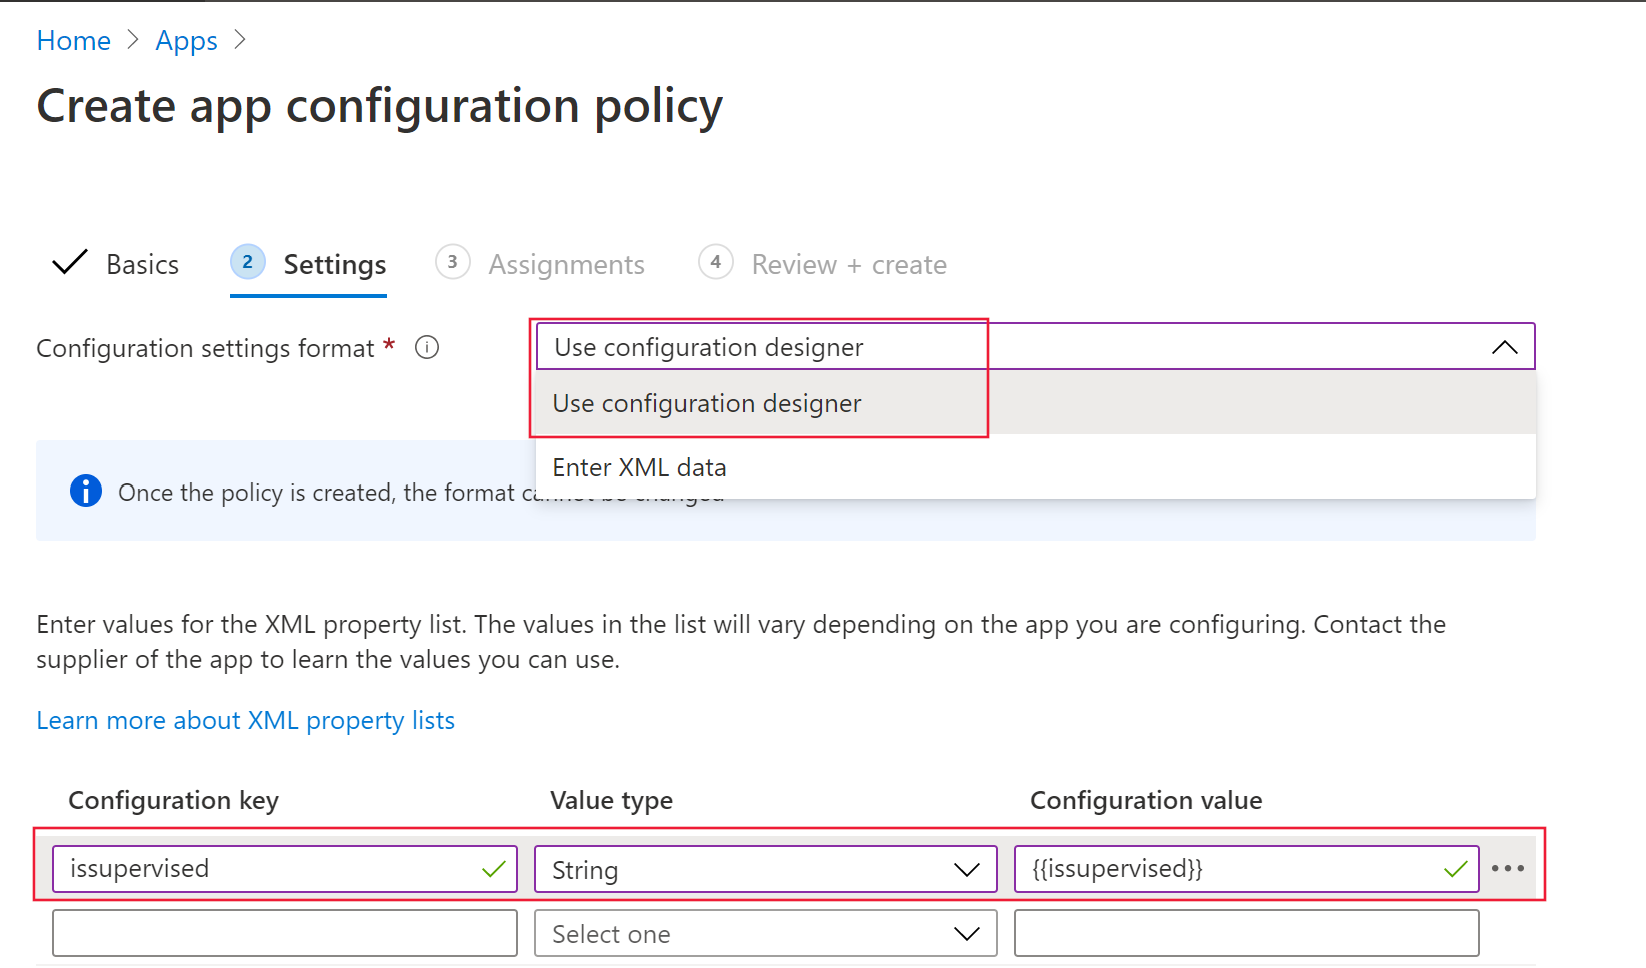
- Формат параметров конфигурации. Выберите Использовать конструктор конфигураций.
-
Ключ конфигурации: Введите
issupervised. - Тип значения: Выберите строку.
-
Значение конфигурации: Введите
{{issupervised}}.
Вкладка Назначения: В качестве рекомендации для этого сценария назначьте политику группе Все устройства. Если вы назначаете политику группам пользователей, пользователи должны войти на свои устройства до применения политики. Дополнительные сведения см. в статье Назначение профилей пользователей и устройств.

Профиль конфигурации устройства (фильтр управления)
Примечание.
На устройствах с контролируемым iOS/iPadOS пользовательский профиль ControlFilter.mobileconfig обеспечивает веб-защиту без настройки локального loopback VPN на устройстве. Эта конфигурация защищает пользователей от фишинга и других веб-атак без необходимости использовать локальный VPN.
Однако профиль ControlFilter не работает с Always-On VPN (AOVPN) из-за ограничений платформы.
Развернуть один из следующих профилей:
Zero touch (Silent) Control Filter: Этот профиль обеспечивает бесшумное подключение пользователей. Скачайте профиль конфигурации с ControlFilterZeroTouch.
Control Filter: скачайте профиль конфигурации с ControlFilter.
После загрузки выбранного профиля создайте пользовательский профиль конфигурации устройства. Для подробных инструкций смотрите раздел «Добавить пользовательские настройки устройств Apple в Microsoft Intune» (ссылка открывается в новой вкладке в документации Intune).
Когда вы создаёте политику на вкладке «Политики» в разделе «Устройства | Страница конфигурации» в административном центре Microsoft Intune по https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configurationадресу , выбрав «Создать>новую политику», используйте следующие конкретные настройки:
- Платформа. Выберите iOS/iPadOS.
- Тип профиля: выберите Шаблоны.
- Название шаблона: Выберите пользовательский режим.
В мастере Custom настройте следующие параметры:
-
Вкладка настроек конфигурации: для файла профиля конфигурации найдите и выберите
.mobileconfigфайл, который вы скачали. - Вкладка «Назначения»: в качестве рекомендации для этого сценария назначьте профиль всем управляемым устройствам iOS.
Настройте автоматическое подключение для устройств без надзора
Автоматизируйте подключение к Defender for Endpoint, используя подключение без участия пользователя или автоматическое подключение VPN-профиля.
Настройте автоматическое подключение без участия пользователя
Примечание.
Zero-touch нельзя настроить на устройствах iOS, зарегистрированных без привязки к пользователю, например на устройствах без привязки к пользователю или на общих устройствах.
Настройте Microsoft Defender для конечной точки для тихого развертывания и активации, создав профиль развертывания. Пользователи получают уведомление об установке, и Defender for Endpoint устанавливается без необходимости открывать приложение.
Создайте профиль конфигурации VPN-устройства. Подробные инструкции смотрите в разделе «Создать профиль конфигурации устройства » (ссылка открывается в новой вкладке в документации Intune). Для получения информации о доступных настройках VPN см. Настройки VPN для устройств Apple в Microsoft Intune.
Когда вы создаёте политику на вкладке «Политики» в разделе «Устройства | Страница конфигурации» в административном центре Microsoft Intune по https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configurationадресу , выбрав «Создать>новую политику», используйте следующие конкретные настройки:
- Платформа. Выберите iOS/iPadOS.
- Тип профиля: выберите Шаблоны.
- Название шаблона: Выберите VPN.
В мастере VPN используйте эти конкретные настройки на вкладке «Настройки конфигурации »:
- Тип подключения: выберите пользовательский VPN.
-
Базовый раздел VPN :
-
Название соединения: Введите
Microsoft Defender для конечной точки. -
Адрес VPN-сервера: Введите
127.0.0.1. - Метод аутентификации: выберите имя пользователя и пароль.
- Раздельное туннелирование: убедитесь, что выбран параметр Отключить.
-
Идентификатор VPN: Введите
com.microsoft.scmx. -
Введите пары ключей и значения для пользовательских атрибутов VPN:
-
Ключ: Введите
SilentOnboard. -
Значение: введите
True. - По умолчанию пользователи не могут изменить переключатель в приложении. Чтобы пользователи могли изменять состояние переключателя VPN в приложении, добавьте следующую пару «ключ — значение»:
-
Ключ: Введите
EnableVPNToggleInApp. -
Значение: введите
True.
-
Ключ: Введите
-
Ключ: Введите
-
Название соединения: Введите
-
Раздел автоматического VPN :
-
Тип автоматического VPN: выберите VPN по запросу.
- Правила по запросу: выберите «Добавить», выберите «Я хочу сделать следующее>» «Установить VPN», а затем выберите « Я хочу ограничить все>домены».
- Запретить пользователям отключать автоматическое VPN-подключение: выберите Да, чтобы пользователи не могли отключить VPN. По умолчанию эта настройка не настроена, и пользователи могут отключать VPN только в настройках.
-
Тип автоматического VPN: выберите VPN по запросу.
После того как Intune синхронизирует профиль с выбранными устройствами iOS:
- Defender for Endpoint развернут и подключен без вмешательства пользователя. После подключения устройство отображается на портале Microsoft Defender.
- Предварительное уведомление отправляется на устройство пользователя.
- Веб-защита и другие функции активируются.
В некоторых случаях, например после смены пароля или запросов многофакторной аутентификации, для подключения без участия пользователя может потребоваться, чтобы пользователи вошли в приложение Microsoft Defender вручную.
Для первого подключения: пользователи получают безмолвное уведомление.

Пользователи выполняют следующие шаги:
- Откройте приложение Microsoft Defender или нажмите на уведомление.
- Выберите зарегистрированную корпоративную учетную запись на экране выбора учетной записи.
- Войти.
Устройство подключено и начинает отправлять данные на портал Microsoft Defender.
Для ранее включённых устройств: пользователи получают беззвучное уведомление.

Чтобы возобновить отправку данных в портал Microsoft Defender:
- Откройте приложение Microsoft Defender или коснитесь уведомления.
- При появлении запроса в приложении Microsoft Defender войдите в систему.
Устройство снова начинает отчитываться в портале Microsoft Defender.
Примечание.
- Настройка без участия пользователя может занять до 5 минут и выполняется в фоновом режиме.
- Для контролируемых устройств настройте автоматическое подключение с помощью профиля ZeroTouch Control Filter. В этом случае профиль VPN Defender for Endpoint не установлен на устройство, а профиль Control Filter обеспечивает защиту в интернете.


Настройте автоматическое подключение профиля VPN
Примечание.
Эта опция упрощает адаптацию за счёт настройки VPN-профиля. Если вы используете zero-touch onboarding, не настраивайте эту опцию.
Для неконтролируемых устройств локальный loopback VPN обеспечивает веб-защиту. VPN не отправляет трафик за пределы устройства.
Настройте автоматическую настройку VPN-профиля Defender for Endpoint, чтобы пользователям не приходилось настраивать профиль во время онбординга.
Создайте профиль конфигурации VPN-устройства. Подробные инструкции смотрите в разделе «Создать профиль конфигурации устройства » (ссылка открывается в новой вкладке в документации Intune). Для получения информации о доступных настройках VPN см. Настройки VPN для устройств Apple в Microsoft Intune.
Когда вы создаёте политику на вкладке «Политики» в разделе «Устройства | Страница конфигурации» в административном центре Microsoft Intune по https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configurationадресу , выбрав «Создать>новую политику», используйте следующие конкретные настройки:
- Платформа. Выберите iOS/iPadOS.
- Тип профиля: выберите Шаблоны.
- Название шаблона: Выберите VPN.
В мастере VPN используйте эти конкретные настройки на вкладке «Настройки конфигурации »:
- Тип подключения: выберите пользовательский VPN.
-
Базовый раздел VPN :
-
Название соединения: Введите
Microsoft Defender для конечной точки. -
Адрес VPN-сервера: Введите
127.0.0.1. - Метод аутентификации: выберите имя пользователя и пароль.
- Раздельное туннелирование: убедитесь, что выбран параметр Отключить.
-
Идентификатор VPN: Введите
com.microsoft.scmx. -
Введите пары ключей и значения для пользовательских атрибутов VPN:
-
Ключ: Введите
AutoOnboard. -
Значение: введите
True. - По умолчанию пользователи не могут изменить переключатель в приложении. Чтобы пользователи могли изменять состояние переключателя VPN в приложении, добавьте следующую пару «ключ — значение»:
-
Ключ: Введите
EnableVPNToggleInApp. -
Значение: введите
True.
-
Ключ: Введите
-
Ключ: Введите
-
Название соединения: Введите
-
Раздел автоматического VPN :
- Тип автоматического VPN: выберите VPN по запросу.
- Правила по запросу: выберите «Добавить», выберите «Я хочу сделать следующее>» «Установить VPN», а затем выберите « Я хочу ограничить все>домены».
- Запретить пользователям отключать автоматическое VPN-подключение: выберите Да, чтобы пользователи не могли отключить VPN. По умолчанию эта настройка не настроена, и пользователи могут отключать VPN только в настройках.
Настройте регистрацию пользователей в Intune
Используйте следующие шаги, чтобы развернуть приложение Microsoft Defender на устройствах iOS, использующих Intune User Enrollment.
Настройка администратора
Чтобы настроить регистрацию пользователей Intune для Defender for Endpoint:
Настройте профиль Apple User Enrollment в Intune. Для новых регистраций используйте Apple User Enrollment, основанный на аккаунтах. Регистрация пользователей через Корпоративный портал доступна только для устройств, уже использующих этот тип профиля.
Настройте плагин Microsoft Enterprise для единого входа (SSO). Приложение Microsoft Authenticator, предоставляющее расширение SSO, необходимо для регистрации пользователя на устройстве iOS.
Создайте профиль конфигурации устройства в Intune. Дополнительные сведения см. в разделе плагин единого входа Microsoft Enterprise для устройств Apple. Добавьте следующие настройки в профиль:
-
ID комплекта приложений: Добавить идентификатор пакета приложений Microsoft Defender,
com.microsoft.scmx. -
Другая конфигурация: добавить ключ
device_registration, выбрать тип строки и ввести{{DEVICEREGISTRATION}}в качестве значения.
-
ID комплекта приложений: Добавить идентификатор пакета приложений Microsoft Defender,
Настройте ключ конфигурации приложения для регистрации пользователей.
Создайте политику конфигурации приложения «Управляемые устройства ». Подробные инструкции смотрите в разделе «Создать политику настройки приложения » (ссылка открывается в новой вкладке в документации Intune).
На странице Приложения | Конфигурация в центре администрирования Microsoft Intune по адресу https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration выберите
Создать>Управляемые устройства.В мастере Создание политики конфигурации приложения настройте следующие параметры:
Вкладка "Основные сведения ":
- Платформа. Выберите iOS/iPadOS.
- Целевое приложение: выберите Выбрать приложение, найти и выбрать Microsoft Defender: Security, а затем выбрать OK.
Вкладка "Параметры ":
- Формат параметров конфигурации. Выберите Использовать конструктор конфигураций.
-
Ключ конфигурации: Введите
UserEnrolmentEnabled. - Тип значения: Выберите строку.
-
Значение конфигурации: Введите
True.
Разверните приложение Microsoft Defender из Intune как обязательное приложение, приобретённое по программе корпоративного лицензирования и лицензированное на пользователя.
Подключение пользователей
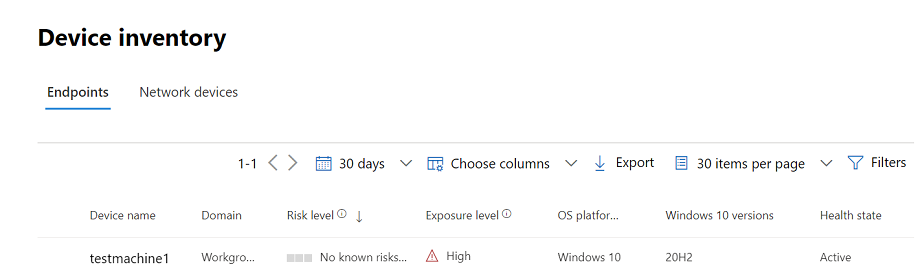
После установки приложения Microsoft Defender на устройства пользователей каждый пользователь выполняет вход и завершает первоначальную настройку. После подключения устройства оно отображается на странице инвентаря устройства в портале Microsoft Defender.
Поддерживаемые функции и ограничения
- Возможности Defender for Endpoint на iOS включают веб-защиту, сетевую защиту, обнаружение джейлбрейков, управление уязвимостями для операционной системы и приложений, а также оповещения в портале Microsoft Defender.
- Развертывание без участия пользователя и автоматическое назначение профиля VPN не поддерживаются при регистрации пользователей User Enrollment, поскольку администраторы не могут развернуть VPN-профиль для всего устройства для этого типа регистрации.
- Для управления уязвимостями приложений отображаются только приложения, находящиеся в управляемом томе Apple File System (APFS).
- Недавно зарегистрированным устройствам может потребоваться до 10 минут, чтобы отображаться как соответствующие требованиям, если к ним применяются политики соответствия.
Дополнительные сведения см. в разделе Ограничения и неподдерживаемые возможности Apple User Enrollment.
Завершите первоначальную настройку и проверьте статус
Для завершения адаптации и проверки состояния устройства:
После того как Intune установит Defender for Endpoint на устройстве iOS, появится значок приложения.
Нажмите на иконку приложения Defender for Endpoint и следуйте инструкциям на экране, чтобы завершить онбординг. Пользователи принимают разрешения iOS, требуемые приложением Microsoft Defender.
Примечание.
Пропустите этот шаг, если настроено автоматическое подключение без участия пользователя. Вам не нужно вручную открывать приложение, если настроена автоматическая настройка без участия пользователя.
После завершения онбординга проверьте, отображается ли устройство в списке инвентаря устройств в портале Microsoft Defender.