Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Microsoft Fabric работает с множеством источников данных, как локальных, так и в облаке. Каждый источник данных имеет определенные требования к настройке. В этой статье показано, как добавить azure SQL Server в качестве облачного источника данных в качестве примера, а процесс аналогичен другим источникам. Если вам нужна помощь в локальных источниках данных, см. статью "Добавление или удаление источника данных шлюза".
Примечание.
Сейчас облачные подключения работают с конвейерами и Kusto. Для наборов данных и потоков данных необходимо использовать интерфейс Power Query Online для создания личных облачных подключений.
Добавление источника данных
Вот как добавить новый источник данных:
Откройте службу Microsoft Fabric и щелкните значок Settings в заголовке. Затем выберите "Управление подключениями и шлюзами".
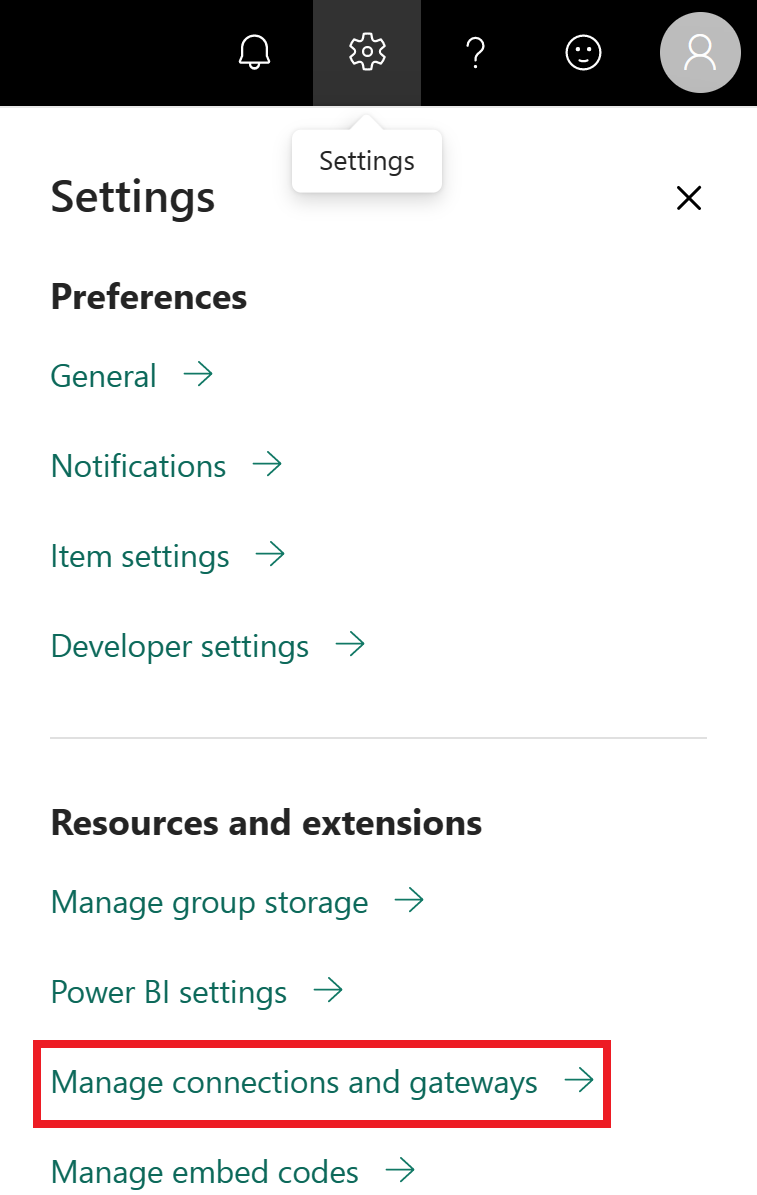
На вкладке "Подключения" выберите "Создать " в верхней части экрана.
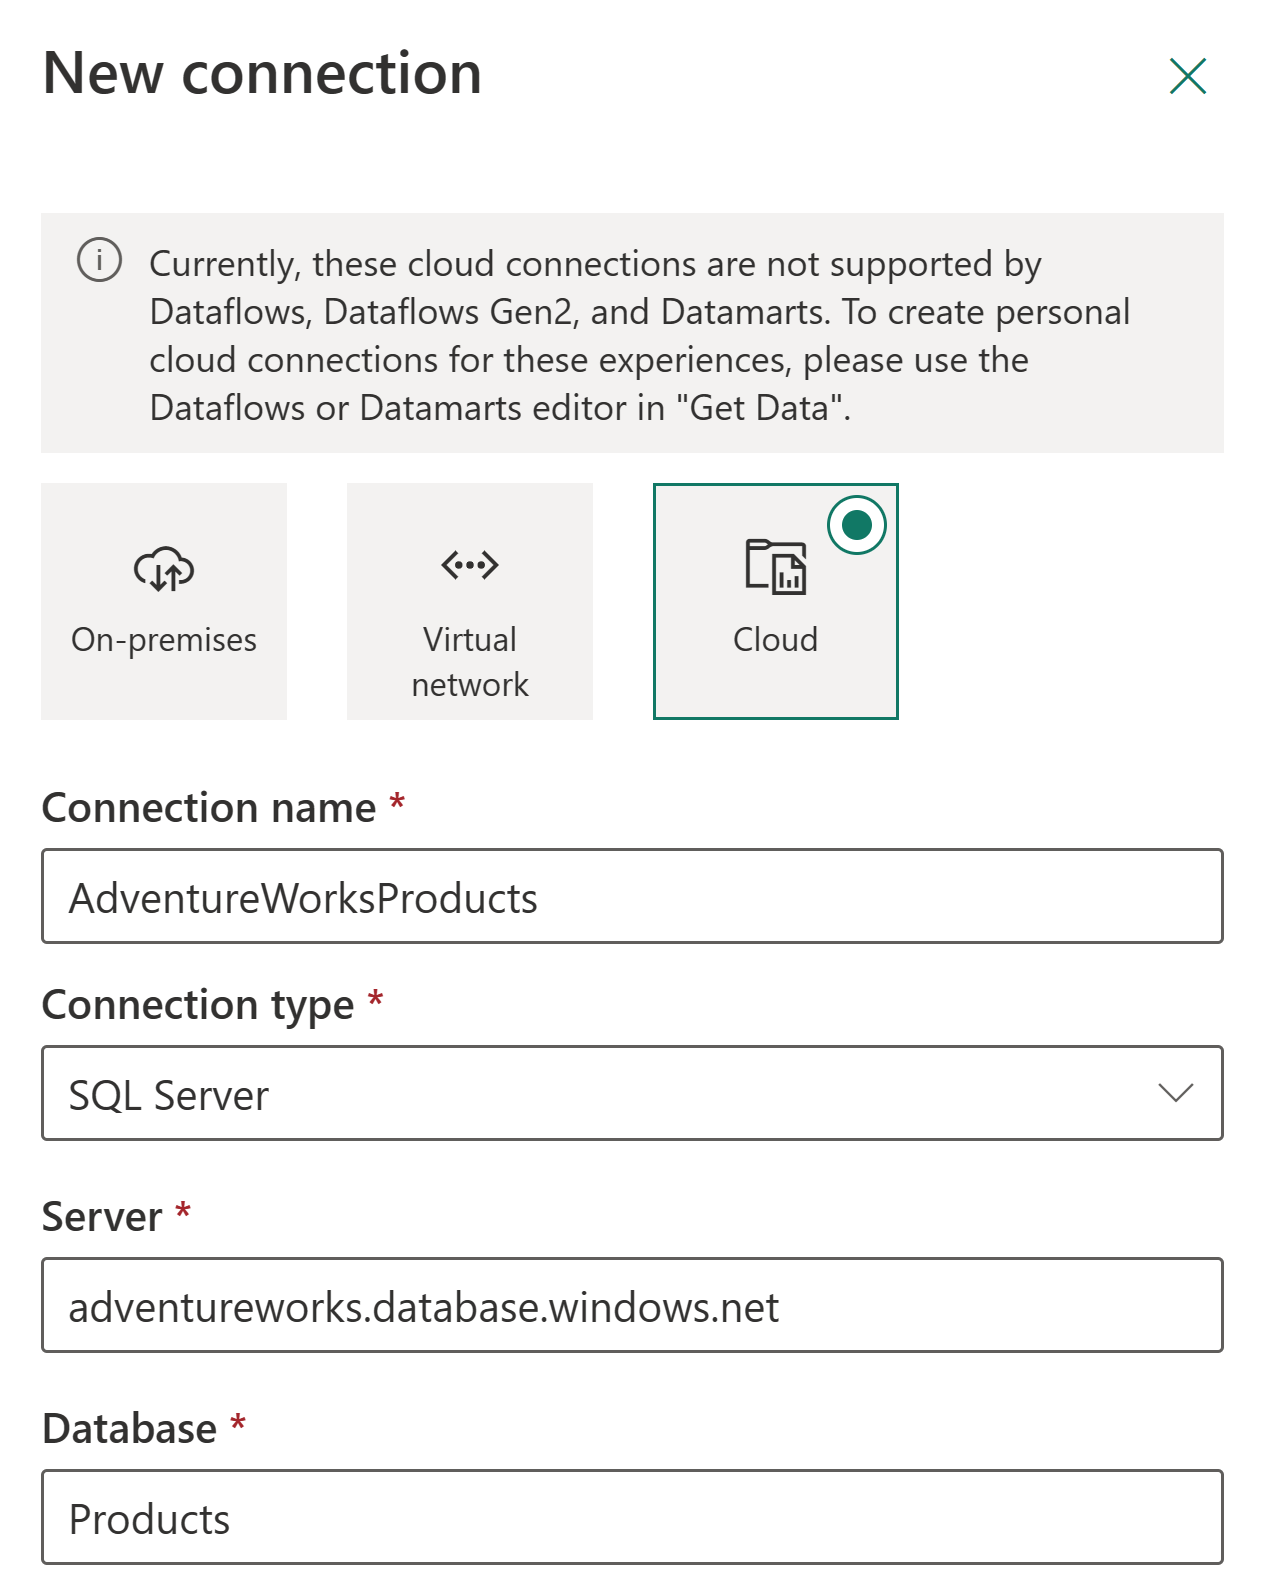
На экране создания подключения :
- Выбор облака
- Введите описательное имя подключения
- Выберите тип подключения (в этом примере используется SQL Server )
Заполните сведения о источнике данных. Для SQL Server вам потребуется:
- Имя сервера
- Имя базы данных
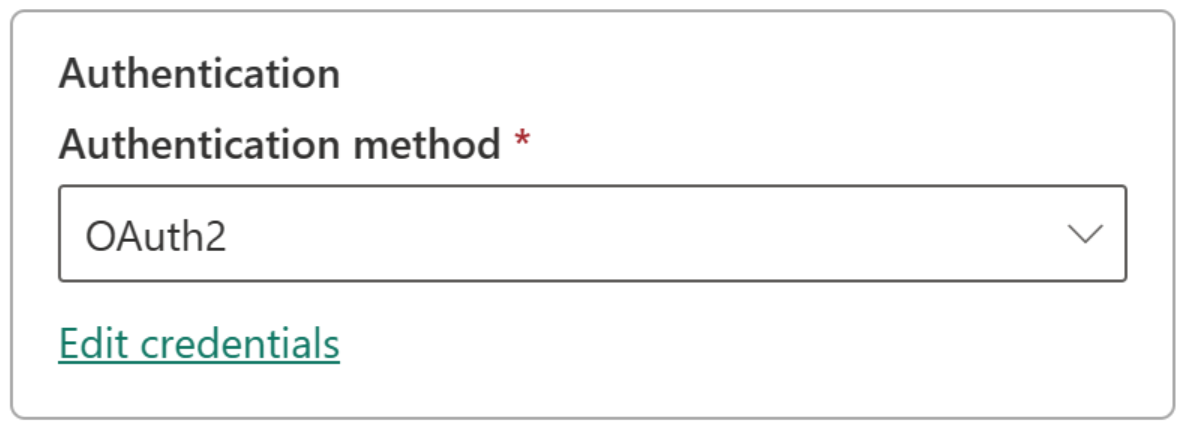
Выберите метод проверки подлинности:
- Basic
- OAuth2
- Сервисный принципал
Примечание.
Если вы используете OAuth2:
- Длительные запросы могут завершиться ошибкой, если срок действия токена OAuth истекает.
- Межтенантные Microsoft Entra учетные записи не поддерживаются
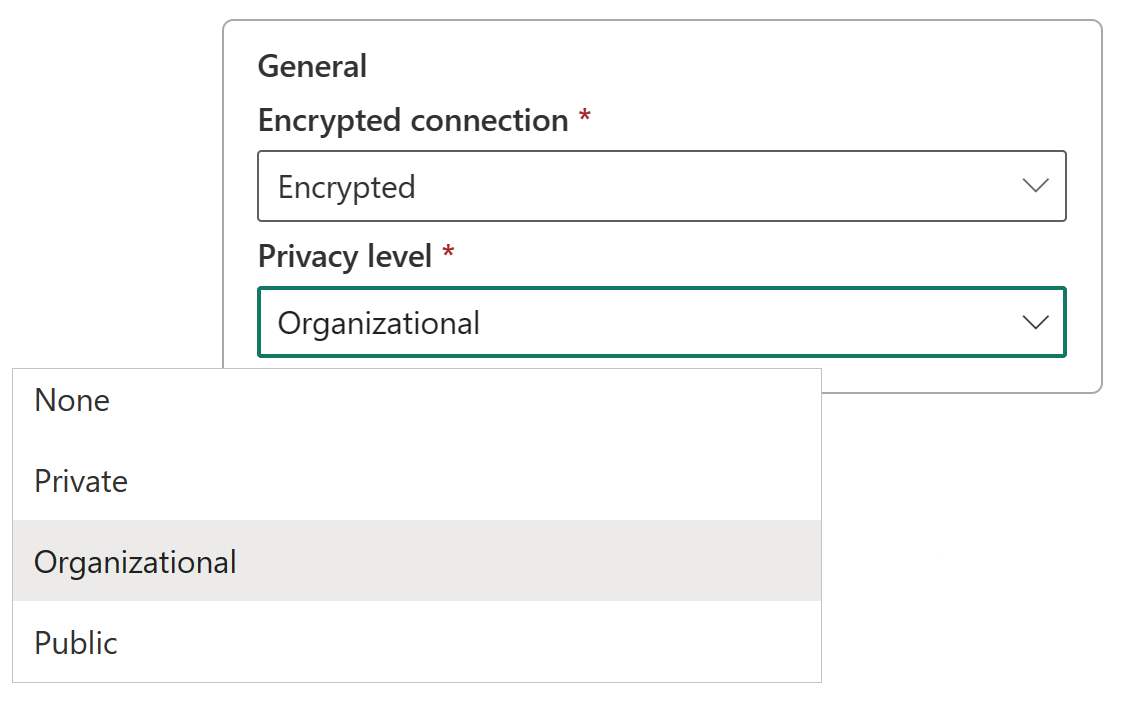
Необязательно. Настройте уровень конфиденциальности на уровне общей>конфиденциальности. Этот параметр не влияет на подключения DirectQuery .
Нажмите кнопку создания. При успешном выполнении вы увидите сообщение о созданном подключении в разделе "Параметры ".
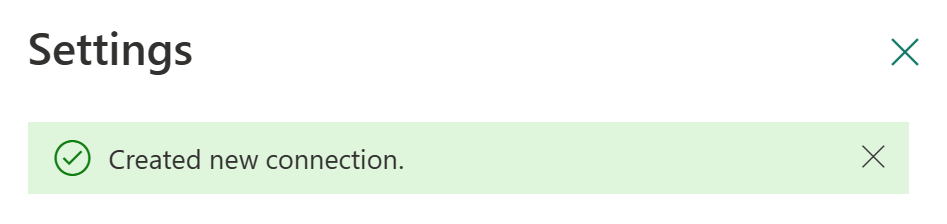
После создания этот источник данных можно использовать для работы с данными Azure SQL в поддерживаемых элементах Microsoft Fabric.
Разрешить использование облачных подключений в шлюзе
При создании подключения вы увидите настройку с названием Это подключение можно использовать с локальными шлюзами данных и шлюзами данных виртуальной сети. Этот параметр определяет, может ли ваше подключение работать с шлюзами:
- Если флажок снят: подключение не может быть использовано в оценках на основе шлюза.
- Когда выполняется проверка: соединение может работать с оценками шлюза.
Осторожность
Хотя этот параметр отображается при создании облачных подключений через Dataflow 2-го поколения, он в настоящее время не применяется. Все доступные для совместного использования облачные подключения работают через шлюз, если он присутствует.
Удаление источника данных
Чтобы удалить источник данных, который больше не нужен, выполните следующие действия.
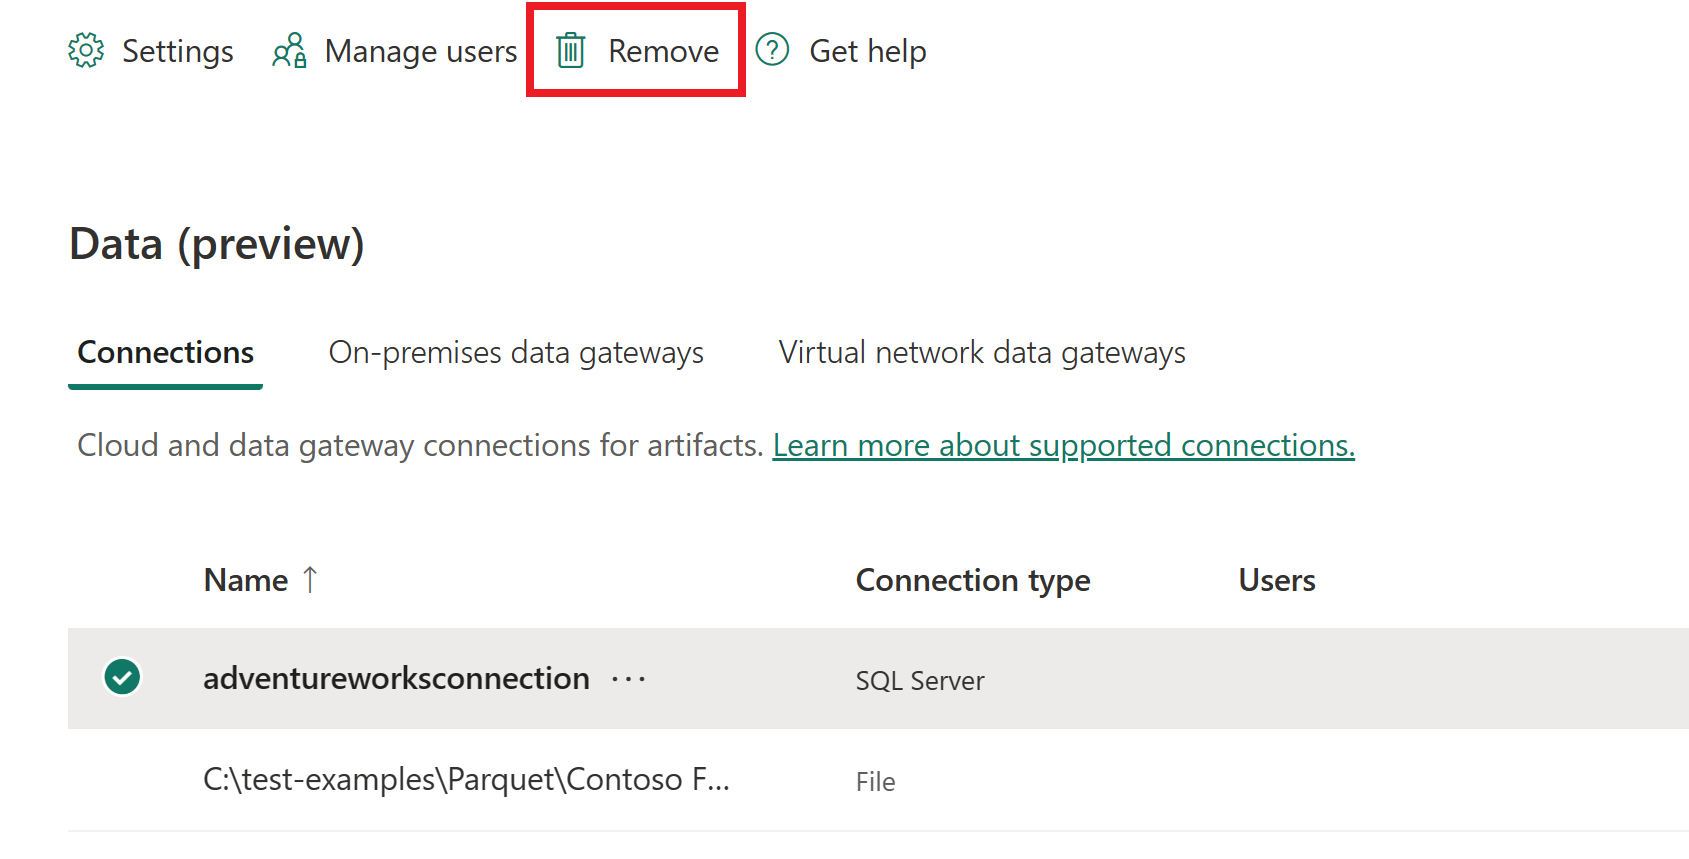
- Перейдите на экран "Данные " в разделе "Управление подключениями и шлюзами"
- Выбор источника данных
- Выберите Удалить на верхней ленте
Это важно
При удалении источника данных все элементы, зависящие от него, перестают работать.
Получение идентификатора подключения к источнику данных
Чтобы получить идентификатор подключения для использования в Microsoft Fabric элементах или REST API, используйте один из следующих методов:
Использование интерфейса службы
Перейдите к разделу "Управление подключениями и шлюзами"
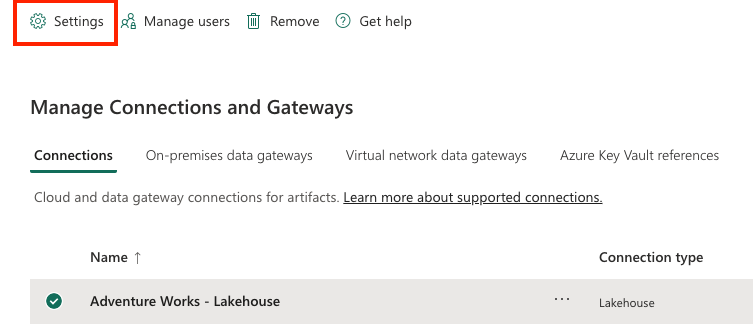
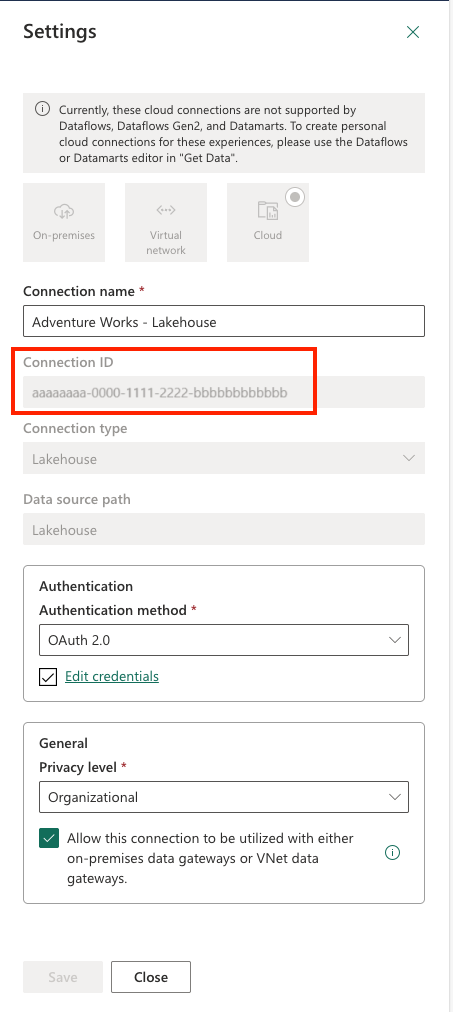
На экране параметров подключения скопируйте идентификатор подключения источника данных.
Использование REST API
Используйте точку доступа List Connections, чтобы получить сведения о подключениях.
Отправьте HTTP GET-запрос в API подключений Fabric, включив ваш токен в заголовок
Authorization.curl -X GET https://api.fabric.microsoft.com/v1/connections \ -H "Authorization: Bearer $ACCESS_TOKEN"Успешный ответ возвращает полезные данные JSON, аналогичные следующим:
 {
 "value": [
    {
       "id": "bbbbbbbb-1111-2222-3333-cccccccccccc",
       "displayName": "ContosoConnection1",
       …
    },
    {
       "id": "cccccccc-2222-3333-4444-dddddddddddd",
       "displayName": "ContosoConnection2",
       …
    }
 ],
 "continuationToken": "…",
 "continuationUri": "…"
 }
Свойство каждого объекта
idв массивеvalueявляется идентификатором подключения. Извлеките свойствоidиз ответа по мере необходимости.Примечание.
Если у вас более 100 подключений, используйте
continuationTokenпараметр запроса в последующих запросах для просмотра всех результатов.
Ниже приведен пример фрагмента кода Python, использующего requests и Microsoft Authentication Library (msal) для вызова конечной точки GET /v1/connections и анализа идентификаторов подключений:
import requests
import msal

# 1. Acquire token
app = msal.ConfidentialClientApplication(
   client_id="YOUR_CLIENT_ID",
   client_credential="YOUR_CLIENT_SECRET",
   authority="https://login.microsoftonline.com/YOUR_TENANT_ID"
)
result = app.acquire_token_for_client(scopes=["https://api.fabric.microsoft.com/.default"])
token = result["access_token"]

# 2. Call API
headers = {"Authorization": f"Bearer {token}"}
resp = requests.get("https://api.fabric.microsoft.com/v1/connections", headers=headers)
resp.raise_for_status()

# 3. Parse IDs
for conn in resp.json().get("value", []):
   print(f"{conn['displayName']}: {conn['id']}")
Недавность подключения (предварительная версия)
Microsoft Fabric предоставляет свойства на основе использования, чтобы лучше понять, как подключения настроены и используются с течением времени. Эти свойства улучшают видимость аудита и поддерживают более безопасное управление жизненным циклом подключения.
Со временем подключения можно повторно использовать, заменить или оставить бездействующими. Без четких сигналов об использовании может быть трудно определить, является ли подключение активным или безопасным для изменения, смены учетных данных или удаления. Возможность последнего использования времени содержит дополнительные метаданные, которые помогут вам принимать более обоснованные решения.
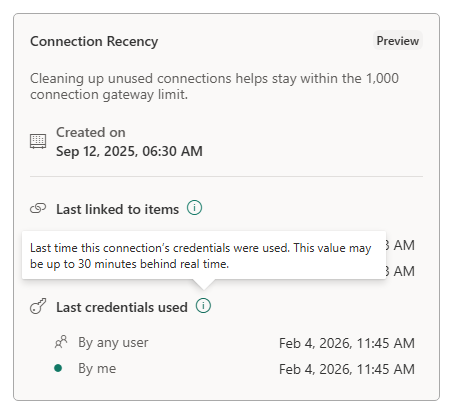
Два новых свойства доступны в метаданных подключения:
Последняя связь с элементами
Показывает самое последнее время, когда соединение было связано с элементом Fabric.
Отражает действие конфигурации (например, когда соединение было связано с конвейером или другим артефактом).
Помогает определить недавно созданные или повторно использованные подключения.
Это свойство указывает, когда соединение было последнее настроено или связано с элементом.
Последние учетные данные, используемые
Показывает последнее время использования учетных данных подключения во время выполнения.
Отражает фактическое использование выполнения, а не только конфигурацию.
Помогает различать определенные подключения и активно используемые подключения.
Это свойство указывает, когда соединение было последнее использование для выполнения рабочей нагрузки.
Вместе эти свойства предоставляют сигналы конфигурации и сигналы об использовании среды выполнения для более эффективного анализа операций.
Управление пользователями
После добавления облачного источника данных вы предоставляете пользователям и группам безопасности доступ к конкретному источнику данных. Список доступа для источника данных определяет, кто может использовать источник данных в элементах, которые содержат данные из этого источника.
Примечание.
Совместное использование подключений с другими пользователями рискует несанкционированными изменениями и потенциальной потерей данных. Пользователи с доступом к источнику данных могут записывать данные в источник данных и подключаться на основе сохраненных учетных данных или единого входа, выбранного при создании источника данных. Перед предоставлением общего доступа к подключению к источнику данных всегда убедитесь, что пользователь или учетная запись группы, к которой вы предоставляете общий доступ, является доверенным и имеет только необходимые привилегии (в идеале учетная запись службы с узкой областью прав).
Добавление пользователей в источник данных
Щелкните значок "Параметры" и откройте окно "Управление подключениями и шлюзами"
Найдите источник данных в списке. Используйте фильтр или поиск на верхней ленте, чтобы быстро найти облачные подключения.
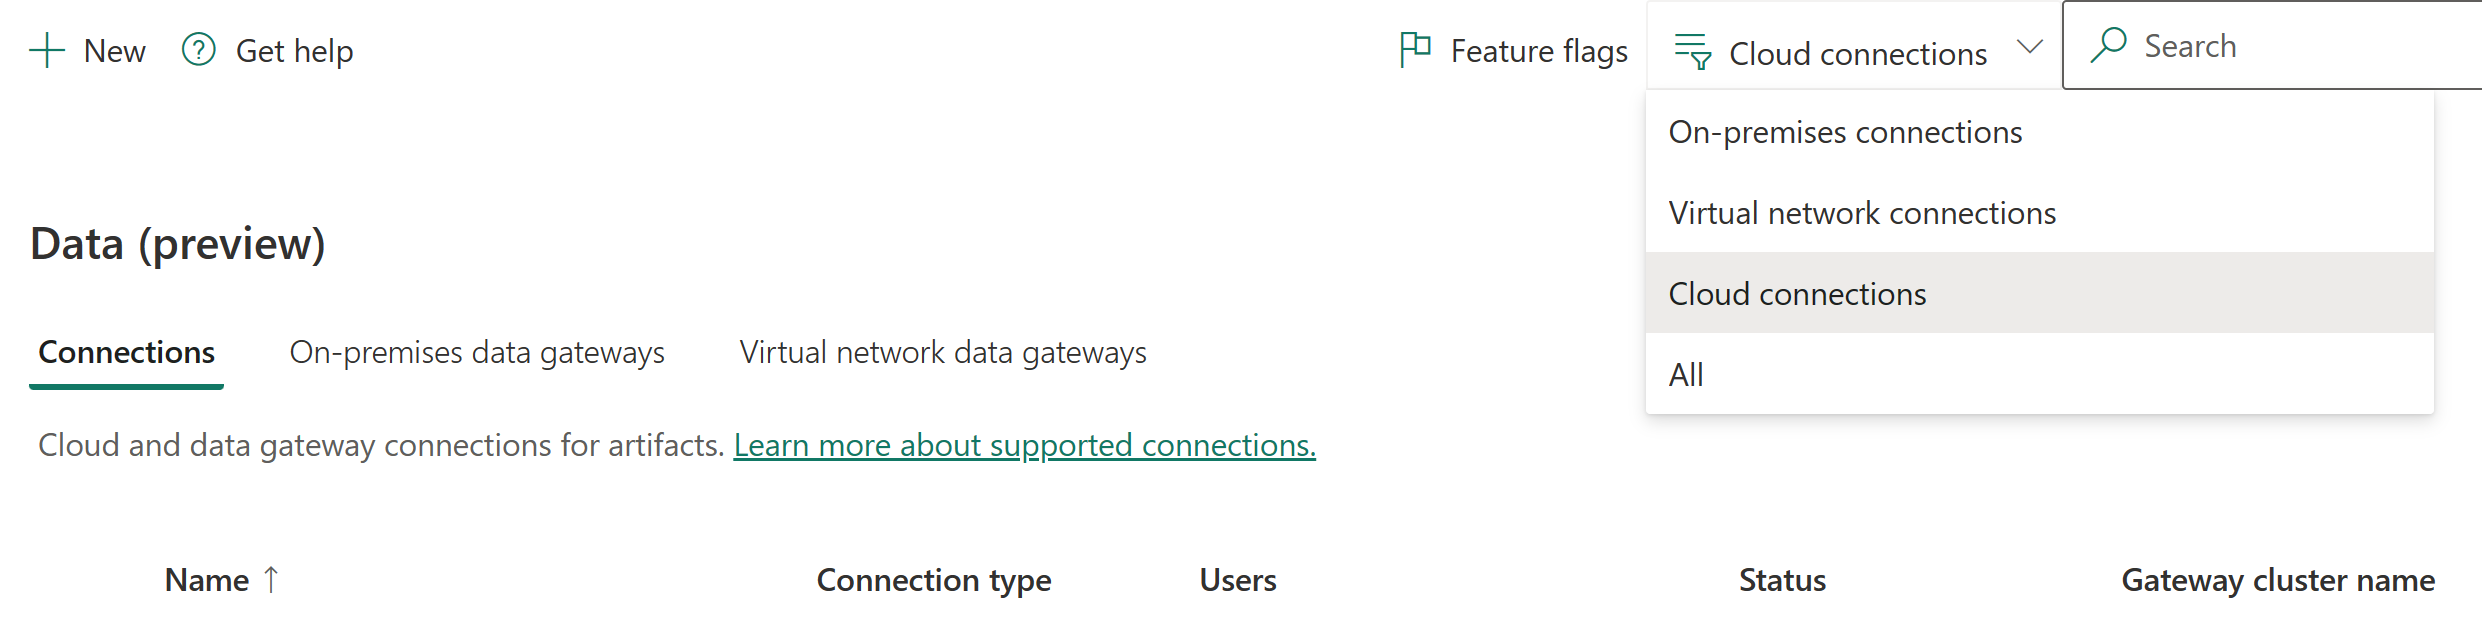
Выберите "Управление пользователями " на верхней ленте
На экране "Управление пользователями" :
- Добавление пользователей или групп безопасности из организации
- Выберите новое имя пользователя
- Выберите их роль: пользователь, пользователь с перепубликацией или владелец
Выберите "Общий доступ", чтобы предоставить им доступ


Примечание.
Необходимо добавить пользователей в каждый источник данных отдельно. Каждый из них имеет собственный список доступа.
Примечание.
Пользователь видит во вкладке Подключения раздела Управление подключениями и шлюзами только те соединения, к которым у него есть доступ. Соединения, в которых пользователь не участвует, не отображаются на этой странице, даже если пользователь является администратором клиента и включён переключатель Администрирование клиента.
Удаление пользователей из источника данных
Чтобы удалить доступ, перейдите на вкладку "Управление пользователями" и удалите пользователя или группу безопасности из списка.
Управление разрешениями общего доступа
Управление доступом к подключениям в организации. По умолчанию пользователи могут совместно использовать подключения, если они:
- Владельцы подключений или администраторы
- Пользователи с разрешениями общего доступа
Общий доступ к подключениям помогает командам совместно работать, сохраняя учетные данные в безопасности. Общие подключения работают только в Fabric.
Примечание.
Гостевые пользователи могут столкнуться с ограничениями при предоставлении общего доступа к подключениям в Fabric, если свойства гостевых пользователей B2B организации в Microsoft Entra блокируют возможность обнаружения пользователей и предоставления общего доступа.
Ограничение общего доступа к подключению
Администратор клиента может ограничить доступ к подключениям:
Вам нужны права администратора службы Power BI
Откройте параметры Power BI или Fabric и перейдите к Управление подключениями и шлюзами
Включите переключатель администрирования арендаторов в правом верхнем углу
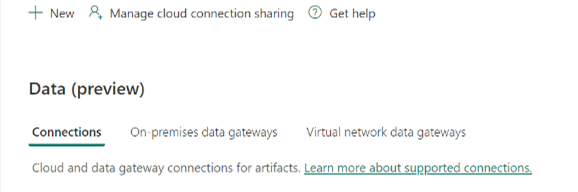
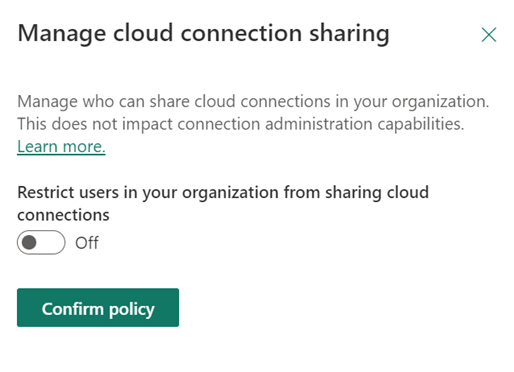
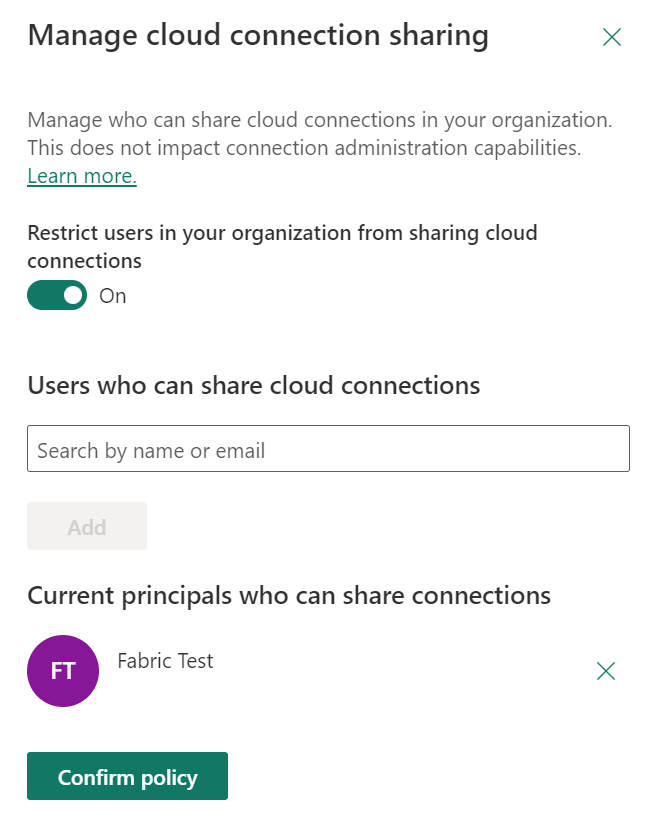
Выберите "Блокировка общих облачных подключений " и включите его.
- При отключении (по умолчанию): любой пользователь может совместно использовать подключения
- Когда включено: общий доступ заблокирован на уровне клиента
Необязательно. Добавление определенных пользователей в список разрешений:
- Найдите пользователей и нажмите кнопку "Добавить"
- Перечисленные пользователи по-прежнему могут совместно использовать подключения
- Всем остальным запрещено делиться
Примечание.
- Блокировка общего доступа может ограничить совместную работу между пользователями
- Существующие общие подключения остаются общими при включении ограничения
Управляйте подключениями на уровне всего клиента с помощью API администрирования
Примечание.
API для подключения администратора находятся в предварительном просмотре. Имена, конечные точки и поведение могут измениться до появления общей доступности.
Администраторы арендаторов могут инвентаризировать и управлять каждым соединением в арендаторе с помощью API администраторских соединений, независимо от того, кто создал соединение или в каком рабочем пространстве оно используется. Административные конечные точки охватывают все типы соединений, не только облачные. В отличие от эндпоинта List Connections для владельца подключения, который возвращает только те подключения, которыми вы владеете или к которым вам предоставлен общий доступ, административные эндпоинты возвращают подключения во всём тенанте.
Вызывающий должен быть администратором Fabric или аутентифицировать с помощью сервисного принципа с областью действия Tenant.Read.All или Tenant.ReadWrite.All.
Эти API помогают вам:
- Обнаружите и инвентаризируйте: перечислите все соединения в арендаторе и изучите такие детали, как тип разъёма, тип аутентификации, конечные точки и актуальность.
- Управляйте правами владения: принимайте во владение подключения, оставшиеся без владельца, когда их создатель покидает организацию, и переназначайте подключения, чтобы рабочие нагрузки продолжали выполняться.
- Регулируйте безопасность и соответствие: выявляйте небезопасные типы учетных данных и проверяйте домены конечных данных по вашим сетевым политикам.
- Поддерживайте операционную гигиену: найдите дублирующиеся или устаревшие соединения и удалите те, которые вам больше не нужны.
| Operation | API |
|---|---|
| Перечислите все связи в арендаторе | Подключения — Список подключений |
| Получите одно соединение | Подключения — Получить соединение |
| Удаление подключения | Подключения — Удалить соединение |
| Перечислите назначения ролей на соединении | GET /v1/admin/connections/{connectionId}/roleAssignments |
| Добавить назначение роли (назначить владельца) | POST /v1/admin/connections/{connectionId}/roleAssignments |
| Обновление назначения роли | PATCH /v1/admin/connections/{connectionId}/roleAssignments/{roleAssignmentId} |
| Удалить назначение роли | DELETE /v1/admin/connections/{connectionId}/roleAssignments/{roleAssignmentId} |
Чтобы перечислить все соединения клиента, отправьте HTTP GET-запрос к конечной точке соединений администратора, указав токен в заголовке Authorization:
GET https://api.fabric.microsoft.com/v1/admin/connections
Authorization: Bearer <token>
Успешный ответ возвращает value массив объектов соединения. Каждый объект включает идентификацию, тип подключения, детали соединения (путь и тип конечной точки), уровень конфиденциальности, данные об учетных данных и актуальность соединения:
{
  "value": [
    {
      "id": "6952a7b2-aea3-414f-9d85-6c0fe5d34539",
      "displayName": "ContosoConnection1",
      "gatewayId": "8f72eea3-d989-4a5a-aeed-02b3aaa2ddd0",
      "connectivityType": "ShareableCloud",
      "connectionDetails": {
        "type": "Web",
        "path": "https://www.contoso.com"
      },
      "privacyLevel": "Public",
      "credentialDetails": {
        "credentialType": "Anonymous",
        "singleSignOnType": "None",
        "connectionEncryption": "NotEncrypted",
        "skipTestConnection": false
      },
      "connectionRecency": {
        "createdDateTime": "2023-05-23T16:22:20Z",
        "lastBoundDateTime": "2023-05-26T16:22:20Z",
        "lastCredentialUsedDateTime": "2023-05-27T16:22:20Z"
      }
    }
  ],
  "continuationToken": "LDEsMTAwMDAwLDA%3D"
}
Если у вас более 100 подключений, используйте continuationToken параметр запроса в последующих запросах для просмотра всех результатов.
Возьмите на себя ответственность или переназначите соединение
Когда первоначальный владелец соединения покидает организацию или вам нужно перенести соединение к другому владельцу, используйте API назначения ролей, чтобы предоставить роль владельца пользователю или руководителю сервиса. Это действие поддерживает работу зависимых конвейеров, потоков данных и других элементов.
Чтобы назначить владельца, отправьте HTTP POST на конечную точку roleAssignments соединения с принципалом и ролью в теле запроса:
POST https://api.fabric.microsoft.com/v1/admin/connections/{connectionId}/roleAssignments
Authorization: Bearer <token>
Content-Type: application/json

{
  "principal": {
    "id": "aaaaaaaa-bbbb-cccc-dddd-eeeeeeeeeeee",
    "type": "User"
  },
  "role": "Owner"
}
Чтобы проверить, кто сейчас имеет доступ к соединению, отправьте HTTP GET на тот же конечный пункт, чтобы перечислить все назначения ролей. Чтобы изменить существующее назначение, отправьте HTTP-запрос PATCH на .../roleAssignments/{roleAssignmentId} с новым значением role. Чтобы удалить доступ, отправьте HTTP DELETE на .../roleAssignments/{roleAssignmentId}.