Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Применимо к: Шифрование двойным ключом Microsoft Purview, Microsoft Purview, Защита информации Microsoft Purview
Описание службы для Microsoft Purview
Шифрование с двойным ключом (DKE) позволяет защитить конфиденциальные данные в соответствии с особыми требованиями. DKE позволяет вам контролировать ключи шифрования. Она использует два ключа для защиты данных; Один ключ находится в вашем управлении, а второй ключ безопасно хранится в Microsoft Azure. Вы сохраняете контроль над одним из ключей с помощью службы шифрования с двойным ключом. Для просмотра данных, защищенных с помощью шифрования с двойным ключом, требуется доступ к обоим ключам.
DKE обеспечивает соблюдение нормативных требований по нескольким нормативным актам и стандартам, таким как Общий регламент по защите данных (GDPR), Закон о преемственности и подотчетности медицинского страхования (HIPAA), Закон Грэмма-Лича-Блайли (GLBA), российский закон о локализации данных — Федеральный закон No 242-ФЗ, Федеральный закон Австралии о конфиденциальности 1988 года и Закон Новой Зеландии о конфиденциальности 1993 года.
После настройки службы DKE и ключей к конфиденциальному содержимому можно применить защиту с помощью меток конфиденциальности.
Поддерживаемые сценарии развертывания
DKE поддерживает несколько различных конфигураций, включая облачные и локальные развертывания. Благодаря таким развертываниям зашифрованные данные остаются непрозрачными, где бы они ни хранились.
Службу шифрования с двойным ключом, используемую для запроса ключа, можно разместить в любом месте (на локальном сервере управления ключами или в облаке). Вы поддерживаете службу так же, как и любое другое приложение. Шифрование с двойным ключом позволяет управлять доступом к службе шифрования с двойным ключом. Вы можете хранить конфиденциальные данные локально или переместить их в облако. Шифрование с двойным ключом позволяет управлять хранением данных и ключа в одном и том же географическом расположении.
Дополнительные сведения о корневых ключах облачных клиентов по умолчанию см. в разделе Управление корневым ключом для службы управления правами Azure.
Когда вашей организации следует внедрять DKE
DKE подходит не для каждой организации и не для всех ваших данных. Предположим, что типичный ландшафт организационных данных имеет следующую структуру:
Неконфиденциальные данные (около 80 % данных): большая часть данных организации попадает в эту категорию. В настоящее время нет никаких проблем или опасений, связанных с перемещением этих данных в облако. Перемещение таких данных в облако может быть полезным, и организация может использовать встроенные в облако средства безопасности.
Конфиденциальные данные (около 15% данных): конфиденциальные данные необходимо защищать. Организация ожидает, что поставщик облачных услуг обеспечит безопасность и повысит производительность для этой категории данных, чтобы обеспечить соответствие нормативным требованиям. Вы хотите убедиться, что эти данные правильно помечены с помощью Защита информации Microsoft Purview и защищены с помощью политик управления доступом, хранения и аудита.
Высокая конфиденциальность (около 5% данных): этот набор является жемчужиной в короне организации и нуждается в усиленной охране. Организация не хочет, чтобы кто-либо имел доступ к таким данным. К этой категории данных также могут применяться нормативные требования, согласно которым ключи должны располагаться в том же географическом регионе, что и данные. Ключи также могут находиться под строгим хранением организации. Это содержимое имеет самый высокий уровень секретности в вашей организации ("Совершенно секретно"), и доступ к нему ограничен лишь несколькими людьми. Злоумышленники охотятся за особо конфиденциальными данными. Потеря этих данных может нанести ущерб репутации организации и подорвать доверие ее клиентов.
Как уже упоминалось, шифрование с двойным ключом предназначено для самых конфиденциальных данных, к которым предъявляются самые строгие требования к защите. Перед развертыванием следует проявить должную осмотрительность при подборе подходящих данных для охвата этим решением. В некоторых случаях может потребоваться сузить области и использовать другие решения. Например, для большей части ваших данных рассмотрите возможность защиты информации Microsoft Purview с ключами, управляемыми корпорацией Майкрософт, или используйте собственный ключ (BYOK). Этих решений достаточно для документов, на которые не распространяются усиленные меры защиты и нормативные требования. Также эти решения дают возможность пользоваться самыми мощными службами Microsoft 365; служб, которые нельзя использовать с зашифрованным DKE содержимым. Например, вы можете:
- правила потока обработки почты, включая защиту от вредоносных программ и спама, которые требуют видимости вложения
- Microsoft Delve
- Обнаружение электронных данных
- Поиск и индексирование контента
- Веб-приложения Office, включая функции совместного редактирования
- Copilot
Зашифрованные данные DKE недоступны службам Microsoft 365, включая Copilot, в неактивном состоянии. При использовании данных, зашифрованных DKE, в Office, они по-прежнему недоступны для Copilot, и вы не можете использовать Copilot в приложениях при работе с данными, зашифрованными DKE.
Внешние приложения или службы, не интегрированные с DKE через пакет SDK Microsoft Information Protection, не могут выполнять действия с зашифрованными данными. Microsoft Information Protection SDK 1.7+ поддерживает шифрование с двойным ключом. Приложения, интегрируемые с нашим пакетом SDK, могут использовать эти данные с достаточными разрешениями и интеграциями.
Когда данные, зашифрованные DKE, используются в приложении Office, они могут быть доступны другим службам Microsoft 365 в зависимости от вашей версии Office:
В последних версиях Office используемые данные DKE также недоступны для служб Microsoft 365. Так как это изменение было внесено одновременно с отдельным элементом управления конфиденциальностью для меток конфиденциальности, который запрещает отправку помеченного содержимого сетевым возможностям для анализа, вы можете определить минимальные версии Office с помощью таблицы возможностей и строки "Запрет сетевых функций, анализирующих содержимое".
В предыдущих версиях Office используемые данные DKE доступны службам Microsoft 365, если вы не используете параметр политики для отключения сетевых функций, анализирующих содержимое. Дополнительные сведения см. статье Использование параметров политики для управления средствами управления конфиденциальностью в Microsoft 365 профессиональный плюс.
Используйте возможности Защиты информации Microsoft Purview (классификация и метки) для защиты большей части конфиденциальных данных и используйте DKE только для критически важных данных. Шифрование с двойным ключом актуально для конфиденциальных данных в строго регулируемых отраслях, таких как финансовые услуги и здравоохранение.
Функции меток конфиденциальности, не поддерживающие DKE
Так как DKE не использует облачный ключ, управляемый службой управления правами Azure, некоторые функции меток конфиденциальности не могут работать с содержимым, зашифрованным DKE:
Совместное редактирование и автосохранение
- Совместная работа и автосохранение не поддерживаются для документов Office, зашифрованных с помощью DKE. Метки с DKE по-прежнему отображаются в приложениях Office, но совместное редактирование и автосохранение отключаются при применении метки. Дополнительные сведения см. в разделе "Совместная работа для файлов, зашифрованных с помощью меток конфиденциальности".
Files в SharePoint и OneDrive
- SharePoint и OneDrive не могут обрабатывать файлы, зашифрованные DKE. Эти файлы нельзя открыть в Office для Интернета, а функции совместной работы, такие как совместное редактирование, обнаружение электронных данных, предотвращение потери данных и поиск, не работают для зашифрованных DKE файлов в этих расположениях. Дополнительные сведения см. в статье Включение меток конфиденциальности для файлов в SharePoint и OneDrive.
Метка по умолчанию для библиотеки документов SharePoint
- Метку конфиденциальности, использующую DKE, невозможно задать в качестве метки конфиденциальности по умолчанию для библиотеки документов SharePoint. Дополнительные сведения см. в статье Настройка метки конфиденциальности по умолчанию для библиотеки документов SharePoint.
Компоненты и страницы Loop
- Метки конфиденциальности, настроенные с помощью DKE, не поддерживаются для компонентов и страниц Loop. Дополнительные сведения см. в разделе Метки конфиденциальности для компонентов и страниц Loop.
Собрания и чат Teams
- Метки DKE нельзя использовать для защиты элементов календаря, собраний Teams и чата. Для собраний и чатов требуется шифрование, использующее службу управления правами Azure. Дополнительные сведения см. в статье "Использование меток конфиденциальности для защиты элементов календаря, собраний Teams и чата".
Если у ваших организаций есть какие-либо из следующих требований, вы можете использовать DKE для защиты своего содержимого:
- Согласно нормативным требованиям к хранению ключей в пределах географических границ.
- Все ключи, которые вы храните для шифрования и расшифровки данных, хранятся в вашем центре обработки данных.
Рабочий процесс шифрования DKE
В этом разделе рабочий процесс разбивается на отдельные этапы, чтобы проиллюстрировать, как два ключа используются для защиты документа Office.
Шаг 1. Начальная загрузка
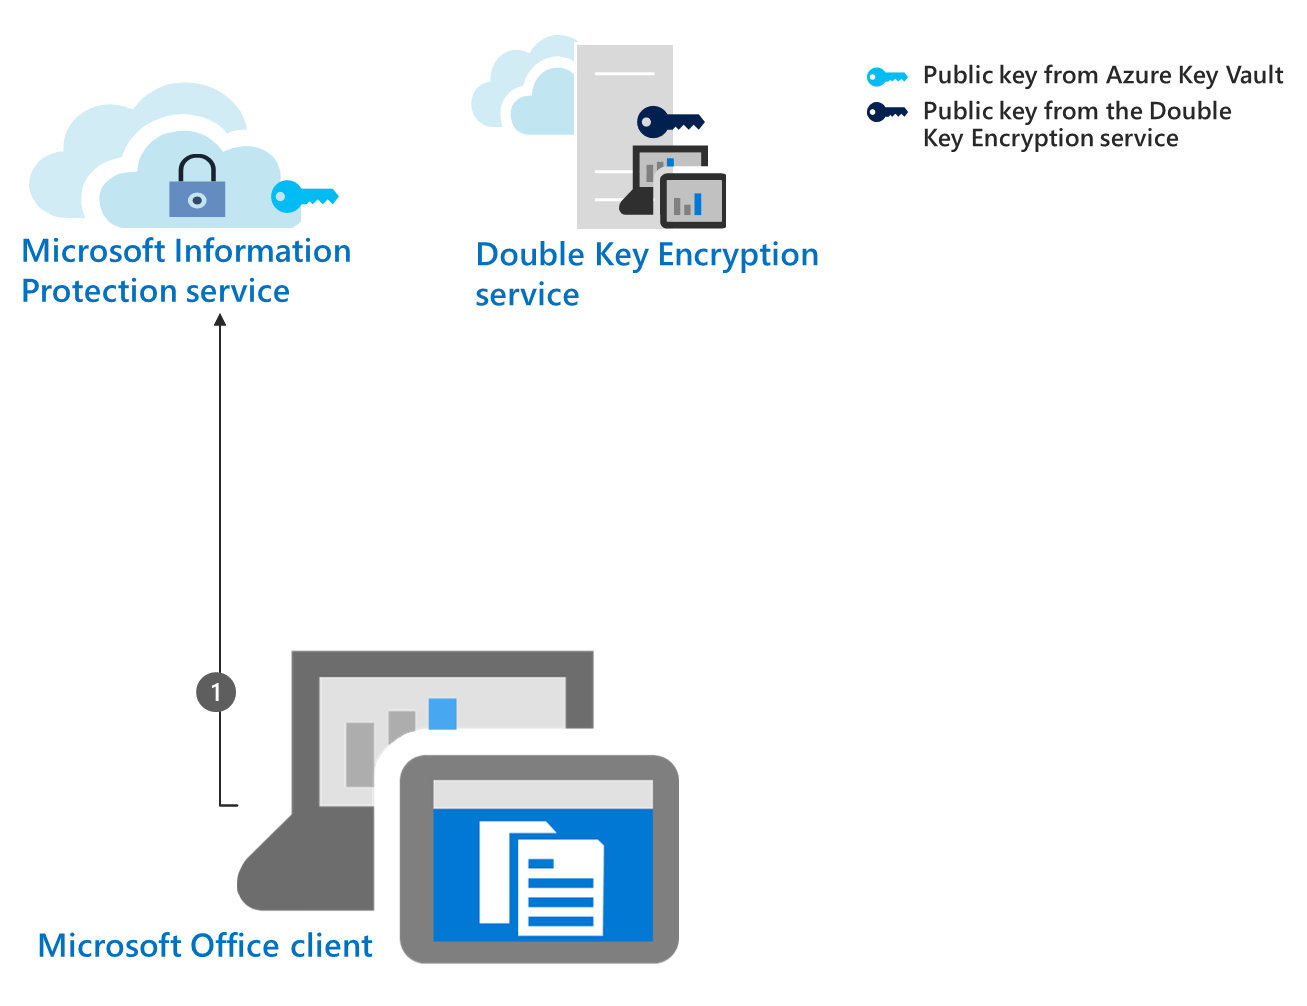
Клиент Microsoft Office выполняет задачи настройки при запуске и отправляет запросы и сведения в службу шифрования управления правами Azure. Этот процесс также называется начальной загрузкой. Задачи включают авторизацию пользователя с помощью Microsoft Entra ID, загрузку сертификатов и шаблонов и т. д. Задачи начальной загрузки — это задачи первого подключения и запуска, предоставляющие пользователю доступ к политикам шифрования Управления правами Azure.
Шаг 2. Сбор и кэширование открытого ключа для службы управления правами Azure
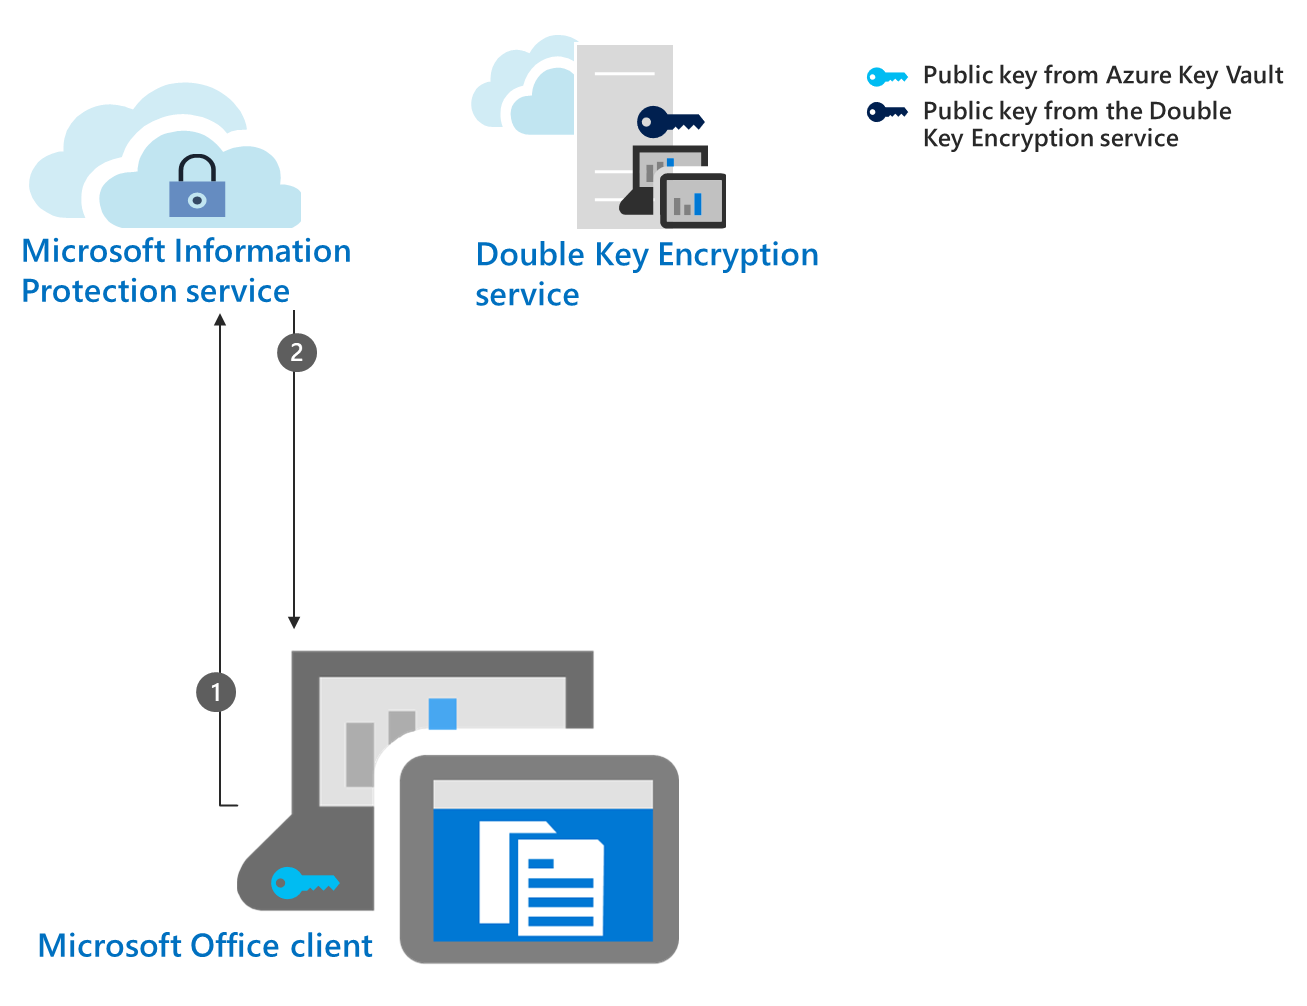
Приложение Office извлекает открытый ключ из Azure Key Vault в службе шифрования на основе того, что авторизованный пользователь использует Microsoft Entra ID. После сбора клиент по умолчанию кэширует ключ на 30 дней. После кэширования клиенту не требуется повторно загружать данные в службу управления правами Azure, пока срок действия ключа не истечет. Администратор может настроить другой период кэширования для службы управления правами Azure. Для этого ключа необходимо задать период кэширования или принять значение по умолчанию в 30 дней. Без периода кэширования автономная публикация не работает.
Шаг 3. Запрос открытого ключа DKE
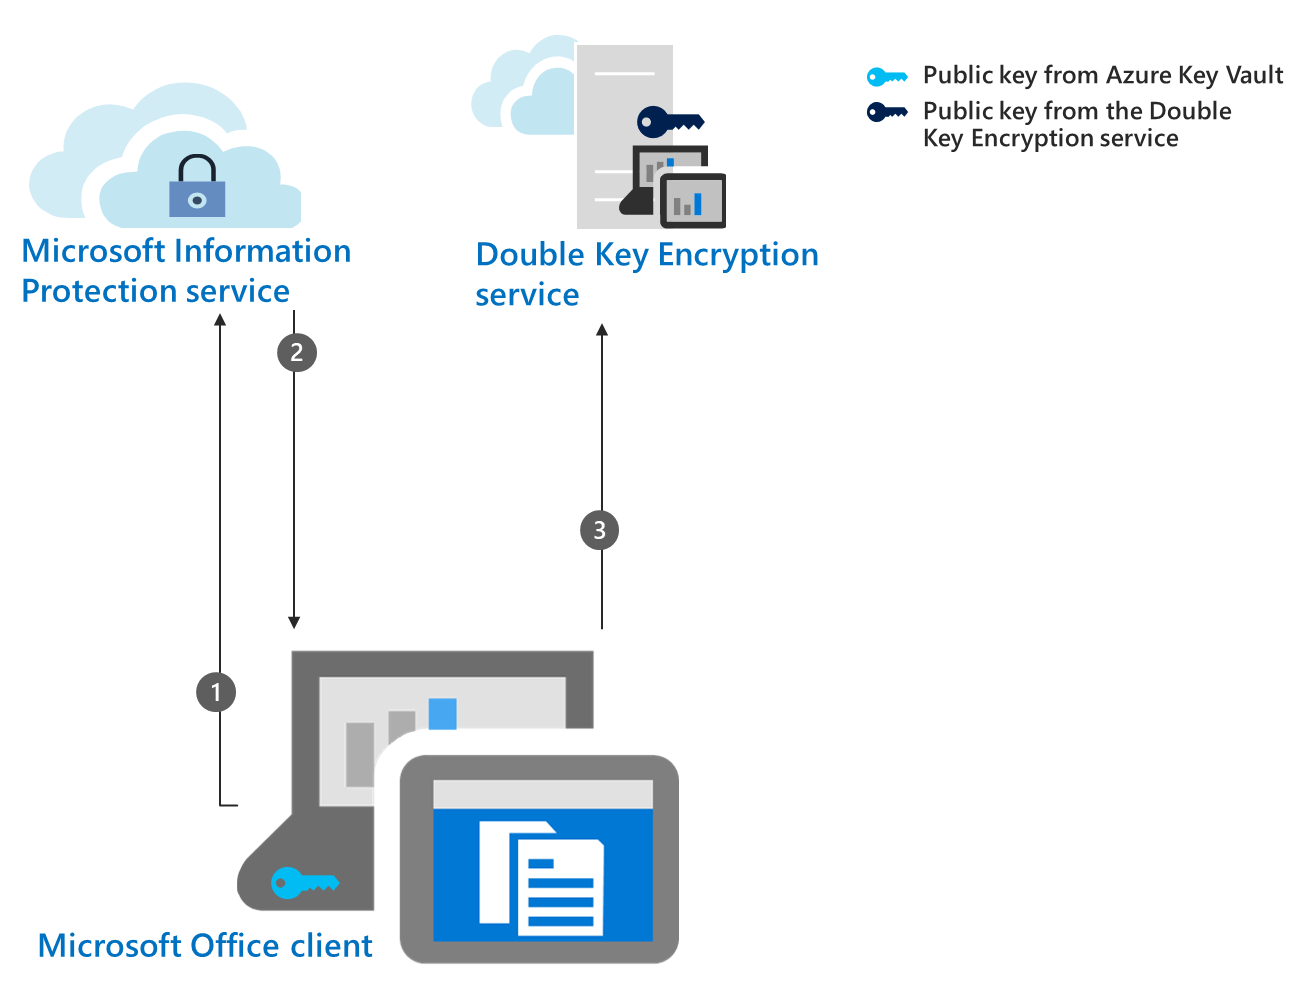
Клиент Office запрашивает другой открытый ключ в службе шифрования с двойным ключом на основе авторизованного пользователя, использующего Microsoft Entra ID.
Шаг 4. Соберите и кэшируйте ключ DKE
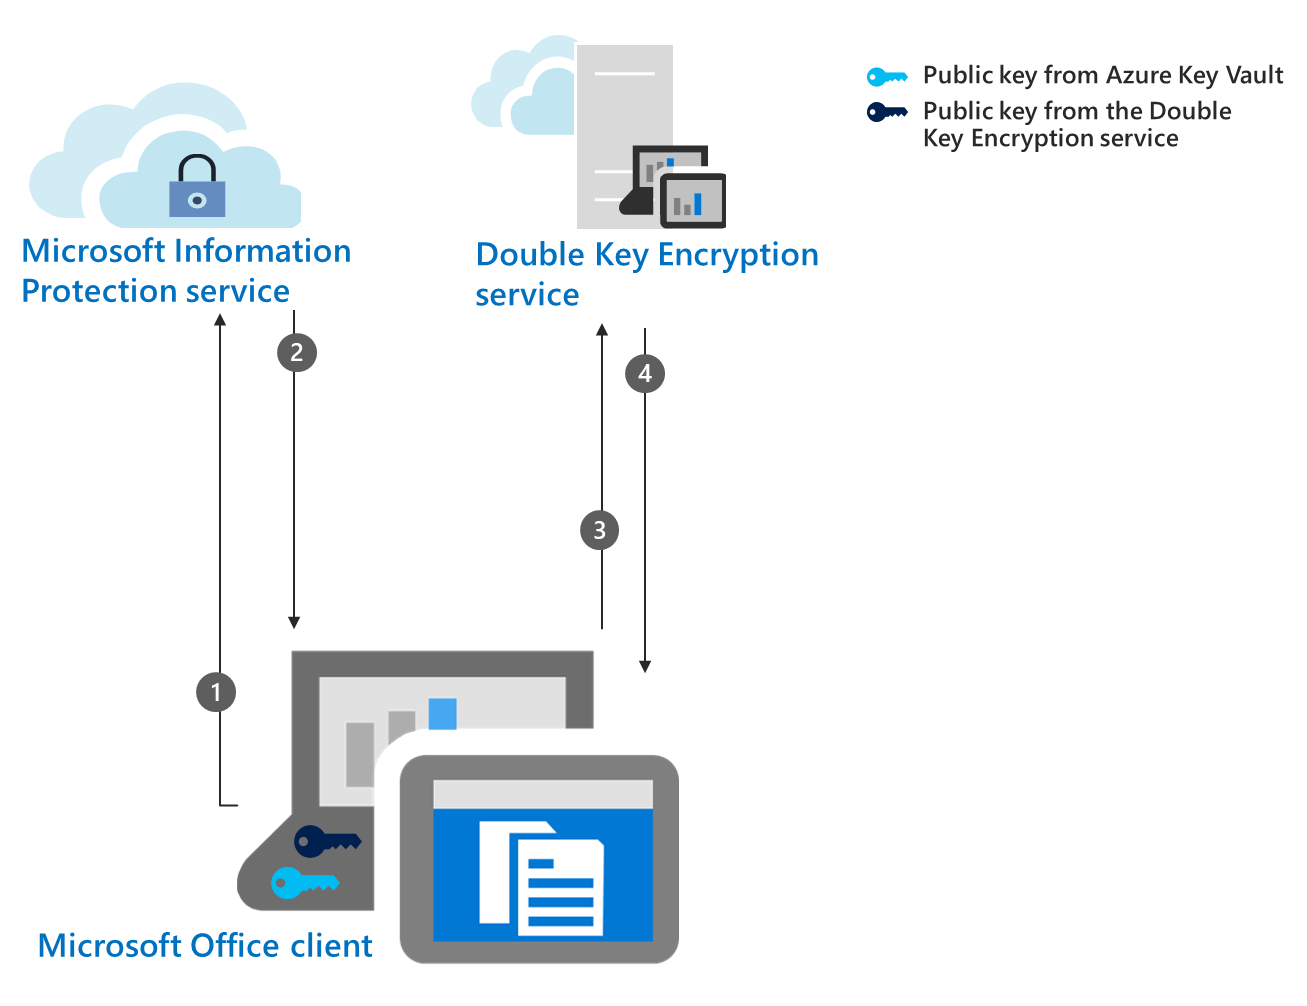
Служба шифрования с двойным ключом отправляет этот открытый ключ клиенту Office. Клиент кэширует ключ на устройстве в течение времени, в течение которого он настроен. В отличие от ключа от Azure,
Вам не нужно настраивать период кэширования для ключа, размещенного службой шифрования с двойным ключом.
Если вы хотите настроить период кэша, вы можете настроить его при развертывании службы шифрования с двойным ключом или после развертывания.
Шаг 5. Защита документа с помощью ключа DKE
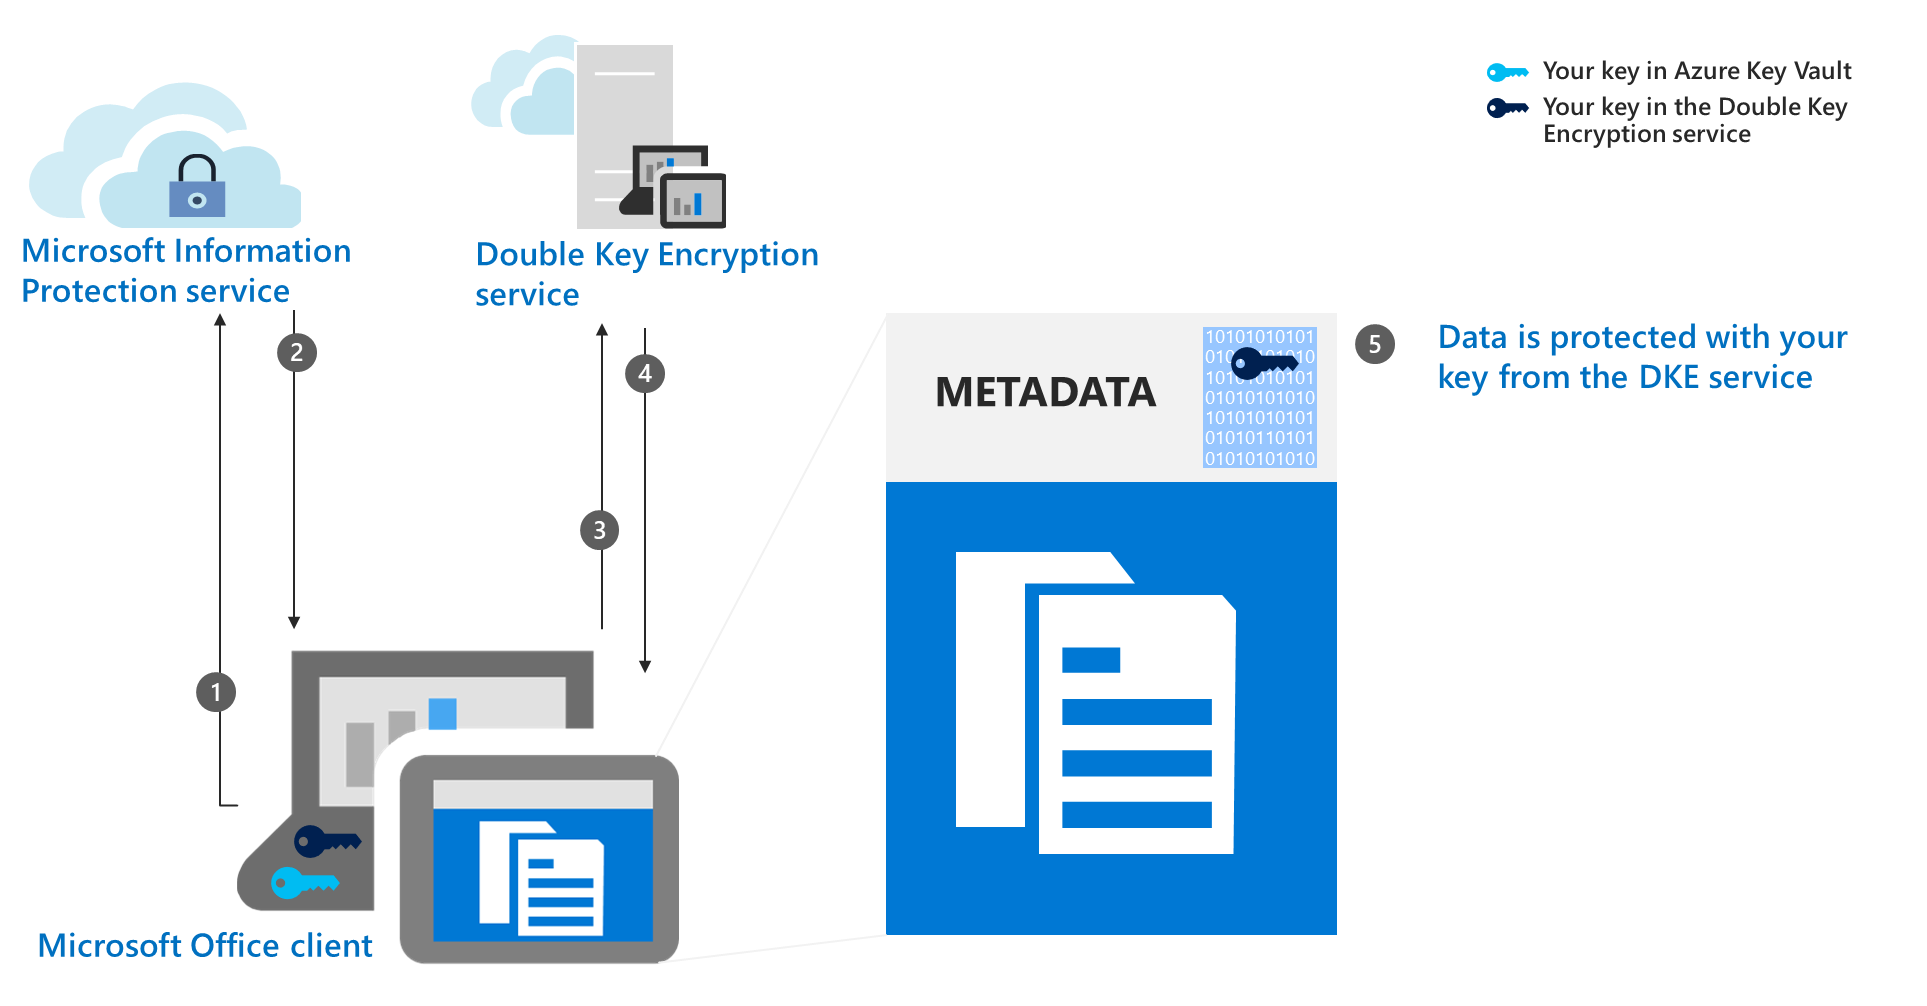
Клиент Microsoft Office шифрует часть метаданных , которые управляют доступом к содержимому , с помощью открытого ключа, полученного из службы шифрования с двойным ключом.
Шаг 6. Защита документа с помощью ключа Azure
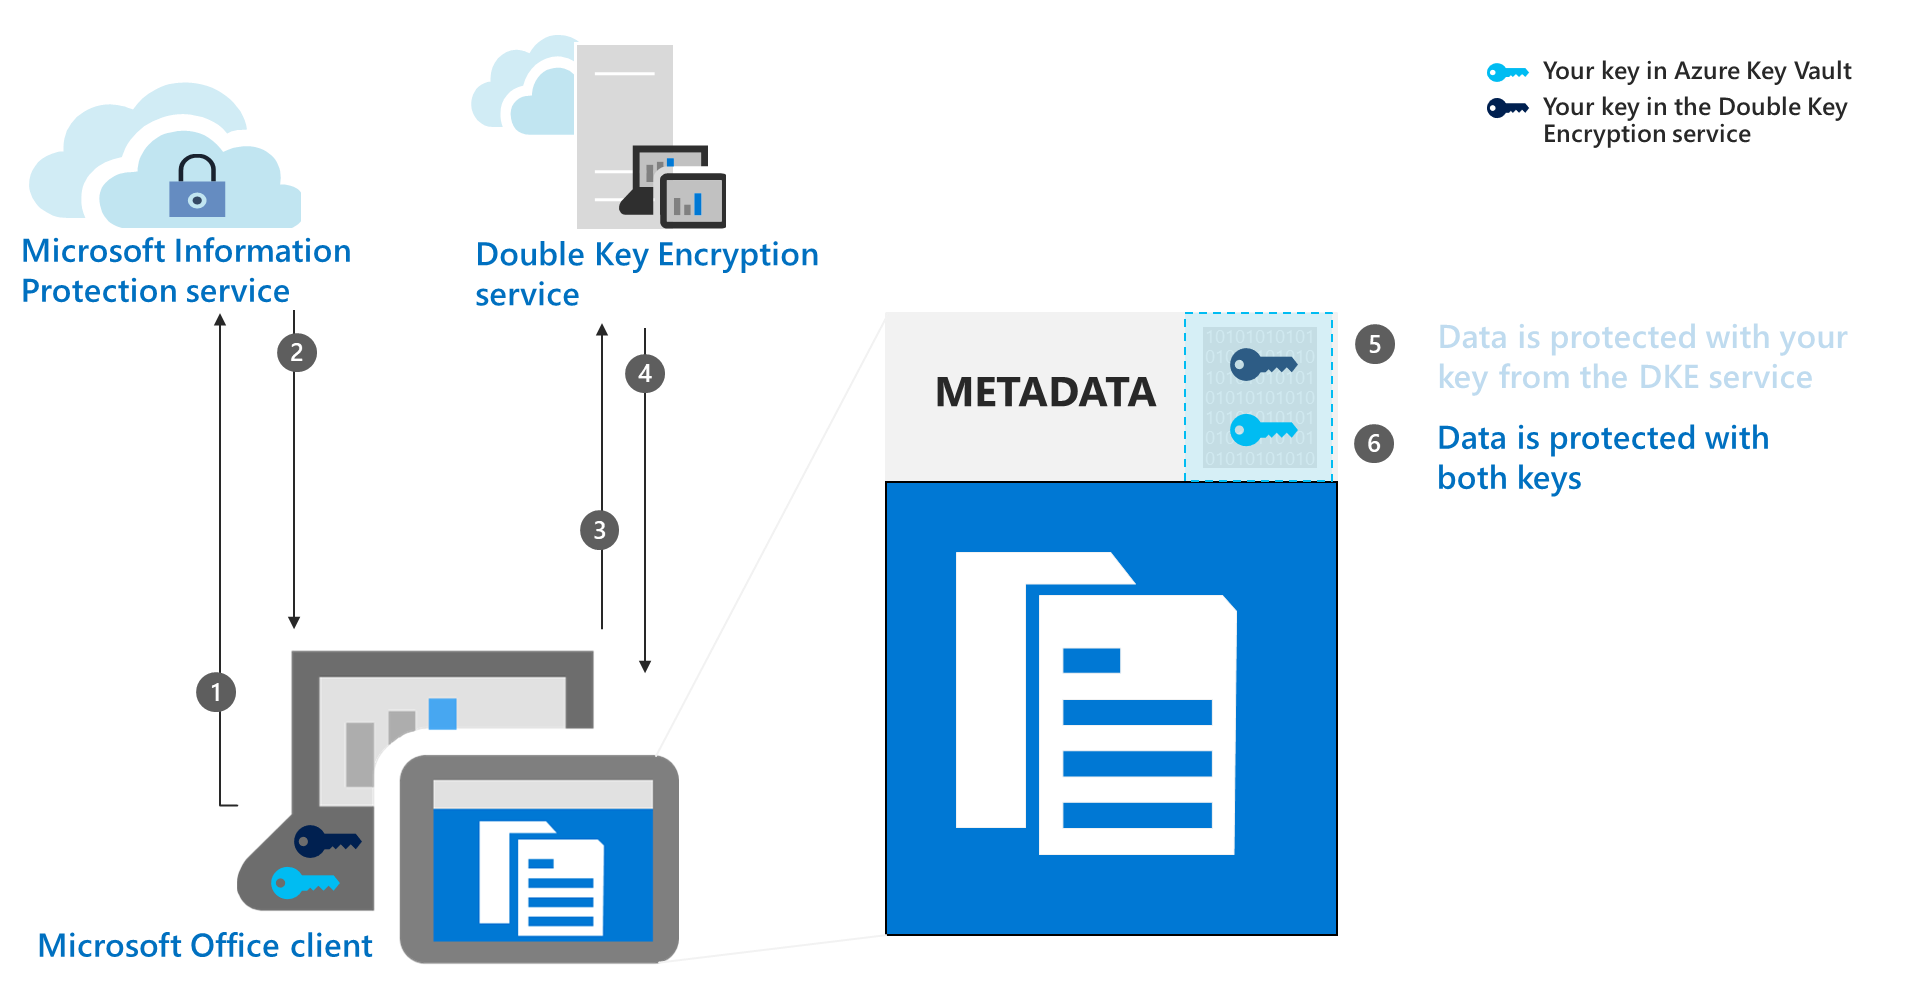
Клиент Microsoft Office шифрует уже зашифрованную часть метаданных документа с помощью открытого ключа из Azure.
Теперь данные защищены обоими ключами.
Системные и лицензионные требования для DKE
В этом разделе подробно описаны требования к серверу и клиенту, а также к конфигурации, которые должны быть выполнены для успешного развертывания DKE в вашей среде.
лицензионные требования для DKE
Параметры лицензирования для шифрования с двойным ключом см. в разделе "Защита информации Microsoft Purview с двойным ключом" в описании службы Microsoft Purview.
Для DKE требуется служба управления правами Azure
DKE работает с метками конфиденциальности и требует шифрования с управлением правами от Защита информации Microsoft Purview.
Требования к меткам DKE для приложений Office
Используйте метки конфиденциальности, встроенные в приложения Office, для поддержки DKE в Word, Excel, PowerPoint и Outlook. Поддерживаемые версии см. в таблицах возможностей и в строке Шифрование с двойным ключом (DKE).
DKE на клиентских компьютерах
Пользователи применяют метки конфиденциальности DKE через эти интерфейсы.
Метки конфиденциальности в приложениях Office для Windows
Защита информации Microsoft Purview Метка файлов Microsoft Purview в проводнике Windows
Защита информации Microsoft Purview PowerShell
Сканер защиты информации Microsoft Purview Защита информации Microsoft Purview
Установите необходимые компоненты на каждом клиентском компьютере, на котором вы хотите защитить и использовать защищенные документы.
Поддерживаемые среды для хранения и просмотра содержимого, защищенного DKE
Поддерживаемые приложения. Приложения Microsoft 365 для предприятий Клиенты на Windows, включая Word, Excel, PowerPoint и Outlook.
Поддержка содержимого в Интернете. Документы и файлы, защищенные с помощью шифрования с двойным ключом, можно хранить в Интернете как в SharePoint, так и в OneDrive. Вы должны пометить и защитить документы и файлы с помощью DKE для поддерживаемых приложений перед отправкой в эти расположения. Вы можете отправить зашифрованный контент по электронной почте, но вы не сможете просматривать зашифрованные документы и файлы в Интернете. Вместо этого необходимо просматривать защищенное содержимое с помощью поддерживаемых классических приложений и клиентов на локальном компьютере.
Применение меток к сценариям за пределами приложений Office. Применяйте метки DKE за пределами приложений Office с помощью средства создания меток Защита информации Microsoft Purview файлов в проводник кнопках контекстного меню Защита информации Microsoft Purview командлетов для создания меток PowerShell или Сканер защиты информации Microsoft Purview.
Просмотр содержимого, защищенного DKE, за пределами приложений Office. Средство Защита информации Microsoft Purview Viewer можно использовать для использования сообщений электронной почты и документов, защищенных DKE, таких как PDF.
Сценарии "Только шифрование" и "Не пересылать". Параметры "Только шифрование" и "Не пересылать" не поддерживаются DKE в Outlook. Все другие приложения Office поддерживают определяемые пользователем метки разрешений с помощью DKE.