Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Примечание.
Если вы ищете сведения о метках конфиденциальности, которые вы видите и можете выбрать в своих приложениях Office, проверьте, проверка их документацию. Например, применяйте метки конфиденциальности к файлам.
Сведения на этой странице предназначены для ИТ-администраторов, которые могут создавать и настраивать эти метки с помощью решения для управления Microsoft Purview.
Для выполнения своей работы сотрудники вашей организации взаимодействуют с другими пользователями как внутри, так и вне организации. Такое взаимодействие означает, что содержимое больше не остается за брандмауэром — оно может перемещаться повсюду, между устройствами, приложениями и службами. При перемещении содержимого оно должно происходить безопасным и защищенным способом, соответствующим бизнес-политикам и политикам соответствия требованиям, установленным в вашей организации.
Метки конфиденциальности из средств защиты информации Microsoft Purview позволяют классифицировать и защищать данные вашей организации, при этом следя за тем, чтобы не пострадали производительность пользователей и их способность к взаимодействию.
В следующем примере из Excel показано, как пользователи могут видеть примененную метку конфиденциальности на панели окна и как легко изменить метку с помощью панели конфиденциальности , доступной в последних версиях Office. Метки также доступны с помощью кнопки "Конфиденциальность " на вкладке " Главная " на ленте.
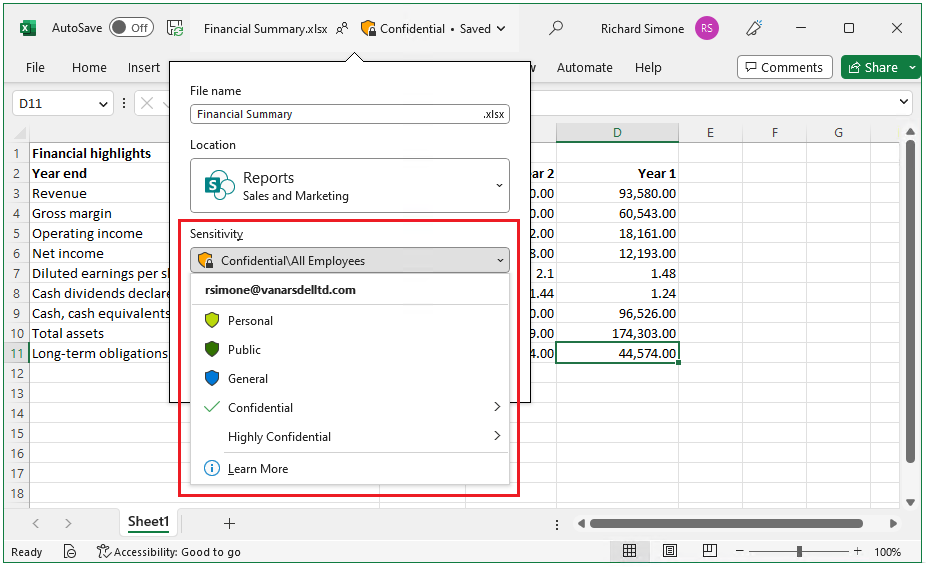
Чтобы применить метки конфиденциальности, пользователи должны войти с помощью своей рабочей или учебной учетной записи Microsoft 365.
Примечание.
В клиентах государственных организаций США метки конфиденциальности поддерживаются на всех платформах.
Если вы используете клиент и сканер Защита информации Microsoft Purview, см. описание Azure Information Protection Premium для государственных учреждений.
Вы можете использовать метки конфиденциальности для указанных ниже целей.
Предоставление параметров защиты, включающих шифрование и применение меток к содержимому. Например, при применении метки "Конфиденциально" к документу или сообщению электронной почты производится шифрование содержимого и добавляется водяной знак "Конфиденциально". Маркировка содержимого включает в себя верхние и нижние колонтитулы, а также водяные знаки, а шифрование также может ограничить, какие действия указанные пользователи могут выполнять с контентом.
Расширение защиты SharePoint при скачивании файлов при настройке метки конфиденциальности по умолчанию для библиотек документов SharePoint и выборе параметра расширения защиты для незашифрованных файлов. Затем, когда эти файлы скачиваются, текущие разрешения SharePoint перемещаются вместе с помеченным файлом.
Защита контента в приложениях Office на различных платформах и устройствах. Поддерживается Word, Excel, PowerPoint и Outlook в классических приложениях Office и Office для Интернета. Поддерживается в Windows, macOS, iOS и Android. Проверка документации других приложений.
Защита содержимого в сторонних приложениях и службах с помощью Microsoft Defender for Cloud Apps. С помощью Defender for Cloud Apps вы можете обнаруживать, классифицировать, помечать и защищать содержимое в сторонних приложениях и службах, таких как SalesForce, Box или DropBox, даже если сторонние приложения или службы не читают метки конфиденциальности или не поддерживают их.
Определение содержимого для дел обнаружения электронных данных. Построитель условий для создания поисковых запросов при обнаружении электронных данных поддерживает метки конфиденциальности, применяемые к содержимому. Например, в рамках дела по обнаружению электронных данных ограничьте содержимое только теми файлами и электронными письмами, которые имеют метку конфиденциальности "Строго конфиденциально". Или наоборот, исключите содержимое файлов и сообщений электронной почты с меткой конфиденциальности "Общедоступный".
Защитите контейнеры, которые включают Teams, группы Microsoft 365, сайты SharePoint, сообщества Viva Engage и рабочие области Loop. Например, настройте параметры конфиденциальности, доступ внешних пользователей и общий доступ к внешним пользователям, доступ с неуправляемых устройств и управляйте тем, как можно предоставлять общий доступ к каналам другим командам.
Защитите собрания и чат , подписав (и при желании зашифровав) приглашения на собрания и любые ответы, а также применяя специальные параметры Teams для собраний и чатов.
Расширение сферы действия меток конфиденциальности на Power BI: при включении этой возможности можно применять и просматривать метки в Power BI, а также защищать данные при их сохранении вне этой службы.
Расширение применения меток конфиденциальности на ресурсы в Microsoft Purview Data Map: при включении этой возможности (в настоящее время в предварительной версии) вы можете применять метки конфиденциальности к файлам и ресурсам со схематизированными данными в Microsoft Purview Data Map. Ресурсы данных схемы включают SQL, Azure SQL, Azure Synapse, Azure Cosmos DB и AWS RDS.
Расширение применения меток конфиденциальности для сторонних приложений и служб. С помощью пакета SDK Microsoft Information Protection сторонние приложения могут считывать метки конфиденциальности и применять параметры защиты.
Добавление меток к содержимому без использования параметров защиты. Вы также можете просто применить метку в результате определения конфиденциальности данных. Это действие предоставляет пользователям визуальное отображение конфиденциальности данных вашей организации, а метки могут создавать отчеты об использовании и данные о действиях для данных с различными уровнями конфиденциальности. На основе этих сведений вы всегда сможете впоследствии применить необходимые параметры защиты.
Защита данных при использовании Microsoft 365 Copilot. Copilot и агенты распознают и интегрируют метки конфиденциальности во взаимодействие с пользователями, чтобы защитить помеченные данные. Дополнительные сведения см. в следующем разделе: Метки конфиденциальности для Microsoft 365 Copilot и Microsoft 365 Copilot Chat.
Во всех этих случаях метки конфиденциальности Microsoft Purview помогут вам обращаться с соответствующим типом содержимого так, как он того требует. С помощью меток конфиденциальности можно определить уровень конфиденциальности данных в организации, и метка может принудительно применять параметры защиты, подходящие для конфиденциальности этих данных. Затем эта защита сохраняется вместе с содержимым.
Дополнительные сведения об этих и других сценариях, поддерживаемых метками конфиденциальности, см. в статье Распространенные сценарии для меток конфиденциальности. Чтобы узнать, как используются метки конфиденциальности, просмотрите отчеты на портале Microsoft Purview.
Постоянно разрабатываются новые возможности, поддерживаемые метками конфиденциальности, поэтому целесообразно просматривать Дорожную карту Microsoft 365.
Что такое метка конфиденциальности
Когда вы назначаете метку конфиденциальности содержимому, она подобно метке, которую вы применяете. Этикетка:
Поддерживает настройку. Вы можете создавать категории, соответствующие определенным бизнес-потребностям вашей организации для разных уровней конфиденциального контента. Например, можно использовать категории "Личная", "Общее", "Общая", "Конфиденциально" и "Строго конфиденциально".
Обычный текст. Так как метка хранится в виде открытого текста в метаданных файлов и электронных писем, сторонние приложения и службы могут ее прочитать, а затем при необходимости применить собственные защитные меры.
Постоянная. Поскольку метка хранится в метаданных файлов и сообщений электронной почты, она остается вместе с содержимым независимо от того, где вы ее сохранили или сохранили. Идентификация меток, уникальная для вашей организации, становится основой для применения и обеспечения соблюдения настроенных политик.
Когда пользователи в организации просматривают примененную метку конфиденциальности, она отображается как тег в приложениях и может быть легко интегрирована в существующие рабочие процессы. Пользователи из других организаций или гости не могут видеть ваши метки конфиденциальности в приложениях.
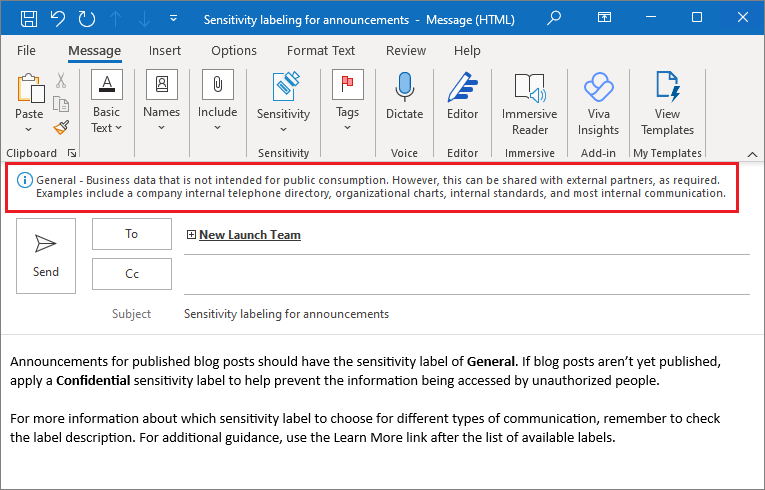
В следующем примере показано открытое электронное письмо, в котором другой пользователь применил метку конфиденциальности с именем "Общий", которая не применяет шифрование. В описании метки, предоставленном администратором, содержатся дополнительные сведения о категории данных, обозначенной этой меткой конфиденциальности.
Примечание.
Не путайте метки конфиденциальности со встроенными уровнями конфиденциальности Outlook, которые указывают на намерения отправителя, но не могут обеспечить безопасность данных.
К каждому элементу, поддерживающему метки конфиденциальности, может применяться одна метка конфиденциальности из вашей организации. К документам и сообщениям электронной почты можно применить как метку конфиденциальности, так и метку хранения.
Возможности меток конфиденциальности
После применения метки конфиденциальности к содержимому, например к электронному письму, приглашению на собрание, документу или странице Loop, метка применяет настроенные параметры защиты к содержимому. Метки конфиденциальности можно настроить для выполнения следующих действий.
Контролируйте доступ к содержимому с помощью шифрования для сообщений электронной почты, приглашений на собрания и документов, чтобы предотвратить несанкционированный доступ к этим данным. Вы также можете выбрать, у каких пользователей или групп есть разрешения на выполнение тех или иных действий и в течение какого времени. Например, можно позволить всем пользователям в вашей организации изменять документ, а некоторой группе в другой организации — только просматривать его. Кроме того, вместо разрешений, определяемых администратором, вы можете позволить пользователям назначать разрешения контенту, когда они применяют метку.
Дополнительные сведения о параметрах управления доступом на основе шифрования при создании или изменении метки конфиденциальности см. в статье Ограничение доступа к содержимому путем использования шифрования в метках конфиденциальности.
Помечайте содержимое при использовании приложений Office, добавляя водяные знаки, верхние и нижние колонтитулы в сообщения электронной почты, приглашения на собрания или документы, к которым применена метка. Подложки можно применять к документам, компонентам и страницам Loop, но не к сообщениям электронной почты или приглашениям на собрания. Проверка документации других приложений. Пример заголовка и подложки:
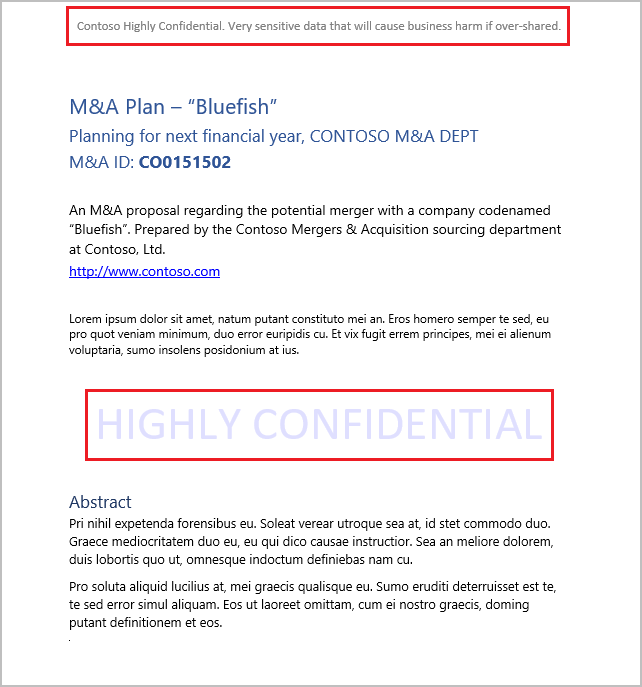
Маркировка содержимого также поддерживает переменные. Например, вставьте имя метки или документа в верхний колонтитул, нижний колонтитул или на водяной знак. Дополнительные сведения см. в разделе Маркировка содержимого с переменными.
Необходимо проверять, когда применяются маркировки содержимого? См. Когда приложения Office применяют маркировку содержимого и шифрование.
Если у вас есть шаблоны или рабочие процессы, основанные на определенных документах, протестируйте эти документы с помощью выбранных пометок содержимого, прежде чем сделать метку доступной для пользователей. Некоторые ограничения длины строки, о которые следует помнить:
Длина водяных знаков не должна превышать 255 символов. Длина верхнего и нижнего колонтитулов ограничена 1024 символами, кроме как в Excel. В Excel общее ограничение для колонтитулов составляет 255 знаков, но оно включает невидимые знаки, например коды форматирования. При достижении этого предела введенная строка не отображается в Excel.
Защитите содержимое в контейнерах, таких как сайты и группы , если включена возможность использовать метки конфиденциальности с контейнерами.
Если не включить эту функцию, настройки параметров защиты для групп и сайтов будут недоступны. Такая конфигурация меток не приводит к автоматическому пометке отдельных элементов. Вместо этого параметры меток защищают содержимое, управляя доступом к контейнеру, в котором может храниться содержимое. К этим параметрам относятся параметры конфиденциальности, доступ внешних пользователей и общий доступ к внешним пользователям, доступ с неуправляемых устройств, обнаружение частных команд и элементы управления общим доступом для каналов.
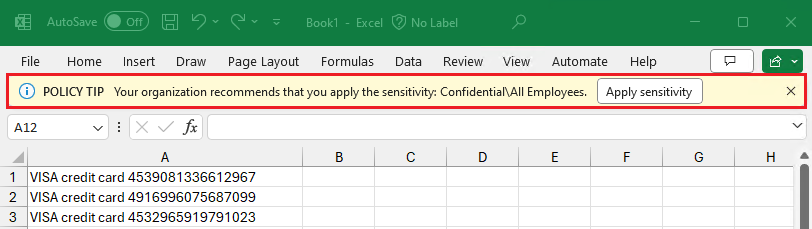
Вы можете автоматически применять метку к файлам и сообщениям электронной почты или рекомендовать метку. Выберите, как идентифицировать конфиденциальную информацию, которую нужно пометить, и метка может применяться автоматически. Либо вы можете предложить пользователям применить метку, которую вы рекомендуете, с помощью подсказки политики. Если вы рекомендуете метку, вы можете настроить запрос, но в следующем примере показан автоматически созданный текст:
Дополнительные сведения о параметрах автоматического присвоения меток для файлов и электронных писем при создании или изменении метки конфиденциальности см. в статьях "Автоматическое применение метки конфиденциальности к данным Microsoft 365 для приложений Office" и "Добавление меток в схему данных Microsoft Purview".
Установите тип ссылки для общего доступа по умолчанию для сайтов SharePoint и отдельных документов. Чтобы предотвратить чрезмерный общий доступ пользователей, задайте области и разрешения по умолчанию для совместного использования документов из SharePoint и OneDrive.
Дополнительные сведения о конфигурациях меток см. в статье Управление метками конфиденциальности для приложений Office.
Области меток
При создании метки конфиденциальности вы указываете ее область. Область определяет две вещи:
- Параметры меток, которые можно будет настроить для этой метки
- Доступность метки для приложений и служб, в том числе возможность ее просмотра и выбора пользователями
Такая конфигурация областей означает, что вы можете использовать метки конфиденциальности, предназначенные только для таких элементов, как файлы, сообщения электронной почты и собрания, и не могут быть выбраны для групп и сайтов. Точно так же можно использовать метки конфиденциальности, предназначенные только для групп и сайтов, которые нельзя выбрать для элементов.
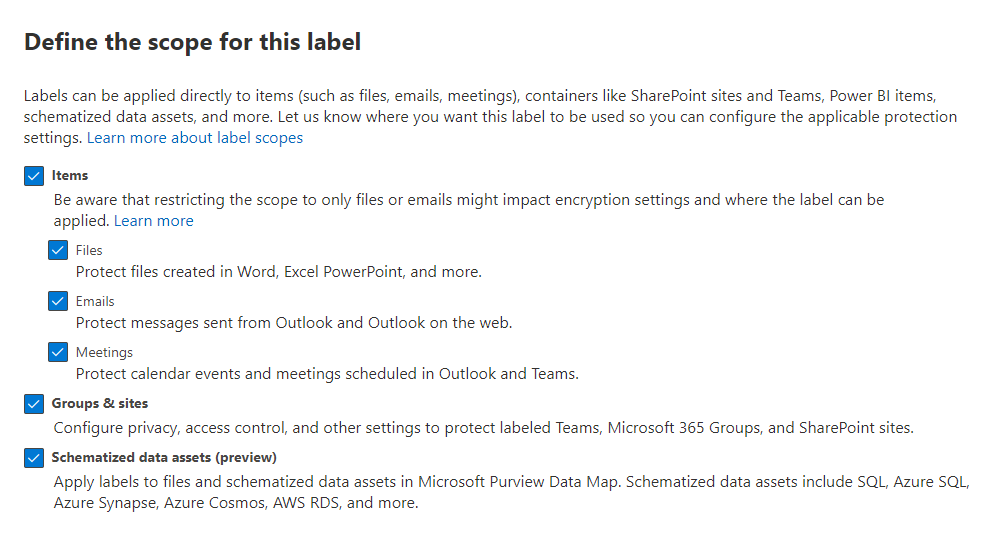
По умолчанию Files & другие ресурсы данных область всегда выбирается для новой метки. Помимо файлов для Office, Loop и Power BI, он включает элементы из Microsoft Fabric и ресурсы данных для схемы данных Microsoft Purview, когда вы расширяете метки конфиденциальности за пределы Microsoft 365. Дополнительные сведения о том, какие элементы поддерживают метки конфиденциальности:
- Для файлов Office: поддерживаемые типы файлов Office
- Для Microsoft Loop: метки конфиденциальности для защиты компонентов и страниц Loop
- Для Power BI: Поддерживаемые пути экспорта
- Для Microsoft Fabric: защита информации в Microsoft Fabric
- Для схемы данных: источники данных, которые подключаются к схеме данных
Проверка документации других приложений. Поддержка меток конфиденциальности постоянно расширяется.
Как правило, сообщения электронной почты область вместе с Files & другими ресурсами данных, так как сообщения часто содержат файлы в виде вложений и обладают одинаковой конфиденциальностью. Многие функции добавления меток требуют, чтобы были выбраны оба варианта, но иногда вы захотите, чтобы новая метка была доступна только для сообщений электронной почты. Дополнительные сведения см. в статье Метки области применения только к файлам или электронным письмам.
Области собраний включают события календаря, параметры собраний Teams и чат команды. Для этого параметра необходимо также выбрать параметр Files & Другие ресурсы данных область и Сообщения электронной почты область. Дополнительные сведения об этом сценарии применения меток см. в статье "Использование меток конфиденциальности для защиты элементов календаря, собраний Teams и чатов".
Группы & сайты область становятся доступными и выбираются по умолчанию, когда вы включаете метки конфиденциальности для контейнеров и синхронизируете метки. Этот параметр позволяет защитить содержимое на сайтах SharePoint, сайтах Teams, сообществах Viva Engage и рабочих пространствах Loop, помечая эти контейнеры, но не помечая элементы в них.
Примечание.
Элементы, которые ранее находились в область схематизированных ресурсов данных, теперь включены в Files & другие ресурсы данных.
Если вы не выберете одну или несколько областей, вы увидите первую страницу параметров конфигурации для этих областей, но параметры не сможете настроить. Для этих страниц с недоступными параметрами нажмите кнопку "Далее", чтобы продолжить настройку параметров для следующей области. Или нажмите Назад, чтобы изменить область метки.
Приоритет метки (важен порядок)
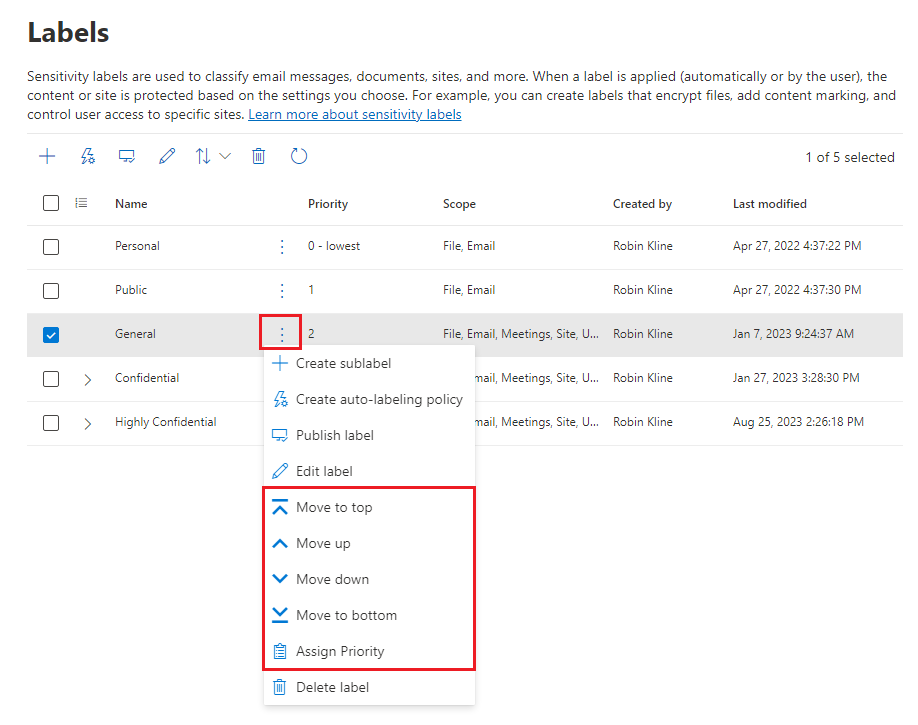
При создании меток конфиденциальности на портале Microsoft Purview они отображаются в списке на странице "Метки" в разделе Information Protection. В этом списке порядок меток важен, так как от него задается их приоритет. Вы хотите, чтобы метка конфиденциальности с наименьшими ограничениями, например "Строго конфиденциально", отображалась внизу списка, а метка конфиденциальности с наименьшими ограничениями, например "Лично" или "Общедоступно", отображалась вверху.
К элементу, такому как документ, сообщение электронной почты или контейнер, можно применить только одну метку конфиденциальности. Если вы используете параметр, требующий от пользователей предоставить обоснование для изменения метки на более низкий уровень конфиденциальности для файлов, сообщений электронной почты и собраний, порядок в этом списке определит более низкий уровень конфиденциальности. Однако этот параметр не применяется к вложенным меткам, которые имеют общий приоритет родительской метки, а также не к ресурсам данных или меткам, защищающим контейнеры.
Примечание.
Если используется современная схема надписей , в которой родительские наклейки заменяются группами надписей, вложенные наклейки в той же группе надписей также не поддерживают настройку выравнивания.
Однако приоритет вложенных меток используется при автоматическом присвоении меток. При настройке политик автоматического присвоения меток несколько совпадений могут привести к нескольким меткам. Затем выбирается последняя конфиденциальная метка, а затем (если применимо) последняя вложенная метка. Когда вы настраиваете параметр автоматического присвоения меток (а не политики автоматического присвоения меток) для самих вложенных меток, поведение немного отличается, если эти метки имеют одну и ту же родительскую метку или группу меток. Например, вложенная метка, настроенная для автоматического присвоения меток, предпочтительнее вложенной метки, настроенной для рекомендуемой маркировки. Для получения дополнительной информации см. Оценка нескольких условий для нескольких меток.
Приоритет вложенных меток также используется при наследовании меток из вложений электронной почты.
При выборе метки конфиденциальности можно изменить ее приоритет, используя параметры, чтобы переместить ее в верхнюю или нижнюю часть списка, если она не является вложенной, переместить ее вверх или вниз на одну метку или напрямую назначить номер приоритета. Например, вы можете:
Вложенные подписки, использующие родительские метки или группы наклеек
Часто бывает логично сгруппировать метки конфиденциальности в двухуровневой иерархии, чтобы обозначить общий уровень конфиденциальности, но предоставить меткам разные параметры. В качестве примера из меток конфиденциальности по умолчанию:
Конфиденциально
- Любой пользователь (без ограничений)
- Все сотрудники
- Доверенные People
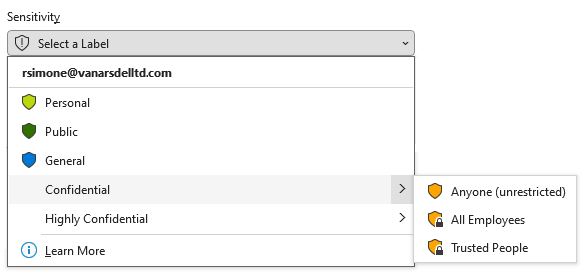
В приложениях пользователи сначала видят "Конфиденциально ", а затем должны выбрать одну из других меток конфиденциальности, например "Все сотрудники". Примененная метка конфиденциальности будет иметь значение "Конфиденциально" \ "Все сотрудники".
Метки конфиденциальности второго уровня не наследуют параметры метки первого уровня, кроме цвета метки. В нашем примере метка "Конфиденциально " — это просто текстовая метка без параметров защиты, которую нельзя применить самостоятельно к содержимому.
В первоначальной реализации для группировки меток в этой двухуровневой иерархии использовались родительские метки и вложенные метки. Конфигурация родительских меток выглядела так же, как конфигурация вложенных меток, но вела себя по-другому, когда вложенные метки публиковались для пользователей.
Чтобы упростить эту задачу, группы меток теперь заменяют родительские метки. Группы меток выглядят и ведут себя одинаково для пользователей, но имеют возможности конфигурации только для поддерживаемых ими параметров: имени метки, описания, цвета и приоритета. Нельзя публиковать сами группы меток, только метки внутри групп.
Если вы по-прежнему используете родительские наклейки с вложенными наклейками: не выбирайте родительскую наклейку как наклейку по умолчанию или настройте родительскую наклейку для автоматического применения (или рекомендации). В противном случае родительскую метку применить невозможно.
Пример отображения подчиненных меток для пользователей:
При необходимости родительские наклейки можно преобразовать вручную в группы наклеек. Дополнительные сведения см. в статье Перенос родительских меток конфиденциальности в группы меток.
Изменение и удаление метки конфиденциальности
Если удалить метку конфиденциальности с портала Microsoft Purview, она не удаляется из содержимого автоматически, и все параметры защиты по-прежнему будут применяться к содержимому, к которому применена эта метка.
Если изменить метку конфиденциальности, к содержимому применяется та версия метки, которая применена к содержимому.
Подробные сведения о том, что происходит при удалении метки конфиденциальности и чем это действие отличается от ее удаления из политики меток конфиденциальности, см. в разделе Удаление меток.
Ограничения метки конфиденциальности для каждого клиента
Один клиент может иметь большое количество меток конфиденциальности (1000+) за одним исключением: если метка применяет шифрование, которое указывает пользователей и разрешения, на одного клиента поддерживается до 500 меток. Тем не менее, чтобы снизить затраты на администрирование и снизить сложность для пользователей, рекомендуется свести количество меток к минимуму.
Совет
Реальные развертывания показывают, что эффективность заметно снижается, когда пользователи имеют более пяти основных меток или более пяти вложенных меток на основную метку. Вы также можете обнаружить, что некоторые приложения не могут отобразить все ваши метки, если слишком много сообщений опубликовано для одного пользователя.
Возможности политик меток
После создания меток конфиденциальности вам нужно опубликовать их, чтобы сделать их доступными для пользователей и служб в организации. Метки конфиденциальности можно применять к документам Office и сообщениям электронной почты, а также другим элементам, поддерживающим метки конфиденциальности.
В отличие от меток хранения, которые публикуются для расположений, таких как все почтовые ящики Exchange, метки конфиденциальности публикуются для пользователей или групп. Приложения, поддерживающие метки конфиденциальности, могут отображать их для этих пользователей и групп в виде меток, которые они могут применять.
Хотя по умолчанию метки публикуются для всех пользователей в организации, несколько политик меток позволяют при необходимости публиковать разные метки конфиденциальности для разных пользователей. Например, все пользователи видят метки, которые они могут применять для обозначения "Общедоступная", "Общая информация" и "Конфиденциально", но только пользователи из вашего юридического отдела также видят метку "Строго конфиденциально", которую они могут применять.
Все пользователи в одной организации могут видеть имя метки конфиденциальности, примененной к содержимому, даже если эта метка не опубликована для них. Они не видят метки конфиденциальности от других организаций.
При настройке политики меток публикации вы можете:
Выбирать, какие пользователи и группы видят метки. Метки можно публиковать, чтобы включить или исключить определенных пользователей и поддерживаемые группы. Поддерживаемые группы включают группы безопасности (с включенной или не поддерживающей электронную почту), группы рассылки и группы Microsoft 365. Группы Microsoft 365 также могут иметь динамическое участие.
Важно!
Эффект от определения области по пользователям и группам зависит от того, применяет ли метка конфиденциальности защиту.
Этикетка без защиты: Область действия политики публикации определяет, какие пользователи могут видеть и применять метку.
Этикетка с защитой: Политика публикации по-прежнему определяет, кто может просматривать и применять метку. Доступ к защищенному содержимому также регулируется управлением правами Azure. Управление правами Azure не поддерживает группы безопасности без поддержки электронной почты или исключения для защиты. Убедитесь, что пользователи и группы, которым требуется доступ, поддерживаются и авторизованы конфигурацией защиты.
Укажите метку по умолчанию для документов без меток и компонентов и страниц Loop, сообщений электронной почты и приглашений на собрания, новых контейнеров (если вы включили метки конфиденциальности для контейнеров), а также метку по умолчанию для содержимого Power BI. Можно указать одну и ту же наклейку для всех пяти типов элементов или разные наклейки. Пользователи могут изменить примененную по умолчанию метку конфиденциальности, чтобы лучше соответствовать конфиденциальности своего контента или контейнера.
Рекомендуется применять стандартную метку, чтобы установить базовый уровень параметров защиты, которые нужно применять ко всему содержимому. Но без обучения пользователей и других элементов управления этот параметр также может приводить к неправильному применению метки. Обычно в качестве стандартной метки для документов не рекомендуется выбирать метку, применяющую шифрование. Например, многим организациям требуется отправлять документы и делиться ими с внешними пользователям, у которых могут отсутствовать приложения, поддерживающие шифрование, или учетная запись с возможностью авторизации. Дополнительные сведения об этом сценарии см. в разделе Совместное использование зашифрованных документов с внешними пользователями.
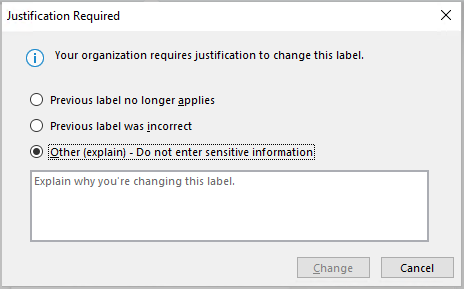
Требовать обоснования для изменения метки. Для файлов, электронных писем и собраний, но не для групп и сайтов (используемых Teams и SharePoint), если пользователь пытается удалить метку или заменить ее меткой с более низким приоритетом, по умолчанию он должен предоставить обоснование для выполнения этого действия. Например, пользователь открывает документ с пометкой «Конфиденциально» (номер заказа 3) и заменяет этот ярлык на документ с именем «Публичный» (номер заказа 1). В случае приложений Office запрос на обоснование активируется один раз за сеанс приложения. При использовании клиента Защита информации Microsoft Purview запрос срабатывает для каждого файла. Администраторы могут ознакомиться с обоснованием и изменением метки в обозревателе действий.
Требовать от пользователей применения метки для различных типов элементов и контейнеров, поддерживающих метки конфиденциальности. Эти параметры, также известные как обязательные метки, гарантируют, что метка должна быть применена перед тем, как пользователи смогут сохранять файлы и отправлять электронные письма или приглашения на собрания, создавать новые группы или сайты, а также при использовании содержимого без меток для Power BI.
Метка может присваиваться вручную пользователем, автоматически в результате применения настроенного условия или назначаться по умолчанию (вариант применения метки по умолчанию, описанный ранее). Пример запроса, когда пользователю требуется назначить метку:
Дополнительные сведения об обязательном применении меток см. в разделе Требование применения пользователями метки к их электронной почте и документам.
Назначать метку контейнерам необходимо при создании группы или сайта.
Дополнительные сведения об обязательном применении меток для Power BI, см. статью Обязательная политика меток для Power BI.
Рекомендуется использовать этот параметр, чтобы расширить применение меток. Но без обучения пользователей эти параметры могут приводить к неправильному применению метки. Кроме того, если не настроена соответствующая метка по умолчанию, обязательное применение меток может раздражать пользователей частыми запросами.
Предоставить справочную ссылку на специальную страницу справки. Если пользователи не уверены, что означают метки конфиденциальности и как их следует использовать, вы можете указать URL-адрес дополнительных сведений, который появится после списка доступных меток конфиденциальности в приложениях Office. Например, вы можете:

Дополнительные сведения о настройке политики меток см. в статье Управление метками конфиденциальности для приложений Office.
После создания политики публикаций, назначающей новые метки конфиденциальности пользователям и группам, пользователи начнут видеть эти метки в своих приложениях Office. Репликация последних изменений в организации может занять до 24 часов.
Приоритет политики меток (важен порядок)
Чтобы сделать метки конфиденциальности доступными для пользователей, нужно опубликовать их в политике меток конфиденциальности, которая отображается в списке на странице Политики меток. Как и для меток конфиденциальности (см.раздел Приоритет меток (важен порядок)), порядок политик меток конфиденциальности важен, поскольку он отражает их приоритет: политика меток с самым низким приоритетом отображается в верхней части списка с самым низким порядковым номером, а политика меток с наивысшим приоритетом отображается внизу списка с наибольшим порядковым номером.
Политика меток состоит из следующих элементов:
- Набор меток.
- Пользователи и группы, которым будет назначена политика с метками.
- Область политики и параметры политики для этой области (например, метка по умолчанию для файлов и сообщений электронной почты).
Вы можете включить пользователя в несколько политик меток, и пользователь получит все метки конфиденциальности и параметры из этих политик. В случае конфликта между параметрами нескольких политик применяются параметры политики с наивысшим приоритетом (наивысшим порядковым номером). Другими словами, для всех параметров работает наивысший приоритет.
Если вы не видите поведение параметра политики меток, ожидаемое для пользователя или группы, проведите проверку порядка политик меток конфиденциальности. Возможно, потребуется переместить политику вниз. Чтобы изменить порядок политик меток, выберите политику меток конфиденциальности, выберите многоточие "Действия" для этой записи, а затем выберите "Вниз " или "Вверх". Например, вы можете:
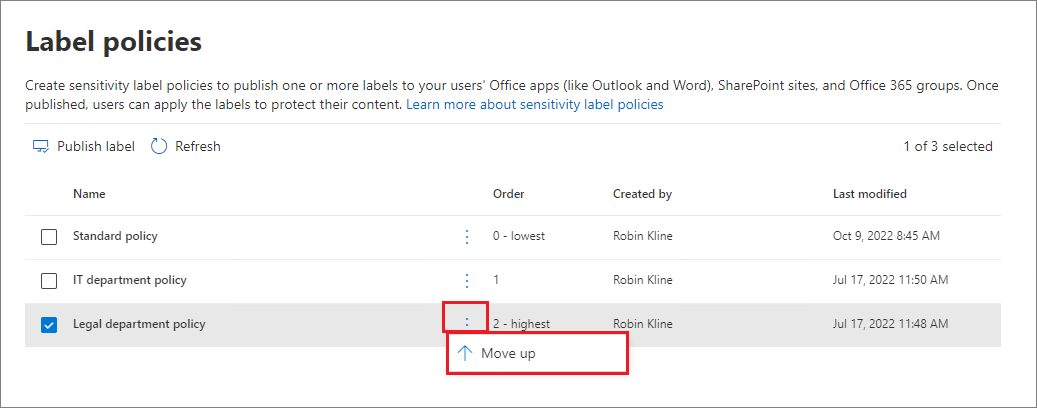
Из предыдущего примера снимка экрана, где показаны три политики меток, всем пользователям назначена стандартная политика меток, поэтому она имеет самый низкий приоритет (наименьший номер порядка 0). Вторая политика, имеющая порядковый номер 1, назначается только пользователям ИТ-отдела. Для этих пользователей, при наличии каких-либо конфликтов параметров их политики и стандартной политики, параметрам их политики отдается предпочтение, поскольку она имеет более высокий порядковый номер.
Аналогично в отношении пользователей в юридическом отделе, которым назначена третья политика с совсем другими настройками. Скорее всего, у этих пользователей более строгие параметры, поэтому вполне уместно, чтобы их политика имела самый высокий порядковый номер. Маловероятно, что пользователь из юридического отдела входит в группу, которая также назначена для политики ИТ-отдела. Но если это так, номер заказа 2 (самый высокий номер заказа) гарантирует, что настройки юридического отдела всегда будут иметь приоритет в случае конфликта.
Примечание.
Помните: если существует конфликт параметров для пользователя, которому назначено несколько политик, применяется параметр назначенной политики с наивысшим порядковым номером.
Метки конфиденциальности для Microsoft 365 Copilot и Microsoft 365 Copilot Chat
Агенты Microsoft 365 Copilot, Microsoft 365 Copilot Chat и Copilot распознают и используют метки конфиденциальности, применяемые вами для защиты данных организации. Эти метки обеспечивают дополнительный уровень защиты. Например, в беседах Microsoft 365 Copilot Chat, которые могут ссылаться на данные из разных типов элементов, пользователи видят метку конфиденциальности с наивысшим приоритетом (как правило, самую строгую метку). Аналогичным образом, если Copilot и агенты поддерживают наследование меток конфиденциальности, они выбирают метку конфиденциальности с наивысшим приоритетом.
Если метки применяют шифрование из Защита информации Microsoft Purview, Copilot и агенты проверка права на использование для пользователя. Затем Copilot и агенты возвращают данные из элемента только в том случае, если пользователю предоставлены разрешения на копирование (право использования EXTRACT) из этого элемента.
Более подробные сведения о том, как метки конфиденциальности помогают защитить данные при использовании Copilot и других приложений ИИ, см. в следующих статьях:
- Меры защиты данных и соответствия требованиям Microsoft Purview для приложений генеративного ИИ
- Использование Microsoft Purview для управления безопасностью данных & соответствием требованиям для Microsoft 365 Copilot & Microsoft 365 Copilot Chat
- Рекомендации по управлению Microsoft 365 Copilot для обеспечения безопасности и соответствия требованиям
Метки конфиденциальной информации и Azure Information Protection
Старый клиент маркировки, Azure Information Protection унифицированный клиент маркировки, теперь заменен клиентом Защита информации Microsoft Purview, чтобы расширить применение меток в Windows на проводник, PowerShell, локальный сканер и средство просмотра зашифрованных файлов.
Приложения Office поддерживают метки конфиденциальности в версиях Office с подпиской, например Приложения Microsoft 365 для предприятий.
Метки конфиденциальности и SDK Microsoft Information Protection
Так как метка конфиденциальности сохранена в метаданных документа, сторонние приложения и службы могут считывать ее оттуда и записывать туда, чтобы дополнять реализованные в вашей среде метки. Кроме того, разработчики программного обеспечения могут использовать пакет SDK защиты информации (Майкрософт), чтобы полностью поддерживать возможности меток и шифрования на разных платформах. Дополнительные сведения см. в объявлении об общедоступности в блоге Tech Community.
Вы также можете ознакомиться с решениями партнеров с интегрированной службой защиты информации Microsoft Purview.
Инструкции по развертыванию
Руководство по планированию развертывания, включающее сведения о лицензировании, разрешения, стратегию развертывания, список поддерживаемых сценариев и документацию конечного пользователя, см. в статье Начало работы с метками конфиденциальности.
Сведения о том, как использовать метки конфиденциальности в соответствии с требованиями к конфиденциальности данных, см. в разделе Развертывание защиты информации в соответствии с требованиями к конфиденциальности данных в Microsoft 365.