Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
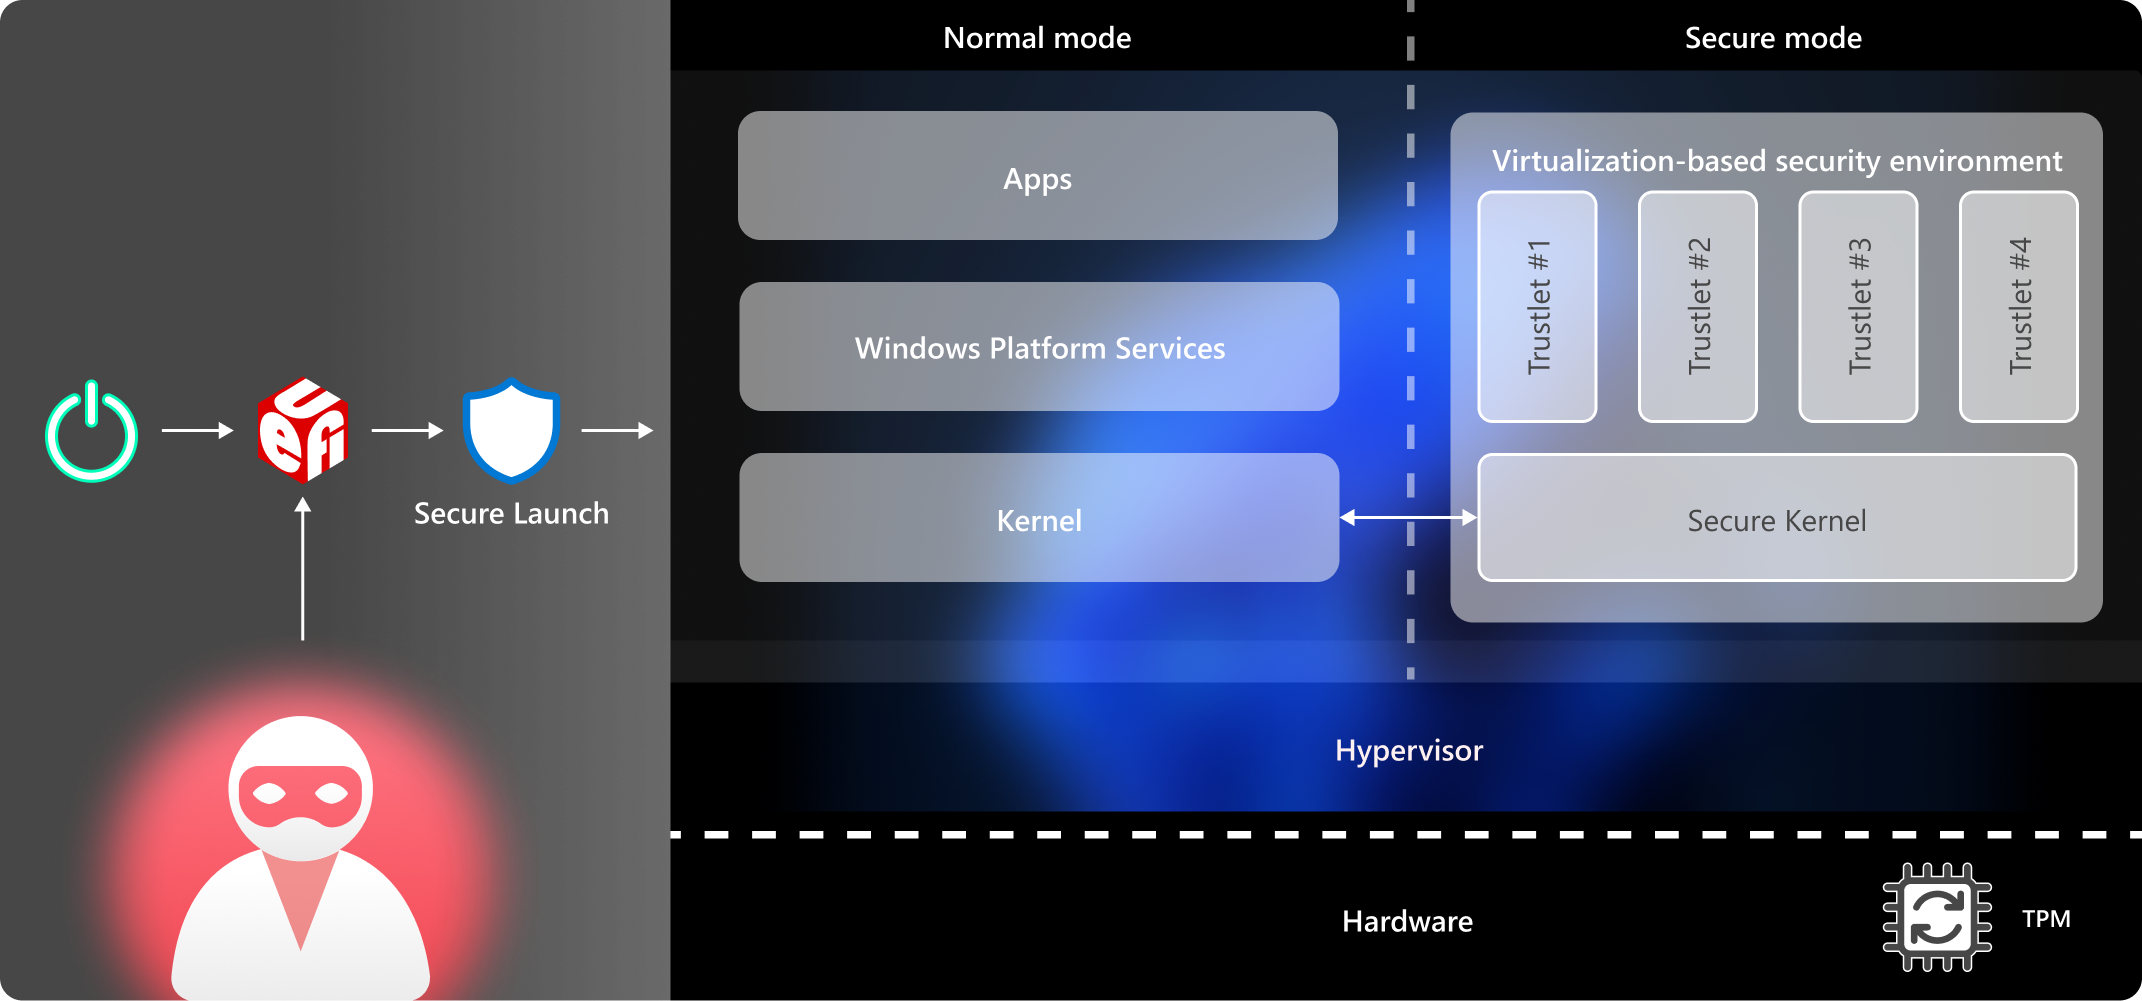
System Guard группирует средства защиты целостности платформы Windows, что помогает установить надежную основу для операционной системы и предоставляет сведения об этой основе. Безопасный запуск System Guard — это динамическая защита загрузки на основе DRTM в этой группе. Он помогает защитить среду, используемую функциями безопасности на основе виртуализации (VBS).
Краткий обзор динамического базового доверенного источника для измерений (DRTM)
На компьютерах с защищенным ядром и пограничных устройствах безопасный запуск System Guard защищает загрузку с помощью технологии, известной как динамический базовый доверенный источник для оценки (DRTM). Система сначала следует обычному процессу загрузки UEFI, а затем входит в аппаратно управляемое доверенное состояние, которое заставляет ЦП следовать хорошо известному, измеряемому пути кода. Это уменьшает объем кода раннего встроенного ПО, которому Windows должна доверять для защиты среды VBS.
Защита режима управления системой (SMM) дополняет DRTM, ограничивая доступ встроенного ПО к ресурсам, таким как память ОС. Аттестация предоставляет данные о состоянии безопасности платформы, которые могут оценить проверяющее. Эти возможности связаны, но не являются взаимозаменяемыми параметрами.
Ресурсы по теме
Поддержание целостности системы при ее запуске
Безопасная загрузка и измеряемая загрузка имеют разные роли. Безопасная загрузка проверяет подписи, чтобы определить, является ли загрузочное программное обеспечение доверенным для запуска. Измеряемая загрузка записывает измерения компонентов загрузки в доверенном платформенном модуле (TPM), что позволяет средству проверки оценить, что именно сработало. Запись измерения — это не то же самое, что разрешение или блокировка выполнения.
Статический корень доверия для измерений (SRTM)
При использовании статического базового доверенного источника для измерений (SRTM) цепочка измерений начинается во время ранней инициализации встроенного ПО и зависит от целостности этого исходного корня доверия. Разные модели оборудования и версии встроенного ПО могут производить различные измерения. Средство проверки должно учесть эти различия и допустимые обновления встроенного ПО при оценке состояния загрузки.
Безопасный запуск — динамический базовый доверенный источник для измерений (DRTM)
Функция безопасного запуска System Guard, представленная в Windows 10 версии 1809, устанавливает новый корень доверия во время загрузки. Система может сначала выполнить встроенное ПО за пределами границы доверия безопасного запуска, а затем использовать DRTM для перехода в надежное измеряемое состояние перед запуском защищенной среды Windows.
Такой подход снижает зависимость от всего раннего пути выполнения UEFI. Доверенный код запуска и вспомогательные компоненты платформы образуют меньшую границу доверия, чем полный набор встроенного ПО, работающего до события DRTM.
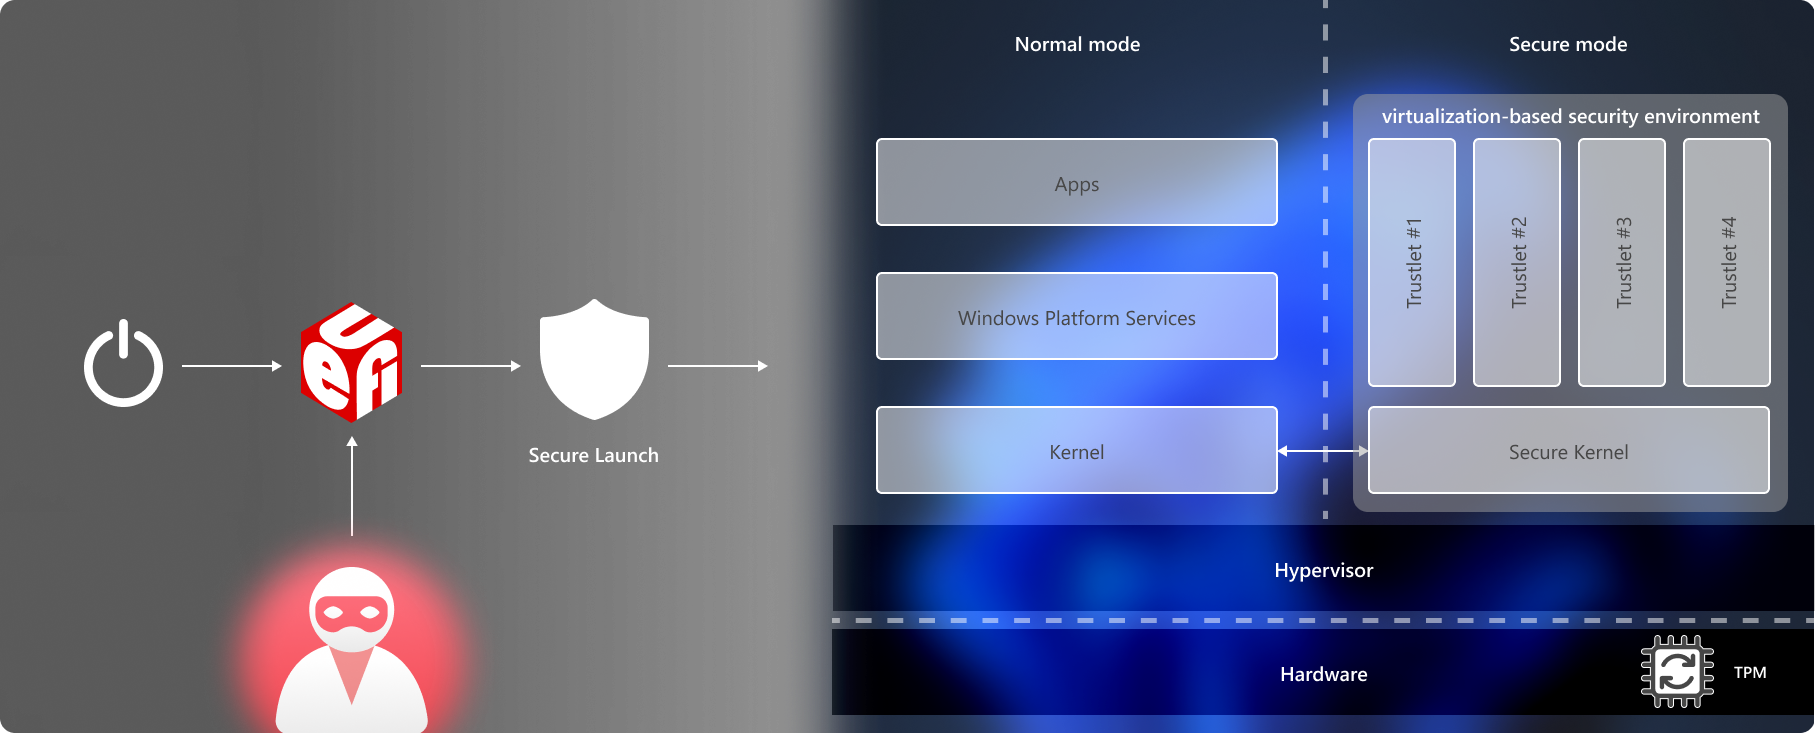
Для безопасного запуска требуется TPM 2.0 и совместимые процессор и поддержка встроенного ПО. Настройка политики не может добавить недостающие возможности платформы. См. статью "Требования к системе для System Guard".
Защита режима управления системой (SMM)
Режим управления системой (System Management Mode, SMM) — это специальный режим процессора на платформах x86. Встроенное ПО использует его для таких задач, как управление питанием и настройка оборудования. SMM-код может выполняться после запуска операционной системы и имеет привилегии, которые могут угрожать операционной системе и низкоуровневой оболочке, если он не ограничен.
На платформах с защищенным ядром на основе DRTM встроенное ПО предоставляет политику доступа SMM. Безопасный запуск оценивает, соответствует ли эта политика требованиям Windows, в то время как механизмы платформы устанавливают ограничения на ресурсы, к которым SMM-код может получить доступ. Политика включается в измерения DRTM, чтобы ее можно было оценить с помощью аттестации.
В этом пути защиты защита SMM основывается на безопасном запуске. Эта зависимость не означает, что каждая реализация защиты встроенного ПО с защищенным ядром должна использовать DRTM: FASR предлагает другой подход.
Сокращение направлений атак со встроенным ПО (FASR)
Сокращение направлений атак со встроенным ПО (FASR) — это еще один способ обеспечить защиту встроенного ПО для компьютеров с защищенными ядрами, в том числе на устройствах без поддержки DRTM. Его сертифицированный путь загрузки ограничивает выполнение контролируемым набором доверенных Майкрософт компонентов встроенного ПО, измерения которых может проверить Windows.
FASR использует подход на основе SRTM и автономный режим управления с MM Supervisor. Это не другое название для безопасного запуска, и процедуры настройки безопасного запуска не являются инструкциями по настройке FASR. Сведения о проектировании встроенного ПО и его соответствии см. в разделе «Уменьшение поверхности атак встроенного ПО».
Проверка целостности платформы после запуска Windows (время выполнения)
Измерения загрузки с защитой TPM помогают определить, как устройство запустилось. Средство проверки может оценить эти данные после запуска Windows, чтобы оценить, соответствуют ли встроенное ПО, среда запуска и соответствующие политики безопасности требованиям.
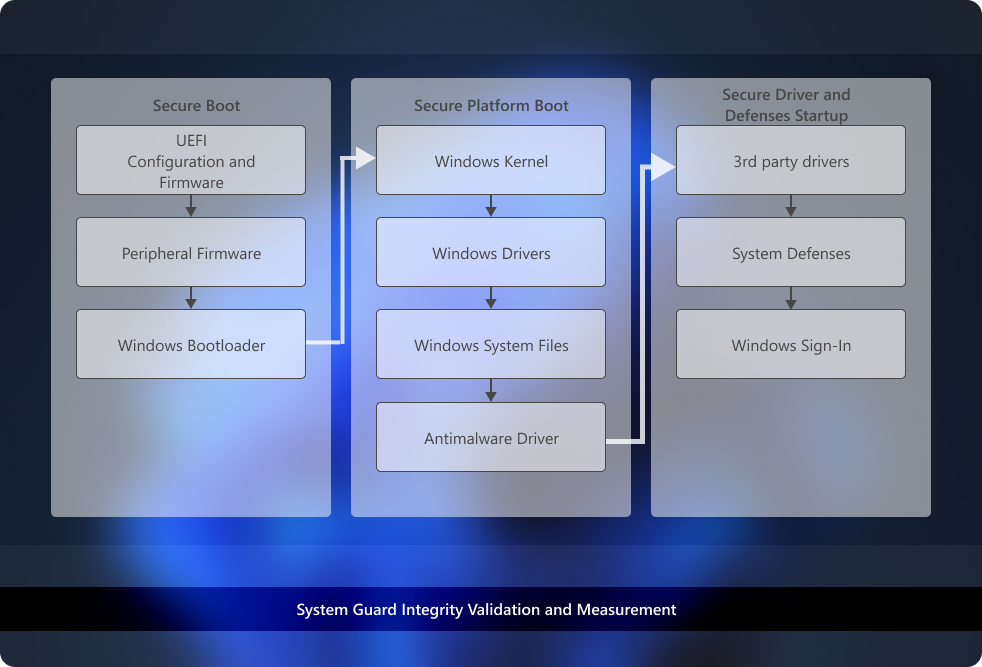
Аттестация отличается от включения безопасного запуска. Оценка доказательств загрузки после запуска также отличается от постоянного измерения каждого аспекта работающей системы. Служба управления или безопасности должна собрать и оценить соответствующие доказательства и решить, какие действия следует предпринять. Включение безопасного запуска само по себе не настраивает службу аттестации, политику соответствия требованиям Intune или условный доступ.
Требования к выпуску и лицензированию Windows
В следующей таблице перечислены выпуски Windows, поддерживающие System Guard:
| Windows Pro | Windows Корпоративная | Windows Pro для образовательных учреждений/SE | Windows для образовательных учреждений |
|---|---|---|---|
| Да | Да | Да | Да |
Лицензионные права System Guard предоставляются следующими лицензиями:
| Windows Pro/Pro для образовательных учреждений/SE | Windows Корпоративная E3 | Windows Корпоративная E5 | Windows для образовательных учреждений A3 | Windows для образовательных учреждений A5 |
|---|---|---|---|---|
| Да | Да | Да | Да | Да |
Дополнительные сведения о лицензировании Windows см. в статье Обзор лицензирования Windows.
Требования к системе для System Guard
Для безопасного запуска требуется поддерживаемый процессор, доверенный платформенный модуль 2.0, совместимое встроенное ПО и возможности платформы, необходимые для работы с файловой системой VBS. Поддержка зависит от полной реализации устройства, а не только от его версии Windows или семейства процессоров.
Справочник по требованиям к платформе содержит подробные требования к встроенному ПО и оборудованию для семейств процессоров ниже. Эти таблицы предназначены для строителей платформ; Администраторам также следует проверить сведения о поддержке, предоставляемые производителем устройства.
Требования к процессорам Intel® vPro™, начиная с Intel® Coffeelake, Whiskeylake или более поздних кремний
Ознакомьтесь с требованиями к платформе Intel, включая требования к TPM, встроенному ПО, DMA и SMM.
Требования к процессорам AMD®, начиная с Zen2 или более поздней версии с кремниевым процессором
Ознакомьтесь с требованиями платформы AMD, включая требования к TPM, встроенному ПО, DMA и SMM.
Требования к процессорам Qualcomm® с наборами микросхем SD850 или более поздней версии
Ознакомьтесь с требованиями платформы Qualcomm, включая требования к памяти в режиме монитора и встроенному ПО.