opomba,
Dostop do te strani zahteva pooblastilo. Poskusite se vpisati alispremeniti imenike.
Dostop do te strani zahteva pooblastilo. Poskusite lahko spremeniti imenike.
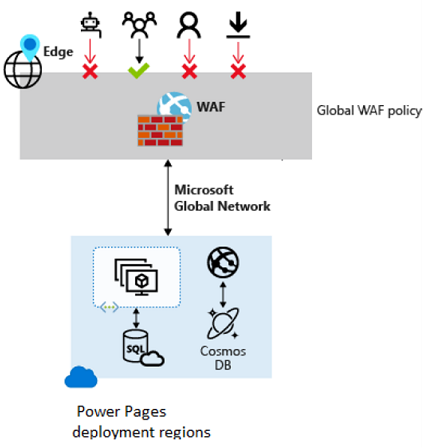
Web Application Firewall (WAF) zagotavlja centralizirano zaščito za mesta Power Pages pred pogostimi napadi in ranljivostmi s preprečevanjem zlonamernih napadov, preden vstopijo v omrežje. Z uporabo storitve WAF mesta Power Pages prejmejo globalno zaščito brez izgube zmogljivosti.
Pomembno
Funkcija omejitev IP na ravni platforme Power Pages (pod Site Details>Security) ni podprta, ko je WAF omogočen. Za filtriranje prometa po IP-ju, ko je WAF aktiven, uporabite WAF prilagojena pravila. Več izveste v Konfiguriraj WAF prilagojena pravila.
Kako deluje Web Application Firewall
WAF za Power Pages poganja Azure Front Door, Microsoft globalno omrežje na robu. Ko omogočite WAF, se promet vaše strani usmeri skozi Azure Front Door, kjer se pregleda zaradi zlonamernih vzorcev, preden pride do vaše strani.
Zahteve za prilagojene domene
Če vaša stran uporablja prilagojeno domeno (na primer, www.contoso.com), za omogočanje WAF je potrebna enkratna potrditev lastništva domene:
- Ko omogočite WAF, Power Pages vzpostavi profil Azure Front Door za vašo stran in usmerja promet skozi njo. Front Door preveri vsako zahtevo glede na WAF pravila, preden jo posreduje na vašo lokacijo.
- To dokazuje, da ste lastnik domene, preden usmerite promet skozi WAF.
- Validacija se običajno zaključi v minutah do 48 urah.
Več o navodilih za TXT zapise izveste v Dodajte prilagojeno domeno - Validacija domene.
opomba,
Ta korak preverjanja velja le, ko ste dodali prilagojeno domeno. Spletna mesta, dostopna prek samodejno generiranega Power Pages URL-ja, ne potrebujejo potrditve.
WAF in omrežje za dostavo vsebin (CDN)
WAF in CDN sta komplementarni funkciji, ki ju je mogoče omogočiti neodvisno. WAF zagotavlja varnost s filtriranjem zlonamernih zahtev, medtem ko CDN izboljša zmogljivost z predpomnjenjem statične vsebine bližje uporabnikom. Če ima vaša lokacija že omogočen CDN, WAF ponovno uporabi isti Front Door profil. Prvič vklopitev katere koli funkcije sproži validacijo domen za prilagojene domene.
Obe funkciji uporabljata infrastrukturo Azure Front Door, torej:
- Omogočanje katere koli funkcije lahko zahteva validacijo domene za prilagojene domene.
- CDN predpomnjenje lahko kadarkoli dodate na WAF-zaščiteno stran.
- WAF zaščito lahko kadarkoli dodate na spletno stran s CDN-om.
Več o konfiguraciji predpomnjenja izveste v Configure Content Delivery Network.
Način WAF za Power Pages
Požarni zid spletnih aplikacij poganja Azure Front Door, pravilnik pa je konfiguriran z uporabo profila Azure Front Door z omogočenim načinom preprečevanja. V načinu Preprečevanje so zahteve, ki se ujemajo s pravili, določenimi v upravljanem naboru pravil, blokirane.
Upravljani nabori pravil WAF za Power Pages
Nabori pravil, ki jih upravlja WAF za Power Pages so podmnožica naborov pravil, ki jih upravlja Azure, in se po potrebi posodabljajo za zaščito pred novimi podpisi napadov.
Nabori pravil ščitijo pred naslednjimi kategorijami groženj:
Skriptno izvajanje med mesti
Vključitev lokalne datoteke
Vključitev oddaljene datoteke
Fiksacija seje
Napadalci na protokole
Izvajanje protokola
Nabor pravil WAF po meri za Power Pages
Pravila po meri WAF uporabnikom omogočajo, da oblikujejo lastne predpise, prilagojene specifičnim scenarijem. Ta pravila je mogoče prilagoditi tako, da dovolijo ali blokirajo zahteve ali pa uvedejo omejitve hitrosti v naslednjih kategorijah:
- Geografska lokacija
- naslov IP
- URI zahteve
Naslednji koraki
Konfigurirajte požarni zid spletnih aplikacij za Power Pages