Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Important
Den här funktionen finns i Beta. Azure Databricks möjliggör kodsäkerhetsskanning för kvalificerade arbetsytor under betaversionen.
Important
Säkerhetsskanningar kan ge falska positiva och kanske inte identifiera alla säkerhetsbuggar.
Databricks Apps skannar appens källkod efter vanliga säkerhetsproblem varje gång du implementerar en källkodsändring. Skanning blockerar inte en distribution och gör inte att en distribution misslyckas. Resultaten visas på appens säkerhetssida , där en apphanterare kan granska och triagera dem.
Hur kodsäkerhetsskanning fungerar
Kodsäkerhetsskanning kör statisk analys på appens källkod som en del av driftsättningen:
- Körs vid källkodsändringar: En skanning körs automatiskt när du distribuerar en källkodsändring. En distribution som återanvänder en befintlig build utan källkodsändring skannas inte.
- Läser bara källkoden: Scannern analyserar din källkod utan att köra den och ändrar aldrig din app.
- Icke-blockerande: Scannern rapporterar säkerhetsfynd men blockerar inte eller gör inte att distributionen misslyckas. Gå igenom och åtgärda resultat baserat på deras allvar och dina säkerhetskrav.
- Felsäker: Om en skanning inte kan slutföras registreras resultatet som otillgängligt istället för rent, så en saknad skanning misstas aldrig för en godkänd.
Vad som upptäcks vid skanning
Kodsäkerhetsskanning analyserar endast appens källkod. Den skannar inte appens beroenden och gör ingen dynamisk analys av den körande appen.
Scannern använder detektionsregler som väljs, skapas och justeras av Azure Databricks för Databricks Apps. Azure Databricks kan lägga till, ta bort eller uppdatera regler över tid för att förbättra detektionstäckning och noggrannhet. Reglerna upptäcker vanliga klasser av sårbarheter, inklusive:
- Hårdkodade autentiseringsuppgifter och hemliga nycklar
- SQL-injektion
- Cross-site scripting (XSS, skript mellan webbplatser)
- Server-side request forgery (SSRF)
- sökvägstraversering
- Osäker deserialisering
- Tillåtande konfiguration av resursdelning mellan ursprung (CORS)
- Osäker YAML-laddning
- Exponering av användartokens (för annan användares räkning)
Anmärkning
En ren skanning garanterar inte att din app är säker. Skannern söker efter en specifik uppsättning problem, så problem som dess regler inte täcker upptäcks inte. Ha dina egna kodgransknings- och säkerhetsrutiner på plats, särskilt för appar som hanterar känslig data. Mer säkerhetsvägledning finns i Bästa praxis för säkerhet.
Se säkerhetsfynd
Du måste ha behörigheten CAN MANAGE på en app för att kunna se dess säkerhetsfynd. Se Konfigurera behörigheter för en Databricks-app.
För att se fynd:
- Öppna appen i din arbetsyta. Se Visa information för en Databricks-app.
- Välj fliken Säkerhet.
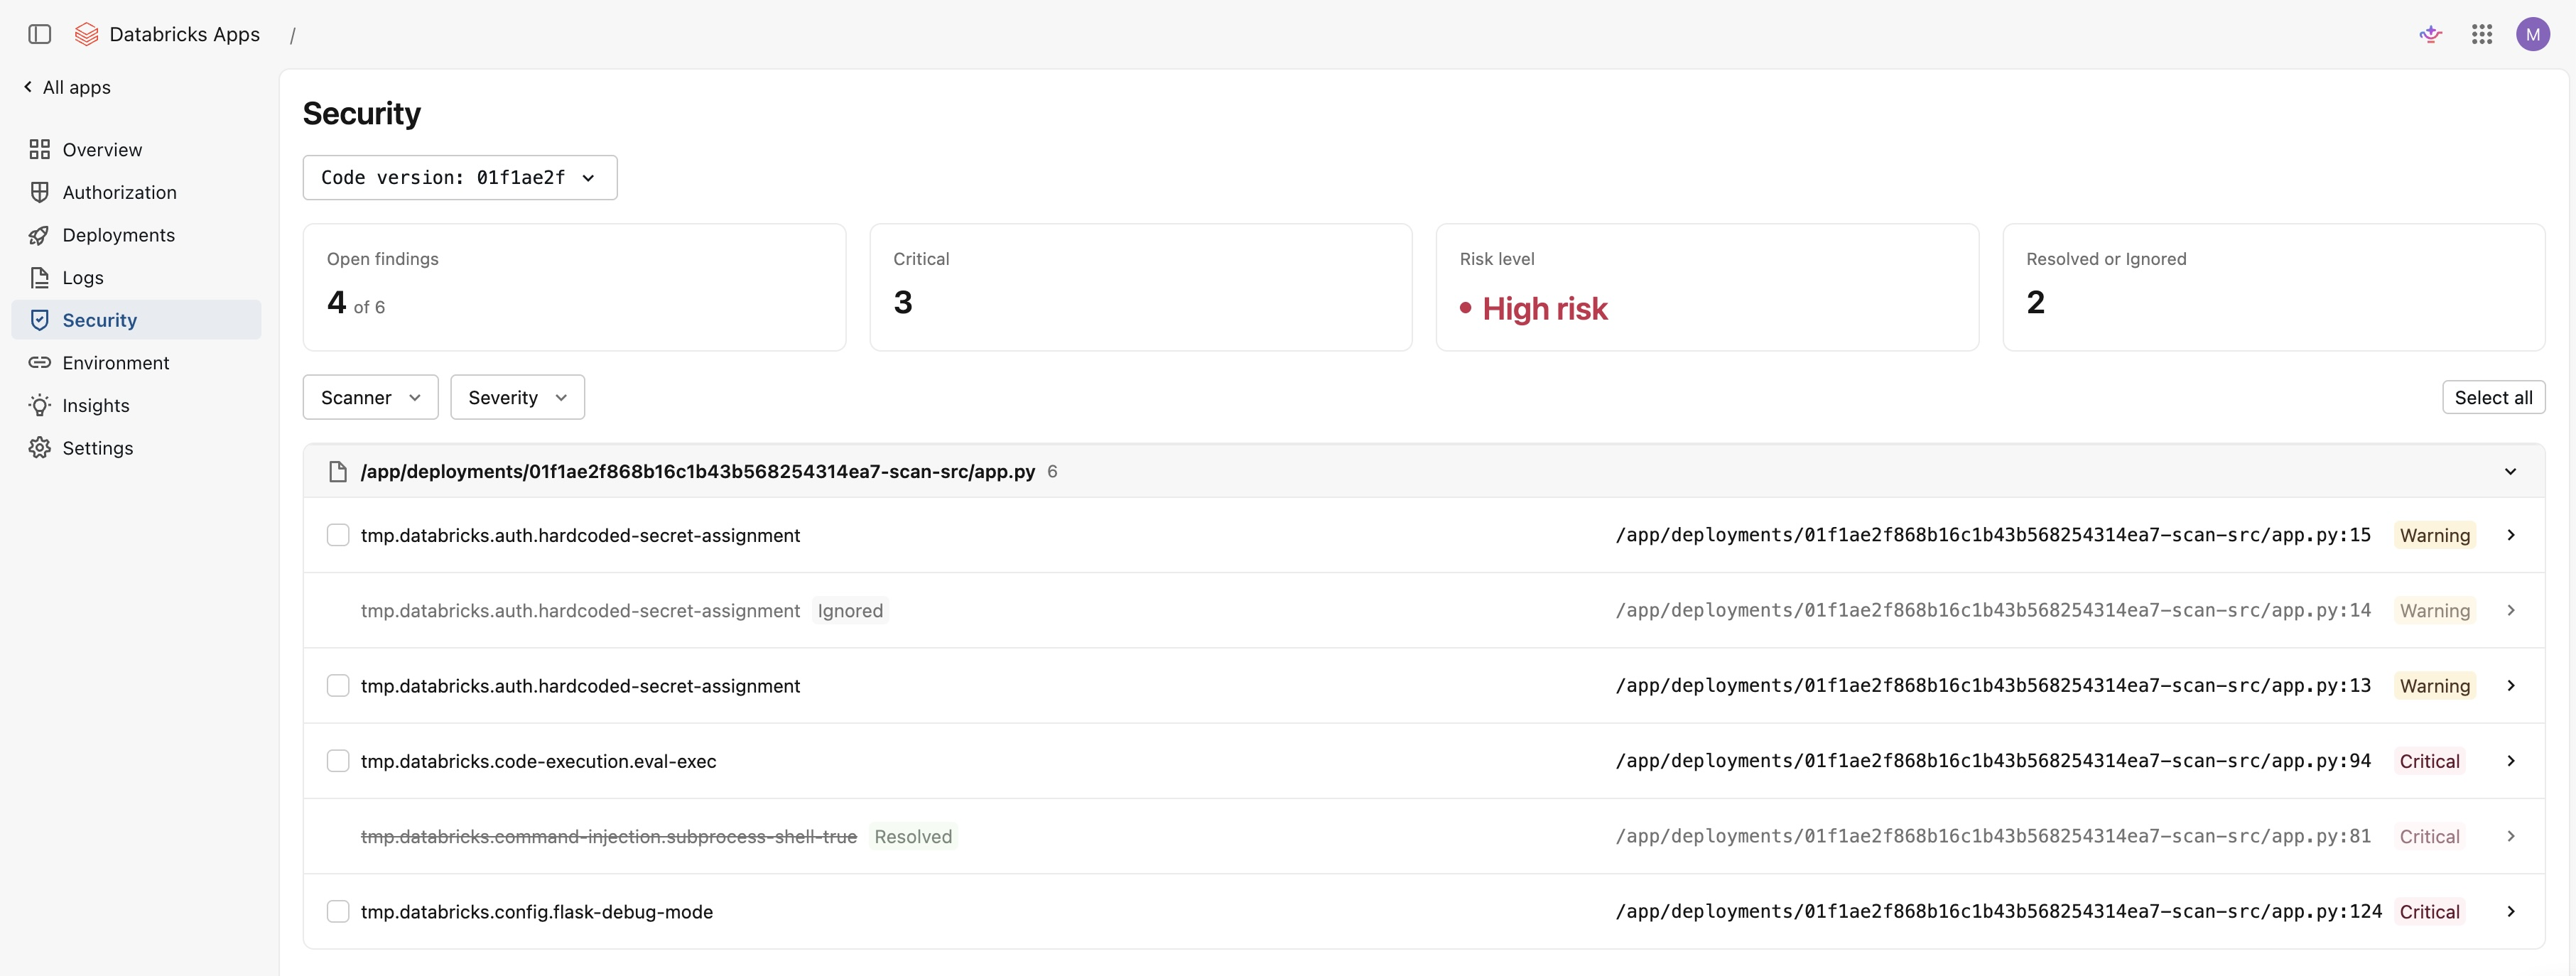
Säkerhetssidan visar fynd för den valda distributionen, grupperade efter fil. Varje resultat omfattar:
- Checken som matchade
- Filsökvägen och radnumret
- En allvarlighetsgrad
- En beskrivning av problemet
Resultaten använder följande svårighetsgradsnivåer:
- Kritiskt: Ett allvarligt problem, som en sannolik sårbarhet, som du bör åtgärda innan du förlitar dig på appen.
- Varning: Ett potentiellt problem som du bör granska och åtgärda om det gäller din app.
- Info: En iakttagelse med lägre risk eller ett förslag om säker kodning att känna till.
En sammanfattning högst upp på sidan visar antalet öppna identifierade problem, antalet kritiska identifierade problem, en övergripande risknivå och antalet identifierade problem du har löst eller ignorerat. Risknivån speglar dina öppna resultat och deras allvar; de resultat du löser eller ignorerar räknas inte mot den. Filtrera resultat efter allvarlighetsgrad för att fokusera på de problem som är viktigast.
För att granska resultaten från en tidigare distribution, använd kodversionsväljaren för att välja en tidigare distribution.
Triage-fynd
Triage låter dig följa vilka fynd du har åtgärdat. Precis som för att visa fynd måste du ha behörigheten CAN MANAGE i appen för att triagera dem.
Varje fynd har ett av följande tillstånd:
- Öppet: Standardtillståndet för en ny identifiering.
- Löst: Markera ett resultat som löst efter att du åtgärdat det underliggande problemet.
- Ignorerat: Ignorera en bedömning som inte gäller din app eller som du har accepterat som en känd risk.
För att hantera ett fynd, välj Markera löst eller Ignorera på fyndet. För att flytta ett resultat tillbaka till öppen status, välj Öppna igen. För att triagera flera fynd samtidigt, välj flera fynd och utför en gruppåtgärd.
Triagetillståndet sparas per resultat och kvarstår över alla utplaceringar. Om samma problem dyker upp i en senare distribution behåller det det tillstånd du har angett, så du behöver du inte göra en ny triagering av problem som du redan har granskat.
Genomsökningsresultat
Säkerhetssidan visar resultatet av distributionens skanning. Resultatet av skanningen beskriver vad skanningen fann, och statusen för skanningen beskriver om skanningen slutfördes.
Resultaten speglar de detektionsregler som gällde när skanningen kördes. Azure Databricks skannar inte om en befintlig distribution när regler ändras, så ett tidigare resultat (inklusive No security findings) kanske inte speglar de nuvarande reglerna. En ny skanning körs automatiskt vid din nästa källkodsändring.
Följande resultat beskriver vad skanningen visade:
| Outcome | Description |
|---|---|
| Inga säkerhetsproblem | Skanningen slutfördes och det fanns inga problem enligt den nuvarande regeluppsättningen. |
| Resultat | Skanningen hittade ett eller flera problem att granska och triagera. |
Följande statusar beskriver själva skanningens tillstånd:
| Status | Description |
|---|---|
| Skannar den här distributionen | Skanningen pågår. Sidan uppdateras automatiskt när skanningen är klar. |
| Ofullständig skanning | Skanningen kördes men hoppade över vissa filer eller regler, så resultaten kan vara ofullständiga. |
| Skanningsresultat inte tillgängliga | Skanningen kunde inte slutföras för denna distribution. |
| Denna distribution skannades inte | Driftsättningen återanvände en befintlig build utan en ändring i källkoden. Omdistribuera efter en kodändring för att skanna den. |