Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
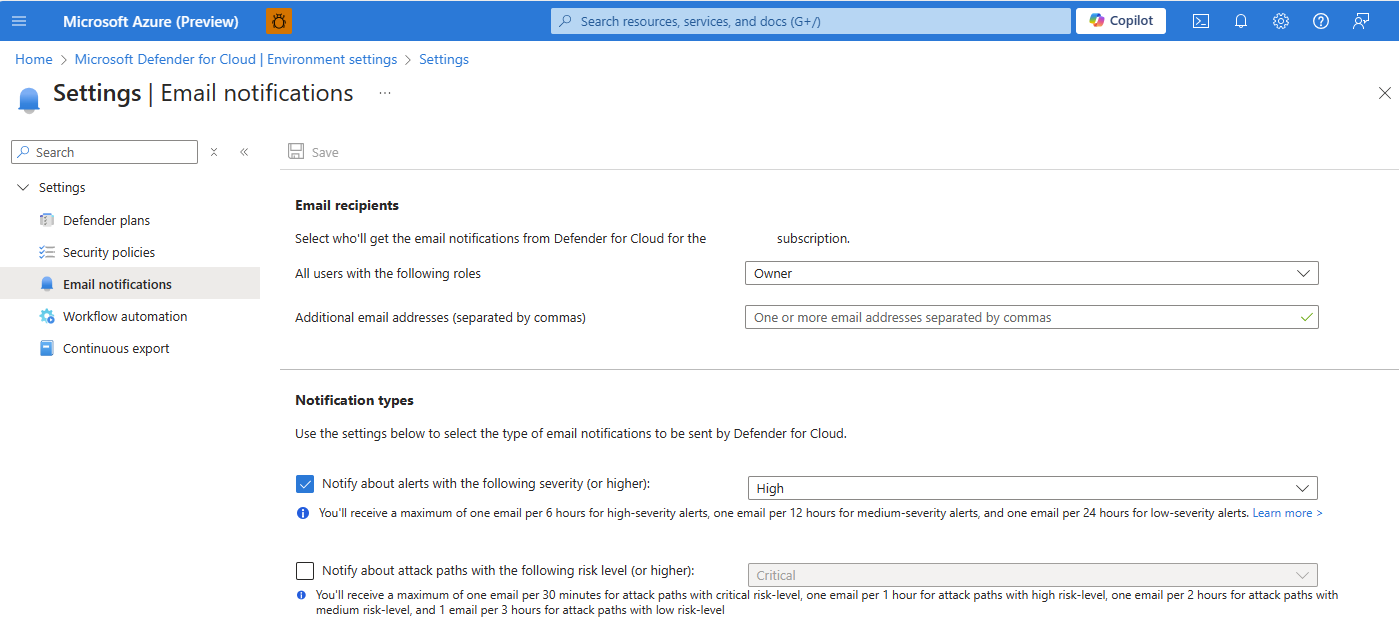
Microsoft Defender för molnet kan du konfigurera e-postaviseringar för aviseringar och attackvägar. Du kan välja vem som får aviseringar och när de meddelas. Du kan också ange tröskelvärden för allvarlighetsgrad för aviseringar och risktrösklar för externt drivna attackvägar. Meddelanden fokuserar på verkliga, exploaterbara hot i stället för breda scenarier. Som standard får prenumerationsägare e-postaviseringar för aviseringar med hög allvarlighetsgrad och attackvägar.
På inställningssidan för Defender för molnets E-postaviseringar kan du ställa in följande:
- vem som ska meddelas: E-postmeddelanden kan skickas till specifika personer eller till användare i valda Azure-roller i en prenumeration.
- vad de bör meddelas om: Du kan välja de allvarlighetsnivåer som utlöser meddelanden.
E-postfrekvens
För att undvika aviseringströtthet begränsar Defender för molnet mängden utgående e-postmeddelanden. För varje e-postadress skickar Defender för molnet:
| Aviseringstyp | Allvarlighetsgrad/risknivå | E-postvolym |
|---|---|---|
| Avisering | Högt | Fyra e-postmeddelanden per dag |
| Avisering | Medium | Två e-postmeddelanden per dag |
| Avisering | Låg | Ett e-postmeddelande per dag |
| Attacksökväg | Kritisk | Ett e-postmeddelande per 30 minuter |
| Attacksökväg | Högt | Ett e-postmeddelande per timme |
| Attacksökväg | Medium | Ett e-postmeddelande per två timmar |
| Attacksökväg | Låg | Ett e-postmeddelande per tre timmar |
Availability
Nödvändiga roller och behörigheter: Säkerhetsadministratör, prenumerationsägare eller deltagare.
Anpassa e-postaviseringar i portalen
Du kan skicka e-postaviseringar till enskilda användare eller till alla användare med specifika Azure-roller.
Så här anpassar du e-postaviseringar i Azure-portalen:
Logga in på Azure-portalen.
Gå till Microsoft Defender för molnet> Miljöinställningar.
Välj relevant prenumeration.
Välj e-postaviseringar.
Definiera mottagarna för dina meddelanden med ett eller båda av följande alternativ:
- Välj bland de tillgängliga rollerna i listrutan.
- Ange specifika e-postadresser åtskilda med kommatecken. Det finns ingen gräns för hur många e-postadresser du kan ange.
Välj meddelandetyperna:
- Meddela om aviseringar med följande allvarlighetsgrad (eller högre) och välj en allvarlighetsgrad.
- Meddela om attackvägar med följande risknivå (eller högre) och välj en risknivå.
Välj Spara.
Anpassa e-postaviseringar med ett API
Du kan också hantera e-postaviseringar via REST-API:et. Mer information finns i REST API-referensen för säkerhetskontakter.
Det här API:et är ett exempel på begärandetexten för PUT-begäran när du skapar en konfiguration av säkerhetskontakter:
URI: https://management.azure.com/subscriptions/<SubscriptionId>/providers/Microsoft.Security/securityContacts/default?api-version=2020-01-01-preview
{
    "properties": {
        "emails": "admin@contoso.com;admin2@contoso.com",
        "notificationsByRole": {
            "state": "On",
            "roles": ["AccountAdmin", "Owner"]
        },
        "alertNotifications": {
            "state": "On",
            "minimalSeverity": "Medium"
        },
        "phone": ""
    }
}
Relaterat innehåll
- referensguide för Säkerhetsaviseringar: Lär dig vilka säkerhetsaviseringar som kan visas i Microsoft Defender för molnet.
- Hantera och svara på säkerhetsaviseringar i Microsoft Defender för molnet: Lär dig arbetsflöden för svar för aktiva aviseringar.
- Identifiera och åtgärda attackvägar: Lär dig hur du undersöker och minskar risken för angreppsvägar.
- Undersöka risker med säkerhetsutforskaren och attackvägar: Lär dig hur säkerhetsutforskaren mappar attackvägar och exponering.
- Workflow Automation i Defender för molnet: Automatisera aviseringssvar med anpassad meddelandelogik.