Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Microsoft Security DevOps är en kommandoradsapplikation som integrerar statiska analysverktyg i utvecklingslivscykeln. Security DevOps installerar, konfigurerar och kör de senaste versionerna av statiska analysverktyg som SDL, säkerhets- och efterlevnadsverktyg. Security DevOps är datadriven med portabla konfigurationer som möjliggör deterministisk körning i flera miljöer.
Microsoft Security DevOps använder följande verktyg med öppen källkod:
| Name | Språk | License |
|---|---|---|
| Program mot skadlig kod | Skydd mot skadlig kod i Windows från Microsoft Defender för Endpoint som söker efter skadlig kod och bryter bygget om skadlig kod hittas. Det här verktyget genomsöker som standard den senaste Windows-agenten. | Inte öppen källkod |
| Bandit | Python | Apache License 2.0 |
| BinSkim | Binärt – Windows, ELF | MIT-licens |
| Checkov | Terraform, Terraform plan, CloudFormation, Amazon Web Services (AWS) SAM, Kubernetes, Helm charts, Kustomize, Dockerfile, Serverless, Bicep, OpenAPI, ARM | Apache License 2.0 |
| ESlint | JavaScript | MIT-licens |
| Mallanalys | ARM-mall, Bicep | MIT-licens |
| Terrascan | Terraform (HCL2), Kubernetes (JSON/YAML), Helm v3, Kustomize, Dockerfiles, CloudFormation | Apache License 2.0 |
| Trivy | containeravbildningar, Infrastruktur som kod (IaC) | Apache License 2.0 |
Förutsättningar
Innan du konfigurerar Microsoft Security DevOps GitHub-åtgärden, se till att du har följande förutsättningar:
Ett Azure-abonnemang. Om du inte har en Azure-prenumeration skapar du ett kostnadsfritt Azure-konto innan du börjar.
Öppna GitHub-åtgärden Microsoft Security DevOps i ett nytt fönster.
Kontrollera att Arbetsflödesbehörigheter är inställda på Läs och skriv på GitHub-lagringsplatsen. Detta steg inkluderar att ställa in behörigheten
ID-token: writei GitHub-arbetsflödet för federation med Microsoft Defender för molnet.
Sätt upp GitHub:s handlingsarbetsflöde
Så här konfigurerar du åtgärden GitHub:
Logga in på GitHub.
Välj en lagringsplats som du vill konfigurera GitHub-åtgärden till.
Välj Åtgärder.
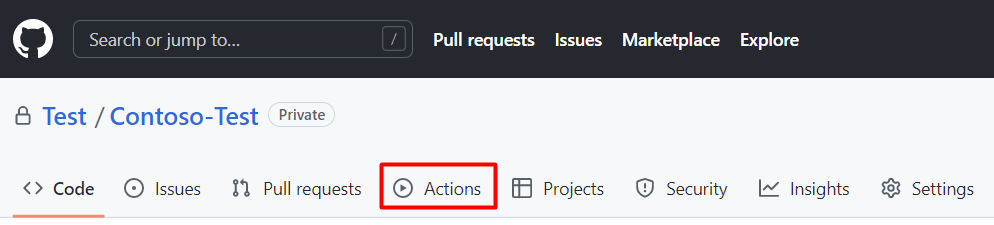
Välj Nytt arbetsflöde.
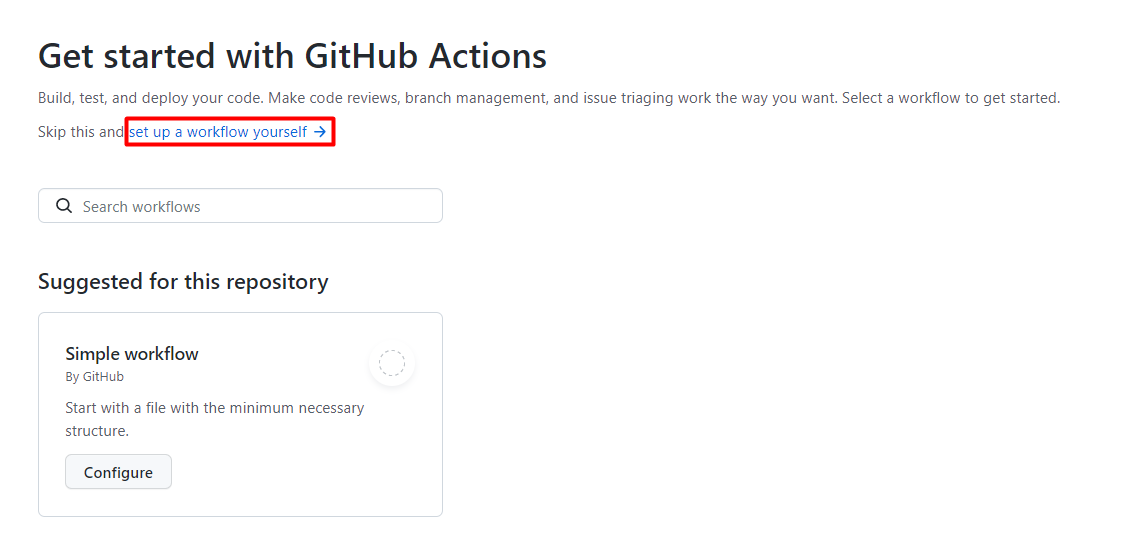
På Get Started with GitHub Actions, välj 'Sätt upp ett arbetsflöde själv'.
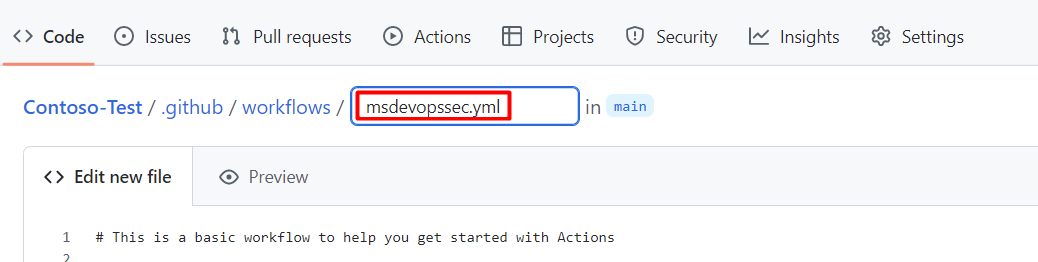
Ange ett namn för din arbetsflödesfil. Till exempel msdevopssec.yml.
Kopiera och klistra in följande exempelåtgärdsflöde i fliken Redigera ny fil .
name: MSDO
on:
  push:
    branches:
      - main

jobs:
  sample:
    name: Microsoft Security DevOps

    # Windows and Linux agents are supported
    runs-on: windows-latest

    permissions:
      contents: read
      id-token: write
      actions: read
      # Write access for security-events is only required for customers looking for MSDO results to appear in the codeQL security alerts tab on GitHub (Requires GHAS)
      security-events: write

    steps:

      # Checkout your code repository to scan
    - uses: actions/checkout@v3

      # Run analyzers
    - name: Run Microsoft Security DevOps
      uses: microsoft/security-devops-action@latest
      id: msdo
    # with:
      # config: string. Optional. A file path to an MSDO configuration file ('*.gdnconfig').
      # policy: 'GitHub' | 'microsoft' | 'none'. Optional. The name of a well-known Microsoft policy. If no configuration file or list of tools is provided, the policy may instruct MSDO which tools to run. Default: GitHub.
      # categories: string. Optional. A comma-separated list of analyzer categories to run. Values: 'code', 'artifacts', 'IaC', 'containers'. Example: 'IaC, containers'. Defaults to all.
      # languages: string. Optional. A comma-separated list of languages to analyze. Example: 'javascript,typescript'. Defaults to all.
      # tools: string. Optional. A comma-separated list of analyzer tools to run. Values: 'bandit', 'binskim', 'checkov', 'eslint', 'templateanalyzer', 'terrascan', 'trivy'.

      # Upload alerts to the Security tab - required for MSDO results to appear in the codeQL security alerts tab on GitHub (Requires GHAS)
    # - name: Upload alerts to Security tab
    #  uses: github/codeql-action/upload-sarif@v3
    #  with:
    #    sarif_file: ${{ steps.msdo.outputs.sarifFile }}

      # Upload alerts file as a workflow artifact - required for MSDO results to appear in the codeQL security alerts tab on GitHub (Requires GHAS)
    # - name: Upload alerts file as a workflow artifact
    #  uses: actions/upload-artifact@v3
    #  with:
    #    name: alerts
    #    path: ${{ steps.msdo.outputs.sarifFile }}
Anmärkning
För fler verktyg och instruktioner för verktygskonfiguration, se Microsoft Security DevOps-wikin.
Välj Gör commit.
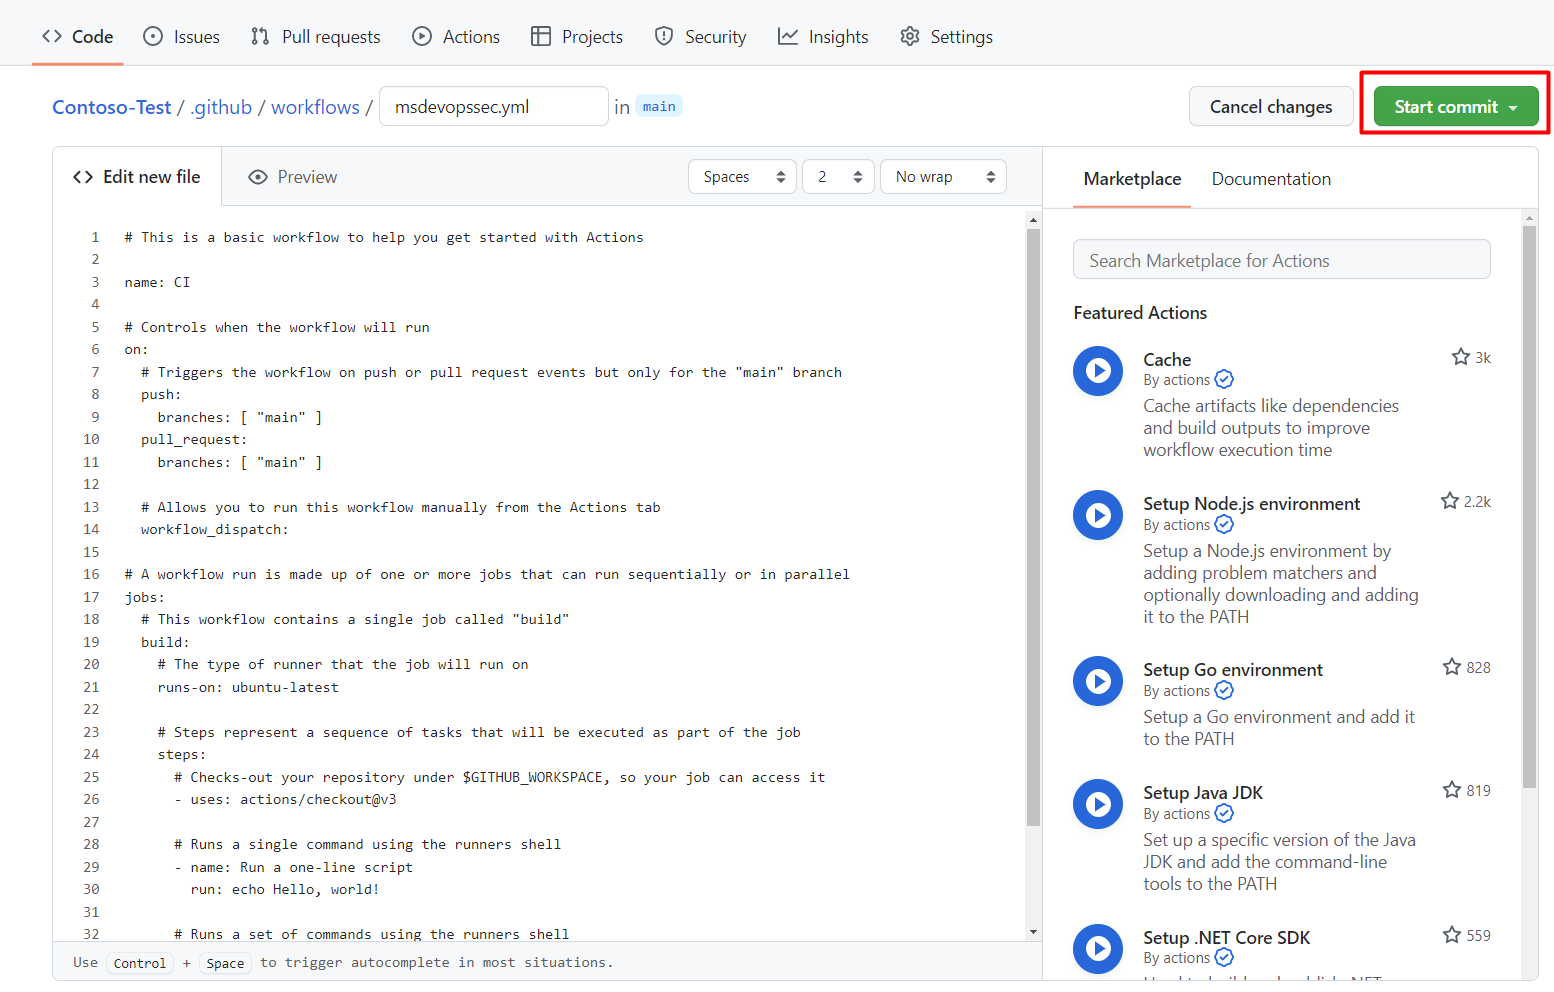
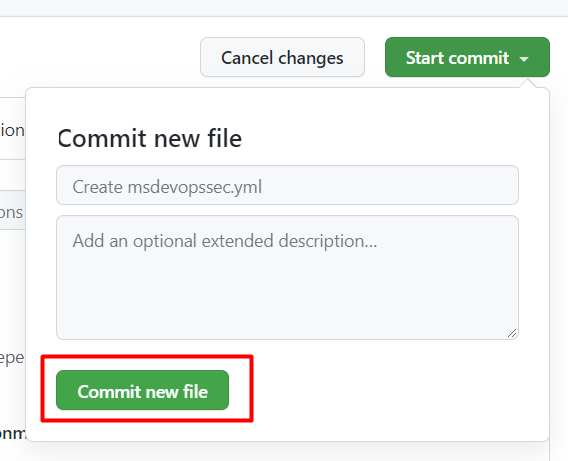
Välj Kommitta ny fil. Processen kan ta upp till en minut att slutföra.
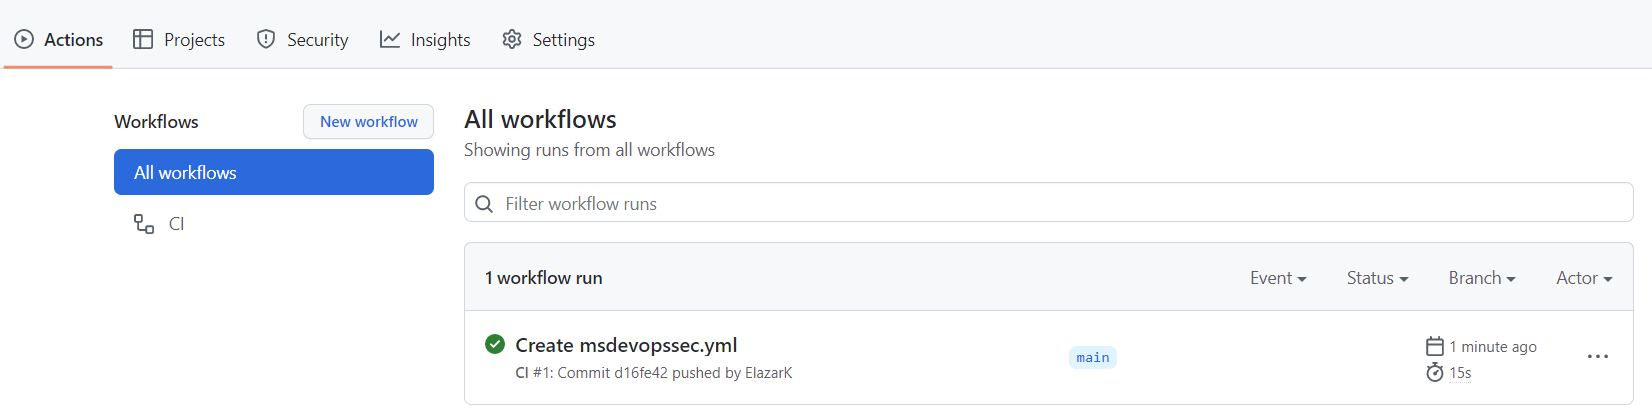
Välj Åtgärder och kontrollera att den nya åtgärden körs.


Visa genomsökningsresultat
Så här visar du genomsökningsresultatet:
Logga in på Azure.
Gå till Defender för molnet>DevOps Security.
Från DevOps-säkerhetspanelen kan du se samma säkerhetsresultat för Microsoft Security DevOps (MSDO). Utvecklare ser dessa resultat i sina CI-loggar för det tillhörande arkivet inom några minuter. Kunder med GitHub Advanced Security ser också resultaten som matas in från dessa verktyg.
Relaterat innehåll
- GitHub-åtgärder för Azure
- Distribuera appar från GitHub till Azure
- DevOps-säkerhet i Defender för molnet