Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Features
Ändringar i uppströmsbeteende för Azure Artifacts
Tidigare har Azure Artifacts-feeds presenterat paketversioner från alla dess överordnade källor. Den här uppströmsversionen innehåller paketversioner som ursprungligen push-överfördes till en Azure Artifacts-feed (internt hämtade) och paketversioner från vanliga offentliga lagringsplatser som npmjs.com, NuGet.org, Maven Central och PyPI (externt källa).
Den här sprinten introducerar ett nytt beteende som ger ytterligare säkerhet för dina privata feeds genom att begränsa åtkomsten till externt källbaserade paket när internt källpaket redan finns. Den här funktionen erbjuder ett nytt säkerhetslager som förhindrar att skadliga paket från ett offentligt register oavsiktligt förbrukas. Dessa ändringar påverkar inte några paketversioner som redan används eller cachelagras i feeden.
Mer information om vanliga paketscenarier där du behöver tillåta paketversioner med extern källa tillsammans med några andra scenarier där ingen blockering av de offentliga paketen behövs och hur du konfigurerar det överordnade beteendet finns i dokumentationen Konfigurera uppströmsbeteende – Azure Artifacts | Microsoft Docs
Nästa steg
Anmärkning
Dessa funktioner kommer att distribueras under de kommande två till tre veckorna.
Gå över till Azure DevOps och ta en titt.
Så här ger du feedback
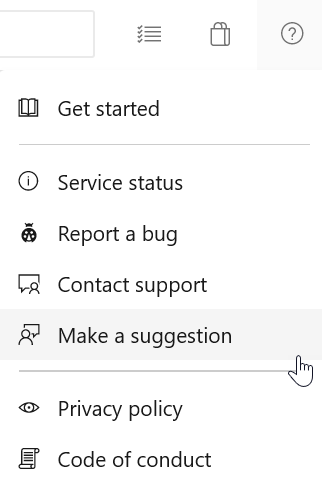
Vi vill gärna höra vad du tycker om de här funktionerna. Använd hjälpmenyn för att rapportera ett problem eller ge ett förslag.
Du kan också få råd och dina frågor som besvaras av communityn på Stack Overflow.