Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Styrelser
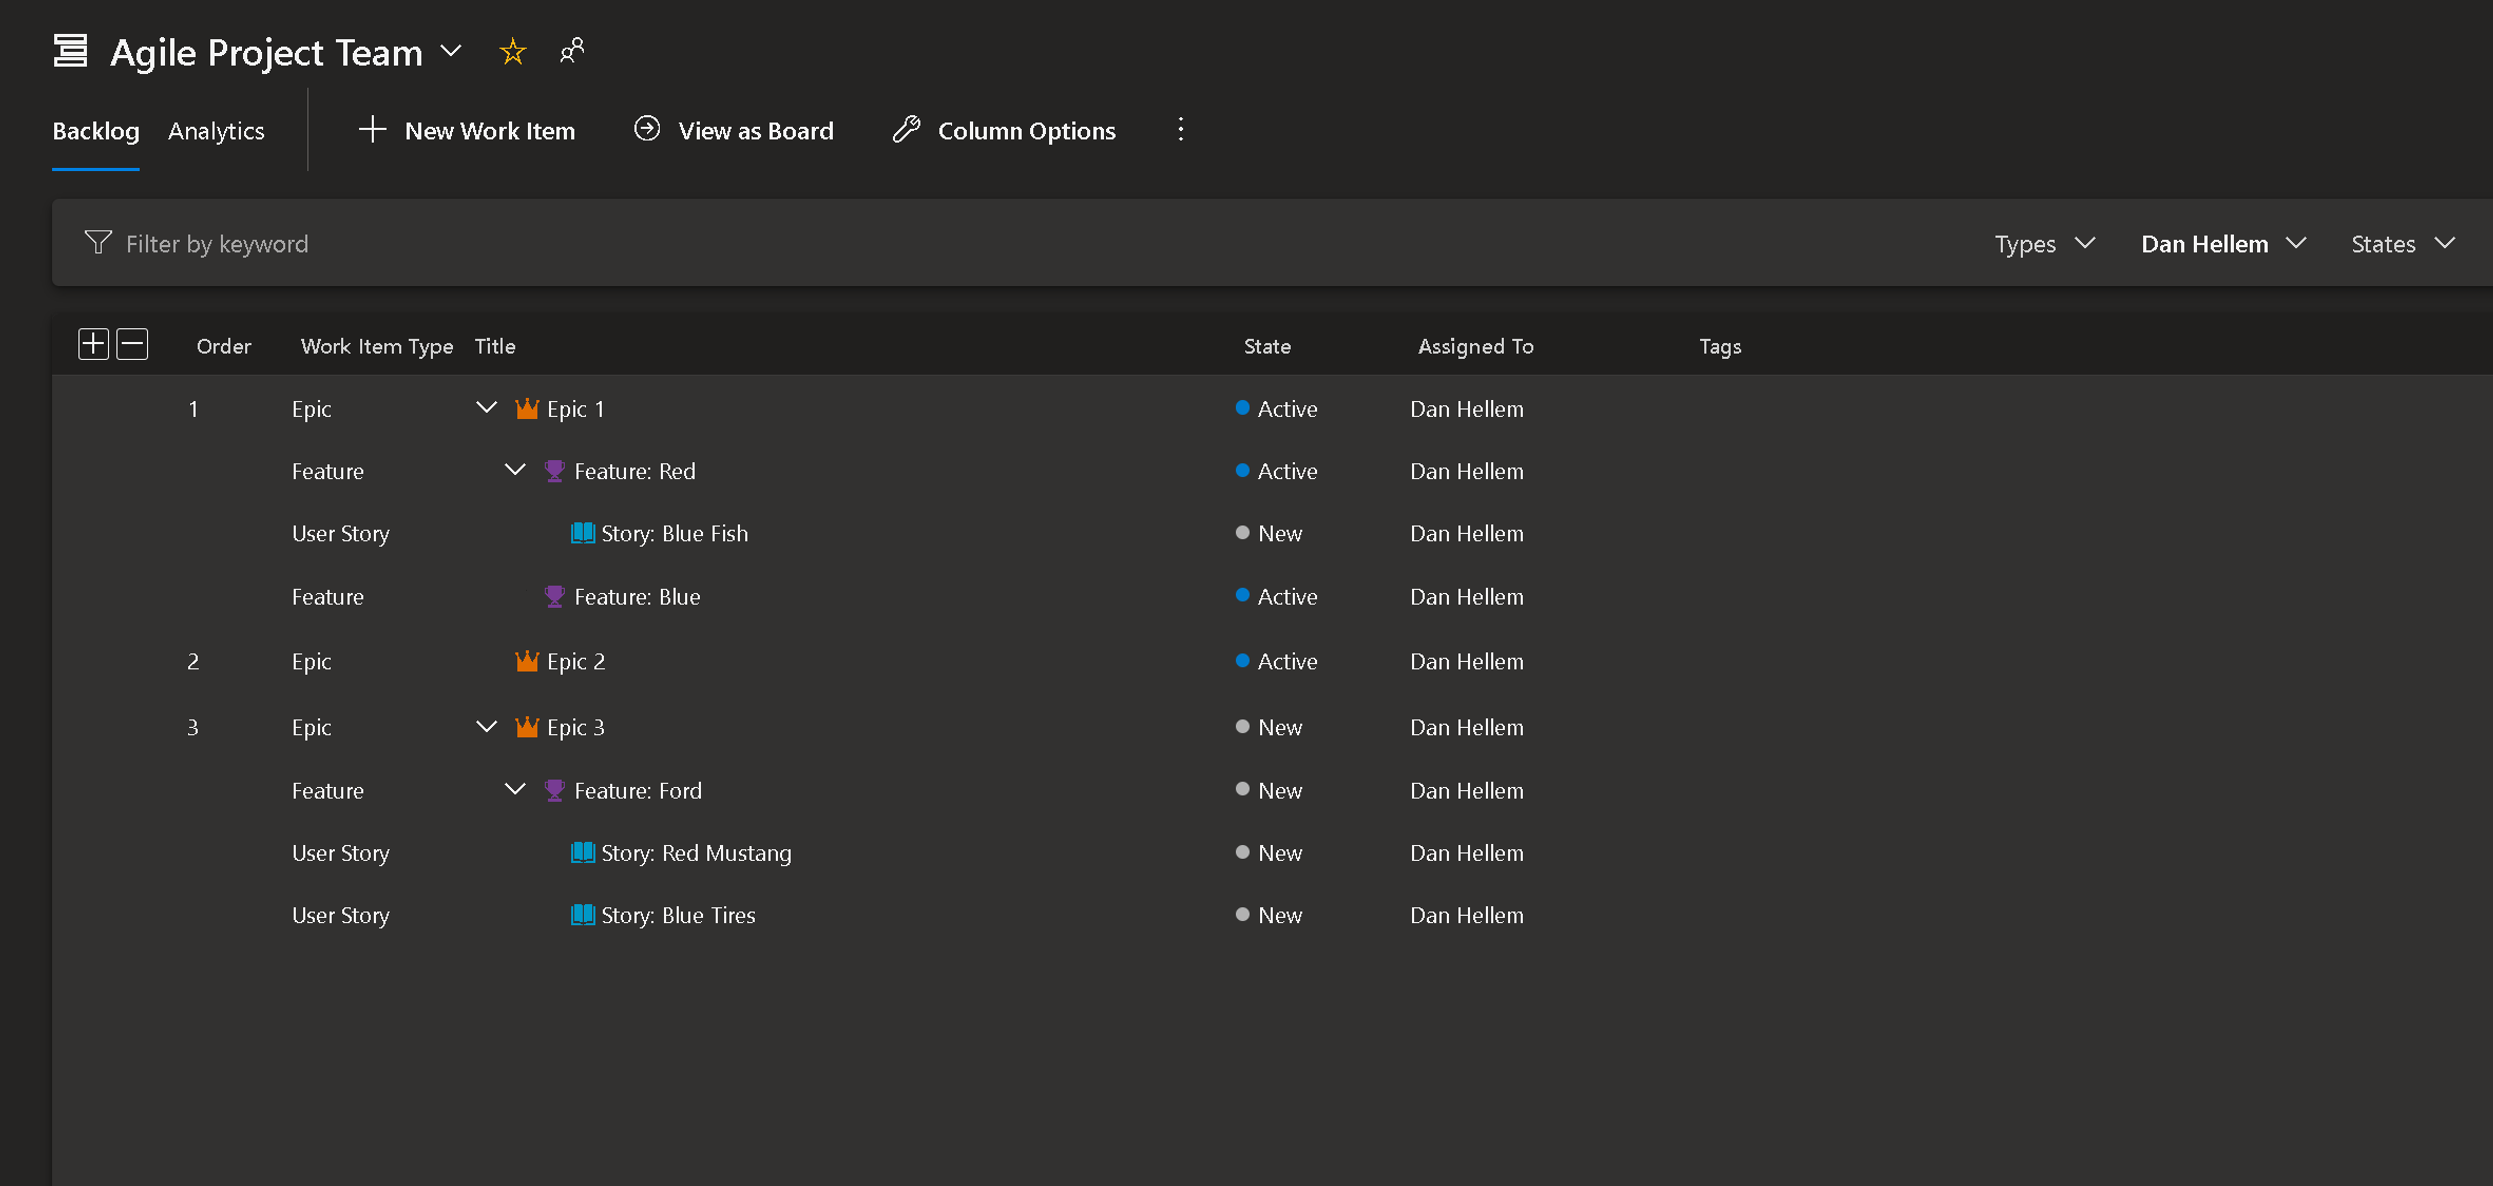
Bibehåll backlog-hierarkin när filter tillämpas
Som användare vill jag behålla min trädvy även när jag filtrerar mina kvarvarande uppgifter så att jag inte förlorar kontexten för det arbete jag försöker organisera.
Anmärkning
Den här funktionen är endast tillgänglig med förhandsversionen av New Boards Hubs.
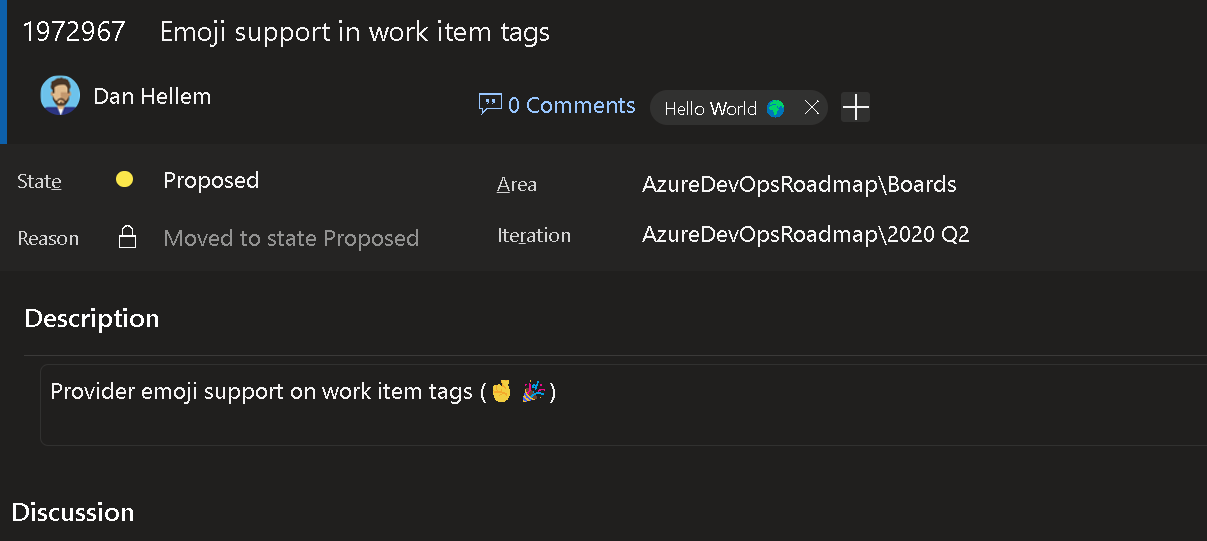
Emojistöd i arbetsobjekttaggar
Som användare vill jag kunna lägga till emojis (🤞🎉) i mina taggar.
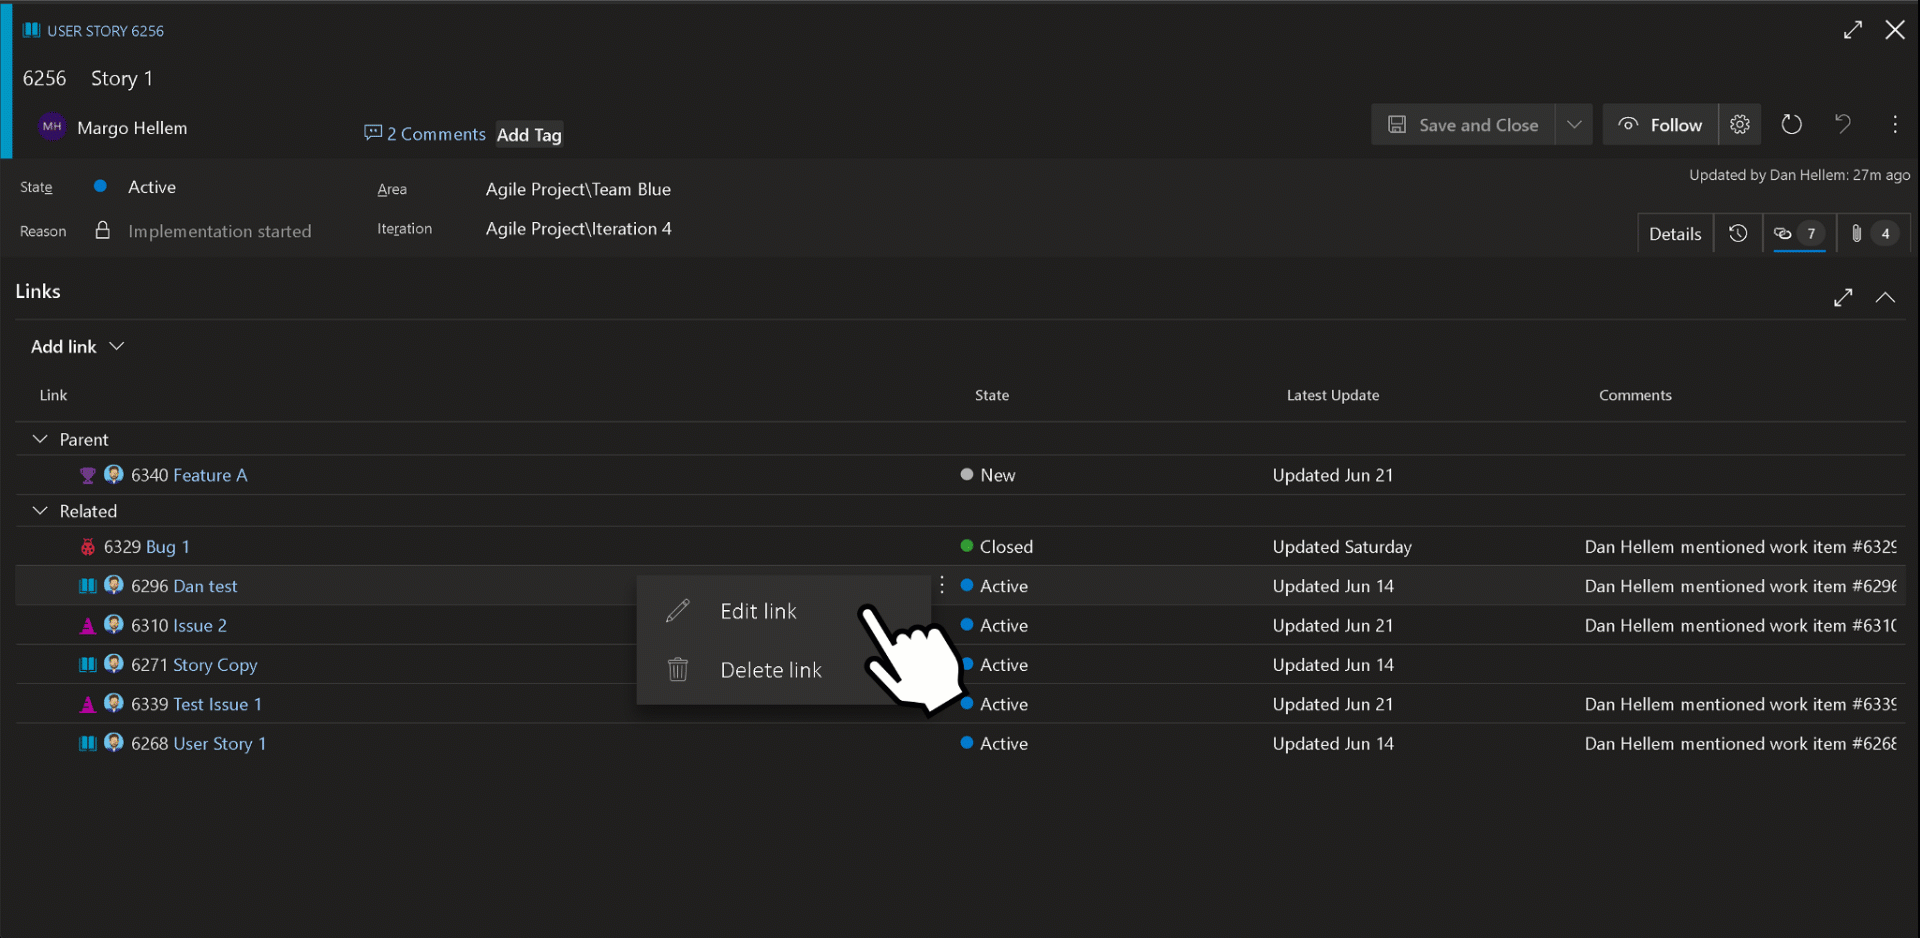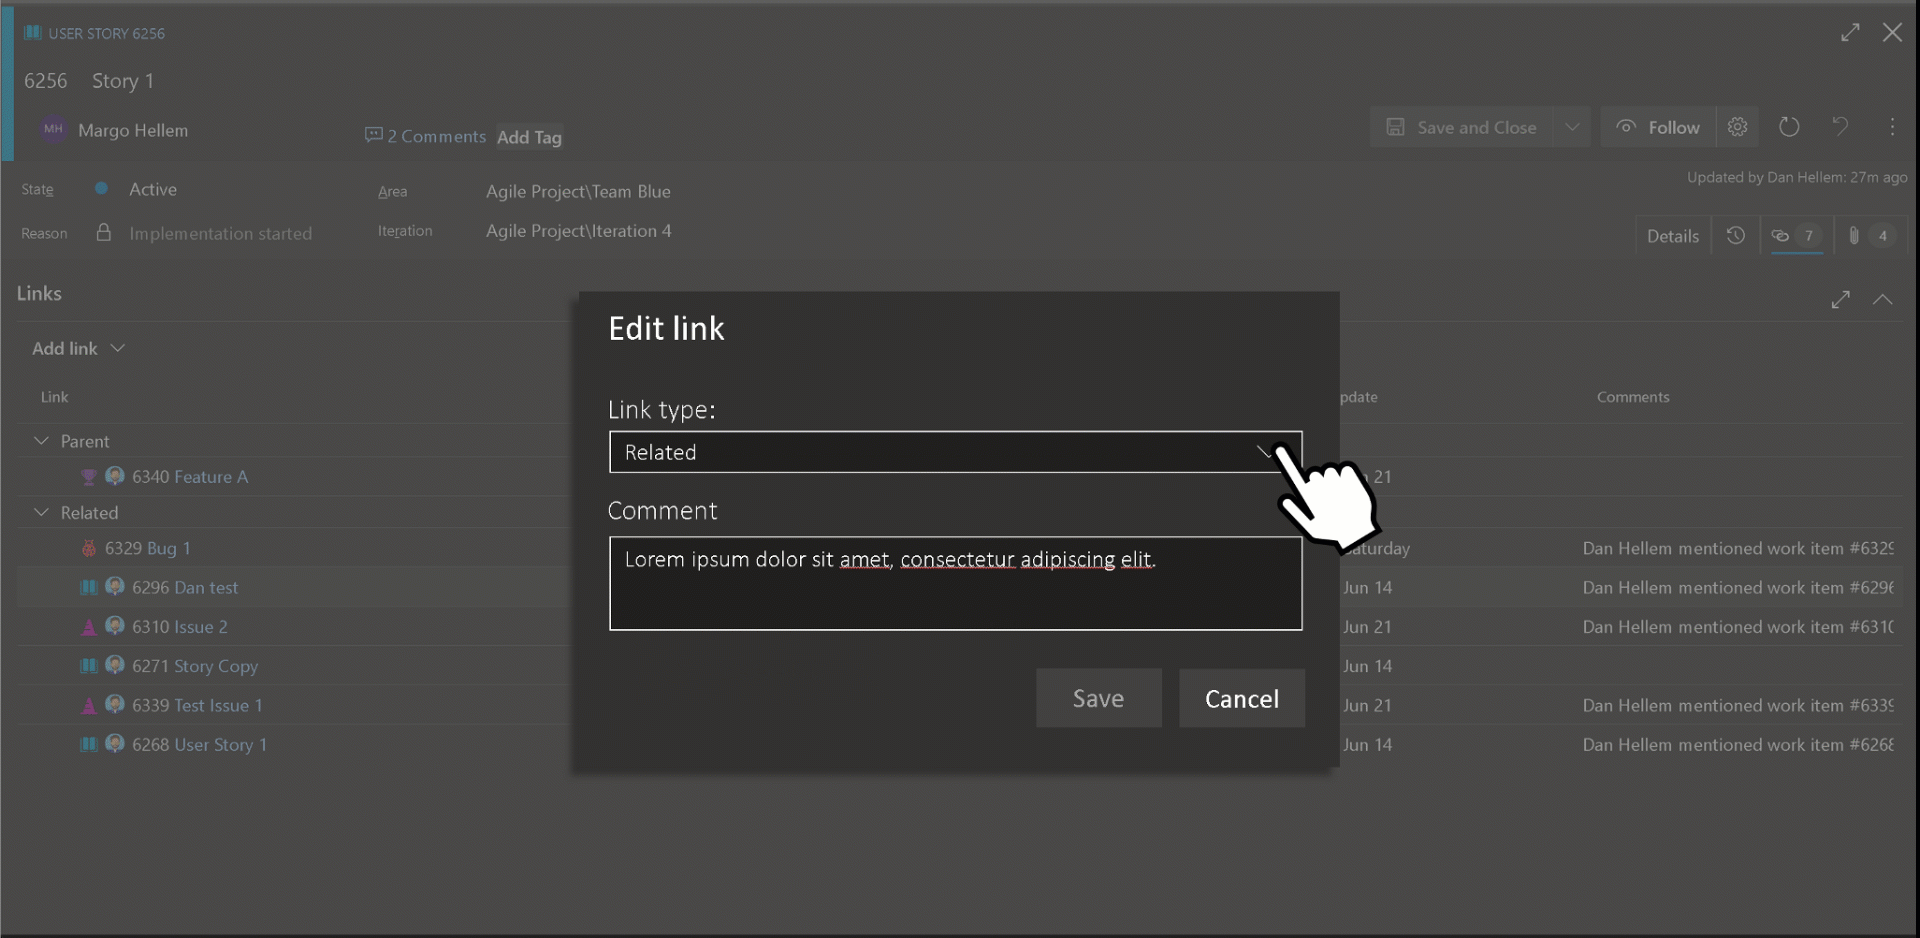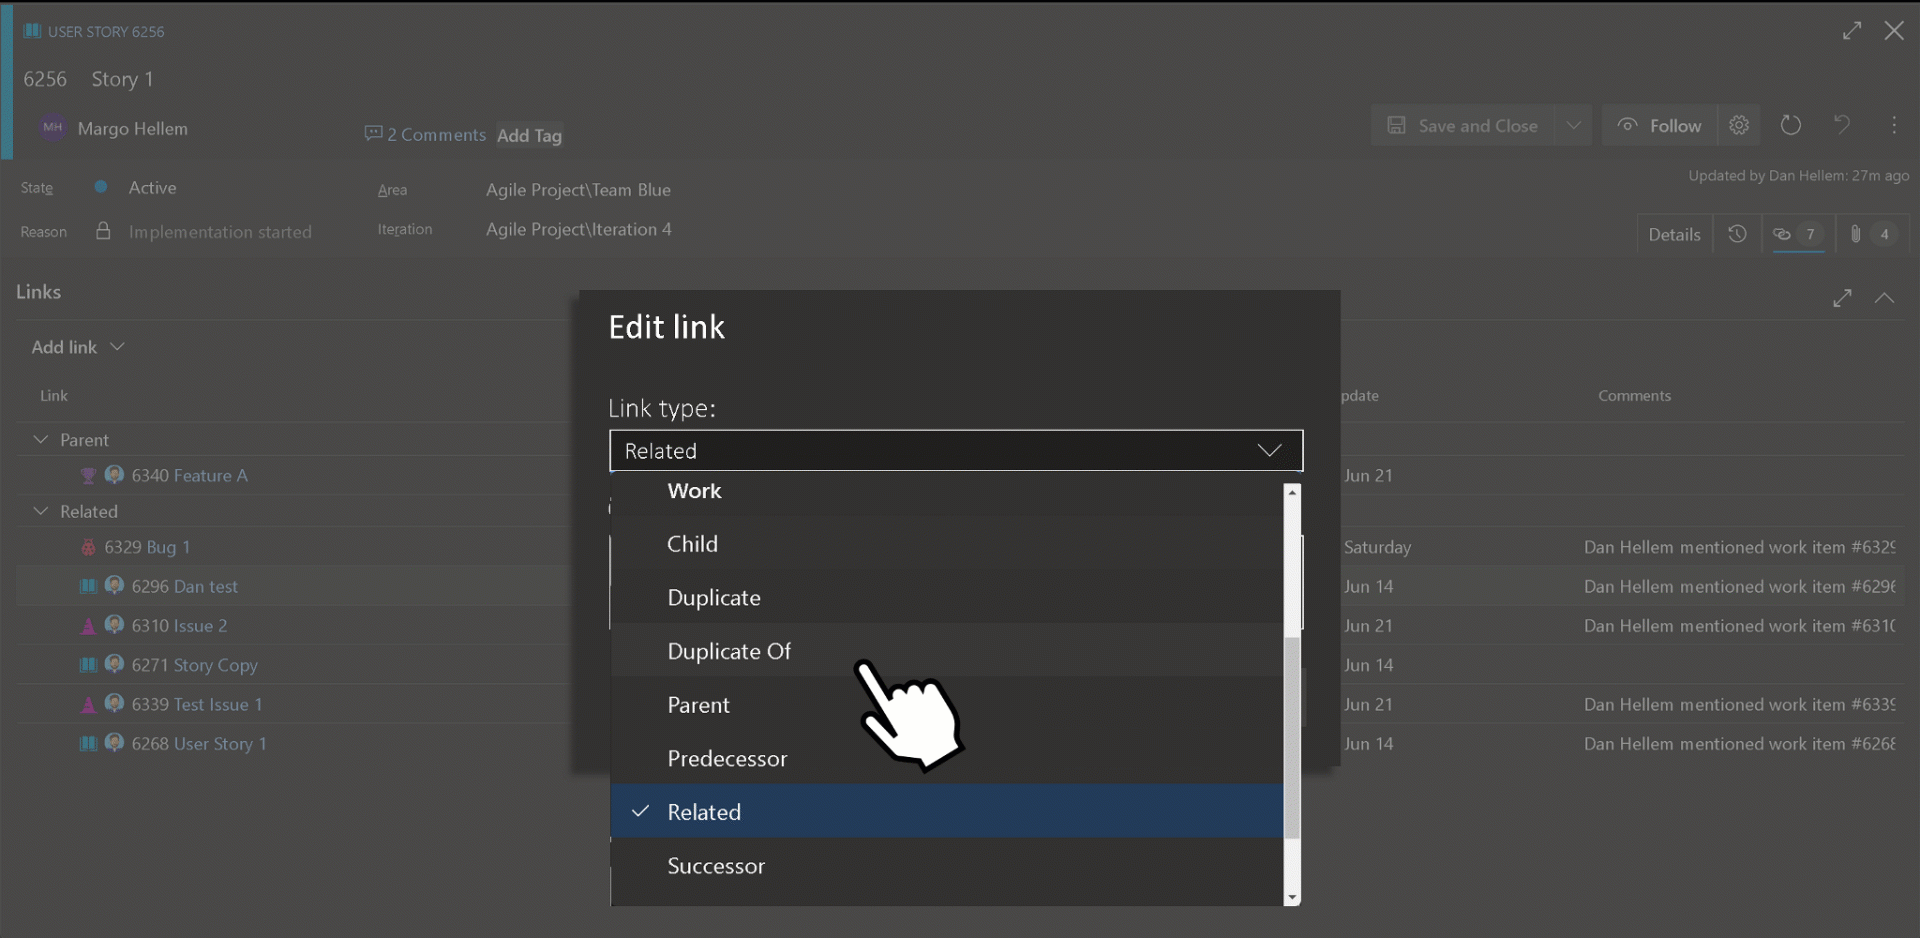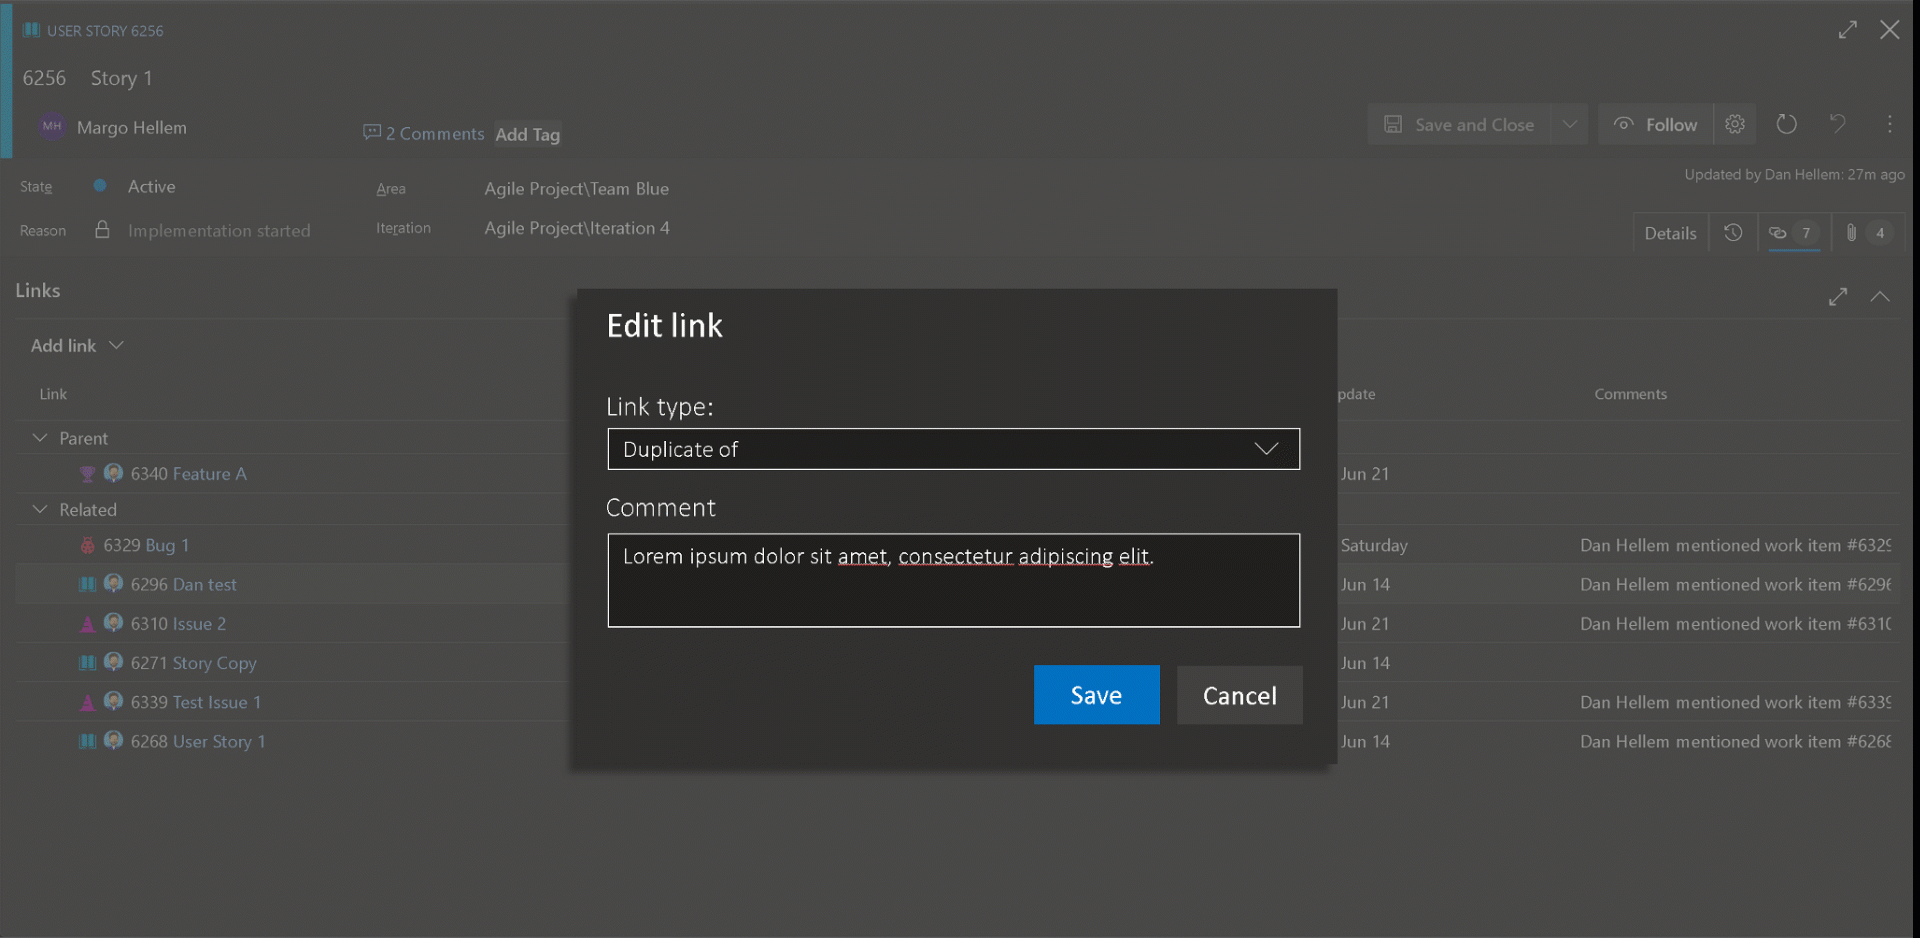
Möjlighet att ändra länktyp från webbgränssnittet
Som användare tar det mig 5 steg att ändra en länktyp. Jag vill ändra en länktyp i användargränssnittet med i endast ett steg.
Anmärkning
Den här funktionen är endast tillgänglig med förhandsversionen av New Boards Hubs.
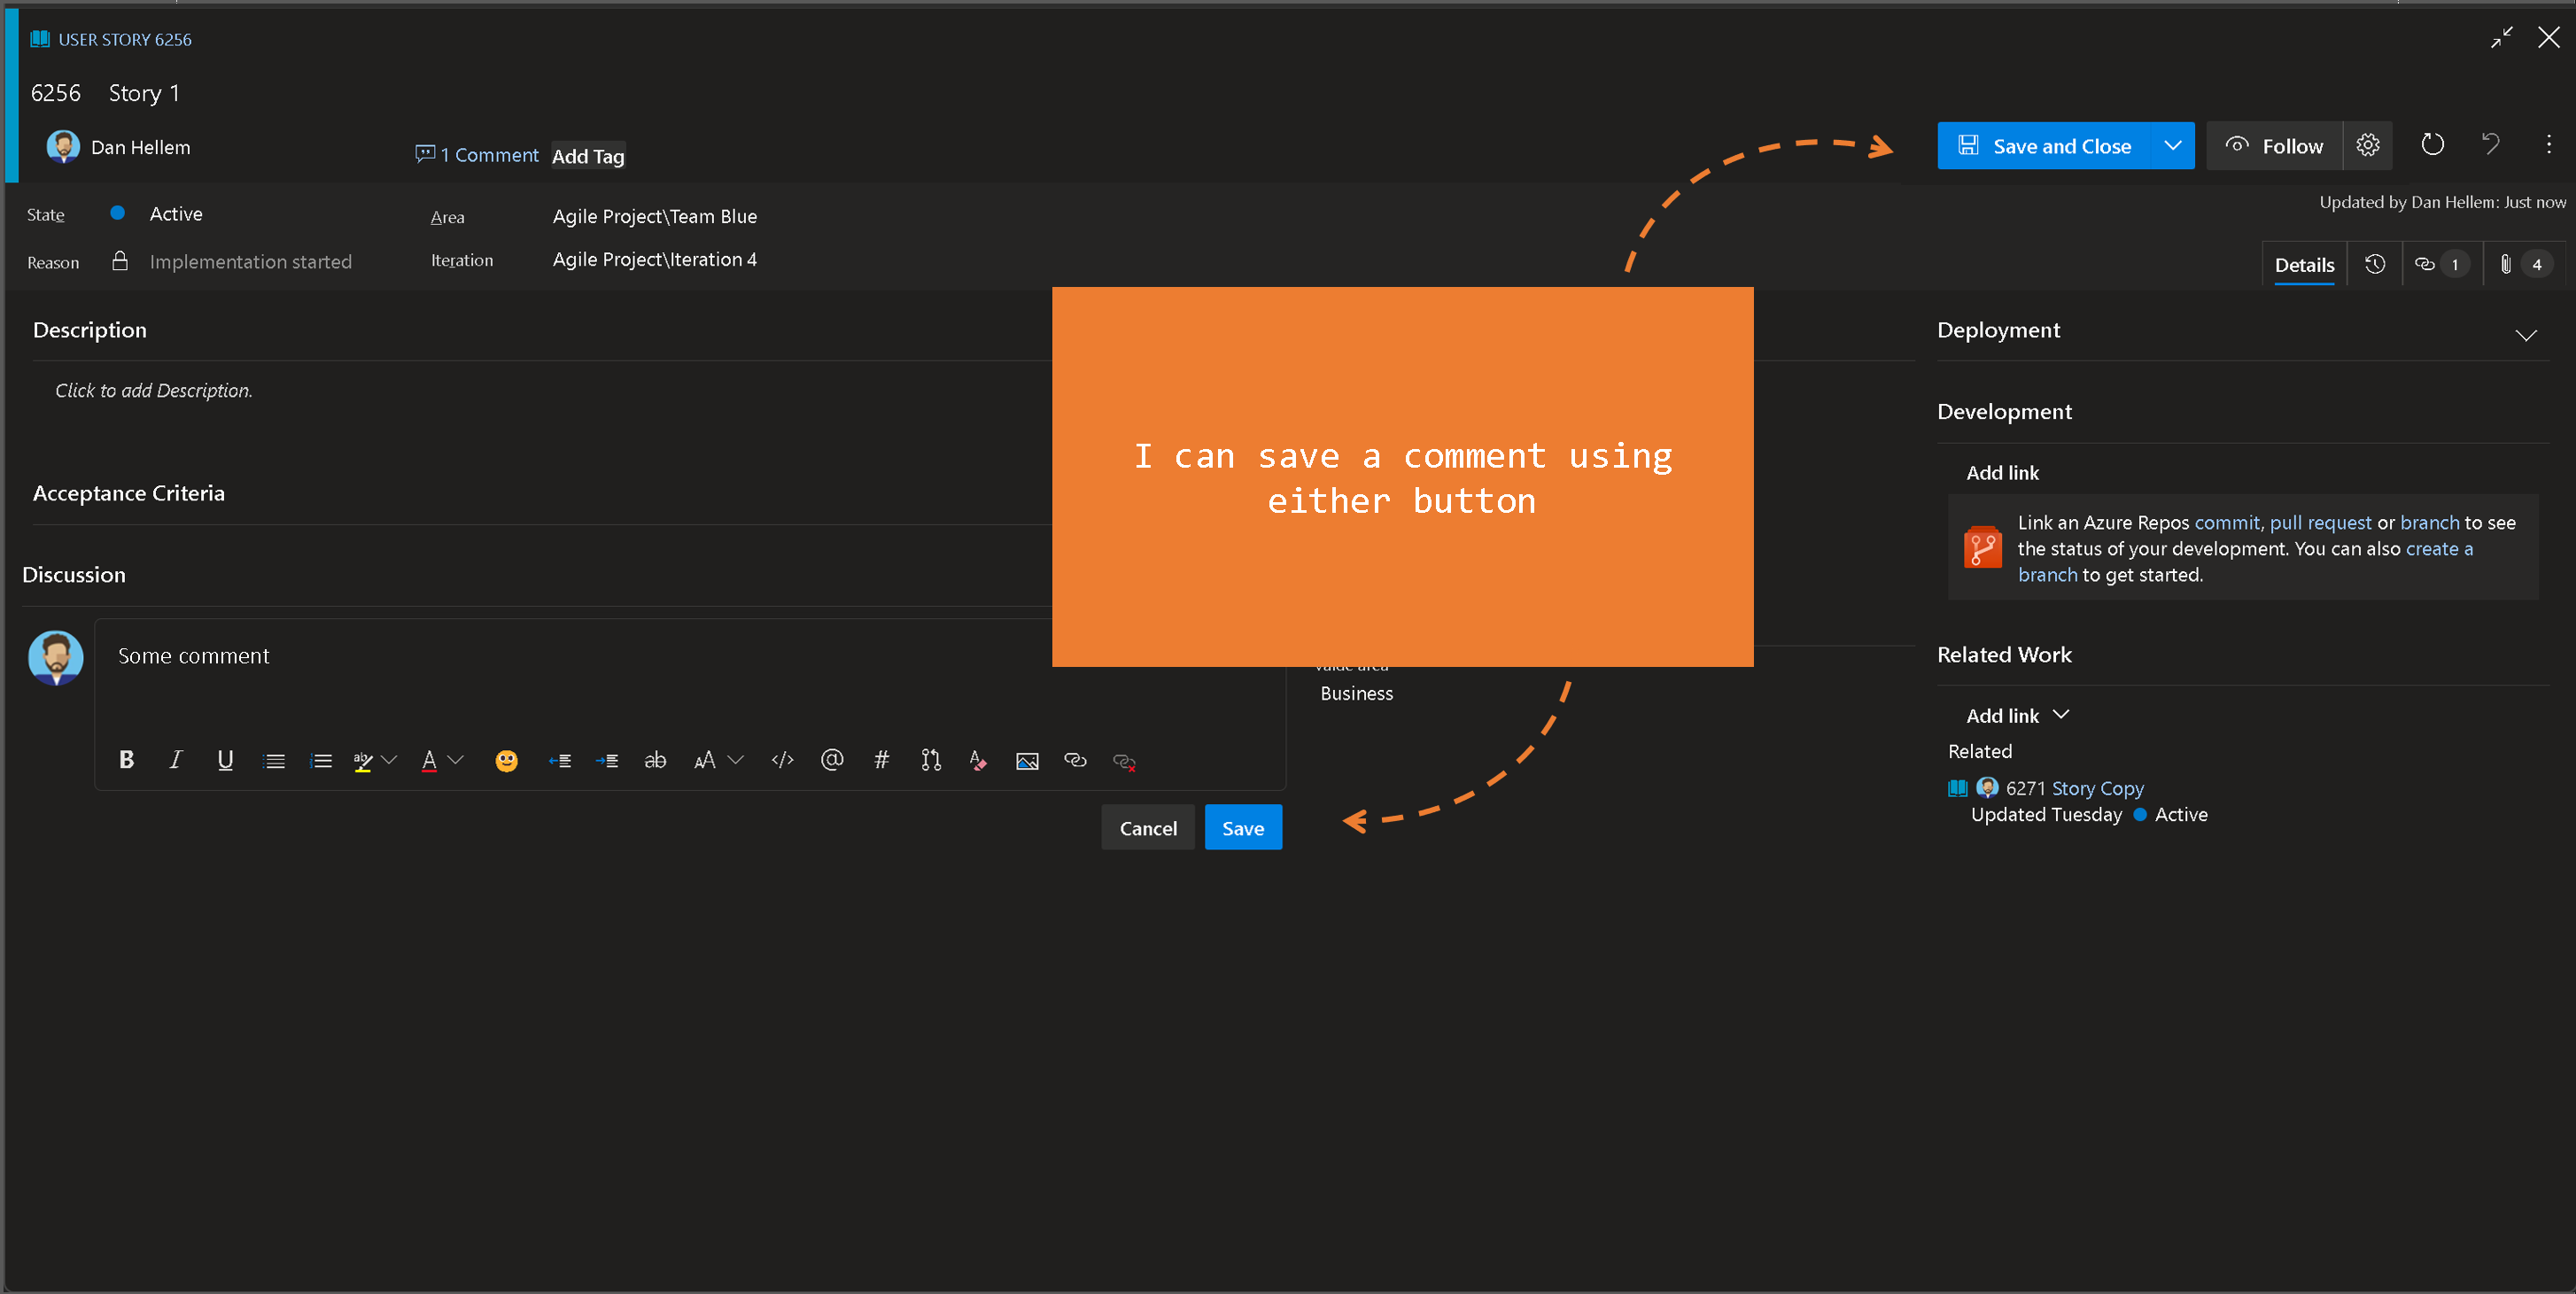
Spara kommentarsförbättringar
I mitt projekt finns det vissa användare som bara behöver bidra till diskussioner. De bör inte uppdatera några andra fält.
När jag sparar en diskussion som användare bör inte hela arbetsobjektet (och kör arbetsobjektsregler) sparas.
Pipelines
Autentiseringsfria pipelines
Pipelines är ofta beroende av tjänstanslutningar som lagrar konfidentiella uppgifter. Ett vanligt användningsfall för Pipelines är att distribuera program till Azure-resurser med hjälp av en ARM-tjänstanslutning. Varje anslutning lagrar antingen azure-tjänstens huvudnamns lösenord eller certifikat i Azure DevOps. De viktigaste nackdelarna med att lagra dessa autentiseringsuppgifter i Azure DevOps är (a) Du måste uppdatera tjänstanslutningarna i Azure DevOps varje gång du uppdaterar dem i Azure (b) Uppgifter i en pipeline har åtkomst till dessa hemligheter. Många kunder vill undvika att lagra hemligheter i Azure DevOps. De vill inte ha problem med att rotera dessa hemligheter regelbundet. Och de vill minska risken för att dessa hemligheter exponeras.
Ett sätt att göra detta är att använda hanterad identitet i ARM-tjänstanslutningar. Den här metoden fungerar dock bara med lokalt installerade agenter eller skalningsagenter. Som en del av det här arbetet kommer vi att undersöka hur man kan få hanterad identitet att fungera med Microsoft-värdbaserade agenter. Målet med det resulterande schemat är att främja autentiseringsfria pipelines som helt enkelt baseras på hanterad identitet, vars resursåtkomst kan hanteras i AAD.
Lösningen som föreslås som en del av det här arbetet kommer att vara specifik för Azure-tjänstanslutningar och fungerar inte för andra typer av tjänstanslutningar.
Avveckla Node 10 från agent och uppgifter
Azure Pipelines-agenten och ett antal av dess uppgifter använder antingen Node 6 eller Node 10 som körmiljö. Med tanke på slutet av noden 10 måste vi gå över till en nyare version av Node. Detta krävs också för att vi ska kunna stödja nästa version av macOS. Det finns en viktig konsekvens av att flytta till en nyare version av Node. Agenten fungerar inte längre på RHEL 6. Håll utkik efter fler uppdateringar här och i våra versionsanteckningar.
Rapportering
Widget för pull request för att tillåta val av många repositorier
När jag som användare använder widgeten Pull Request bör jag få välja många lagringsplatser.
Sammanställningskolumner för frågeresultat
Precis som med kvarvarande uppgifter vill jag kunna lägga till sammanslagningskolumner för att fråga efter resultat.
Visa länk med överordnat namn i frågeresultatwidgeten
Frågeresultatwidgeten ska visa en länk till det överordnade objektet med en ikon som visar typen av arbetsobjekt