Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Microsoft Discovery innehåller två lager av nätverkssäkerhet för att skydda dina arbetsyteresurser och dataplanstrafik:
| Skikt | Vad det skyddar | Så här fungerar det |
|---|---|---|
| Nätverkshärdning | Hanterade resurser som databaser, lagring, AI-tjänster och andra serverdelstjänster | Nätverkssäkerhetsperimeter (NSP) och privata slutpunkter för hanterade resursgrupper (MRG)-resurser begränsar endast åtkomsten till auktoriserade Identifieringskomponenter |
| Privata slutpunkter | API:er för dataplan för arbetsyta och bokhylla | Azure Private Link dirigerar API-trafik via Azure stamnät, vilket eliminerar offentlig Internetexponering |
Nätverkshärdning är aktiverat som standard för alla arbetsytor och bokhyllor som hanteras med API-versionen 2026-02-01-preview och senare. Privata slutpunkter för dataplansåtkomst är valfria och kan konfigureras separat.
Varför nätverkssäkerhet är viktigt
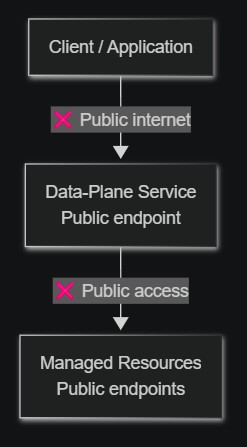
När du skapar en Microsoft Discovery-arbetsyta eller bokhylla etablerar tjänsten hanterade resurser (databaser, lagringskonton, AI-tjänster) åt dig. Tidigare hade dessa resurser offentliga slutpunkter, och dataplan-API-trafik passerade det offentliga internet.
Med nätverkshärdning aktiverat som standard skyddas nu alla hanterade resurser automatiskt. Att aktivera privata slutpunkter för dataplansåtkomst ger extra säkerhet:
- Data protection – All trafik finns kvar i Azure stamnätverk och passerar aldrig det offentliga Internet.
- Efterlevnad – Uppfyll regulatoriska krav för nätverkshärdning och privat anslutning.
- Minskad attackyta – Hanterade resurser är endast tillgängliga för auktoriserade identifieringstjänstkomponenter.
- Skydd på djupet – Kombinerar nätverksperimeter, privata slutpunkter, virtuell nätverksinmatning och identitetsbaserad åtkomstkontroll.
Före och efter jämförelse
Före: Utan nätverkshärdning
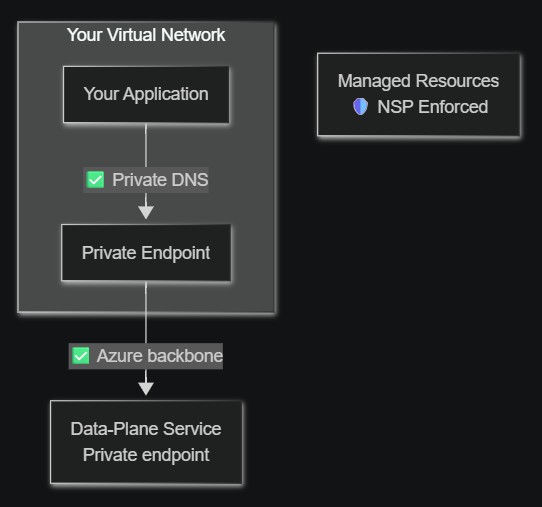
Efter: Med nätverkshärdning
| Aspekt | Utan nätverkshärdning | Med nätverkshärdning (standard) |
|---|---|---|
| Hanterade resurser | Offentliga slutpunkter | Låst bakom NSP + privata slutpunkter |
| Dataplanstrafik | Offentligt Internet | Azure stamnät via Private Link |
Så här fungerar nätverkshärdning
När du skapar en arbetsyta, utförs Discoverys kontrollplan automatiskt:
- Skapar en nätverkssäkerhetsperimeter (NSP) runt de hanterade resurser som har etablerats för din arbetsyta.
- Distribuera privata slutpunkter för hanterade resurser (databaser, lagring, AI-tjänster) så att de kommunicerar via Azure stamnätet.
- Konfigurerar virtuell nätverksinmatning för arbetsytetjänster med hjälp av delegerade undernät, vilket säkerställer att arbetsyteplattformstjänster och agenter körs i ditt virtuella nätverk.
NSP tillämpar att endast auktoriserade Identifieringstjänstkomponenter kan komma åt de hanterade resurserna. Inga data överförs via det offentliga internet mellan Discovery-komponenter.
Obligatoriska rolltilldelningar
För att skapa NSP-associationer behöver identifieringstjänstens huvudnamn (discovery control-plane service App) två rolltilldelningar för din prenumeration:
- Upptäckts NSP Perimeter Joiner (anpassad roll) – Tillåter att tjänstens huvudansvarig skapar regler för inkommande NSP-åtkomst.
- Minst Läsare (inbyggd roll) – Tillåter att tjänstens huvudnamn räknar upp prenumerationsresurser för validering av nätverkskonfiguration. Om du redan har rollen ägare eller deltagare tilldelad, behövs ingen separat läsarbehörighet.
Anvisningar för hur du skapar och tilldelar dessa roller finns i Konfigurera nätverkssäkerhet.
Hur privata slutpunkter dirigerar dataplanstrafik
Med Azure Private Link kan du komma åt arbetsyte- och bokhyllerelaterade data-plan API:er via en privat slutpunkt i ett virtuellt nätverk. När du har konfigurerat:
- En privat slutpunkt skapas i ditt virtuella nätverksundernät och tar emot en privat IP-adress.
- En privat DNS-zon mappar identifieringstjänstens FQDN till den privata IP-adressen.
- All API-trafik från ditt virtuella nätverk dirigeras till den privata slutpunkten och passerar Microsoft backbone-nätverk.
Utan privata slutpunkter passerar API-anrop för dataplan det offentliga Internet. Med privata slutpunkter ligger trafiken helt inom Azure stamnät.
publicNetworkAccess värde |
Via privat slutpunkt | Via offentligt Internet |
|---|---|---|
Enabled (standardinställning) |
Tillåtet | Tillåtet |
Disabled |
Tillåtet | 403 – Förbjuden |
Resurstyper som stöds för privata slutpunkter
| Resurstyp | grupp-id | Private DNS zon |
|---|---|---|
Microsoft.Discovery/workspaces |
workspace |
privatelink.workspace.discovery.azure.com |
Microsoft.Discovery/bookshelves |
bookshelf |
privatelink.bookshelf.discovery.azure.com |
Identifieringsresurser stöder automatiskt godkännande för privata slutpunkter som skapats i samma klientorganisation. Anslutningar mellan klientorganisationer kräver manuellt godkännande av resursägaren.
Säkerhetsanteckningar för NSP Perimeter Joiner-rollen
-
Minimal behörighet – Den här anpassade rollen beviljar endast
joinPerimeterRule/actionochnetworkSecurityPerimeterOperationStatuses/read– de minsta möjliga behörigheterna för att skapa NSP-åtkomstregeln. - Ingen dataåtkomst – Den här behörigheten beviljar inte åtkomst till läsning, skrivning eller borttagning av kunddata eller resurser.
- Prenumerationsomfång krävs – Behörigheten måste finnas i prenumerationsomfånget eftersom NSP-regler för inkommande åtkomst refererar till prenumerationer som tillåtna källor.
Begränsningar
- Privata slutpunkter mellan regioner stöds inte. Den privata slutpunkten måste finnas i samma region som Discovery-resursen.
- Varje privat slutpunktsanslutning är begränsad till en enda arbetsyta eller en bokhyllaresurs.
- Varje Discovery-resurs (arbetsyta, bokhylla, superdator) kräver ett eget unikt, icke-överlappande undernät. Undernät kan inte delas mellan olika Discovery-resursinstanser.
- Superdatorns AKS API-server har ett offentligt FQDN. Arbetsbelastningstrafiken finns kvar i det virtuella nätverket, men Kubernetes API-serverslutpunkten är offentligt tillgänglig. Stöd för privata kluster planeras för en framtida version.
- Hanterade resurser som inte stöder NSP skyddas via virtuell nätverksinmatning eller delegerade undernät i stället.
- Nätverkshärdning stöds i dessa regioner: USA, östra, Storbritannien, södra och Sverige, centrala.
Nästa steg
- Konfigurera nätverkssäkerhet – Tilldela roller, konfigurera undernät och skapa privata slutpunkter.
- Komplett nätverkshärdad distribution – Distribuera en helt nätverksisolerad Discovery-stack.
- Vad är Azure Private Link?
- Vad är en nätverkssäkerhetsperimeter?