Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Privata DNS-zoner i Azure ger säker namnupplösning inom virtuella Azure-nätverk. Du kan begränsa privata DNS-zoner till ett eller flera virtuella nätverk, och organisationer använder dem vanligtvis för interna program. De värdnamn som du löser är lokala DNS-namn som inte är offentligt tillgängliga via Internet. De lösta IP-adresserna är ofta privata IP-adresser som inte är tillgängliga från Internet. Azure DNS är en global tjänst som inte är bunden till någon specifik tillgänglighetszon eller enskild region.
När du använder Azure är tillförlitlighet ett delat ansvar. Microsoft tillhandahåller en rad funktioner för att stödja återhämtning och återställning. Du ansvarar för att förstå hur dessa funktioner fungerar inom alla tjänster som du använder och välja de funktioner du behöver för att uppfylla dina affärsmål och drifttidsmål.
Den här artikeln beskriver hur du gör Azure DNS privata zoner motståndskraftiga mot olika potentiella avbrott och problem, inklusive tillfälliga fel och regionomfattande fel. Den innehåller också viktig information om serviceavtalet för Azure DNS privata zoner (SLA).
Rekommendationer för produktionsdistribution för tillförlitlighet
För produktionsarbetsbelastningar rekommenderar vi att du följer dessa rekommendationer:
Konfigurera lämpliga TTL-värden: Ange TTL-värden (time-to-live) som balanserar prestanda med återställningstid. Lägre TTL-värden möjliggör snabbare redundans men ökar frågevolymen. Överväg 300 sekunder (5 minuter) som utgångspunkt för produktionsarbetsbelastningar.
Fragmentera stora DNS-zoner: Om du har en stor DNS-zon kan du överväga att partitionera din zon för att förbättra din övergripande tillförlitlighet och driftseffektivitet.
Översikt över tillförlitlighetsarkitektur
I det här avsnittet beskrivs några av de viktiga aspekterna av hur tjänsten fungerar som är mest relevant ur ett tillförlitlighetsperspektiv. I avsnittet beskrivs den logiska arkitekturen, som innehåller några av de resurser och funktioner som du distribuerar och använder. Den diskuterar också den fysiska arkitekturen, som innehåller information om hur tjänsten fungerar under täcket.
Logisk arkitektur
Den primära resursen som du distribuerar är en zon som representerar en uppsättning DNS-poster som mappar värdnamn (domännamn) till IP-adresser. De värdnamn som zonen löser är vanligtvis lokala DNS-namn som inte är offentligt tillgängliga via Internet.
Du skapar privata DNS-zoner som fristående resurser och länkar dem till specifika virtuella nätverk genom att skapa länkar till virtuella nätverk. När DNS-begäranden kommer från klienter i dessa virtuella nätverk deltar de privata DNS-zonerna i matchningsprocessen. Du kan manuellt skapa poster i en DNS-zon eller konfigurera automatisk registrering av virtuella datorer på virtuella nätverkslänkar. Azure DNS privata DNS-zoner stöder DNS-upplösning mellan virtuella nätverk i olika Azure-regioner, även utan att uttryckligen konfigurera peering mellan de virtuella nätverken. Alla virtuella nätverk måste dock vara länkade till den privata DNS-zonen.
DNS-namnmatchningsprocessen omfattar flera komponenter, inklusive DNS-matchare och mellanliggande lager som bearbetar begäranden innan de når de auktoritativa DNS-servrarna. Privata zoner använder samma DNS-protokoll och beteenden som offentliga zoner, inklusive TTL-värden och cachelagringsmekanismer.
Important
Tillförlitligheten för din övergripande lösning beror på konfigurationen av de resurser som dns-posterna refererar till, till exempel virtuella datorer och lastbalanserare.
Den här artikeln beskriver inte dessa resurser, men deras tillgänglighetskonfigurationer påverkar programmets motståndskraft direkt. Läs tillförlitlighetsguiderna för Azure-tjänster i din lösning för att lära dig hur varje tjänst stöder dina tillförlitlighetskrav.
Fysisk arkitektur
Azure DNS är en icke-regional tjänst. Microsoft distribuerar sin infrastruktur över flera tillgänglighetszoner i flera Azure regioner över hela världen. Den här designen gör det möjligt för Azure DNS att förbli motståndskraftiga under ett avbrott i tillgänglighetszonen eller regionen eftersom infrastrukturen i en annan zon eller region fortsätter att svara på resolutionsförfrågningar.
Globala Internetprotokoll som Anycast, DNS och Border Gateway Protocol (BGP) dirigerar automatiskt inkommande DNS-matchningsbegäranden till närmaste felfria Azure DNS infrastruktur.
Motståndskraft mot tillfälliga fel
Tillfälliga fel är kortvariga, intermittenta fel i komponenter. De förekommer ofta i en distribuerad miljö som molnet, och de är en normal del av åtgärderna. Tillfälliga fel korrigerar sig själva efter en kort tidsperiod. Det är viktigt att dina program kan hantera tillfälliga fel, vanligtvis genom att försöka igen.
Alla molnbaserade program bör följa vägledningen för tillfälliga felhantering i Azure när de kommunicerar med molnbaserade API:er, databaser och andra komponenter. Mer information finns i Rekommendationer för hantering av övergående fel.
Azure DNS hanterar tillfälliga fel via sin globala DNS-infrastruktur.
Om ett tillfälligt fel inträffar under DNS-matchningen bör klienten eller den mellanliggande matcharen försöka begära igen. Konfigurera timeout-värden på rätt sätt. En timeout på 2 till 5 sekunder räcker vanligtvis för en DNS-klient.
TTL-värdet för varje DNS-post påverkar också hur din lösning hanterar fel. Om TTL är mycket låg gör klienter fler begäranden till Azure DNS, vilket skapar fler möjligheter för tillfälliga fel. Om TTL-värdet är mycket högt kan klienter, vid ett verkligt fel i en backendserver som kräver att du omdirigerar till en annan IP-adress, uppleva fördröjningar i redundansväxlingen tills TTL-värdet löper ut. Konfigurera TTL:er omsorgsfullt för att balansera tillgänglighet, latens och svarstid.
Motståndskraft mot fel i tillgänglighetszonen
Tillgänglighetszoner är fysiskt separata grupper av datacenter i en Azure-region. När en zon misslyckas kan tjänsterna redundansväxla till en av de återstående zonerna.
Azure DNS fungerar som en icke-regional tjänst. Microsoft distribuerar sin infrastruktur över flera tillgänglighetszoner i flera Azure regioner och replikerar ändringar i dina privata DNS-zoner i infrastrukturen. Du väljer inte tillgänglighetszoner eller konfigurerar zonredundans. Under ett avbrott i tillgänglighetszonen fortsätter infrastrukturen i en annan zon eller region att svara på lösningsbegäranden.
Om en resurs som du distribuerar till en enda tillgänglighetszon, till exempel en virtuell dator (VM), blir otillgänglig under ett zonfel, fortsätter Azure DNS att returnera resursens konfigurerade IP-adress eftersom den inte övervakar slutpunktshälsan. Om du växlar över till en resurs i en fungerande zon ansvarar du för att uppdatera DNS-posten så att klienterna använder den fungerande resursen. Du kan också placera resurserna bakom en zonredundant lastbalanserare som dirigerar trafik till virtuella datorer i felfria zoner.
Motståndskraft mot regionomfattande fel
Azure DNS privata zoner är motståndskraftiga mot regionfel eftersom zondata är globalt tillgängliga. Om en region har ett avbrott kan dess virtuella nätverk och resurser, till exempel virtuella datorer, vara otillgängliga, men namnmatchningen fortsätter att fungera.
I följande exempel visas hur privata zondata förblir tillgängliga i flera regioner. Den privata zonen azure.contoso.com är länkad till virtuella nätverk i tre regioner: region A, region B och region C. Automatisk registrering är aktiverad i regionerna A och B. Diagrammet visar region A som drabbas av ett avbrott:
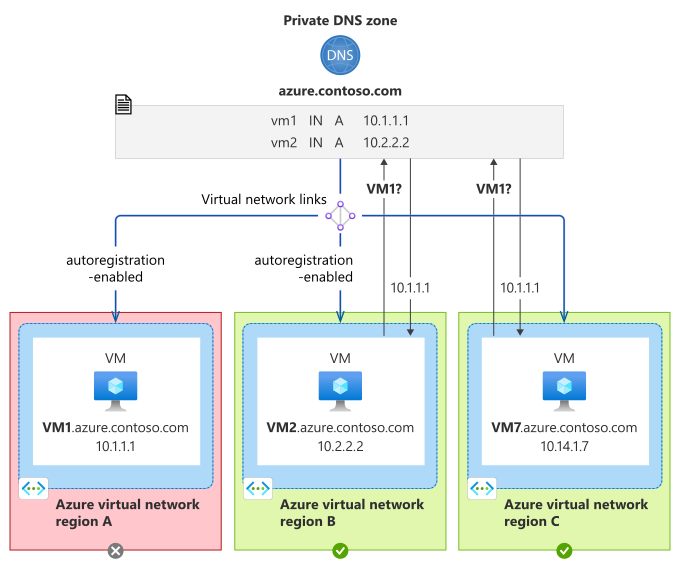
Anta att ett tillfälligt avbrott inträffar i region A. Virtuella datorer i regionerna B och C kan fortfarande köra frågor mot DNS-namn i den privata zonen, inklusive namn som registreras automatiskt från region A. De kan fortsätta att matcha IP-adressen för VM1 i region A, även om VM1 inte är tillgängligt. Tjänsteavbrott i region A påverkar inte namnupplösningen i de andra regionerna.
Föregående exempel visar inte ett haveriberedskapsscenario där lösningen redundansväxlar till en ersättning för VM1 i en annan region. Men eftersom privata zoner är globala kan du återskapa VM1 i en annan regions virtuella nätverk för att ta över arbetsbelastningen.
Om du skapar virtuella nätverk och nätverksresurser i flera regioner måste du planera och implementera din strategi för flera regioner för program som kräver redundans mellan regioner.
Motståndskraft mot säkerhetshot och felkonfiguration
Säkerhetsattacker och konfigurationsfel är två av de mest betydande tillförlitlighetsriskerna för DNS-zoner. Flera klasser av attacker riktar sig specifikt mot DNS-matchning, och oavsiktlig felkonfiguration kan störa dina arbetsbelastningar lika allvarligt.
Omfattande säkerhetsvägledning som är specifik för privata DNS-zoner finns i Skydda privata DNS-zoner och -poster.
Motståndskraft mot avbrott i tjänsten
Azure DNS är en mycket elastisk tjänst med ett serviceavtal med 100% tillgänglighet när ditt program uppfyller vissa villkor. Tjänstavbrott är mycket ovanliga, men nätverk eller andra infrastrukturproblem kan störa anslutningen till Azure DNS-tjänsten.
Övervaka avbrott i tjänsten
Microsoft meddelar dig inte automatiskt när en region är nere. Du kan dock använda Azure Service Health för att förstå tjänstens övergripande hälsotillstånd, inklusive eventuella regionfel, och du kan konfigurera Service Health-aviseringar för att meddela dig om problem.
Test för avbrott i tjänsten
Azure Chaos Studio innehåller en uppsättning fel för att simulera problem med DNS-matchning. Till exempel tillhandahåller Chaos Studio-agenten feltypen DNS-fel och Azure Kubernetes Service (AKS) Chaos Mesh tillhandahåller DNS Chaos-funktionen. Du kan använda dessa feltyper för att testa hur dina program och infrastruktur svarar när DNS-matchningsbegäranden misslyckas, vilket kan inträffa vid ett partiellt nätverksfel.
Motståndskraft mot avbrott i portalen och hanteringsverktyget
Om du hanterar DNS-zonen i Azure-portalen förbereder du dig för scenarier där du inte kan komma åt den, särskilt om du behöver konfigurera om DNS-zonen under ett plattformsstopp.
Du kan använda olika verktyg för att distribuera och hantera Azure DNS privata zoner. Lär dig hur du använder Azure CLI eller Azure PowerShell för att hantera din privata zon. Du kan också använda infrastruktur som kod (IaC), till exempel Bicep eller Terraform, för att distribuera och konfigurera din privata zon. Dessa verktyg fortsätter att fungera även om Azure portalen är degraderad.
Säkerhetskopiering och återställning
Azure DNS är en tillståndslös tjänst. Den tillhandahåller inte hanterade säkerhetskopior eller återställning till en viss tidpunkt för privata DNS-zoner.
För att bevara den fullständiga Azure resurskonfigurationen definierar du dina privata DNS-zoner med hjälp av IaC, till exempel Bicep eller Terraform, och lagrar definitionerna i källkontrollen. Testa definitionerna regelbundet så att du kan använda dem för att distribuera om konfigurationen.
Motståndskraft mot serviceunderhåll
Microsoft tillämpar regelbundet tjänstuppdateringar och utför annat underhåll. Den Azure plattformen hanterar dessa aktiviteter automatiskt, vilket säkerställer att underhållet är sömlöst och transparent för dig. Ingen driftstopp förväntas under underhållshändelser om du inte har blivit informerad via Azure Service Health planerat underhåll.
Serviceavtal
Serviceavtal (SLA) för Azure-tjänster beskriver den förväntade tillgängligheten för varje tjänst och de villkor som din lösning måste uppfylla för att uppnå den tillgänglighetsförväntningen. Mer information finns i Serviceavtal för onlinetjänster.
Azure DNS tillhandahåller ett serviceavtal för 100% tillgänglighet för giltiga DNS-frågesvar när du uppfyller vissa villkor. Dessa villkor omfattar återförsök av misslyckade begäranden i minst 60 sekunder i följd. Granska SLA-dokumentet för detaljerade villkor.