RDP Shortpath upprättar en UDP-baserad transport mellan en lokal enhet, Windows App eller fjärrskrivbordsappen på plattformar som stöds och sessionsvärden i Azure Virtual Desktop. Som standard påbörjar Fjärrskrivbord Protocol (RDP) en TCP-baserad transport för omvänd anslutning och försöker sedan upprätta en fjärrsession med UDP. Om UDP-anslutningen lyckas bryts TCP-anslutningen, annars används TCP-anslutningen som reservanslutningsmekanism.
UDP-baserad transport ger bättre anslutningstillförlitlighet och mer konsekvent svarstid. TCP-baserad omvänd anslutningstransport ger bästa kompatibilitet med olika nätverkskonfigurationer och har en hög framgångsfrekvens för att upprätta RDP-anslutningar.
RDP Shortpath kan användas på två sätt:
Hanterade nätverk, där direktanslutning upprättas mellan klienten och sessionsvärden vid användning av en privat anslutning, till exempel Azure ExpressRoute eller ett virtuellt privat nätverk (VPN) plats-till-plats. En anslutning med ett hanterat nätverk upprättas på något av följande sätt:
En direkt UDP-anslutning mellan klientenheten och sessionsvärden, där du måste aktivera RDP Shortpath-lyssnaren och tillåta att en inkommande port på varje sessionsvärd accepterar anslutningar.
En direkt UDP-anslutning mellan klientenheten och sessionsvärden med hjälp av STUN-protokollet (Simple Traversal Underneath NAT) mellan en klient och en sessionsvärd. Inkommande portar på sessionsvärden måste inte tillåtas.
Offentliga nätverk, där en direktanslutning upprättas mellan klienten och sessionsvärden när en offentlig anslutning används. Det finns två anslutningstyper när du använder en offentlig anslutning, och de listas här i prioritetsordning:
En direkt UDP-anslutning med STUN-protokollet (Simple Traversal Underneath NAT) mellan en klient och sessionsvärden.
En reläerad UDP-anslutning med TURN-protokollet (Traversal Using Relay NAT) mellan en klient och sessionsvärden.
Transporten som används för RDP Shortpath baseras på Universal Rate Control Protocol (URCP). URCP förbättrar UDP med aktiv övervakning av nätverksförhållandena och ger en rättvis och fullständig länkanvändning. URCP arbetar med låga fördröjnings- och förlustnivåer efter behov.
Viktigt
-
Azure cloud: RDP Shortpath för offentliga nätverk via STUN och TURN är allmänt tillgänglig.
-
Azure cloud for Government: RDP Shortpath via STUN och TURN är tillgängligt i offentlig förhandsversion med **dedikerade servrar med IP-intervall **20.140.236.0/22. Kunder kan prova funktionen för sessionsvärden i valideringsringen.
Viktiga fördelar
Att använda RDP Shortpath har följande viktiga fördelar:
Genom att använda URCP för att förbättra UDP uppnås bästa möjliga prestanda genom dynamisk inlärning av nätverksparametrar och en mekanism för hastighetskontroll för protokollet.
Högre dataflöde.
När du använder STUN minskar borttagningen av extra reläpunkter tur-och-retur-tiden, förbättrar anslutningstillförlitligheten och användarupplevelsen med latenskänsliga applikationer och inmatningsmetoder.
Dessutom, för hanterade nätverk:
RDP Shortpath ger stöd för att konfigurera QoS-prioritet (Quality of Service) för RDP-anslutningar via DSCP-markeringar (Differentiated Services Code Point).
RDP Shortpath transport tillåter begränsning av utgående nätverkstrafik genom att ange en begränsningshastighet för varje session.
Hur RDP Shortpath fungerar
För att lära dig hur RDP Shortpath fungerar för hanterade nätverk och offentliga nätverk, välj var och en av följande flikar.
Du kan uppnå den direkta siktlinjeanslutning som krävs för att använda RDP Shortpath med hanterade nätverk med följande metoder.
Att ha direkt siktanslutning innebär att klienten kan ansluta direkt till sessionsvärden utan att blockeras av brandväggar.
Obs!
Om du använder andra VPN-typer för att ansluta till Azure rekommenderar vi att du använder ett UDP-baserat VPN. De flesta TCP-baserade VPN-lösningar stöder kapslad UDP, men de lägger till ärvda omkostnader för TCP-överbelastningskontroll, vilket gör RDP-prestanda långsammare.
Om du vill använda RDP Shortpath för hanterade nätverk måste du aktivera en UDP-lyssnare på sessionsvärdarna. Som standard används port 3390 , men du kan använda en annan port.
Följande diagram ger en översikt över nätverksanslutningarna när du använder RDP Shortpath för hanterade nätverk och sessionsvärdar som är anslutna till en služba Active Directory-domän.

Anslutningssekvens
Alla anslutningar börjar genom att upprätta en TCP-baserad transport för omvänd anslutning via Azure Virtual Desktop Gateway. Sedan upprättar klienten och sessionsvärden den första RDP-överföringen och börjar utbyta sina funktioner. Dessa funktioner förhandlas med hjälp av följande process:
Sessionsvärden skickar listan över sina IPv4- och IPv6-adresser till klienten.
Klienten startar bakgrundstråden för att upprätta en parallell UDP-baserad transport direkt till en av sessionsvärdens IP-adresser.
Medan klienten avsöker de angivna IP-adresserna fortsätter den att upprätta den första anslutningen via transporten för omvänd anslutning för att säkerställa att det inte blir någon fördröjning i användaranslutningen.
Om klienten har en direktanslutning till sessionsvärden upprättar klienten en säker anslutning med TLS över tillförlitlig UDP.
När du har etablerat RDP Shortpath-transporten flyttas alla dynamiska virtuella kanaler (DVC), inklusive fjärrgrafik, indata och omdirigering av enheter, till den nya transporten. Men om en brandvägg eller nätverkstopologi hindrar klienten från att upprätta direkt UDP-anslutning fortsätter RDP med en omvänd anslutningstransport.
Om användarna har tillgång till både RDP Shortpath för hanterade nätverk och offentliga nätverk används den först hittade algoritmen. Användaren använder den anslutning som upprättas först för den sessionen.
För att ge bästa möjliga chans för att en UDP-anslutning ska lyckas när du använder en offentlig anslutning finns det direkta och reläbaserade anslutningstyper:
Direktanslutning: STUN används för att upprätta en direkt UDP-anslutning mellan en klient och en sessionsvärd. För att upprätta den här anslutningen måste klient- och sessionsvärden kunna ansluta till varandra via en offentlig IP-adress och förhandlad port. De flesta klienter känner dock inte till sin egen offentliga IP-adress eftersom de sitter bakom en NAT-gatewayenhet (Network Address Translation). STUN är ett protokoll för självidentifiering av en offentlig IP-adress bakom en NAT-gatewayenhet och klienten för att fastställa sin egen offentliga IP-adress.
För att en klient ska kunna använda SUN måste nätverket tillåta UDP-trafik. Förutsatt att både klient- och sessionsvärden kan dirigera direkt till den andra identifieras IP-adressen och porten upprättas kommunikation med direkt UDP via WebSocket-protokollet. Om brandväggar eller andra nätverksenheter blockerar direktanslutningar görs ett försök med en reläerad UDP-anslutning.
Vidarebefordrad anslutning: TURN används för att upprätta en anslutning och vidarebefordra trafik via en mellanliggande server mellan en klient och sessionsvärden när en direktanslutning inte är möjlig. TURN är en förlängning av STUN. Användning av TURN innebär att den offentliga IP-adressen och porten är känd i förväg, vilket kan tillåtas genom brandväggar och andra nätverksenheter.
Om brandväggar eller andra nätverksenheter blockerar UDP-trafik återgår anslutningen till en TCP-baserad transport för omvänd anslutning.
När en anslutning upprättas samordnar Interactive Connectivity Establishment (ICE) hanteringen av STUN och TURN för att optimera sannolikheten för att en anslutning upprättas och säkerställa att företräde ges till föredragna nätverkskommunikationsprotokoll.
Varje RDP-session använder en dynamiskt tilldelad UDP-port från ett tillfälligt portintervall (49152 till 65535 som standard) som accepterar RDP Shortpath trafik. Port 65330 ignoreras från det här intervallet eftersom den är reserverad för internt användning av Azure. Du kan också använda ett mindre, förutsägbart portintervall. Mer information finns i Begränsa det portintervall som används av klienter för offentliga nätverk.
Tips
RDP Shortpath för offentliga nätverk fungerar automatiskt utan ytterligare konfiguration, förutsatt att nätverk och brandväggar tillåter trafiken igenom och RDP-transportinställningar i Windows för sessionsvärdar och klienter använder standardvärdena.
Följande diagram ger en översikt över nätverksanslutningarna när du använder RDP Shortpath för offentliga nätverk där sessionsvärdar är anslutna till Microsoft Entra ID.

Tillgänglighet för TURN-relä
TURN-relä är tillgängligt i följande Azure -regioner med ACS TURN Relay (51.5.0.0/16):
- Centrala Australien
- Östra Australien
- Sydöstra Australien
- Södra Brasilien
- Centrala Kanada
- Östra Kanada
- Centrala Indien
- Centrala USA
- Östra USA
- Östra USA 2
- Centrala Frankrike
- Tyskland, västra centrala
- Centrala Israel
- Östra Japan
- Västra Japan
- Centrala Korea
- Sydkorea, södra
- Centrala Mexiko
- Norra, centrala USA
- Norra Europa
- Västra Norge
- Sydafrika, norra
- Västra Sydafrika
- Södra, centrala USA
- Sydöstra Asien
- Södra Indien
- Spanien, centrala
- Norra Schweiz
- Norra Tawain
- Tawain nordöstra
- Centrala Förenade Arabemiraten
- Norra Förenade Arabemiraten
- Storbritannien, södra
- Storbritannien, västra
- Västra centrala USA
- Västra Europa
- Västra USA
- USA, västra 2
- Västra USA 3
Ett TURN-relä väljs baserat på klientenhetens fysiska plats. Om en klientenhet till exempel finns i Storbritannien väljs TURN-reläet i regionen Storbritannien, södra eller Storbritannien, västra. Om en klientenhet är långt ifrån ett TURN-relä kan UDP-anslutningen återgå till TCP.
Network Address Translation och brandväggar
De flesta Azure Virtual Desktop-klienter körs på datorer i det privata nätverket. Internetåtkomst tillhandahålls via en NAT-gatewayenhet (Network Address Translation). Därför ändrar NAT-gatewayen alla nätverksbegäranden från det privata nätverket med destination till Internet. Avsikten med en sådan ändring är att dela en enda offentlig IP-adress mellan alla datorer i det privata nätverket.
På grund av ändringen av IP-paketet kommer mottagaren av trafiken att se den offentliga IP-adressen för NAT-gatewayen istället för den faktiska avsändaren. När trafiken kommer tillbaka till NAT-gatewayen ser den till att vidarebefordra den till den avsedda mottagaren utan avsändarens vetskap. I de flesta fall är enheterna som är dolda bakom en sådan NAT inte medvetna om att översättningen pågår och känner inte till nätverksadressen för NAT-gatewayen.
NAT gäller för de virtuella nätverk i Azure där alla sessionsvärdar finns. När en sessionsvärd försöker nå nätverksadressen på Internet utför NAT-gatewayen (antingen din egen eller standard som tillhandahålls av Azure) eller Azure Load Balancer adressöversättningen. Mer information om olika typer av källnätverksadressöversättning finns i Använda SNAT (Source Network Address Translation) för utgående anslutningar.
De flesta nätverk innehåller vanligtvis brandväggar som inspekterar trafik och blockerar den baserat på regler. De flesta kunder konfigurerar sina brandväggar för att förhindra inkommande anslutningar (det vill säga oönskade paket från Internet som skickas utan begäran). Brandväggar använder olika tekniker för att spåra dataflödet för att skilja mellan begärd och oönskad trafik. När det gäller TCP spårar brandväggen SYN- och ACK-paket, och processen är enkel. UDP-brandväggar använder vanligtvis heuristik baserad på paketadresser för att associera trafik med UDP-flöden och tillåta eller blockera den. Det finns många olika NAT-implementeringar tillgängliga.
Anslutningssekvens
Alla anslutningar börjar genom att upprätta en TCP-baserad transport för omvänd anslutning via Azure Virtual Desktop Gateway. Sedan upprättar klienten och sessionsvärden den första RDP-överföringen och börjar utbyta sina funktioner. Om RDP Shortpath för offentliga nätverk har aktiverats på sessionsvärden initierar sessionsvärden en process som kallas kandidatinsamling:
Sessionsvärden räknar upp alla nätverksgränssnitt som tilldelats till en sessionsvärd, inklusive virtuella gränssnitt som VPN och Teredo.
Windows-tjänsten Fjärrskrivbordstjänster (TermService) allokerar UDP-socketar i varje gränssnitt och lagrar IP:Port-paret i förslagstabellen som en lokal kandidat.
Tjänsten Fjärrskrivbordstjänster använder varje UDP-socket som allokerats i föregående steg för att försöka nå Azure Virtual Desktop STUN Server på det offentliga Internet. Kommunikationen sker genom att skicka ett litet UDP-paket till port 3478.
Om paketet når STUN-servern svarar STUN-servern med den publika IP-adressen och porten. Den här informationen lagras i förslagstabellen som ett reflexivt förslag.
När sessionsvärden har samlat in alla kandidater, använder sessionsvärden den upprättade omvända anslutningstransporten för att skicka förslagslistan till klienten.
När klienten tar emot listan med kandidater från sessionsvärden utför klienten även kandidatinsamling på sin sida. Klienten skickar sedan sin förslagslista till sessionsvärden.
Efter att sessionsvärden och klienten har utbytt sina kandidatlistor försöker båda parter ansluta till varandra med hjälp av alla de samlade kandidaterna. Det här anslutningsförsöket görs samtidigt på båda sidor. Många NAT-gateways är konfigurerade för att tillåta inkommande trafik till socketen så snart den utgående dataöverföringen har initierat den. Det här beteendet hos NAT-gateways är anledningen till att den samtidiga anslutningen är nödvändig. Om STUN misslyckas på grund av att den är blockerad görs ett reläanslutningsförsök med TURN.
Efter det initiala paketutbytet kan klienten och sessionsvärden upprätta ett eller flera dataflöden. Från dessa dataflöden väljer RDP den snabbaste nätverkssökvägen. Klienten upprättar sedan en säker anslutning med TLS över tillförlitlig UDP med sessionsvärden och initierar RDP Shortpath-transport.
När RDP etablerat RDP Shortpath transporten flyttas alla dynamiska virtuella kanaler (DVC), inklusive fjärrgrafik, indata och omdirigering av enheter, till den nya transporten.
Om användarna har tillgång till både RDP Shortpath för hanterade nätverk och offentliga nätverk används den algoritm som hittas först, vilket innebär att användaren använder den anslutning som upprättas först för den sessionen. Mer information finns i exempelscenario 4.
Nätverkskonfiguration
För att stödja RDP Shortpath för offentliga nätverk behöver du vanligtvis ingen särskild konfiguration. Sessionsvärden och klienten identifierar automatiskt det direkta dataflödet om det är möjligt i nätverkskonfigurationen. Varje miljö är emellertid unik och vissa nätverkskonfigurationer kan påverka hur ofta direktanslutningen lyckades. Följ rekommendationerna för att öka sannolikheten för ett direkt dataflöde.
Eftersom RDP Shortpath använder UDP för att upprätta ett dataflöde kommer RDP Shortpath att misslyckas om en brandvägg i nätverket blockerar UDP-trafik och anslutningen återgår till TCP-baserad transport av omvänd anslutning. Azure Virtual Desktop använder STUN-servrar som tillhandahålls av Azure Communication Services och Microsoft Teams. På grund av funktionens natur krävs utgående anslutning från sessionsvärdarna till klienten. Tyvärr kan du inte förutsäga var användarna finns i de flesta fall. Därför rekommenderar vi att du tillåter utgående UDP-anslutning från sessionsvärdarna till Internet. Du kan minska antalet portar som krävs genom att begränsa det portintervall som används av klienter för UDP-flödet. Använd följande tabeller som referens när du konfigurerar brandväggar för RDP Shortpath.
Om din miljö använder symmetrisk NAT, vilket är mappningen av en enda privat käll-IP:Port till en unik offentlig mål-IP:Port, kan du använda en reläanslutning med TURN. Detta är fallet om du använder Azure Firewall och Azure NAT Gateway. Mer information om NAT med virtuella Azure-nätverk finns i Översättning av källnätverksadress med virtuella nätverk.
Vi har några allmänna rekommendationer för lyckade anslutningar med RDP Shortpath för offentliga nätverk. Mer information finns i Allmänna rekommendationer.
Om användarna har RDP Shortpath för både hanterade nätverk och offentliga nätverk används den första algoritmen som hittas. Användaren använder den anslutning som upprättas först för den sessionen. Mer information finns i Exempelscenarier.
Följande avsnitt innehåller krav på källa, mål och protokoll för sessionsvärdarna och klientenheterna som måste tillåtas för att RDP Shortpath ska fungera.
Obs!
Microsoft har slutfört övergången från det tidigare delade 20.202.0.0/16-undernätet till det nya 51.5.0.0/16 TURN-relä-IP-intervallet över 39 Azure regioner. Det här nya sortimentet är exklusivt dedikerat till Azure Virtual Desktop och Windows 365, vilket skiljer det från Azure Communication Services infrastruktur. Uppgraderingen är utformad för att förbättra RDP Shortpath för offentliga nätverk (via TURN/Relay), vilket ger snabbare, mer tillförlitliga anslutningar och en förbättrad användarupplevelse.
Obs!
TURN-baserade anslutningar är känsliga för anslutningsavbrott under uppdateringar av TURN-relä. Dessa uppdateringar inträffar vanligtvis under planerade underhållsfönster men kan ibland inträffa utanför det planerade fönstret på grund av brådskande infrastrukturkorrigeringar för Azure.
I alla ovanstående scenarier återansluter klienten automatiskt inom några sekunder.
Virtuellt nätverk för sessionsvärd
Följande tabell beskriver käll-, mål- och protokollkraven för RDP Shortpath för ditt virtuella nätverk för sessionsvärden.
| Namn |
Source |
Källport |
Destination |
Mål-port |
Protokoll |
Åtgärd |
| STUN direktanslutning |
Undernät för virtuell dator |
ANY |
ANY |
1024-65535
(Standard 49152-65535) |
UDP |
Tillåt |
| STUN/TURN-relä |
Undernät för virtuell dator |
ANY |
51.5.0.0/16 |
3478 |
UDP |
Tillåt |
Klientnätverk
Följande tabell beskriver käll-, mål- och protokollkraven för dina klientenheter.
| Namn |
Source |
Källport |
Destination |
Mål-port |
Protokoll |
Åtgärd |
| STUN direktanslutning |
Klientnätverk |
ANY |
Offentliga IP-adresser tilldelade NAT Gateway eller Azure Firewall (tillhandahålls av STUN-slutpunkten) |
1024-65535
(Standard 49152-65535) |
UDP |
Tillåt |
| STUN/TURN-relä |
Klientnätverk |
ANY |
51.5.0.0/16 |
3478 |
UDP |
Tillåt |
Viktigt
Det dedikerade IP-intervallet för TURN-relä för Azure Government är 20.140.236.0/22. RDP Shortpath via TURN är för närvarande i offentlig förhandsversion i Azure Government. Kunderna kan prova funktionen med hjälp av valideringsringen.
Virtuellt nätverk för sessionsvärd
Följande tabell beskriver käll-, mål- och protokollkraven för RDP Shortpath för ditt virtuella nätverk för sessionsvärden.
| Namn |
Source |
Källport |
Destination |
Målport |
Protokoll |
Åtgärd |
| STUN direktanslutning |
Undernät för virtuell dator |
ANY |
ANY |
1024-65535
(Standard: 49152-65535) |
UDP |
Tillåt |
| STUN/TURN-relä |
Undernät för virtuell dator |
ANY |
20.140.236.0/22 |
3478 |
UDP |
Tillåt |
Klientnätverk
Följande tabell beskriver käll-, mål- och protokollkraven för dina klientenheter.
| Namn |
Source |
Källport |
Destination |
Målport |
Protokoll |
Åtgärd |
| STUN direktanslutning |
Klientnätverk |
ANY |
Offentliga IP-adresser tilldelade NAT Gateway eller Azure Firewall (tillhandahålls av STUN-slutpunkten) |
1024-65535
(Standard: 49152-65535) |
UDP |
Tillåt |
| STUN/TURN-relä |
Klientnätverk |
ANY |
20.140.236.0/22 |
3478 |
UDP |
Tillåt |
Teredo-support
Även om det inte krävs för RDP Shortpath lägger Teredo till extra NAT-traversalkandidater och ökar chansen för en lyckad RDP Shortpath-anslutning i nätverk med endast IPv4. Mer information om hur du aktiverar Teredo på sessionsvärdar och -klienter finns i Aktivera Teredo-stöd.
Stöd för UPnP
För att förbättra chanserna för en direkt anslutning på sidan av fjärrskrivbordsklienten kan RDP Shortpath använda UPnP för att konfigurera en portmappning på NAT-routern. UPnP är en standardteknik som används av olika program, till exempel Xbox, Leveransoptimering och Teredo. UPnP är allmänt tillgängligt på routrar som vanligtvis finns i ett hemnätverk. UPnP är aktiverat som standard på de flesta routrar och åtkomstpunkter i hemmet, men är ofta inaktiverat i företagsnätverk.
Allmänna rekommendationer
Här följer några allmänna rekommendationer när du använder RDP Shortpath för offentliga nätverk:
Undvik att använda konfigurationer för tvingad tunneltrafik om användarna använder Azure Virtual Desktop via Internet.
Kontrollera att du inte använder konfigurationer med dubbel NAT eller Carrier-Grade-NAT (CGN).
Rekommendera användarna att inte inaktivera UPnP på sina hemmaroutrar.
Undvik att använda molntjänster för paketinspektion.
Undvik att använda TCP-baserade VPN-lösningar.
Aktivera IPv6-anslutning eller Teredo.
Anslutningssäkerhet
RDP Shortpath utökar RDP-funktioner för flera transporter. Den ersätter inte den omvända anslutningstransporten utan kompletterar den. Inledande asynkron sessionsutjämning hanteras via Azure Virtual Desktop-tjänsten och den omvända anslutningstransporten. Alla anslutningsförsök ignoreras såvida de inte matchar den omvända anslutningssessionen först. RDP Shortpath upprättas efter autentisering, och om det lyckas tas den omvända anslutningstransporten bort och all trafik flödar över RDP Shortpath.
RDP Shortpath använder en säker anslutning med TLS över tillförlitlig UDP mellan klienten och sessionsvärden med hjälp av sessionsvärdens certifikat. Som standard genereras det certifikat som används för RDP-kryptering själv av operativsystemet under distributionen. Azure Virtual Desktop stöder för närvarande inte användning av certifikat som utfärdats från en certifikatutfärdare.
Exempel på situationer
Här är några exempelscenarier för att visa hur anslutningar utvärderas för att bestämma om RDP Shortpath ska användas i olika nätverkstopologier.
Scenario 1
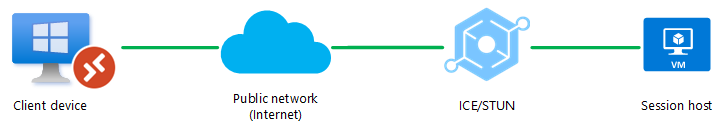
En UDP-anslutning kan bara upprättas mellan klientenheten och sessionsvärden via ett offentligt nätverk (Internet). En direktanslutning, till exempel ett VPN, är inte tillgänglig. UDP tillåts genom brandväggen eller NAT-enheten.
Scenario 2
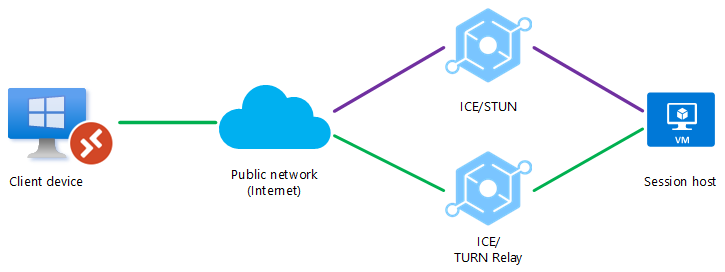
En brandvägg eller en NAT-enhet blockerar en direkt UDP-anslutning, men en reläerad UDP-anslutning kan vidarebefordras med TURN mellan klientenheten och sessionsvärden via ett offentligt nätverk (Internet). En annan direktanslutning, till exempel ett VPN, är inte tillgänglig.
Scenario 3
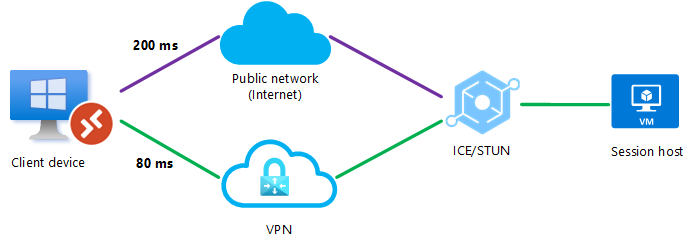
En UDP-anslutning kan upprättas mellan klientenheten och sessionsvärden via ett offentligt nätverk eller via en direkt VPN-anslutning, men RDP Shortpath för hanterade nätverk är inte aktiverat. När klienten initierar anslutningen kan ICE/STUN-protokollet se flera vägar och kommer att utvärdera varje väg och välja den med lägst latens.
I det här exemplet skapas en UDP-anslutning med RDP Shortpath för offentliga nätverk via den direkta VPN-anslutningen eftersom den har den lägsta latensen, som visas av den gröna linjen.
Scenario 4
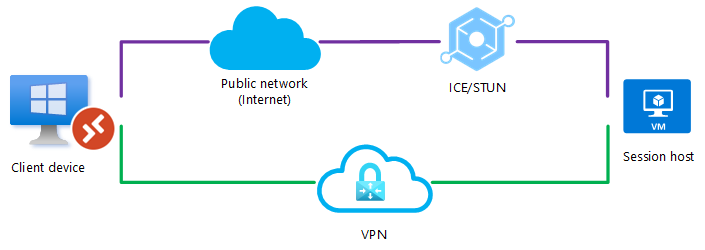
Både RDP Shortpath för offentliga nätverk och hanterade nätverk är aktiverade. En UDP-anslutning kan upprättas mellan klientenheten och sessionsvärden via ett offentligt nätverk eller via en direkt VPN-anslutning. När klienten initierar anslutningen görs samtidiga försök att ansluta med RDP Shortpath för hanterade nätverk via port 3390 (som standard) och RDP Shortpath för offentliga nätverk via ICE/STUN-protokollet. Den först hittade algoritmen kommer att användas och användaren kommer att använda den anslutning som etableras först för den sessionen.
Eftersom det finns fler steg att gå över ett offentligt nätverk, till exempel en NAT-enhet, en lastbalanserare eller en STUN-server, är det troligt att den först hittade algoritmen väljer anslutningen med RDP Shortpath för hanterade nätverk och upprättas först.
Scenario 5
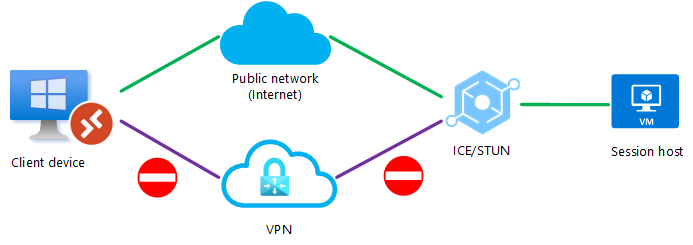
En UDP-anslutning kan upprättas mellan klientenheten och sessionsvärden via ett offentligt nätverk eller via en direkt VPN-anslutning, men RDP Shortpath för hanterade nätverk är inte aktiverat. För att förhindra att ICE/STUN använder en viss väg kan en administratör blockera en av vägarna för UDP-trafik. Genom att blockera en väg ser du till att den återstående sökvägen alltid används.
I det här exemplet blockeras UDP på den direkta VPN-anslutningen och ICE/STUN-protokollet upprättar en anslutning över det offentliga nätverket.
Scenario 6
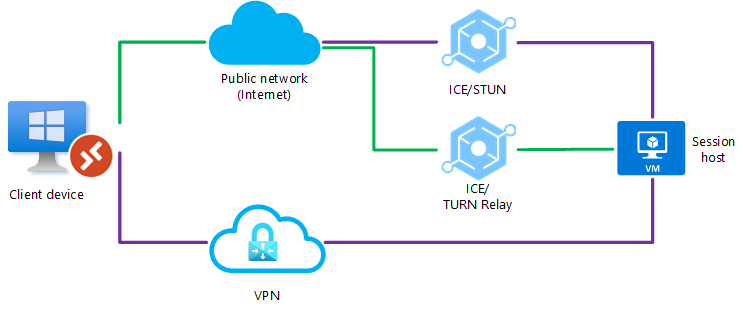
Både RDP Shortpath för offentliga nätverk och hanterade nätverk har konfigurerats, men det gick inte att upprätta en UDP-anslutning med direkt VPN-anslutning. En brandvägg eller NAT-enhet blockerar också en direkt UDP-anslutning via det offentliga nätverket (internet), men en reläerad UDP-anslutning kan vidarebefordras med TURN mellan klientenheten och sessionsvärden via ett offentligt nätverk (internet).
Scenario 7
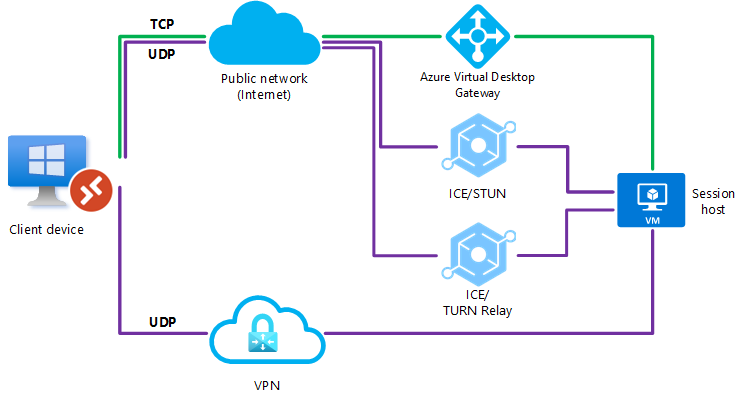
Både RDP Shortpath för offentliga nätverk och hanterade nätverk har konfigurerats, men det gick inte att upprätta en UDP-anslutning. I det här fallet misslyckas RDP Shortpath och anslutningen återgår till TCP-baserad omvänd anslutningstransport.
Nästa steg

