Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Använd undantag för att förhindra att Microsoft Defender för Endpoint på macOS skannar betrodda filer, mappar, processer och filtillägg. Undantag gäller för skanningar på begäran, realtidsskydd (RTP) och beteendeövervakning (BM), samtidigt som endpoint-detektering och respons (EDR) bibehålls.
Antivirusundantag gäller endast antivirusfunktioner, inte EDR. Filer som utesluts från antivirusskanning kan ändå leda till EDR-varningar och andra upptäckter.
Undantag kan hjälpa till att undvika felaktiga upptäckter eller mildra prestandaproblem orsakade av Defender for Endpoint på macOS. För att identifiera processen, vägen eller utvidgningen som ska exkluderas, använd realtidsskyddsstatistik.
Varning
Genom att definiera undantag sänks det skydd som erbjuds av Defender för Endpoint på macOS. Utvärdera riskerna innan du lägger till ett undantag, och uteslut endast filer som du är säker på inte är illvilliga.
Viktigt
Om du vill köra flera säkerhetslösningar sida vid sida kan du läsa Överväganden för prestanda, konfiguration och support.
Du kanske redan har konfigurerat ömsesidiga säkerhetsundantag för enheter som registrerats för Microsoft Defender för Endpoint. Om du fortfarande behöver ange ömsesidiga undantag för att undvika konflikter kan du läsa Lägga till Microsoft Defender för Endpoint i undantagslistan för din befintliga lösning.
Undantagstyper som stöds
Defender for Endpoint på macOS stöder följande typer av undantag:
Filändelse: Alla filer med angiven filändelse var som helst på enheten.
-
Exempel:
.test
-
Exempel:
Fil: En specifik fil identifierad av sin fullständiga sökväg.
-
Exempel:
/var/log/test.log/var/log/*.log/var/log/install.?.log
-
Exempel:
Mapp: Alla filer i den angivna mappen, rekursivt.
-
Exempel:
/var/log//var/*/
-
Exempel:
Process: En specifik process, identifierad med sin fullständiga sökväg eller filnamn, och alla filer som öppnas av processen. Vi rekommenderar att du använder den fullständiga sökvägen.
-
Exempel:
/bin/catcatc?t
-
Exempel:
Viktigt
Exklusionsvägar måste vara hårda länkar, inte symboliska länkar. För att kontrollera om en väg är en symbolisk länk, kör file <path-name>.
Wildcard-tecken som stöds för undantag för filer, mappar och processer
Du kan använda följande wildcard-mönster när du definierar fil-, mapp- och processundantag:
Asterisk (
*): Matchar valfritt antal tecken, inklusive inga tecken. Om detta wildcard inte används i slutet av vägen, ersätter det bara en mapp.- När ett
*jokertecken förekommer i slutet av en sökväg matchar det alla filer och undermappar under jokertecknets överordnade mapp. -
Exempel:
-
/var/*/tmp:-
Inkluderar: Filer i
/var/abc/tmpoch/var/def/tmpoch deras undermappar. -
Inkluderar inte:
/var/abc/logeller/var/def/log.
-
Inkluderar: Filer i
-
/var/*/:-
Inkluderar: Filer i
/varoch dess undermappar.
-
Inkluderar: Filer i
-
- När ett
Frågetecken (
?): Matchar vilken enskild karaktär som helst.-
Exempel:
file?.log-
Inkluderar:
file1.logochfile2.log. -
Inkluderar inte:
file123.log.
-
Inkluderar:
-
Exempel:
Obs!
Defender för Endpoint på macOS försöker lösa fasta länkar vid utvärdering av undantag. Lösning av fasta länkar fungerar inte när undantaget innehåller jokertecken eller när målfilen inte finns på volymen Data.
Bästa praxis för att lägga till antivirusundantag
Använd följande metoder för att begränsa säkerhetspåverkan av antivirusundantag:
- Registrera information om inskickare, datum, ansökan, anledning och undantag på en central plats som endast säkerhetsadministratörer kan nå.
- Sätt ett utgångsdatum för varje undantag. Ett undantag kanske inte behöver ha något utgångsdatum om den oberoende programvaruleverantören bekräftar att programmet inte kan justeras för att förhindra felaktig identifiering eller hög CPU-användning.
- Kopiera inte automatiskt undantag från en annan antimalware-produkt. Undantagen kanske inte gäller för Defender for Endpoint på macOS.
- För en känd applikationsfil som inte ändras ofta, överväg en filhash-tillåtelseindikator istället för ett antivirusundantag.
- Om ett antivirusundantag är nödvändigt, gör det så specifikt som möjligt. Undvik breda undantag för mappar och filändelser när en fil eller en fullständig processväg uppfyller kravet.
Konfigurera undantag
Använd en av följande metoder för att konfigurera undantag.
Konfigurera undantag med en konfigurationsprofil
Använd Microsoft Intune, Jamf Pro eller någon annan lösning för hantering av mobila enheter för att distribuera en konfigurationsprofil som innehåller undantagen. För inställningsnycklar, stödda värden och exempel på konfigurationsprofiler, se Inställningar för Microsoft Defender för Endpoint på macOS.
Konfigurera undantag med hjälp av Defender för hantering av slutpunktssäkerhetsinställningar
Obs!
Innan du börjar bör du läsa igenom förutsättningarna för hantering av säkerhetsinställningar i Defender for Endpoint.
Du kan använda Microsoft Intune admincenter eller Microsoft Defender-portalen för att hantera undantag som endpoint-säkerhetspolicys och tilldela policyerna till Microsoft Entra-grupper. Om du använder säkerhetsinställningshantering för första gången, genomför följande steg:
Steg 1: Aktivera hantering av säkerhetsinställningar för macOS
På sidan Enforcement scope i Microsoft Defender-portalen på https://security.microsoft.com/securitysettings/endpoints/configuration_management, i avsnittet Aktivera konfigurationshantering, välj macOS-enheter och välj sedan ett av följande värden:
- Välj På taggade enheter för att testa säkerhetsinställningarna med valda enheter. Lägg till taggen
MDE-Managementpå varje testenhet. För instruktioner och andra taggningsmetoder, se Skapa och hantera enhetstaggar. - Välj Alla enheter för att registrera alla berättigade macOS-enheter.
De flesta enheter registrerar sig och tillämpar tilldelade policyer inom några minuter, även om vissa enheter kan ta upp till 24 timmar.
Steg 2: Skapa en Microsoft Entra-enhetsgrupp
Skapa en dynamisk Microsoft Entra-enhetsgrupp baserad på macOS-operativsystemets typ. Dynamiskt medlemskap lägger automatiskt till matchande enheter, så du behöver inte underhålla gruppmedlemskap manuellt. För mer information, se Create Microsoft Entra-grupper för hantering av säkerhetsinställningar.
Steg 3: Skapa en macOS-exklusionspolicy
För detaljerade instruktioner, se Skapa en endpoint-säkerhetspolicy (länk öppnas i en ny flik).
När du skapar policyn under fliken macOS policies på sidan Endpoint Security Policies i Defender-portalen på https://security.microsoft.com/policy-inventory?osPlatform=Mac, använd dessa specifika inställningar:
- Välj plattform: Välj macOS.
- Välj mall: Välj undantag för Microsoft Defender Antivirus.
I guiden för policyskapande, använd dessa inställningar:
-
Fliken konfigurationsinställningar :
- I avsnittet Antivirusmotor , välj
 Lägg till.
- För Typ, välj Sökväg, Filändelse eller Filnamn.
- För ytterligare inställningar, välj Konfigurera instans och lägg sedan till undantaget.
- I avsnittet Antivirusmotor , välj
- Fliken Tilldelningar: Begränsningar för tilldelningsgrupper gäller för enheter som hanteras via Defender for Endpoint säkerhetsinställningar. Mer information finns i steget Tilldelningar.
Konfigurera undantag från Defender för Endpoint-appen
Om din administratör tillåter användardefinierade undantag, använd följande steg för att lägga till ett undantag direkt i appen Defender for Endpoint:
Öppna appen Defender for Endpoint.
I Hantera inställningar, välj Lägg till eller ta bort uteslutning....
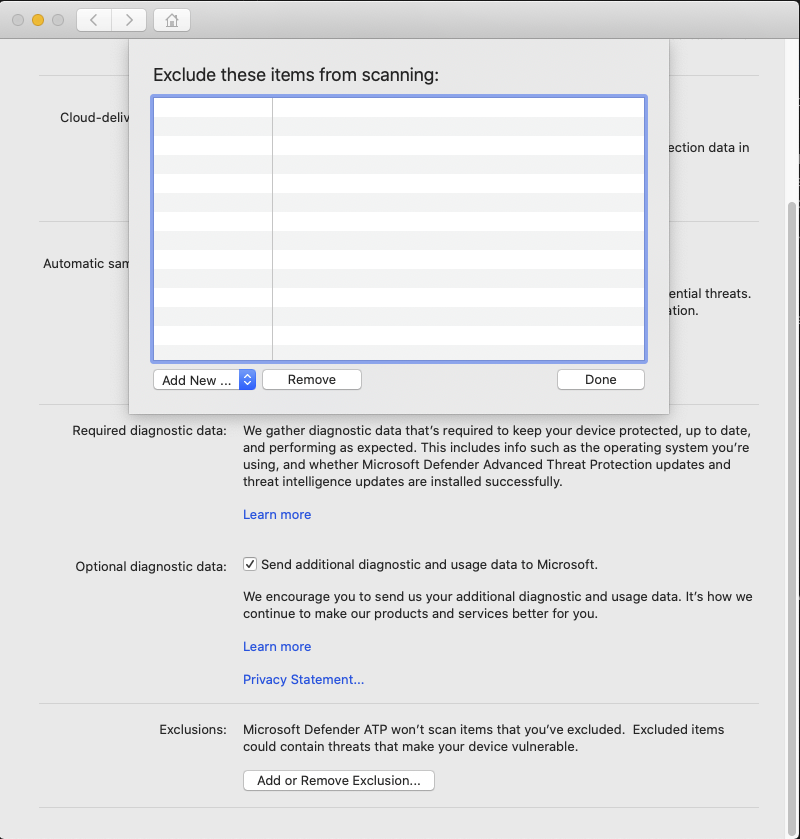
Välj uteslutningstypen och följ sedan instruktionerna.
Administratörer kan använda preferensen exclusionsMergePolicy för att tillåta eller förhindra användardefinierade undantag. Mer information finns i princip för sammanslagning av undantag.
Konfigurera undantag med hjälp av kommandoraden
Om din administratör tillåter användardefinierade undantag kan du hantera undantag från Terminal. För att se tillgängliga delkommandon och alternativ, kör kommandot mdatp exclusion :
mdatp exclusion
Kommandosyntax
Följande syntax sammanfattar de tillgängliga uteslutningsdelkommandon, alternativen och värdena:
mdatp exclusion {extension {add|remove} --name <extension> | file {add|remove} --path <file-path> | folder {add|remove} --path <folder-path> | process {add|remove} {--path <process-path> | --name <process-name>} | list}
När ett uteslutningsvärde innehåller ett jokerkort, omslut värdet med dubbla citationstecken. Denna syntax förhindrar att tolkskalet expanderar jokertecknet innan mdatp bearbetar det.
Lägg till eller ta bort undantag för filändelser
Följande kommandon lägger till och tar bort undantaget för .txt filändelsen:
mdatp exclusion extension add --name .txt

mdatp exclusion extension remove --name .txt
Lägg till eller ta bort filundantag
Följande kommandon lägger till och tar bort ett filundantag:
mdatp exclusion file add --path /var/log/dummy.log

mdatp exclusion file remove --path /var/log/dummy.log
Lägg till eller ta bort mappundantag
Följande kommandon lägger till och tar bort ett undantag för en mapp:
mdatp exclusion folder add --path /var/log/

mdatp exclusion folder remove --path /var/log/
Följande kommando lägger till en mappexkludering som använder jokrar:
mdatp exclusion folder add --path "/var/*/tmp"
Lägg till eller ta bort processundantag
Du kan identifiera en process utifrån dess fullständiga sökväg eller filnamn. Vi rekommenderar att använda den fullständiga sökvägen. Följande kommandon lägger till och tar bort ett undantag för en process med den fullständiga sökvägen:
mdatp exclusion process add --path /bin/cat

mdatp exclusion process remove --path /bin/cat
För fullständig kommandoreferens, se Microsoft Defender för Endpoint på macOS-resurser.
Validera undantag med EICAR-testfilen
EICAR-testfilen är en liten, harmlös textfil som innehåller en standardsträng som antivirusprodukter känner igen som skadlig kod. Du kan använda den för att säkert bekräfta att en exkludering fungerar utan att använda riktig skadlig kod. Defender for Endpoint på macOS känner igen filen utifrån dess innehåll, inte dess filnamn.
Innan du testar ett undantag, kontrollera att realtidsskydd är aktiverat. Kör följande kommando och bekräfta att det returnerar true:
mdatp health --field real_time_protection_enabled
Skapa EICAR-testfilen så att dess filnamn, filändelse eller plats matchar det undantag du vill validera:
- Använd ett specifikt filnamn eller skapa filen i en specifik mapp för att verifiera undantag för filer och mappar.
- Använd vilket filnamn som helst med den uteslutna filändelsen för att validera ett filtilläggsundantag.
Om Defender for Endpoint upptäcker filen fungerar inte undantaget. Om filen finns och Defender for Endpoint inte upptäcker den, fungerar uteslutningen.
Dessa steg är utformade för att validera undantag för fil, mapp och filändelser. De ger inget allmänt test för processundantag, som beror på vilken process som skapar eller öppnar filen.
Använd en av följande metoder för att skapa en EICAR-testfil som matchar din exklusion:
Med internetåtkomst: Ersätt
test.txtmed ett filnamn eller en sökväg som matchar din exklusion, och kör sedan följande kommando:curl -o test.txt https://secure.eicar.org/eicar.com.txtUtan internetåtkomst: Byt
test.txttill ett filnamn eller en sökväg som matchar din exklusion, och kör sedan följande kommando:echo 'X5O!P%@AP[4\PZX54(P^)7CC)7}$EICAR-STANDARD-ANTIVIRUS-TEST-FILE!$H+H*' > test.txt
Relaterat innehåll
Följande artiklar ger mer information om hur man konfigurerar och hanterar Defender for Endpoint på macOS: