Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Tips
Visste du att du kan prova funktionerna i Microsoft Defender för Office 365 Plan 2 utan kostnad? Använd den 90 dagar långa utvärderingsversionen av Defender för Office 365 på Microsoft Defender portalens utvärderingshubb. Lär dig mer om vem som kan registrera dig och utvärderingsvillkor på Prova Microsoft Defender för Office 365.
I alla organisationer med molnpostlådor skyddas inkommande e-postmeddelanden automatiskt mot skräppost. Microsoft 365 använder principer för skräppostskydd (kallas även principer för skräppostfilter eller principer för innehållsfilter) som en del av organisationens övergripande skydd mot skräppost. Mer information finns i Skydd mot skräppost.
Standardprincipen för skräppostskydd gäller automatiskt för alla mottagare i organisationen. För större kornighet kan du också skapa anpassade principer för skräppostskydd som gäller för specifika användare, grupper eller domäner.
Tips
I stället för att skapa och hantera anpassade principer för skräppostskydd rekommenderar vi vanligtvis att du aktiverar och lägger till alla användare i standard- och/eller strikt förinställda säkerhetsprinciper. Mer information finns i Konfigurera principer för hot.
Information om hur skydd mot hot fungerar i Microsoft Defender för Office 365 finns i Stegvisa hotskydd i Microsoft Defender för Office 365.
Du kan konfigurera principer för skräppostskydd i Microsoft Defender-portalen eller i Exchange Online PowerShell.
Tips
Som ett komplement till den här artikeln kan du läsa vår installationsguide för Security Analyzer för att granska metodtips och lära dig att stärka skydd, förbättra efterlevnaden och navigera i cybersäkerhetslandskapet med tillförsikt. För en anpassad upplevelse baserat på din miljö kan du komma åt den automatiserade installationsguiden för Security Analyzer i Administrationscenter för Microsoft 365.
Vad behöver jag veta innan jag börjar?
Du öppnar Microsoft Defender-portalen på https://security.microsoft.com. Om du vill gå direkt till sidan Principer för skräppostskydd använder du https://security.microsoft.com/antispam.
Information om hur du använder Windows PowerShell för att ansluta till Exchange Online finns i artikeln om att ansluta till Exchange Online PowerShell.
Du måste tilldelas behörigheter innan du kan utföra procedurerna i den här artikeln. Du har även följande alternativ:
Microsoft Defender XDR Enhetlig rollbaserad åtkomstkontroll (RBAC) (Om Email & samarbete> är
 Defender för Office 365 behörigheter aktiv. Påverkar endast Defender-portalen, inte PowerShell): Auktorisering och inställningar/Säkerhetsinställningar/Kärnsäkerhetsinställningar (hantera) eller auktorisering och inställningar/Säkerhetsinställningar/Kärnsäkerhetsinställningar (läs).
-
- Lägg till, ändra och ta bort principer: Medlemskap i rollgrupperna Organisationshantering eller Säkerhetsadministratör .
- Skrivskyddad åtkomst till principer: Medlemskap i rollgrupperna Global Reader, Security Reader eller View-Only Organization Management.
Microsoft Entra behörigheter: Medlemskap i rollerna Global administratör*, Säkerhetsadministratör, Global läsare eller Säkerhetsläsare ger användarna de behörigheter och behörigheter som krävs för andra funktioner i Microsoft 365.
Viktigt
* Microsoft förespråkar starkt principen om lägsta behörighet. Genom att endast tilldela konton de minsta behörigheter som krävs för att utföra sina uppgifter kan du minska säkerhetsriskerna och stärka organisationens övergripande skydd. Global administratör är en mycket privilegierad roll som du bör begränsa till nödsituationsscenarier eller när du inte kan använda en annan roll.
Tips
Om principändringar inte kan sparas med ett 403- eller CmdletAccessDeniedException-fel och du har verifierat att du har de behörigheter som krävs kan problemet bero på ett Exchange Online rbac-konfigurationsproblem (rollbaserad åtkomstkontroll). Vissa organisationer behöver en RBAC-konfigurationsuppdatering för serverdelen innan principändringarna lyckas. Om problemet kvarstår kontaktar du Microsoft Support och refererar till "RBAC-konfigurationsuppdatering".
Våra rekommenderade inställningar för principer för skräppostskydd finns i Principinställningar för skräppostskydd.
Tips
Inställningar i standardprinciperna eller anpassade principer för skräppostskydd ignoreras om en mottagare också ingår i standard- eller strikt förinställda säkerhetsprinciper. Mer information finns i Ordning och prioritet för e-postskydd.
Du kan inte helt inaktivera skräppostfiltrering, men du kan använda exchange-e-postflödesregler (även kallade transportregler) för att kringgå de flesta skräppostfiltreringar på inkommande meddelanden. Om du till exempel dirigerar e-post via en icke-Microsoft-skyddstjänst eller enhet före leverans till Microsoft 365. Mer information finns i Använda e-postflödesregler för att ange konfidensnivå för skräppost (SCL) i meddelanden.
- Phishingmeddelanden med hög tillförlitlighet filtreras fortfarande. Andra filter i Microsoft 365 påverkas inte (till exempel genomsöks meddelanden alltid efter skadlig kod).
- Om du behöver kringgå skräppostfiltrering för SecOps-postlådor eller nätfiskesimuleringar ska du inte använda e-postflödesregler. Mer information finns i Konfigurera leverans av icke-Microsoft-nätfiskesimuleringar till användare och ofiltrerade meddelanden till SecOps-postlådor.
Karantänmeddelanden i principer i karantän ersätter slutanvändarnas skräppostaviseringar som har konfigurerats i principer för skräppostskydd. Karantänaviseringar innehåller information om meddelanden i karantän för alla skyddsfunktioner som stöds (inte bara principer för skräppostskydd och principbedömningar mot nätfiske). Mer information finns i Anatomi för en karantänprincip.
Använd Microsoft Defender-portalen för att skapa principer för skräppostskydd
I Microsoft Defender-portalen på https://security.microsoft.com går du till E-post och samarbete>Principer och regler>Principer för hot>Skräppostskydd under avsnittet Principer. Om du vill gå direkt till sidan Principer för skräppostskydd använder du https://security.microsoft.com/antispam.
På sidan Principer för skräppostskydd väljer du
 Skapaskapa princip och sedan Inkommande i listrutan för att starta den nya guiden för principer för skräppostskydd.
På sidan Namnge din princip konfigurerar du följande inställningar:
- Namn: Ange ett unikt, beskrivande namn på principen.
- Beskrivning: Ange en valfri beskrivning av principen.
När du är klar på sidan Namnge principen väljer du Nästa.
På sidan Användare, grupper och domäner identifierar du de interna mottagare som principen gäller för (mottagarvillkor):
Användare: Angivna postlådor, e-postanvändare eller e-postaktiverade gemensamma mappar.
Grupper:
- Medlemmar i de angivna distributionsgrupperna eller e-postaktiverade säkerhetsgrupperna (dynamiska distributionsgrupper stöds inte).
- Den angivna Microsoft 365-grupper (dynamiska medlemskapsgrupper i Microsoft Entra ID stöds inte).
Domäner: Alla mottagare i organisationen med en primär e-postadress i den angivna godkända domänen.
Tips
Underdomäner inkluderas automatiskt om du inte uttryckligen utesluter dem. Till exempel omfattar en princip som inkluderar contoso.com också marketing.contoso.com om du inte undantar marketing.contoso.com.
Klicka i lämplig ruta, börja skriva in ett värde och välj sedan det värde du vill använda i resultatet. Upprepa det här steget så många gånger som det behövs. Om du vill ta bort ett befintligt värde väljer du
 bredvid värdet.
För användare eller grupper kan du använda de flesta identifierare (namn, visningsnamn, alias, e-postadress, kontonamn osv.), men motsvarande visningsnamn visas i resultatet. För användare eller grupper anger du en asterisk (*) för att se alla tillgängliga värden.
Du kan bara använda ett villkor en gång, men villkoret kan innehålla flera värden:
Flera värden för samma villkor använder OR-logik (till exempel <mottagare1> eller <mottagare2>). Om mottagaren matchar något av de angivna värdena tillämpas principen på dem.
Olika typer av villkor använder AND-logik. Mottagaren måste matcha alla angivna villkor för att principen ska gälla för dem. Du kan till exempel konfigurera ett villkor med följande värden:
- Användare:
romain@contoso.com - Grupper: Chefer
Principen tillämpas
romain@contoso.comendast på om han också är medlem i gruppen Chefer. Annars tillämpas inte policyn på honom.- Användare:
Exkludera dessa användare, grupper och domäner: Om du vill lägga till undantag för de interna mottagarna som principen gäller för (mottagarundantag), väljer du det här alternativet och konfigurerar undantagen.
Du kan bara använda ett undantag en gång, men undantaget kan innehålla flera värden:
- Flera värden för samma undantag använder OR-logik (till exempel <mottagare1> eller <mottagare2>). Om mottagaren matchar något av de angivna värdena tillämpas inte principen på dem.
- Olika typer av undantag använder OR-logik (till exempel <mottagare1> eller <medlem i grupp1> eller <medlem i domän1>). Om mottagaren matchar något av de angivna undantagsvärdena tillämpas inte principen på dem.
När du är klar på sidan Användare, grupper och domäner väljer du Nästa.
På sidan Tröskelvärde för massutskick och inställningar för skräppost konfigurerar du följande inställningar:
Tröskelvärde för massutskick : Skjutreglaget anger massklagomålsnivån (BCL) för ett meddelande som måste ha uppfyllts eller överskridits för att utlösa den angivna åtgärden för den masskompatibla nivån (BCL) som uppfylls eller överskrider utfallet för skräppostfiltrering som du konfigurerar på nästa sida. Ett högre värde innebär att meddelandet är mindre önskvärt (mer troligt att det liknar skräppost). Mer information om BCL finns i Nivå för massklagomål (BCL).
Avsnittet Egenskaper för skräppost:
Öka skräppostpoäng, Markera som skräppost* och Testläge: ASF-inställningar (Advanced Spam Filter) som är inaktiverade som standard.
Mer information om de här inställningarna finns i Inställningar för avancerat skräppostfilter (ASF) i principer för skräppostskydd.
* Inställningarna Innehåller specifika språk och Från dessa länder ingår inte i ASF.
Innehåller specifika språk: Välj På eller Av i listrutan. Om du aktiverar den visas en ruta. Börja skriva namnet på språket i rutan. En filtrerad lista över språk som stöds visas. När du hittar det språk du letar efter väljer du det. Upprepa det här steget så många gånger det behövs. Om du vill ta bort ett befintligt värde väljer du
bredvid värdet.Från dessa länder: Välj På eller Av i listrutan. Om du aktiverar den visas en ruta. Börja skriva namnet på ett land/en region i rutan. En filtrerad lista över länder/regioner som stöds visas. När du hittar det land/den region som du letar efter väljer du det. Upprepa det här steget så många gånger det behövs. Om du vill ta bort ett befintligt värde väljer du
bredvid värdet.
När du är klar med tröskelvärdet för massutskick & egenskaper för skräppost väljer du Nästa.
På sidan Åtgärder konfigurerar du följande inställningar:
Avsnittet Meddelandeåtgärder : Granska eller välj den åtgärd som ska vidtas för meddelanden baserat på utfallet för skräppostfiltrering:
- Skräppost
- Skräppost med hög konfidens
- Nätfiske
- Nätfiske med hög konfidens
- Samlad kompatibilitetsnivå (BCL) uppnåddes eller överskreds
Tillgängliga åtgärder för utfallet av skräppostfiltrering beskrivs i Åtgärder i principer för skräppostskydd.
Tips
Om utfallet för skräppostfiltrering placerar meddelanden i karantän som standard (Karantänmeddelande är redan markerat när du kommer till sidan) visas standardprincipnamnet för karantän i rutan Välj karantänprincip . Om du ändrar åtgärden för en utfall av skräppostfiltrering till Karantänmeddelande är rutan Välj karantänprincip tom som standard. Ett tomt värde innebär att standardprincipen för karantän för den domen används. När du senare visar eller redigerar principinställningarna för skräppostskydd visas namnet på karantänprincipen. Mer information om karantänprinciper som används som standard för utvärderingar av skräppostfilter finns i Principinställningar för skräppostskydd.
För nätfiske med hög tillförlitlighet har åtgärden Flytta meddelandet till mappen Skräppost i praktiken fasats ut. Även om du kanske kan välja åtgärden Flytta meddelande till skräppost Email mapp, placeras nätfiskemeddelanden med hög konfidens alltid i karantän (vilket motsvarar att välja Karantänmeddelande).
Mottagare kan inte frigöra meddelanden som satts i karantän som nätfiske med hög konfidens, oavsett hur karantänpolicyn har konfigurerats. Om karantänprincipen tillåter mottagare att frigöra meddelanden, kan de bara begära att meddelanden som satts i karantän som nätfiske med hög tillförlitlighet frigörs.
Flytt av massutskick aktiverad (för närvarande i förhandsversion): Skjut reglaget till
På om du vill märka alla massutskick som Massutskick i Outlook-versioner som stöds och leverera massutskick under värdet för tröskelvärdet för massutskick till mappen Kampanjer i postlådan. Mer information finns i Leverera massutskick under BCL-tröskelvärdet till mappen Kampanjer.Intra-Organisatoriska meddelanden att vidta åtgärder på: Styr om skräppostfiltrering och motsvarande bedömningsåtgärder tillämpas på interna meddelanden (meddelanden som skickas mellan användare inom organisationen). De tillgängliga värdena är:
- Standard: Standardvärdet. Det här värdet är detsamma som att välja nätfiskemeddelanden med hög konfidens.
- Ingen
- Nätfiskemeddelanden med hög konfidens
- Nätfiske och nätfiskemeddelanden med hög konfidens
- Alla nätfiske- och skräppostmeddelanden med hög konfidens
- Alla nätfiske- och skräppostmeddelanden
Behåll skräppost i karantän för så här många dagar: Anger hur lång tid meddelandet ska behållas i karantän om du har valt Sätt meddelandet i karantän som åtgärd för en bedömning av skräppostfiltreringen. När tidsperioden har gått ut tas meddelandet bort och kan inte återställas. Giltiga värden är 1 till 30 dagar. Standardvärdet är 15 dagar.
Tips
Den här inställningen styr också hur länge meddelanden som satts i karantän bevaras av principer för skydd mot nätfiske. Mer information finns i Kvarhållning av karantän.
Lägg till följande X-sidhuvudtext: Den här rutan krävs och är endast tillgänglig om du har valt Lägg till X-rubrik som åtgärd för ett utfall av skräppostfiltreringen. Det angivna värdet är namnet på det nya rubrikfältet. Rubrikfältet värde är alltid
This message appears to be spam.Den maximala längden är 255 tecken och värdet får inte innehålla blanksteg eller kolon (:).
Om du till exempel anger värdet
X-This-is-my-custom-headerär det nya X-huvudet:X-This-is-my-custom-header: This message appears to be spam.Om du anger ett värde som innehåller blanksteg eller kolon (:) ignoreras det värde du anger och standardtexten för X-huvudet läggs till i meddelandet (
X-This-Is-Spam: This message appears to be spam.).Lägg till den här texten i ämnesraden: Den här rutan krävs och är endast tillgänglig om du har valt Lägg till text i ämnesraden som åtgärd för ett utfall av skräppostfiltreringen. Skriv texten som ska läggas till i början av meddelandets ämnesrad.
Omdirigera till den här e-postadressen: Den här rutan krävs och är endast tillgänglig om du har valt Omdirigera meddelandet till e-postadressen som åtgärd för ett utfall av skräppostfiltreringen. Ange den e-postadress dit du vill leverera meddelandet. Du kan ange flera värden avgränsade med semikolon (;).
Avsnittet Säkerhetstips : Aktivera säkerhetstips är valt som standard, men du kan inaktivera Säkerhetstips genom att avmarkera kryssrutan.
Avsnitt om automatisk rensning på nolltimmar (ZAP ):
-
Aktivera zero-hour auto purge (ZAP): ZAP upptäcker och vidtar åtgärder mot meddelanden som levereras till molnbrevlådor. ZAP är aktiverat som standard. När ZAP är aktiverat är följande inställningar tillgängliga:
- Aktivera ZAP för nätfiskemeddelanden: Som standard är ZAP aktiverat för nätfiskeidentifieringar, men du kan inaktivera det genom att avmarkera kryssrutan. Mer information finns i:
- Aktivera ZAP för skräppostmeddelanden: Som standard är ZAP aktiverat för identifiering av skräppost, men du kan inaktivera det genom att avmarkera kryssrutan. Mer information finns i Automatisk rensning på nolltimmar (ZAP) för skräppost.
-
Aktivera zero-hour auto purge (ZAP): ZAP upptäcker och vidtar åtgärder mot meddelanden som levereras till molnbrevlådor. ZAP är aktiverat som standard. När ZAP är aktiverat är följande inställningar tillgängliga:
När du är klar på sidan Åtgärder väljer du Nästa.
På sidan Tillåt & blockeringslista kan du konfigurera meddelandeavsändare per e-postadress eller e-postdomän som får hoppa över skräppostfiltrering.
I avsnittet Tillåten kan du konfigurera tillåtna avsändare och tillåtna domäner. I avsnittet Blockerade kan du lägga till blockerade avsändare och blockerade domäner.
Den maximala gränsen för dessa listor är cirka 1 000 poster, men du kan bara ange 30 poster i Defender-portalen. Använd Exchange Online PowerShell för att lägga till fler än 30 poster.
Viktigt
Listan över tillåtna/blockerade klientorganisationer har i stort sett ersatt dessa listor. Viktig information finns i Tillåt och blockera listor i principer för skräppostskydd.
Stegen för hur du lägger till poster i någon av listorna är desamma:
Välj länken för listan som du vill konfigurera:
- Tillåtet>Avsändare: Välj Hantera (nn) avsändare.
- Tillåtet>Domäner: Välj Tillåt domäner.
- Blockerade>Avsändare: Välj Hantera (nn) avsändare.
- Blockerade>Domäner: Välj Blockera domäner.
Gör följande i den utfällbara menyn som öppnas:
- Välj Lägg till avsändare eller Lägg till domäner.
- I den utfällbara menyn Lägg till avsändare eller Lägg till domäner som öppnas anger du avsändarens e-postadress i rutan Avsändare eller domänen i rutan Domän . Medan du skriver visas värdet under rutan. När du är klar med att skriva värdet väljer du värdet under rutan.
- Upprepa föregående steg så många gånger det behövs. Om du vill ta bort ett befintligt värde väljer du bredvid värdet.
När du är klar med den utfällbara menyn Lägg till avsändare eller Lägg till domäner väljer du Lägg till avsändare eller Lägg till domäner.
Tillbaka på den första utfällbara menyn visas avsändare eller domäner som du har lagt till.
Om du vill ändra listan över poster från normalt till kompakt avstånd väljer du
 Ändra listavstånd till komprimerat eller normalt och väljer
 sedan Komprimera lista.
Använd
sökrutan för att hitta poster i den utfällbara menyn.Om du vill lägga till poster väljer du
Lägg till avsändare eller Lägg till domäner och upprepar föregående steg.Gör något av följande steg för att ta bort poster:
- Markera en eller flera poster genom att markera den runda kryssrutan som visas i det tomma området bredvid avsändaren eller domänvärdet.
- Markera alla poster samtidigt genom att markera den runda kryssrutan som visas i det tomma området bredvid kolumnrubriken.
När du är klar i utfällningsmenyn väljer du Klart för att återgå till sidan listan Tillåt och blockera.
- Välj
När du är klar på sidan Lista för tillåtna och blockerade väljer du Nästa.
På sidan Review granskar du dina inställningar. Du kan välja Redigera i varje avsnitt om du vill ändra inställningarna i avsnittet. Du kan också välja Bakåt eller den specifika sidan i guiden.
När du är klar på sidan Granska väljer du Skapa.
På sidan Ny princip för skräppostskydd som skapats kan du välja länkarna för att visa principen, visa principer för skräppostskydd och lära dig mer om principer för skräppostskydd.
När du är klar på sidan Ny princip för skräppostskydd som skapats väljer du Klar.
Tillbaka på sidan Principer för skräppostskydd visas den nya principen.
Använd Microsoft Defender-portalen för att visa information om principer för skräppostskydd
I Microsoft Defender-portalen på https://security.microsoft.com går du till E-post och samarbete>Principer och regler>Principer för hot>Skräppostskydd under avsnittet Principer. Om du vill gå direkt till sidan Principer för skräppostskydd använder du https://security.microsoft.com/antispam.
På sidan Principer för skräppostskydd visas följande egenskaper i listan över principer:
- Namn
-
Status: Värden är:
- Alltid på för standardprincipen för skräppostskydd (till exempel principen för inkommande skräppostskydd (standard)).
- På eller av för andra principer för skräppostskydd.
- Prioritet: Mer information finns i avsnittet Ange prioritet för anpassade principer för skräppostskydd .
-
Typ: Ett av följande värden för principer för skräppostskydd:
- Skyddsmallar för principer för skräppostskydd som är associerade med standard- och strikt förinställda säkerhetsprinciper.
- Anpassad princip för skräppostskydd
- Tomt för standardprincipen för skräppostskydd (till exempel principen för inkommande skräppost (standard).)
Om du vill ändra listan över principer från normalt till kompakt avstånd väljer du Ändra listavstånd till kompakt eller normal och väljer sedan Komprimera lista.
Använd  sökrutan och ett motsvarande värde för att hitta specifika principer.
Välj en princip för skräppostskydd genom att klicka någonstans på raden förutom kryssrutan bredvid namnet för att öppna den utfällbara menyn med information för principen.
Tips
Om du vill se information om andra principer för skräppostskydd utan att lämna informationen utfälld använder  du Föregående objekt och Nästa objekt överst i den utfällbara menyn.
Använd Microsoft Defender-portalen för att vidta åtgärder mot skräppostprinciper
I Microsoft Defender-portalen på https://security.microsoft.com går du till E-post och samarbete>Principer och regler>Principer för hot>Skräppostskydd under avsnittet Principer. Om du vill gå direkt till sidan Principer för skräppostskydd använder du https://security.microsoft.com/antispam.
På sidan Principer för skräppostskydd väljer du principen för skräppostskydd i listan genom att klicka någon annanstans på raden än kryssrutan bredvid namnet. Vissa eller alla följande åtgärder är tillgängliga i den utfällbara menyn med information som öppnas:
- Ändra principinställningar genom att klicka på Redigera i varje avsnitt (anpassade principer eller standardprincipen)
-
 Aktivera eller inaktivera (endast anpassade principer)
-
 Öka prioritet eller
 Minska prioritet (endast anpassade principer)
-
 Ta bort princip (endast anpassade principer)
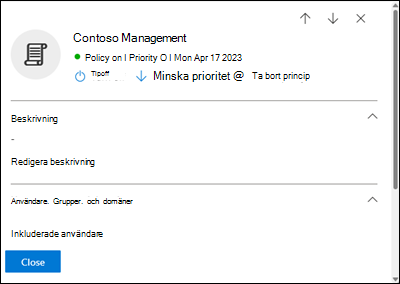
Dessa åtgärder beskrivs i: Ändra principer för skräppostskydd, Aktivera eller inaktivera principer för skräppostskydd, Ange prioritet för anpassade principer för skräppostskydd och Ta bort anpassade principer för skräppostskydd.
Använd Microsoft Defender-portalen för att ändra principer för skräppostskydd
När du har valt standardprincipen för skräppostskydd eller en anpassad princip genom att klicka var som helst på raden, förutom kryssrutan bredvid namnet, visas principinställningarna i den utfällbara menyn med information som öppnas. Välj Redigera i varje avsnitt för att ändra inställningarna i avsnittet. Mer information om inställningarna finns i Skapa principer för skräppostskydd.
För standardprincipen kan du inte ändra namnet på principen och det finns inga mottagarfilter att konfigurera (principen gäller för alla mottagare). Men du kan ändra alla andra inställningar i policyn.
För principer för skräppostskydd med namnet StandardFörinställningssäkerhetsprincip och Strikt förinställd säkerhetsprincip som är associerade med förinställda säkerhetsprinciper kan du inte ändra principinställningarna i den utfällbara menyn med information. I stället väljer du  Visa förinställda säkerhetsprinciper i det utfällbara informationsfönstret för att gå till sidan Förinställda säkerhetsprinciper på https://security.microsoft.com/presetSecurityPolicies om du vill ändra de förinställda säkerhetsprinciperna.
Om du väljer Redigera tröskelvärde för skräppost och egenskaper längst ned i avsnittet Tröskelvärde för massutskick & egenskaper för skräppost i detaljutfällningen för standardprincipen mot skräppost eller en anpassad princip mot skräppost, innehåller avsnittet Tröskelvärde för massutskick information om massavsändare.
Insikterna om massutskick visar att mycket e-post har identifierats som massutskick vid det aktuella tröskelvärdet för BCL i principer för skräppostskydd och simulerar identifierade och tillåtna massutskick baserat på ändringar i BCL-tröskelvärdet.
Mer information finns i Insikter om massavsändare i Microsoft Defender-portalen.
Använd Microsoft Defender-portalen för att aktivera eller inaktivera principer för skräppostskydd
Du kan inte inaktivera standardprincipen för skräppostskydd (alltid aktiverad).
Du kan inte aktivera eller inaktivera de principer för skräppostskydd som är associerade med standard- och strikt förinställda säkerhetsprinciper. Du aktiverar eller inaktiverar standard- eller strikt förinställda säkerhetsprinciper på sidan Förinställda säkerhetsprinciper på https://security.microsoft.com/presetSecurityPolicies.
När du har valt en aktiverad anpassad princip för skräppostskydd ( statusvärdet är På) genom att klicka någon annanstans på raden än kryssrutan bredvid namnet väljer du Inaktivera överst i den utfällbara menyn med principinformation.
När du har valt en inaktiverad anpassad princip för skräppostskydd ( statusvärdet är Av) genom att klicka någon annanstans på raden än kryssrutan bredvid namnet väljer du Aktivera överst i den utfällbara menyn med principinformation.
När du är klar i utfällningsfönstret med principdetaljerna väljer du Stäng.
På sidan Principer för skräppostskydd är statusvärdet för principen nu På eller Av.
Använd Microsoft Defender-portalen för att ange prioriteten för anpassade principer för skräppostskydd
Principer för skräppostskydd bearbetas i den ordning de visas på sidan Principer för skräppostskydd :
- Principen för skräppostskydd med namnet Strikt förinställd säkerhetsprincip som är associerad med den strikta förinställda säkerhetsprincipen tillämpas alltid först (om den strikta förinställda säkerhetsprincipen tilldelas användarna).
- Principen för skräppostskydd med namnet Standard Preset Security Policy som är associerad med standardförinställningens säkerhetsprincip tillämpas alltid härnäst (om standardförinställningens säkerhetsprincip är aktiverad).
- Anpassade principer för skräppostskydd tillämpas härnäst i prioritetsordning (om de är aktiverade):
- Ett lägre prioritetsvärde anger en högre prioritet (0 är den högsta).
- Som standard skapas en ny princip för skräppostskydd med en prioritet som är lägre än den lägsta befintliga anpassade principen för skräppostskydd (den första är 0, nästa är 1 osv.).
- Inga två principer för skräppostskydd kan ha samma prioritetsvärde.
- Standardprincipen för skräppostskydd har alltid prioritetsvärdet Lägsta och du kan inte ändra det.
Skydd mot skräppost stoppas för en mottagare när den första principen har tillämpats (den högsta prioritetsprincipen för mottagaren). Mer information finns i Ordning och prioritet för e-postskydd.
När du har valt den anpassade principen för skräppostskydd genom att klicka någon annanstans på raden än kryssrutan bredvid namnet kan du öka eller minska prioriteten för principen i den utfällbara menyn med information som öppnas:
- Den anpassade principen med prioritetsvärdet0 på sidan Principer för skräppostskydd har åtgärden Minska prioritet överst i den utfällbara menyn med information.
- Den anpassade principen med lägst prioritet (högsta prioritetsvärde, till exempel 3) har åtgärden Öka prioritet överst i den utfällbara menyn med information.
- Om du har tre eller flera principer har principerna mellan Prioritet 0 och den lägsta prioriteten både åtgärderna Öka prioritet och Minska prioritet högst upp i den utfällbara menyn.
När du är klar i utfällningsfönstret med principdetaljerna väljer du Stäng.
På sidan Principer för skräppostskydd matchar ordningen på principen i listan det uppdaterade prioritetsvärdet .
Använd Microsoft Defender-portalen för att ta bort anpassade principer för skräppostskydd
Du kan inte ta bort standardprincipen för skräppostskydd eller principer för skräppostskydd med namnet StandardFörinställningssäkerhetsprincip och Strikt förinställd säkerhetsprincip som är associerade med förinställda säkerhetsprinciper.
Varning
Om du tar bort en anpassad princip för skräppostskydd tas den bort permanent från principlistan. Kontrollera att du inte längre behöver principen innan du fortsätter.
När du har valt den anpassade principen för skräppostskydd genom att klicka någon annanstans på raden än kryssrutan bredvid namnet väljer du Ta bort princip överst i den utfällbara menyn och väljer sedan Ja i varningsdialogrutan som öppnas.
På sidan Principer för skräppostskydd visas inte längre den borttagna principen.
Använda PowerShell för att konfigurera principer för skräppostskydd
I Exchange Online PowerShell är de grundläggande elementen i en princip för skräppostskydd:
- Principen för skräppostfilter: Anger vilka skräppostskydd som ska aktiveras eller inaktiveras, vilka åtgärder som ska tillämpas för dessa skydd och andra alternativ.
- Regeln för skräppostfilter: Anger prioritets- och mottagarfilter (som principen gäller för) för den associerade principen för skräppostfilter.
Skillnaden mellan dessa två element är inte uppenbar när du hanterar principer för skräppostskydd i Microsoft Defender-portalen:
- När du skapar en princip i Defender-portalen skapar du faktiskt en regel för skräppostfilter och den associerade principen för skräppostfilter samtidigt med samma namn för båda.
- När du ändrar en princip i Defender-portalen ändrar inställningar för namn, prioritet, aktivering eller inaktivering samt mottagarfilter regeln för skräppostfiltret. Alla andra inställningar ändrar den associerade principen för skräppostfilter.
- När du tar bort en princip i Defender-portalen tas regeln för skräppostfilter och den associerade principen för skräppostfilter bort samtidigt.
I PowerShell är skillnaden mellan principer för skräppostfilter och regler för skräppostfilter uppenbar. Du hanterar principer för skräppostfilter med hjälp av cmdletarna *-HostedContentFilterPolicy och du hanterar regler för skräppostfilter med hjälp av cmdletarna *-HostedContentFilterRule .
- I PowerShell skapar du principen för skräppostfilter först och sedan skapar du regeln för skräppostfilter, som identifierar den associerade princip som regeln gäller för.
- I PowerShell ändrar du inställningarna för principen för skräppostfilter och regeln för skräppostfilter separat.
- När du tar bort en princip för skräppostfilter från PowerShell tas motsvarande regel för skräppostfilter inte automatiskt bort och tvärtom.
En viktig inställning som endast är tillgänglig i PowerShell är parametern MarkAsSpamBulkMail som är On standard. Effekterna av den här inställningen beskrivs i Skapa principer för skräppostskydd.
Använda PowerShell för att skapa principer för skräppostskydd
Du skapar en princip för skräppostskydd i PowerShell i två steg:
- Skapa principen för skräppostfilter.
- Skapa regeln för skräppostfilter som anger den princip för skräppostfilter som regeln gäller för.
Obs!
- Du kan skapa en ny regel för skräppostfilter och tilldela en befintlig princip för skräppostfilter som inte har associerats till den. En regel för skräppostfilter kan inte associeras med fler än en princip för skräppostfilter.
- Du kan konfigurera följande inställningar för nya principer för skräppostfilter i PowerShell som inte är tillgängliga i Microsoft Defender-portalen förrän du har skapat principen:
- Skapa den nya principen i inaktiverat läge (Aktiverad
$falsei cmdleten New-HostedContentFilterRule). - Ange prioriteten för principen vid skapande (prioritetsnummer<>) på cmdleten New-HostedContentFilterRule).
- Skapa den nya principen i inaktiverat läge (Aktiverad
- En ny princip för skräppostfilter som du skapar i PowerShell visas inte i Microsoft Defender-portalen förrän du tilldelar principen till en regel för skräppostfilter.
Steg 1: Använd PowerShell för att skapa en princip för skräppostfilter
Om du vill skapa en princip för skräppostfilter ansluter du till Exchange Online PowerShell och använder den här syntaxen:
New-HostedContentFilterPolicy -Name "<PolicyName>" [-AdminDisplayName "<Comments>"] <Additional Settings>
I det här exemplet skapas en princip för skräppostfilter med namnet Contoso Executives med följande inställningar:
- Sätt meddelanden i karantän när bedömningen av skräppostfilter är skräppost eller skräppost med hög konfidens, och använd standardprincipen för karantänsättning för de meddelanden som ligger i karantän (vi använder inte parametrarna SpamQuarantineTag eller HighConfidenceSpamQuarantineTag).
- BCL 7, 8 eller 9 utlöser åtgärden för klassificeringen för spamfiltrering av massutskick.
New-HostedContentFilterPolicy -Name "Contoso Executives" -HighConfidenceSpamAction Quarantine -SpamAction Quarantine -BulkThreshold 6
Detaljerad information om syntax och parametrar finns i New-HostedContentFilterPolicy.
Tips
Detaljerade instruktioner för att ange den karantänprincip som ska användas i en princip för skräppostfiltrering finns i Använda PowerShell för att ange karantänprincipen i principer för skräppostskydd.
Steg 2: Använd PowerShell för att skapa en regel för skräppostfilter
Om du vill skapa en regel för skräppostfilter ansluter du till Exchange Online PowerShell och använder den här syntaxen:
New-HostedContentFilterRule -Name "<RuleName>" -HostedContentFilterPolicy "<PolicyName>" <Recipient filters> [<Recipient filter exceptions>] [-Comments "<OptionalComments>"]
I det här exemplet skapas en ny regel för skräppostfilter med namnet Contoso Executives med följande inställningar:
- Principen för skräppostfilter med namnet Contoso Executives är associerad med regeln.
- Regeln gäller alla medlemmar i gruppen med namnet Contoso Executives Group.
New-HostedContentFilterRule -Name "Contoso Executives" -HostedContentFilterPolicy "Contoso Executives" -SentToMemberOf "Contoso Executives Group"
Detaljerad information om syntax och parametrar finns i New-HostedContentFilterRule.
Använda PowerShell för att visa principer för skräppostfilter
Om du vill returnera en sammanfattningslista över alla principer för skräppostfilter ansluter du till Exchange Online PowerShell och kör det här kommandot:
Get-HostedContentFilterPolicy
Använd den här syntaxen om du vill returnera detaljerad information om en specifik princip för skräppostfilter:
Get-HostedContentFilterPolicy -Identity "<PolicyName>" | Format-List [<Specific properties to view>]
I det här exemplet returneras alla egenskapsvärden för principen för skräppostfilter med namnet Executives.
Get-HostedContentFilterPolicy -Identity "Executives" | Format-List
Detaljerad information om syntax och parametrar finns i Get-HostedContentFilterPolicy.
Använda PowerShell för att visa regler för skräppostfilter
Om du vill visa befintliga regler för skräppostfilter ansluter du till Exchange Online PowerShell och använder följande syntax:
Get-HostedContentFilterRule [-Identity "<RuleIdentity>] [-State <Enabled | Disabled]
Om du vill returnera en sammanfattningslista över alla regler för skräppostfilter kör du följande kommando:
Get-HostedContentFilterRule
Om du vill filtrera listan efter aktiverade eller inaktiverade regler kör du följande kommandon:
Get-HostedContentFilterRule -State Disabled
Get-HostedContentFilterRule -State Enabled
Om du vill returnera detaljerad information om en specifik regel för skräppostfilter använder du följande syntax:
Get-HostedContentFilterRule -Identity "<RuleName>" | Format-List [<Specific properties to view>]
Det här exemplet returnerar alla egenskapsvärden för skräppostfilterregeln med namnet Contoso Executives.
Get-HostedContentFilterRule -Identity "Contoso Executives" | Format-List
Detaljerad information om syntax och parametrar finns i Get-HostedContentFilterRule.
Använda PowerShell för att ändra principer för skräppostfilter
Förutom följande objekt är samma inställningar tillgängliga när du ändrar en princip för skräppostfilter i PowerShell som när du skapar principen enligt beskrivningen i Steg 1: Använd PowerShell för att skapa en princip för skräppostfilter.
- Switchparametern MakeDefault som omvandlar den angivna principen till standardprincipen (tillämpas på alla, alltid prioriteten Lägsta och du kan inte ta bort den) är endast tillgänglig när du ändrar en princip för skräppostfilter i PowerShell.
- Du kan inte byta namn på en princip för skräppostfilter (cmdleten Set-HostedContentFilterPolicy har ingen Name-parameter). När du byter namn på en princip för skräppostskydd i Microsoft Defender-portalen byter du bara namn på regeln för skräppostfilter.
Om du vill ändra en princip för skräppostfilter ansluter du till Exchange Online PowerShell och använder den här syntaxen:
Set-HostedContentFilterPolicy -Identity "<PolicyName>" <Settings>
Detaljerad information om syntax och parametrar finns i Set-HostedContentFilterPolicy.
Tips
Detaljerade instruktioner för att ange den karantänprincip som ska användas i en princip för skräppostfiltrering finns i Använda PowerShell för att ange karantänprincipen i principer för skräppostskydd.
Använda PowerShell för att ändra regler för skräppostfilter
Den enda inställningen som inte är tillgänglig när du ändrar en regel för skräppostfilter i PowerShell är parametern Enabled som gör att du kan skapa en regel som är inaktiverad. Om du vill aktivera eller inaktivera befintliga regler för skräppostfilter läser du mer i nästa avsnitt.
Annars är inga extra inställningar tillgängliga när du ändrar en regel för skräppostfilter i PowerShell. Samma inställningar är tillgängliga när du skapar en regel enligt beskrivningen i Steg 2: Använd PowerShell för att skapa en regel för skräppostfilter.
Om du vill ändra en regel för skräppostfilter ansluter du till Exchange Online PowerShell och använder den här syntaxen:
Set-HostedContentFilterRule -Identity "<RuleName>" <Settings>
Det här exemplet byter namn på den befintliga regeln för skräppostfilter med namnet {Fabrikam Spam Filter} till Fabrikam Spam Filter.
Set-HostedContentFilterRule -Identity "{Fabrikam Spam Filter}" -Name "Fabrikam Spam Filter"
Detaljerad information om syntax och parametrar finns i Set-HostedContentFilterRule.
Använda PowerShell för att aktivera eller inaktivera regler för skräppostfilter
Om du aktiverar eller inaktiverar en regel för skräppostfilter i PowerShell aktiveras eller inaktiveras hela principen för skräppostfilter (regeln för skräppostfilter och den tilldelade principen för skräppostfilter). Du kan inte aktivera eller inaktivera standardprincipen för skräppostskydd (tillämpas alltid på alla mottagare).
Om du vill aktivera eller inaktivera en regel för skräppostfilter (och i tillägg, den associerade principen för skräppostskydd) ansluter du till Exchange Online PowerShell och använder följande syntax:
<Enable-HostedContentFilterRule | Disable-HostedContentFilterRule> -Identity "<RuleName>"
I det här exemplet inaktiveras regeln för skräppostfilter som heter Marketing Department.
Disable-HostedContentFilterRule -Identity "Marketing Department"
Det här exemplet aktiverar regeln för skräppostfilter med namnet Marknadsföringsavdelning.
Enable-HostedContentFilterRule -Identity "Marketing Department"
Detaljerad information om syntax och parametrar finns i Enable-HostedContentFilterRule och Disable-HostedContentFilterRule.
Använda PowerShell för att ange prioriteten för regler för skräppostfilter
Det högsta prioritetsvärde du kan ange för en regel är 0. Det lägsta värde du kan ange beror på antalet regler. Om du till exempel har fem regler kan du använda prioritetsvärden från 0 till 4. Om du ändrar prioriteten för en befintlig regel kan det ha en dominoeffekt på andra regler. Du har till exempel fem anpassade regler (prioritet 0 till 4) och du ändrar prioriteten för en regel till 2. Den befintliga regeln med prioritet 2 ändras till prioritet 3 och regeln med prioritet 3 ändras till prioritet 4.
Om du vill ange prioriteten för en regel för skräppostfilter ansluter du till Exchange Online PowerShell och använder följande syntax:
Set-HostedContentFilterRule -Identity "<RuleName>" -Priority <Number>
I det här exemplet anges prioriteten för regeln med namnet Marketing Department till 2. Alla befintliga regler med en prioritet som är mindre än eller lika med 2 minskas med 1 (deras prioritetsnummer ökas med 1).
Set-HostedContentFilterRule -Identity "Marketing Department" -Priority 2
Obs!
Om du vill ange prioriteten för en ny regel när du skapar den använder du parametern Priority i cmdleten New-HostedContentFilterRule istället.
Standardprincipen för skräppostfilter har inte en motsvarande regel för skräppostfilter, och den har alltid prioritetsvärdet Lägsta som inte går att ändra.
Använda PowerShell för att ta bort principer för skräppostfilter
Om du vill ta bort en princip för skräppostfilter ansluter du till Exchange Online PowerShell och använder den här syntaxen:
Varning
Om du tar bort en princip för skräppostfilter tas inte motsvarande regel för skräppostfilter bort. Ta bort regeln för överblivna skräppostfilter separat om den inte längre behövs.
Remove-HostedContentFilterPolicy -Identity "<PolicyName>"
I det här exemplet tas principen för skräppostfilter med namnet Marketing Department bort.
Remove-HostedContentFilterPolicy -Identity "Marketing Department"
Detaljerad information om syntax och parametrar finns i Remove-HostedContentFilterPolicy.
Använda PowerShell för att ta bort regler för skräppostfilter
Om du vill ta bort en regel för skräppostfilter ansluter du till Exchange Online PowerShell och använder den här syntaxen:
Varning
Om du tar bort en regel för skräppostfilter tas inte motsvarande princip för skräppostfilter bort. Ta bort principen för oanvänd skräppostfilter separat om den inte längre behövs.
Remove-HostedContentFilterRule -Identity "<PolicyName>"
I det här exemplet tas regeln för skräppostfilter med namnet Marketing Department bort.
Remove-HostedContentFilterRule -Identity "Marketing Department"
Detaljerad information om syntax och parametrar finns i Remove-HostedContentFilterRule.
Felsöka problem med principer för skräppostskydd
Om du stöter på problem med konfiguration av principer för skräppostskydd, till exempel principprioritetskonflikter, oväntade SCL-åsidosättningar eller falska positiva identifieringar som orsakas av ASF-inställningar, kan du läsa Felsöka vanliga problem med principer för skräppostskydd.
Hur vet jag att de här procedurerna fungerade?
För att kontrollera att konfigurationen av principen för skräppostskydd fungerar korrekt kan du skicka ett GTUBE-testmeddelande för att bekräfta att skräppostfiltreringen tillämpar de förväntade åtgärderna. GTUBE-testning kräver att käll-e-postorganisationen inte söker efter utgående skräppost.
Skicka ett GTUBE-meddelande för att testa inställningarna för skräppostprinciperna
Obs!
De här stegen fungerar bara om e-postkällans organisation inte söker efter utgående skräppost. I så fall kan du inte skicka testmeddelandet.
GTUBE (Generic Test for Unsolicited Bulk Email – Generiskt test för oönskade massutskick) är en textsträng som du lägger till i ett test meddelande för att verifiera organisationens inställningar för skräppostskydd. Ett GTUBE-meddelande liknar EICAR-textfilen (European Institute for Computer Antivirus Research) för att testa inställningar för skadlig kod.
Lägg till följande GTUBE text i ett e-postmeddelande på en enskild rad, utan blanksteg eller radbrytningar:
XJS*C4JDBQADN1.NSBN3*2IDNEN*GTUBE-STANDARD-ANTI-UBE-TEST-EMAIL*C.34X