Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
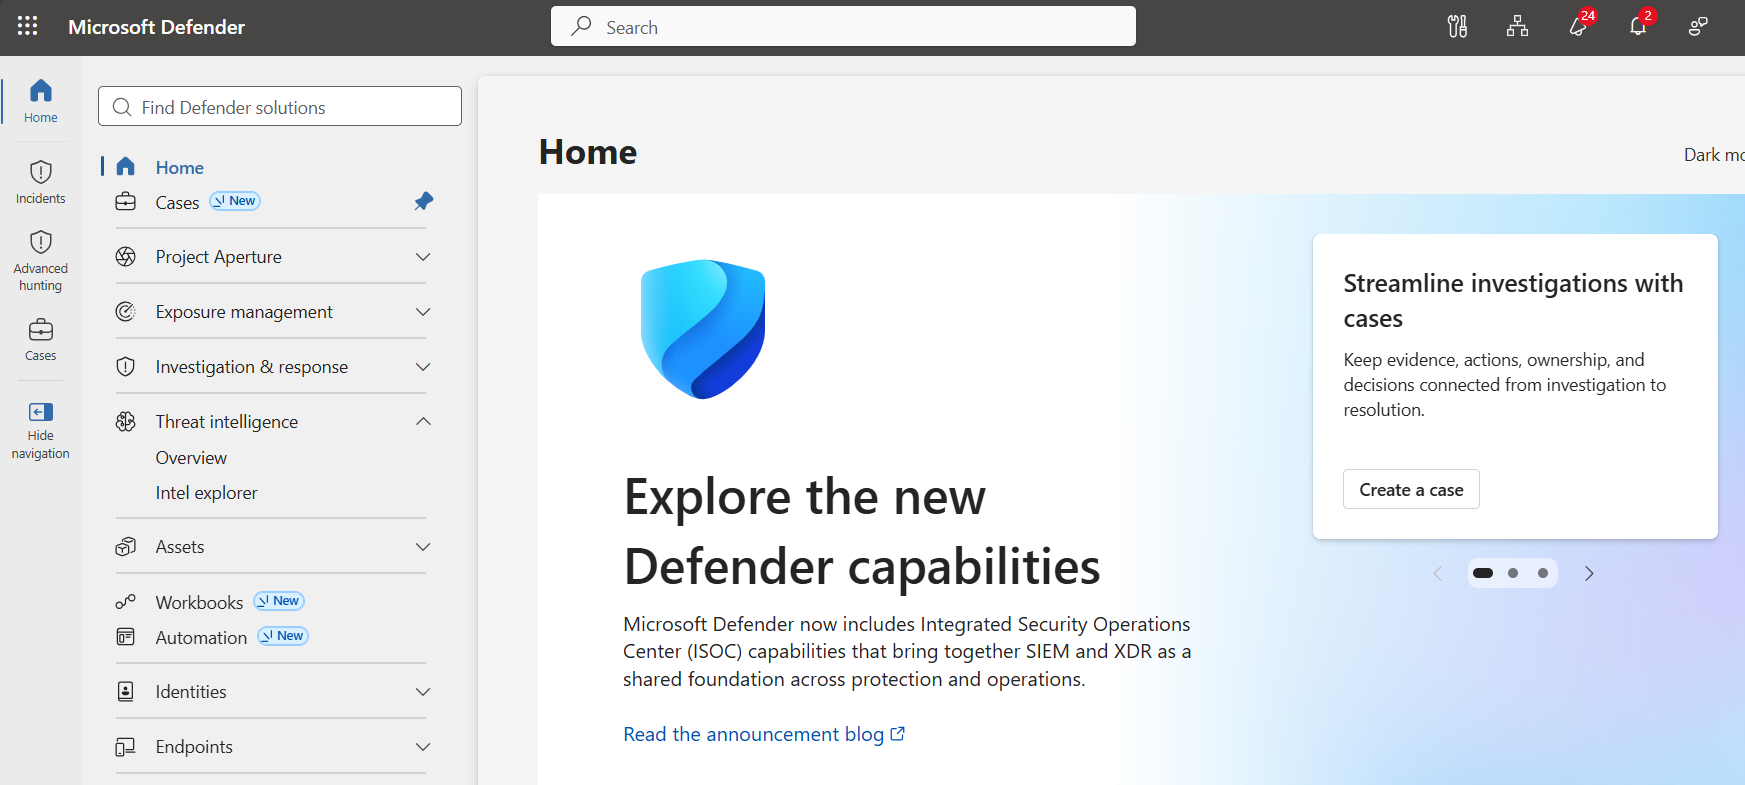
Integrated Security Operations Center (ISOC) i Microsoft Defender samlar ledande XDR- och SIEM-funktioner, hotintelligens, automation och AI i Microsoft Defender-portalen. ISOC ger säkerhetsteam delade säkerhetssignaler, kontext och arbetsflöden för att upptäcka, undersöka och hantera hot snabbare från en integrerad upplevelse.
Note
ISOC är i förhandsvisning. Kapaciteter och tillgänglighet kan ändras under förhandsvisningsperioden.
ISOC-fördelar
ISOC hjälper säkerhetsteam:
- Integrerade säkerhetsoperationer – Ledande SIEM-funktioner finns tillgängliga direkt i Microsoft Defender, vilket ger omedelbart värde för säkerhetsoperationer från dag ett utan att behöva en traditionell SIEM-implementering som utgångspunkt.
- Värde från Microsoft 365-investeringar – Berättigade kunder får 30 dagars inkluderad lagring av Defender-data under denna fas av förhandsvisningen. För bredare synlighet, ta in ytterligare data från Microsoft och icke-Microsoft via mer än 500 datakopplare. Ytterligare avgifter för datainmatning kan tillkomma beroende på vilka data du matar in.
- Väg för agentisk säkerhet – Säkerhetsteam och Perceptionsagenter arbetar tillsammans kring en gemensam uppsättning signaler, kontext och arbetsflöden, vilket möjliggör snabbare utredningar, samordnade insatser och förbättrade säkerhetsresultat.
Vem kan använda ISOC?
Under denna fas av förhandsvisningen är ISOC tillgängligt för berättigade kunder med Microsoft Defender-svit, Microsoft 365 E5 eller Microsoft 365 E7 som inte har ett aktivt Microsoft Sentinel-arbetsområde.
Om din organisation har en aktiv Microsoft Sentinel-arbetsyta, fortsätt använda din befintliga Microsoft Sentinel-upplevelse under denna fas. Koppla inte bort en produktionsarbetsyta i Microsoft Sentinel bara för att kvalificera dig för ISOC-förhandsvisningen.
Förutsättningar
För att använda ISOC behöver du en aktiv, berättigad Microsoft Defender-svit, Microsoft 365 E5 eller Microsoft 365 E7-licens.
För att skapa en ISOC-arbetsyta och använda arbetsytsberoende funktioner behöver du också en Azure-prenumeration med nödvändiga behörigheter.
Licenser och priser
För detaljer och priser för Microsoft 365 E5-planen, se Microsoft 365 E5 för Enterprise.
För att jämföra de säkerhetsfunktioner som ingår i Microsoft 365 företagsplaner, se Microsoft 365 Security Enterprise Plans.
ISOC-funktioner
ISOC låter behöriga kunder börja med säkerhetsfunktioner inbyggda i Microsoft Defender och utöka med ytterligare data och funktioner vid behov.
- Börja omedelbart med ärendehantering, arbetsböcker och generering av spelböcker på naturligt språk.
- Lägg till en ISOC-arbetsyta när du behöver ytterligare datainsamling från Microsoft och icke-Microsoft, UEBA, Content hub-kopplingar, arkiv (CI/CD), hotintelligens och andra arbetsytsberoende funktioner.
Följande tabell sammanfattar arbetsytskraven för de funktioner som täcks i denna förhandsvisning.
| Capability | ISOC-arbetsyta krävs | Learn more |
|---|---|---|
| Ärendehantering | No | Fallhantering i Microsoft Defender-portalen |
| Generering av naturliga språkliga spelböcker | No | Generera åtgärdsböcker med AI i ISOC |
| Förbättrad automationsregel | No | Skapa automationsregler med ISOC i Microsoft Defender |
| Arbetsböcker | No | Skapa och hantera arbetsböcker med ISOC i Microsoft Defender |
| Användar- och entitetsbeteendeanalys (UEBA) | Yes | Lägg till UEBA i Microsoft 365 E5-data |
| Innehållshubben | Yes | Använd Content Hub med ISOC i Microsoft Defender |
| CI/CD | Yes | Distribuera innehåll som kod från ditt repository för en ISOC-arbetsyta |
| Hotunderrättelser | Yes | Hotinformation i Microsoft Defender |
| Azure och tredjepartssäkerhetsdata | Yes | Datainsamling och fakturering för ISOC |
Note
Denna tabell visar om en ISOC-arbetsyta krävs för varje funktion under denna förhandsgranskning. Det indikerar inte licensiering eller tillgänglighet för samma funktioner i andra Microsoft-säkerhetsupplevelser.
Kom igång
Om de funktioner du vill använda kräver en ISOC-arbetsyta, se Skapa en ISOC-arbetsyta i Microsoft Defender-portalen.
För information om hur man tar in ytterligare säkerhetsdata och hur man kan förstå fakturering, se Data insamling och fakturering för ISOC.