Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
DevSecOps-kapacitetsmodellen hjälper ingenjörsorganisationer att utvärdera hur de skapar, skyddar, levererar och använder programvara. Det hjälper dem att kartlägga en väg mot mer mogna, säkra och motståndskraftiga metoder. Modellen beskriver en resa mellan sex kapacitetsområden, där var och en går igenom fem mognadssteg.
Använd den här modellen för att förstå var dina team befinner sig i dag, komma överens om var du vill vara och planera de inkrementella ändringar som tar dig dit. Modellen är beskrivande, inte normativ. Den är avsedd att skapa delad förståelse för produkter, utveckling, säkerhet och åtgärder i stället för att skapa en enda poäng.
Den här modellen överensstämmer med målen för Microsoft Secure Future Initiative. De flesta organisationer befinner sig i olika faser i olika kapacitetsområden.
De sex kapacitetsområdena
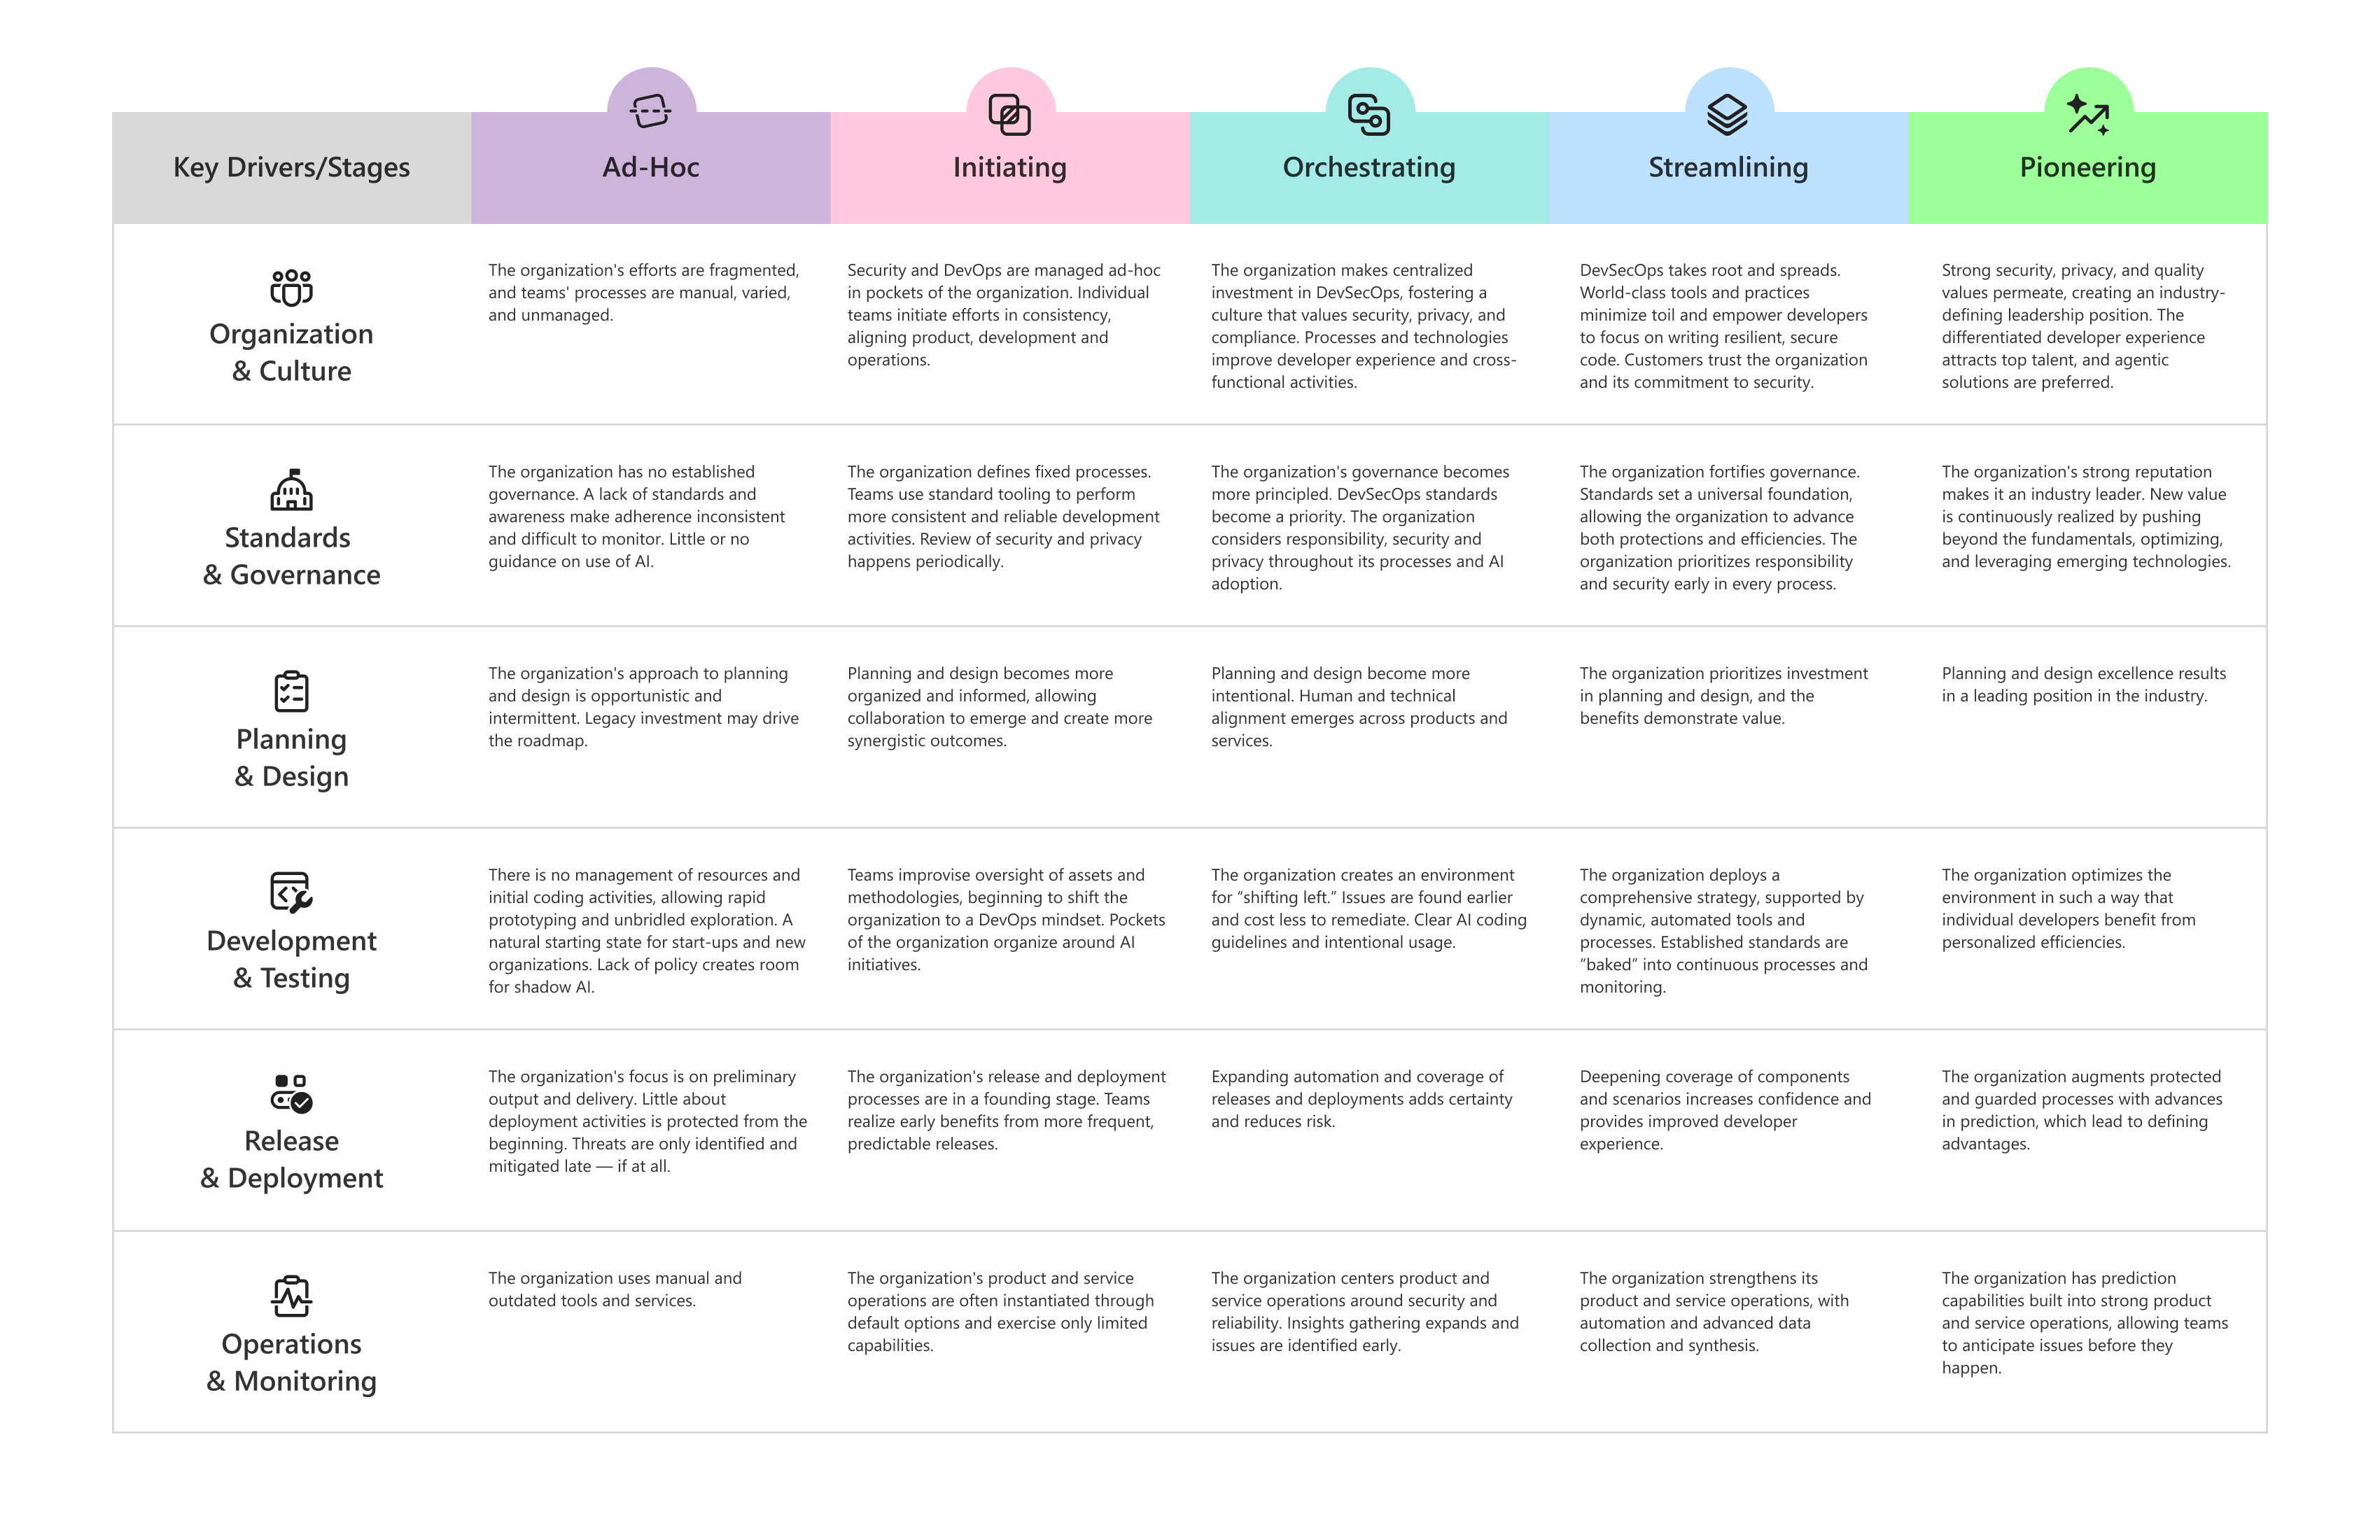
Modellen organiserar DevSecOps-metoder i sex kapacitetsområden. Tillsammans sträcker de sig över hela livscykeln, från hur en organisation leds och styrs genom hur programvara utformas, byggs, släpps och drivs.
- Organisation och kultur: Ledarskap, säkerhetstänk, samarbete och kontinuerlig förbättring mellan team.
- Standarder och styrning: Säkerhetsprogram, principer och standarder samt skydd av tekniska system.
- Planering och design: Säkra designmetoder, data och insikter samt teknisk arkitektur och design.
- Utveckling och testning: Kodsäkerhet, utvecklingsacceleratorer samt integrering och testning.
- Lansering och distribution: Säkra beroenden, säkra versioner och distributionsarbetsflöden.
- Åtgärder och övervakning: Skydda klientorganisationer och produktionssystem, övervakning och identifiering av hot samt incidenthantering och reparation.
De fem stegen
Varje kapacitetsområde fortsätter genom samma fem övergripande mognadssteg. Varje kapacitetsområde använder också sina egna stegnamn för att beskriva hur mognaden ser ut i den specifika kontexten.
| Övergripande fas | Hur det ser ut |
|---|---|
| Ad hoc | Metoderna är fragmenterade, manuella och till stor del odokumenterade. Resultatet beror på individer. |
| Påbörjande | Enskilda team börjar skapa enhetlighet lokalt och åtgärda brister i takt med att de uppstår. |
| Orkestrering | Metoderna är centraliserade och delade och samordnar teamen kring vanliga metoder och resurser. |
| Effektivisering | Verktyg och metoder i världsklass minskar manuellt arbete och gör den säkra vägen till den enkla vägen. |
| Banbrytande | Praxis är branschdefinierande, föregripande och utvecklas kontinuerligt före behov. |
Strategiska metoder
Organisationer kan använda kapacitetsmodellen på olika sätt beroende på deras affärskontext. Vissa team behöver flexibilitet, vissa optimerar för hastighet och andra prioriterar starka efterlevnads- och riskkontroller.
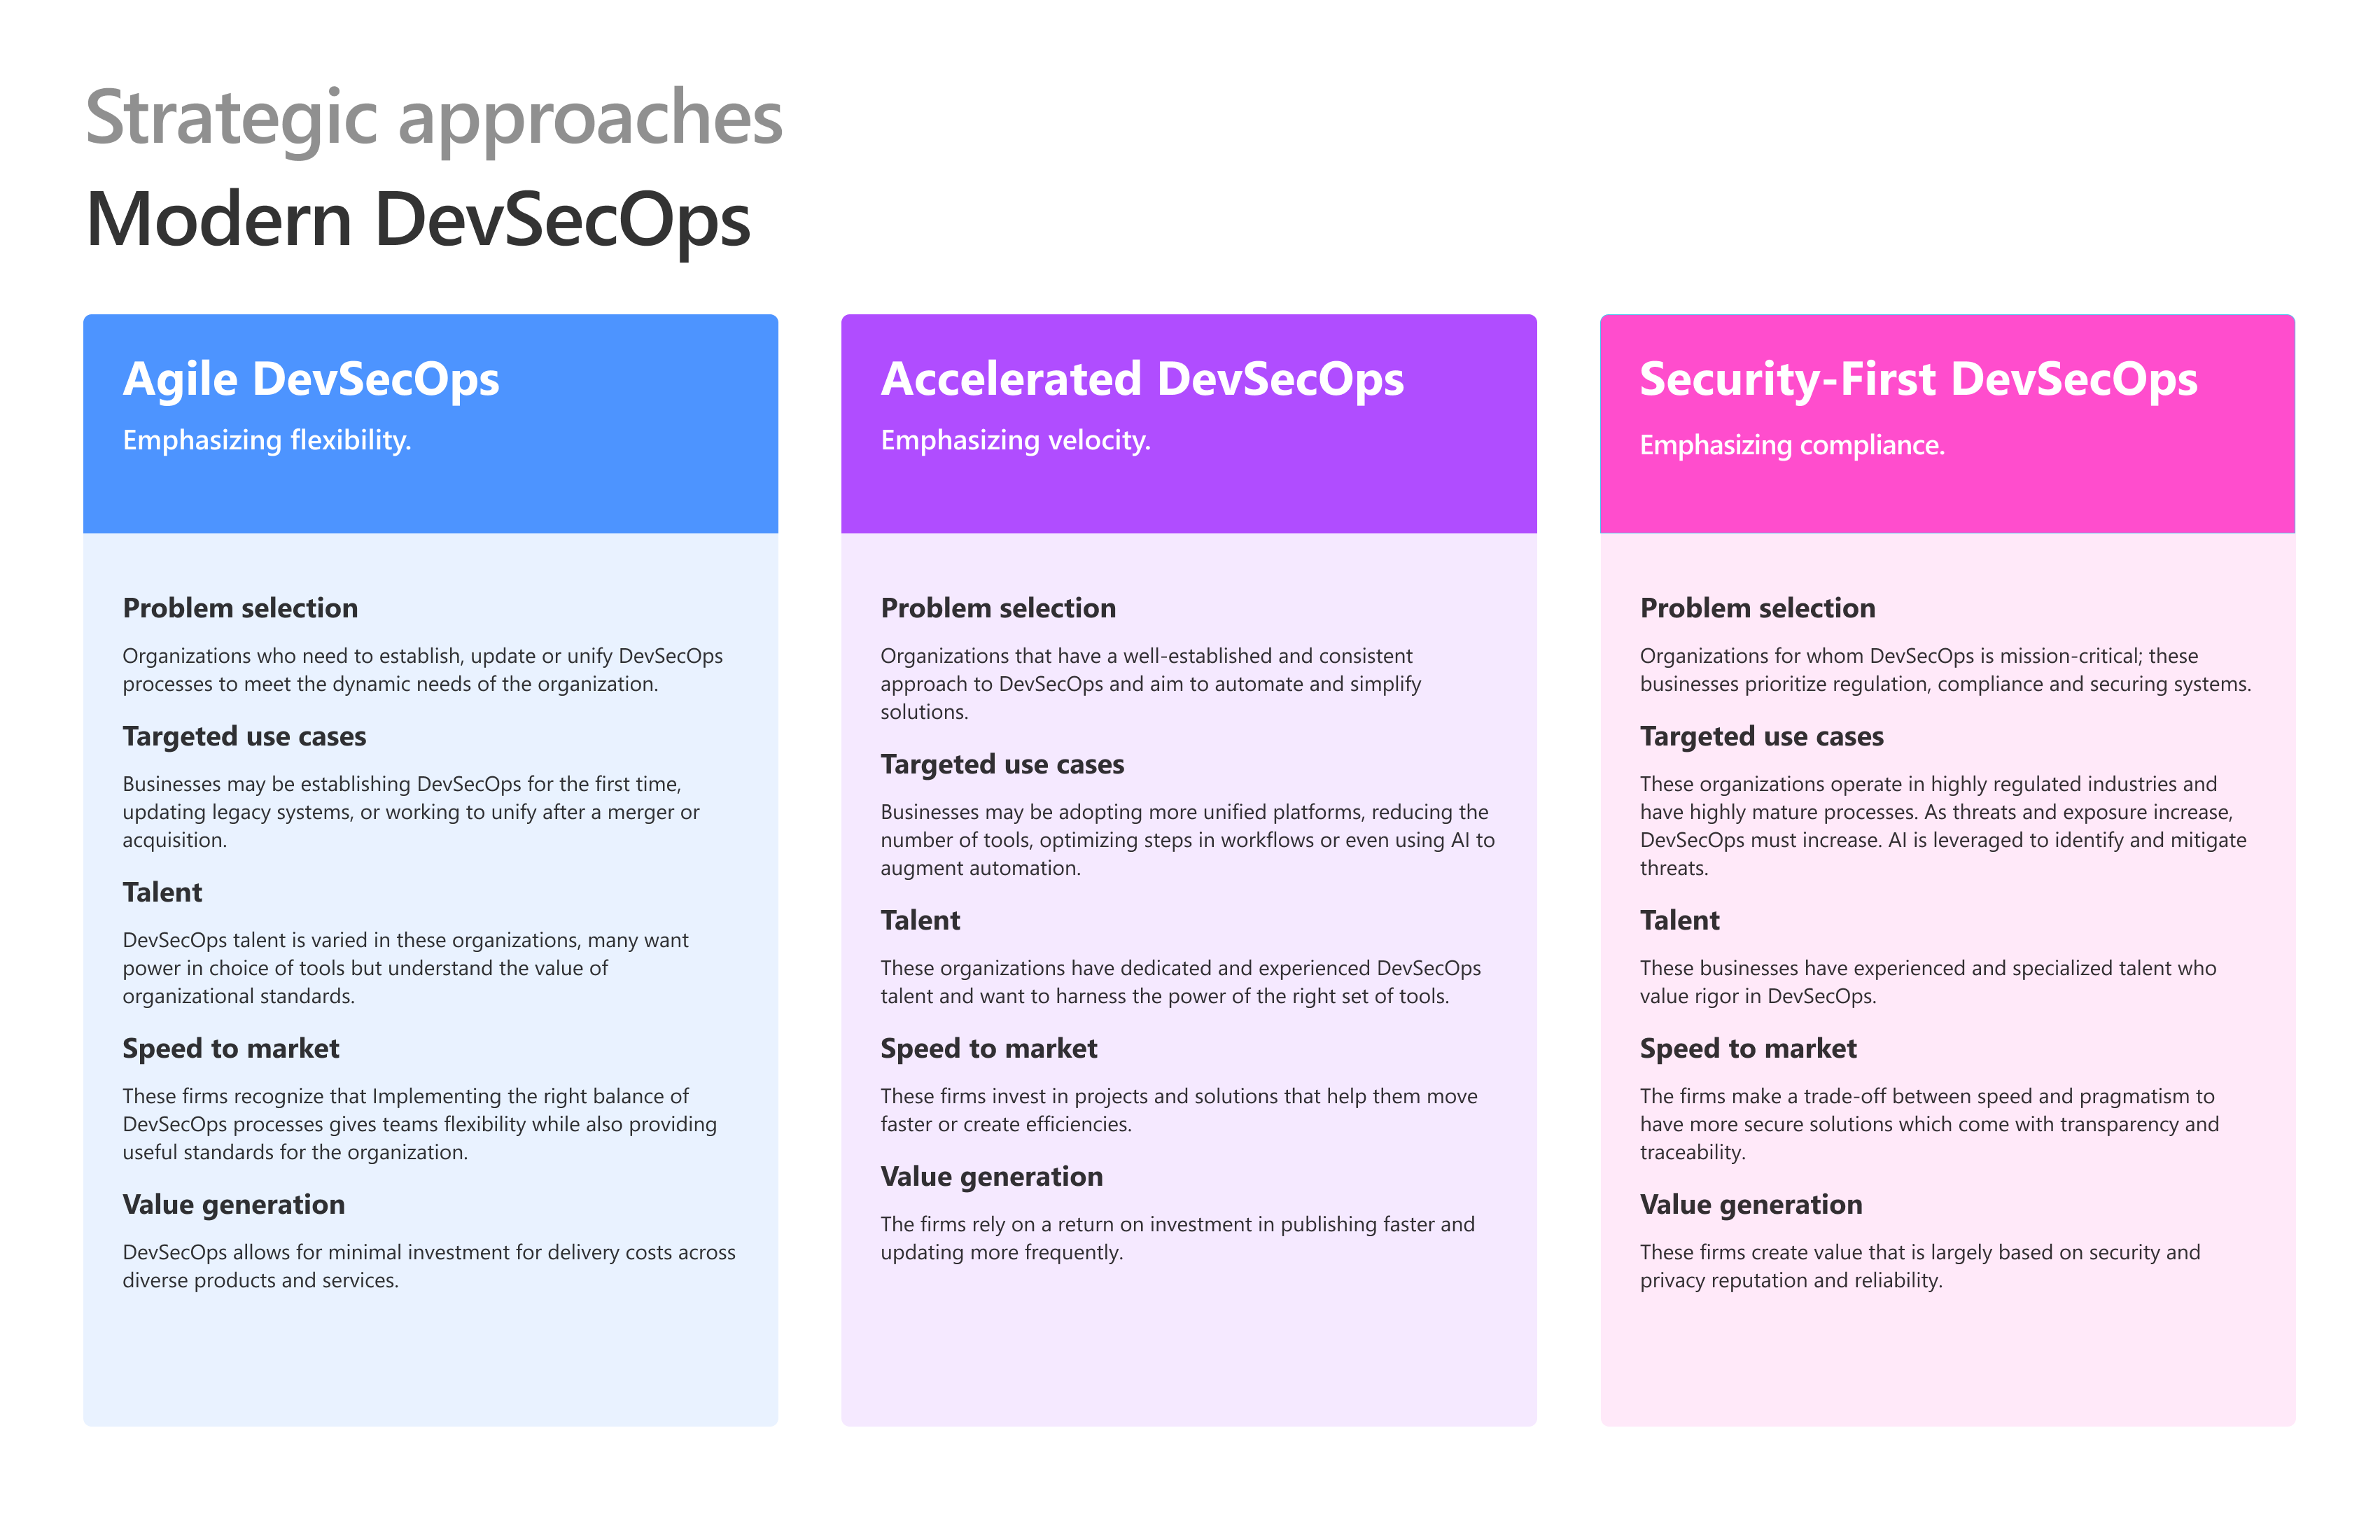
- Agile DevSecOps: Betonar flexibilitet för organisationer som etablerar, uppdaterar eller förenar DevSecOps-metoder samtidigt som hastigheten balanseras med användbara standarder.
- Accelererad DevSecOps: Betonar hastigheten för organisationer med etablerade metoder som vill automatisera, förenkla och förbättra leveranseffektiviteten.
- Säkerhetsinriktade DevSecOps: Betonar efterlevnad och riskreducering för organisationer som arbetar i strikt reglerade eller verksamhetskritiska miljöer.
Utvärdera dina nuvarande metoder och ange framtida mål
Använd modellen för att köra en enkel självutvärdering med de personer som utför arbetet. Målet är en delad, ärlig bild av idag och en överenskommen riktning för morgondagen.
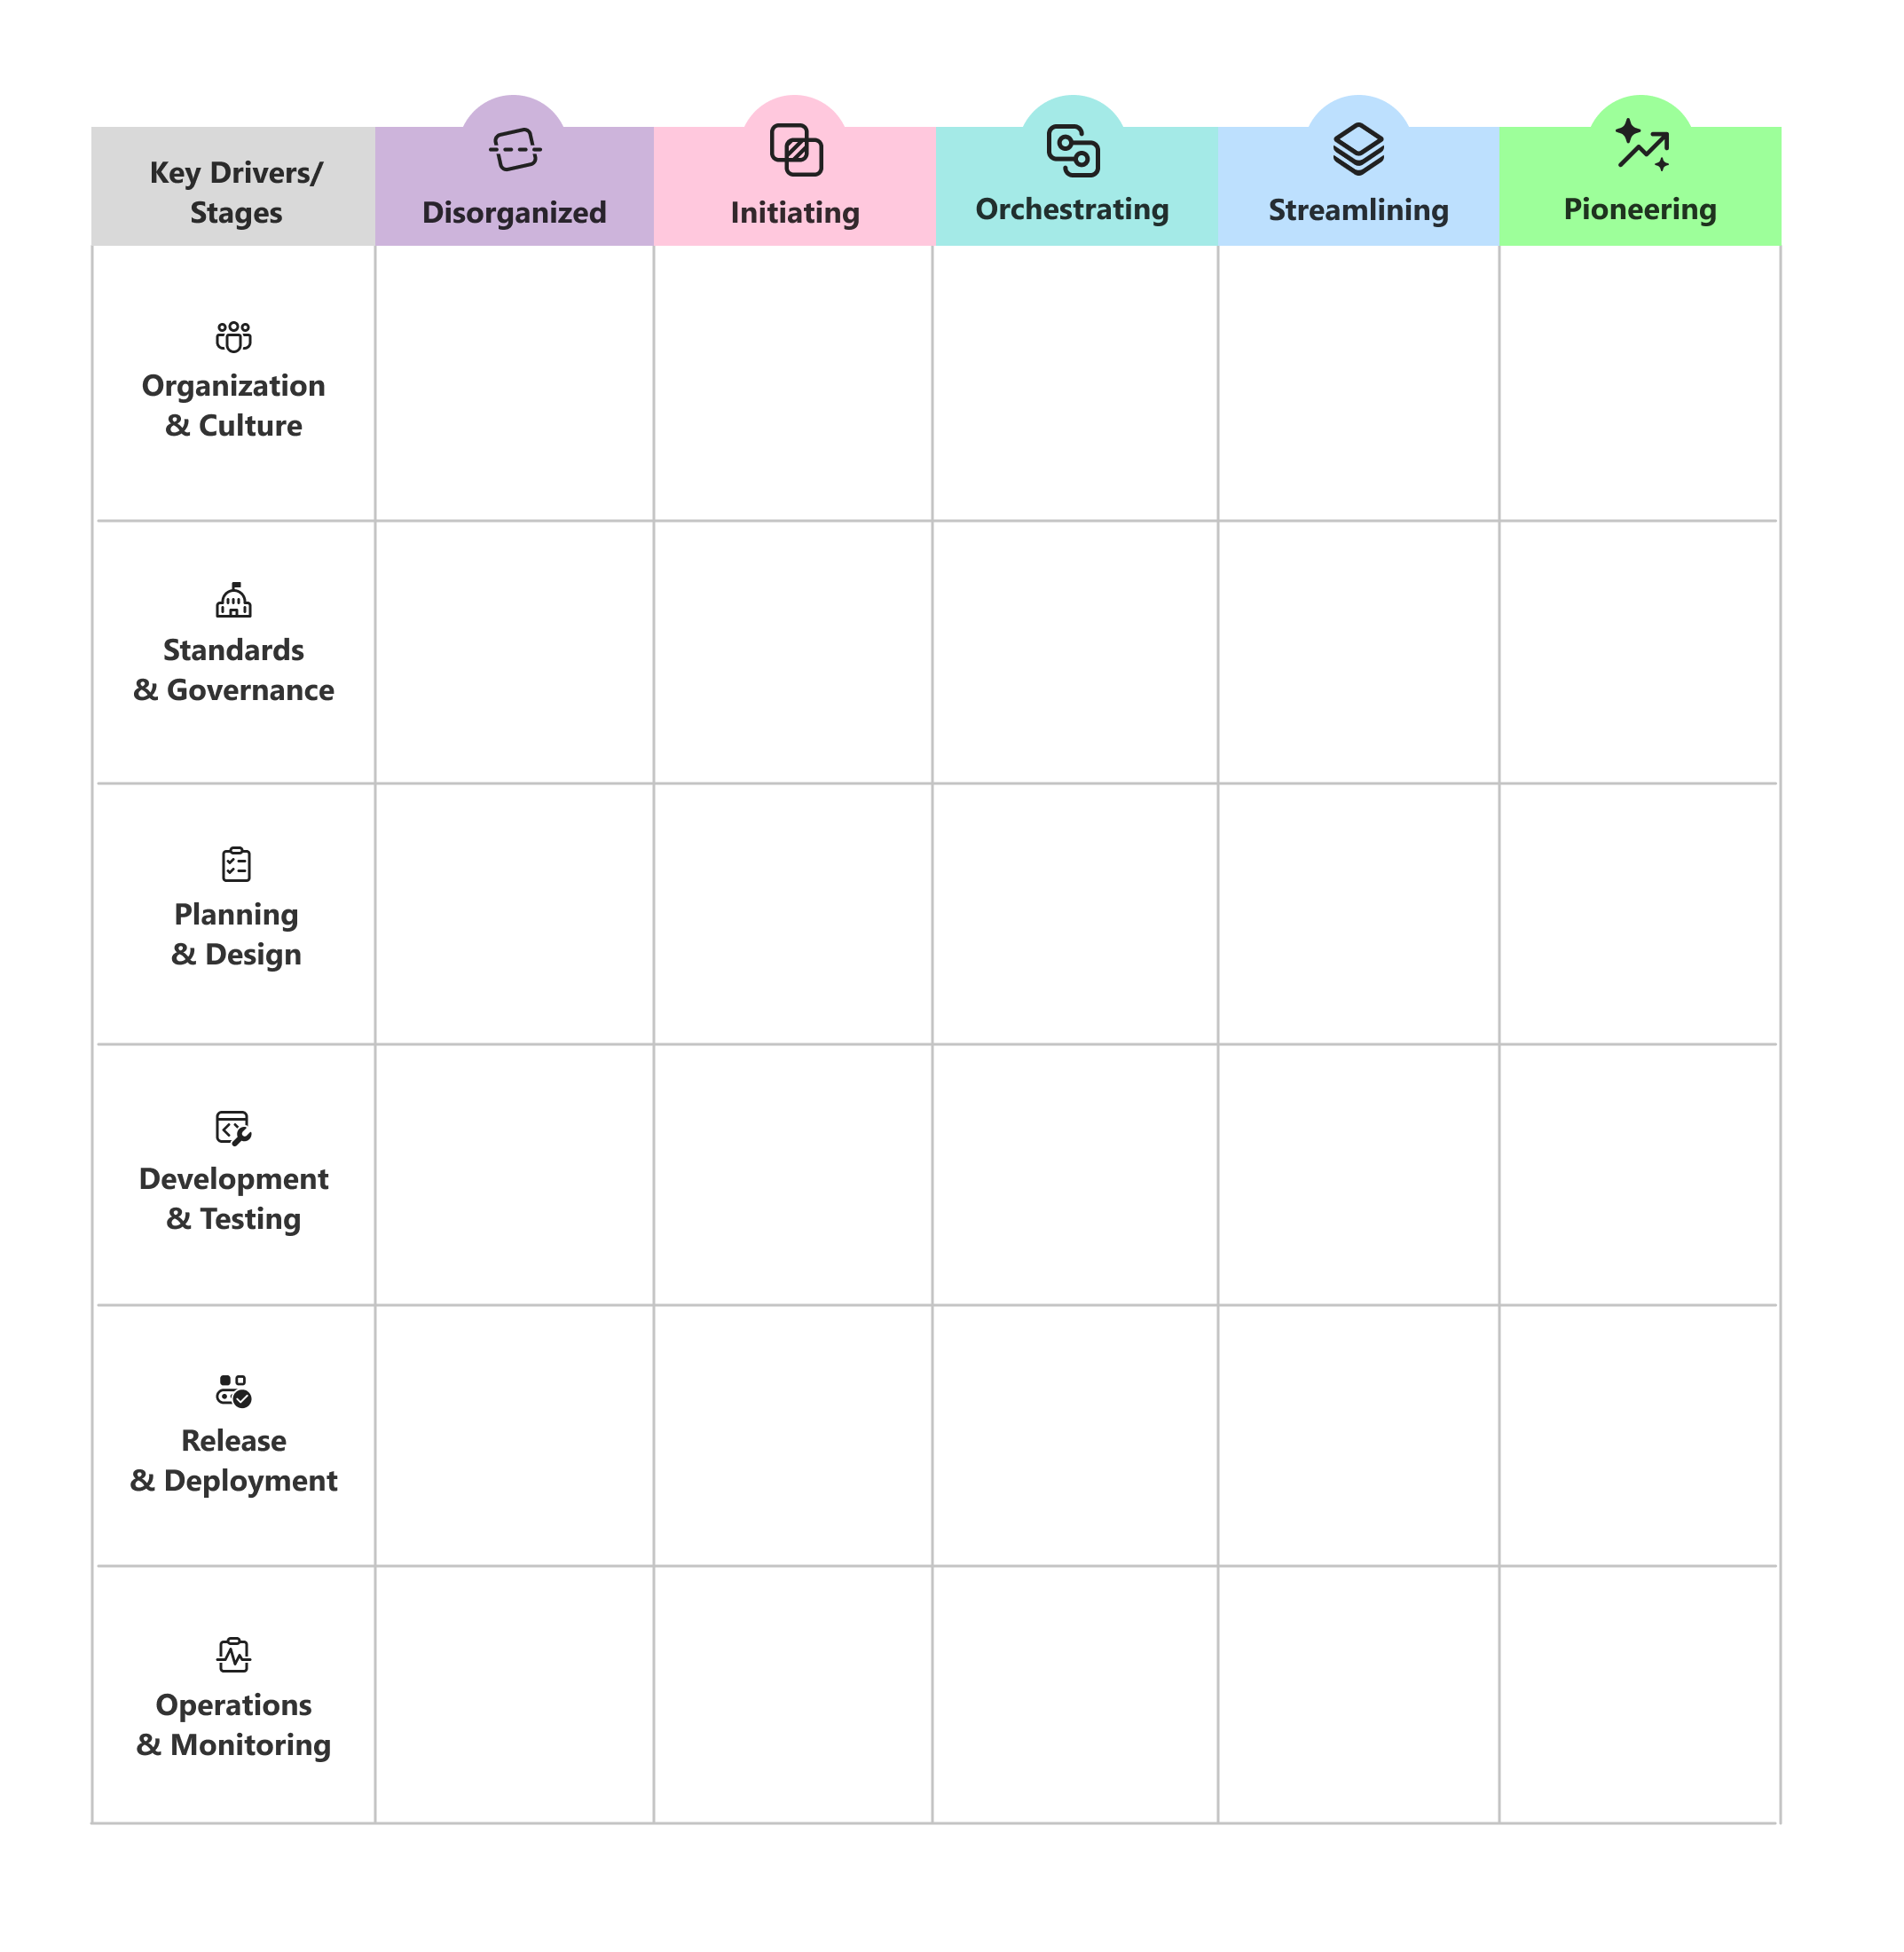
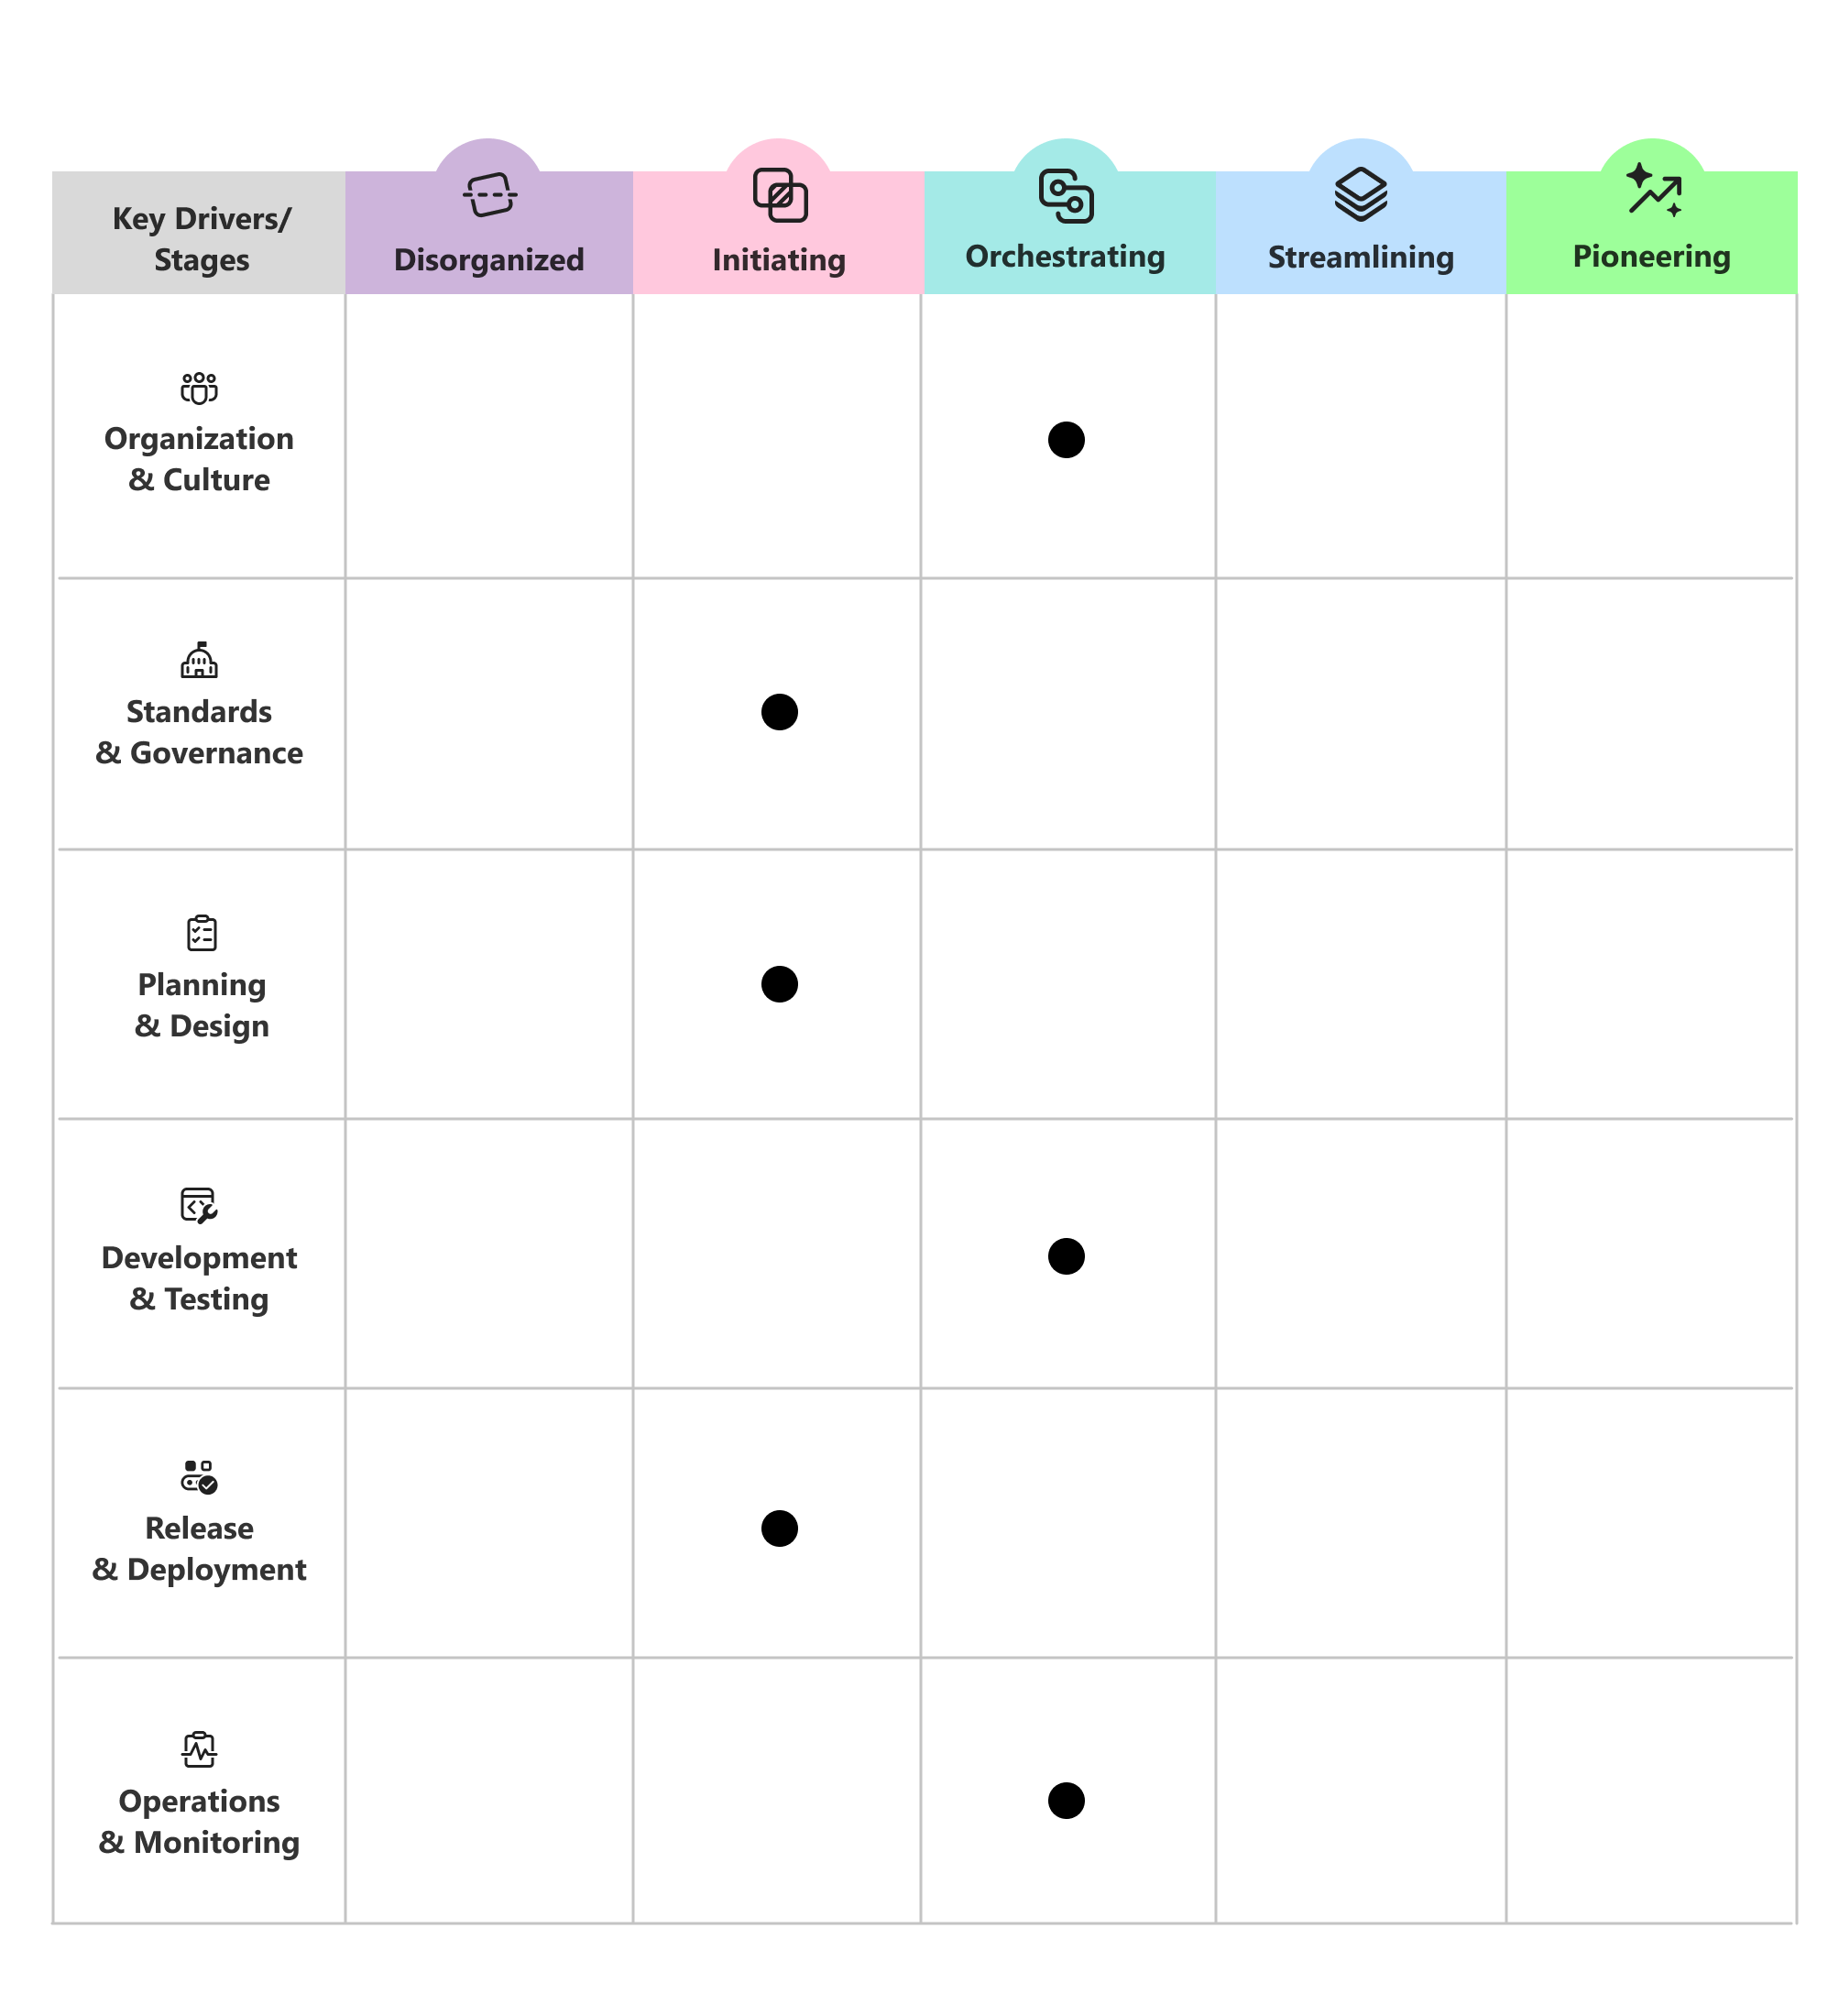
Börja med det tomma diagrammet
Använd det tomma funktionsmodelldiagrammet för att avbilda ditt aktuella tillstånd och måltillstånd.
Använda det detaljerade referensdiagrammet
Använd det detaljerade diagrammet som referens när du diskuterar hur varje fas ser ut i kapacitetsområdena.
Markera ditt aktuella tillstånd
För varje kapacitetsområde går du igenom scenbeskrivningarna och markerar den fas som bäst återspeglar dina nuvarande metoder.
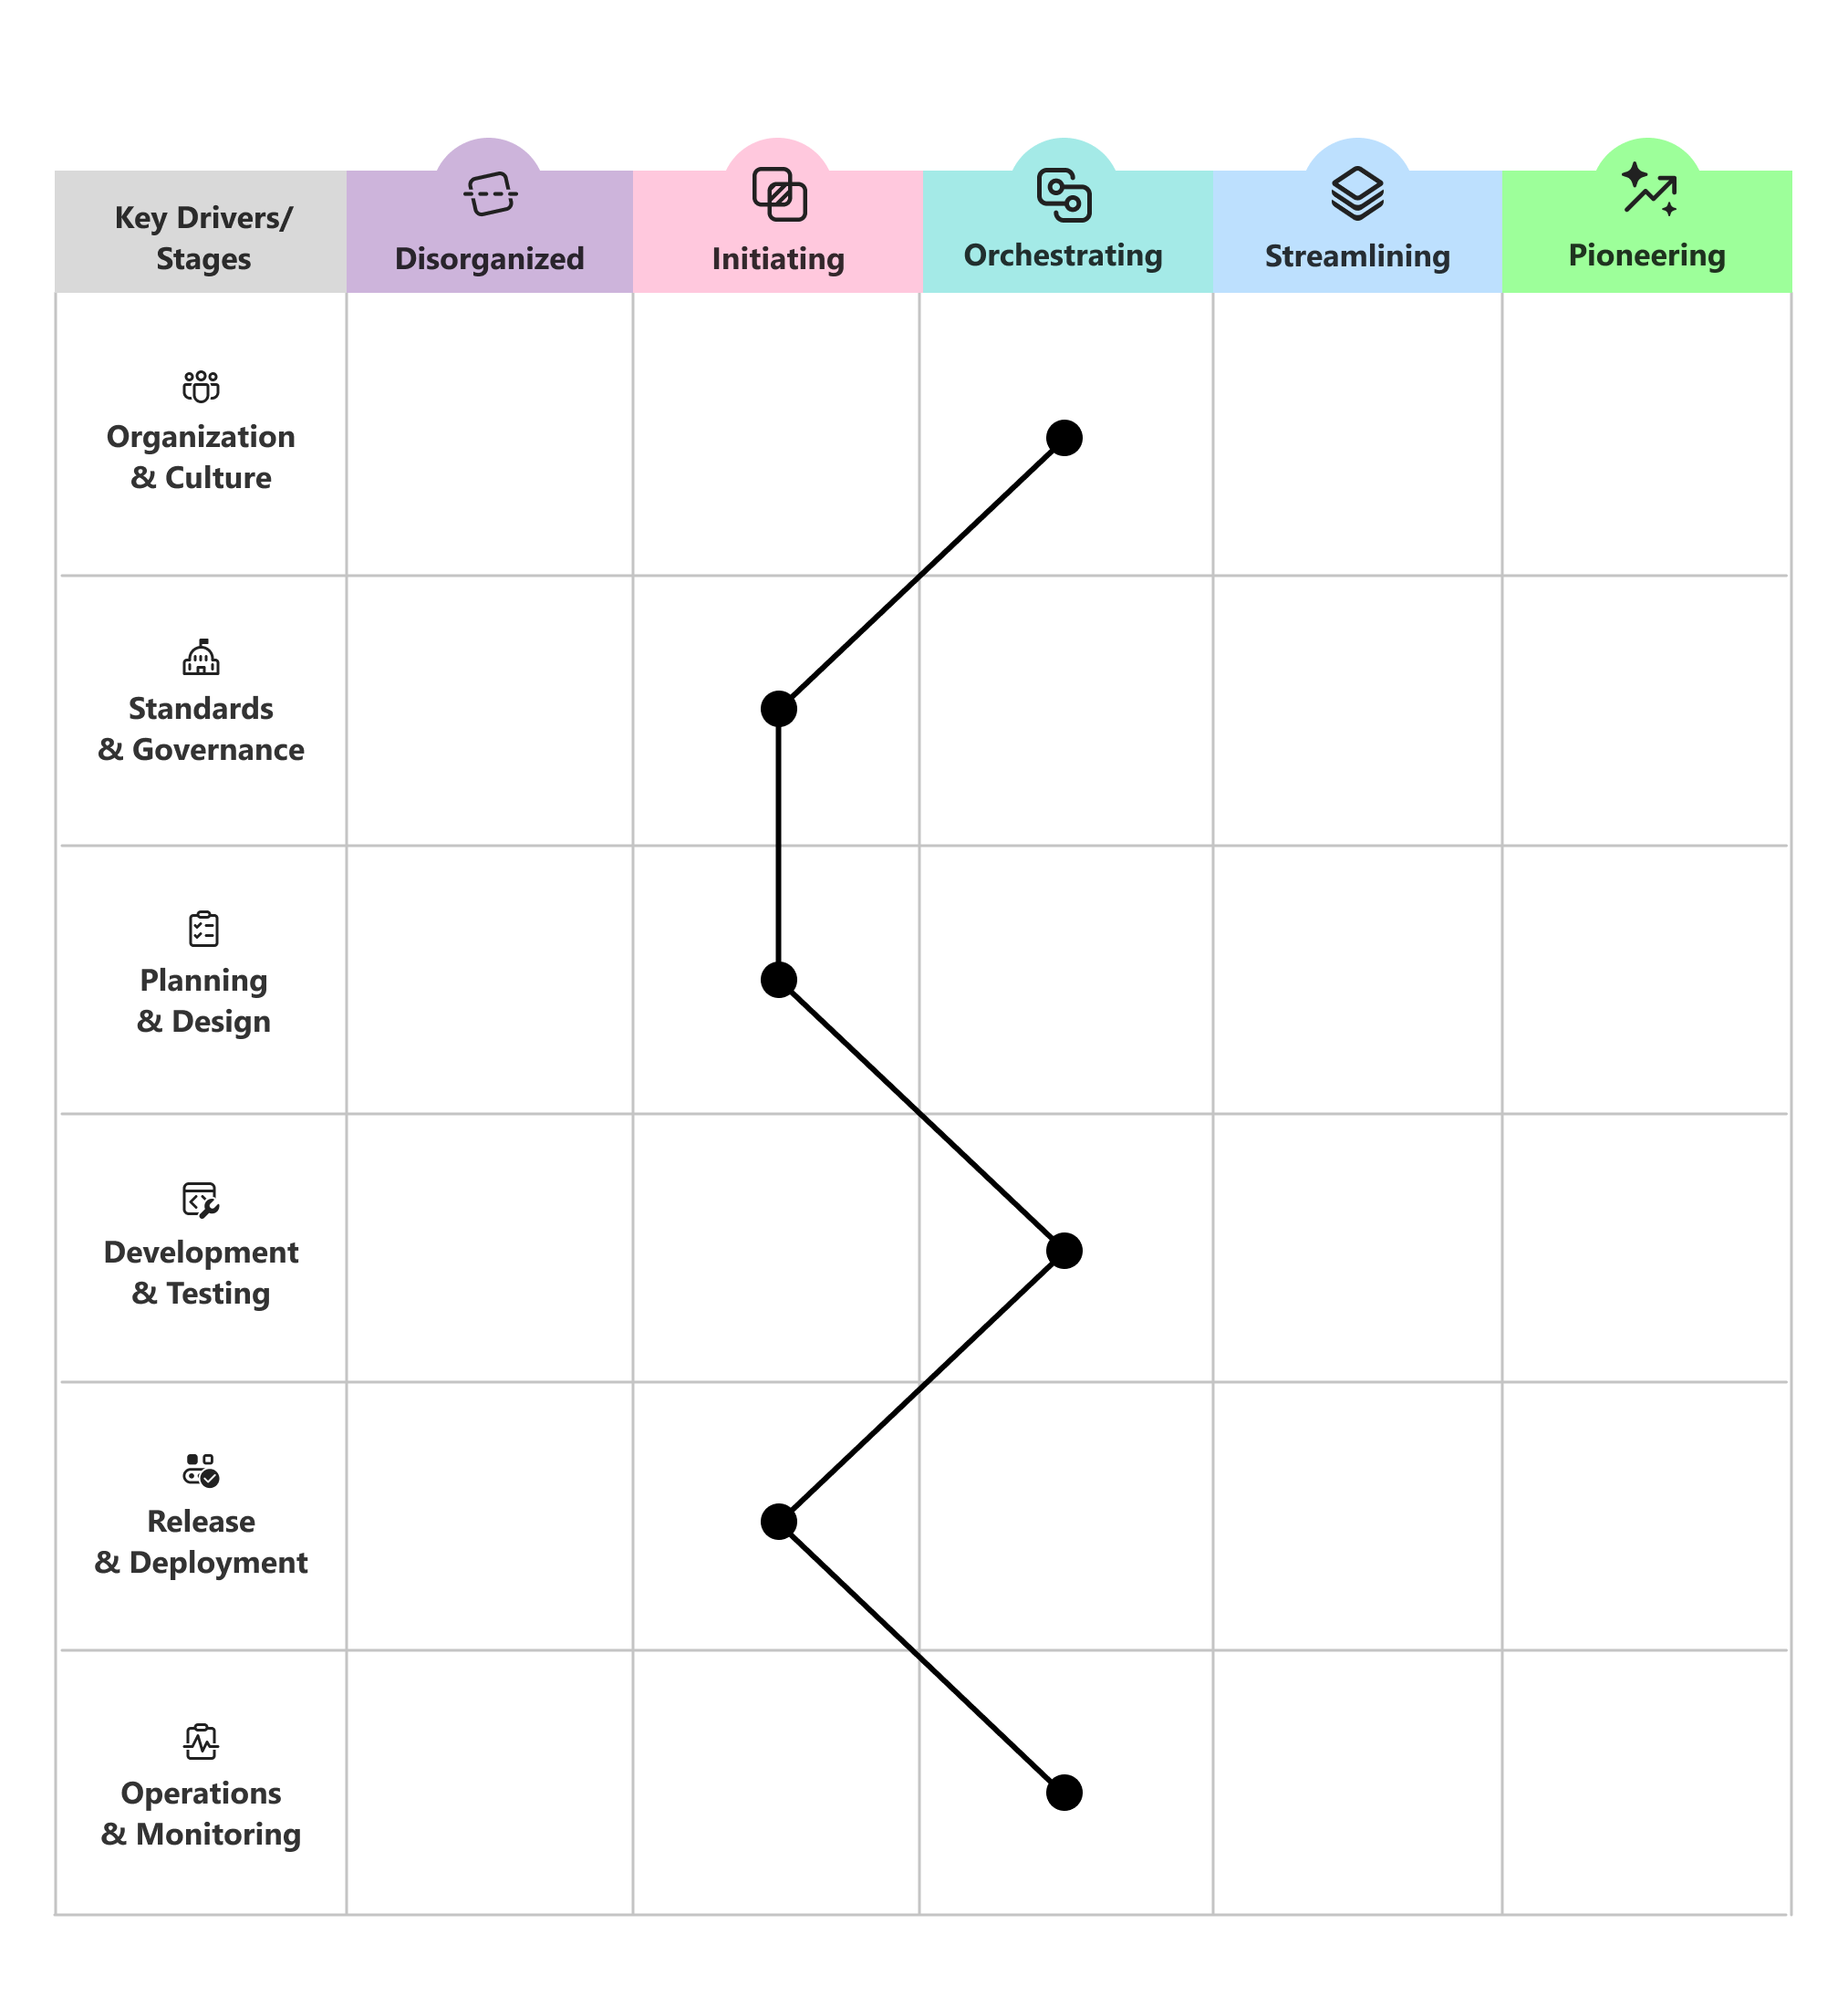
Koppla ihop markeringarna
Anslut märkena mellan de sex områdena för att visualisera din aktuella profil.
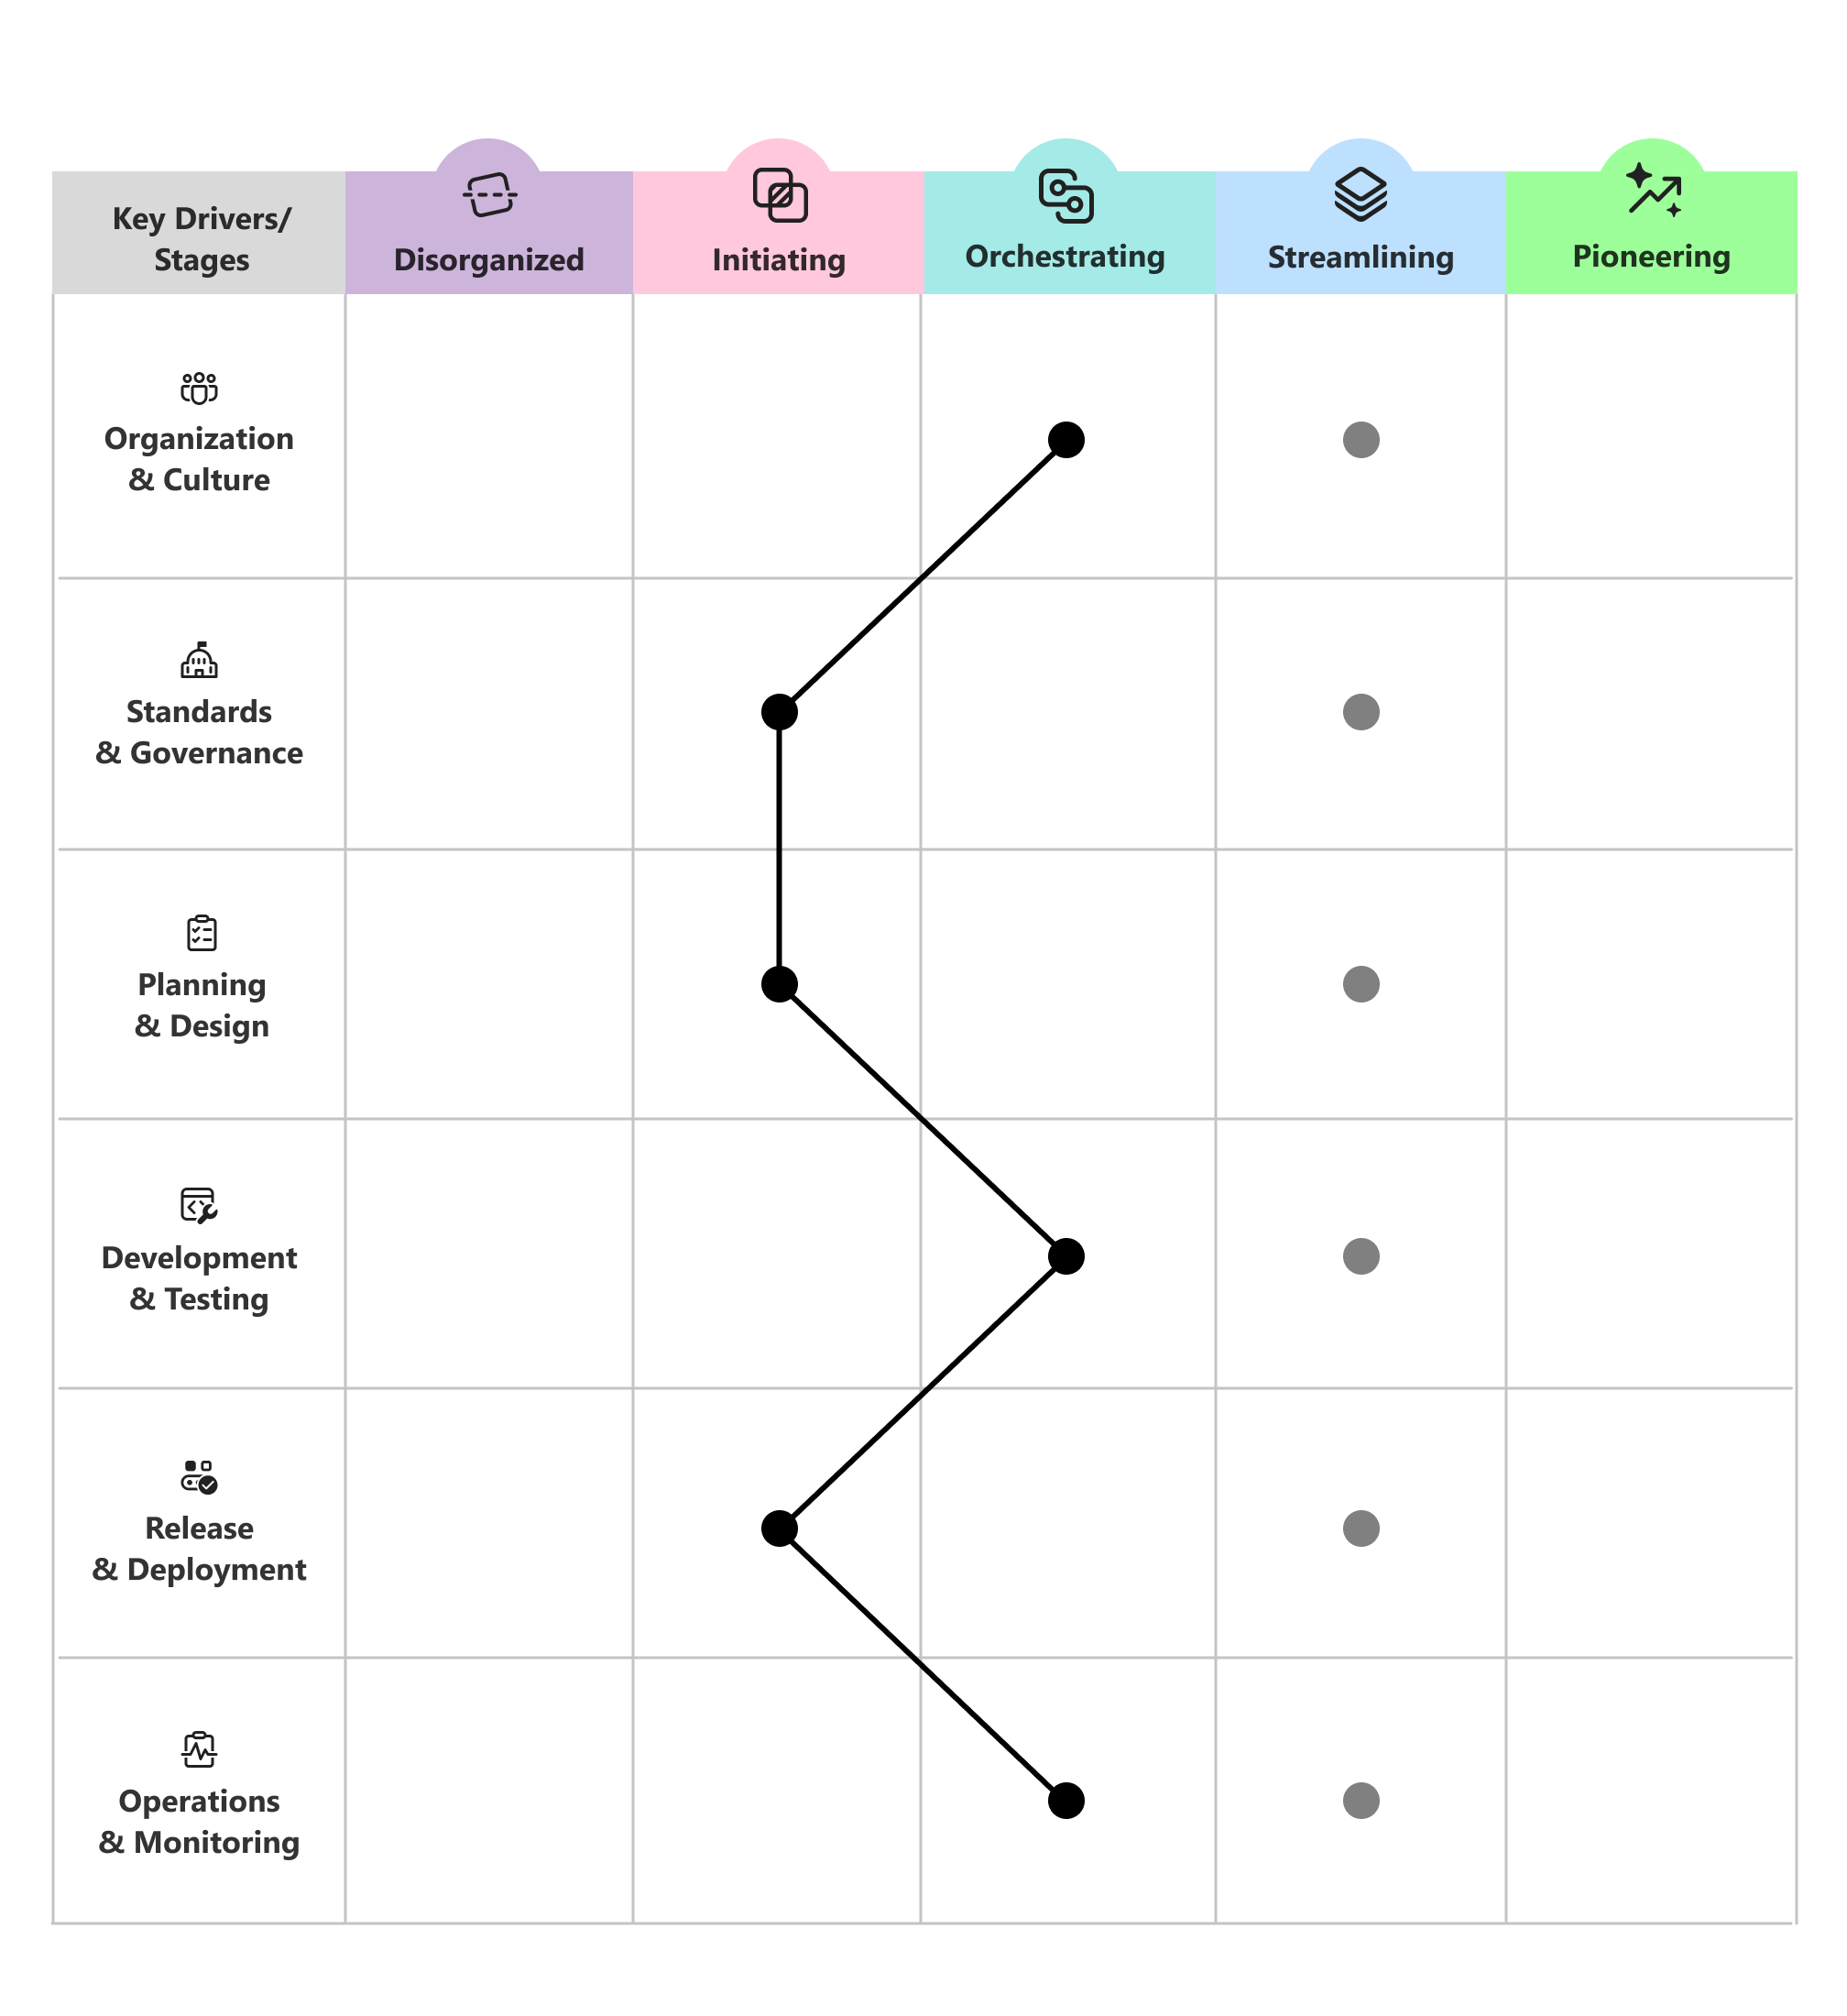
Markera målfasen
Markera den målfas som du vill nå för varje kapacitetsområde över planeringshorisonten.
Planera inkrementell ändring
Planera gradvis, inkrementell förändring. Att avancera ett steg i taget är vanligtvis mer hållbart än att försöka hoppa framåt överallt på en gång.
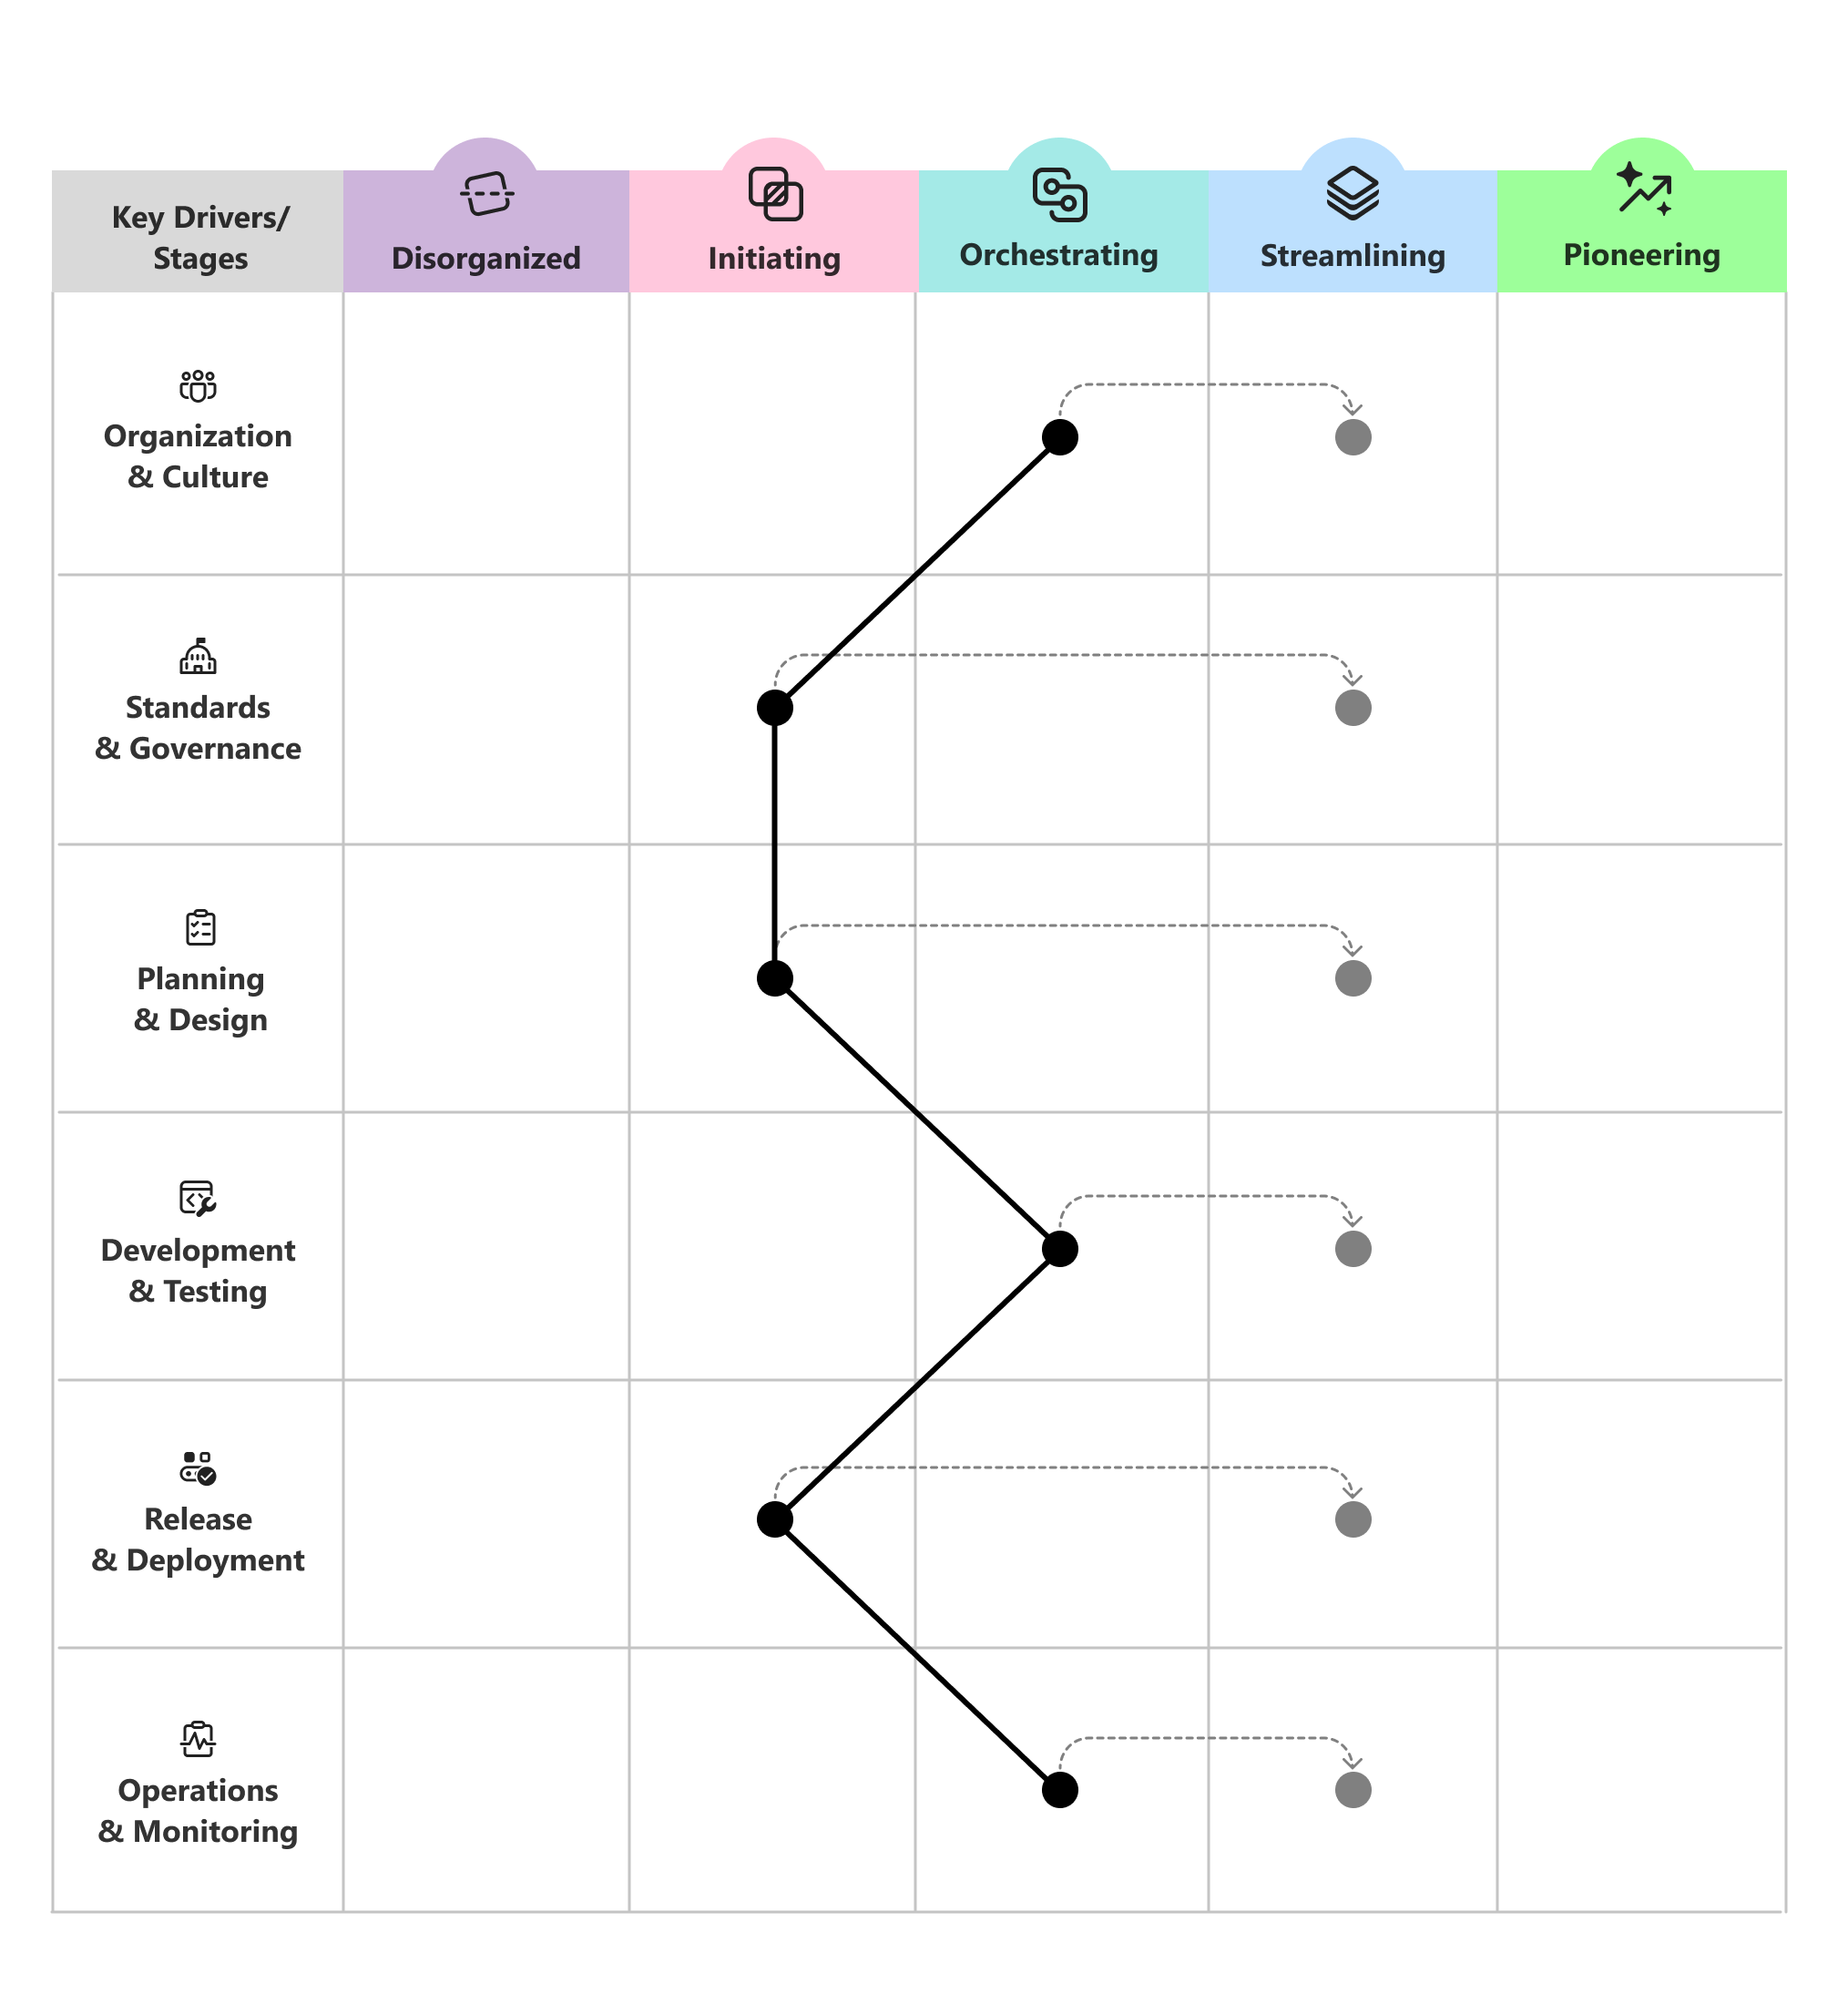
Utvärderar regelbundet för att spåra förloppet och justera målen när organisationen och hotlandskapet utvecklas.
Använd vägledande frågor för att ange prioriteringar
När du väljer var du ska investera härnäst kan du använda vägledande frågor för att fokusera konversationen för varje kapacitetsområde.
- Organisation och kultur: Hur gör vi säkerhet till ett delat ansvar och en källa till stolthet istället för en sen grind som ägs av några få?
- Standarder och styrning: Hur etablerar vi tydliga, välförstådda standarder som skyddar tekniska system utan att sakta ner teamen?
- Planering och utformning: Hur gör vi inbyggd säkerhet till standard i planering och arkitektur, med stöd av data och insikter?
- Utveckling och testning: Hur flyttar vi säkerheten åt vänster så att problem hittas och åtgärdas när kod skrivs i stället för efter att den har levereras?
- Lansering och distribution: Hur gör vi versioner säkra, repeterbara och tillförlitliga från beroende till distribution?
- Åtgärder och övervakning: Hur identifierar, motstår och återställer vi från hot mot produktionssystem och klientorganisationer?
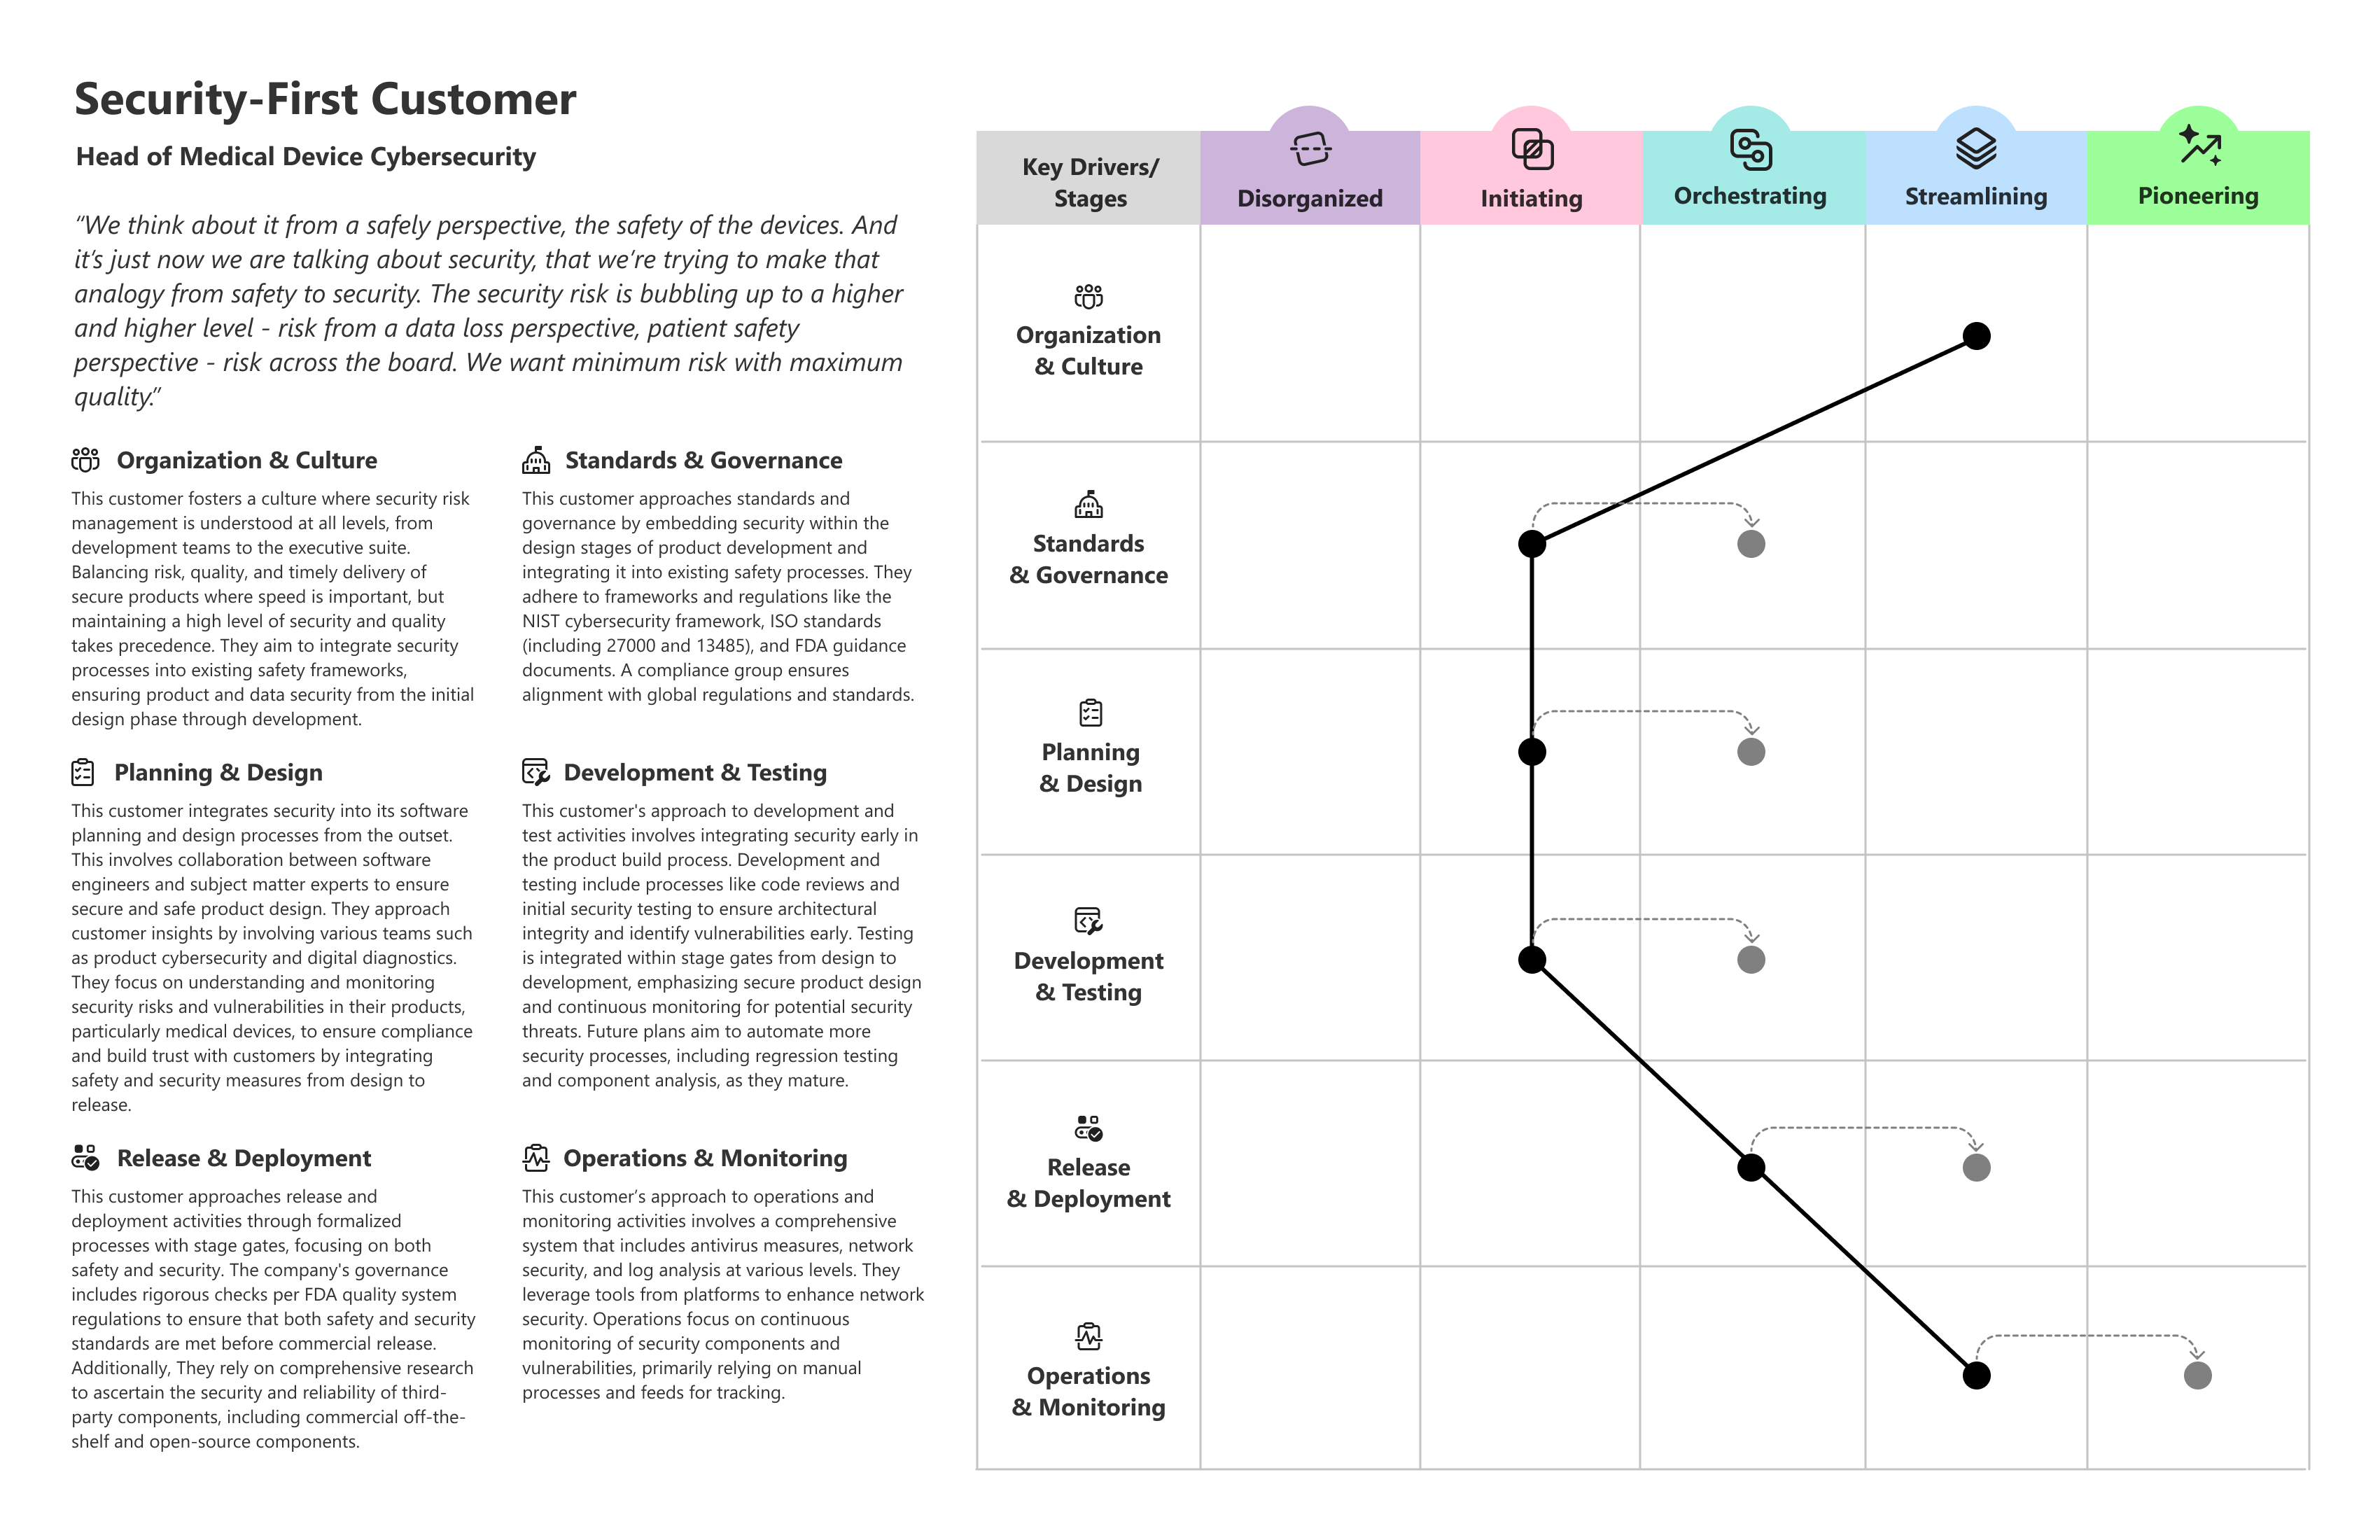
Exempel på kundprofil
I följande exempel visas hur en verklig kundprofil kan visa ojämn mognad mellan kapacitetsområden och hjälpa till att identifiera var investeringen ska prioriteras härnäst.