Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Gäller för:  Externa klienter (läs mer)
Autentiseringsmetod: Inbäddad autentisering.
Det inbyggda autentiseringsflödet är en svarsdriven transaktion. Microsoft Entra External ID returnerar aktuellt tillstånd, nödvändig åtgärd och tillåtna åtgärder. Ditt program visar gränssnittet och väljer en tillåten åtgärd via användarval eller logik för programflöde.
Auktorisering omfattar hela flödet
Important
Native Authentication API V2 är i förhandsversion. Native Authentication API V1 är fortfarande allmänt tillgängligt. Se kompletterande användningsvillkor för Microsoft Azure förhandsversioner för juridiska villkor som gäller för förhandsversionsfunktioner.
Den första begäran om auktoriseringsutmaning innehåller program-ID, begärda omfattningar och valfria anspråk. Om autentisering krävs innehåller svaret 401 InsufficientAuthorization en fortsättningstoken och länkar för flödet. Det här svaret är en inbjudan att interagera, inte en misslyckad lösenordskontroll.
Använd den konfigurerade tjänstutfärdare konsekvent för auktorisering, interna interaktioner och tokenutbyte. Native Authentication API V2 kräver en klientorganisationsverifierad anpassad domän för webbläsarbaserade appar, till exempel SPA:er, men inte för klienter som inte är webbläsare, till exempel iOS- och Android-appar med hjälp av nativa HTTP-transporter. Exemplen använder en anpassad domän och tenant-GUID. Se Operationer och auktoritet.
Inloggning, registrering och lösenordsåterställning återgår alla till auktorisering när tjänsten returnerar state: continue. Din applikation skickar den senaste fortsättningstokenen till den returnerade continue-länken. Den löser sedan in den resulterande auktoriseringskoden vid tokenslutpunkten.
Efter lösenordsverifiering, kontoskapande eller en lösenordsuppdatering hanterar appen eventuella återstående principkrav och återupptar auktoriseringen innan den begär token.
Dessa auktoriseringsgränser beskriver inbäddad nativ autentisering. BYO UX använder de delade inbyggda interaktionsåtgärderna mellan webbläsarens överlämning och den returnerade slutlänken. Den egna värdbaserade sidan startar eller återupptar inte /authorize-challenge. Den förlitande applikationen slutför det ursprungliga webbläsarauktoriseringsflödet. Se Välj en autentiseringsmetod.
| Gränsen | Begäran eller svar |
|---|---|
| Starta auktorisering | Formulärkodad client_id, scope, response_type=codeoch valfri claims. |
| Ange en färd | Top-level sign_in, sign_up, eller reset_password URL och continuation_token från OAuth-svaret. |
| Interagera | JSON-begäranden och HAL-svar med continuationToken, tillstånd, åtgärder och länkar. |
| Återuppta auktorisering | Formulärkodad continuation_token, skickas endast när det aktuella svaret tillåter fortsättning. |
| Begär token | Formulärkodad auktoriseringskodsutväxling. |
Följande sekvens illustrerar auktoriseringsgränsen och den svarsdrivna interaktionsloopen. Följ det aktuella svaret i stället för att hårdkoda diagrammets ordning.
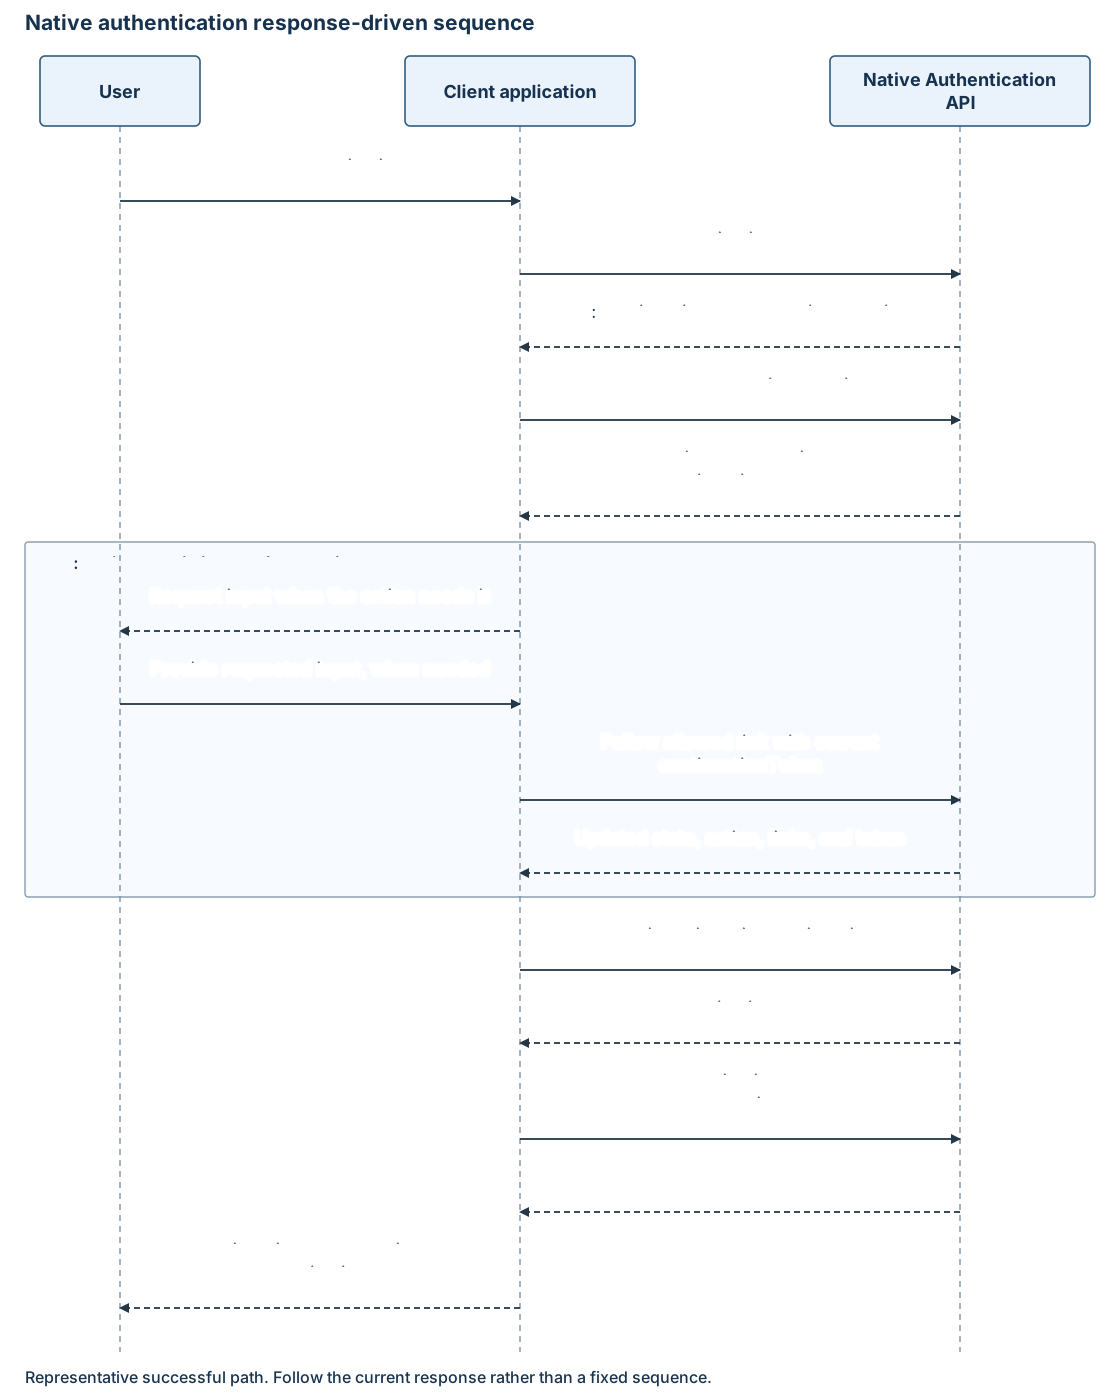
Det aktuella svaret är styrmodellen
Varje lyckat inbyggt autentiseringssvar ersätter den tidigare interaktionsmodellen. Klientorganisationens principer, programmets användarflöde och transaktionstillstånd kan lägga till, upprepa eller ordna om åtgärder. Appen väljer åtgärder från det senaste svaret och organiserar sina skärmar runt de returnerade kraven.
| Tillstånd eller åtgärd | Innebörd för klienten |
|---|---|
interactionRequired |
Hantera action via en tillåten operation och samla in användarindata där det behövs. |
continue |
Följ _links.continue för att återuppta auktoriseringen. |
redirect |
Stoppa den inbyggda transaktionen. Det här svaret kan endast innehålla state, utan en fortsättningstoken eller webbläsar-URL. En konfigurerad webbläsarinloggning startar ett nytt försök. |
discover |
Samla in användarens inloggningsidentifierare. |
disambiguate |
Identifierar valet av konto under state: interactionRequired. |
collectAttributes |
Samla in de begärda registreringsattributen. |
challenge |
Starta verifieringen för den valda metoden. |
verify |
Ange det begärda lösenordet eller engångskoden. |
enroll |
Välj en tillgänglig metod och skicka in registreringsinformationen. |
activate |
Skicka en engångskod för att aktivera den registrerade metoden. |
update |
Ange ett ersättningslösenord. |
poll |
Kontrollera en asynkron lösenordsuppdatering. |
Inloggning kan till exempel returnera en lösenordsmetod, sedan en verifieringsåtgärd och sedan e-post- eller SMS-metoder för multifaktorautentisering (MFA). Appen hanterar den ytterligare faktorn innan auktoriseringen återupptas.
Under registreringen kan det att skicka en e-postadress omedelbart skicka ett lösenord och returnera verify. Appen samlar in lösenordet och använder den returnerade verifieringslänken.
Att slutföra en enskild åtgärd innebär inte att programmet har token. I de inbyggda flödena som beskrivs här gör continue det möjligt att återuppta auktoriseringen. Den efterföljande kodutväxlingen hämtar token. Statusen completed anger att den åtgärden har slutförts. Den anger inte nödvändigtvis att användaren är inloggad och innehåller inte heller någon annan länk.
Fortsättningstoken binder nästa åtgärd
En fortsättningstoken representerar transaktionen i ett visst skede. Den är bunden till klientorganisationen, klienten, scenariot och den aktuella åtgärden. OAuth-meddelanden kallar det continuation_token; meddelanden om inbyggd autentisering kallar det continuationToken.
Behåll endast den senaste tokenen för den aktiva transaktionen. Koppla ihop den med länkarna från samma respons. Parsa inte, ändra, logga eller spara den utöver transaktionen och använd den inte för en annan användare eller resa. Starta om auktorisering när den har löpt ut i stället för att återanvända en äldre token.
Den dokumenterade standard giltigheten är 10 minuter för en enskild fortsättningstoken. En nyare token garanterar inte att hela processen förlängs. En fortsättningstoken och ett engångslösenord har separata livslängder. Hantera utgång enligt tjänstsvaret.
metod-ID:n och returnerade URL:er är inte avsedda att tolkas. Api-exemplen för Native Authentication API använder /api/v2.0. Följ den returnerade länken. Byt inte ut versionsnumret eller skapa en URL från metodtypen. Lös relativa länkar mot den konfigurerade auktoritetens origin och verifiera målet innan du skickar autentiseringsuppgifter.
Metodidentifiering är inte metodregistrering
En metodresurs beskriver en tillgänglig autentiseringsmetod.
type, maskerade hint, valfria isPreferred och länkar gör att din app kan presentera ett val och slutföra en utmaning.
codeLength beskriver inmatning av lösenkod när det returneras.
Länkarna challenge och verify gäller för tillgängliga metoder. Registrering av en metod är en separat policystyrd interaktion med dess egna åtgärds- och begärandekontrakt. Profilattributsamlingen har också ett separat kontrakt.
Infogad metodregistrering använder activate- och enroll-åtgärder. Telefonregistrering visar type: phone tillsammans med channels: ["sms"]; e-postregistrering använder type: email. Aktiveringen skickar koden i rotfältet otp till länken activate, inte en autentiseringsuppgiftslänk verify. Registreringen kan uppfylla ett MFA-krav, så en annan utmaning är inte garanterad. Se Registrering av autentiseringsmetoder.
Policyer och attributinteraktioner
Användarflödet avgör metoden för e-postregistrering och begärda attribut. Registrering via e-post med lösenord samlar in ett lösenordsattribut. E-postregistrering med engångslösenord skapar ett lösenordslöst konto och samlar inte in något lösenord.
Attributbeskrivningar kan innehålla etiketter, indatatyper, validation.validationRegEx och initiala värden. Använd varje exakt attributeId som en inskickningsnyckel. Sidgrupperingsmetadata krävs inte för att återge formuläret. Validering på serversidan har fortfarande sista ordet. Se Användarattribut för inbyggd autentisering.
MFA genom systempolicier stöds. Efter registrering eller lösenordsåterställning kan MFA och villkorsstyrd åtkomst kräva ytterligare åtgärder innan auktoriseringen kan slutföras. Din app fortsätter att hantera svaren i stället för att ha ett separat flöde för "redan inloggad" som kringgår dessa krav.
Fel och interaktioner som inte stöds
OAuth- och interna autentiseringsfel har olika kuvert. Använd stabila koder för hantering, inte lokaliserade meddelanden. Behåll säkra begärande-ID:n och tidsstämplar för diagnostik; registrera inte innehåll för autentiseringsuppgifter eller token.
Ignorera okända valfria egenskaper och länkrelationer. Däremot förhindrar en okänd nödvändig åtgärd, saknade obligatoriska fält eller felaktigt svar säker fortsättning. Stoppa den nativa åtgärden när en nödvändig interaktion inte kan bearbetas.
Ett OAuth-fel med invalid_grant och web_redirect_required, eller ett native-svar med state: redirect, signalerar att den native transaktionen inte kan fortsätta. Inget av svaren upprättar en återupptagbar webbläsaröverlämning. Erbjud en separat konfigurerad webbläsarinloggning eller ett tydligt misslyckande. Behåll den native fortsättningstoken i den native transaktionen.
Federation, TOTP, passkeys, förstafaktorautentisering via telefon, senare åtgärdssteg och interoperabilitet för profil- eller autentiseringshantering stöds inte via det här inbyggda kontraktet. Se supportmatriserna.