Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Den här snabbstarten visar hur du använder MIP File SDK för att lista de känslighetsetiketter som konfigurerats för din organisation.
Förutsättningar
Om du inte redan har gjort det måste du slutföra följande krav innan du fortsätter:
- Slutför snabbstart: Initiering av klientprogram (C++) först, som skapar en Visual Studio-startlösning. Den här snabbstarten, "Lista känslighetsetiketter", bygger på den föregående snabbstarten för att skapa startlösningen.
- Valfritt: Granska begrepp för klassificeringsetiketter .
Lägg till logik för att lista känslighetsetiketterna
Lägg till logik för att lista organisationens känslighetsetiketter med hjälp av filmotorobjektet.
Öppna Visual Studio-lösningen som du skapade i föregående artikel "Snabbstart: Initiering av klientprogram (C++)."
I Prieskumník riešení öppnar du filen .cpp i projektet som innehåller implementeringen av
main()metoden. Det är som standard samma namn som det projekt som innehåller det, som du angav när projektet skapades.Lägg till följande
usingdirektiv efterusing mip::FileEngine;, nära toppen av filen:using std::endl;Mot slutet av brödtexten
main(), efter den avslutande klammerparentesen}för det sistacatchblocket och förereturn 0;(där du slutade i föregående snabbstart), infogar du följande kod:// List sensitivity labels cout << "\nSensitivity labels for your organization:\n"; auto labels = engine->ListSensitivityLabels(); for (const auto& label : labels) { cout << label->GetName() << " : " << label->GetId() << endl; for (const auto& child : label->GetChildren()) { cout << "-> " << child->GetName() << " : " << child->GetId() << endl; } } system("pause");
Skapa ett PowerShell-skript för att generera åtkomsttoken
Använd följande PowerShell-skript för att generera åtkomsttoken, som begärs av SDK:et i implementeringen AuthDelegateImpl::AcquireOAuth2Token . Skriptet använder cmdleten Get-MsalToken från MSAL.PS-modulen som du installerade tidigare, i "MIP SDK-installation och konfiguration".
Skapa en PowerShell-skriptfil (.ps1-tillägget) och kopiera och klistra in följande skript i filen:
- Uppdatera
$authorityoch$resourceUrlsenare i följande avsnitt. - Uppdatera
$appIdoch$redirectUriså att de matchar de värden som du angav i appregistreringen i Microsoft Entra.
$authority = '<authority-url>' # Specified when SDK calls AcquireOAuth2Token() $resourceUrl = '<resource-url>' # Specified when SDK calls AcquireOAuth2Token() $appId = '0edbblll-8773-44de-b87c-b8c6276d41eb' # App ID of the Microsoft Entra app registration $redirectUri = 'bltest://authorize' # Redirect URI of the Microsoft Entra app registration $scope = $resourceUrl + "/.default" $response = Get-MsalToken -ClientId $appId -Authority $authority -RedirectUri $redirectUri -Scopes $scope -Interactive $response.AccessToken | clip # Copy the access token text to the clipboard- Uppdatera
Spara skriptfilen så att du kan köra den senare när klientprogrammet begär den.
Skapa och testa programmet
Skapa och testa klientprogrammet.
Använd F6 (Build Solution) för att skapa klientprogrammet. Om du inte har byggfel använder du F5 (Starta felsökning) för att köra programmet.
Om projektet byggs och körs utan problem uppmanar applikationen dig att ange en åtkomsttoken varje gång SDK:t anropar din
AcquireOAuth2Token()-metod. Du kan återanvända en tidigare genererad token om programmet frågar flera gånger och de begärda värdena är desamma.Om du vill generera en åtkomsttoken för prompten går du tillbaka till ditt PowerShell-skript och:
Uppdatera variablerna
$authorityoch$resourceUrl. De måste matcha de värden som anges i konsolens utdata i steg 2. MIP SDK innehåller dessa värden i parameternchallengeAcquireOAuth2Token().Kör PowerShell-skriptet. Cmdleten
Get-MsalTokenutlöser en Microsoft Entra autentiseringsprompt, ungefär som i följande exempel. Ange samma konto som anges i konsolens utdata i steg 2. Efter en lyckad inloggning placerar cmdleten åtkomsttokenen i urklipp.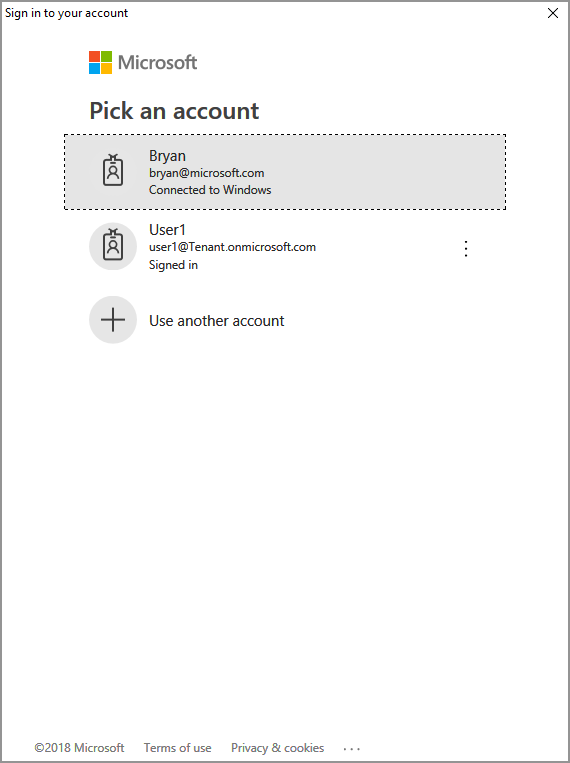
Du kan också behöva ge medgivande för att programmet ska få åtkomst till MIP-API:erna när det körs under inloggningskontot. Detta inträffar när Microsoft Entra-programregistreringen inte har godkänts i förväg (enligt beskrivningen i "MIP SDK-konfiguration" eller om du loggar in med ett konto från en annan klientorganisation (förutom den där ditt program är registrerat). Välj Acceptera för att registrera ditt medgivande.
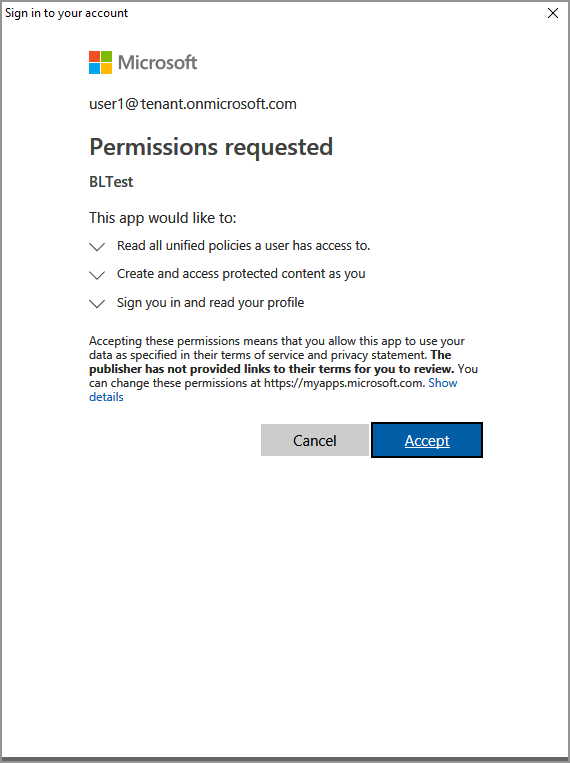
När du har klistrat in åtkomsttoken i prompten från steg 2 bör konsolens utdata visa känslighetsetiketterna, ungefär som i följande exempel:
Non-Business : 87ba5c36-17cf-14793-bbc2-bd5b3a9f95cz
Public : 83867195-f2b8-2ac2-b0b6-6bb73cb33afz
General : f42a3342-8706-4288-bd31-ebb85995028z
Confidential : 074e457c-5848-4542-9a6f-34a182080e7z
Highly Confidential : f55c2dea-db0f-47cd-8520-a52e1590fb6z

Press any key to continue . . .
Anmärkning
Kopiera och spara ID:t för en eller flera av känslighetsetiketterna (till exempel
f42a3342-8706-4288-bd31-ebb85995028z), eftersom du använder det i nästa snabbstart.
Felsökning
Problem vid körning av C++-program
| Sammanfattning | Felmeddelande | Lösning |
|---|---|---|
| Felaktig åtkomsttoken |
Ett undantag inträffade... är åtkomsttoken felaktig/har upphört att gälla? Misslyckat API-anrop: profile_add_engine_async misslyckades med: [class mip::PolicySyncException] Det gick inte att hämta principen, begäran misslyckades med HTTP-statuskod: 401, x-ms-diagnostics: [2000001;reason="OAuth-token som skickades med begäran kan inte parsas.";error_category="invalid_token"], correlationId:[aaaa0000-bb11-2222-33cc-444444dddddd]' C:\VSProjects\MipDev\Quickstarts\AppInitialization\x64\Debug\AppInitialization.exe (process 29924) avslutades med kod 0. Tryck på valfri tangent för att stänga det här fönstret . . . |
Om projektet kompileras utan problem men du ser utdata som liknar den till vänster är tokenen i metoden AcquireOAuth2Token() troligen ogiltig eller har upphört att gälla. Gå tillbaka till Skapa ett PowerShell-skript för att generera åtkomsttoken och återskapa åtkomsttoken, uppdatera AcquireOAuth2Token() igen och återskapa/testa igen. Du kan också undersöka och verifiera tokenen och dess påståenden med hjälp av webbapplikationen jwt.ms på en enda sida. |
| Känslighetsetiketter har inte konfigurerats | Inte tillämpligt | Om projektet har skapats, men inga utdata visas i konsolfönstret, kontrollerar du att organisationens känslighetsetiketter är korrekt konfigurerade. Mer information finns i Konfiguration och konfiguration av MIP SDK under "Definiera etiketttaxonomi och skyddsinställningar". |
Nästa steg
Nu när du vet hur du listar känslighetsetiketterna för din organisation kan du prova nästa snabbstart:
- Utforska MIP File SDK C++-exemplet på GitHub.