Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Microsoft Intune är en molnbaserad slutpunktshanteringstjänst som skyddar och hanterar organisationens enheter och appar. Använd Intune för att registrera, konfigurera, skydda och uppdatera enheter, distribuera och skydda appar och styra vilka användare och enheter som kan komma åt organisationsresurser.
Plattformar som stöds är Android, iOS/iPadOS, Linux, macOS, tvOS, visionOS och Windows. Tjänsten körs helt i molnet utan att någon lokal infrastruktur krävs och stöder Nolltillit säkerhetsmodell.
Vad Intune gör
Intune omfattar hela livscykeln för en hanterad enhet och de appar som körs på den: registrera enheter, konfigurera inställningar, skydda slutpunkter, distribuera och skydda appar och hålla allt uppdaterat. Du hanterar allt från Microsoft Intune administrationscenter, en webbaserad konsol. Varje åtgärd i administrationscentret backas upp av ett Microsoft-Graph API-anrop, så att du kan automatisera samma åtgärder via ett offentligt programmeringsgränssnitt.
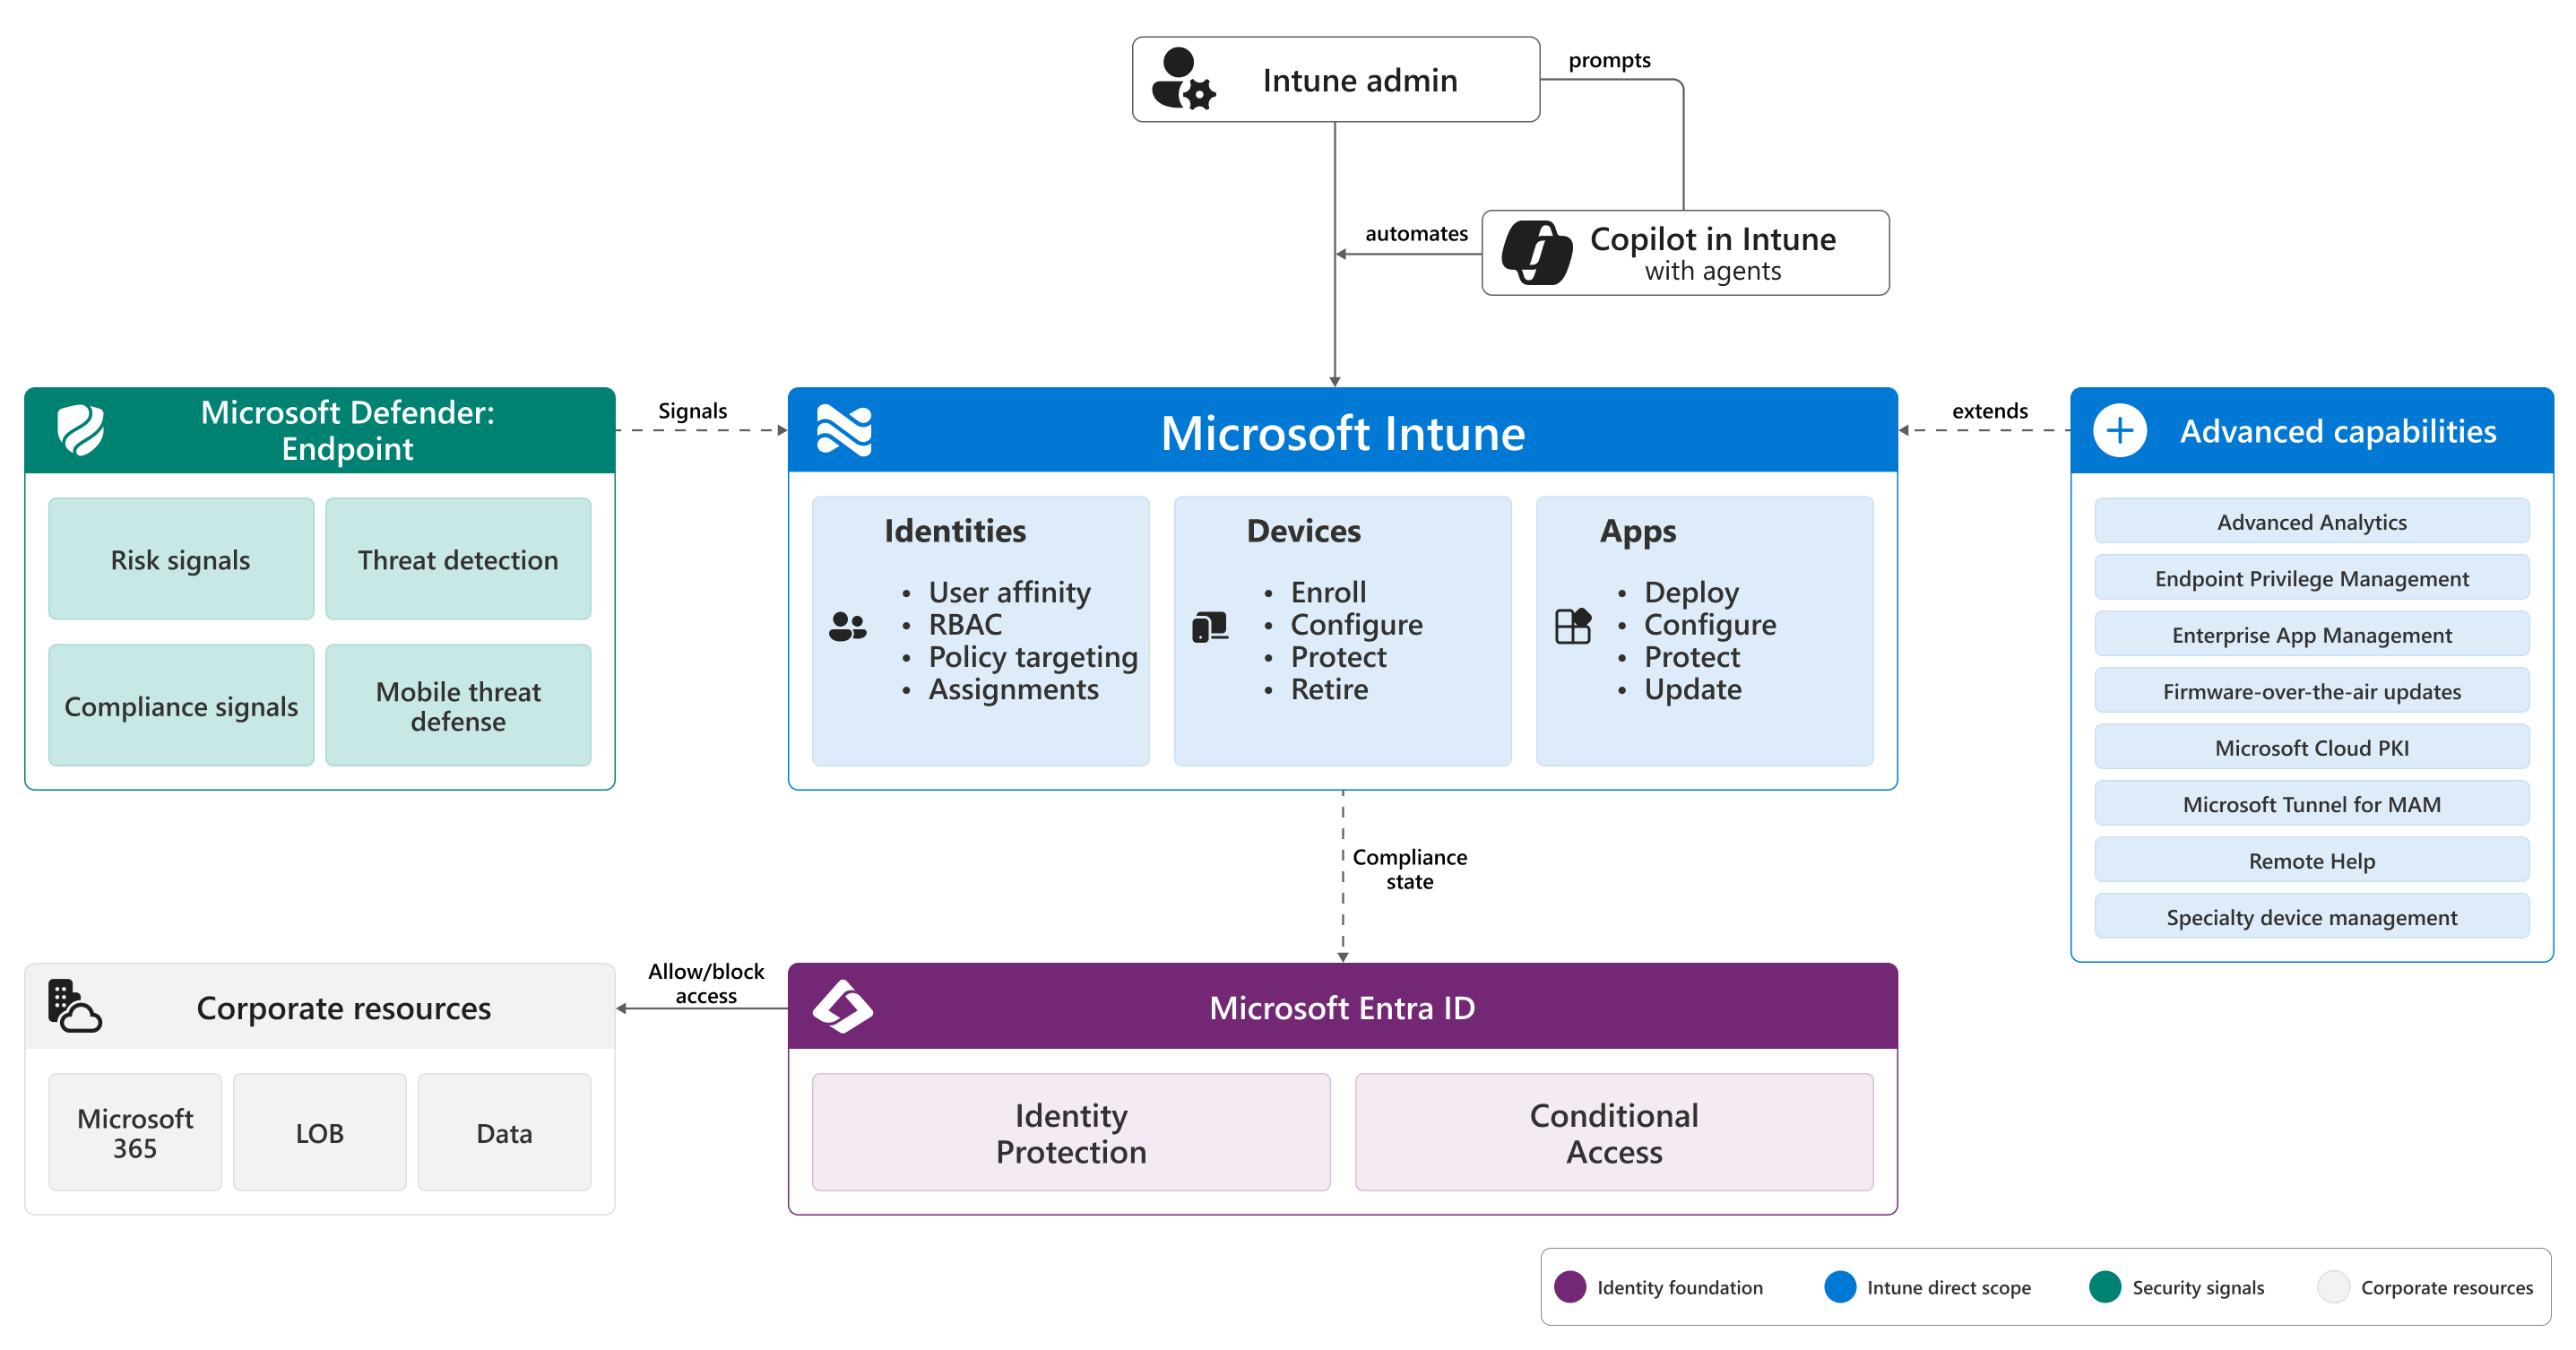
Intune bygger på tre pelare: identiteterna som loggar in, de enheter som de loggar in från och de appar som de använder för att få arbete gjort. Identiteten körs på Microsoft Entra ID. Enhetens och appens hållning flödar tillbaka till Microsoft Entra villkorsstyrd åtkomst, vilket ger åtkomst till företagsresurser baserat på verkliga, aktuella signaler.
En djupare genomgång av hur pelarna passar ihop finns i Microsoft Intune grundläggande begrepp. En guidad rundtur i administrationscentret finns i Genomgång: Microsoft Intune administrationscenter.
Så här används Intune: MDM, MAM eller båda
Intune stöder två hanteringslägen som du kan använda separat eller tillsammans.
- Hantering av mobila enheter (MDM): Enheter registreras, antingen av en användare via Företagsportal eller automatiskt via Windows Autopilot, Apples automatiska enhetsregistrering eller Android Enterprise. Intune hanterar sedan hela enheten, inklusive inställningar, säkerhet och appar. Om en enhet tappas bort eller blir stulen kan du rensa den.
- Hantering av mobilprogram (MAM): Intune endast hanterar arbetsappar och data i dem, inte resten av enheten. MAM är typiskt för personliga enheter i BYOD-scenarier (Bring Your Own Device), men det körs också tillsammans med MDM på företagsägda enheter. Användaren behåller kontrollen över personliga appar och innehåll medan du skyddar data i Outlook, Microsoft Teams och andra hanterade appar. När användaren lämnar kan du selektivt rensa organisationsdata utan att röra personligt innehåll.
Du kan kombinera de två. Till exempel kan en registrerad företagstelefon (MDM) också ha appskyddsprinciper (MAM) för appar som hanterar särskilt känsliga data.
Mer information finns i Översikt över enhetsregistrering i Microsoft Intune och Appskydd principer.
Så här fungerar Intune med Microsoft Entra
Intune lagrar inte användaridentiteter eller utför autentisering. Den förlitar sig på Microsoft Entra ID för tre saker:
- Autentisering: Användare loggar in på hanterade enheter med Entra autentiseringsuppgifter, med alternativ för enkel inloggning, multifaktorautentisering eller lösenordsfria alternativ.
-
Användare och grupper: Entra säkerhetsgrupper är grunden för att tilldela principer, profiler och appar i Intune. Du riktar in dig på en grupp användare, enheter eller båda, och Intune tillämpar konfigurationen vid incheckning.
- Entra användare och grupper används också för att tilldela Intune licenser. Varje hanterad användare eller enhet behöver en Intune licens, men administratörer kan hantera Intune utan en.
- Villkorsstyrd åtkomst: Intune skickar enhetsefterlevnadstillstånd till Entra och villkorsstyrd åtkomst kombinerar den med risksignalerna användare, app, plats och Defender för att tillåta eller blockera åtkomst till företagsresurser.
Den här metoden stänger Nolltillit-loopen: åtkomstbeslut baseras på verklig, uppdaterad enhetsstatus, inte på om enheten finns i företagsnätverket.
Information om åtkomstflödet från slutpunkt till slutpunkt och hur delarna passar ihop finns i Microsoft Intune grundläggande begrepp. Mer information om villkorlig åtkomst finns i Använda villkorlig åtkomst med Microsoft Intune.
Avancerade funktioner
Utöver kärntjänsten erbjuder Intune avancerade funktioner som ger djup över slutpunktssäkerhet, apphantering, certifikat, fjärrsupport, analys, enhetsuppdateringar, säker fjärråtkomst och specialenhetshantering. Du kan komma åt dessa funktioner via Microsoft 365-abonnemang, Microsoft Intune Suite eller som fristående prenumerationer.
Mer information finns i Microsoft Intune avancerade funktioner.
Copilot i Intune
Copilot i Intune är en AI-assistent inbyggd i administrationscentret som drivs av Microsoft Security Copilot. Copilot kan:
- Sammanfatta vad en befintlig princip gör och flagga konflikter.
- Förklara vad en inställning styr och rekommenderar värden.
- Surface-enhetsinformation och hjälp med att sortera problem.
- Kör specialiserade AI-agenter som sorterar begäranden om flera Admin godkännande, genererar principer från baslinjer och prioriterar sårbarhetsreparation.
Mer information finns i Microsoft Copilot i Intune.
Prova Intune
- Registrera dig för en kostnadsfri 30-dagars utvärderingsversion för att utvärdera Intune i din miljö.
- Jämför planer och priser i Microsoft Intune licensiering.
- Efter utvärderingsversionen läser du Registrera dig eller logga in på Intune för att konfigurera din organisations prenumeration.