Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Dataverse tillhandahåller en flexibel säkerhetsmodell för många affärsscenarier. Modellen gäller endast för miljöer som har en Dataverse-databas. Som administratör hanterar du användare, verifierar deras säkerhetskonfiguration och felsöker åtkomstproblem.
Rollbaserad säkerhet
Dataverse-använder säkerhetsroller för att gruppera privilegier. Tilldela säkerhetsroller direkt till användare eller till Dataverse-team. Gruppmedlemmar får de behörigheter som tilldelats teamet.
Säkerhetsbehörigheter är kumulativa. En användare får den bredaste åtkomsten som beviljas av alla deras roller och teammedlemskap. Om en roll till exempel ger läsåtkomst på organisationsnivå till alla kontaktposter kan en annan roll inte dölja en specifik kontakt från användaren.
Affärsenheter
Tips
Titta på Modernisera affärsenheter.
Affärsenheter arbetar med säkerhetsroller för att fastställa en användares åtkomst. De definierar säkerhetsgränser som hjälper dig att hantera användare och data. Varje Dataverse-databas har en rotaffärsenhet.
Skapa underliggande affärsenheter för att dela upp användare och data i mindre säkerhetsavgränsningar. Varje användare i en miljö tillhör en affärsenhet. Din affärsenhetsstruktur kan matcha din organisationshierarki, men den behöver inte göra det.
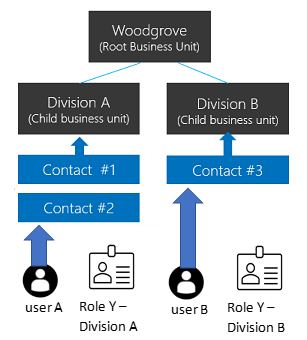
I följande exempel används tre affärsenheter. Woodgrove är affärsenheten på rotnivå och ligger kvar högst upp i hierarkin. Division A och division B är dotteraffärsenheter. Varje divisions användare har olika åtkomstbehov.
Hierarkisk dataåtkomststruktur
Använd en hierarkisk struktur för att separera användare och data i en trädliknande hierarki.
Tilldela varje användare till en affärsenhet och tilldela användaren en säkerhetsroll från affärsenheten. Som standard ägs de poster som användaren skapar av användarens affärsenhet. Säkerhetsrollen avgör vilka poster som användaren kan komma åt i affärsenheten.
I det här exemplet tillhör användaren A division A och har säkerhetsrollen Y från division A. Användare A kan komma åt kontakt nr 1 och kontakt nr 2. Användare B tillhör division B, så användare B kan inte komma åt division A:s kontakter men kan komma åt kontakt nr 3.
Matrisdataåtkomststruktur (moderniserade affärsenheter)
Använd en matrisstruktur för att organisera data i en trädliknande hierarki samtidigt som användarna kan komma åt data i flera affärsenheter, oavsett vilken affärsenhet de tillhör.
Tilldela användaren en säkerhetsroll från varje affärsenhet vars data de behöver komma åt. När användaren skapar en post kan de välja den affärsenhet som äger den.
I det här exemplet kan användare A tillhöra vilken affärsenhet som helst, inklusive rotaffärsenheten. Säkerhetsroll Y från division A ger användaren A åtkomst till Kontakt nr 1 och Kontakt nr 2. Säkerhetsroll Y från division B ger användaren A åtkomst till Kontakt nr 3.

Aktivera matrisens dataåtkomststruktur
Kommentar
Innan du aktiverar den här funktionen ska du publicera alla anpassningar så att funktionen gäller för nya tabeller. Om en opublicerad tabell inte fungerar när du har aktiverat funktionen använder du verktyget OrgDBOrgSettings för Microsoft Dynamics CRM för att ställa in RecomputeOwnershipAcrossBusinessUnits på true. Med den här inställningen kan du ange och uppdatera kolumnen Ägande affärsenhet .
- Logga in på administrationscentret för Power Platform som Dynamics 365 administratör eller Microsoft Power Platform administratör.
- Välj Hantera i navigeringsfönstret.
- I fönstret Hantera väljer du Miljöer och sedan miljön.
- Välj Inställningar>Produkt>Funktioner.
- Aktivera ägarskap för poster mellan affärsenheter.
- Välj Save.
När du har aktiverat funktionen väljer du en affärsenhet när du tilldelar en säkerhetsroll till en användare. Med det här alternativet kan du tilldela roller från olika affärsenheter till användaren. För att kunna köra modelldrivna appar behöver användaren också en roll från sin egen affärsenhet som innehåller nödvändiga behörigheter för användarinställningar. Rollen Grundläggande användare visar vilka behörigheter för användarinställningar som ska aktiveras.
Du kan göra en användare till ägare till posten i valfri affärsenhet om någon av användarens säkerhetsroller ger Läsa-behörighet för postens tabell. Användaren behöver ingen säkerhetsroll från den affärsenhet som äger posten. Mer information finns i Registrera ägarskap i moderniserade affärsenheter.
Kommentar
Inställningen EnableOwnershipAcrossBusinessUnits lagrar tillståndet för den här funktionen. Du kan också ändra inställningen med verktyget OrgDBOrgSettings för Microsoft Dynamics CRM.
Koppla en affärsenhet till en Microsoft Entra-säkerhetsgrupp
Mappa affärsenheter till Microsoft Entra säkerhetsgrupper för att förenkla användarhantering och rolltilldelning.

För varje affärsenhet:
- Skapa en Microsoft Entra-säkerhetsgrupp.
- Skapa ett Dataverse-gruppteam för säkerhetsgruppen.
- Tilldela affärsenhetens säkerhetsroll till Dataverse-gruppteamet.
- Lägg till användare i säkerhetsgruppen Microsoft Entra.
När en användare först kommer åt miljön skapar Dataverse användaren i rotaffärsenheten. Användar- och Dataverse-gruppteamen kan vara kvar i rotaffärsenheten. Deras tilldelade säkerhetsroller ger åtkomst till data i motsvarande affärsenheter.
För åtkomst till matrisdata lägger du till användare i Microsoft Entra säkerhetsgrupp för varje affärsenhet som de behöver åtkomst till.
Ägande affärsenhet
Varje post har kolumnen Ägande affärsenhet som identifierar affärsenheten som äger posten. När en användare skapar en post är kolumnen standard för användarens affärsenhet. Du kan bara ändra värdet när Registrera ägarskap mellan affärsenheter är aktiverat.
Kommentar
Om du ändrar den ägande affärsenheten kan det leda till sammanhängande ändringar. Mer information finns i Använda SDK för .NET för att konfigurera sammanhängande beteende.
Om du vill att en användare ska kunna ange värdet i kolumnen Owning Business Unit beviljar du användarens säkerhetsroll behörigheten Append To på lokal nivå för tabellen Affärsenhet.
Lägg till kolumnen i:
- En formulärtext eller rubrik.
- En vy.
- En kolumnmappning. Om du använder AutoMapEntity tar du med kolumnen i mappningen.
Kommentar
Om ett datasynkroniseringsjobb innehåller Ägande affärsenhet i sitt schema misslyckas jobbet med en begränsningsöverträdelse för sekundärnyckel när målmiljön inte innehåller samma värde. Ta bort kolumnen från källschemat eller ändra dess källvärde till en affärsenhet som finns i målmiljön.
När du kopierar data till en extern resurs, till exempel Power BI, inkluderar du endast Ägande affärsenhet om målet stöder kolumnen.
Ägarskap för tabeller och poster
Dataverse har stöd för två typer av ägarskap för poster:
- Organisationsägd: En behörighet gäller antingen för alla poster eller tillämpas inte.
- Användar- eller teamägd: De flesta privilegier stöder åtkomstnivåer för användare, affärsenhet, överordnad-underordnad affärsenhet och organisation.
Du väljer ägarskapstyp när du skapar en tabell och du kan inte ändra den senare. Läsåtkomst på användarnivå till tabellen Kontakt låter till exempel användare endast läsa de kontaktposter som de äger.
Om användaren A tillhör division A och har läsbehörighet på affärsenhetsnivå till tabellen Kontakt kan användaren A läsa Kontakt #1 och Kontakt nr 2 men inte Kontakt 3.
När du konfigurerar en säkerhetsroll väljer du en åtkomstnivå för varje behörighet.
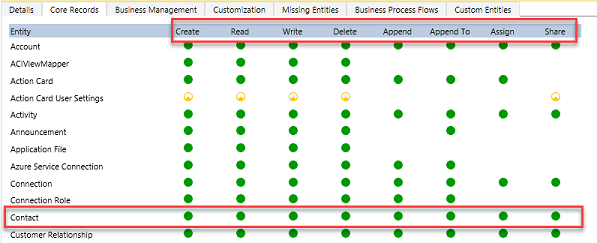
Konfigurera standardtabellbehörigheterna separat: Skapa, Läsa, Skriva, Ta bort, Lägga till, Lägg till i, Tilldela och Dela. Behörighetsikonen visar den beviljade åtkomstnivån.

I det här exemplet låter åtkomst på organisationsnivå till tabellen Kontakt en användare i Division A visa och uppdatera kontakter som ägs av vem som helst. Bevilja endast den åtkomst som användarna behöver. Breda privilegier kan försvaga en annars väl utformad säkerhetsmodell.
Registrera ägarskap i moderniserade affärsenheter
Med moderniserade affärsenheter kan användarna äga poster i alla affärsenheter. En användare behöver en säkerhetsroll från en valfri affärsenhet som ger läsbehörighet för den tabell som posten tillhör. Användaren behöver inte ha en roll i varje affärsenhet där användaren äger en post.
Om du har aktiverat Registrera ägarskap mellan affärsenheter i en produktionsmiljö under förhandsgranskningsperioden:
- Installera redigeraren Organisationsinställningar.
- Ange RecomputeOwnershipAcrossBusinessUnits till
true. Systemet låser sig under omberäkningen, vilket kan ta upp till fem minuter. Efter omberäkningen kan användarna äga poster mellan affärsenheter utan en separat säkerhetsroll från varje affärsenhet. Ägare av poster kan också tilldela poster till användare utanför den affärsenhet som äger posten. - Ange AlwaysMoveRecordToOwnerBusinessUnit till
false. Poster förblir då i den affärsenhet som ursprungligen ägde dem när ägaren ändras.
För icke-produktionsmiljöer anger du AlwaysMoveRecordToOwnerBusinessUnit till false.
Kommentar
Om du inaktiverar Postägande mellan affärsenheter eller ställer in RecomputeOwnershipAcrossBusinessUnits på false, kan du inte ange eller uppdatera kolumnen Ägande affärsenhet. Dataverse ändrar också den ägande affärsenheten för varje berörd post så att den matchar postägarens affärsenhet.
Team (inklusive gruppteam)
Varje team tillhör en affärsenhet. Dataverse skapar automatiskt ett standardteam för varje affärsenhet och hanterar dess medlemskap. Standardteamet innehåller alltid alla användare i affärsenheten. Du kan inte lägga till eller ta bort dess medlemmar manuellt. Dataverse uppdaterar medlemskapet när du associerar eller kopplar bort användare till affärsenheten.
Dataverse innehåller två typer av team:
- Ägarteam kan äga poster. Varje teammedlem får direkt åtkomst till teamets registeruppgifter. En användare kan tillhöra flera ägarteam.
- Åtkomstteam ger åtkomst till delade poster men äger inte poster eller har säkerhetsroller.
Dela poster
Dela enskilda poster med en användare eller ett team för att hantera undantag som din ägarskaps- och affärsenhetsmodell inte omfattar. Använd endast delning för undantag eftersom den presterar mindre effektivt och kan vara svårare att felsöka än rollbaserad åtkomst. Att dela med ett team är effektivare än att dela separat med varje användare.
Använd en mall för åtkomstteam för att skapa ett åtkomstteam automatiskt och definiera dess behörigheter för en post. Du kan också skapa åtkomstteam utan en mall och hantera deras medlemmar manuellt. Åtkomstteam äger inte poster och kan inte ha säkerhetsroller. Teammedlemmar får åtkomst eftersom posten delas med teamet.
Säkerhet på postnivå i Dataverse
En användares åtkomst till poster kombinerar alla användarens säkerhetsroller, medlemskap i affärsenhet, medlemskap i team och delade poster. Åtkomsten är kumulativ i en Dataverse-databas. Dataverse spårar åtkomst separat för varje databas och användaren måste ha en lämplig Dataverse-licens.
Kolumnsäkerhet i Dataverse
Använd säkerhet på kolumnnivå när säkerhet på postnivå inte ger tillräckligt med kontroll. Aktivera den för alla anpassade kolumner och de flesta systemkolumner. De flesta systemkolumner som innehåller personligt identifierbar information (PII) stöder säkerhet på kolumnnivå. En systemkolumns metadata anger om du kan skydda den.
Aktivera säkerhet på kolumnnivå separat för varje kolumn. Skapa sedan en kolumnsäkerhetsprofil som ger åtkomst till skyddade kolumner genom att skapa, uppdatera och läsa . Tilldela profilen till användare eller team.
Säkerhet på kolumnnivå ger inte åtkomst till en post. En användare måste redan ha poståtkomst innan en kolumnsäkerhetsprofil kan ge åtkomst till skyddade kolumner. Använd endast säkerhet på kolumnnivå där det behövs eftersom överdriven användning kan minska prestandan.
Hantera säkerhet i flera miljöer
Använd Dataverse-lösningar för att flytta säkerhetsroller och kolumnsäkerhetsprofiler mellan miljöer. Skapa och hantera affärsenheter och team separat i varje miljö. Du måste också tilldela användare till lämpliga säkerhetskomponenter i varje miljö.
Konfigurera användarsäkerhet
När du har skapat roller, team och affärsenheter konfigurerar du varje användares åtkomst:
- Associera användaren med en affärsenhet. Dataverse använder rotaffärsenheten som standard och lägger till användaren i affärsenhetens standardteam.
- Tilldela de säkerhetsroller som användaren behöver.
- Lägg till användaren i lämpliga team.
- Om du använder säkerhet på kolumnnivå tilldelar du en kolumnsäkerhetsprofil till användaren eller något av deras team.
En användares effektiva åtkomst kombinerar direkt tilldelade säkerhetsroller med roller som tilldelats via team. Dataverse ger alltid den bredaste behörigheten från dessa roller. En detaljerad genomgång finns i Konfigurera miljösäkerhet.
Samordna större säkerhetsändringar med appskapare och administratörer som hanterar användarbehörigheter innan du distribuerar ändringarna.