Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Säkerhetsbaslinjen för Windows 365 for Agents tillhandahåller en Microsoft-rekommenderad uppsättning säkerhetskonfigurationer som utformats för att hjälpa organisationer att upprätta en säker grund för W365 for Agents Cloud-datorer.
I takt med att organisationer i allt högre grad använder AI-agenter för att komma åt resurser, automatisera uppgifter och interagera med affärsprogram blir det allt viktigare att upprätthålla en konsekvent säkerhetsstatus. Den här baslinjen hjälper administratörer att snabbt distribuera Microsoft-rekommenderade säkerhetsinställningar via Microsoft Intune, vilket minskar komplexiteten med att konfigurera hundratals enskilda säkerhetsinställningar samtidigt som de hjälper till att skydda agentarbetsbelastningar från vanliga säkerhetsrisker.
W365 for Agents Molndatorer fungerar ofta med åtkomst till företagsprogram, affärsdata, organisationsresurser och externa tjänster. Baslinjen bygger på Microsofts metodtips för säkerhet och innehåller rekommenderade inställningar för enhetsskydd, säkerhet för autentiseringsuppgifter, minskning av attackytan, webbläsarsäkerhet och härdning av operativsystem. Genom att tillämpa baslinjen kan organisationer påskynda distributionen av säkra agentmiljöer samtidigt som en konsekvent säkerhetsstatus upprätthålls mellan agentmolndatorer.
Baslinjen hjälper organisationer att tillämpa Microsoft-rekommenderade säkerhetsinställningar, upprätta en konsekvent säkerhetsstatus mellan agentmolndatorer och stödja bredare säkerhetsinitiativ som nolltillit.
Vad ingår i säkerhetsbaslinjen?
Den här säkerhetsbaslinjen innehåller Microsoft-rekommenderade inställningar i flera säkerhetskategorier, till exempel Microsoft Defender Antivirus, Microsoft Defender brandvägg, minskning av attackytan (ASR), skydd av autentiseringsuppgifter, webbläsarsäkerhet och härdning av operativsystem.
Den här baslinjen ger en säker utgångspunkt. Organisationer bör granska inställningarna och utvärdera eventuella ytterligare säkerhets-, efterlevnads- eller driftskrav som är specifika för deras miljö.
Enhetsfokuserad säkerhetskonfiguration
Den här baslinjen innehåller endast enhetsbaserade säkerhetsinställningar. Användarbaserade inställningar ingår inte. Med den här metoden kan säkerhetskontroller tillämpas så snart en molnbaserad dator har etablerats och registrerats i Microsoft Intune, utan att behöva vänta på agentanvändarens inloggning.
I agentscenarier kan arbetsbelastningar börja köras strax efter etableringen. Enhetsbaserade inställningar kan hjälpa till att säkerställa att grundläggande skydd tillämpas innan agentaktiviteten börjar.
Genom att fokusera på enhetsbaserade inställningar hjälper baslinjen organisationer:
Tillämpa säkerhetsskydd tidigt i etableringsprocessen.
Upprätta en konsekvent säkerhetsstatus innan agentarbetsbelastningarna börjar.
Minska beroendet av användarinloggning för kritiska säkerhetskontroller.
Påskynda principdistribution och synkronisering.
Upprätthåll en konsekvent säkerhetskonfiguration på W365 för agenter på molndatorer.
Baslinjen är avsedd att ge en rekommenderad utgångspunkt. Organisationer bör granska inställningarna och göra justeringar baserat på deras säkerhets-, efterlevnads- och driftskrav.
Komma igång
Förutsättningar
Innan du distribuerar säkerhetsbaslinjen:
Microsoft Intune är konfigurerat för att hantera Windows 365 for Agents Cloud-datorer.
Lämpliga administratörsbehörigheter tilldelas. Mer information finns i Hantera säkerhetsbaslinjeprofiler i Microsoft Intune.
Målgrupper med agent Molndatorer för distribution identifieras. Mer information finns i Användningsfall för enhetsgruppering och förberedelse.
Distribuera säkerhetsbaslinjen
Logga in på administrationscentret för Microsoft Intune och väljSäkerhetsbaslinjer för slutpunktssäkerhet>.
Välj Windows 365 för agenter säkerhetsbaslinje version 24H1.
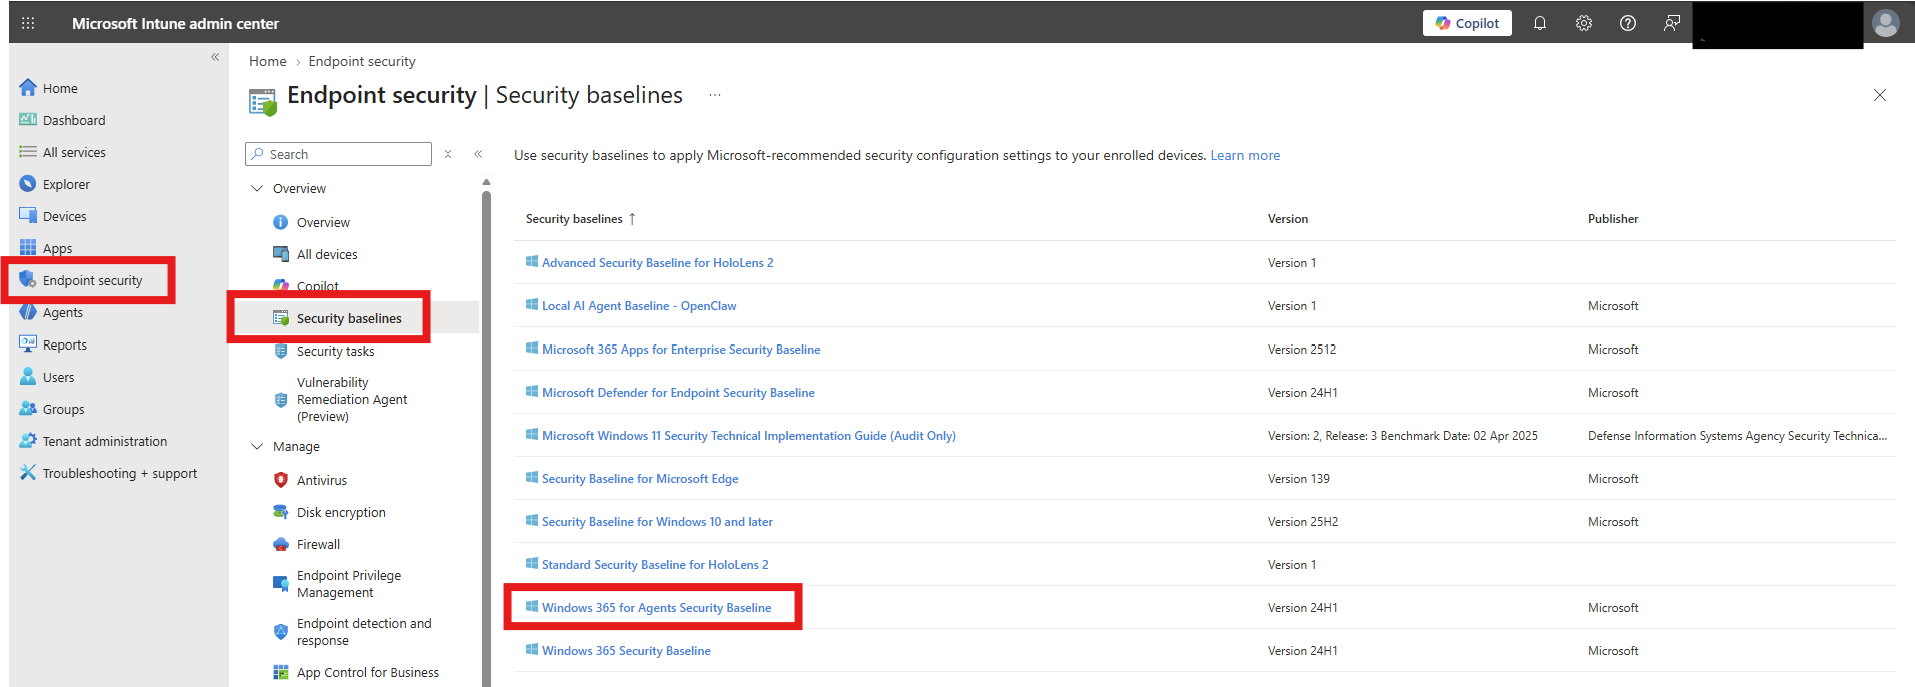
Klicka på Skapa princip. I fönstret Skapa en profil väljer du Skapa profil>Skapa.
På sidan Grundläggande anger du namnet>Nästa.
På fliken Konfigurationsinställningar kan du visa de grupper av inställningar som är tillgängliga i den baslinje som du har valt. Du kan expandera en grupp om du vill visa inställningarna i den gruppen och standardvärdena för dessa inställningar i baslinjen. Så här hittar du specifika inställningar:
Välj en grupp för att expandera och granska de tillgängliga inställningarna.
Om du bara vill visa de grupper som innehåller dina sökvillkor använder du sökfältet och anger nyckelord som filtrerar vyn.
Varje inställning i en baslinje har en standardkonfiguration för den baslinjeversionen. Konfigurera om standardinställningarna så att de uppfyller dina affärsbehov. Olika baslinjer kan innehålla samma inställning och använda olika standardvärden för inställningen, beroende på syftet med baslinjen.
Välj Nästa.
På sidan Omfång väljer du omfångstaggar >Nästa.
På fliken Tilldelningar väljer du en enhetsgrupp med de molndatorer som ska inkluderas och tilldelar sedan baslinjen till en eller flera grupper med dina W365 for Agents Cloud-datorer. Använd Lägg till grupper under Exkluderade grupper för att finjustera tilldelningen. Välj Nästa.
När du är redo att distribuera baslinjen går du vidare till fliken Granska + skapa och granskar informationen för baslinjen. Välj Skapa för att spara och distribuera profilen.
Så snart du har skapat profilen skickas den till den tilldelade gruppen och tillämpas omedelbart.
Validera och övervaka
Efter driftsättning
Granska rapporter om uppgiftsstatus.
Övervaka inställningskonflikter.
Spåra efterlevnad och säkerhetsstatus.
Kontrollera att agentarbetsbelastningarna fortsätter att fungera som förväntat.
Granska undantag och anpassningar med jämna mellanrum.
Ytterligare resurser
- Enhetsgruppering och förberedelse för Cloud PC-agentpooler
- Använda säkerhetsbaslinjer för att skydda Windows-enheter som du hanterar med Microsoft Intune
- Referens för säkerhetsbaslinjeinställningar för Windows 365 for Agents