หมายเหตุ
การเข้าถึงหน้านี้ต้องได้รับการอนุญาต คุณสามารถลอง ลงชื่อเข้าใช้หรือเปลี่ยนไดเรกทอรีได้
การเข้าถึงหน้านี้ต้องได้รับการอนุญาต คุณสามารถลองเปลี่ยนไดเรกทอรีได้
องค์กรที่ประมวลผลเอกสารที่สําคัญมักต้องสร้างสมดุลระหว่างระบบอัตโนมัติ ความปลอดภัย การปฏิบัติตามกฎระเบียบ และการแยกเครือข่าย สถาปัตยกรรมอ้างอิงนี้แสดงวิธีใช้ Microsoft Power Platform Azure Document Intelligence และบริการ Azure ที่มีการเชื่อมต่อเครือข่ายส่วนตัวเพื่อทําให้การนําเข้า การประมวลผล การตรวจสอบและการจัดเก็บข้อมูลเป็นไปโดยอัตโนมัติในขณะที่ปกป้องข้อมูลที่ละเอียดอ่อน
Tip
บทความนี้แสดงตัวอย่างสถานการณ์และสถาปัตยกรรมตัวอย่างทั่วไปเพื่อแสดงวิธีการออกแบบโซลูชันการประมวลผลเอกสารอัจฉริยะที่ปลอดภัยโดยใช้ Power Platform, Azure Document Intelligence และการสนับสนุนเครือข่ายเสมือนจริงของ Power Platform (VNet) ตัวอย่างสถาปัตยกรรมสามารถแก้ไขได้สำหรับสถานการณ์และอุตสาหกรรมต่างๆ มากมาย
แผนภาพสถาปัตยกรรม
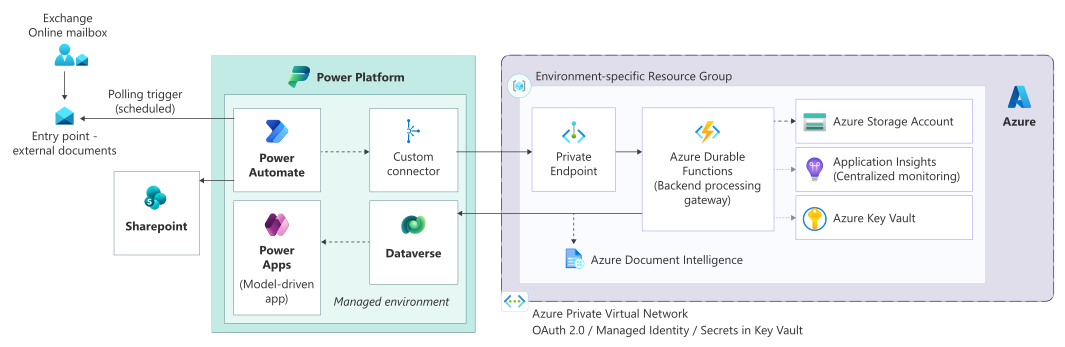
เวิร์กโฟลว์
เวิร์กโฟลว์นี้อธิบายวิธีที่ Power Platform และบริการ Azure ซึ่งมีการแยกเครือข่ายส่วนตัว นำเข้า ประมวลผล ตรวจสอบความถูกต้อง และจัดเก็บเอกสารอย่างปลอดภัย
การนําเข้าเอกสารที่ปลอดภัย: รับเอกสารผ่านกล่องจดหมายของ Exchange Online โดยเฉพาะ โฟลว์ Power Automate ที่กำหนดเวลาไว้ใช้รูปแบบการตรวจสอบเป็นระยะเพื่อดึงเอกสาร ทำให้มั่นใจได้ว่าการนำเข้าเป็นไปอย่างมีการควบคุมและเชื่อถือได้
การจัดเรียงและการสร้างบริบท: Power Automate แยกเมตาดาต้าและไฟล์แนบ ตัวกรองอาร์ทิแฟกต์ที่ไม่สามารถประมวลผลได้ และสร้างบริบทความสัมพันธ์ที่ใช้ตลอดวงจรชีวิตการประมวลผล
การดําเนินการเครือข่ายส่วนตัว: โฟลว์ทํางานภายในสภาพแวดล้อมที่มีการจัดการซึ่งใช้การสนับสนุน VNet สําหรับ Power Platform ช่วยให้สามารถเข้าถึงบริการ Azure ส่วนตัวผ่านจุดสิ้นสุดส่วนตัวได้
การประมวลผล Backend ผ่าน ฟังก์ชัน Azure: Power Automate เรียกใช้ฟังก์ชัน Azure ที่ปลอดภัยผ่านตัวเชื่อมต่อแบบกําหนดเองที่ใช้ข้อมูลประจําตัวไคลเอ็นต์ OAuth 2.0 ฟังก์ชันทําหน้าที่เป็นเกตเวย์สําหรับการประมวลผล Backend ทั้งหมด
การประมวลผลเอกสารอัจฉริยะ: ใช้ Azure Document Intelligence สําหรับการจําแนกประเภทเอกสารและการดึงข้อมูล จัดการการดําเนินการที่ใช้เวลานานแบบอะซิงโครนัส
การตรวจสอบความถูกต้องและการสร้างกรณี: ตรวจสอบและยืนยันข้อมูลที่ถูกแยกออกใน Dataverse สร้างหรืออัปเดตระเบียนทางธุรกิจและกรณี
รักษาความปลอดภัยที่เก็บข้อมูลเอกสาร: จัดเก็บเอกสารและวัตถุต้นฉบับใน SharePoint Online ด้วยการเข้าถึงที่ควบคุมผ่านกลุ่มความปลอดภัย Microsoft Entra ID
การรวมแบบดาวน์สตรีม: ทริกเกอร์การทํางานอัตโนมัติและการรวมเพิ่มเติมตามความจําเป็น รวมถึงการแลกเปลี่ยนไฟล์ที่ปลอดภัยผ่านระบบ Azure Blob Storage และระบบภายในองค์กร
ความยืดหยุ่นและการตรวจสอบ: ฟังก์ชัน Azure จัดการกระบวนการที่ใช้เวลานาน การทําซ้ํา และการจัดการข้อผิดพลาดด้วยการบันทึกและการตรวจสอบแบบรวมศูนย์
ส่วนประกอบ
คอมโพเนนต์ต่อไปนี้สร้างสถาปัตยกรรมการประมวลผลเอกสารที่ปลอดภัย
แพลตฟอร์มและข้อมูลประจําตัว
Microsoft Entra ID: ให้ข้อมูลประจําตัวแบบรวมศูนย์ การรับรองความถูกต้อง และการเข้าถึงแบบมีเงื่อนไขสําหรับผู้ใช้และแอปพลิเคชัน การผสานรวมแบบดั้งเดิมกับ Power Platform ช่วยให้สามารถเข้าถึงผู้ใช้ได้อย่างปลอดภัย การรับรองความถูกต้องแบบโครงร่างสําคัญของบริการ และการบังคับใช้นโยบายการรักษาความปลอดภัยขององค์กร
การนำเข้า
Exchange Online Mailboxes: ให้ขอบเขตที่ปลอดภัยและสามารถตรวจสอบได้สําหรับการส่งภายนอก กล่องจดหมายเฉพาะทําหน้าที่เป็นจุดสิ้นสุดการนําเข้าที่มีการควบคุมสําหรับเอกสารและคําขอขาเข้า
Power Automate (รูปแบบการโพล): โฟลว์ Power Automate ที่ตั้งเวลาไว้จะตรวจสอบกล่องจดหมาย Exchange โดยใช้แนวทางการโพล เพื่อให้มั่นใจได้ถึงการประมวลผลที่เชื่อถือได้ การควบคุมการจำกัดอัตรา และการทำงานที่คาดการณ์ได้ แนวทางนี้ช่วยหลีกเลี่ยงภาวะเหตุการณ์จำนวนมากจากทริกเกอร์แบบเรียลไทม์
การประสานรวม
Power Automate: ทําหน้าที่เป็นเลเยอร์การเรียงลําดับหลัก การประสานงานการนําเข้าเอกสาร การแยกเมตาดาต้า ตรรกะการตรวจสอบการผสานรวมแบบดาวน์สตรีม และการจัดการข้อยกเว้นในขณะที่มอบหมายการดําเนินการคํานวณอย่างหนักไปยังบริการ Backend
ตัวเชื่อมต่อแบบกําหนดเอง: มีเลเยอร์นามธรรมที่ปลอดภัยระหว่าง Power Automate และบริการ Backend การรับรองความถูกต้องใช้ข้อมูลประจําตัวไคลเอ็นต์ OAuth 2.0 เพื่อให้แน่ใจว่ามีการควบคุม การเข้าถึงแบบแยกสภาพแวดล้อมไปยัง API
การประมวลผล
ฟังก์ชัน Azure: ใช้การประมวลผล backend และตรรกะ orchestration ซึ่งทําหน้าที่เป็นเกตเวย์ API ความปลอดภัยและเลเยอร์การรวม ฟังก์ชัน Azure จัดการการตรวจสอบความถูกต้อง การกําหนดเส้นทาง การลองใหม่ การดําเนินการที่ใช้เวลานาน และการโต้ตอบกับบริการปลายทาง
Azure Document Intelligence: ช่วยให้สามารถจําแนกประเภทเอกสารอัจฉริยะและการแยกข้อมูลโดยใช้แบบจําลองจัดทําสําเร็จและแบบกําหนดเอง การประมวลผลจะถูกเรียกใช้แบบอะซิงโครนัสจากบริการ Backend เพื่อสนับสนุนความสามารถในการปรับขนาดและปริมาณงานที่ใช้เวลานาน
ข้อมูลและการจัดเก็บข้อมูล
Microsoft Dataverse: ทําหน้าที่เป็นแพลตฟอร์มข้อมูลส่วนกลางสําหรับข้อมูลทางธุรกิจที่มีโครงสร้าง รวมถึงกรณี เมตาดาต้า และผลลัพธ์การประมวลผล Dataverse มีการรักษาความปลอดภัย การตรวจสอบ และการควบคุมการเข้าถึงตามบทบาทที่มีอยู่ภายใน
SharePoint Online: จัดเก็บเอกสารได้อย่างปลอดภัยและคงการเชื่อมโยงไว้กับระเบียน Dataverse ที่เกี่ยวข้อง SharePoint มีการกําหนดเวอร์ชัน การเก็บข้อมูล และการควบคุมการเข้าถึงแบบละเอียดสําหรับวัตถุของเอกสาร
Azure Blob Storage: สนับสนุนสถานการณ์การแลกเปลี่ยนและการรวมไฟล์ที่ปลอดภัย รวมถึงการโต้ตอบกับระบบปลายทางหรือภายในองค์กร การเข้าถึงจะถูกจํากัดโดยใช้จุดสิ้นสุดส่วนตัวและการรับรองความถูกต้องแบบโครงร่างสําคัญของบริการ
ความปลอดภัยและระบบเครือข่าย
Azure Virtual Network สนับสนุน (VNet) สําหรับ Power Platform: เปิดใช้งานโฟลว์ Power Automate เพื่อดําเนินการตัวเชื่อมต่อที่ได้รับการสนับสนุนภายในเครือข่ายย่อยที่ได้รับมอบหมายใน Azure Virtual Network ช่วยให้สามารถเชื่อมต่อแบบส่วนตัวกับบริการ Azure ได้
Azure จุดสิ้นสุดส่วนตัว: ตรวจสอบให้แน่ใจว่าบริการ Azure เช่น ฟังก์ชัน Azure ที่เก็บข้อมูลและบริการ AI สามารถเข้าถึงได้ผ่านที่อยู่ IP ส่วนตัวเท่านั้นซึ่งกําจัดการเปิดเผยข้อมูลสาธารณะ
Azure Key Vault: ให้การจัดเก็บข้อมูลลับ ใบรับรอง และคีย์แบบรวมศูนย์และปลอดภัยที่ใช้โดยแอปพลิเคชันและคอมโพเนนต์อัตโนมัติ ระบบจะแทรกข้อมูลลับขณะรันโดยใช้ข้อมูลประจำตัวที่ระบบจัดการให้หรือชื่อหลักของบริการ
ALM และการกํากับดูแล
Azure DevOps ไปป์ไลน์: สร้างโซลูชันอัตโนมัติ การตรวจสอบความถูกต้อง และการปรับใช้ข้ามสภาพแวดล้อมโดยใช้ไปป์ไลน์ YAML รองรับการเลื่อนระดับที่ควบคุม การแยกสภาพแวดล้อม และการปรับใช้ซ้ําที่สอดคล้องกับแนวทางปฏิบัติที่ดีที่สุดสําหรับการจัดการวงจรชีวิตของแอปพลิเคชัน Power Platform (ALM)
ประสบการณ์ผู้ใช้
Power Apps แอปที่ขับเคลื่อนด้วยแบบจําลอง: ให้ส่วนติดต่อผู้ใช้ที่ปลอดภัยตามบทบาทสําหรับการจัดการกรณี การตรวจสอบเอกสาร และการโต้ตอบกับข้อมูลทางธุรกิจ แอปที่ขับเคลื่อนด้วยแบบจำลองจะเป็นไปตามการควบคุมด้านความปลอดภัยและการตรวจสอบของ Dataverse โดยอัตโนมัติ
รายละเอียดของสถานการณ์จำลอง
สถาปัตยกรรมนี้ช่วยให้การประมวลผลเอกสารที่เกี่ยวข้องกับนโยบายและการเงินมีความอ่อนไหวสูงโดยใช้ Power Platform และบริการ Azure อย่างปลอดภัย
องค์กรในอุตสาหกรรมที่อยู่ภายใต้การกำกับดูแลมักพึ่งพาการรับเอกสารทางอีเมลจากคู่ค้าและลูกค้าภายนอก องค์กรเหล่านี้ต้องประมวลผลเอกสารเหล่านี้อย่างเชื่อถือได้ในขณะที่ปฏิบัติตามข้อกําหนดที่เข้มงวดเกี่ยวกับการรักษาความปลอดภัยข้อมูล การแยกเครือข่าย ความสามารถในการตรวจสอบ และการปฏิบัติตามกฎระเบียบ การจัดการด้วยตนเองทําให้เกิดความเสี่ยงในการดําเนินงาน ความล่าช้า และความไม่สอดคล้องกัน โดยเฉพาะอย่างยิ่งเมื่อปริมาณเอกสารเพิ่มขึ้น
สถาปัตยกรรมนี้เน้นความท้าทายเหล่านี้โดยการใช้การนําเข้าและการประมวลผลไปป์ไลน์เอกสารที่ควบคุมที่รวมการเรียงลําดับ Power Automate การประมวลผลเอกสารอัจฉริยะ และบริการ Backend ที่ปลอดภัยที่โฮสต์ภายใน Azure Virtual Network การรวมทั้งหมดกับบริการ Azure จะดําเนินการผ่านจุดสิ้นสุดส่วนตัวเพื่อให้แน่ใจว่าข้อมูลที่ละเอียดอ่อนจะไม่ถูกเปิดเผยกับอินเทอร์เน็ตสาธารณะ
ใช้ Azure Document Intelligence สําหรับการจําแนกประเภทเอกสารและการแยกข้อมูล ใช้ ฟังก์ชัน Azure เพื่อสรุปการประมวลผล Backend รวมศูนย์การรักษาความปลอดภัย การตรวจสอบความถูกต้อง และการจัดการข้อผิดพลาด ตรวจสอบและยืนยันการแยกข้อมูลใน Dataverse เปิดใช้งานการจัดการกรณีที่มีโครงสร้าง ระบบอัตโนมัติแบบดาวน์สตรีม และการรายงานผ่านแอปพลิเคชัน Power Platform
วิธีนี้ช่วยลดความพยายามด้วยตนเอง ปรับปรุงความถูกต้องในการประมวลผล และสร้างรูปแบบองค์กรที่นํามาใช้ใหม่ได้สําหรับการประมวลผลเอกสารที่ปลอดภัย ซึ่งสนับสนุนความสามารถในการขยายในอนาคต สอดคล้องกับหลักการรักษาความปลอดภัยที่มีสิทธิพิเศษน้อยที่สุด และให้ความสามารถในการติดตามอย่างครอบคลุมทั่วทั้ง Power Platform, Azure และบริการข้อมูลประจําตัว
ข้อควรพิจารณา
ข้อควรพิจารณาเหล่านี้ใช้เสาหลักของ Power Platform Well-Architected ซึ่งเป็นชุดหลักการชี้นําเพื่อช่วยปรับปรุงคุณภาพของปริมาณงาน เรียนรู้เพิ่มเติมเกี่ยวกับ Microsoft Power Platform Well-Architected
ความน่าเชื่อถือ
การเรียงลําดับและการประมวลผลที่ถูกแยกส่วนทําให้มั่นใจได้ว่าความล้มเหลวชั่วคราวในบริการปลายทาง (Document Intelligence, ฟังก์ชัน Azure, ระบบภายนอก) ไม่รบกวนการนําเข้า
การนำเข้าอีเมลแบบโพลลิง ช่วยหลีกเลี่ยงการพลาดเหตุการณ์และลดการพึ่งพาทริกเกอร์แบบเรียลไทม์
นโยบายการทําซ้ํา การหมดเวลา และการจัดการข้อผิดพลาดจะถูกรวมศูนย์ภายใน ฟังก์ชัน Azure และ Power Automate เพื่อสนับสนุนการดําเนินการซ้ําที่มีการควบคุม
รูปแบบการประมวลผลแบบอะซิงโครนัส (รวมถึงฟังก์ชันที่ทนทานตามความเหมาะสม) สนับสนุนการวิเคราะห์เอกสารที่ทํางานนานโดยไม่ต้องบล็อกเวิร์กโฟลว์
ความพร้อมใช้งานสูงให้บริการที่มีการจัดการ รวมถึง Power Automate, Dataverse, ฟังก์ชัน Azure และ Azure AI services
การรักษาความปลอดภัย
Microsoft Entra ID มีข้อมูลประจําตัวแบบรวมศูนย์ การรับรองความถูกต้อง และการเข้าถึงแบบมีเงื่อนไขสําหรับผู้ใช้และบริการหลัก
สิทธิ์การเข้าถึงน้อยที่สุดจะถูกบังคับใช้ทั่วทั้งโฟลว์ Power Automate ตัวเชื่อมต่อแบบกําหนดเอง และบริการ Azure โดยใช้การลงทะเบียนแอปและสิทธิ์ที่กําหนดขอบเขต
เครือข่ายเสมือน การสนับสนุนสําหรับ Power Platform ช่วยให้มั่นใจได้ว่าระบบอัตโนมัติจะทํางานภายในขอบเขตของเครือข่ายส่วนตัว
ปลายทางส่วนตัว ป้องกันการเปิดเผยต่อสาธารณะของ ฟังก์ชัน Azure, บัญชีที่เก็บข้อมูล และบริการ AI
ข้อมูลลับและข้อมูลประจําตัวจะถูกเก็บไว้อย่างปลอดภัยใน Azure Key Vault และใส่ในขณะทํางาน
การรักษาความปลอดภัยตามบทบาทและการตรวจสอบโดยอ้างอิงข้อมูล มีการควบคุมการเข้าถึงที่ละเอียดและสามารถตรวจสอบย้อนกลับได้เต็มรูปแบบของการเข้าถึงและการเปลี่ยนแปลงข้อมูล
ความเป็นเลิศในการดำเนินงาน
การแยกความรับผิดชอบอย่างชัดเจนระหว่างการเรียงลําดับ (Power Automate) และการประมวลผล (ฟังก์ชัน Azure) ทําให้การบํารุงรักษาและการแก้ไขปัญหาง่ายขึ้น
รูปแบบเกตเวย์ Backend แบบรวมศูนย์ จะหลีกเลี่ยงการขัดข้องของตัวเชื่อมต่อและรับประกันการตรวจสอบความถูกต้อง การบันทึก และการบังคับใช้นโยบายที่สอดคล้องกัน
Azure DevOps ไปป์ไลน์ YAML ทําให้โซลูชันสร้าง การตรวจสอบความถูกต้อง และการปรับใช้ข้ามสภาพแวดล้อมโดยอัตโนมัติ รองรับการเผยแพร่ที่ทําซ้ําได้และมีการควบคุม
การกําหนดค่าเฉพาะสภาพแวดล้อม เช่น เวอร์ชันแบบจําลองและจุดสิ้นสุด ได้รับการจัดการผ่านตัวแปรสภาพแวดล้อม ซึ่งลดการเปลี่ยนแปลงด้วยตนเอง
การตรวจสอบแบบ end-to-end จะเปิดใช้งานผ่านทางประวัติการเรียกใช้ Power Platform, การบันทึก Azure และความสามารถในการตรวจสอบแบบดั้งเดิมของแพลตฟอร์ม
ประสิทธิภาพการทำงาน
ปริมาณงานคํานวณหนัก เช่น การจําแนกประเภทเอกสาร OCR (การรู้จําตัวอักษรด้วยแสง) และตรรกะการตรวจสอบจะถูกโหลดไปยัง ฟังก์ชัน Azure แทนที่จะดําเนินการภายใน Power Automate
การประมวลผลแบบอะซิงโครนัส ช่วยปรับปรุงปริมาณงานและป้องกันไม่ให้ถึงขีดจํากัดการดําเนินการของโฟลว์
การนำเข้าแบบโพลล์ ช่วยให้รูปแบบของโหลดสามารถคาดการณ์ได้และหลีกเลี่ยงการพุ่งสูงขึ้นอย่างฉับพลันของทริกเกอร์
Dataverse ใช้สําหรับข้อมูลธุรกิจที่มีโครงสร้าง ในขณะที่เอกสารถูกเก็บไว้ใน SharePoint และ Blob Storage เพื่อปรับต้นทุนการจัดเก็บและประสิทธิภาพการทํางานให้เหมาะสม
ระบบเครือข่ายส่วนตัวจะลดเวลาแฝงระหว่าง Power Platform และบริการ Azure
การปรับปรุงประสบการณ์ใช้งาน
Power Apps แอปแบบจำลองข้อมูล มอบประสบการณ์การใช้งานที่ปลอดภัยและรับรู้บทบาทของผู้ใช้ ซึ่งสอดคล้องกับการรักษาความปลอดภัยของ Dataverse โดยอัตโนมัติ
เส้นทางการวนรอบของมนุษย์ จะลดภาระด้านความรู้ความเข้าใจโดยอนุญาตให้ผู้ใช้สามารถแทรกแซงได้เฉพาะเมื่อจําเป็นเท่านั้น
กรณีที่ชัดเจนและความสัมพันธ์ของเอกสาร ช่วยปรับปรุงการตรวจสอบย้อนกลับและการใช้งานสําหรับทีมปฏิบัติการ
การทํางานอัตโนมัติที่สอดคล้องกัน ในสภาพแวดล้อมต่างๆ ช่วยเพิ่มความเชื่อมั่นและลดความสับสนของผู้ใช้
AI ที่รับผิดชอบ
ไม่สามารถใช้งานได้
สถาปัตยกรรมนี้ใช้ Azure Document Intelligence สําหรับการจําแนกประเภทและการแยกเอกสาร และไม่รวมคุณลักษณะ AI ที่สร้าง
ผู้สนับสนุน
Microsoft ดูแลบทความนี้ ผู้เขียนต่อไปนี้ได้เขียนบทความนี้
ผู้เขียนหลัก:
- Meenakshi Gupta, วิทยากรผู้ชํานาญการหลัก