Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Gelen NAT kuralı, bir yük dengeleyici ön uçtaki trafiği arka uç havuzundaki bir veya daha fazla örneğe iletmek için kullanılır.
Gelen NAT kuralı neden kullanılır?
Bağlantı noktası iletme için bir gelen NAT kuralı kullanılır. Bağlantı noktası iletme, yük dengeleyici ön uç IP adresini ve bağlantı noktası numarasını kullanarak sanal makinelere bağlanmanızı sağlar. Yük dengeleyici trafiği bir bağlantı noktasında alır ve gelen NAT kuralına göre trafiği belirli bir arka uç bağlantı noktasında belirlenen bir sanal makineye iletir. Yük dengeleme kurallarının aksine, gelen NAT kurallarına bir sağlık denetimi eklenmesine gerek olmadığını unutmayın.
Gelen NAT kuralları türleri
Azure Load Balancer için kullanılabilecek iki tür gelen NAT kuralı vardır: sürüm 1 ve sürüm 2.
Note
Öneri, birden çok sanal makineyi veya sanal makine ölçek kümesini hedefleyen Standart Load Balancer dağıtımlar için Gelen NAT kuralı V2'yi kullanmaktır. Tek sanal makine bağlantı noktası için, Gelen NAT kuralı V1 tam olarak desteklenmeye devam eder.
Gelen NAT kuralı V2
Birden çok sanal makineyi hedefleyen bir gelen NAT kuralı, arka uç havuzunun tamamını işaret eder. Ön uç bağlantı noktası aralığı başlangıcı
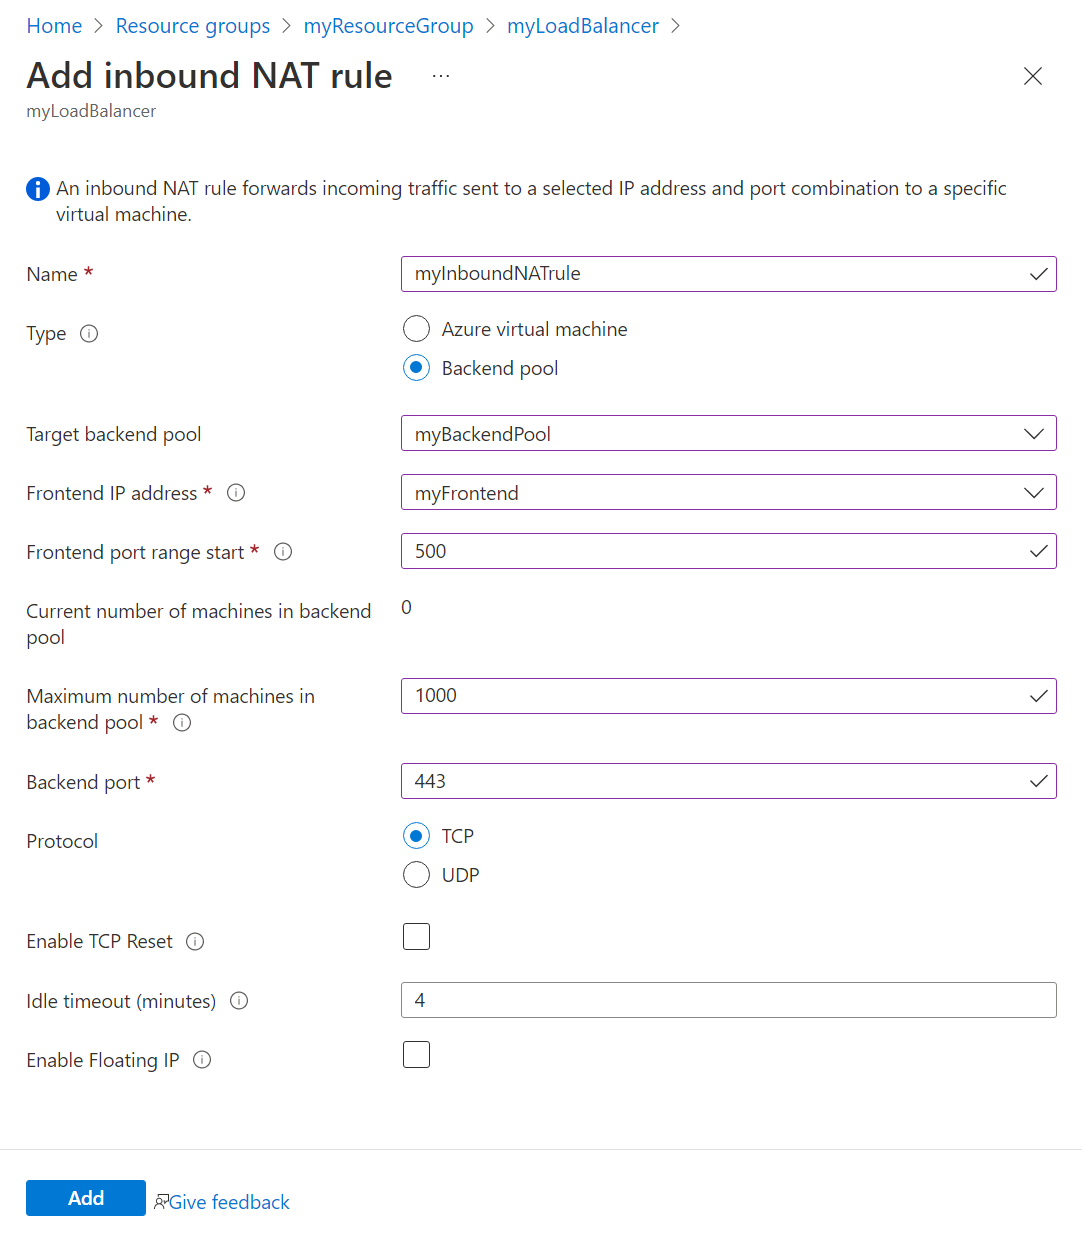
Gelen trafik için bağlantı noktası kuralı oluşturulurken, kuralda tanımlanan önceden tahsis edilmiş aralıktan arka uç havuzuna bağlantı noktası eşlemeleri yapılır.
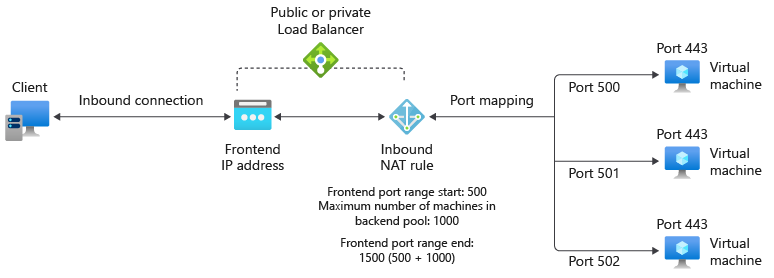
Arka uç havuzunun ölçeği azaltıldığında, kalan sanal makineler için mevcut bağlantı noktası eşlemeleri devam eder. Arka uç havuzunun ölçeği artırıldığında, arka uç havuzuna eklenen yeni sanal makineler için yeni bağlantı noktası eşlemeleri otomatik olarak oluşturulur. Gelen NAT kuralı ayarları için güncelleştirme gerekli değildir.
Note
Önceden tanımlanmış ön uç bağlantı noktası aralığında yeterli sayıda ön uç bağlantı noktası yoksa arka uç havuzunun ölçeğini artırma engellenir. Bu engelleme, yeni örnekler için ağ bağlantısı eksikliğine neden olabilir.
Gelen NAT kuralı V1 - tek bir sanal makine
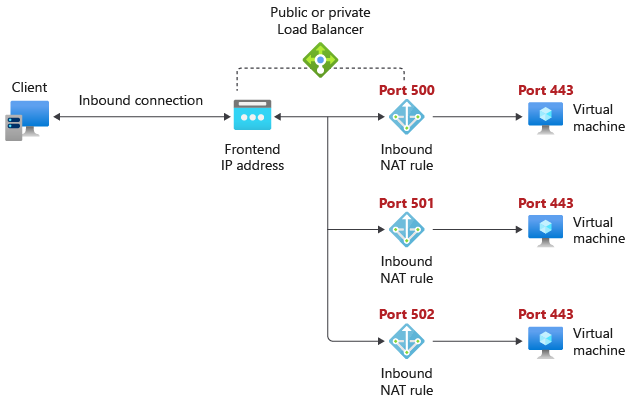
Tek bir sanal makine için gelen NAT kuralı V1, yük dengeleyici ön uç IP/bağlantı noktası ile belirli bir arka uç sanal makinesi arasında 1:1 bağlantı noktası eşlemesi sağlar. Bu, yük dengeleyici aracılığıyla tek tek VM'lere SSH veya RDP erişimi gibi senaryolar için kullanılır.
Gelen NAT Havuzları (Azure Sanal Makine Ölçek Kümeleri) — 30 Eylül 2027'de kullanımdan kaldırılacak
Gelen NAT Havuzları, her Azure Sanal Makine Ölçek Kümesi örneği için otomatik olarak Gelen NAT kuralları oluşturan Gelen NAT kuralları V1'in bir özelliğidir. Yük dengeleyicinin ön uç IP adresi ve bir dizi ön uç bağlantı noktası, bağlantıları tek tek Sanal Makine Ölçek Kümeleri örnekleriyle eşlemek için kullanılır.
Önemli
30 Eylül 2027'de Inbound NAT Havuzları (Gelen NAT kuralları V1'in Sanal Makine Ölçek Kümeleri özgü özelliği) kullanımdan kaldırılacak ve 15 Kasım 2026'dan itibaren yeni Gelen NAT Havuzları oluşturamayacaksınız. Şu anda Sanal Makine Ölçek Kümeleri ile Gelen NAT havuzlarını kullanıyorsanız, kullanımdan kaldırma tarihinden önce V2 Gelen NAT kurallarına geçin. Tek VM için Gelen NAT kuralları V1, bu kullanımdan kaldırma işleminden etkilenmez.
Bağlantı noktası eşleme alma
Arka uç havuzundaki sanal makineler için bağlantı noktası eşlemelerini almak için portalı kullanabilirsiniz. Daha fazla bilgi için bkz. Gelen NAT kurallarını yönetme.
Sonraki Adımlar
Azure Load Balancer gelen NAT kuralları hakkında daha fazla bilgi için bkz: