Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Azure Otomasyonu
Azure Event Grid
Azure Key Vault
dahili veya yetkilendirilmemiş sertifika yetkilisi (CA) kullanan kuruluşlar genellikle Aktarım Katmanı Güvenliği (TLS) ve Güvenli Yuva Katmanı (SSL) sertifikalarını yenilemek için el ile gerçekleştirilen işlemlere güvenir. El ile yenileme, bir web sunucusu sertifikasının süresinin fark edilmeden dolması ve müşteri odaklı uygulamaların kesintiye uğraması gibi hizmet kesintilerine yol açabilir.
Azure Key Vault, DigiCert veya GlobalSign gibi tümleşik CA'lar için otomatik sertifika yenilemeyi destekler, ancak tümleşik olmayan CA'lar için el ile bir yaklaşım gerektirir. Bu makalede, Key Vault, Azure Event Grid, Azure Otomasyonu ve Key Vault uzantısını kullanarak, tasdiksiz CA'lar için sertifika yenilemeyi otomatik hale getiren bir mimari sağlanır. Çözüm, insan hatasını azaltır, hizmet kesintilerini en aza indirir ve yenileme sürecindeki tüm kimliklerde en az ayrıcalık ilkesini uygular.
Mimari
Bu bölümde, bu çözümü destekleyen temel mimariye genel bir bakış sağlanır.
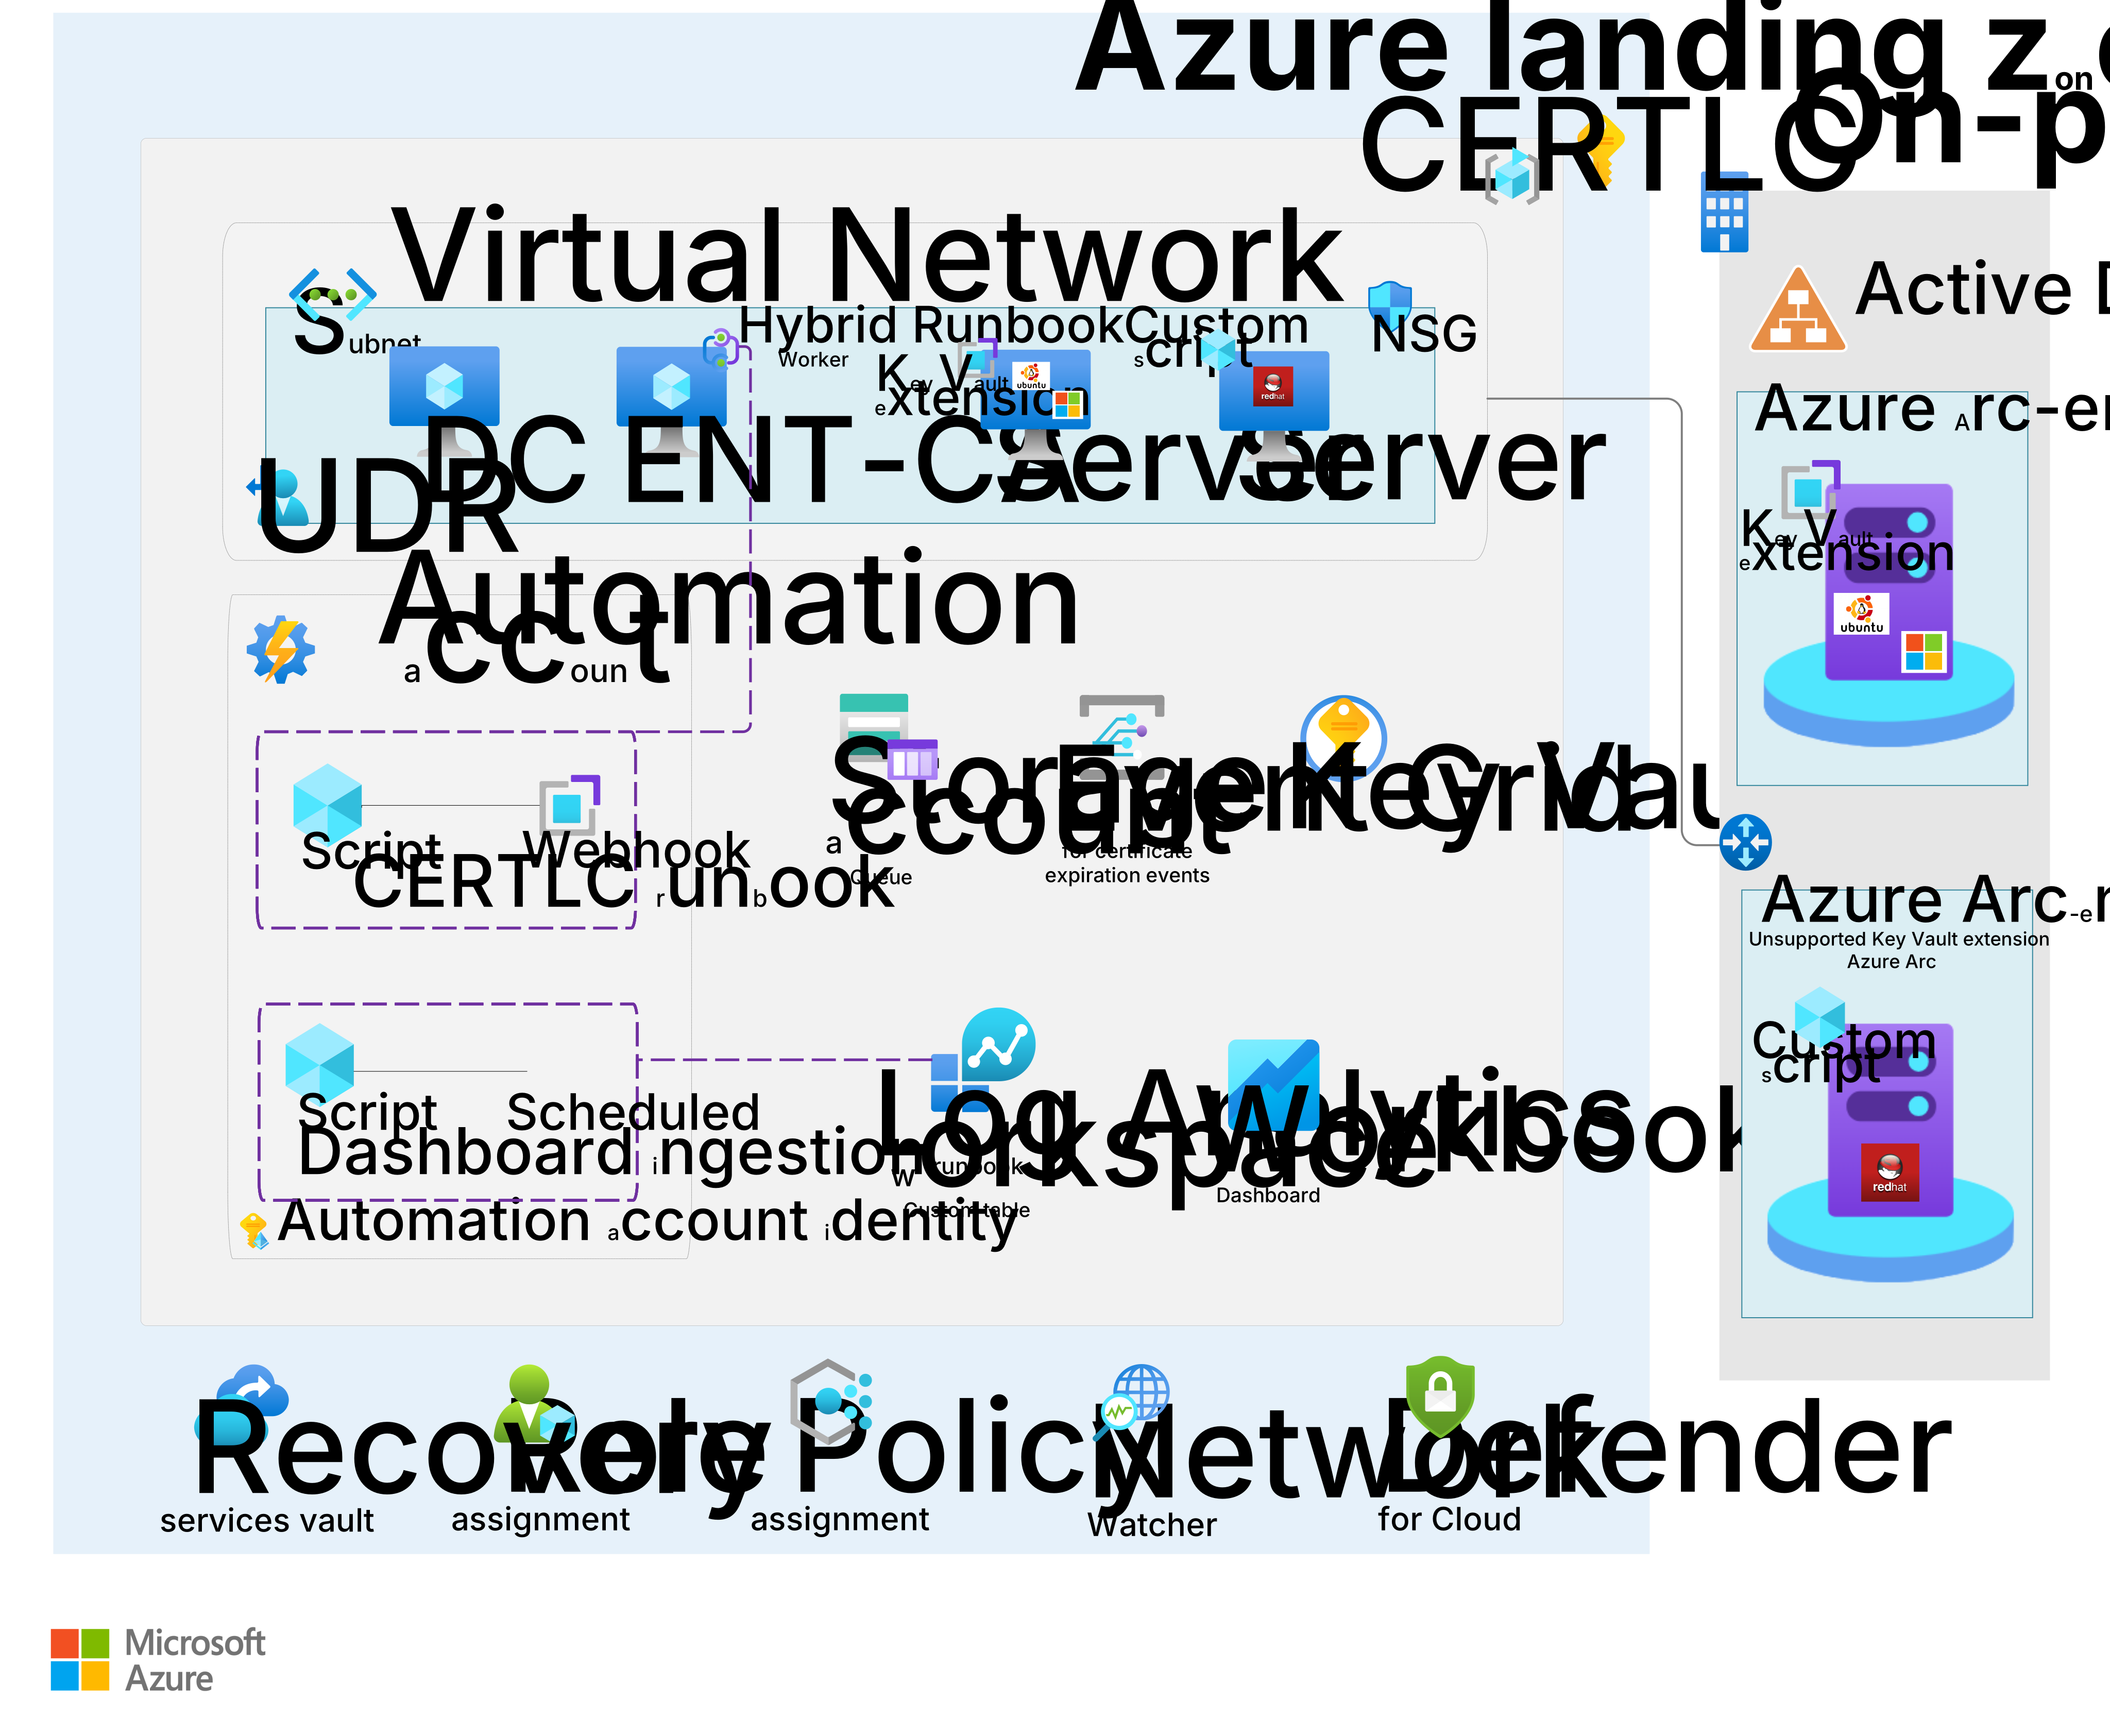
Bu mimarinin Visio dosyasını indirin.
Azure ortamı aşağıdaki hizmet olarak platform (PaaS) kaynaklarını içerir:
Aynı entegre edilmemiş CA tarafından verilen sertifikaları depolayan bir anahtar kasası
Event Grid sistem konusu
Depolama hesabı kuyruğu
Event Grid'in hedeflediğini bir web kancasını kullanıma sunan otomasyon hesabı
Süresi dolan ve süresi dolan sertifikaların işlemini ve durumunu izlemek için Log Analytics verileri depolar ve çalışma alanı bunları tablosal ve grafik panolar biçiminde sunar.
Bu senaryoda, mevcut bir ortak anahtar altyapısının (PKI) zaten mevcut olduğu ve Active Directory etki alanına katılmış bir Microsoft Enterprise CA'sı olduğu varsayılır. PKI, Active Directory etki alanı ve sertifika yenilemesi gerektiren sunucular Azure veya şirket içi ortamlarda bulunabilir. Mimari, CA'nın önceden vermiş olduğu sertifikaların yenilenmesini ve dağıtımını otomatikleştirir. Güven çapalarını dağıtmaz veya PKI yaşam döngüsü yönetişimini sağlamaz.
Active Directory'ye veya Microsoft Entra Id'ye yenilemeyi izlemek için sertifikaları barındıran sanal makinelere (VM) katılmanız gerekmez. Yalnızca karma çalışan CA'dan farklı bir VM'de bulunuyorsa, hem CA'yı hem de karma çalışanı Active Directory'ye eklemeniz gerekir.
Aşağıdaki bölümlerde otomatik yenileme işlemiyle ilgili ayrıntılar sağlanır.
İş Akışı
Aşağıdaki diyagramda, Azure ekosisteminde sertifika yenileme için otomatik iş akışı gösterilmektedir.
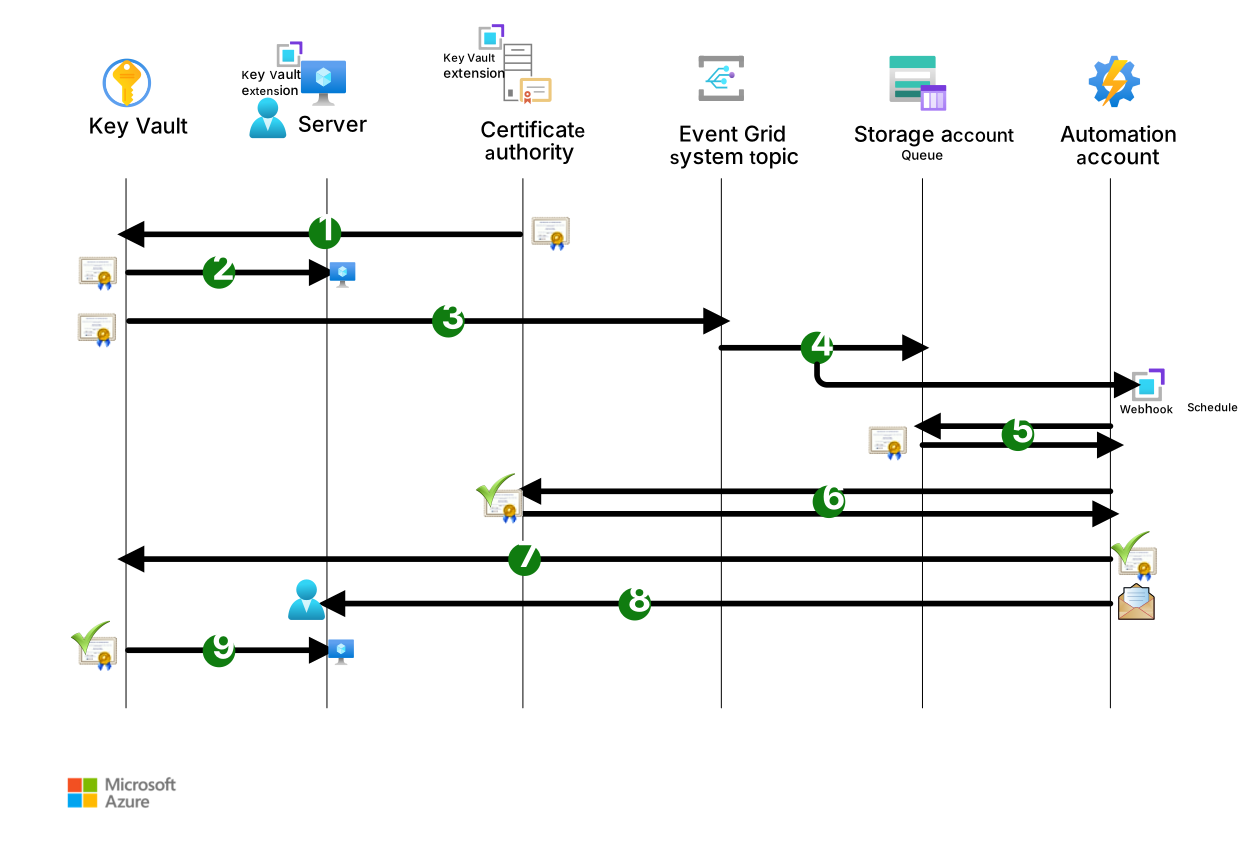
Bu iş akışının Visio dosyasını indirin.
Aşağıdaki iş akışı önceki diyagrama karşılık gelir:
Key Vault yapılandırması: Yenileme işleminin ilk aşaması, sertifika nesnesinin anahtar kasasının belirlenen sertifikalar bölümünde depolanmasını gerektirir.
Her sertifikayı alıcının e-posta adresiyle etiketleyerek özel e-posta bildirimlerini yapılandırmak için sertifika etiketlerini kullanmanızı öneririz. Bu yaklaşım, tüm sertifikalara aynı alıcıyı uygulamak yerine her sertifika için belirli yöneticilere bildirim göndermenizi sağlar. Alıcı etiketini kullanın ve değerini virgül veya noktalı virgülle ayrılmış bir veya daha fazla e-posta adresi olarak ayarlayın. Etiket tabanlı bildirimler, iç CA'da sertifika yenileme tamamlandığında ve yenilenen sertifika Key Vault'ta kullanılabilir olduğunda zamanında uyarı verilmesini sağlar.
Bu yaklaşımla birlikte yerleşik Key Vault sertifika bildirimlerini kullanabilirsiniz, ancak bunlar farklı bir amaca hizmet eder. Yerleşik bildirimler, anahtar kasasındaki tüm sertifikalara genel olarak uygulanır ve yaklaşan sertifika süre sonu uyarıları ile sınırlıdır. Tüm sertifikalar için aynı alıcıyı kullanır.
Key Vault uzantısı yapılandırması: Sertifikaları kullanması gereken sunucuları Key Vault uzantısıyla donatmalısınız. Uzantı , Windows ve Linux sistemleriyle uyumludur. Hizmet olarak Azure altyapısı (IaaS) sunucularını ve Azure Arc ile tümleşen şirket içi veya diğer bulut sunucularını destekler. Key Vault uzantısını, güncelleştirilmiş sertifikalar için Key Vault'un düzenli aralıklarla yoklamasını yapmak üzere yapılandırın. Yoklama aralığı özelleştirilebilir ve esnektir, bu nedenle belirli işletim gereksinimleriyle uyumlu olabilir.
Not
Bazı Linux dağıtımlarında veya sağlamlaştırılmış kurumsal görüntülerde Key Vault uzantısı kullanılamayabilir veya desteklenmiyor olabilir. Bu gibi durumlarda, script_for_not_supported_ARC_on_Linux_distro betiğini önerilen yedek çözüm olarak zamanlayın. Betik, Key Vault'ta sertifika güncelleştirmelerini düzenli aralıklarla denetler ve bunları sunucuya uygular. Azure Yerel VM'lerinde (IaaS) ve Azure Arc ile tümleştirilmiş şirket içi sunucularda çalışabilir.
Event Grid tümleştirmesi: Sertifika süresi dolsa da iki Event Grid aboneliği anahtar kasasından bu önemli yaşam süresi olayını durdurur.
Event Grid tetikleyicileri: Event Grid aboneliği bir depolama hesabı kuyruğuna sertifika yenileme bilgileri gönderir. Diğer abonelik, Otomasyon hesabındaki yapılandırılmış web kancası aracılığıyla bir runbook'un başlatılmasını tetikler. Runbook sertifikayı yenileyemezse veya CA kullanılamıyorsa, zamanlanmış bir işlem, kuyruk temizlenene kadar bu noktadan itibaren runbook'u yenilemeyi yeniden dener. Bu işlem çözümü sağlam hale getirir.
Çözümün esnekliğini artırmak için bir teslim edilemeyen mesaj konumu mekanizması ayarlayın. Event Grid'den abonelik hedeflerine, depolama kuyruğuna ve web kancasına ileti aktarımı sırasında oluşabilecek olası hataları yönetir.
Depolama hesabı kuyruğu: Runbook, Otomasyon Karma Runbook Çalışanı olarak yapılandırılan CA sunucusunda başlatılır. Depolama hesabı kuyruğundaki, süresi dolan sertifikanın adını ve runbook'u barındıran anahtar kasasını içeren tüm iletileri alır. Kuyruktaki her ileti için aşağıdaki adımlar gerçekleşir.
Certificate renewal: Runbook'taki betik, oluşturma sırasında ayarladığınız sertifikanın şablon adını almak için Azure'a bağlanır. Şablon, CA'nın oluşturduğu sertifikaların özniteliklerini ve amacını tanımlayan yapılandırma bileşenidir.
Betik, Key Vault aracılığıyla arayüz oluşturduktan sonra bir sertifika yenileme isteği başlatır. Bu istek, sertifika imzalama isteği (CSR) oluşturmak için Key Vault tetikler ve özgün sertifikayı oluşturan şablonu uygular. Bu işlem, yenilenen sertifikanın önceden tanımlanmış güvenlik ilkeleriyle uyumlu olmasını sağlar. Kimlik doğrulama ve yetkilendirme işlemindeki güvenlik hakkında daha fazla bilgi için bkz . Güvenlik.
Betik CSR'yi indirir ve CA'ya gönderir.
CA, doğru şablonu temel alarak yeni bir x509 sertifikası oluşturur ve betiğe geri gönderir. Bu adım, yenilenen sertifikanın önceden tanımlanmış güvenlik ilkeleriyle uyumlu olmasını sağlar.
Sertifika birleştirme ve Anahtar Kasası güncellemesi: Betik, yenilenen sertifikayı yeniden Anahtar Kasası'na birleştirir. Bu adım güncelleştirme işlemini son halini alır ve iletiyi kuyruktan kaldırır. Tüm işlem boyunca sertifikanın özel anahtarı hiçbir zaman anahtar kasasından ayıklanmaz.
İzleme ve e-posta bildirimi: Otomasyon hesabı, Key Vault, depolama hesabı kuyruğu ve Event Grid gibi çeşitli Azure bileşenlerinde çalışan işlemlerle ilgili tüm günlükler Azure İzleyici Günlükleri çalışma alanına gönderilmelidir. Sertifika anahtar kasasıyla birleştirildikten sonra betik, yöneticilere sonucu bildirmeleri için bir e-posta iletisi gönderir.
Certificate alma: Sunucudaki Key Vault uzantısı bu aşamada önemli bir rol oynar. Sertifikanın en son sürümünü anahtar kasasından sertifikayı kullanan sunucunun yerel deposuna otomatik olarak indirir. Anahtar Kasası uzantısını kullanarak joker karakter veya birden çok Konu Alternatif Adı (SAN) sertifikaları dahil olmak üzere aynı sertifikayı anahtar kasasından almak için birden fazla sunucuyu yapılandırabilirsiniz.
Key Vault uzantısının yüklenemediği Linux dağıtımlarında uzantıyla aynı işlevselliği elde etmek için, script_for_not_supported_ARC_on_Linux_distro betiğini zamanlayın.
Bileşenler
Bu çözüm, Azure'da otomatik sertifika yenilemeyi işlemek için çeşitli bileşenler kullanır. Aşağıdaki bölümlerde her bileşen ve özel amacı açıklanmaktadır.
Key Vault uzantısı
Key Vault uzantısı, bir Azure anahtar kasasında depolanan sertifikaların otomatik olarak yenilenmesini sağlayan sunuculara yüklenen bir araçtır. Bu mimaride, Key Vault uzantısını otomatik sertifika yenilemesi gerektiren sunuculara yüklemeniz gerekir. Çeşitli sunucular için yükleme yordamları hakkında daha fazla bilgi için aşağıdaki makalelere bakın:
- Windows için Key Vault uzantısı
- Linux için Key Vault uzantısı
- Azure Arc özellikli sunucular için Key Vault uzantısı
Not
Aşağıdaki betikler, Key Vault uzantısını yapılandırmak için Azure Cloud Shell'den çalıştırabileceğiniz örneklerdir:
- Windows sunucuları için Key Vault uzantısı
- Linux sunucuları için Key Vault uzantısı
- Azure Arc özellikli Windows sunucuları için Key Vault uzantısı
- Azure Arc özellikli Linux sunucuları için Key Vault uzantısı
Key Vault uzantısı yapılandırma parametreleri şunlardır:
Anahtar Kasası Adı: Yenileme sertifikasını içeren anahtar kasası.
Sertifika Adı: Yenilenecek sertifikanın adı.
Sertifika Deposu, Ad ve Konum: Sertifikanın depolandığı sertifika deposu. Windows sunucularda, Name için varsayılan değer
Myve Location bilgisayarın kişisel sertifika deposu olanLocalMachine'dir. Linux sunucularında, varsayılan değerin Key Vault için sertifika deposu olanAzureKeyVaultolduğunu varsayarak bir dosya sistemi yolu belirtebilirsiniz.linkOnRenewal: Sertifikanın yenilemede sunucuya bağlanıp bağlanmayacağını gösteren bayrak. Windows makinelerinde bayrak
trueolarak ayarlanırsa, yeni sertifikayı depoya kopyalar ve eski sertifikayla bağlantı kurarak sertifikayı etkili bir şekilde yeniden bağlar. Varsayılan değerfalse'dır, bu da açıkça belirtilmiş bir bağlamanın gerekli olduğu anlamına gelir.pollingIntervalInS: Sertifika güncelleştirmelerini denetlemek için Key Vault uzantısının yoklama aralığı. Varsayılan değer
3600saniyedir (1 saat).authenticationSetting: Key Vault uzantısı için kimlik doğrulama ayarı. Azure sunucuları için, bu ayarı atlayarak uzantının VM'nin sistem tarafından atanan yönetilen kimliğini kullanarak anahtar kasasında kimlik doğrulaması yapmasını sağlayabilirsiniz. Širket içi sunucular için ayarı
msiEndpoint = "http://localhost:40342/metadata/identity"belirtirseniz, uzantı, Azure Arc devreye alma sırasında oluşturulan bilgisayar nesnesiyle ilişkili hizmet sorumlusunu kullanır.
Not
Key Vault uzantısı parametrelerini yalnızca ilk kurulum sırasında belirtin. Bu yaklaşım, yenileme işlemi boyunca parametrelerin değişmeden kalmasını sağlar.
Otomasyon hesabı
Otomasyon hesabı, runbook'lar aracılığıyla görevleri otomatik hale getiren bulut tabanlı bir hizmettir. Bu mimaride sertifika yenileme işlemini işler. PowerShell betiğini kullanarak hesabı bir runbook ile yapılandırmanız gerekir.
Karma Çalışan Grubu da oluşturmanız gerekir. Karma Çalışan Grubunu, runbook'ları başlatmak için CA'nın, mümkünse CA'nın kendisinin, aynı Active Directory etki alanındaki bir Windows Server üyesiyle ilişkilendirin.
Hybrid Runbook Çalışanı'ndan başlatılmış bir web kancası ile ilişkili bir runbook bulunmalıdır. Event Grid sistem başlığının olay aboneliğinde webhook URL'sini yapılandırın.
Depolama hesabı kuyruğu
Depolama hesabı kuyruğu, Azure Depolama içindeki bir ileti kuyruğudur. Bu mimaride, yenilenen sertifikanın adını ve sertifikayı içeren anahtar kasasını içeren iletileri depolar. Event Grid sistem başlığının etkinlik aboneliğinde depolama hesabı kuyruğunu yapılandırın. Kuyruk, betiğin sertifika süresi dolum bildirim olayından ayrılmasını yönetir. Bir kuyruk iletisinde olayın kalıcı olarak saklanmasını destekler. Bu yaklaşım, betiğin çalıştırılması sırasında sorunlar yaşansa bile zamanlanmış işler aracılığıyla sertifikaların yenileme işleminin yinelenmesini sağlamaya yardımcı olur.
Hibrit Runbook Çalışanı
Hibrit Runbook Çalışanı, bir veri merkezinde bulunan makinelerde runbook'ları çalıştırmak için kullandığınız Otomasyon'un bir özelliğidir. Bu mimaride sertifika yenileme runbook'unu çalıştırır. Yeni bir yükleme için desteklenen mod olan Azure Hibrit Çalışan uzantısı yöntemini kullanarak Hibrit Runbook Çalışanı'nı yükleyin. Çalışanı oluşturur ve ca'nın aynı Active Directory etki alanındaki bir Windows Server üyesiyle ilişkilendirirsiniz, ideal olarak CA'nın kendisidir.
Key Vault
Key Vault, sertifikalar için güvenli depodur. Entegrasyon yapılmamış aynı CA tarafından verilen sertifikaları yalnızca bu mimaride depolar. Anahtar kasasının olay bölümünde Event Grid sistem konusunu Otomasyon hesabının web kancası ve bir abonelikle ilişkilendirin.
Etkinlik Ağı
Event Grid bir olay yönlendirme hizmetidir. Bu mimaride Azure'da olay odaklı iletişimi işler. Sistem konusunu ve olay aboneliğini ilgili olayları izlemek üzere ayarlayarak Event Grid'i yapılandırın. İlgili olaylar sertifika süre sonu uyarılarını, otomasyon iş akışı içinde tetiklenen eylemleri ve depolama hesabı kuyruğuna gönderilen iletileri içerir. Event Grid sistem konusunu aşağıdaki parametreleri kullanarak yapılandırın:
Kaynak: Sertifikaları içeren anahtar kasasının adı.
Kaynak Türü: Kaynağın türü. Örneğin, bu çözümün kaynak türü
Azure Key Vault'dir.Olay Türü: İzlenecek olay türü. Örneğin, bu çözümün olay türü şeklindedir
Microsoft.KeyVault.CertificateNearExpiry. Sertifikanın süresi dolma yaklaştığında bu olay tetikleniyor.Web Kancası aboneliği:
Abonelik Adı: Olay aboneliğinin adı.
Uç Nokta Türü: Kullanılacak uç nokta türü. Örneğin, bu çözümün uç nokta türü şeklindedir
Webhook.Bitiş noktası: Otomasyon hesabı runbook'u ile ilişkili web kancasının URL'si. Daha fazla bilgi için bkz . Otomasyon hesabı.
StorageQueue aboneliği:
Abonelik Adı: Olay aboneliğinin adı.
Uç Nokta Türü: Kullanılacak uç nokta türü. Örneğin, bu çözümün uç nokta türü şeklindedir
StorageQueue.Bitiş noktası: Depolama hesabı kuyruğu.
Log Analytics çalışma alanı ve Azure çalışma kitabı
Log Analytics çalışma alanları ve Azure çalışma kitapları, verileri toplayan, toplayan ve analiz eden Azure kaynaklarıdır. Bu mimaride, Key Vault'ta depolanan sertifika durumlarının izlenmesini ve görselleştirmesini geliştirir. Bu bileşenler sertifika durumuyla ilgili görünürlüğü korumak için çok önemlidir:
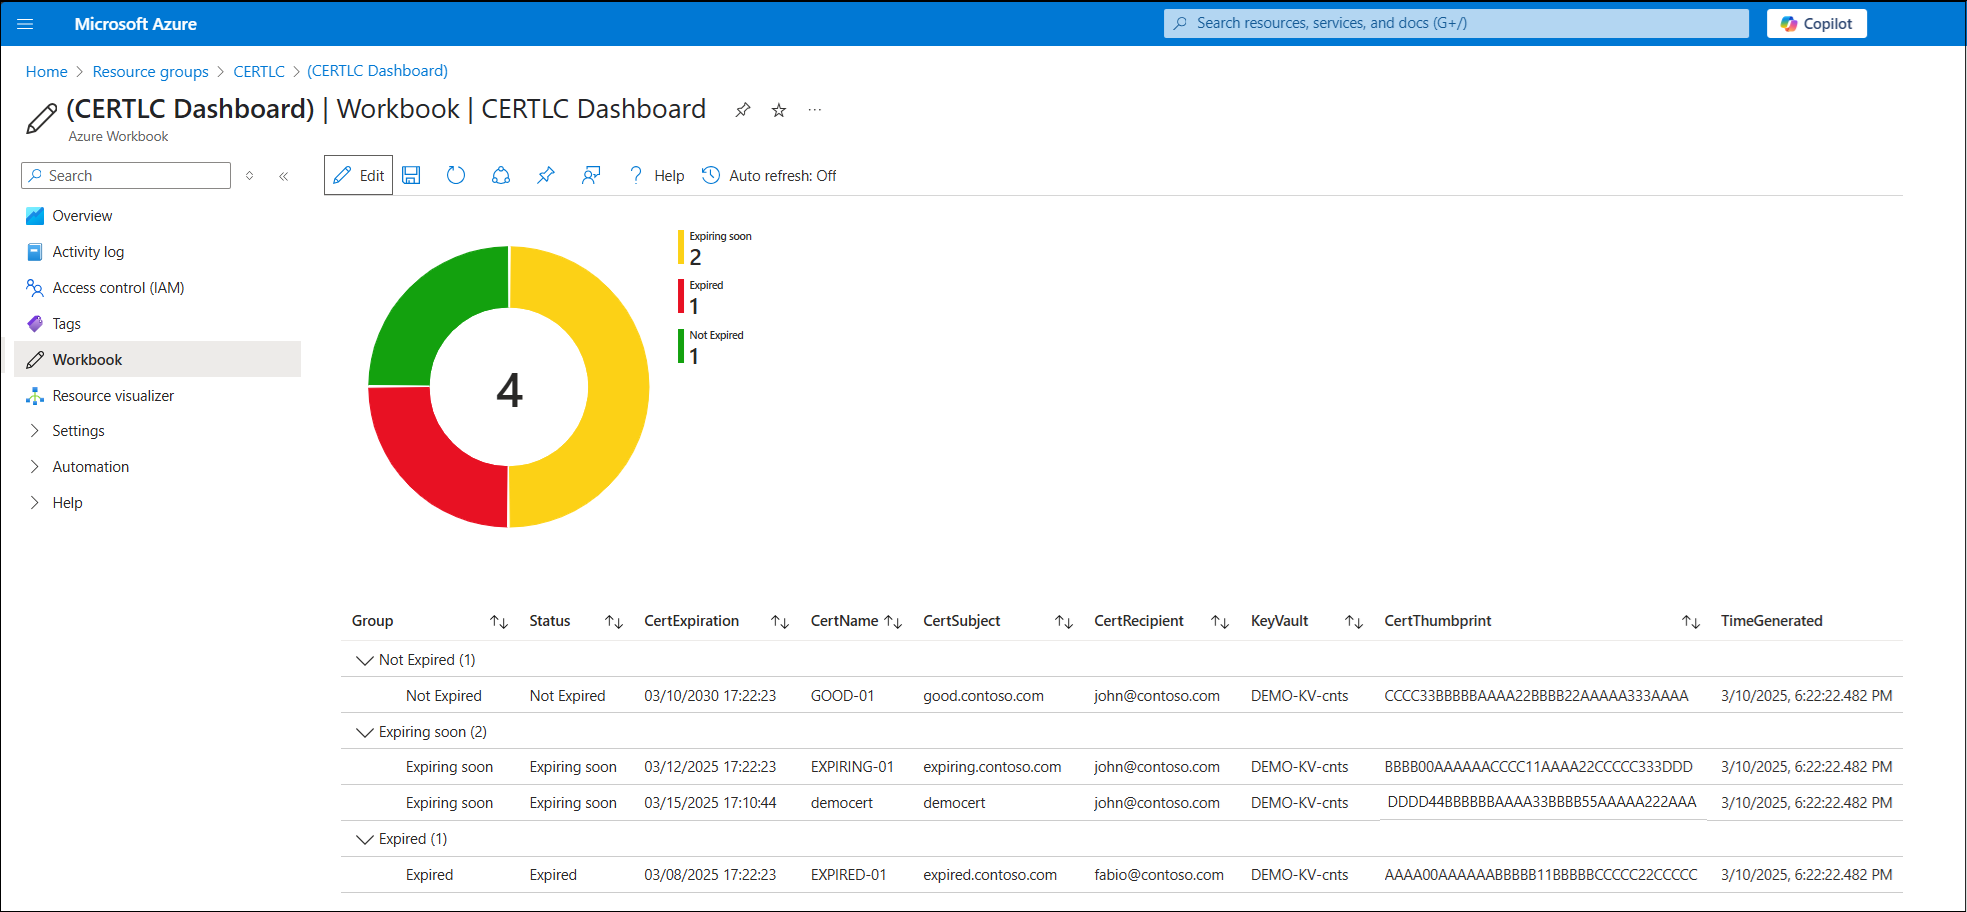
Log Analytics çalışma alanı: Sertifika durumları hakkındaki verileri toplar ve depolar. Süresi dolan sertifikaları, süresi yakında dolan sertifikaları ve geçerli sertifikaları tanımlar.
Azure çalışma kitabı: Log Analytics çalışma alanından verileri alır ve pasta grafikler ve ayrıntılı tablolar gibi görsel temsiller içeren bir kontrol panelinde sunar. Sertifikaları Süresi Dolmadı (yeşil), Yakında Doluyor (sarı) ve Süresi Doldu (kırmızı) olarak kategorilere ayırır.
Aşağıdaki bileşenler çalışma kitabındaki sertifika bilgilerini alır ve sunar:
Veri toplama runbook'u yürütme: Runbook, Karma Çalışan bağlamı gerektirmeden doğrudan Azure'dan çalıştırılır. Runbook, anahtar kasasından sertifika verilerini alır ve Log Analytics çalışma alanında tanımlanan özel bir tabloya gönderir. Runbook zamanlanmış bir tempoda çalışır.
Çalışma kitabı görselleştirmesi: Çalışma kitabı özel tablodaki verileri sorgular ve hem pasta grafikte hem de ayrıntılı tabloda görüntüler. Sertifikaları süre sonu durumlarına göre vurgular.
Çözümünüz, bu ek bileşenleri tümleştirerek sertifika yaşam döngüsü yönetimine daha kapsamlı bir yaklaşım oluşturur.
Alternatifler
Bu çözüm, sertifika yenileme işlemini yönetmek için bir Otomasyon hesabı kullanır. Karma Runbook Worker'ı, şirket içi veya diğer bulutlardaki bir CA ile tümleştirme esnekliği sağlamak için kullanır.
Alternatif bir yaklaşım da Azure Logic Apps kullanmaktır. İki yaklaşım arasındaki temel fark, Otomasyon hesabının bir PaaS çözümü ve Logic Apps'in bir hizmet olarak yazılım (SaaS) çözümü olmasıdır.
Logic Apps tam olarak yönetilen bir hizmet olduğundan temel altyapıyı yönetmeniz gerekmez. Ayrıca dış bağlayıcılarla tümleştirebilir. Bu özellik, Microsoft Teams veya Microsoft 365 ile etkileşim gibi bildirim seçenekleri aralığını genişletir.
Logic Apps, Hibrit Çalışma Kitapçığı Çalışanı'na benzer bir özelliğe sahip olmadığından CA ile entegre olma esnekliği daha düşüktür, bu nedenle otomasyon hesabı tercih edilen yaklaşımdır.
Senaryo ayrıntıları
Her kuruluş sertifika yaşam döngüsünün güvenli ve verimli bir şekilde yönetilmesini gerektirir. Süre dolmadan önce sertifikanın güncelleştirilememesi hizmet kesintilerine neden olabilir ve işletme için önemli maliyetler doğurabilir.
Kuruluşlar genellikle sertifika yaşam döngüsünden sorumlu birden çok ekibi içeren karmaşık BT altyapıları çalıştırır. Sertifika yenileme işleminin el ile yapısı genellikle hatalara neden olur ve değerli zaman tüketir.
Bu çözüm, Microsoft Sertifika Hizmeti tarafından verilen sertifika yenilemeyi otomatikleştirerek bu zorlukları giderir. Hizmet, web sunucuları ve SQL sunucuları gibi çeşitli sunucu uygulamaları ve şifreleme, reddedilmeme, imzalama amaçları ve Key Vault'ta zamanında güncelleştirmelerin ve güvenli sertifika depolamanın sağlanması için yaygın olarak kullanılır. Hizmetin Azure sunucuları ve şirket içi sunucularla uyumluluğu esnek dağıtımı destekler.
Kapsam ve PKI varsayımları
Bu makalede, kurumsal CA'nın zaten vermiş olduğu sertifikaların otomatik yenilenmesine, alınmasına ve dağıtılmasına odaklanılır. Mimari, güvenilir bir PKI'nın zaten mevcut olduğunu ve kök ile ara CA sertifikalarının kuruluş onaylı güven yönetimi süreçleri aracılığıyla bu sertifikaları kullanan sistemlere dağıtıldığını varsayar.
PKI tasarımı, CA hiyerarşi tanımı, güven çıpası dağıtımı ve CA geçiş yordamları bu makalenin kapsamı dışındadır. Kuruluşunuzun PKI yönetişim çerçevesi aracılığıyla bu etkinlikleri ele alın. Daha fazla bilgi için bkz. Güven dağıtımında dikkat edilmesi gerekenler.
Olası kullanım örnekleri
Bu çözüm, aşağıdakiler gibi çeşitli sektörlerdeki kuruluşlara yöneliktir:
Sunucu sertifikası oluşturma için Microsoft Sertifika Hizmeti'ni kullanın.
İş kaybı ve hizmet düzeyi sözleşmesi (SLA) ihlallerini önlemeye yardımcı olan işlemleri hızlandırmak ve hataları en aza indirmek için sertifika yenileme işleminde otomasyon gerektir.
Key Vault gibi depolarda güvenli sertifika depolama gerektirir.
Bu mimari, iş yükü landing zone aboneliklerinde temel bir dağıtım yaklaşımı işlevi görür.
Not
Aynı yaşam döngüsü desenini Key Vault ile tümleşen Azure App Service, Azure Application Gateway ve Kubernetes iş yüklerine genişletebilirsiniz.
Dikkat edilmesi gereken noktalar
Bu önemli noktalar, bir iş yükünün kalitesini artırmak için kullanabileceğiniz bir dizi yol gösteren ilke kümesi olan Azure Well-Architected Framework'ün yapı taşlarını uygular. Daha fazla bilgi için bkz. Well-Architected Framework.
Güvenlik
Güvenlik, kasıtlı saldırılara ve değerli verilerinizin ve sistemlerinizin kötüye kullanımına karşı güvence sağlar. Daha fazla bilgi için bkz. Güvenlik için tasarım gözden geçirme denetim listesi.
Key Vault, sertifikaları Azure rol tabanlı erişim denetimi (Azure RBAC) tarafından korunan şifrelenmiş gizli diziler olarak güvenli bir şekilde depolar.
Tip
NIS2 veya kamu sektörü düzenlemeleri gibi katı uyumluluk gereksinimleri olan ortamlarda, bu makalede açıklanan sertifika yenileme iş akışını tutmanız gerekiyorsa anahtar koruması için Azure Key Vault Yönetilen HSM'yi değerlendirmeyi göz önünde bulundurun.
Sertifika yenileme işlemi boyunca aşağıdaki bileşenler kimlikleri kullanır:
VM'nin hesabı altında çalışan Hybrid Runbook Çalışanı'nın sistem hesabı
VM ile ilişkili yönetilen kimliği kullanan Key Vault uzantısı
Otomasyon hesabı, kendisine atanan yönetilen kimliği kullanır
Sertifika yenileme işleminde yer alan tüm kimliklerde minimum ayrıcalık katı bir şekilde yerine getirilir.
Hybrid Runbook Worker sunucusunun sistem hesabının, yeni sertifikalar oluşturan bir veya daha fazla sertifika şablonuna sertifikaları kaydettirme hakkı olmalıdır.
Sertifikaları içeren key vault'ta, Otomasyon hesabı kimliğinin Key Vault Certificate Officer rolüne sahip olması gerekir. Ayrıca, sertifika erişimi gerektiren sunucuların Key Vault sertifika deposunda Get ve List izinleri olmalıdır.
Depolama hesabı kuyruğunda Otomasyon hesabı kimliğinin Storage Queue Data Contributor, Reader and Data Accessve Reader rollerine sahip olması gerekir.
Key Vault uzantısının bir Azure VM'ye dağıtıldığı senaryolarda, kimlik doğrulaması VM'nin yönetilen kimliği aracılığıyla gerçekleşir. Ancak uzantı Azure Arc özellikli bir sunucuya dağıtıldığında, hizmet sorumlusu kimlik doğrulamasını işler. Sertifikayı depolayan Key Vault'ta, hem yönetilen kimlik hem de hizmet ilkesi için Key Vault sır kullanıcı rolünü atamanız gerekir. Sertifika anahtar kasasında gizli olarak depolandığından gizli rol kullanmanız gerekir.
Trust dağıtımıyla ilgili dikkat edilmesi gerekenler
Sertifika yenileme otomasyonu, sertifika yaşam döngüsü yönetiminin yalnızca bir yönüdür. Yenilenen bir sertifika, yalnızca onu kullanan sistemler veren CA zincirine zaten güveniyorsa güvenilir sayılır. Şu süreçleri tanımlayın:
Kök ve ara CA genel sertifikalarını tüm tüketen sistemlere dağıt. CA özel anahtarlarının korunması PKI'nın sorumluluğundadır ve bu yenileme iş akışının bir parçası değildir.
CA hiyerarşisi değiştiğinde güven ilişkilerini doğrulayın.
Kök ve ara CA yenilemesini, uç varlık sertifikası yenilemesinden bağımsız olarak planlayın. Herhangi bir bağımlı sertifika değişikliğinden önce yeni güven kökünü mevcut olanla birlikte dağıtın ve önceki kökü yalnızca yeni zinciri doğruladıktan sonra devre dışı bırakın.
Sertifikaları kullanan işletim sistemleri, platformlar ve uygulama çalışma zamanları için güven deposu gereksinimlerini doğrulayın. Teslim mekanizmaları bu ortamlar arasında farklılık gösterir, bu nedenle her biri için ürün belgelerini izleyin.
Güven deposu mekanizmaları ve kısıtlamaları platformlar arasında önemli ölçüde farklılık gösterir ve bazı Azure hizmetleri özel güven köklerini desteklemez. Sertifikaları kullanan her ortamın ürün belgelerine bakın, örneğin:
- Windows güvenilen kök yapılandırması
- Microsoft Intune güvenilen sertifika profilleri
- Azure Linux'ta sertifika yükleme
- AKS'de özel sertifika yetkilileri
- App Service Ortamı sertifikaları
- Application Gateway arka uç kimlik doğrulama sertifikaları
Bu etkinlikleri, bu makalede açıklanan yenileme iş akışı yerine kuruluşunuzun PKI idare çerçevesinin ve şifreleme ve anahtar yönetimi stratejinizin bir parçası olarak yönetin.
Maliyet İyileştirme
Maliyet İyileştirme, gereksiz giderleri azaltmanın ve operasyonel verimlilikleri iyileştirmenin yollarına odaklanır. Daha fazla bilgi için bkz. Maliyet İyileştirme için Tasarım İnceleme Denetim Listesi.
Bu çözüm, maliyeti iyileştirmek için kullandıkça öde çerçevesi altında çalışan Azure PaaS çözümlerini kullanır. Giderler, yenileme gerektiren sertifika sayısına ve Key Vault uzantısıyla donatılmış sunucu sayısına bağlıdır ve bu da düşük ek yüke neden olur.
Key Vault uzantısı ve Hibrit Runbook Çalışanı'ndan kaynaklanan giderler, kurulum tercihleriniz ve yoklama aralıklarınıza bağlıdır. Event Grid maliyeti, Key Vault'un oluşturduğu olay hacmine karşılık gelir. Otomasyon hesabının maliyeti, kullandığınız runbook sayısıyla ilişkilidir.
Key Vault'un maliyeti Standart veya Premium SKU'lar, depolanan sertifikaların miktarı ve sertifikalarda gerçekleştirilen işlemlerin sıklığı gibi çeşitli faktörlere bağlıdır.
Key Vault yapılandırmasıyla ilgili dikkat edilmesi gereken benzer noktalar depolama hesabı için de geçerlidir. Bu senaryoda, depolama hesabı için yerel olarak yedekli depolama çoğaltması olan standart bir SKU yeterlidir. Genellikle depolama hesabı kuyruğunun maliyeti en düşük düzeydedir.
Bu çözümü uygulamanın maliyetini tahmin etmek için Azure fiyatlandırma hesaplayıcısındaki bu önceden yapılandırılmış tahmini kullanın. Değerleri sertifika hacminize ve işletim gereksinimlerinize uyacak şekilde ayarlayın.
Operasyonel Mükemmellik
Operasyonel Mükemmellik, bir uygulamayı dağıtan ve üretimde çalışır durumda tutan operasyon süreçlerini kapsar. Daha fazla bilgi için bkz. Operasyonel Mükemmellik için Tasarım Gözden Geçirme Denetim Listesi.
Otomatik sertifika yenileme yordamı, anahtar kasasındaki tüm sertifikalara standartlaştırılmış işlemler uygulayarak sertifikaları güvenli bir şekilde depolar.
Event Grid ile tümleştirme, Microsoft Teams veya Microsoft 365'e bildirimde bulunma ve yenileme sürecini kolaylaştırma gibi ek eylemleri tetikler. Bu tümleştirme, sertifika yenileme süresini önemli ölçüde azaltır ve iş kesintilerine ve SLA ihlallerine yol açabilecek hata olasılığını azaltır.
Azure İzleyici, Microsoft Sentinel, Microsoft Security Copilot ve Bulut için Microsoft Defender ile tümleştirme, sertifika yenileme işleminin sürekli izlenmesini kolaylaştırır. Anomali algılamayı destekler ve güçlü güvenlik önlemlerinin korunmasını sağlar. Bulut için Defender, doğrudan sertifika yenileme olay işleme yerine öncelikle duruş yönetimi ve uyarı bağıntısıyla katkıda bulunur.
Bu senaryoyu dağıtın
Bu makalede açıklanan ortamı dağıtmak için aşağıdaki düğmeyi seçin. Dağıtımın tamamlanması yaklaşık iki dakika sürer ve bir anahtar kasası, iki abonelikle yapılandırılmış bir Event Grid sistem başlığı, CERTLC kuyruğunu içeren bir depolama hesabı ve Event Grid'e bağlı runbook ve webhook içeren bir Otomasyon hesabı oluşturur.

Dağıtım için ihtiyacınız olan parametreler hakkında daha fazla bilgi için kod örneği portalına bakın.
Önemli
Otomatik sertifika yenileme iş akışının tamamını göstermek için tam bir laboratuvar ortamı dağıtabilirsiniz. Aşağıdaki kaynakları dağıtmak için kod örneğini kullanın:
Active Directory Domain Services (AD DS) etki alanı denetleyicisi VM'sinde.
sertifikaları yenilemek için, etki alanına katılmış bir CA VM içinde Active Directory Sertifika Hizmetleri (AD CS), WebServerShort şablonuyla yapılandırılmıştır.
E-posta bildirimleri göndermek için CA ile aynı VM'ye yüklenmiş bir Windows Basit Posta Aktarım Protokolü (SMTP) sunucusu . MailViewer, gönderilen e-posta bildirimlerini doğrulamak için de yüklenir.
Yenilenen sertifikaları Key Vault uzantısından almak için etki alanı denetleyicisi VM'sine yüklenen Key Vault uzantısı.
Katkıda Bulunanlar
Microsoft bu makaleyi korur. Bu makaleyi aşağıdaki katkıda bulunanlar yazdı.
Asıl yazarlar:
- Fabio Masciotra | Üst Düzey Bulut Çözümü Mimarı
- Angelo Mazzucchi | Baş Danışman
Gizli LinkedIn profillerini görmek için LinkedIn adresinde oturum açın.