Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Azure Cloud Shell'i bir sanal ağa (VNet) dağıtmak için hızlı başlangıç şablonlarını çalıştırmadan önce tamamlamanız gereken birkaç önkoşul vardır. Abonelikte Sahip rolü atamanız olmalıdır. Rolleri görüntülemek ve atamak için bkz. Bir Azure aboneliğinin sahiplerini listeleme.
Bu makalede, Cloud Shell'i bir sanal ağda yapılandırma ve dağıtma adımlarında size yol gösterilir:
- Kaynak sağlayıcılarını kaydedin.
- Gerekli bilgileri toplayın.
- Azure Cloud Shell - VNet Azure Resource Manager şablonunu (ARM şablonu) kullanarak sanal ağları oluşturun.
- Azure Cloud Shell - VNet depolama ARM şablonunu kullanarak sanal ağ depolama hesabı oluşturun.
- Cloud Shell'i bir sanal ağda yapılandırın ve kullanın.
1. Kaynak sağlayıcılarını kaydetme
Cloud Shell'in belirli Azure kaynaklarına erişmesi gerekir. Bu erişimi kaynak sağlayıcıları aracılığıyla kullanılabilir hale getirirsiniz. Aşağıdaki kaynak sağlayıcılarının aboneliğinize kayıtlı olması gerekir:
- Microsoft.CloudShell
- Microsoft.ContainerInstance
- Microsoft.Relay
Kiracınızın ne zaman oluşturulduğuna bağlı olarak, bu sağlayıcılardan bazıları zaten kaydedilmiş olabilir.
Tüm kaynak sağlayıcılarını ve aboneliğinizin kayıt durumunu görmek için:
- Azure Portal’ında oturum açın.
- Azure portal menüsünde Abonelikler için arama yapın. Kullanılabilir seçeneklerden bunu seçin.
- Görüntülemek istediğiniz aboneliği seçin.
- Sol menüdeki Ayarlar'ın altında Kaynak sağlayıcıları'nı seçin.
- Kaynak sağlayıcısını aramak için arama kutusuna yazın
cloudshell. - Sağlayıcı listesinden Microsoft.CloudShell kaynak sağlayıcısını seçin.
- Durumu kayıtsız durumundan kayıtlı durumuna değiştirmek için Kaydol'u seçin.
- Microsoft.ContainerInstance ve Microsoft.Relay kaynak sağlayıcıları için önceki adımları yineleyin.

2. Gerekli bilgileri toplayın
Cloud Shell'i etkinleştirmeden önce birkaç bilgi toplamanız gerekir.
Gerekli bilgileri toplamak ve gerekli kaynakları oluşturmak için varsayılan Cloud Shell örneğini kullanabilirsiniz. Cloud Shell sanal ağ dağıtımı için ayrılmış kaynaklar oluşturmanız gerekir. Tüm kaynakların aynı Azure bölgesinde ve aynı kaynak grubunda olması gerekir. Sanal ağda Cloud Shell için desteklenen bölgelerden bir bölge seçin.
Şu değerleri doldurun:
- Abonelik: Cloud Shell sanal ağ dağıtımı için kaynak grubunu içeren aboneliğinizin adı.
- Kaynak Grubu: Cloud Shell sanal ağ dağıtımı için kaynak grubunun adı.
- Bölge: Kaynak grubunun konumu.
- Sanal Ağ: Cloud Shell sanal ağının adı.
-
Alt Ağ Adresi aralıkları - Bu dağıtım üç alt ağ oluşturur. Her alt ağ için adres aralıklarınızı planlamanız gerekir.
- Kapsayıcı alt ağı - Kullanmayı beklediğiniz eşzamanlı oturum sayısını desteklemek için yeterli IP adresine ihtiyacınız vardır.
- Geçiş Alt Ağı - Geçiş alt ağı için en az bir IP adresine ihtiyacınız vardır.
- Depolama Alt Ağı Adı - Kullanmayı beklediğiniz eşzamanlı oturum sayısını desteklemek için yeterli IP adresine ihtiyacınız vardır.
- Azure Container Instance OID: Kaynak grubunuzun Azure kapsayıcı örneğinin kimliği.
- Azure Relay ad alanı: Şablonun oluşturduğu Azure Relay kaynağına atamak istediğiniz ad.
Kaynak grubu oluştur
Kaynak grubunu Oluşturmak için Azure portalını, Azure CLI'yı veya Azure PowerShell'i kullanabilirsiniz. Daha fazla bilgi için aşağıdaki makaleleri inceleyin:
- Azure portalı kullanarak Azure kaynak gruplarını yönetme
- Azure CLI kullanarak Azure kaynak gruplarını yönetme
- Azure PowerShell kullanarak Azure kaynak gruplarını yönetme
Sanal ağ oluşturma
Azure portalını, Azure CLI'yı veya Azure PowerShell'i kullanarak sanal ağı oluşturabilirsiniz. Daha fazla bilgi için aşağıdaki makaleleri inceleyin:
- Sanal ağ oluşturmak için Azure portalını kullanın
- Sanal ağ oluşturmak için Azure PowerShell kullanma
- Sanal ağ oluşturmak için Azure CLI kullanma
Not:
Cloud Shell alt ağı için kapsayıcı alt ağ adresi ön ekini ayarlarken, eşzamanlı olarak çalıştırmanız gereken Cloud Shell oturumlarının sayısını göz önünde bulundurmanız önemlidir. Cloud Shell oturumlarının sayısı kapsayıcı alt ağındaki kullanılabilir IP adreslerini aşarsa, bu oturumların kullanıcıları Cloud Shell'e bağlanamaz. kapsayıcı alt ağ aralığını özel gereksinimlerinize uyacak şekilde artırın. Daha fazla bilgi için Sanal ağ alt ağı ekleme, değiştirme veya silme başlıklı makalenin "Alt ağ ayarlarını değiştirme" bölümüne bakın.
Azure kapsayıcı örneği kimliğini alma
Azure kapsayıcı örneği kimliği her kiracı için benzersiz bir değerdir. Cloud Shell için bir sanal ağ yapılandırmak üzere hızlı başlangıç şablonlarında bu tanımlayıcıyı kullanırsınız. Komut satırından kimliği almak için bkz. Azure Container Instance ID’sini almanın alternatif yolu.
Azure Portal’ında oturum açın. Giriş sayfasında Microsoft Entra ID'yi seçin. Simge görüntülenmiyorsa üstteki arama çubuğuna
Microsoft Entra IDyazın.Soldaki menüde Genel Bakış'ı seçin. Ardından arama çubuğuna
azure container instance servicegirin.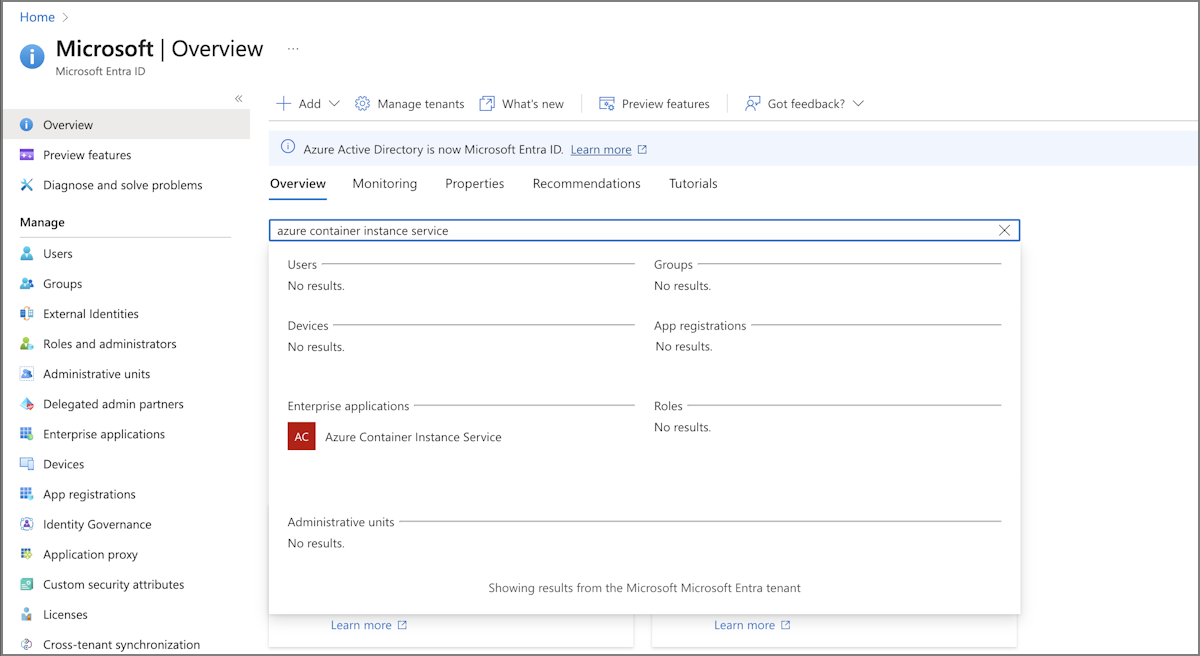
Sonuçlarda, Kurumsal uygulamalar altında Azure Container Instance Service'i seçin.
Azure Container Instance Service için Genel Bakış sayfasında, Özellikler altında listelenen Nesne Kimliği değerini bulun.
Bu kimliği sanal ağ için hızlı başlangıç şablonunda kullanırsınız.


3. ARM şablonunu kullanarak gerekli ağ kaynaklarını oluşturun
Sanal ağda Cloud Shell kaynakları oluşturmak için Azure Cloud Shell - VNet adlı ARM şablonunu kullanın. Şablon, daha önce oluşturduğunuz sanal ağın altında üç alt ağ oluşturur. Alt ağların sağlanan adlarını değiştirmeyi veya varsayılanları kullanmayı seçebilirsiniz.
Not:
Azure Container Instances (ACI) ağ profilleri kullanım dışıdır. 2026'nın ortasında, Cloud Shell'i bir sanal ağa dağıtmak için ağ profilleri gerekmeyecek. Mevcut kullanıcılar, sanal ağ yapılandırmasını ve kapsayıcı alt ağını onaylamak için Cloud Shell'de tek seferlik kılavuzlu bir deneyim görebilir. Ek müşteri eylemi gerekmez.
Sanal ağ ve alt ağlar geçerli IP adresi atamaları gerektirir. Aşağıdaki kaynakları desteklemek için yeterli adrese ihtiyacınız vardır:
- Geçiş alt ağı için en az bir IP adresi
- Kullanmayı beklediğiniz eşzamanlı oturum sayısını desteklemek için kapsayıcı alt ağında yeterli IP adresi olmalıdır
ARM şablonu, yeni kaynaklar için adlandırma bilgileriyle birlikte daha önce oluşturduğunuz kaynaklar hakkında belirli bilgiler gerektirir. Bu bilgiler, formdaki önceden doldurulmuş bilgilerle birlikte doldurulur.
Şablon için ihtiyacınız olan bilgiler şunlardır:
- Abonelik: Cloud Shell sanal ağının kaynak grubunu içeren aboneliğinizin adı.
- Kaynak Grubu: Var olan veya yeni oluşturulan bir kaynak grubunun adı.
- Bölge: Kaynak grubunun konumu.
- Sanal Ağ: Cloud Shell sanal ağının adı.
- Ağ Güvenlik Grubu: Şablonun oluşturduğu ağ güvenlik grubuna (NSG) atamak istediğiniz ad.
- Azure Container Instance OID: Kaynak grubunuz için Azure kapsayıcı örneğinin kimliği.
Formu aşağıdaki bilgilerle doldurun:
| Proje ayrıntıları | Değer |
|---|---|
| Abonelik | Varsayılan olarak geçerli abonelik bağlamını kullanır. Bu makaledeki örnekte Contoso kullanılır. |
| Kaynak grubu | Önkoşul bilgilerinden kaynak grubunun adını girin. Bu makaledeki örnekte rg-cloudshell-eastus kullanılır. |
| Bulut sunucusu ayrıntıları | Değer |
|---|---|
| Bölge | Varsayılan bölgenizle doldurulur. Bu makaledeki örnekte East US kullanılır. |
| Mevcut Sanal Ağ Adı | Topladığınız önkoşul bilgilerinden değeri girin. Bu makaledeki örnekte vnet-cloudshell-eastus kullanılır. |
| Relay Ad Alanı Adı | Şablonun oluşturduğu Relay kaynağına atamak istediğiniz bir ad oluşturun. Bu makaledeki örnekte arn-cloudshell-eastus kullanılır. |
| Nsg Adı | NSG'nin adını girin. Dağıtım bu NSG'yi oluşturur ve buna bir erişim kuralı atar. |
| Azure Container Instance OID | Topladığınız önkoşul bilgileri içindeki değeri girin. Bu makaledeki örnekte aaaaaaaa-0000-1111-2222-bbbbbbbbbbbb kullanılır. |
| Kapsayıcı Alt Ağı Adı | Varsayılan olarak cloudshellsubnet. Kapsayıcınız için alt ağın adını girin. |
| Kapsayıcı Alt Ağ Adresi Ön Eki | Bu makaledeki örnekte, Cloud Shell örnekleri için 254 IP adresi sağlayan 10.0.1.0/24 kullanılır. |
| Relay Alt Ağı Adı | Varsayılan olarak relaysubnet kullanılır. Aktarıcınızı içeren alt ağın adını girin. |
| Röle Alt Ağ Adresi Ön Eki |
10.0.2.0/24, bu makaledeki örnekte kullanılır. |
| Depolama Alt Ağı Adı | Varsayılan olarak storagesubnet kullanılır. Depolama alanınızı içeren alt ağın adını girin. |
| Depolama Alt Ağı Adres Ön Eki | Bu makaledeki örnekte 10.0.3.0/24 kullanılır. |
| Özel Uç Nokta Adı |
cloudshellRelayEndpoint varsayılandır. Kapsayıcınızı içeren alt ağın adını girin. |
| Etiket Adı | Varsayılan olarak {"Environment":"cloudshell"} olur. Değişmeden bırakın veya daha fazla etiket ekleyin. |
| Konum |
[resourceGroup().location] olarak varsayılır. Değişmeden bırakın. |
Form tamamlandıktan sonra Gözden Geçir + Oluştur'u seçin ve ağ ARM şablonunu aboneliğinize dağıtın.
4. ARM şablonunu kullanarak sanal ağ depolama alanı oluşturun
Sanal ağda Cloud Shell kaynakları oluşturmak için Azure Cloud Shell - VNet depolama adlı ARM şablonunu kullanın. Şablon, depolama hesabını oluşturur ve onu özel sanal ağa atar.
ARM şablonu, yeni kaynaklar için adlandırma bilgileriyle birlikte daha önce oluşturduğunuz kaynaklar hakkında belirli bilgiler gerektirir.
Şablon için ihtiyacınız olan bilgiler şunlardır:
- Abonelik: Cloud Shell sanal ağı için kaynak grubunu içeren aboneliğin adı.
- Kaynak Grubu: Var olan veya yeni oluşturulan bir kaynak grubunun adı.
- Bölge: Kaynak grubunun konumu.
- Mevcut sanal ağ adı: Daha önce oluşturduğunuz sanal ağın adı.
- Mevcut Depolama Alt Ağı Adı: Ağ hızlı başlangıç şablonunu kullanarak oluşturduğunuz depolama alt ağının adı.
- Mevcut Kapsayıcı Alt Ağı Adı: Ağ hızlı başlangıç şablonunu kullanarak oluşturduğunuz kapsayıcı alt ağının adı.
Formu aşağıdaki bilgilerle doldurun:
| Proje ayrıntıları | Değer |
|---|---|
| Abonelik | Varsayılan olarak geçerli abonelik bağlamını kullanır. Bu makaledeki örnekte Contoso kullanılır. |
| Kaynak grubu | Önkoşul bilgilerinden kaynak grubunun adını girin. Bu makaledeki örnekte rg-cloudshell-eastus kullanılır. |
| Bulut sunucusu ayrıntıları | Değer |
|---|---|
| Bölge | Varsayılan bölgenizle önceden doldurulmuş. Bu makaledeki örnekte East US kullanılır. |
| Mevcut Sanal Ağ Adı | Bu makaledeki örnekte vnet-cloudshell-eastus kullanılır. |
| Mevcut Depolama Alt Ağı Adı | Ağ şablonunun oluşturduğu kaynağın adını girin. |
| Mevcut Kapsayıcı Alt Ağı Adı | Ağ şablonunun oluşturduğu kaynağın adını girin. |
| Depolama Hesabı Adı | Yeni depolama hesabı için bir ad oluşturun.myvnetstorage1138, bu makaledeki örnekte kullanılır. |
| Dosya Paylaşımı Adı | Varsayılan olarak acsshare olur. Oluşturmak istediğiniz dosya paylaşımının adını girin. |
| Kaynak Etiketleri | Varsayılan olarak {"Environment":"cloudshell"} kullanılır. Olduğu gibi bırakın veya daha fazla etiket ekleyin. |
| Konum | Varsayılan değer [resourceGroup().location]. Değişmeden bırakın. |
Form tamamlandıktan sonra Gözden Geçir + Oluştur'u seçin ve ağ ARM şablonunu aboneliğinize dağıtın.
5. Cloud Shell'i sanal ağ kullanacak şekilde yapılandırma
Özel Cloud Shell örneğinizi dağıttığınızda, her Cloud Shell kullanıcısının yapılandırmasını yeni özel örneği kullanacak şekilde değiştirmesi gerekir.
Özel örneği dağıtmadan önce varsayılan Cloud Shell örneğini kullandıysanız kullanıcı ayarlarınızı sıfırlamanız gerekir:
Cloud Shell'i açın.
Menü çubuğundan Cloud Shell ayarları'nı seçin.
Kullanıcı ayarlarını sıfırla'yı seçin ve ardından Sıfırla'yı seçin. Kullanıcı ayarlarının sıfırlanması, ilk kullanım deneyimini tetikler.
Tercih ettiğiniz kabuk deneyimini seçin (Bash veya PowerShell).
Başlarken iletişim kutusunda:
- Depolama hesabını bağla seçin.
- Depolama hesabı aboneliği açılan listesinden aboneliğinizi seçin.
- Mevcut bir özel sanal ağ kullan onay kutusunu seçin.
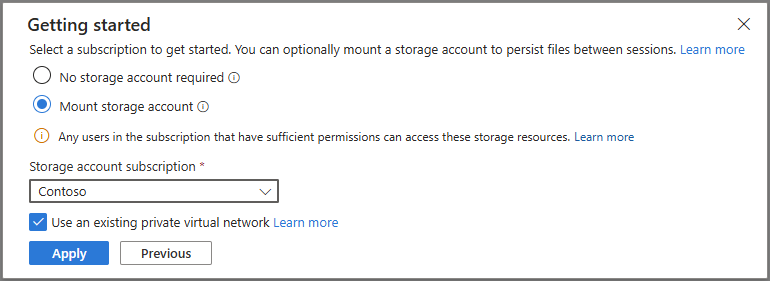
Devam etmek için Uygula’yı seçin.
Sanal ağ yapılandırmasını seç iletişim kutusunda, bu dağıtım için oluşturduğunuz kaynakları seçin.
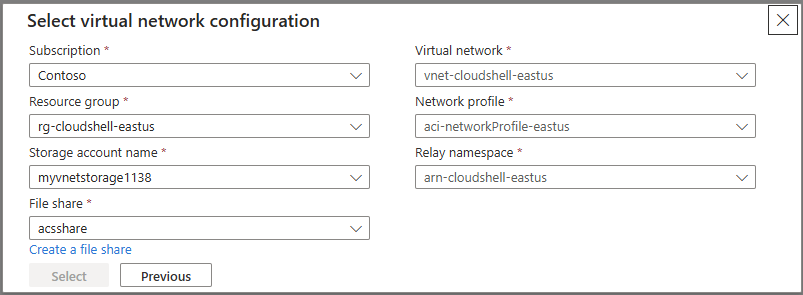
Devam etmek için Seç’e tıklayın.


Azure Container Instance Id'yi edinmenin alternatif yolu
Azure PowerShell yüklüyse Aşağıdaki komutu kullanarak Azure Container Instance Id değerini alabilirsiniz.
(Get-AzADServicePrincipal -DisplayNameBeginsWith 'Azure Container Instance').Id
d5f227bb-ffa6-4463-a696-7234626df63f
Azure CLI yüklüyse, Azure Container Instance Kimliğini almak için aşağıdaki komutu kullanabilirsiniz.
az ad sp list --display-name 'Azure Container Instance' --query "[].id"
[
  "d5f227bb-ffa6-4463-a696-7234626df63f"
]
Sonraki adımlar
Yeni özel Cloud Shell örneğini kullanması gereken her kullanıcı için Cloud Shell yapılandırma adımlarını tamamlamanız gerekir. Alternatif olarak, Cloud Shell örneğinizi birden çok kullanıcının aynı depolama kaynaklarını kullanmasına izin verecek şekilde yapılandırabilirsiniz. Daha fazla bilgi için bkz. Birden çok kullanıcının tek bir depolama hesabı ve dosya paylaşımını kullanmasına izin verme.
Gelişmiş güvenlik için depolama hesabınızı özel uç nokta kullanacak şekilde yapılandırabilirsiniz. Daha fazla bilgi için bkz. Azure özel uç noktası kullanarak depolama hesabına bağlanma.