Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Important
Bu özellik Genel Önizleme aşamasındadır. Hesap yöneticileri bu özelliğe erişimi hesap konsolu Önizlemeler sayfasından yönetebilir. Bkz. Hesap düzeyinde önizlemeleri yönetme.
Note
Özel ağ geçidi için Premium plan gereklidir. Özel ağ geçidi için faturalandırma 1 Aralık 2026 veya sonrasında başlayacaktır. Ayrıca bakınız: Özel ağ geçidi için faturalama.
Özel ağ geçidi, Azure Databricks sunucusuz hesaplama sistemini VNet'inizdeki bir veya daha fazla kaynağa, tek bir yönetilen bir gateway üzerinden bağlar.
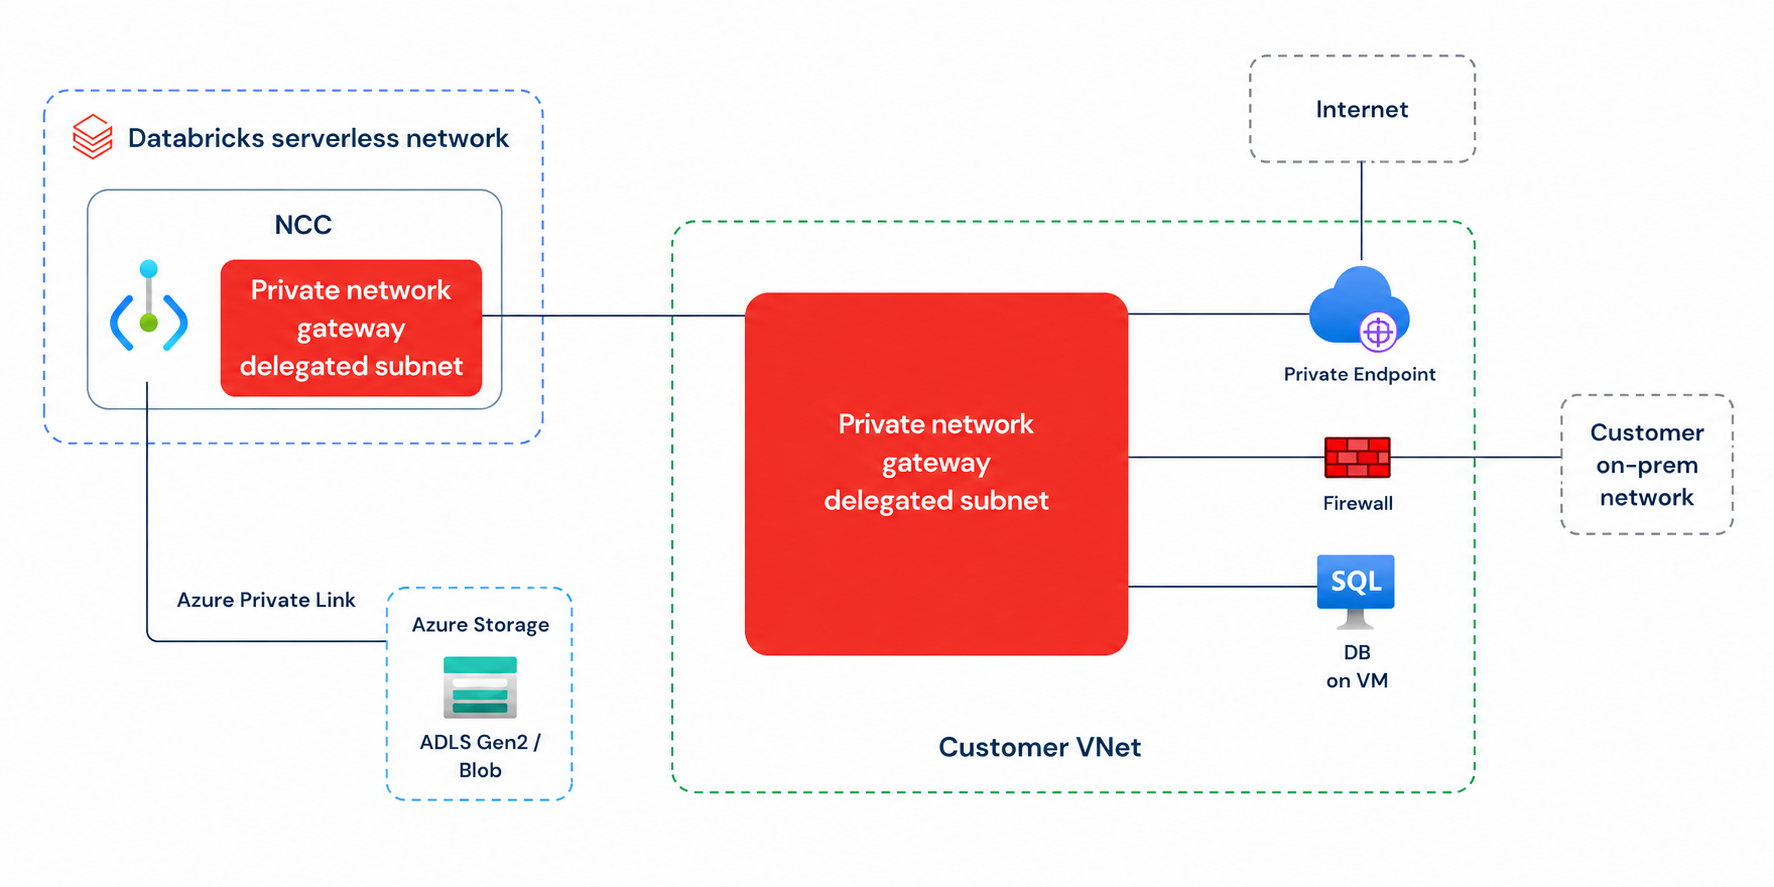
VNet'inizdeki bir alt net'i Azure Databricks'e devrettiğinizde, sunucusuz ortamınız, ExpressRoute veya VPN üzerinden VNet'inize geçişli olarak bağlı ağlar gibi alt netin ulaşabildiği kaynaklara ulaşabilir.
Databricks, özel ağ geçidine ayrılmış yeni bir alt ağ oluşturmayı ve bunu Azure Databricks'e devretmeyi önerir. Alt ağın gateway üzerinden ulaşmayı planladığınız tüm kaynak hedeflerine aşağı akış bağlantısı olduğundan emin olun.
Özel ağ geçidi, Özel Bağlantı'i yerine yerine koymak yerine tamamlayıcıdır:
- Belirli bir bulut tarafından yönetilen kaynağa, örneğin nesne depolamaya doğrudan, özel bağlantı için Özel Bağlantı özel uç nokta kuralı kullanın.
- VNet'inizdeki veya bağlı ağdaki kaynaklara ulaşmak için özel ağ geçidi kullanın, ya da sunucusuz çıkışı kendi güvenlik duvarınız veya özel çıkış yolunuz üzerinden yönlendirin.
Özel ağ geçidi kurmak için bkz. Özel ağ geçidi yapılandır.
Overview
Özel ağ ağ geçidi, tek bir kurulumla birkaç sunucusuz bağlantı ihtiyacını karşılar:
- Kaynak başına işe alım olmadan geniş bağlantı. VNet'inizde veya yerel sistemlerde bağlı bir ExpressRoute veya VPN üzerinden birçok kaynağa, her kaynak için ayrı bir özel uç nokta yapılandırmadan erişin.
- Kendi güvenlik cihazınızdan çıkın. Sunucusuz çıkışı, Palo Alto veya bulut sağlayıcınızın güvenlik hizmeti gibi kendi güvenlik duvarınız veya ağ güvenlik cihazınız üzerinden yönlendirerek trafik ağınızdan çıkmadan önce içerik incelemesi yapın.
- Kararlı, tanımlanabilir kaynak IP adresleri. Kendi IP adres setinizden sunucusuz çıkış gönderin, böylece aşağı akış sistemleri ağ katmanındaki trafiği tespit edebilir. Bu, çoklu kiracılı ortamlarda güvenli izin listesi almak için faydalıdır.
Ayrıca, sunucusuz hesaplamanın internete nasıl ulaştığını kontrol etmek için özel ağ geçidi de kullanabilirsiniz:
- Kendi güvenlik cihazlarınızla güvenlik duvarı sunucusuz internet erişimi.
- İnternete kendi özel IP adresleriniz üzerinden ulaşın.
Nasıl çalışır?
Özel ağ geçidi oluşturduğunuzda Azure Databricks, geçidi VNet’inizde Microsoft.Databricks/workspaces için devrettiğiniz alt ağa ekler. Yapılandırdığınız hedeflere yönelik sunucusuz trafik, ağ geçidi üzerinden VNet’inize ve ardından VNet’inizin yönlendirdiği tüm ağlara akar; buna, ExpressRoute veya VPN üzerinden erişilen şirket içi sistemler gibi dolaylı olarak bağlı ağlar da dahildir.
Azure Databricks, giden sunucusuz trafiği, her bağlantının hedefine eşleşen ilk yolu kullanarak öncelik sırasıyla konumlandırılmış ağ yollarınıza göre değerlendirir:
| Priority | Path | Şunlar için geçerlidir: |
|---|---|---|
| 1 | Özel uç nokta kuralları (Özel Bağlantı) | Özel uç nokta kuralına sahip belirli bir bulutta yönetilen kaynağa yönelik trafik. |
| 2 | AWS: Amazon S3 ve DynamoDB için gateway uç noktaları. Azure: hizmet uç noktaları. | Bu uç noktalarla eşleşen trafik, bulut sağlayıcısının omurgasında kalır ve ağ geçidi tarafından geçersiz kılınamaz. |
| 3 | Özel ağ geçidi |
SPECIFIC_DESTINATIONS modunda yapılandırdığınız hedefler veya ALL_TRAFFIC modundaki kalan tüm çıkış trafiği. |
| 4 | Varsayılan Azure Databricks sunucusuz çıkışı | Diğer tüm dış trafik. |
Azure hizmet uç noktaları yalnızca halka açık Azure PaaS kaynaklarına ulaşır. Sadece özel kaynakları kapsamıyorlar. Blob depolama her zaman Azure hizmet uç noktası üzerinden yönlendirilir ve özel ağ geçidi tarafından geçersiz kılınamaz.
Özel ağ geçidi, mevcut sunucusuz ağınızla aşağıdaki şekilde çalışır:
- Mevcut NCC'nizi yeniden kullanır: Özel ağ geçidi, yeni bir nesne modeli eklemek yerine mevcut ağ bağlantı yapılandırmanızı (NCC ) yeniden kullanır. NCC, sunucusuz ağ bağlantısını yöneten hesap düzeyinde bir nesnedir. Bir NCC içinde özel ağ geçidi oluşturup bu NCC'yi çalışma alanlarınıza bağladıktan sonra, o çalışma alanlarındaki sunucusuz ürünler gateway'i otomatik olarak kullanabilir.
-
Çıkış denetimleri, ağ geçidi hedeflerine otomatik olarak izin vermenizi sağlar: Azure Databricks'te özel ağ geçidini
SPECIFIC_DESTINATIONSmodunda yapılandırdığınızda, Azure Databricks sunucusuz çıkış denetiminizde belirttiğiniz hedeflere otomatik olarak izin verir. Bunları ağ politikanıza ayrı ayrı eklemenize gerek yok. Bu, bir ağ yük dengeleyicisi için Özel Bağlantı girdileri olarak eklenen etki alanlarının örtük olarak izinli listeye alındığı durumu yansıtır. Ancak özel ağ geçidinizALL_TRAFFICmodundaysa, ağ geçidi üzerinden bağlanmayı planladığınız tüm hedefleri çıkış ağı politikanıza açıkça eklemelisiniz. Daha fazla bilgi için bkz. Sunucusuz çıkış kontrolü nedir? -
Özel uç nokta kuralları önceliklidir: Belirli bir kaynak için özel uç nokta kuralı varsa, o kaynağa giden trafik, modda
ALL_TRAFFICbile özel ağ geçidi yerine her zaman özel uç noktayı kullanır.
Note
Özel ağ geçidi, VNet'inizdeki kaynaklara ve geçişli bağlantılı ağlara bağlanır. Gateway VPC uç noktaları üzerinden ulaşılan bulut yönetimli servislere bağlanmaz.
Trafik modları
Bir ağ geçidi, onu oluşturduğunuzda traffic_mode tarafından ayarlanan iki moddan birinde trafiği yönlendirir.
-
SPECIFIC_DESTINATIONS. Sadece listelediğinizdestinationsDNS isimlerini gateway üzerinden yönlendirir. Diğer tüm trafik mevcut güzergah kurallarına uyar. Bu mod, ilgisiz trafiği etkilemeden ince taneli kontrol sağladığı için çoğu kullanım durumunda önerilir. -
ALL_TRAFFIC. Sunucusuz işlemden gelen tüm giden trafiği, Özel Bağlantı gibi daha belirli bir rota ile eşleşen trafik hariç, ağ geçidi üzerinden yönlendirir. Tüm çıkışların kendi güvenlik duvarınızdan veya güvenlik cihazınızdan geçmesi gerektiğinde bu modu kullanın.
SPECIFIC_DESTINATIONS modu için hedef sonek eşleştirmesi desteklenir: örneğin, mydb.contoso.com belirtilmesi sub.mydb.contoso.com ile de eşleşir.
Sınırlamalar
Önizleme sırasında aşağıdaki sınırlamalar geçerlidir:
- Geçit ve alt ağı NCC ile aynı bölgede olmalıdır.
- Gateway'i hesap konsolu, Networking v1 REST API veya Terraform ile yapılandırabilirsiniz.
- Azure geçitleri 10, 30, 50 ve 100 Gbps bant genişliği katmanlarını destekler. Hesap konsolu başlangıçta 30 Gbps seçer.
- Ağ geçidi, VNet'inizdeki kaynaklara ve geçişli olarak bağlanan ağlara bağlanır. Hizmet uç noktalarını kullanan Azure Data Lake Storage gibi bulut barındırılan servislere bağlanmaz.
- Bir gateway, sunucusuz Azure Databricks Runtime ürünlerini ve AI hizmetlerini destekler.
- Bir NCC en fazla iki geçit destekler. Bir geçit en fazla iki DNS çözümleyicisini ve en fazla 100 hedefi destekler.