Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Gelecek Azure Databricks sürümlerindeki özellikler ve davranış değişiklikleri hakkında bilgi edinin.
Salesforce Data 360 dosya paylaşımı, uyumluluk güvenlik profili etkinleştirilmiş çalışma alanları için yakında varsayılan olarak kullanılabilir olacak
Salesforce Data 360 dosya paylaşım bağlayıcısı (eski adıyla Salesforce Data Cloud dosya paylaşımı), uyumluluk güvenlik profili etkin olan çalışma alanları için varsayılan olarak kullanılabilir olacaktır.
Lakehouse Federation’daki bağlayıcıyı kullanarak Salesforce Data 360 verilerini Azure Databricks’e kopyalamadan doğrudan bulut nesne depolamasından sorgulayın. Queries run on Azure Databricks compute.
Bakınız Lakehouse Federation for Salesforce Data 360 File Sharing.
Varyant parçalama yakında yeni Varyant tablolarında varsayılan olarak etkinleştirilecek
18 Kasım 2026'dan itibaren Azure Databricks, Databricks Runtime 17.3 ve üzeri sürümlerde oluşturulduklarında, variantShredding türünde bir sütun içeren yeni tablolara VARIANT tablo özelliğini otomatik olarak ekleyecektir. Varyant parçalama, sorgu performansını artırmak için sık erişilen alanları tiplenmiş, sütunlu bir düzende saklar.
Bu, Databricks Runtime 15.4 için kırılma noktası olan bir değişikliktir: Databricks Runtime 15.4 çalıştıran kümeler, varyant parçalama etkin olan tablolardan okuyamaz veya yazamaz. Bu değişiklik yürürlüğe girmeden önce etkilenen kümeleri Databricks Runtime 16.4 veya üzerlerine yükseltin.
Bkz. Performansı iyileştirmek için varyant parçalama kullanma.
Databricks Runtime 20’de paketlenmiş BigQuery JDBC sürücüsünün kaldırılması
Databricks Runtime 20'den itibaren Databricks Runtime artık birlikte gelen BigQuery JDBC sürücüsünü içermezken, Databricks Runtime 19 ve önceki sürümler bunu içermeye devam etmektedir.
URL ile Spark JDBC jdbc:bigquery: kullanan klasik hesaplama iş yükleri, BigQuery JDBC sürücüsü yüklü olmadıkça sürücü bulunmadı hatasıyla başarısız olur. Etkilenen bir iş yükünü yükseltmeden önce, iş yükünü taşıyın.
Databricks Uygulamaları için Webhook tetikleyici dağıtımlar yakında genel olarak erişilebilir olacak
Ekim 2026'dan itibaren, Databricks Uygulamaları için webhook tetikli dağıtımlar genel olarak erişilebilir olacak. Değişiklikler bağlı bir GitHub veya Azure DevOps deposuna gönderildiğinde uygulamanızı otomatik olarak dağıtın, böylece dağıttığınız uygulama, manuel yeniden dağıtım olmadan depoyla senkronize kalır.
Bkz. Databricks uygulaması dağıtma.
Bu READ METADATA ayrıcalık, uyumluluk güvenlik profili etkinleştirilmiş çalışma alanları için yakında varsayılan olarak kullanılabilir olacak
READ METADATA ayrıcalığı, 2026 Ekim ortasından itibaren uyumluluk güvenlik profili etkin olan çalışma alanlarında varsayılan olarak kullanılabilir olacaktır.
READ METADATA, BROWSE'in göstermediği ayrıcalık atamaları, satır filtreleri, sütun maskeleri ve ABAC ilkeleri gibi güvenlik açısından hassas bilgiler dahil olmak üzere bir nesnenin meta verilerine salt okunur görünürlük sağlar. Erişim kontrollerini inceleyen ve hata ayıklayan kullanıcılar için tasarlanmıştır; örneğin güvenlik denetçileri, veri yönetişim ekipleri ve site güvenilirlik mühendisleri (SRE'ler).
Bkz . METADATA OKUYUN.
Uyumluluk güvenlik profili etkinleştirilmiş olan çalışma alanları için sunucusuz hesaplamada JAR görevleri yakında erişilebilir olacak
Ekim 2026 başlarında, uyumluluk güvenlik profili etkinleştirilmiş çalışma alanları için sunucusuz hesaplamada JAR görevleri otomatik olarak etkinleştirilecek. Java veya Scala Spark kodunuzu bir JAR'a paketleyin ve bunu sunucusuz hesaplamada bir Lakeflow Job'da JAR görevi olarak çalıştırın, küme düzenleme veya yönetme yapmadan.
Bkz. Sunucusuz hesaplamada JAR'ları oluştur ve çalıştır.
Otomatik değişiklik veri akışı yakında desteklenen tüm bölgelerde erişilebilir olacak
Otomatik değişiklik veri beslemesi (Otomatik CDF) önümüzdeki ay boyunca çalışma alanlarına yayımlanacak ve Ekim 2026 sonuna kadar desteklenen tüm bölgelerde erişilebilir olacak. Otomatik CDF, satır takibi kullanarak sorgu sırasında satır düzeyindeki değişiklikleri hesaplar, böylece her Delta Lake veya Apache Iceberg v3 tablosunda değişiklik veri akışını etkinleştirmenize gerek yoktur. Databricks Runtime 19 veya üzeri satır takibi etkinleştirilmiş olarak gereklidir.
Bkz. Otomatik değişiklik veri akışı.
Databricks Uygulamaları için yatay ölçeklendirme, uyumluluk güvenlik profili etkinleştirilmiş çalışma alanları için yakında sunulacak
Ekim 2026 başında, uyumluluk güvenlik profili etkinleştirilmiş çalışma alanları için Databricks Uygulamaları için yatay ölçeklendirme otomatik olarak etkinleştirilecek. Yatay ölçeklendirme, bir uygulamayı tek bir uygulama URL'sinin arkasında birden fazla instance üzerinde çalıştırmanıza olanak tanır ve daha yüksek erişilebilirlik ve eşzamanlılık sağlar.
Databricks uygulamaları için yatay ölçeklendirme bölümünü inceleyin.
Ortak destekli yapay zeka özellikleri ayarı kaldırılacak
Azure Databricks, 1 Kasım 2026'da iş ortağı destekli yapay zeka özelliklerine yönelik hesap ve çalışma alanı düzeyindeki geçiş denetimini kaldıracak. Her çalışma alanı mevcut ayar değerini koruyacak: ayar etkinse, etkin kalır, devre dışı bırakılırsa devre dışı kalır. Anahtarı kaldırmak hiçbir ayar değerini değiştirmez. 1 Kasım 2026'dan sonra bu ayarı değiştirmek için Azure Databricks hesap ekibinizle iletişime geçin.
Bkz. İş ortağı destekli yapay zeka özellikleri.
Uyum güvenlik profili, Azure Sanal Ağ şifrelemesini uygulayacaktır
Şu anda uyumluluk güvenlik profili yalnızca belirli VM örnek türlerinin kullanımını kontrol ediyor ve Azure Sanal Ağ şifrelemesini etkinleştirmiyor. Azure Sanal Ağ şifreleme gereksiniminin uygulanması, uyumluluk güvenlik profili zaten etkinleştirilmiş çalışma alanlarında da dahil olmak üzere 1 Şubat 2027'de başlayacak.
Uyumluluk güvenlik profili ve Geliştirilmiş güvenlik ve uyum ayarlarını yapılandırın.
Lakeflow Connect'te Salesforce formül alanları için artımlı veri alımı yakında genel kullanıma sunulacak
Lakeflow Connect'teki Salesforce formül alanları için artımlı içe aktarma yakında genel kullanıma sunulacak. Bugün, Lakeflow Connect varsayılan olarak çalıştırılan her boru hattı üzerinde tam bir anlık görüntü alarak formül alanlarını alıyor. Artan formül alanı alımı genel olarak mevcut olduğunda, tam anlık görüntüler artık varsayılan olarak kullanılmaz. Artan alım genellikle performansı artırır ve maliyeti düşürür.
Bkz. Salesforce formül alanlarını artımlı olarak alma.
Genie Code planlanmış görevler, uyumluluk güvenlik profili etkinleştirilmiş çalışma alanları için yakında varsayılan olarak kullanılabilir olacak
Genie Code planlanmış görevler, Ekim 2026'da uyumluluk güvenlik profili etkinleştirilmiş çalışma alanları için varsayılan olarak kullanılabilir olacak.
Genie Code’u, bir promptu yinelenen bir zamanlamaya göre çalıştıracak şekilde zamanlayabilirsiniz. Her çalıştırma, komut isteminizi tam bir Genie Code oturumu olarak yürütür ve sonuçlarla birlikte devam ettirilebilir bir Genie sohbeti oluşturur; böylece yinelenen analizleri ve diğer işleri gözetimsiz, arka planda çalışan bir göreve dönüştürebilirsiniz.
Genie Code planlanmış görevlere bakınız.
Supervisor API’sinin yaklaşan kullanım ömrü sonu
Denetleyici API'si (Beta) 30 Eylül 2026'da sona eriyor. Bu tarihten sonra API artık kullanılabilir değildir.
Azure Databricks, Databricks Apps üzerinde custom agent'lara geçişi önerir.
Bkz. Supervisor API (kullanımdan kaldırılmıştır).
Tüketicilerin sorgu Unity Gateway hizmetlerine erişimi genel olarak erişilebilir olacak
Unity Gateway model hizmetleri ve model sağlayıcı hizmetlerinin Tüketici erişimiyle sorgulanması şu anda Unity Gateway Kamu Önizlemesine Tüketici erişimi aracılığıyla isteğe bağlı olarak sunulmaktadır. Bu özellik genel olarak erişilebilir olduğunda, tüketici erişimi kullanıcıları önizleme etkinleştirilmeden bu hizmetleri sorgulayabilecekler. Bu, son kullanıcıların oluşturduğu model trafiğini artırabilir; buna, istekleri harici sağlayıcılara yönlendiren model sağlayıcı hizmetlerine giden trafik de dahildir.
Bu değişiklikten önce, hesap yöneticileri tüketici erişimi kullanıcıları için bütçe ve oran sınırları belirlemeli veya doğrudan model erişimini devre dışı bırakmalıdır; böylece bu kontroller genel olarak kullanılabilir hale geldiğinde yürürlüğe girer. Unity Gateway için bütçeleri yönet, model ve MCP hizmetlerine tarifa sınırları uygula ve hakları yönet bölümlerine bakınız.
Rol tabanlı erişim kontrolü (RBAC), uyumluluk güvenlik profili etkinleştirilmiş çalışma alanları için yakında varsayılan olarak kullanılabilir olacak
Rol tabanlı erişim kontrolü (RBAC), uyumluluk güvenlik profili Eylül 2026 ortasında etkinleştirilmiş çalışma alanları için varsayılan olarak kullanılabilir olacak.
RBAC, kullanıcıların Azure Databricks'te bir rol üstlenmesine olanak tanır. Bir kullanıcı bir rolü üstlendiğinde, sadece o rolün izinleri geçerlidir, kullanıcının biriktirdiği izinler değil. Bu, özel erişim sağlar. Kullanıcılar, hassas verilere kendi kimlikleriyle erişmelerini ve verileri kullanım vakaları, klinik denemeler, projeler veya müşteriler arasında karıştırmalarını engelleyerek aktif olarak bir rol üstlenmelidir.
Bkz . Rol tabanlı erişim denetimi (RBAC).
Veri kalitesi izleme downstream_impact sütununun yakında kullanımdan kaldırılması
downstream_impact Veri kalitesi izleme sonuç sistem tablosunda sütun kullanımdan kaldırılıyor.
Kullanımdan kaldırılma 7 Eylül 2026'da başlayacak ve sonraki hafta boyunca bölgeler arasında kademeli olarak yaygınlaşacak. Dağıtım çalışma alanınıza ulaşana kadar hâlâ sorgulayabiliyorsunuz downstream_impact. Kullanımdan kaldırma tamamlandığında sütun artık doldurulmaz.
Etkilenen sütun için, Veri kalitesi izleme sonuçları sistem tablosu referansı ve Anomli tespit kayıtlı sonuçları gözden geçirme bölümlerine bakınız.
Veri kalitesi izleme root_cause_analysis sütununun yakında kullanımdan kaldırılması
root_cause_analysis Veri kalitesi izleme sonuç sistem tablosunda sütun kullanımdan kaldırılıyor.
Kullanımdan kaldırılma 18 Ağustos 2026'da başlayacak ve sonraki birkaç gün içinde bölgelere kademeli olarak yayılacaktır. Dağıtım çalışma alanınıza ulaşana kadar hâlâ sorgulayabiliyorsunuz root_cause_analysis. Kullanımdan kaldırma tamamlandığında sütun artık doldurulmaz.
Etkilenen sütun için, Veri kalitesi izleme sonuçları sistem tablosu referansı ve Anomli tespit kayıtlı sonuçları gözden geçirme bölümlerine bakınız.
Varsayılan depolama ile desteklenen paylaşım tabloları tüm hesaplar için varsayılan olarak etkinleştirilmiş olacaktır
Varsayılan depolama ile desteklenen tablolar için OpenSharing desteği genellikle mevcuttur ve çoğu hesap için varsayılan olarak açıktır. Çoğu Kurumsal veya Premium seviye hesap için, Azure Databricks bunu Eylül 2026 ortasında otomatik olarak etkinleştirecek, geri kalanlar için ise 2027 başlarına kadar etkinleştirecek.
Hesabınız için etkinleştirilene kadar, bir hesap yöneticisi hesap konsolundaki Önizlemeler sayfasından OpenSharing for Default Storage – Genişletilmiş Erişim özelliğini açabilir. Bkz. Azure Databricks önizlemelerini yönetme.
OpenSharing SecureConnect için genişletilmiş ağ faturalandırması
Azure Databricks, OpenSharing SecureConnect için ağ faturalamasını genişletecek. Bugün, veri sağlayıcıları, alıcıların SecureConnect üzerinden paylaşılan verilere erişmesi durumunda veri aktarımı (egress) için faturalandırılır. Alıcılara faturalandırılan ücretler dahil olmak üzere ek ücret türleri ve erişim senaryoları planlanmaktadır.
Azure Databricks, özel bağlantı (ağ bağlantısı yapılandırması veya NCC) veri işleme için ücret talep etmez.
Aşağıdaki tablo, planlanan ücretleri, kime faturalandırıldığını ve erişim senaryoları arasında nasıl uygulandığını özetliyor:
| Ücret türü | Statü | Bölgeler arası veya bulutlar arası | Aynı bölge (klasik veya açık alıcı) | Aynı bölge (sunucusuz alıcı) |
|---|---|---|---|---|
| Veri aktarımı | Bugün kullanılabilir | Fatura sağlayıcıya | Geçerli değil ¹ | Geçerli değil ¹ |
| Kamu Bağlantısı | Çok yakında | Fatura alıcıya | Geçerli değil ² | Geçerli değil ³ |
¹ Veri aktarımı (çıkış), alıcı sağlayıcı ile aynı bölgedeyse geçerli değildir.
² Azure Databricks bu ücreti faturalandırmaz. Klasik işlem veya genel alıcılar, genel ağ üzerinden depolama hizmetine erişirse, kendi bulut sağlayıcıları ağ adresi çevirisi (NAT) için ücreti doğrudan onlara yansıtabilir.
³ Aynı bölgedeki sunucusuz alıcılar doğrudan depolamadan okuyor.
Fiyatlar için Veri Transferi ve Bağlantı Fiyatlandırması bölümünü inceleyebilir veya Azure Databricks hesap ekibinizle iletişime geçebilirsiniz.
OpenSharing SecureConnect varsayılan olarak tüm hesaplar için kullanılabilir olacak
OpenSharing SecureConnect genel olarak mevcuttur. Azure Databricks, Premium planındaki hesaplar için Eylül 2026 ortasında varsayılan olarak erişilebilir hale getirecek, geri kalanlar için ise 2027 başlarına kadar sunulacak.
Hesabınız için kullanılabilir olana kadar, sağlayıcı tarafındaki bir hesap yöneticisi, hesap konsolundaki Önizlemeler sayfasından OpenSharing SecureConnect önizlemesini açabilir. Secure Connect ile bir firewall arkasında veri paylaş ve Azure Databricks önizlemelerini yönet bölümlerine bakınız.
Unity Catalog'daki sırlar, uyumluluk güvenlik profili etkinleştirilmiş çalışma alanları için yakında varsayılan olarak erişilebilir olacak
Unity Kataloğundaki sırlar, uyumluluk güvenlik profili Eylül 2026'nın sonlarında etkinleştirilmiş çalışma alanları için varsayılan olarak kullanılabilir olacak.
Unity Kataloğunda sırları güvenli nesneler olarak depolayın, yönetin ve erişin. Unity Kataloğu gizli dizisi üç düzeyli ad alanını (catalog.schema.secret) kullanır ve Unity Kataloğu ayrıcalıkları tarafından yönetilir, böylece diğer veri varlıkları için kullandığınız erişim denetimlerini ve denetimi uygulayabilirsiniz.
Bkz. Unity Kataloğu'nda Gizli bilgiler.
Unity Gateway'in yakında genel kullanıma sunulması
Kurumsal yapay zeka için Azure Databricks yönetim çözümü Unity Gateway'in yakında genel kullanıma sunulması planlanıyor. Unity Catalog üzerine inşa edilen Unity Gateway, modeller, ajanlar, MCP sunucuları ve araçlar arasındaki çalışma zamanı etkileşimlerine yönetişimi genişletir. Ekiplerin hangi yapay zeka hizmetlerini kullandığını kontrol edebilir, yapay zeka trafiğini yönlendirebilir ve tek bir kontrol düzleminden kullanım izleyebilirsiniz.
Aşağıdaki yetenekler genel olarak kullanılabilir olacaktır. Model, MCP ve model sağlayıcı hizmetleri, tablolar ve hacimler gibi aynı ayrıcalıklarla yönetildiğiniz Unity Kataloğu güvenlikleridir:
- Model servisleri, trafik bölüştürme ve geri dönüş ile istekleri token başına ücretlendirilen ve harici modellere yönlendirir; ayrıca bunları çalışma alanları arasında paylaşabilirsiniz. Özel model hizmetleri bölümünü inceleyin.
- MCP hizmetleri, harici veya Azure Databricks tarafından sağlanan MCP sunucularını kaydeder, böylece ajanların erişimini hibeler ve araç seçimiyle yönetebilirsiniz. MCP Hizmetleri ile ajanları araçlara bağlama konusuna bakın.
- Model sağlayıcı hizmetleri, OpenAI, Anthropic ve Amazon Bedrock gibi harici model sağlayıcıları temsil eder ve merkezi olarak yönetilen kimlik bilgilerine sahiptir. Bkz. Databricks dışındaki model sağlayıcılar.
- Bütçeler, aylık Unity Gateway harcamalarını kullanıcı başına eşik ve sabit sınırlarla izler ve kontrol eder. Unity Gateway için Bütçeleri Yönet bölümüne bakınız.
Unity Gateway, uyumluluk güvenlik profili etkinleştirilmiş çalışma alanları için varsayılan olarak Eylül 2026 ortasında kullanılabilir olacak.
Unity Gateway ile yapay zeka yönetişimine bakınız.
Uyumluluk güvenlik profili etkinleştirilmiş çalışma alanları için ayrılmış grup kümeleri yakında varsayılan olarak kullanılabilir olacak
Ayrılmış grup kümeleri, Uyumluluk güvenlik profili Eylül 2026'da etkinleştirilen çalışma alanları için varsayılan olarak kullanılabilir.
Bir gruba, Dedicated erişim modunu kullanarak bir işlem kaynağı atayabilirsiniz. Bu sayede grup üyeleri, işlem kaynaklarını paylaşırken Makine Öğrenimi için Databricks Runtime, RDD API'leri ve R gibi standart erişim modu tarafından desteklenmeyen dilleri ve iş yüklerini güvenli bir şekilde çalıştırabilir. Bir kullanıcı bir grup kümesine bağlandığında, izinleri küme oturumu süresince grubun izin düzeyine düşürülür.
Bkz. Ayrılmış işlem grubu erişimi.
Uyumluluk güvenlik profili etkinleştirilmiş çalışma alanları için AI Search yüksek QPS yakında varsayılan olarak kullanılabilir olacak
Ağustos 2026'nın sonlarında uyumluluk güvenlik profili etkinleştirilen çalışma alanları için AI Search yüksek QPS varsayılan olarak kullanılabilir.
Arama çubukları, öneri sistemleri ve varlık eşleştirme gibi yüksek aktarım hızına sahip, gerçek zamanlı iş yüklerini desteklemek için standart Yapay Zeka Arama uç noktaları üzerinde bir hedef QPS ayarlayın. Yüksek QPS varsayılan olarak etkindir, ancak mevcut uç noktalar etkilenmez. Ek kapasite ve ilişkili maliyet yalnızca bir uç nokta için hedef QPS yapılandırdığınızda uygulanır.
Bkz. Yüksek QPS ile yapay zeka arama uç nokta aktarım hızını ölçeklendirme.
Lakeflow Connect'teki sorgu tabanlı bağlayıcılar, uyumluluk güvenlik profili etkinleştirilmiş çalışma alanları için yakında varsayılan olarak kullanılabilir olacak
Lakeflow Connect'teki sorgu tabanlı bağlayıcılar, uyumluluk güvenlik profili etkinleştirilmiş çalışma alanları için yakında varsayılan olarak kullanılabilir olacaktır. Sorgu tabanlı bağlayıcılar, değişiklik veri yakalama (CDC) yapılandırmasına veya veri alımı ağ geçidine gerek kalmadan doğrudan bir imleç sütunu kullanarak kaynağı sorgulayarak veritabanlarından veri alır. Desteklenen kaynaklar arasında Oracle, Teradata, SQL Server, MySQL, MariaDB ve PostgreSQL'in yanı sıra yabancı katalog alımı kullanan tüm Lakehouse Federasyon veri kaynakları yer alır.
Bkz. Sorgu tabanlı bağlayıcılar.
Erişim isteği yakında tüm çalışma alanları için varsayılan olarak etkinleştirilecek
Yaklaşan bir sürümde, Erişim İsteği tüm çalışma alanları için varsayılan olarak etkinleştirilir ve erişim istekleri istenen Unity Kataloğu nesnesinin sahibine e-posta yoluyla yönlendirilir. Erişim isteği hedeflerini istediğiniz zaman meta veri deposu ayarlarından yapılandırabilirsiniz. Eski çalışma alanı düzeyinde erişim isteği ayarları kullanım dışı bırakılacaktır.
Bkz . Meta veri deposu genelinde erişim isteklerini etkinleştirme.
Otomatik yükseltmeler, mevcut masalara daha fazla özellik sunacak
Otomatik yükseltmeler , iş yükü uyumluluğu doğrulandıktan sonra önerilen özellikleri Unity Kataloğu yönetilen tablolarınıza uygular. Azure Databricks, otomatik yükseltmelerin mevcut tablolara uygulanan özelliklerini genişletiyor.
Temmuz 2026'dan itibaren, otomatik yükseltmelerle mevcut tablolarda satır izleme ve Checkpoint V2 kullanıma sunulacaktır. Bu uygulama aşamalı olduğundan, bu özellikler farklı müşterilere farklı zamanlarda sunulacak.
Ağustos 2026'da otomatik yükseltmeler, mevcut tablolara katalog işlemeleri ve silme vektörlerini sunacak.
Otomatik yükseltmeler, bir özelliği ancak gözlem penceresi bir tabloya erişen her istemcinin bunu desteklediğini doğruladıktan sonra etkinleştirir. Otomatik yükseltmeler için hangi özelliklerin mevcut olduğunu takip etmek için Desteklenen özellikler bölümüne bakınız.
Azure Databricks tarafından sağlanan MCP Hizmetleri yakında genel kullanıma sunulacak
Slack, GitHub, Atlassian ve Google Drive gibi SaaS uygulamaları için Azure Databricks sağlanan MCP Hizmetleri yakında genel kullanıma sunulacak ve hem okuma hem de yazma işlemleri varsayılan olarak etkinleştirilecektir. Yöneticiler ve kullanıcılar, Unity Gateway'de MCP Servislerini ve bireysel araçları devre dışı bırakabilirler.
MCP Hizmetleri ile ajanları araçlara bağlama konusuna bakın.
Uyumluluk güvenlik profili etkin çalışma alanları için varsayılan işlem hattı düzenleyicisine değiştirme
Lakeflow Pipelines Düzenleyicisi Mayıs 2026'dan beri genel kullanıma sunulmuştur. Ağustos ayında, uyumluluk güvenlik profilinin etkinleştirildiği çalışma alanlarında işlem hatları geliştirmek ve işlem hatlarında hata ayıklamak için varsayılan düzenleyici olacak. Bu sırada eski düzenleyici kaldırılacaktır.
Lakeflow Pipelines Düzenleyicisi hakkında daha fazla bilgi için bkz. Lakeflow Pipelines Düzenleyicisi ile ETL işlem hatlarını geliştirme ve hatalarını ayıklama. Bu geçişle ilgili sorularınız varsa hesap ekibinize başvurun.
Sürekli işler ve işlem hatları için davranış değişiklikleri
2026 Ağustos başında, sürekli Lakeflow boru hatları ve işler yapılandırmayı kolaylaştırmak için güncellemeler alacak.
Performans modu gibi iş düzeyi ayarları da dahil olmak üzere doğrudan işlem hattı sayfasından sürekli bir zamanlama yapılandırabilirsiniz. Sürekli zamanlamayı bu şekilde yapılandırmak, işlem hattını sürekli bir işe dönüştürür.
Databricks, sürekli işlem hatlarını işlem hattının yerleşik sürekli ayarı yerine sürekli bir iş kullanarak çalıştırmanızı önerir. Sürekli iş, bir işlem hattını sardığında, işlem hattının yürütme yaşam döngüsünü yönetir. Yerleşik sürekli ayar kaldırılmıyor, ancak yeni sürekli işlem hatları sürekli iş desenini kullanmalıdır.
Azure Databricks yönetilen sanal ağ ile klasik çalışma alanı oluşturma işlemi yakında kullanım dışı bırakılacak
İlerideki bir sürümde Azure Databricks, Azure Databricks tarafından yönetilen bir sanal ağ (VNet) ile klasik çalışma alanı oluşturmayı kullanımdan kaldırmayı planlıyor. Yeni çalışma alanları için Azure Databricks en basit hızlı başlangıç için sunucusuz bir çalışma alanı veya klasik bir çalışma alanı gerekiyorsa sanal ağ ekleme önerir. Ayrıntılı bir geçiş zaman çizelgesi ayrı olarak iletilir.
Bkz. Klasik işlem düzlemi ağı.
Güvenli küme bağlantısı kısa süre içinde klasik çalışma alanları için zorunlu hale gelecek
gelecekteki bir sürümde Azure Databricks, tüm klasik çalışma alanları için güvenli küme bağlantısı gerektirmeyi planlıyor.
enableNoPublicIp değeri false olarak ayarlanarak oluşturulan çalışma alanları artık desteklenmeyecektir ve parametre zorunlu hâle gelecektir. Ayrıntılı bir geçiş zaman çizelgesi ayrı olarak iletilir.
Bkz . Güvenli küme bağlantısını etkinleştirme.
Azure Databricks UI assets yeni bir CDN domaininden hizmet alacak
2026 Ağustos ayının sonlarında Azure çalışma alanları, kullanıcı arabirimi öğelerini yeni bir birincil CDN etki alanı olan ui-assets.azuredatabricks.net üzerinden yükleyecek. Eğer güvenlik duvarınız giden trafiği alan adına göre kısıtlıyorsa, arayüzün doğru yüklenmesi için yeni alan adını ekleyin.
UI varlıkları için CDN alanlarına trafik izni bkz.
Lakeflow Designer yakında uyumluluk güvenlik profili etkinleştirilmiş çalışma alanları için varsayılan olarak kullanılabilir olacak
Lakeflow Designer, Temmuz 2026'nın sonlarında uyumluluk güvenlik profili etkinleştirilmiş çalışma alanları için varsayılan olarak kullanılabilir olacaktır.
Lakeflow Designer, verileri sürükle-bırak tuvali üzerinde hazırlamak ve dönüştürmek için görsel, kod gerektirmeyen bir deneyim sunar; tüm iş akışları Unity Catalog tarafından yönetilen, üretime hazır kodla desteklenir.
Bkz. Lakeflow Designer.
Bildirim temelli Otomasyon Paketleri yakında varsayılan olarak doğrudan dağıtım altyapısını kullanacak
24 Temmuz 2026'da çalışma alanında Bildirim temelli Otomasyon Paketleri, Terraform dağıtım altyapısı yerine varsayılan olarak doğrudan dağıtım altyapısını kullanmaya başlayacaktır. Bu, terraform dağıtım altyapısını kullanmaya devam eden çalışma alanında tüm paketler için otomatik geçişi tetikler.
Databricks CLI paket dağıtımları için doğrudan dağıtım altyapısı 26 Ağustos 2026'dan itibaren varsayılan dağıtım altyapısı olacaktır. Terraform dağıtım altyapısı, Eylül 2026'da Databricks CLI'nın yeni sürümlerinde devre dışı bırakılacaktır.
Doğrudan dağıtım altyapısı ve Terraform dağıtım altyapısından geçiş hakkında daha fazla bilgi için bkz. Doğrudan dağıtım altyapısına geçiş.
Uyumluluk güvenlik profili etkinleştirilmiş çalışma alanları için değişken yakında varsayılan olarak kullanılabilir olacak
Değişken, Uyumluluk güvenlik profili Temmuz 2026'da etkinleştirilen çalışma alanları için varsayılan olarak kullanılabilir.
Yüksek performanslı sorgu erişimini korurken akış kaynaklarından (Kinesis, Event Hub), REST API'lerinden ve şemasız veritabanlarından yarı yapılandırılmış verileri almak için Variant kullanın.
Bkz. Apache Iceberg ve Delta Lake için varyant türü desteği.
Yaklaşan davranış değişikliği: Çalışma alanlarına sorumlu eklerken yetkilendirmeleri seçin
Databricks, sorumluların çalışma alanı yetkilendirmelerini alma şeklini değiştiriyor. Bu değişiklikten sonra, sistem grubundan devralmayı users kullanmak yerine bir çalışma alanına sorumlu eklerken açıkça yetkilendirmeler verirsiniz. Çalışma alanı yöneticileri 15 Haziran 2026'dan itibaren kabul edebilir ve yeni davranış 14 Eylül 2026'da tüm çalışma alanları için zorunlu kılındı.
Bu değişiklik, yazma ayrıcalıklarını otomatik olarak devralmadan yalnızca tüketici kullanıcıları dahil olmak üzere herhangi bir erişim düzeyinde sorumlular eklemenize olanak tanır.
Değişenler
Her çalışma alanının iki sistem grubu vardır: usersçalışma alanına erişim izni verilen tüm sorumluları ve çalışma alanı adminsyöneticilerini içeren . Bugün, bir çalışma alanına eklenen her sorumlu için verilen usersyetkilendirmeleri devralır. Varsayılan olarak şunlardır:
- Çalışma alanı erişimi : Not defterleri, işler, işlem hatları, uygulamalar ve daha fazlasını oluşturun ve kullanın.
- Databricks SQL erişimi — gösterge panoları, Genie aracıları, uyarılar ve daha fazlasını oluşturun ve kullanın.
Değişiklik sonrasında:
- Grubun
usershiçbir hakkı olmayacaktır.adminsgrubunun tüm çalışma alanı yetkilendirmeleri olacak. Her iki grubun da hakları kilitlidir. - Çalışma alanına eklendiğinde yeni sorumlulara açıkça yetkilendirmeler verilmelidir.
-
usersveadminsdiğer grupların üyeleri olarak iç içe yerleştirilemez.
Mevcut sorumlular geçerli erişim düzeylerini korur. Databricks, daha önce users için verilmiş yetkileri otomatik olarak users-clone-<TIMESTAMP> adlı, çalışma alanına yerel yeni bir klon gruba taşır (<TIMESTAMP> burada geçiş zamanıdır). Klon grubunu diğer çalışma alanına özgü yerel gruplar gibi yönetebilir ve erken erişime katıldığınızda adını özelleştirebilirsiniz. Grup admins geçiş gerektirmez.
Eylem gerekli
- Sistem grubu yetkilendirmelerini otomasyon (Terraform, Çalışma Alanı SCIM API'leri veya özel betikler) aracılığıyla yönetiyorsanız, iş akışlarınızı sistem gruplarını değil hedef standart hesap gruplarına güncelleştirin. Yeni davranış etkinleştirildikten sonra sistem grubu yetkilendirmelerini değiştirme girişimleri başarısız olur.
-
usersveyaadmins, başka bir grubun üyesi olarak yuvalanmışsa, yuvalamayı kaldırın. Yeni davranış altında iç içe yerleştirmeye izin verilmez. -
SCIM eşitlemeniz tanımadığı çalışma alanı gruplarını silerse, geçiş kopyalama grubunu (
users-clone-<TIMESTAMP>) korumak için yapılandırmasını güncelleştirin. Eşitleme kopyalama grubunu kaldırırsa, bu gruba geçirilen sorumlular yetkilendirmelerini kaybeder.
Timeline
- 15 Haziran 2026 – Gelişmiş > Erişim denetimi altındaki çalışma alanı ayarlarından kabul edilebilir.
- 27 Temmuz 2026 – Etkinleştirmeyi seçmemiş veya devre dışı bırakmayı seçmemiş çalışma alanlarında otomatik olarak etkinleştirilir. Devre dışı bırakma seçeneği kullanılabilir olmaya devam eder.
- 14 Eylül 2026 – Tüm çalışma alanları için yeni davranış zorunlu kılındı. Geri çevirme kaldırıldı.
Yeni davranışı Gelişmiş > Erişim denetimi altındaki çalışma alanı ayarlarınızdan yönetirsiniz:
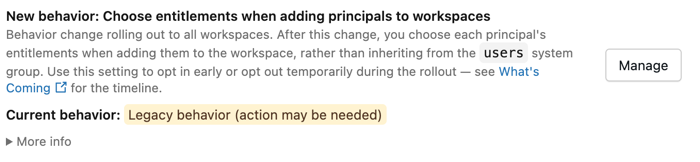
Onay vermeden önce: eski sistem davranışı geçerlidir.
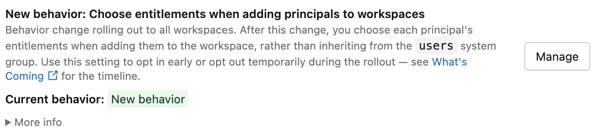
Kabul ettikten veya otomatik olarak etkinleştirdikten sonra: Yeni davranış etkindir.
Daha fazla bilgi için bkz. Çalışma alanı yetkilendirme denetimini taşıma.
HIPAA, HITRUST ve IRAP için uyumluluk güvenlik profili gerekiyor
1 Eylül 2026'dan itibaren, HIPAA, HITRUST ve IRAP kapsamında korunan verileri işlemek için uyumluluk güvenlik profili gerekir.
Bkz. Uyumluluk güvenlik profili.
Databricks Uygulamaları için kullanıcı yetkilendirmesi yakında uyumluluk güvenlik profili etkinleştirilmiş çalışma alanları için kullanılabilir olacak
Eylül 2026 sonlarında, uyumluluk güvenlik profili etkinleştirilmiş çalışma alanları için Databricks Uygulamaları kullanıcı yetkilendirmesi otomatik olarak etkinleştirilecek. Kullanıcı yetkilendirmesi, uygulamaların uygulama kullanıcısının kimliğiyle hareket etmesine olanak tanır, böylece uygulamalar kullanıcının mevcut izinlerini zorunlu kılarken kullanıcı adına kaynaklara erişebilir.
Bkz. Kullanıcı yetkilendirmesi.
Yaklaşan değişiklik: Lakebase Otomatik Ölçeklendirme'ye yükseltme
Azure Databricks, tüm Lakebase Provisioned örneklerini Lakebase Autoscaling platformuna geçiriyor. Yükseltmeler, talep eden müşteriler için Haziran 2026'da başlar ve kalan örnek yükseltmeleri sonraki haftalarda devam eder. Çalışma alanı yöneticileri, yükseltme başlamadan önce yükseltme tarihlerini içeren bir e-posta alır.
Yükseltme otomatiktir. Geçiş sırasında bağlantılar kısa bir süre yeniden başlatılır ve mevcut bağlantı dizeleri, API çağrıları, Bildirim temelli Otomasyon Paketleri ve Terraform yapılandırmaları değiştirilmeden çalışmaya devam eder.
Yükseltmeden sonra aşağıdaki değişiklikler uygulanır:
Örnekleriniz otomatik ölçeklendirme özelliklerini destekleyecektir ve hem yeni Otomatik Ölçeklendirme kullanıcı arabirimi hem de 1 Eylül 2026'ya kadar kullanılabilir durumda kalan tanıdık Sağlanan Kullanıcı Arabirimi aracılığıyla yönetilebilir.
Her bir örnek, optimize edilmiş giriş trafiği sağlayan yeni bir bölgesel bağlantı dizesi alır:
- Mevcut bağlantı dizeleri: Sağlanmış bağlantı dizeleri (bölge olmadan), mevcut gelen Özel Bağlantı üzerinden çalışmaya devam eder ve gerektirmezService Direct Özel Bağlantı.
- Yeni bölgesel bağlantı dizesi: Özel Bağlantı kullanıyor ve Lakebase’e Azure Databricks çalışma alanının dışından bağlanıyorsanız, performans açısından yoğun hizmetler için gelen Özel Bağlantı’i yeni bölgesel bağlantı dizesini kullanacak şekilde yapılandırmanız gerekir.
Bildirim temelli Otomasyon Paketlerinizde ve Terraform yapılandırmalarınızda ölçek-sıfır gibi yeni otomatik ölçeklendirme özelliklerini kullanmak için bunları otomatik ölçeklendirme semantiğini kullanacak şekilde güncelleştirin.
Lakebase GA fiyatlandırması geçerlidir. Esnek işlem, sabit boyutlu örneklerin yerini alırsa, müşterilerin çoğu işlem maliyetlerinde bir azalma görür.
Lakebase Provisioned üzerindeki forward ETL ve REST API Private Preview özellikleri yükseltmeden sonra devre dışı bırakılır. Bunların yerini alan Lakebase Değişiklik Veri Akışı ve Veri API'sini Otomatik Ölçeklendirme platformunda bulabilirsiniz.
Lakebase Autoscaling, otomatik ölçeklendirme ve sıfıra ölçeklendirme, belirli bir zamandaki noktaya geri yükleme ve anlık görüntüler, bakım zaman aralıklarının planlanması, veritabanı dallandırma ve diğer geliştirmeleri sunar. Nelerin beklenmesi, hangi değişikliklerin yapılması ve hangi eylemlerin gerçekleştirilmesi hakkında ayrıntılı bilgi için bkz. Otomatik Ölçeklendirmeye Yükseltme.
Hızlandırılmış bir yükseltme isteğinde bulunmak veya sorularınız varsa hesap ekibinize veya Azure Databricks Desteği'ne başvurun.
Databricks Runtime 19 birleşik bir sürüm modeli kullanacak
Sürüm 19'dan itibaren Databricks Runtime birleşik bir sürüm modeli kullanacaktır. Birden çok özellik sürümü (örneğin, 19.0, 19.1, 19.2) yerine her ana sürümün tek bir sürüm notları sayfası olacaktır.
İlk Beta sürümünün ardından her Databricks Runtime sürümü genel kullanıma sunulur (GA) ve yaklaşık her hafta yeni özellikler ile düzeltmeler alır; bu güncellemeler tek bir sayfada tarihe göre ayrıştırılarak sunulur. Kümeler yeniden başlatıldığında güncelleştirmeleri alır. Yaklaşık altı ay sonra sürüm, üç yıllık destekle uzun vadeli desteğe (LTS) geçer.
Databricks Runtime 18, geçiş sürümüdür. 18.0, 18.1 ve 18.2 özellik sürümü sayfaları geçmişe dönük başvuru için erişilebilir olmaya devam edecektir ve Databricks Runtime 18 LTS, 18.x serisindeki son birleşik sürüm olacaktır.
Power BI bağlantılar ADBC'ye geçiş yapacak
Power BI, tüm Power BI bağlantılarını Arrow Veritabanı Bağlantısı'na (ADBC) aktarmayı planlıyor. Kesintileri önlemek için Databricks, geliştirme ve hazırlama semantik modellerinizi şimdi ADBC'ye geçirmenizi ve iş yüklerinizi doğrulamanızı önerir. Microsoft'un geçiş zaman çizelgesi için bkz. ODBC'den ADBC sürücülerine geçiş.
Azure Databricks Power BI için ADBC sürücüsü Ekim 2025'ten bu yana Genel Önizleme'dedir. Şubat 2026'dan bu yana, Power BI Desktop ve Power BI hizmeti'daki tüm yeni bağlantılar varsayılan olarak ADBC kullanır. Mevcut bağlantılar el ile güncelleştirmedikçe ODBC kullanmaya devam eder.
Bkz . Power BI için ADBC veya ODBC sürücüsünü yapılandırma.
Çalışma alanı nesne izinleri yakında tüm hesap gruplarından devralınacak
Gelecek bir sürümde, çalışma alanı nesne izinleri yalnızca doğrudan çalışma alanına atanan gruplardan değil tüm hesap gruplarından devralınır. Sorumlular, iş, not defteri, klasör, sorgu ve pano gibi çalışma alanı nesneleri üzerindeki izinleri, bu grupların çalışma alanına atanıp atanmadığından bağımsız olarak üyesi oldukları tüm hesap gruplarından devralır. Kullanıcıların bu izinleri kullanabilmesi için çalışma alanına atanmaya devam edilmesi gerekir.
Bu değişiklik, etkin olmayan ("yalnız bırakılmış") izin vermelerini de etkinleştirir. Bunlar, bir çalışma alanından kaldırıldıktan sonra grupta kalan izinlerdir. Yeni izin eklenmiyor, ancak mevcut sahipsiz izinler etkin hale gelecek ve çalışma alanı üyeleri beklenmedik bir erişime sahip olabilir. Örneğin, bir "Yükleniciler" grubu çalışma alanından kaldırıldıysa ancak klasöre düzenleme erişimine sahipse, "Yükleniciler" içindeki tüm çalışma alanı üyeleri bu klasöre erişim kazanır.
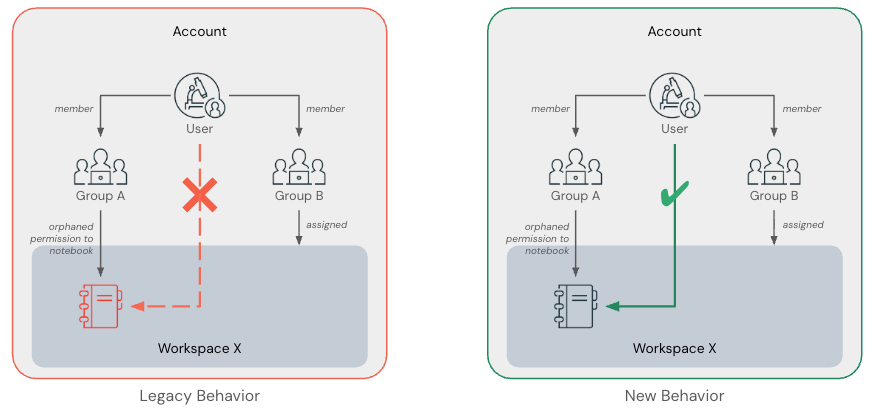
Databricks, çalışma alanı izinlerinizin gözden geçirilmesini önerir. Çalışma alanlarınızda etkin olmayan izin vermelerini belirlemek için aşağıdaki not defterini kullanın:
Yalnız bırakılmış izinler çözümleme not defteri
Büyük bir değişiklik geliyor: Unity Catalog işlem hattı silindiğinde varsayılan davranış
Gelecek bir sürümde Unity Kataloğu işlem hattını silerken varsayılan davranış değişecektir. Şu anda bir boru hattının silinmesi, ilişkili tüm materyalize görünümleri, akış tablolarını ve görünümleri de kaldırır. Bu değişiklik sonrasında, ilişkili tablolar korunacak, ancak işlem hattı kaldırıldıktan sonra etkin olmayacaktır. API, tabloları varsayılan olarak koruyacak şekilde değiştirilecektir, ancak cascade alanına true değeri verilmesi durumunda bu ayarı geçersiz kılar ve mevcut davranışı sürdürür.
Alan cascade artık kullanılabilir. İşlem hattını silerken tüm tabloları kaldırmanın mevcut davranışını korumak için, kodunuzu cascade=true ayarına göre güncelleyin.
Bkz. İşlem hattını silme ve İşlem hattını silme.
Yeni SQL düzenleyicisi varsayılan etkinleştirmesi ve eski SQL düzenleyicisinin kullanımdan kaldırılması
Yeni SQL düzenleyicisi Ekim 2025'ten beri genel kullanıma sunulmuştur. Yeni düzenleyiciye geçişin bir parçası olarak aşağıdaki değişiklikler planlanıyor:
- Mayıs 2026'nın sonlarından itibaren: Yeni SQL düzenleyicisi tüm çalışma alanları için varsayılan olarak etkinleştirilecektir. Özelliği çalışma alanı düzeyinde kapatma özelliği artık kullanılamaz. Bu süre başladıktan sonra tek tek kullanıcılar sorgularını eski SQL düzenleyicisine geçmeye devam edebilir.
- Temmuz 2026'nın sonlarında başlayarak: Eski SQL düzenleyicisi kullanımdan kaldırılacaktır. Tüm kullanıcılar yeni SQL düzenleyicisini kullanır ve bireysel geri çevirme artık kullanılamaz.
Yeni SQL düzenleyicisi hakkında daha fazla bilgi edinmek için bkz. Yeni SQL düzenleyicisinde sorgu yazma ve verileri keşfetme. Bu geçişle ilgili sorularınız varsa hesap ekibinize başvurun.
OpenSharing (eski adı Delta Sharing) açık alıcı belirteçlerindeki değişiklikler
Uyarı
Müşteri geri bildirimlerine ve OpenSharing'in kullanıma sunulmasına bağlı olarak bu değişiklik 1 Temmuz 2026'dan itibaren ertelenmiştir. Yeni geçiş tarihi kullanılabilir olduğunda güncelleştirilir. Hemen eyleme geçmeniz gerekmiyor. Mevcut alıcı URL'leri ve belirteçleri bugün olduğu gibi çalışmaya devam eder.
Açık alıcılar için openSharing, alıcıya özgü yeni bir URL biçimine geçiş yapacaktır. Geçiş tarihinden sonra oluşturulan yeni belirteçler otomatik olarak yeni URL biçimini kullanır. Bu değişiklik ağ güvenliğini artırır ve alıcıların alıcıya özgü ağ ilkelerini ve güvenlik duvarı kurallarını yapılandırmasına olanak tanır.
Azure Çin için geçiş daha sonra duyurulacaktır.
Yeni URL'ler etki alanındaki alıcı kimliğini içerir:
https://<recipient-id>.opensharing.westus.azuredatabricks.net/api/2.0/opensharing/metastores/<metastore-id>
Başvuru için, bu değişiklik öncesinde oluşturulan URL'ler alıcı kimliğini içermez ve Delta Sharing uç noktasını kullanır.
https://westus.azuredatabricks.net/api/2.0/delta-sharing/metastores/<metastore-id>
Eski URL'ler belirli bir süre çalışmaya devam eder. Belirli süre, alıcı türüne ve belirteç oluşturma tarihine bağlıdır. Eski URL biçimi geçersiz hale gelmeden önce veri sağlayıcılarının yeni URL biçimine geçmesi gerekir.
OIDC Federasyon paylaşımı:
Databricks, veri sağlayıcılarının alıcılarını yeni URL biçimine geçirmelerini önerir. Bir geçiş tarihi belirlenmemiş olsa da, sorunları gidermek için zaman tanımak adına şimdi geçin. Geçiş sonrasında sağlayıcılar yeni URL'yi OpenSharing kullanıcı arabiriminde bulabilir. Eski URL biçimi kullanımdan kaldırıldıktan sonra artık geçerli değildir.
Bearer jetonu paylaşımı:
| Token oluşturma tarihi | URL biçimi | Belirteç sona erme tarihi | Önerilen eylem |
|---|---|---|---|
| Geçiş tarihinden önce | Eski biçim | Oluşturma tarihinden veya 8 Aralık 2026'dan sonraki bir yıl (gelecekte hangi tarih daha ileriyse) | Veri sağlayıcılarının yeni URL biçimine geçmek için süre sonu öncesinde belirteçleri döndürmesi gerekir. Alıcılara geçiş için zaman sağlamak amacıyla, döngü sırasında geçerli belirtecin son kullanma tarihini ayarlayarak bir kesinti süresi yapılandırın. Bu süre boyunca hem eski hem de yeni URL biçimleri desteklenir. |
| Geçiş tarihinde veya sonrasında | Yeni biçim | Yapılandırmanıza göre, oluşturma tarihinden itibaren en fazla bir yıl. | Hiçbiri |
Çıkış kontrol düzlemi genel IP adreslerine yönelik güncellemeler
Azure Databricks gelişmiş güvenlik ve bölge kullanılabilirliği için outbound denetim düzlemi genel IP'lerini ve Azure hizmet etiketlerini güncelleştiriyor. Bu değişiklikler 20 Mayıs 2025'te kullanıma sunulmaya başlayan kontrol düzlemi güncelleştirmesinin bir parçasıdır.
Kuruluşunuz gelen erişimi denetlemek için kaynak güvenlik duvarlarını kullanıyorsa:
- Güvenlik duvarı kurallarınız Azure Databricks service etiketine başvuruyorsa hiçbir eylem gerekmez.
- Belirli denetim düzlemi genel IP'lerine izin verirseniz, 26 Eylül 2025'e kadar tüm giden denetim düzlemi IP'lerini eklemeniz gerekir.
Önceki giden kontrol uçağı IP adresleri desteklenmeye devam ediyor.
Denetim günlüklerindeki sourceIpAddress alanı artık bir bağlantı noktası numarası içermez
Bir hata nedeniyle, belirli yetkilendirme ve kimlik doğrulama denetim günlükleri alandaki IP'ye sourceIPAddress ek olarak bir bağlantı noktası numarası içerir (örneğin, "sourceIPAddress":"10.2.91.100:0"). olarak 0günlüğe kaydedilen bağlantı noktası numarası gerçek değer sağlamaz ve Databricks denetim günlüklerinin geri kalanıyla tutarsızdır. Databricks, denetim günlüklerinin tutarlılığını artırmak için bu denetim günlüğü olaylarının IP adresinin biçimini değiştirmeyi planlıyor. Bu değişiklik Ağustos 2024'in başlarından itibaren aşamalı olarak kullanıma sunulacaktır.
Denetim günlüğü sourceIpAddress'nin bir 0.0.0.0'sını içeriyorsa, Databricks günlüğe kaydetmeyi durdurabilir.
Unity Kataloğu'ndaki MLflow izleme depolama alanı, uyumluluk güvenlik profili etkinleştirilmiş çalışma alanları için yakında varsayılan olarak kullanılabilir olacak
Unity Kataloğu tablolarındaki MLflow izleme depolama alanı, Ağustos 2026 ortasında uyumluluk güvenlik profili etkinleştirilmiş çalışma alanları için varsayılan olarak kullanılabilir.
Ölçeklenebilir, yönetilen izleme depolaması için MLflow izlemelerini Unity Kataloğu tablolarında depolayın: depolama sınırsızdır, izlemeler OpenTelemetry (OTel) biçiminde depolanır, erişim Unity Kataloğu şeması ve tablo izinleri aracılığıyla yönetilir ve izlemeleri SQL ile sorgulayabilirsiniz. İzlemeleri görüntülemek için, bir MLflow deneyini Unity Catalog izleme konumu olarak belirtin.
Bkz. Unity Kataloğu'nda OpenTelemetry izlemelerini depolama.