Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Microsoft Defender for Cloud'da aracısız makine taraması, Defender for Cloud bağlı makinelerin güvenlik duruşunu geliştirir.
Aracısız taramanın yüklü aracılara veya ağ bağlantısına ihtiyacı yoktur ve makine performansını etkilemez. Aracısız makine taraması:
- uç noktada algılama ve yanıtlama (EDR) ayarlarını tarar: Makineleri bir EDR çözümü çalıştırıp çalıştırmadıklarını ve makineler Uç Nokta için Microsoft Defender ile tümleştirildiğinde ayarların doğru olup olmadığını değerlendirmek için tarayın. Daha fazla bilgi edinin
- Yazılım envanterini tarar: Tümleşik Microsoft Defender Güvenlik Açığı Yönetimi ile yazılım envanterinizi tarayın.
- Güvenlik açıkları taramaları: Entegre Defender Güvenlik Zafiyeti Yönetimi kullanarak makineleri güvenlik açıkları açısından değerlendirin.
- Makinelerdeki gizli dizileri tarar: Aracısız gizli dizi taramasıyla işlem ortamınızda düz metin gizli dizilerini bulun.
- Kötü amaçlı yazılım taraması: Microsoft Defender Virüsten Koruma kullanarak makineleri kötü amaçlı yazılım ve virüslere karşı tarayın.
- Kubernetes düğümü olarak çalışan VM'leri tarar: Sunucular için Defender Plan 2 veya Kapsayıcılar için Defender planı etkinleştirildiğinde Kubernetes düğümleri olarak çalışan VM'ler için güvenlik açığı değerlendirmesi ve kötü amaçlı yazılım taraması kullanılabilir. Yalnızca ticari bulutlarda kullanılabilir.
Aracısız tarama aşağıdaki Defender for Cloud planlarında kullanılabilir:
- Defender Bulut Güvenliği Duruş Yönetimi (CSPM).
- sunucular için Defender Plan 2.
- Kötü amaçlı yazılım taraması yalnızca Sunucular için Defender Plan 2'de kullanılabilir.
- Aracısız tarama, Defender for Cloud bağlı Azure VM'ler, AWS EC2 ve GCP işlem örnekleri için kullanılabilir.
Aracısız tarama mimarisi
Aracısız tarama şu şekilde çalışır:
Bulut için Defender, VM disklerinin (kök + veri diski) anlık görüntülerini alır ve anlık görüntüde depolanan işletim sistemi yapılandırması ve dosya sistemi için bant dışı, derin bir analiz gerçekleştirir.
- Kopyalanan anlık görüntü VM ile aynı bölgede kalır.
- Tarama VM'yi etkilemez.
Defender for Cloud kopyalanan diskten gerekli meta verileri aldıktan sonra, diskin kopyalanan anlık görüntüsünü hemen siler ve yapılandırma boşluklarını ve olası tehditleri algılamak için meta verileri ilgili Microsoft altyapılarına gönderir. Örneğin, güvenlik açığı değerlendirmesinde analiz Defender Güvenlik Açığı Yönetimi tarafından gerçekleştirilir.
Defender for Cloud tarama sonuçlarını görüntüler ve bu da Güvenlik uyarıları sayfasında hem aracı tabanlı hem de aracısız sonuçları birleştirir.
Defender for Cloud bölgesel, geçici, yalıtılmış ve yüksek oranda güvenli bir tarama ortamındaki diskleri analiz eder. Taramayla ilgili olmayan disk anlık görüntüleri ve veriler, meta verileri toplamak için gerekenden (genellikle birkaç dakika) daha uzun süre depolanmaz.
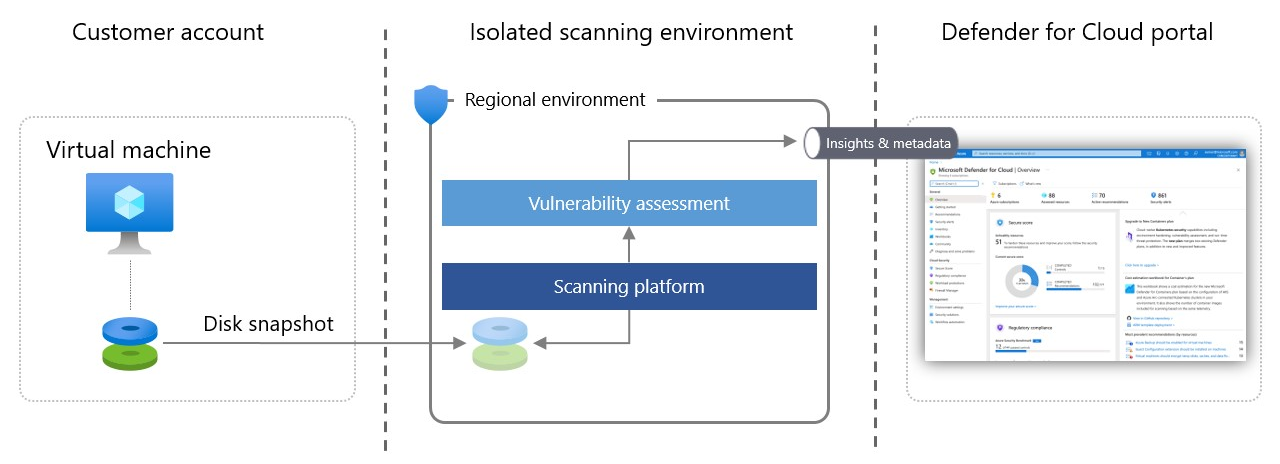
Aracısız tarama tarafından kullanılan izinler
Defender for Cloud aracısız tarama gerçekleştirmek için belirli rolleri ve izinleri kullandı.
- Azure'da, aracısız taramayı etkinleştirdiğinizde bu izinler aboneliklerinize otomatik olarak eklenir.
- AWS'de bu izinler AWS bağlayıcınızdaki CloudFormation yığınına eklenir.
- GCP'de, bu izinler GCP bağlayıcınızdaki ekleme betiğine eklenir.
Azure izinleri
Yerleşik rol VM tarayıcı işleci , anlık görüntü işlemi için gereken VM diskleri için salt okunur izinlere sahiptir. İzinlerin ayrıntılı listesi:
Microsoft.Compute/disks/readMicrosoft.Compute/disks/beginGetAccess/actionMicrosoft.Compute/disks/diskEncryptionSets/readMicrosoft.Compute/virtualMachines/instanceView/readMicrosoft.Compute/virtualMachines/readMicrosoft.Compute/virtualMachineScaleSets/instanceView/readMicrosoft.Compute/virtualMachineScaleSets/readMicrosoft.Compute/virtualMachineScaleSets/virtualMachines/readMicrosoft.Compute/virtualMachineScaleSets/virtualMachines/instanceView/read
CMK şifreli disklerin kapsamı etkinleştirildiğinde, daha fazla izin gerekir:
Microsoft.KeyVault/vaults/keys/readMicrosoft.KeyVault/vaults/keys/wrap/actionMicrosoft.KeyVault/vaults/keys/unwrap/action
AWS izinleri
VmScanner rolü, aracısız taramayı etkinleştirdiğinizde tarayıcıya atanır. Bu rol, anlık görüntüleri oluşturmak ve temizlemek (etikete göre kapsamlı) ve VM'nin geçerli durumunu doğrulamak için minimum izin kümesine sahiptir. Ayrıntılı izinler şunlardır:
| Attribute | Değer |
|---|---|
| SİD | VmScannerDeleteSnapshotAccess |
| Eylemler | ec2:DeleteSnapshot |
| Conditions | "StringEquals":{"ec2:ResourceTag/CreatedBy”:<br>"Microsoft Defender for Cloud"} |
| Resources | arn:aws:ec2:::snapshot/ |
| Etkisi | İzin ver |
| Attribute | Değer |
|---|---|
| SİD | VmScannerAccess |
| Eylemler | ec2:ModifySnapshotAttribute ec2:DeleteTags ec2:CreateTags ec2:CreateSnapshots ec2:CopySnapshots ec2:CreateSnapshot |
| Conditions | Hiçbiri |
| Resources | arn:aws:ec2:::instance/ arn:aws:ec2:::snapshot/ arn:aws:ec2:::volume/ |
| Etkisi | İzin ver |
| Attribute | Değer |
|---|---|
| SİD | VmScannerVerificationAccess |
| Eylemler | ec2:DescribeSnapshots ec2:DescribeInstanceStatus |
| Conditions | Hiçbiri |
| Resources | * |
| Etkisi | İzin ver |
| Attribute | Değer |
|---|---|
| SİD | VmScannerEncryptionKeyCreation |
| Eylemler | kms:CreateKey |
| Conditions | Hiçbiri |
| Resources | * |
| Etkisi | İzin ver |
| Attribute | Değer |
|---|---|
| SİD | VmScannerEncryptionKeyManagement |
| Eylemler | kms:TagResource kms:GetKeyRotationStatus kms:PutKeyPolicy kms:GetKeyPolicy kms:CreateAlias kms:ListResourceTags |
| Conditions | Hiçbiri |
| Resources | arn:aws:kms::${AWS::AccountId}: key/ <br> arn:aws:kms:*:${AWS::AccountId}:alias/DefenderForCloudKey |
| Etkisi | İzin ver |
| Attribute | Değer |
|---|---|
| SİD | VmScannerEncryptionKeyUsage |
| Eylemler | kms:GenerateDataKeyWithoutPlaintext kms:DescribeKey kms:RetireGrant kms:CreateGrant kms:ReEncryptFrom |
| Conditions | Hiçbiri |
| Resources | arn:aws:kms::${AWS::AccountId}: key/ |
| Etkisi | İzin ver |
GCP izinleri
Ekleme sırasında, örnek durumunu almak ve anlık görüntüler oluşturmak için gereken en düşük izinlerle yeni bir özel rol oluşturulur.
Ayrıca, CMEK ile şifrelenmiş tarama disklerini desteklemek için mevcut GCP KMS rolüne yönelik izinler verilir. Roller şunlardır:
- roles/MDCAgentlessScanningRole, compute.disks.createSnapshot ve compute.instances.get izinleriyle Bulut için Defender'ın hizmet hesabına verildi.
- roles/cloudkms.cryptoKeyEncrypterDecrypter, Defender for Cloud’un hesaplama motoru hizmet aracısına verildi.
Sonraki Adımlar
Aracısız makine taramasını etkinleştirin.