Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Microsoft Defender for Cloud'ta saldırı yolları, Cloud Security Explorer ve ilgili uyarılarda hassas veri risklerini araştırabilirsiniz. Hassas veri içeren açığa çıkan kaynakları nasıl tespit edeceğini, güvenlik uyarılarını önceliklendirmeyi ve bulguları veri sahiplerine aktarmak üzere iyileştirme için dışa aktarmayı öğrenin.
Hassas veri risklerini keşfetme ve gözden geçirme
Microsoft Defender for Cloud, hassas veriler içeren kaynakları keşfettikten sonra hassas veri risklerini keşfetmeniz için çeşitli yollar sunar:
- Saldırı yolları: Defender Bulut Güvenliği Duruş Yönetimi (CSPM) planında hassas veri bulma etkinleştirildiğinde, veri ihlali riskini bulmak için saldırı yollarını kullanabilirsiniz. Daha fazla bilgi için Defender CSPM'de veri güvenliği duruş yönetimi bkz.
- Güvenlik Gezgini: Defender CSPM planında hassas veri bulma etkinleştirildiğinde, hassas veri içgörülerini bulmak için Bulut Güvenlik Gezgini'ni kullanabilirsiniz. Daha fazla bilgi için Defender CSPM'de veri güvenliği duruş yönetimi bkz.
- Güvenlik uyarıları: Depolama için Defender planında hassas veri bulma etkinleştirildiğinde, Güvenlik Uyarıları ayarlarında duyarlılık filtreleri uygulayarak hassas veri depolarına yönelik devam eden tehditlerin önceliklerini belirleyip araştırabilirsiniz.
Saldırı yolları aracılığıyla riskleri keşfetme
Veri ihlali risklerini keşfetmek için önceden tanımlanmış saldırı yollarını görüntüleyin ve aşağıdaki gibi düzeltme önerileri alın:
Bulut için Defender'da Saldırı yolu analizi'ne tıklayın.
Risk Faktörlerine göre filtreleyin ve Verilerle ilgili saldırı yollarını filtrelemek için Hassas veriler'i seçin.

Veri saldırısı yollarını gözden geçirin.
Veri kaynaklarında tespit edilen hassas bilgileri görmek için kaynak adını ve ardından Insights'ı seçin. Hassas veri içerir içgörüsünü genişletin.
Risk azaltma adımları için Etkin Öneriler'i açın.

Hassas veriler için saldırı yollarına diğer örnekler şunlardır:
- İnternete açık Azure Depolama konteyneri ve hassas veriler kamuya açık erişilebilir
- Aşırı internet maruziyeti ve hassas verilere sahip yönetilen veritabanı, temel (yerel kullanıcı/şifre) kimlik doğrulama sağlar
- VM, yüksek şiddette güvenlik açıklarına ve hassas verilerle bir veri deposuna okuma iznine sahiptir
- İnternete açık AWS S3 Bucket ve hassas veriler kamuya açık
- Verileri internete çoğaltan özel AWS S3 kovası açığa açık ve halka açık
- RDS snapshot, tüm AWS hesapları için kamuya açık
Cloud Security Explorer ile riskleri keşfetme
Bulut güvenlik grafiği içgörülerindeki veri risklerini ve maruziyetini, bir sorgu şablonu kullanarak veya manuel bir sorgu tanımlayarak keşfedin.
Bulut için Defender'da Cloud Security Explorer'ı açın.
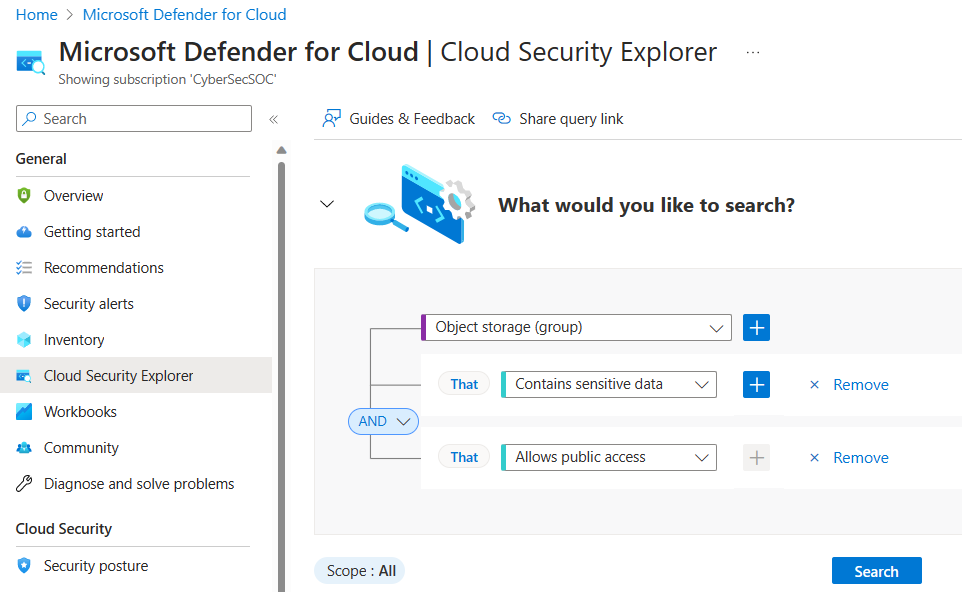
Kendi sorunuzu oluşturun veya hassas veri sorgusu şablonlarından birini seçin, Sorguyu Aç seçin ve gerektiğinde değiştirin. Bir örnek aşağıda verilmiştir:

Sorgu şablonlarını kullanma
Kendi sorguunuzu oluşturmak yerine, önceden tanımlanmış sorgu şablonları kullanabilirsiniz. Çeşitli hassas veri sorgusu şablonları kullanılabilir. Örneğin:
- Hassas veriler içeren ve herkese açık erişime izin veren internete açık depolama kapsayıcıları
- Genel erişime izin veren, hassas veriler içeren internete açık S3 kovaları
Önceden tanımlanmış bir sorgu açtığınızda, otomatik olarak doldurulur. İhtiyacınız olduğunda değiştirebilirsiniz. Örneğin, işte hassas veriler içeren ve genel erişime izin veren internete açık depolama konteynerleri için önceden doldurulmuş alanlar.

Hassas veri güvenliği uyarılarını keşfetme
Defender for Storage planında hassas veri keşfini etkinleştirdiğinizde, hassas verilerle kaynakları etkileyen uyarılara öncelik verebilir ve onlara odaklanabilirsiniz. Daha fazla bilgi için, Defender for Storage içindeki veri güvenliği uyarılarını izleme bölümüne bakınız.
Platform olarak hizmet (PaaS) veritabanları ve Amazon S3 kovaları için bulgular Azure Kaynak Grafı (ARG)'ye bildirilir. Defender for Cloud Inventory, Alert ve Recommendation panellerinde hassasiyet etiketleri ve hassas bilgi türlerine göre filtreleyip sıralayabilirsiniz.
Bulguları dışarı aktarma
Saldırı yollarındaki veya güvenlik gezginindeki hassas veri bulgularını gözden geçiren güvenlik yöneticisinin veri depolarına doğrudan erişimi olmaması yaygın bir durumdur. Bu nedenle, bulguları daha sonra daha fazla araştırma yapabilecek veri sahipleriyle paylaşmaları gerekir.
Bulguları veri sahipleriyle paylaşmak için, Hassas veri içgörüsü içindeki Dışa Aktar seçeneğini kullanın.

Oluşturulan CSV dosyası şunları içerir:
- Örnek adı. Kaynak türüne bağlı olarak, bu değer veritabanı sütunu, dosya adı veya konteyner adı olabilir.
- Duyarlılık etiketi. Bu kaynakta bulunan en yüksek sıralamalı etiket, tüm satırlar için aynı değerdir.
- İçinde yer alır. Örnek tam yol: dosya yolu veya sütun tam adı.
- Hassas bilgi türleri. Örnek başına keşfedilen bilgi türleri. Birden fazla bilgi türü algılandıysa, her bilgi türü için yeni bir satır eklenir. Bu yaklaşım, daha kolay bir filtreleme deneyimi sağlamak içindir.
Note
Bulut Güvenlik Gezgini sayfasında CSV raporunu indirin, sorgu tarafından alınan tüm içgörüleri ham biçimde (json) dışarı aktarır.