Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Azure DevOps Hizmetleri
Not
Denetim hala genel önizleme aşamasındadır.
Daha fazla işlem için verileri diğer konumlara gönderen bir denetim akışı oluşturmayı öğrenin. Denetim verilerini diğer Güvenlik Olayı ve Olay Yönetimi (SIEM) araçlarına gönderin ve belirli olaylar için uyarıları tetikleme, denetim verileri üzerinde görünüm oluşturma ve anomali algılama gerçekleştirme gibi yeni olasılıklar açın. Akış ayarlamak, 90 günden fazla denetim verilerini depolamanıza da olanak tanır. Bu, kuruluşunuz için Azure DevOps en fazla veri miktarıdır.
Önemli
Denetim yalnızca Microsoft Entra ID tarafından yönetilen kuruluşlarda kullanılabilir. Daha fazla bilgi için bkz. Kuruluşunuzu Microsoft Entra ID bağlama.
Denetim akışları, denetim olaylarını Azure DevOps kuruluşunuzdan akış hedefine aktaran bir işlem hattını temsil eder. Yarım saatte bir veya daha kısa bir sürede yeni denetim olayları paketlenir ve hedeflerinize akışla aktarılır. Yapılandırma için aşağıdaki akış hedefleri kullanılabilir.
- Splunk : Şirket içi veya bulut tabanlı Splunk'a bağlanın.
- Azure İzleyici Logs - Denetim günlüklerini Azure İzleyici Logs adresine gönderin. Azure İzleyici Günlüklerinde depolanan günlükler sorgulanabilir ve uyarılar yapılandırılabilir. AzureDevOpsAuditing adlı tabloyu arayın. Microsoft Sentinel çalışma alanınıza da bağlanabilirsiniz.
- Azure Event Grid – Denetim günlüklerinizin Azure içinde veya dışında başka bir yere gönderilmesini istediğiniz senaryolar için bir Azure Event Grid bağlantısı ayarlayabilirsiniz.
Özel bağlantılı çalışma alanları bugün desteklenmemektedir.
Not
Şirket içi dağıtımlarda denetim kullanılamaz. Denetim akışını şirket içi veya bulut tabanlı splunk örneğine bağlamak mümkündür, ancak gelen bağlantılar için IP aralıklarına izin verdiğinizden emin olun. Ayrıntılar için bkz . İzin verilen adres listeleri ve ağ bağlantıları, IP adresleri ve aralık kısıtlamaları.
Önkoşullar
Denetim, tüm Azure DevOps Hizmetleri kuruluşları için varsayılan olarak kapalıdır. Hassas denetim bilgilerine yalnızca yetkili personelin erişebildiğinden emin olun.
| Kategori | Gereksinimler |
|---|---|
| Permissions | - Proje Koleksiyonu Yöneticileri grubunun üyesi (kuruluş sahipleri otomatik olarak üyedir) veya - Kullanıcı veya grup başına izin ver olarak ayarlanan aşağıdaki denetim izinleri: Denetim akışlarını yönetme, Denetim günlüğünü görüntüleme. Proje Koleksiyonu Yöneticileri, denetim akışlarını silme dahil olmak üzere kuruluş akışlarını yönetmek için tüm kullanıcılara veya gruplara bu izinleri verebilir. |
Not
Kuruluş için Belirli projelerde kullanıcı görünürlüğünü ve işbirliğini sınırla önizleme özelliği etkinleştirildiyse, Project-Scoped Kullanıcılar grubundaki kullanıcılar Denetim'e erişemez ve Kuruluş ayarları sayfalarına sınırlı erişime sahip olur. Daha fazla bilgi ve güvenlikle ilgili önemli ayrıntılar için bkz . Projeler için kullanıcı görünürlüğünü sınırlama ve daha fazlası.
Akış oluşturma
Kuruluşunuzda oturum açın (
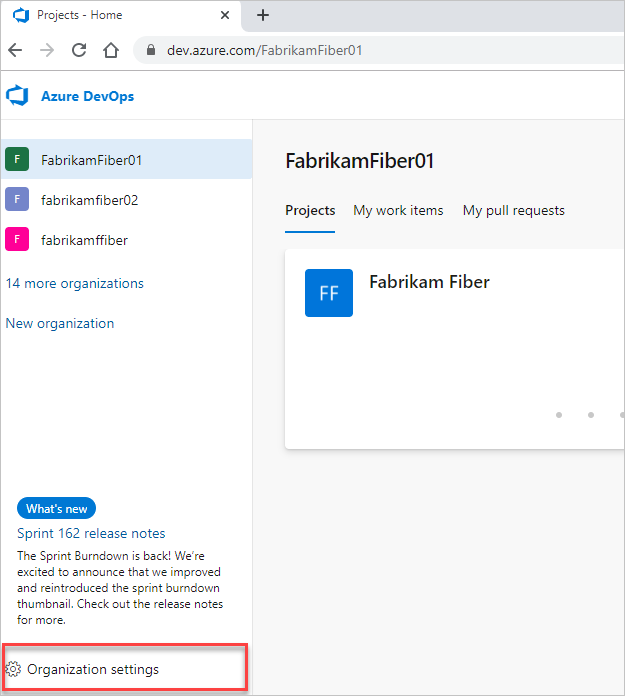
https://dev.azure.com/{Your_Organization}). Kuruluş ayarları'nı seçin.
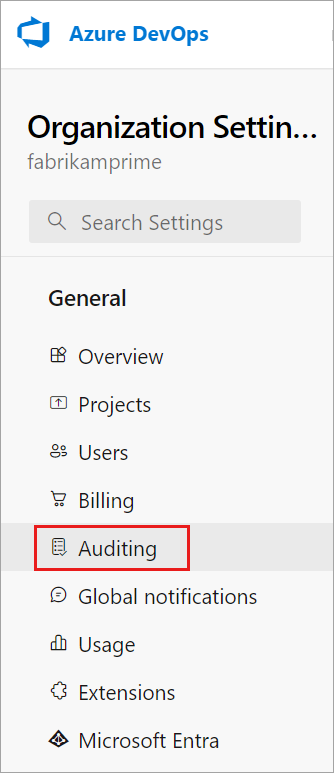
Denetim'i seçin.
Not
Kuruluş Ayarları'nda Denetim'i görmüyorsanız, kuruluşunuz için denetim şu anda etkin değildir. Kuruluş sahibi veya Proje Koleksiyonu Yöneticileri (PCA) grubundaki birinin Kuruluş İlkelerinde Denetimi etkinleştirmesi gerekir. Uygun izinlere sahipseniz Denetim sayfasında olayları görebilirsiniz.
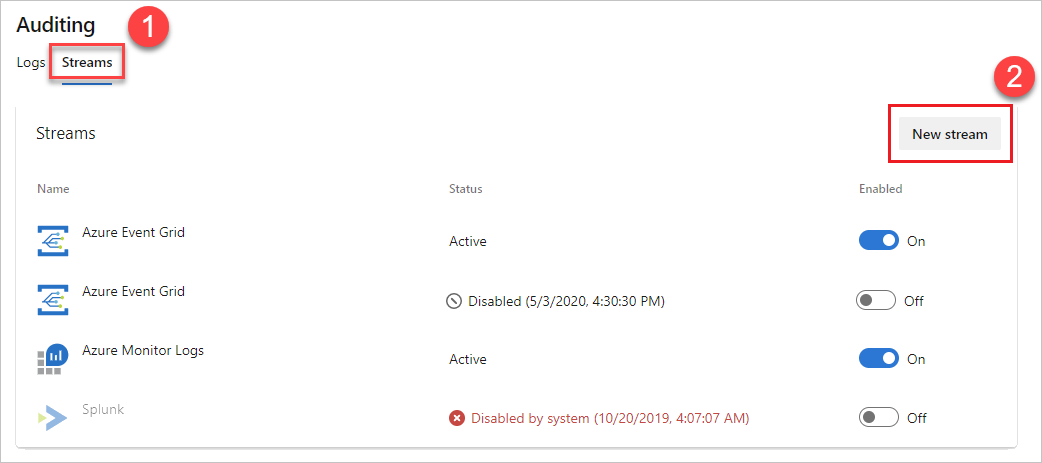
Akışlar sekmesine gidin ve Yeni akış'ı seçin.
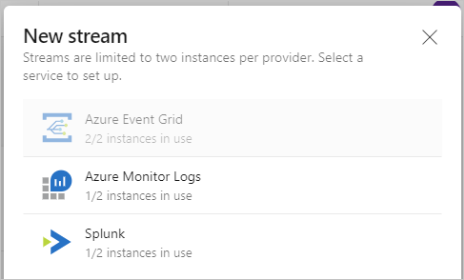
Yapılandırmak istediğiniz akış hedefini seçin ve ardından akış hedef türünüzü ayarlamak için aşağıdaki yönergelerden birini seçin.
Not
Şu anda her hedef türü için yalnızca iki akışınız olabilir.
Splunk akışı yapılandırma
Akışlar, HTTP Olay Toplayıcısı uç noktası üzerinden Splunk'a veri gönderir.
Splunk'ta bu özelliği etkinleştirin. Daha fazla bilgi için bu Splunk belgelerine bakın.
Etkinleştirildikten sonra bir HTTP Olay Toplayıcı belirtecine ve Splunk örneğinizin URL'sine sahip olmanız gerekir. Splunk akışı oluşturmak için hem belirteç hem de URL gerekir.
Not
Splunk'ta yeni bir Olay Toplayıcı belirteci oluştururken "Dizin oluşturucu onaylarını etkinleştir" seçeneğini işaretlemeyin. İşaretlenirse, bu durumda Splunk'a hiçbir olay akışı yapılmaz. Splunk'ta belirteci düzenleyerek bu ayarı kaldırabilirsiniz.
Splunk örneğinizin işaretçisi olan Splunk URL'nizi girin. URL'nin sonunda bir bağlantı noktası belirttiğinizden emin olun. Varsayılan bağlantı noktası
8088'dir, bu nedenle URL'nizhttps://prd-p-2k3mp2xhznbs.cloud.splunk.com:8088veyahttps://prd-p-2k3mp2xhznbs.splunkcloud.comşeklinde benzer olabilir.Oluşturduğunuz olay toplayıcı belirtecini belirteç alanına girin. Belirteç Azure DevOps içinde güvenli bir şekilde depolanır ve kullanıcı arabiriminde bir daha görüntülenmez. Splunk'tan yeni bir belirteç alıp akışı düzenleyerek belirteci düzenli olarak yenilemenizi öneririz.
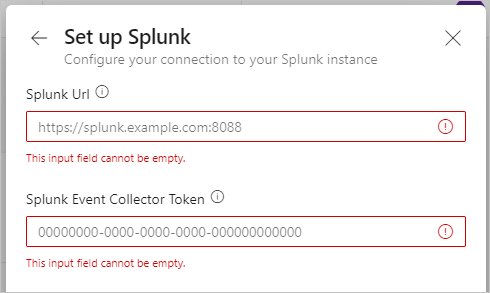
Kurulum'u seçin.
Akışınız yapılandırılır ve olaylar yarım saat veya daha kısa bir sürede Splunk'a gelmeye başlar.
Event Grid akışı ayarlama
- Azure üzerinde bir Event Grid konusu oluşturun.
Not
Gelişmiş sekmesine gidin ve Olay Şeması'nın Event Grid Şeması olarak ayarlandığından emin olun. Diğer şemalar Azure DevOps tarafından desteklenmez.
"Konu Uç Noktası"nı ve iki "Erişim Anahtarı"nın birini not edin. Event Grid bağlantısını oluşturmak için bu bilgileri kullanın.
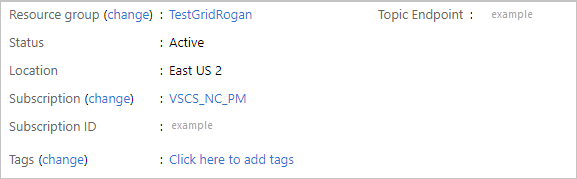
Konu uç noktasını ve erişim anahtarlarından birini girin. Erişim anahtarı Azure DevOps içinde güvenli bir şekilde depolanır ve kullanıcı arabiriminde bir daha görüntülenmez. Erişim anahtarını düzenli olarak döndürün; bunu Azure Event Grid yeni bir anahtar alarak ve akışı düzenleyerek yapabilirsiniz
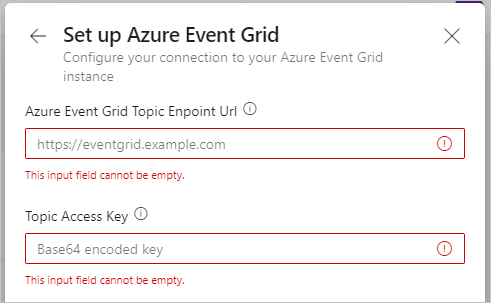
Event Grid akışınızı yapılandırdıktan sonra Event Grid'de abonelikleri ayarlayarak verileri Azure içinde neredeyse her yere gönderebilirsiniz.
Azure İzleyici Günlük akışı ayarlama
Log Analytics çalışma alanı oluşturun.
Azure portalında çalışma alanını açın ve Genel Bakış>JSON Görünümü'nü seçin.
özelliğinin
iddeğerini kopyalayın. Bu değer çalışma alanı kaynak kimliğidir.Azure portalında Microsoft Entra ID>Genel bakış öğesini seçin ve çalışma alanı aboneliğiyle ilişkili dizine ait Kiracı Kimliği'ni kopyalayın. Bu değeri bulmanın diğer yolları için bkz. Microsoft Entra kiracı kimliğinizi bulma.
Azure DevOps'da, akış oluşturmak için ilk adımları izleyin.
Akış hedefi için Azure İzleyici Günlükleri'ni seçin.
Çalışma alanı Kaynak Kimliğini ve Kiracı Kimliğini girin ve ardından Azure'da oturum açın.
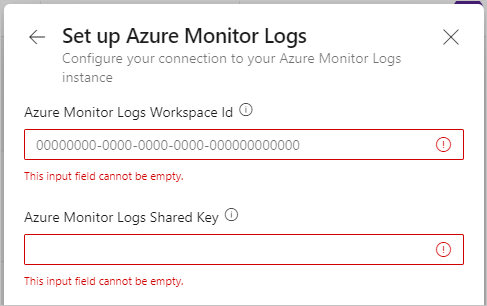
İstenirse, çalışma alanına erişimi olan bir Microsoft Entra kimliğiyle Azure oturum açın. Azure DevOps, Azure Resource Manager aracılığıyla çalışma alanı erişimini doğrulamak için oturum açmış kimliği kullanır.

Akış etkinleştirilir ve yeni olaylar yarım saat veya daha kısa bir sürede akmaya başlar. AzureDevOpsAuditing tablosuna başvurabilirsiniz.
Not
Azure İzleyici Günlükleri için varsayılan saklama süresi yalnızca 30 gündür. Çalışma alanı ayarlarınızda Kullanım ve tahmini maliyetler'in altında Veri Saklama'yı seçerek daha uzun saklamayı yapılandırabilir ve seçebilirsiniz. Bu eylem ek ücrete neden olur. Daha fazla ayrıntı için Azure İzleyici Günlükleri ile kullanımı ve maliyetleri yönetmek üzere belgelere bakın.
Akışı düzenleme
Akış hedefinizle ilgili ayrıntılar zaman içinde değişebilir. Bu değişiklikleri akışlarınızda yansıtmak için bunları düzenleyebilirsiniz. Bir akışı düzenlemek için Denetim akışlarını yönetme iznine sahip olduğunuzdan emin olun.
Düzenlemek istediğiniz akışın yanında en sağdaki dikey üç noktayı seçin ve ardından Akışı düzenle'yi seçin.
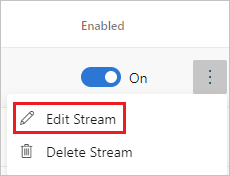
Kaydet'i seçin.
Düzenleme için kullanılabilen parametreler akış türüne göre farklılık gösterir.
Akışı devre dışı bırakma
Devre dışı bırakmak istediğiniz akışın yanında, Etkin geçiş düğmesini Açık konumundan Kapalı konumuna getirin.
Akışlar bir hatayla karşılaştığında devre dışı kalabilir. Hatanın ayrıntılarını akışın yanında gösterilen durumdan veya Akışı düzenle'yi seçerek alabilirsiniz. Ayrıca bir akışı el ile devre dışı bırakabilir ve daha sonra yeniden etkinleştirebilirsiniz.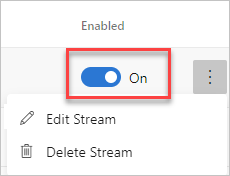
Kaydet'i seçin.
Devre dışı bırakılmış bir akışı yeniden etkinleştirebilirsiniz. Önceki yedi güne kadar kaçırılan tüm denetim olaylarını günceller. Böylece akışın devre dışı bırakıldığı süre boyunca hiçbir olayı kaçırmazsınız.
Not
Bir akış yedi günden uzun süre devre dışı bırakılırsa, yedi günden eski olaylar geri yüklemeye dahil edilmez.
Akışı silme
Bir akışı silmek için Denetim akışlarını sil iznine sahip olduğunuzdan emin olun.
Önemli
Bir akışı sildikten sonra geri alamazsınız.
Silmek istediğiniz akışın üzerine gelin ve en sağdaki dikey üç noktayı seçin.
Akışı Sil seçeneğini seçin.
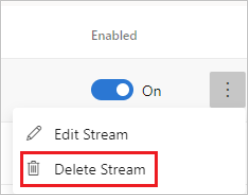
Onayla'yı seçin.
Sistem yayınınızı kaldırır. Silme işleminden önce gönderilmeyen olaylar gönderilmez.