Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Bu sprint'te Copilot Autofix, ajanik yetenekler ve depo bağlamı ekler. Ayrıca bağımlılık uyarılarına öncelik vermeye yardımcı olmak için EPSS verilerini, yapılandırılabilir Copilot kod gözden geçirme efor düzeylerini, daha güvenilir çekme isteği durum denetimlerini, yeni Microsoft tarafından barındırılan aracı görüntülerini ve çok hedefli çerçeve kod kapsamını kullanıma sunuyoruz.
Ayrıntılar için sürüm notlarına göz atın.
Azure DevOps için GitHub Gelişmiş Güvenlik
- Copilot Autofix artık ajan tabanlı bir temel ve depo bağlamı kullanıyor
- EPSS verileriyle bağımlılık uyarılarının önceliğini belirleme
Azure Repos
- Copilot kod incelemeleri için efor düzeyi yapılandırması (genel önizleme)
- Çekme isteği durum denetimleri için güvenilirlik iyileştirmeleri
Azure Pipelines
- Visual Studio 2026 ile Windows Server 2025 genel kullanıma sunuldu
- Ubuntu 26.04 genel kullanıma sunuldu
Azure Test Planları
Azure DevOps için GitHub Gelişmiş Güvenlik
Copilot Otomatik Düzeltme artık aracısal bir temel ve repository bağlamı kullanıyor
Azure DevOps için GitHub Gelişmiş Güvenliği için Copilot Otomatik Düzeltme artık CodeQL ve üçüncü taraf tarama araçlarından gelen kod tarama uyarıları için düzeltmeler oluşturmayı destekliyor.
Otomatik düzeltme artık agentic bir temelinde de çalışır. Agentic Autofix, öneri döndürmeden önce önerilen değişiklikleri gözden geçirebilir ve iyileştirebilir. Desteklenen .github veya .agents deponuzdaki konumlarda tanımlanan özel yönergeleri ve becerileri kullanabilir. Bu bağlam, önerilen değişikliklerin ekibinizin kodlama standartlarına, mimarisine ve düzeltme desenlerine uymasını sağlar.
Autofix deneyimi değişmez. Bir kod tarama uyarısı açın, Düzeltme oluştur'u seçin ve çekme isteği oluşturmadan önce açıklamayı ve önerilen farkları gözden geçirin. Daha fazla bilgi için bkz. Copilot Otomatik Düzeltme ile kod tarama uyarılarını düzeltme.
Otomatik düzeltme sınırlı genel önizlemede kalmaya devam ediyor ve şu anda ek katılımcıları kabul etmiyoruz. Genel önizleme açıldığında daha fazla bilgi paylaşacağız.
EPSS verileriyle bağımlılık uyarılarının önceliğini belirleme
Bağımlılık tarama uyarıları artık uyarı ayrıntılarında Exploit Prediction Scoring System (EPSS) persentil verileri gösteriyor. EPSS, güvenlik açığının gerçek dünyada kötüye kullanılma olasılığını tahmin eder ve önem derecesinin yanı sıra düzeltmeye öncelik vermek için daha fazla bağlam sağlar.
Ayrıca, daha yüksek bir kötüye yararlanma olasılığı olan güvenlik açıklarına odaklanmak için Uyarılar sayfasını EPSS yüzdelik dilimine göre filtreleyebilirsiniz. Daha fazla bilgi için bkz. Bağımlılık tarama uyarıları.
Azure Repos
Copilot kod incelemeleri için efor düzeyi yapılandırması (genel önizleme)
Azure Repos ile GitHub Copilot Kod Gözden Geçirmesi kullanıyorsanız artık kod gözden geçirme için efor düzeyini seçebilirsiniz.
Efor düzeyi, Copilot'un bir çekme isteğini gözden geçirmek için ne kadar zaman harcadığını denetler. Bu size gözden geçirme üzerinde daha fazla denetim sağlar ve ayrıntılı bir kod incelemesi gerektirmeyen çekme isteklerinin maliyetlerini azaltmaya yardımcı olabilir.
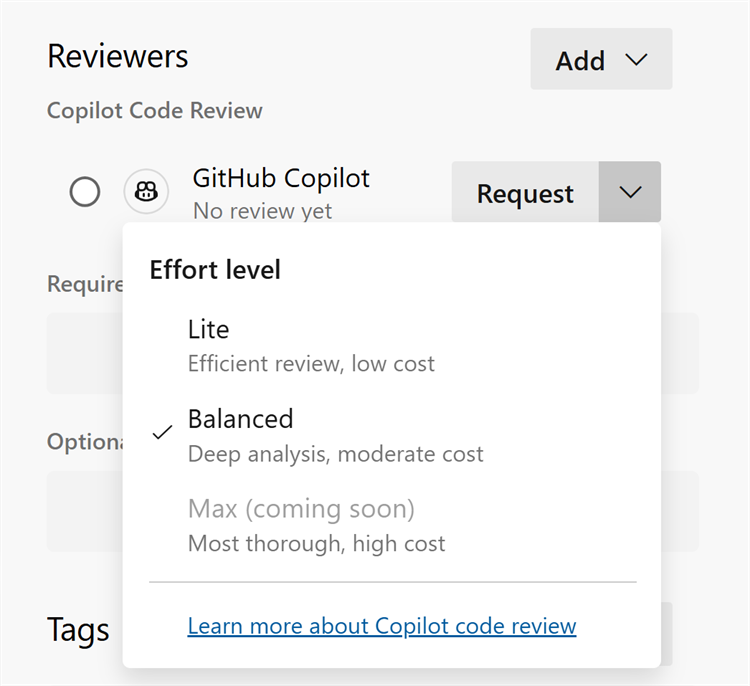
Ayrıca varsayılan efor düzeyini proje veya depo düzeyinde Lite veya Balanced olarak da yapılandırabilirsiniz. Project yöneticileri bir project içindeki tüm depolarda varsayılanı ayarlayabilirken, tek tek depolar gerektiğinde kendi varsayılan değerlerine sahip olabilir.
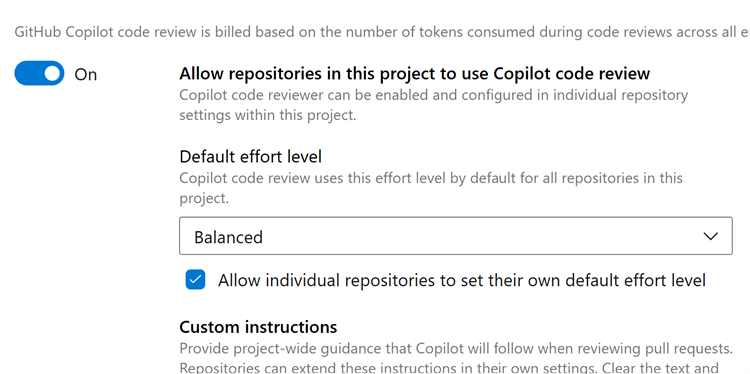
Bu, ekiplere ihtiyaçlarına göre uygun gözden geçirme düzeyini seçme esnekliği sağlar.
Azure Repos için GitHub Copilot Kod İncelemesi'ni henüz kullanmıyorsanız, genel önizleme duyurumuzda özellik ve nasıl başlayacağınız hakkında daha fazla bilgi edinin.
Çekme isteği durum denetimleri için güvenilirlik iyileştirmeleri
Hem web deneyiminde hem de REST API aracılığıyla alınırken bir çekme isteğinin durum denetimlerinin yüklenememesine neden olabilen nadir bir sorunu düzelttik. Bu sorun oluştuğunda, çekme isteğinin durumlarını okuma istekleri bir hata döndürebilir ve bu da çekme isteğinin tamamlanmasını engelleyebilir ve durum denetimlerini kullanan otomasyon veya tümleştirmeleri kesintiye uğratabilir.
Bu güncelleştirmeyle, çekme isteği durumları yeniden güvenilir bir şekilde yüklenir, bu nedenle denetimler ve dal ilkeleri doğru değerlendirilir, tamamlanma beklendiği gibi çalışır ve API aracılığıyla durum okuyan araçlar artık bu hatayla karşılaşmaz. Herhangi bir işlem gerekmez, etkilenen pull request'ler otomatik olarak düzelir.
Azure Pipelines
Visual Studio 2026 ile Windows Server 2025 genel kullanıma sunuldu
Windows Server 2025 ve Visual Studio 2026 artık Azure Pipelines'da barındırılan Microsoft aracılar için genel kullanıma sunuldu. Etiket windows-2025 Visual Studio 2022'yi kullanmaya devam eder ve 15 Kasım 2026'ya kadar Visual Studio 2026'ya geçiş yapacaktır. En son kullanılabilir görüntüye geçmenizi öneririz.
Daha fazla bilgi için Windows Server 2025 imaj duyurusuna bakın.
Ubuntu 26.04 genel kullanıma sunuldu
Ubuntu 26.04 artık Azure Pipelines'da Microsoft tarafından barındırılan aracılar için genel kullanıma sunulmuştur. Bu görüntüyü kullanmak için ubuntu-26.04 resim etiketini seçin.
Daha fazla bilgi için bkz. Ubuntu 26.04 imaj duyurusu.
Azure Test Planları
Kod kapsamı çok hedefli çerçeve projelerini destekler
Azure DevOps kod kapsamı artık çok hedefli çerçeve (çoklu TFM) .NET projelerini destekliyor. Hizmet, kapsam sonuçlarını her hedef çerçeve için bağımsız olarak korur ve raporlar, böylece kapsamı karşılaştırmayı, daha yeni .NET sürümlerine geçişleri doğrulamayı ve çok hedefli uygulamalarda doğru test içgörülerini korumayı kolaylaştırır.
Bu geliştirme, uygulama modernleştirme çalışmaları boyunca daha güvenilir kapsam raporlaması ve test kalitesine daha iyi görünürlük sağlar.
Sonraki Adımlar
Note
Bu özellikler önümüzdeki iki-üç hafta içinde kullanıma sunulacaktır. Azure DevOps gidin ve bir göz atın.
Geri bildirim sağlama
Bu özellikler hakkında düşüncelerinizi duymak istiyoruz. Bir sorunu bildirmek veya öneri sağlamak için yardım menüsünü kullanın.

Stack Overflow'da öneriler alabilir ve topluluk tarafından sorularınızın yanıtını alabilirsiniz.